


Oleh: Tim Keamanan Lisa & Shan@SlowMist
Menurut intelijen dari tim keamanan SlowMist, pada malam tanggal 14 Desember 2023 waktu Beijing, Ledger Connect Kit mengalami serangan rantai pasokan, dan penyerang memperoleh setidaknya US$600.000.
Tim keamanan SlowMist segera melakukan intervensi dalam analisis dan mengeluarkan peringatan dini:
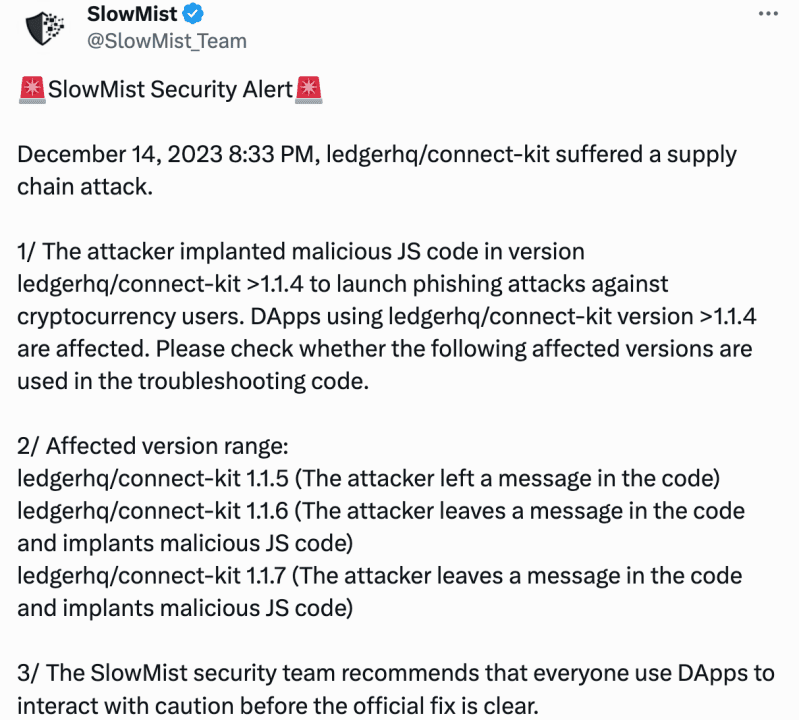
Saat ini, insiden tersebut telah resmi diselesaikan, dan tim keamanan SlowMist kini membagikan informasi darurat sebagai berikut:
garis waktu
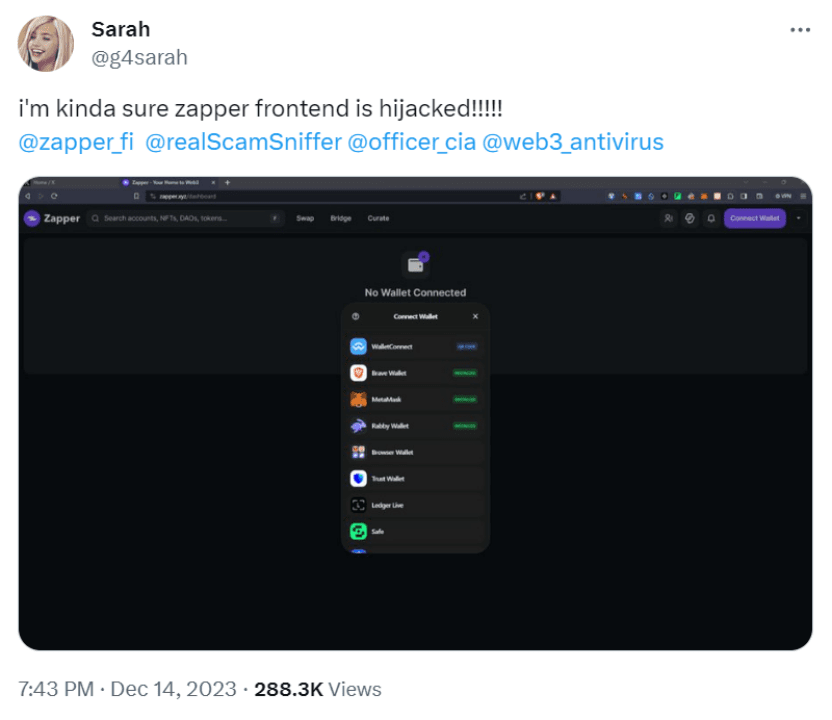
Pada pukul 19:43, pengguna Twitter @g4sarah menyatakan bahwa bagian depan protokol manajemen aset DeFi Zapper diduga telah dibajak.
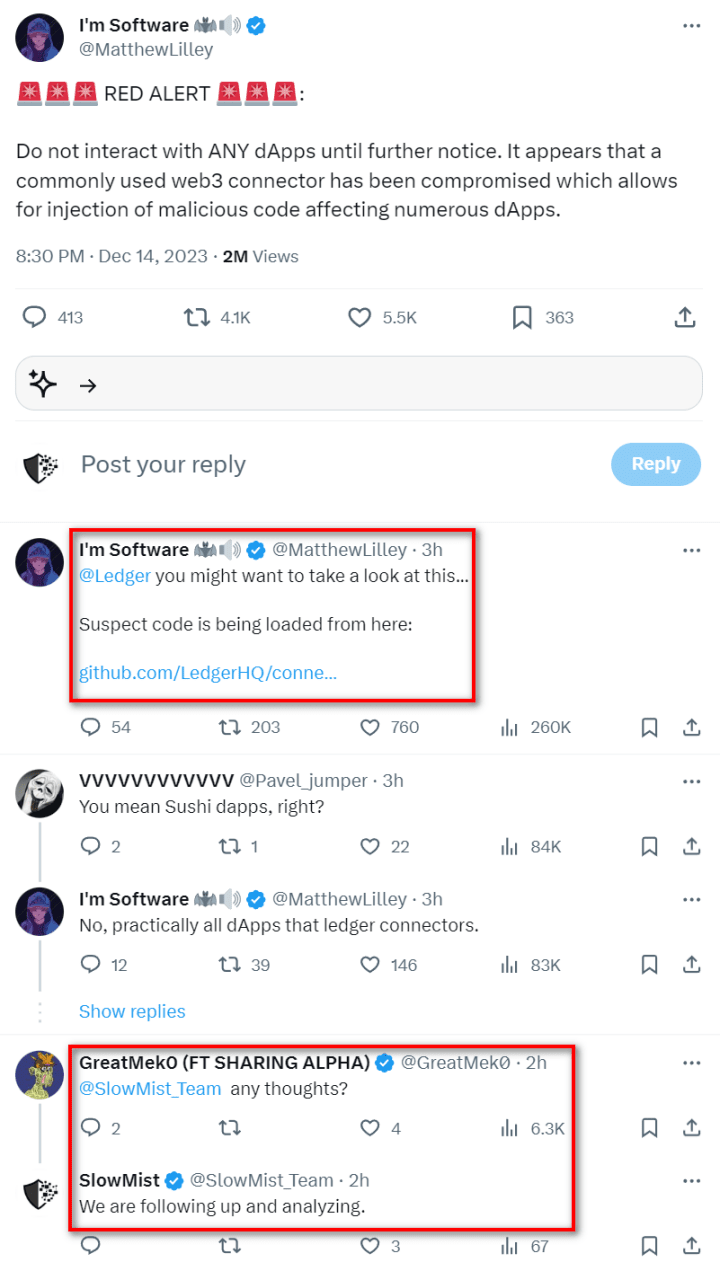
Pada pukul 20.30, Chief Technology Officer Sushi Matthew Lilley mengeluarkan peringatan di Twitter: "Pengguna diminta untuk tidak berinteraksi dengan dApp apa pun hingga pemberitahuan lebih lanjut. Konektor Web3 yang umum digunakan (perpustakaan JavaScript, bagian dari proyek web3-react) Diduga telah disusupi, sehingga memungkinkan injeksi kode berbahaya yang memengaruhi banyak dApps.” Belakangan, disebutkan bahwa Ledger mungkin memiliki kode yang mencurigakan. Tim keamanan SlowMist langsung menyatakan sedang menindaklanjuti dan menganalisis kejadian ini.
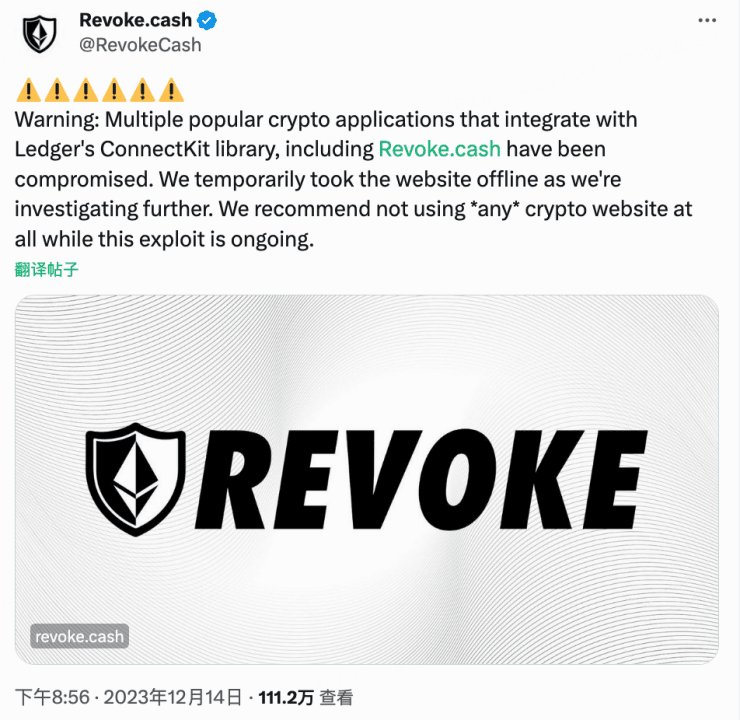
Pada pukul 20:56, Revoke.cash men-tweet: "Beberapa aplikasi kriptografi umum yang terintegrasi dengan perpustakaan Ledger Connect Kit, termasuk Revoke.cash, telah disusupi. Kami telah menutup situs untuk sementara. Kami menyarankan untuk memperbaiki kerentanan tersebut. Jangan gunakan apa pun situs web terenkripsi selama periode eksploitasi.” Selanjutnya, proyek DEX lintas rantai Kyber Network juga menyatakan bahwa untuk berhati-hati, mereka telah menonaktifkan UI front-end hingga situasinya jelas.
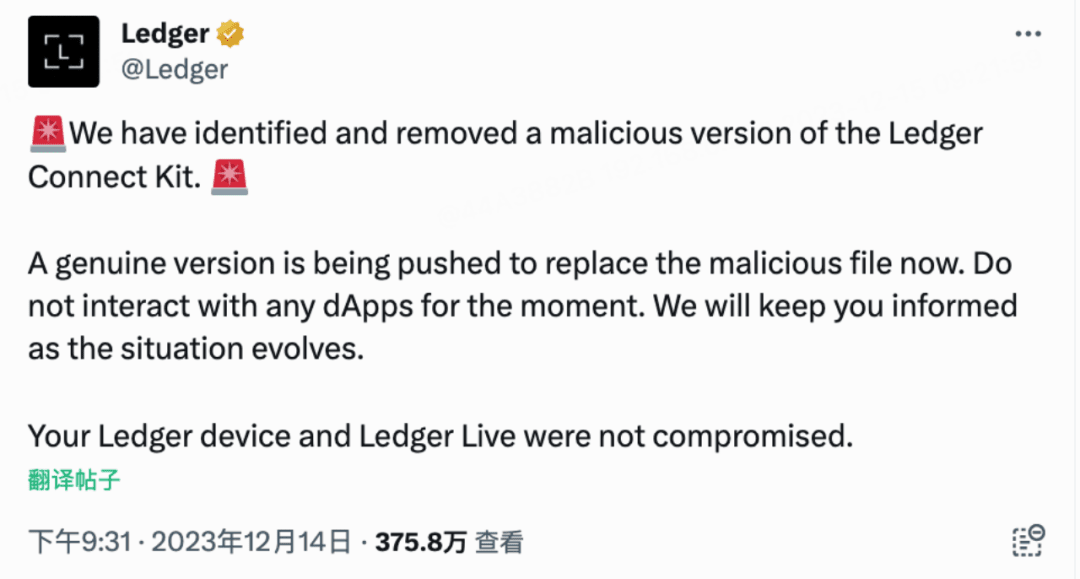
Pada pukul 21.31, Ledger juga mengeluarkan pengingat: "Kami telah mengidentifikasi dan menghapus versi berbahaya dari Ledger Connect Kit. Kami sekarang mendorong versi asli untuk menggantikan file berbahaya. Harap jangan berinteraksi dengan dApp apa pun untuk saat ini." . Jika ada situasi baru, kami akan memberi tahu Anda. Perangkat Ledger dan Ledger Live Anda tidak disusupi."
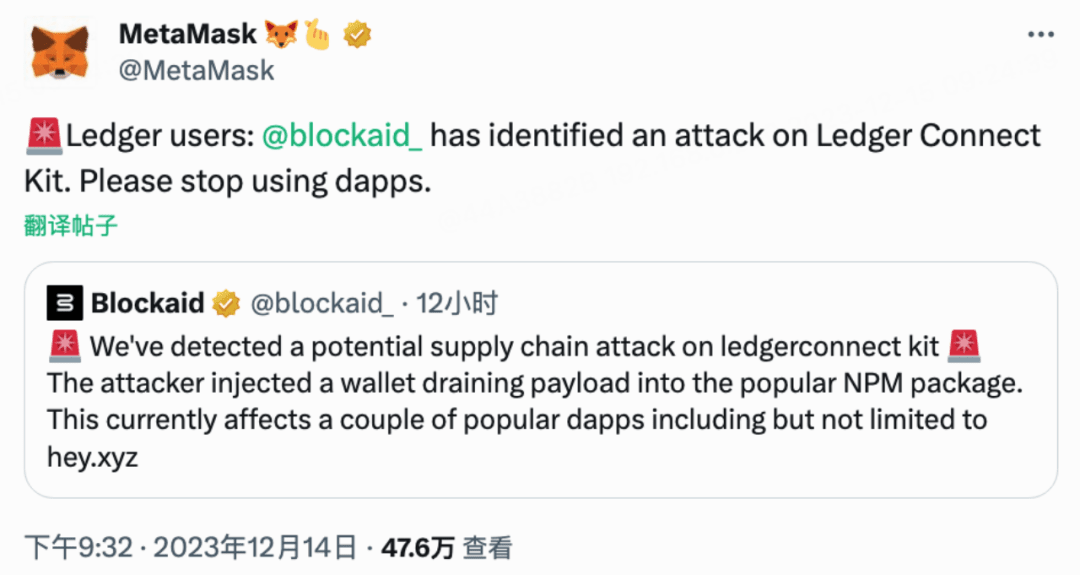
Pada pukul 21.32, MetaMask juga mengeluarkan pengingat: "Sebelum pengguna melakukan transaksi apa pun di Portofolio MetaMask, harap pastikan bahwa fitur Blockaid telah diaktifkan di ekstensi MetaMask."
Dampak serangan
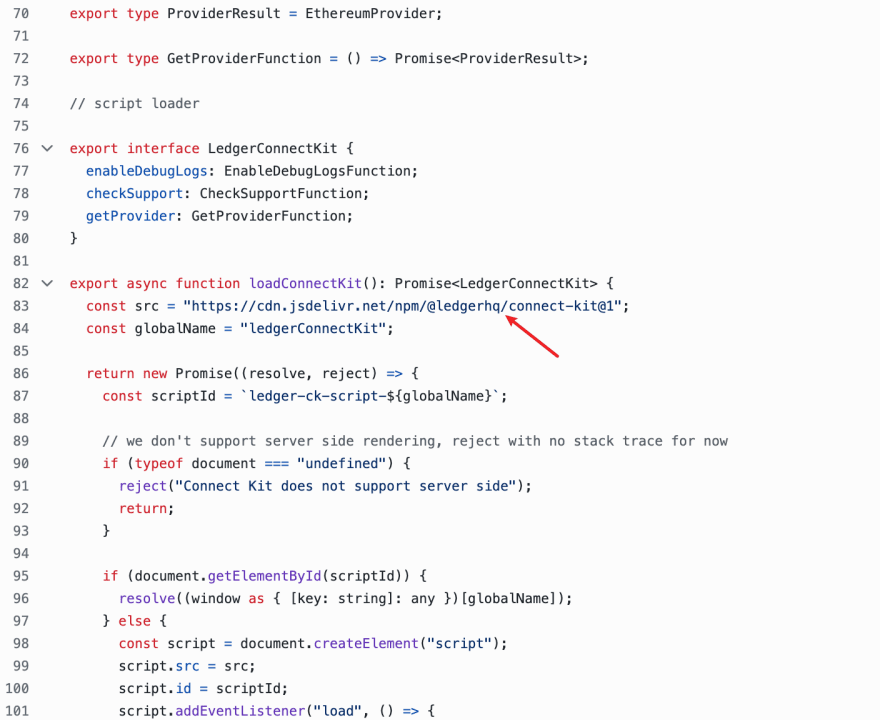
Tim keamanan SlowMist segera mulai menganalisis kode yang relevan. Kami menemukan bahwa penyerang menanamkan kode JS berbahaya di versi @ledgerhq/connect-kit =1.1.5/1.1.6/1.1.7 dan langsung mengganti kode normal dengan kelas Drainer. Logika jendela tidak hanya akan memunculkan jendela pop-up DrainerPopup palsu, tetapi juga menangani logika transfer berbagai aset. Serangan phishing terhadap pengguna cryptocurrency melalui distribusi CDN.
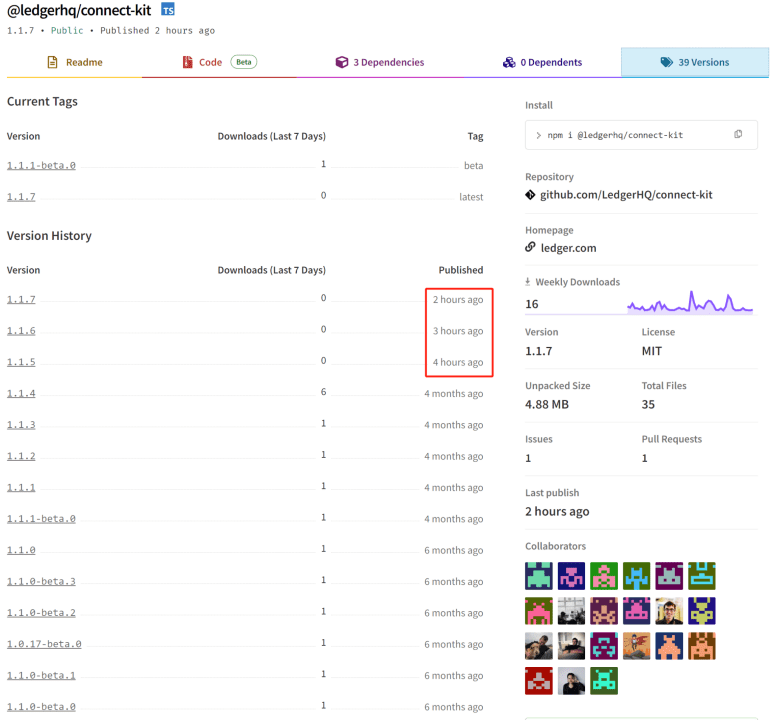
Rentang versi yang terpengaruh:
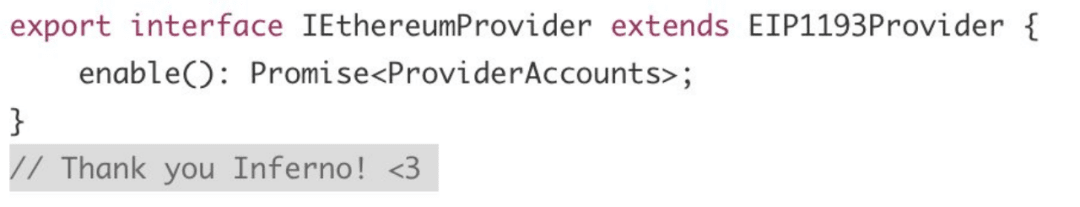
@ledgerhq/connect-kit 1.1.5 (Penyerang menyebutkan Inferno dalam kode, mungkin untuk memberi penghormatan kepada Inferno Drainer, grup phishing yang berspesialisasi dalam penipuan multi-rantai)
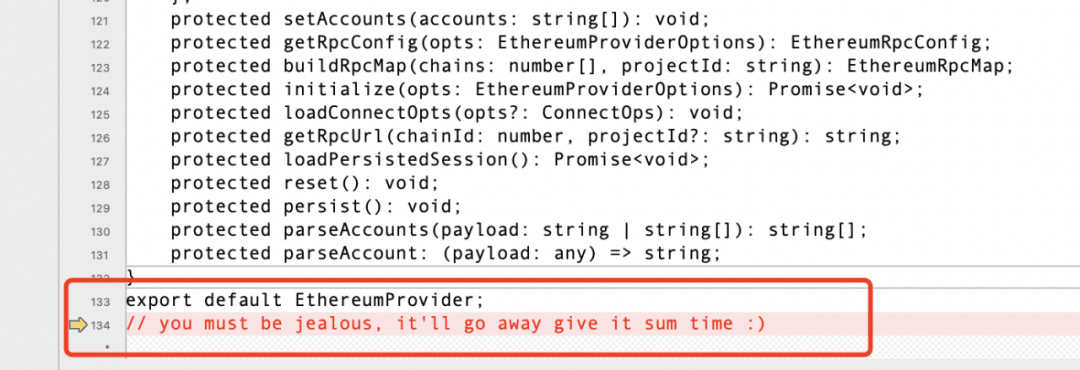
@ledgerhq/connect-kit 1.1.6 (Penyerang meninggalkan pesan dalam kode dan menanamkan kode JS berbahaya)
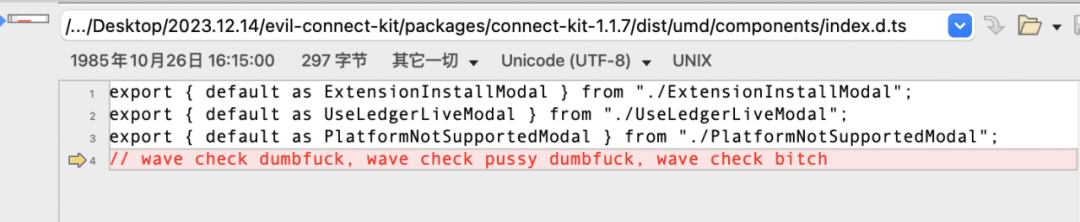
@ledgerhq/connect-kit 1.1.7 (Penyerang meninggalkan pesan dalam kode dan menanamkan kode JS berbahaya)
Ledger menyatakan bahwa dompet Ledger itu sendiri tidak terpengaruh, namun aplikasi yang mengintegrasikan perpustakaan Ledger Connect Kit terpengaruh.
Namun, banyak aplikasi yang menggunakan Ledger Connect Kit (seperti SushiSwap, Zapper, MetalSwap, Harvest Finance, Revoke.cash, dll.), dan dampaknya hanya akan lebih besar.
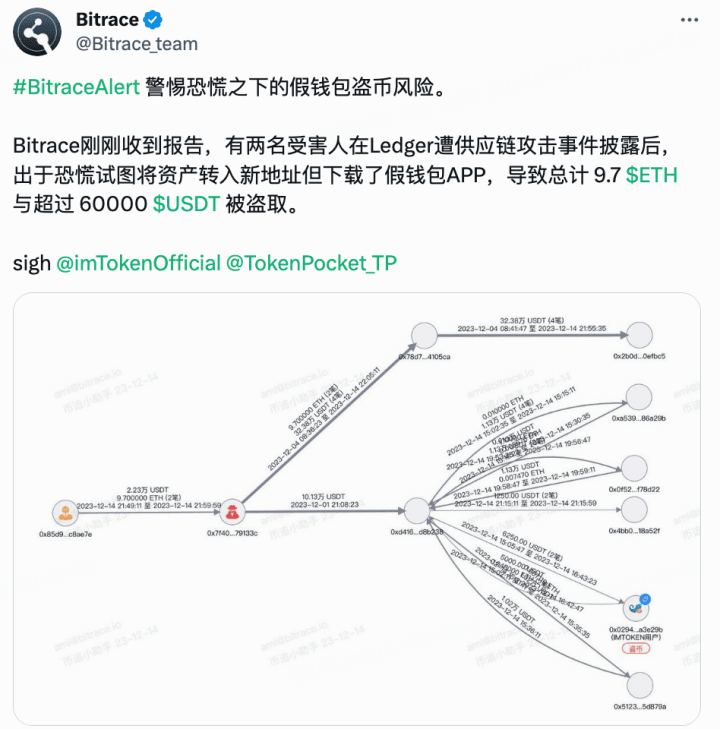
Dengan serangan ini, penyerang dapat mengeksekusi kode arbitrer dengan tingkat izin yang sama dengan aplikasi. Misalnya, penyerang dapat segera menguras seluruh dana pengguna tanpa interaksi; mempublikasikan sejumlah besar tautan phishing untuk menipu pengguna; dan bahkan memanfaatkan kepanikan pengguna, pengguna mencoba mentransfer aset ke alamat baru, namun mengunduh dompet palsu, mengakibatkan hilangnya aset.
Analisis teknis dan taktis
Kami telah menganalisis dampak serangan di atas dan berspekulasi berdasarkan pengalaman darurat historis bahwa ini mungkin merupakan serangan phishing rekayasa sosial yang direncanakan.
Menurut tweet dari @0xSentry, salah satu jejak digital yang ditinggalkan oleh penyerang melibatkan akun Gmail @JunichiSugiura (Jun, mantan karyawan Ledger), yang mungkin telah disusupi dan Ledger lupa menghapus akses karyawan tersebut.
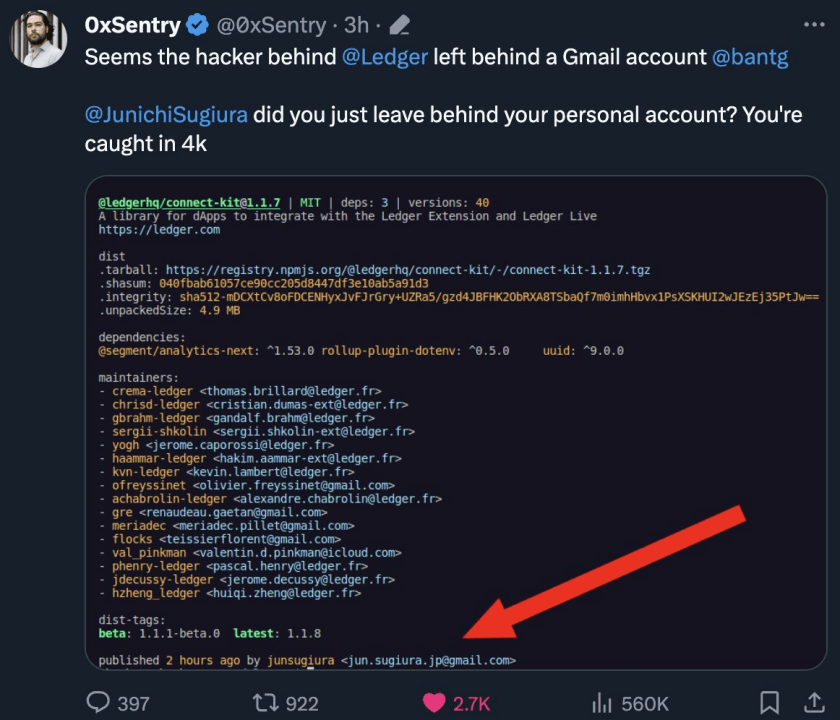
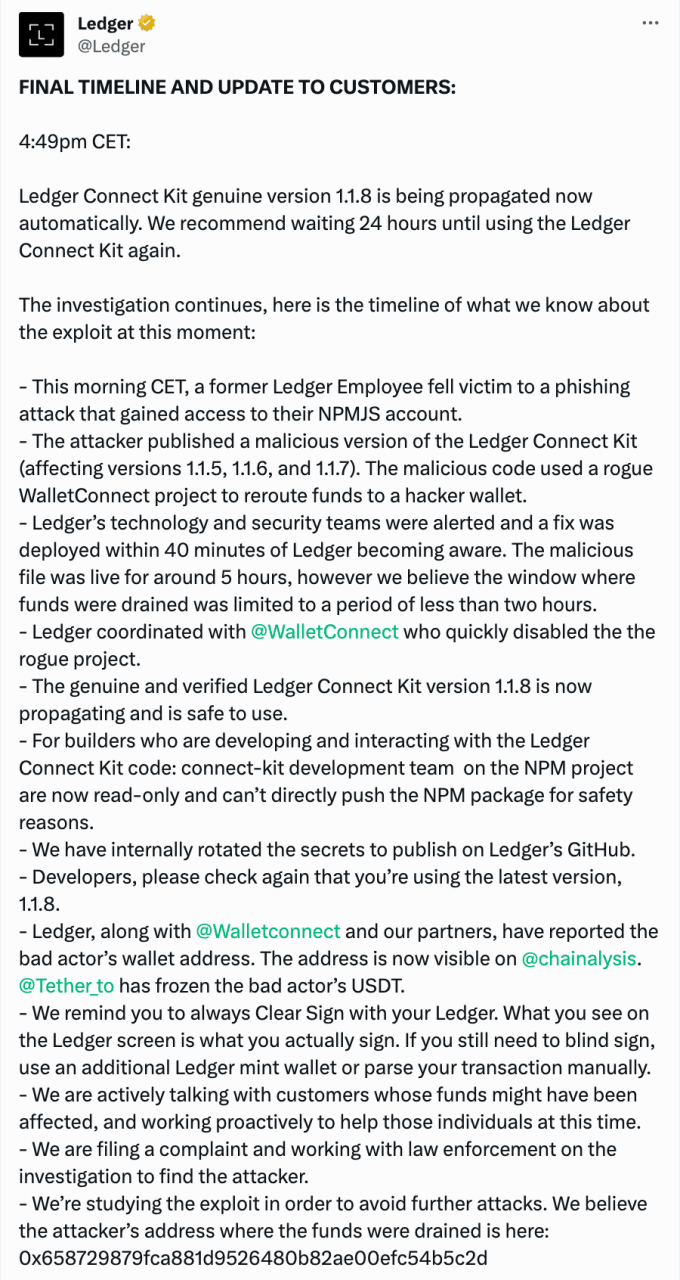
Pada pukul 23.09, para pejabat mengkonfirmasi spekulasi tersebut — seorang mantan karyawan Ledger menjadi korban serangan phishing:
1) Penyerang memperoleh akses ke akun NPMJS karyawan;
2) Penyerang merilis versi berbahaya dari Ledger Connect Kit (1.1.5, 1.1.6 dan 1.1.7);
3) Penyerang menggunakan WalletConnect berbahaya untuk mentransfer dana ke alamat dompet peretas melalui kode berbahaya.
Saat ini, Ledger telah merilis Ledger Connect Kit versi 1.1.8 yang asli dan terverifikasi, harap tingkatkan tepat waktu.
Meskipun versi Ledger npmjs yang diracuni telah dihapus, masih ada file js yang diracuni di jsDelivr:
https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1.1.7
https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1.1.6
Perhatikan bahwa mungkin ada penundaan karena faktor CDN. Rekomendasi resminya adalah menunggu 24 jam sebelum menggunakan Ledger Connect Kit.
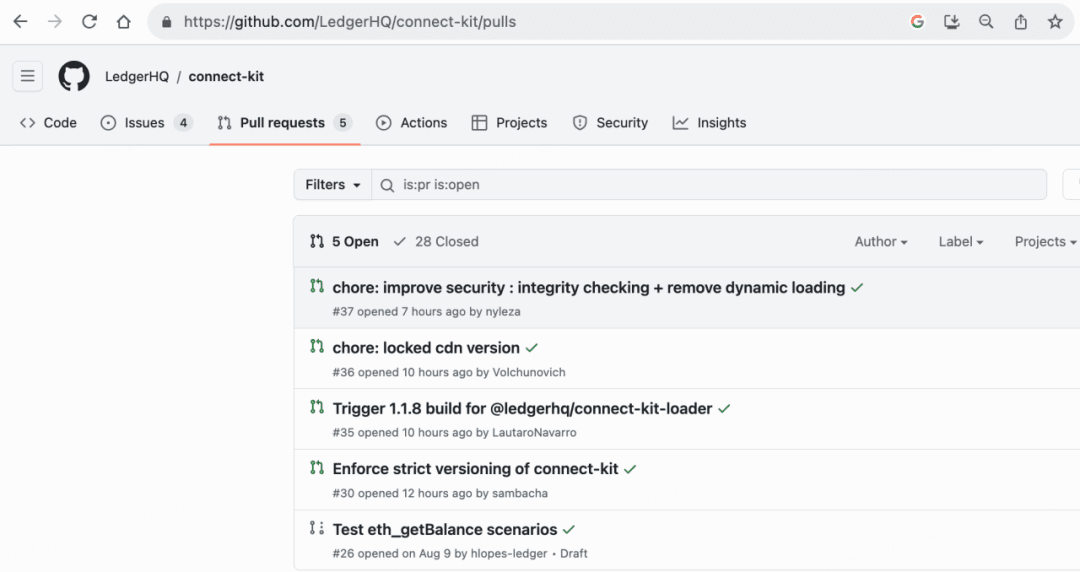
Disarankan bahwa ketika pihak proyek menerbitkan sumber cermin yang mengandalkan CDN pihak ketiga, mereka harus ingat untuk mengunci versi yang relevan untuk mencegah kerugian yang disebabkan oleh rilis berbahaya dan pembaruan berikutnya. (saran dari @galenyuan)
Saat ini, pejabat tersebut telah menerima saran yang relevan, dan saya yakin strateginya akan diubah selanjutnya:
Garis waktu akhir resmi buku besar:
Analisis MistTrack
Pelanggan penguras: 0x658729879fca881d9526480b82ae00efc54b5c2d
Alamat biaya penguras: 0x412f10AAd96fD78da6736387e2C84931Ac20313f
Menurut analisis MistTrack, penyerang (0x658) menghasilkan setidaknya US$600.000 dan dikaitkan dengan grup phishing Angel Drainer.
Metode serangan utama geng Angel Drainer adalah dengan melakukan serangan rekayasa sosial terhadap penyedia layanan nama domain dan staf. Jika Anda tertarik, Anda dapat mengklik untuk membaca Dark "Angel" - Pengungkapan geng phishing Angel Drainer.
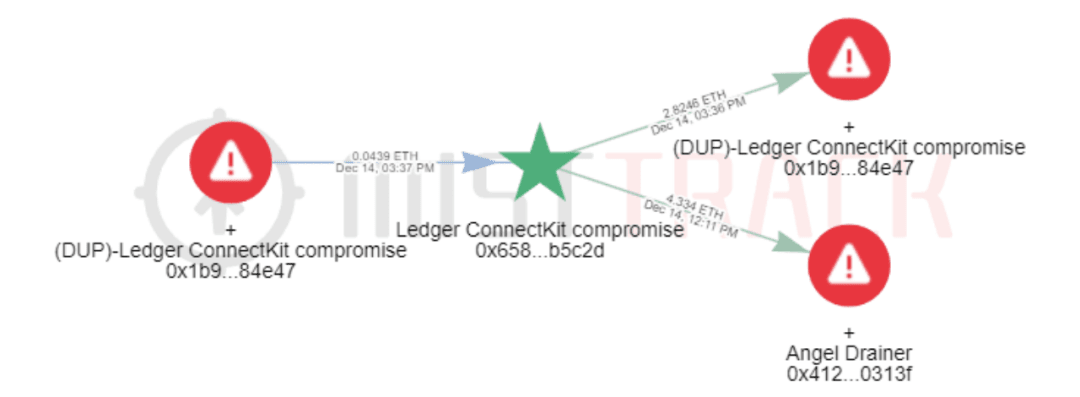
Angel Drainer(0x412) saat ini memiliki aset hampir $363.000.
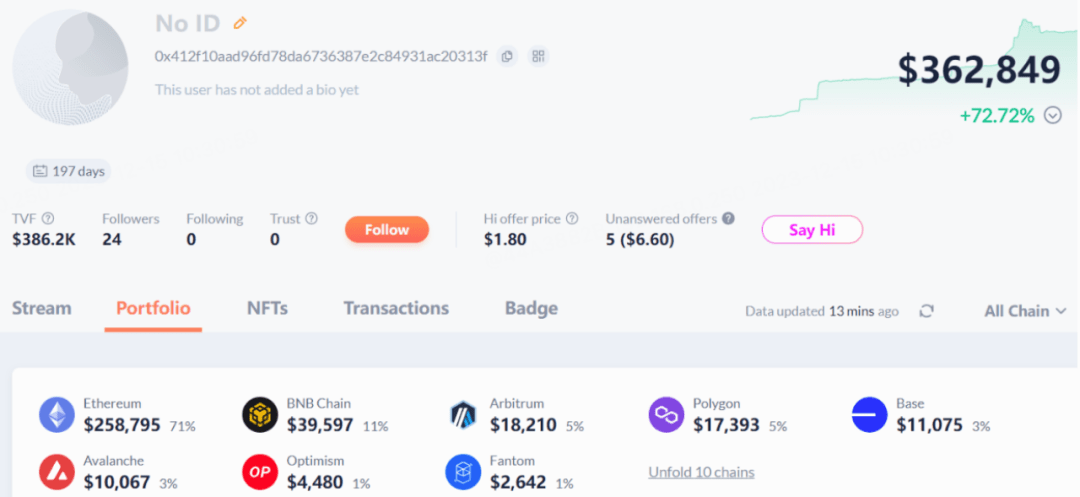
Menurut Jaringan Intelijen Ancaman SlowMist, temuan berikut dibuat:
1)IP 168.*.*.46,185.*.*.167
2) Penyerang telah menukar sebagian ETH dengan XMR
Pada pukul 23:09, Tether membekukan alamat pengeksploitasi Ledger. Selain itu, MistTrack telah memblokir alamat terkait dan akan terus memantau perubahan dana.
Meringkaskan
Kejadian ini sekali lagi membuktikan bahwa keamanan DeFi bukan sekedar keamanan kontrak, namun keamanan secara keseluruhan.
Di satu sisi, kejadian ini menunjukkan bahwa pelanggaran keamanan rantai pasokan dapat menimbulkan konsekuensi yang serius. Malware dan kode berbahaya dapat ditanam di berbagai titik dalam rantai pasokan perangkat lunak, termasuk alat pengembangan, perpustakaan pihak ketiga, layanan cloud, dan proses pembaruan. Setelah elemen berbahaya ini berhasil disuntikkan, penyerang dapat menggunakannya untuk mencuri aset mata uang kripto dan informasi sensitif pengguna, mengganggu fungsionalitas sistem, memeras perusahaan, atau menyebarkan malware dalam skala besar.
Di sisi lain, penyerang dapat memperoleh informasi identitas pribadi pengguna, kredensial akun, kata sandi, dan informasi sensitif lainnya melalui serangan rekayasa sosial; penyerang juga dapat menggunakan email, pesan teks, atau panggilan telepon yang menipu untuk memikat pengguna agar mengeklik tautan berbahaya atau mengunduh file berbahaya. Pengguna disarankan untuk menggunakan kata sandi yang kuat yang mencakup kombinasi huruf, angka, dan simbol, dan mengubah kata sandi secara teratur untuk meminimalkan kemungkinan penyerang menebak atau menggunakan teknik rekayasa sosial untuk mendapatkan kata sandi. Pada saat yang sama, autentikasi multifaktor diterapkan untuk meningkatkan keamanan akun dengan menggunakan faktor autentikasi tambahan (seperti kode verifikasi SMS, pengenalan sidik jari, dll.) dan meningkatkan kemampuan pencegahan terhadap jenis serangan ini.
"Persyaratan Praktik Keamanan Proyek Web3" dan "Panduan Keamanan Rantai Pasokan Industri Web3" yang dirilis oleh tim keamanan SlowMist dirancang untuk memandu dan mengingatkan pihak proyek Web3 agar memperhatikan langkah-langkah keamanan menyeluruh. Sistem pemantauan keamanan MistEye yang diterapkan oleh tim keamanan SlowMist mencakup informasi menyeluruh seperti pemantauan kontrak, pemantauan front-end dan back-end, penemuan kerentanan dan peringatan dini, dll. Sistem ini berfokus pada keamanan seluruh proses proyek DeFi sebelum, selama dan setelah acara. Pihak proyek dipersilakan untuk menggunakan sistem pemantauan keamanan MistEye untuk mengendalikan risiko dan meningkatkan keselamatan proyek.