


Pada tanggal 7 Oktober 2024, United Nations Office on Drugs and Crime (selanjutnya disebut “UNODC”) mengeluarkan laporan bertajuk (The Convergence of Transnational Organized Crime and Cyber Fraud, Underground Banking and Technology Innovation in Southeast Asia: The Mengubah Lanskap Ancaman) Laporan, klik untuk membaca teks asli untuk langsung melompat (https://www.unodc.org/roseap/uploads/documents/Publications/2024/TOC_Convergence_Report_2024.pdf). UNODC mengakui SlowMist dalam laporannya karena memberikan informasi, data, dan dukungan analitis, seperti halnya mitra kami Bitrace.
 Laporan tersebut merupakan analisis terbaru mengenai kejahatan terorganisir transnasional di Asia Tenggara yang dilakukan oleh United Nations Office on Drugs and Crime (UNODC) dan melanjutkan laporan komprehensif (Transnational Organized Crime in Southeast Asia: Evolution, Growth and Impact) yang dirilis pada tahun 2019 (https: //www.unodc.org/roseap/uploads/archive/documents/Publications/2019/SEA_TOCTA_2019_web.pdf). Laporan terbaru tersebut terutama memuat tiga aspek, yaitu gambaran perkembangan Asia Tenggara, aktivitas perbankan bawah tanah dan pencucian uang, serta inovasi teknologi yang memfasilitasi aktivitas kriminal. Secara khusus, laporan ini berfokus pada karakteristik dan evolusi kejahatan terorganisir di Asia Tenggara, khususnya perdagangan narkoba dan aktivitas pencucian uang yang terkait dengan kasino dan kawasan ekonomi khusus; serta analisis rinci mengenai perkembangan kasino dan metode pencucian uang canggih yang digunakan oleh kelompok kriminal terorganisir. Ancaman dan risiko utama yang ditimbulkan oleh Internet, seperti bagaimana kebangkitan perjudian online dan perjudian elektronik telah mengubah lanskap perbankan bawah tanah dan pencucian uang; mitra internasional untuk menangani kasino Asia Tenggara dengan lebih baik dan masalah kejahatan terorganisir yang berkembang pesat. Artikel ini akan menafsirkan isi inti laporan untuk membantu pembaca dengan cepat memahami informasi penting dan meningkatkan pemahaman serta kemampuan respons mereka terhadap ancaman keamanan yang kompleks ini.
Poin penting pertama: Ringkasan pembangunan di Asia Tenggara
Asia Tenggara menghadapi tantangan yang belum pernah terjadi sebelumnya, yaitu kejahatan terorganisir transnasional dan ekonomi terlarang. Pesatnya perkembangan infrastruktur fisik, teknologi dan digital di kawasan ini telah memberikan peluang lebih besar bagi jaringan kriminal terorganisir untuk memperluas jangkauannya hingga mencakup beragam aktivitas seperti produksi dan perdagangan narkoba, perjudian ilegal, perdagangan kriminal paksa, prostitusi dan pencucian uang. Tempat-tempat seperti kasino, hotel, dan kawasan ekonomi khusus telah menjadi “sarang” kegiatan ilegal ini, sehingga semakin memperburuk kesulitan tata kelola di wilayah perbatasan.
1. Perjudian dan kegiatan kriminal
Industri kasino di Asia Tenggara telah mengalami pertumbuhan eksponensial selama dekade terakhir, dengan lebih dari 340 kasino berlisensi dan ilegal kini beroperasi. Meskipun peningkatan peraturan di Makau, Tiongkok, telah menyebabkan penutupan beberapa kasino, pasar perjudian di Asia Tenggara tetap aktif, khususnya perjudian online. Sebagian besar kasino di negara-negara bagian hilir Mekong terletak di daerah perbatasan dengan Tiongkok, Thailand, dan Vietnam, di mana sebagian besar aktivitas perjudian ilegal. Mari kita bicara tentang agen game, mereka memainkan peran penting dalam industri game di Asia Tenggara. Namun, karena epidemi dan meningkatnya penegakan hukum, banyak perantara menghadapi tantangan penurunan keuntungan. Pendiri Sun City dan Dejin, dua perusahaan perjudian terbesar di dunia, telah dijatuhi hukuman karena pencucian uang dan kejahatan terorganisir. Ini adalah salah satu kasus pencucian uang dan perbankan bawah tanah yang paling serius dalam beberapa tahun terakhir Masing-masing 14 tahun penjara, yang dakwaannya mencakup ratusan dakwaan terkait kejahatan terorganisir dan perjudian ilegal, karena menangani lebih dari $100 miliar melalui kasino, platform perjudian online, dan bank bawah tanah.
Meskipun ada peningkatan penegakan hukum di berbagai negara, penipuan online masih merajalela, dengan kerugian ekonomi akibat penipuan yang menargetkan korban di Asia Timur dan Tenggara diperkirakan mencapai $18 miliar hingga $37 miliar pada tahun 2023. Dengan meningkatnya penyedia layanan aset virtual (VASP) yang berisiko tinggi, penjahat dunia maya semakin banyak menggunakan mata uang kripto untuk mencuci uang. Praktik yang umum dilakukan adalah mengubah hasil kejahatan secara langsung menjadi uang tunai atau menjadi USDT sebagai mata uang yang stabil di pasar mata uang perantara. Perilaku ini memiliki volume transaksi yang sangat besar dan terkait dengan berbagai aktivitas kriminal sehingga menyebabkan pemerintah di berbagai negara menghadapi banyak tantangan dalam mengawasi dan memberantas aktivitas pencucian uang. VASP berisiko tinggi yang berbasis di Sungai Mekong diketahui telah memproses total volume perdagangan mata uang kripto antara $49 miliar dan $64 miliar antara tahun 2021 dan 2024. VASP ini diperkirakan menjadi penyedia layanan terbesar dari jenisnya di kawasan Asia-Pasifik. Transaksi juga dilakukan dengan entitas yang disetujui OFAC dan beberapa dompet yang terkait dengan Grup Lazarus yang terlibat dalam peretasan. Lazarus Group adalah organisasi peretas terkenal yang memainkan peran penting dalam aktivitas pencucian uang terkait mata uang kripto. Menurut analisis SlowMist, metode pencucian uang peretas Korea Utara Lazarus Group rumit dan dapat diubah, dan metode pencucian uang baru akan muncul setiap saat. sementara. Muncul, untuk detailnya, silakan lihat SlowMist: Laporan Keamanan Blockchain dan Anti-Pencucian Uang untuk Semester Pertama tahun 2024 (https://www.slowmist.com/report/first-half-of-the-2024-report( CN).pdf).
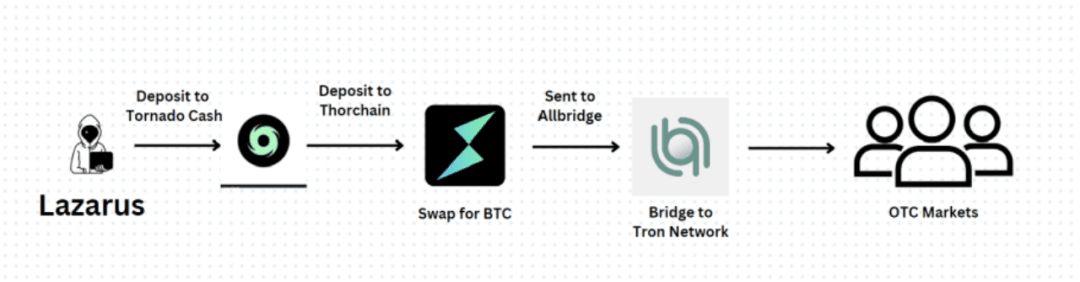 Laporan tersebut juga menyebutkan bahwa dalam beberapa tahun terakhir, stablecoin tidak hanya menjadi semakin populer di kalangan pengguna yang sah, tetapi juga menjadi populer di kalangan kelompok kriminal, terutama mereka yang terlibat dalam penipuan online. Hal ini konsisten dengan temuan pihak berwenang di Asia Timur dan Tenggara: stablecoin, khususnya Tether (USDT) pada blockchain TRON (TRX), adalah pilihan utama kelompok kriminal Asia yang terlibat dalam penipuan dunia maya dan pencucian uang.
2. Penipuan Internet Daerah
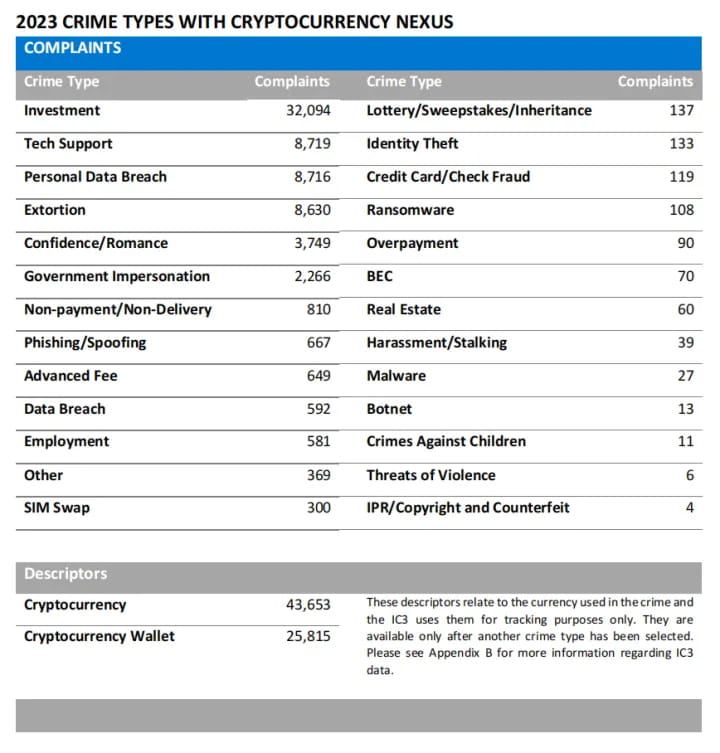
Dalam beberapa tahun terakhir, geng penipuan independen telah digantikan oleh sindikat kriminal yang lebih besar dan lebih terpadu yang sering kali membentuk jaringan stabil yang menyamar sebagai kawasan industri atau teknologi. Misalnya Taman KK di Negara Bagian Karen di Myanmar, yang menunjukkan tanda-tanda perkembangan pada awal tahun 2020. Dalam empat tahun terakhir, taman ini telah menjadi salah satu pusat kriminal terbesar dan paling aktif di wilayah tersebut. Pada saat yang sama, popularitas mata uang kripto juga membuat transaksi lintas batas menjadi lebih nyaman, dan aktivitas penipuan online telah berkembang secara global, terutama dengan memanfaatkan kurangnya pemahaman lembaga penegak hukum tentang cara mereka beroperasi, termasuk “babi”. -membunuh” penipuan, penipuan investasi, penipuan pekerjaan, penipuan pemulihan aset, dan aktivitas lainnya, silakan lihat interpretasi laporan | FBI merilis laporan penipuan mata uang kripto tahun 2023.
 Para penipu semakin banyak menyasar generasi muda dan komunitas Tiongkok. Organisasi penipuan biasanya merupakan struktur piramida yang kompleks, yang mencakup banyak departemen seperti rekrutmen, keuangan, dan operasi. Operasi aktivitas kriminal ini memerlukan kerja sama banyak pihak. Situasi penipuan juga telah berubah dalam setahun terakhir. Data menunjukkan bahwa 43% arus masuk penipuan tahun ini mengalir ke dompet yang baru aktif, dibandingkan dengan hanya 29,9% pada tahun 2022. Artinya, jumlah penipuan baru meningkat pesat. .
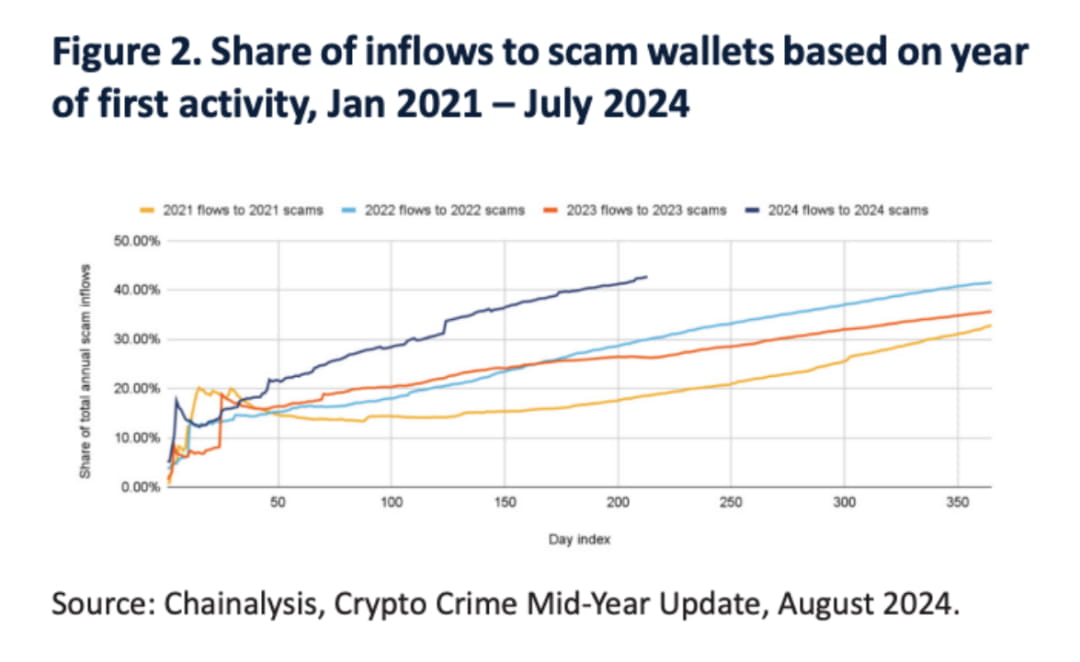 Rata-rata jumlah hari aktivitas scam aktif menurun secara signifikan dari tahun 2020 hingga saat ini, dari rata-rata 271 hari pada tahun 2020 menjadi 42 hari pada paruh pertama tahun 2024.
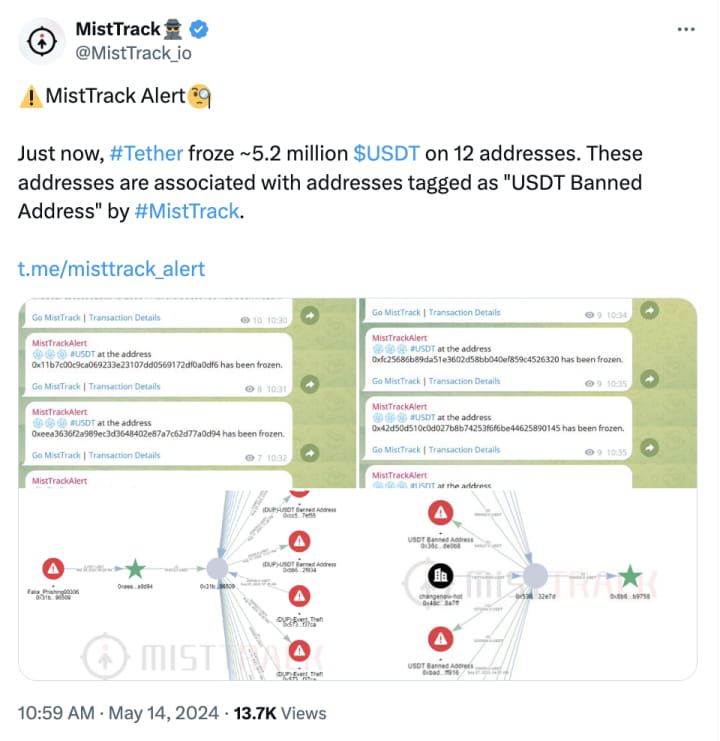
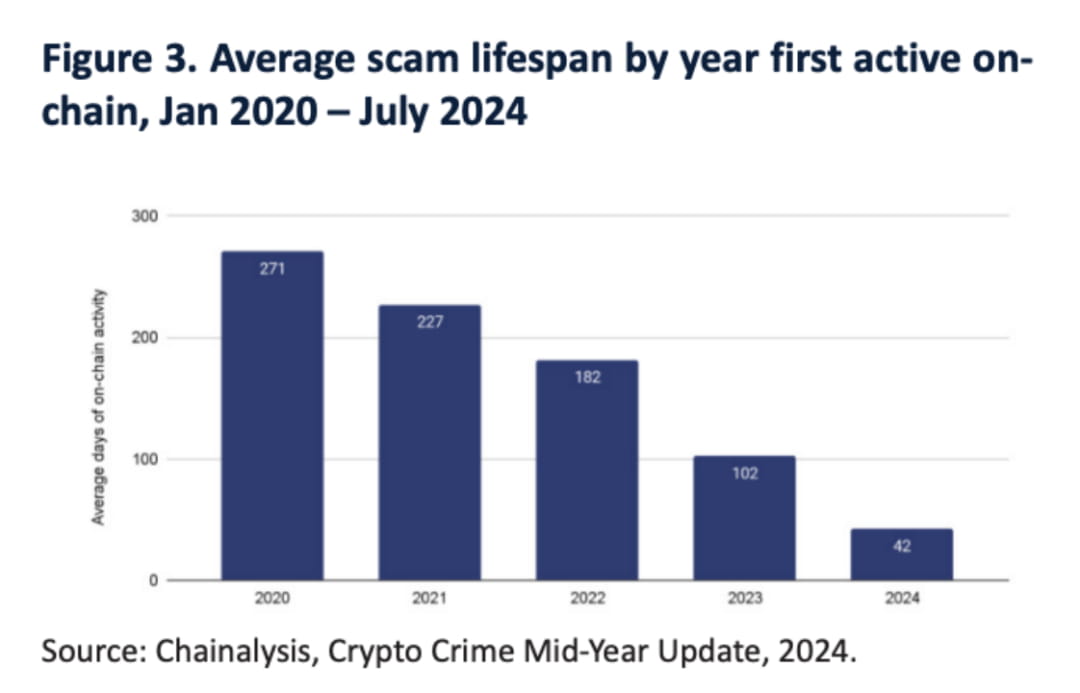 Tren makro ini konsisten dengan peralihan penipu dari penipuan kepausan yang rumit ke arah kampanye yang lebih bertarget, dan juga sebagian didorong oleh peningkatan penegakan hukum dan meningkatnya jumlah penerbit stablecoin yang masuk dalam daftar hitam. pada tanggal 14 Mei, platform pelacakan on-chain dan anti-pencucian uang MistTrack mendeteksi bahwa Tether, penerbit stablecoin terbesar di dunia, telah membekukan 5,2 juta USDT terkait dengan phishing:
 3. Perdagangan manusia dan kejahatan yang dipaksakan
Pelaku perdagangan manusia memperoleh keuntungan finansial dengan menipu dan memaksa korban untuk berpartisipasi dalam kegiatan kriminal. Setelah diperdagangkan, kebebasan para korban seringkali dibatasi, paspor mereka disita, dan mereka menghadapi kekerasan dan berbagai ancaman. Meskipun sifat perdagangan orang yang dipaksa tidak berubah, profesionalisasi industri ini telah menyebabkan kaburnya batasan antara korban dan pihak yang bersedia, sehingga menciptakan berbagai kategori orang yang terlibat.
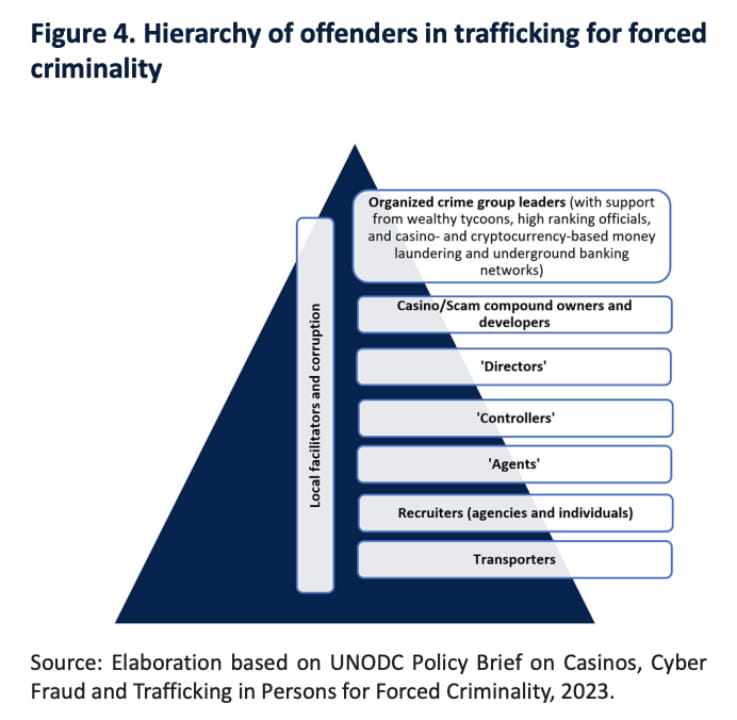 Di beberapa daerah, khususnya Myanmar, para korban sering kali dipaksa bekerja untuk membayar “utang” yang besar dengan menandatangani kontrak palsu yang sebenarnya tidak sah dan menyembunyikan tindakan kriminal para pedagang manusia. Banyak korban masih menghadapi risiko hukum setelah melarikan diri atau diselamatkan, dan mungkin dituntut atau diintimidasi.
4. Tindakan penegakan hukum
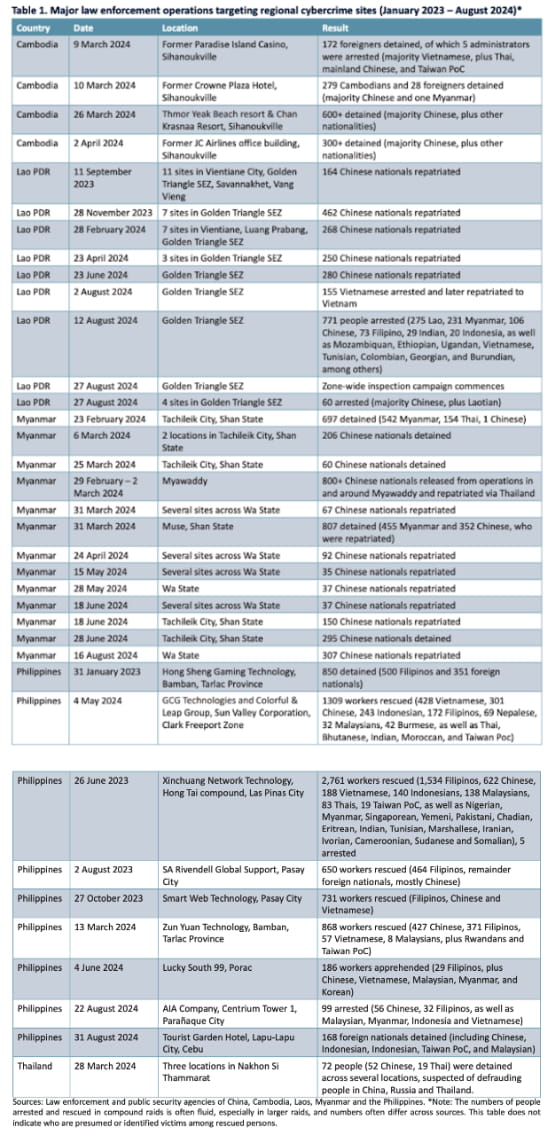
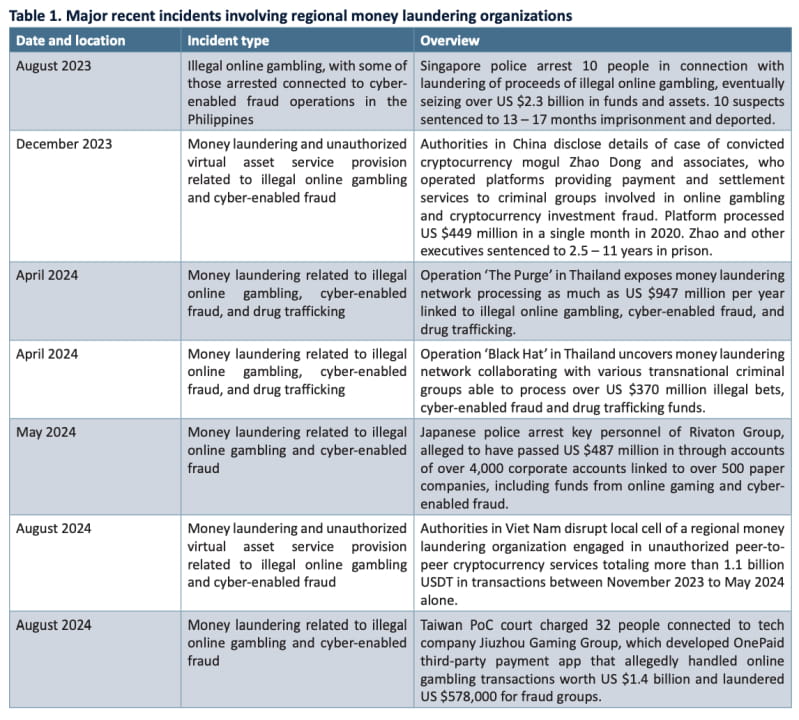
Meskipun banyak negara telah mengambil serangkaian tindakan untuk memerangi aktivitas ini, perjudian online dan penipuan masih tersebar luas. Selain itu, intensitas dan efektivitas penegakan hukum bervariasi dari satu negara ke negara lain, dengan tindakan yang mencakup penangkapan tersangka, pembekuan akun, dan pemblokiran situs web. Kerja sama lintas batas telah menyebabkan penyitaan beberapa aset dan peningkatan jumlah hukuman pidana, khususnya dalam penggerebekan yang menargetkan pusat penipuan dan operator perjudian.
Tabel berikut, yang dikumpulkan dari pernyataan lembaga penegak hukum regional, menyajikan beberapa tindakan penegakan hukum paling menonjol yang diambil sejak Januari 2023 terhadap situs web yang terlibat dalam perjudian online ilegal dan aktivitas penipuan online. Penggerebekan ini dipimpin oleh lembaga penegak hukum setempat, terkadang bekerja sama dengan lembaga penegak hukum daerah. Badan keamanan publik Tiongkok memainkan peran penting dalam beberapa operasi ini.
 Menurut statistik Kementerian Keamanan Publik Tiongkok, dari Januari hingga November 2023, total 391.000 kasus penipuan jaringan telekomunikasi terungkap, dan 79.000 tersangka ditangkap, termasuk 263 pelaku utama. Pada tahun 2023, lebih dari 50.000 orang dituntut karena penipuan jaringan telekomunikasi. Undang-undang baru (Undang-Undang Anti Penipuan Jaringan Telekomunikasi) yang disahkan pada tahun 2022 menetapkan tanggung jawab penyedia layanan telekomunikasi, Internet, dan keuangan, termasuk meningkatkan kesadaran pelanggan, serta memantau, memblokir, dan melaporkan aktivitas mencurigakan.
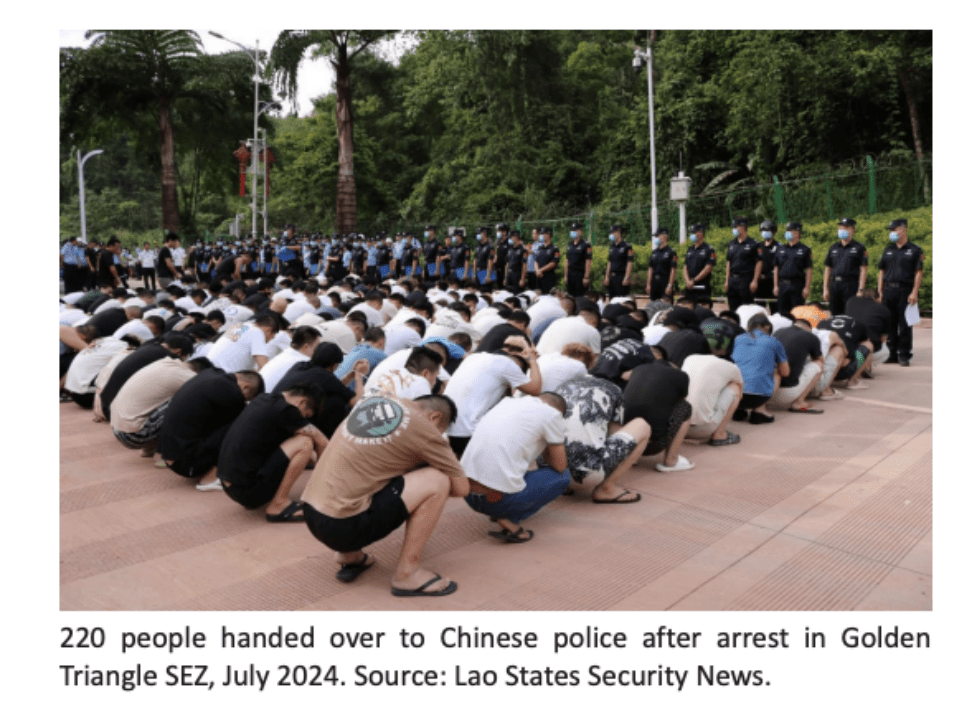 Selama setahun terakhir, media Tiongkok telah secara luas memberitakan proses hukum terhadap orang-orang yang dicurigai terlibat dalam perjudian online ilegal dan penipuan online, baik di Tiongkok maupun di luar negeri. Badan-badan kejaksaan juga telah merilis berbagai laporan, termasuk ringkasan kasus-kasus umum di mana orang-orang dihukum karena kembali secara sukarela atau dideportasi dari Kamboja, Filipina, Laos, Myanmar, Malaysia, dan negara-negara lain. Di Tiongkok, tindakan penegakan hukum terfokus pada mereka yang memberikan dukungan kepada organisasi-organisasi di luar negeri, termasuk mereka yang mengembangkan perangkat lunak, memelihara situs web dan memberikan dukungan teknis, serta jaringan perbankan bawah tanah yang memfasilitasi transfer dana yang diperoleh dari kejahatan dunia maya dan orang-orang yang menjual informasi rekening kepada sindikat pencucian uang untuk digunakan sebagai rekening bagal. Operasi penegakan hukum juga menargetkan geng-geng yang menyelundupkan warga Tiongkok melintasi perbatasan melalui darat dan laut.
Poin penting kedua: Munculnya perbankan bawah tanah, pencucian uang, dan kejahatan sebagai layanan
Kelompok kejahatan terorganisir transnasional di Asia Timur dan Tenggara sebenarnya merupakan pemimpin pasar dalam perbankan bawah tanah, transfer nilai informal lintas batas negara, dan pencucian uang. Kelompok-kelompok ini menjadi semakin canggih, beradaptasi dan memanfaatkan perubahan dalam lingkungan politik dan bisnis serta inovasi teknologi, khususnya dalam aplikasi kasino dan perjudian online. Mereka telah membangun jaringan pencucian uang bawah tanah yang kompleks dengan mengintegrasikan teknologi informasi, keuangan, dan blockchain.
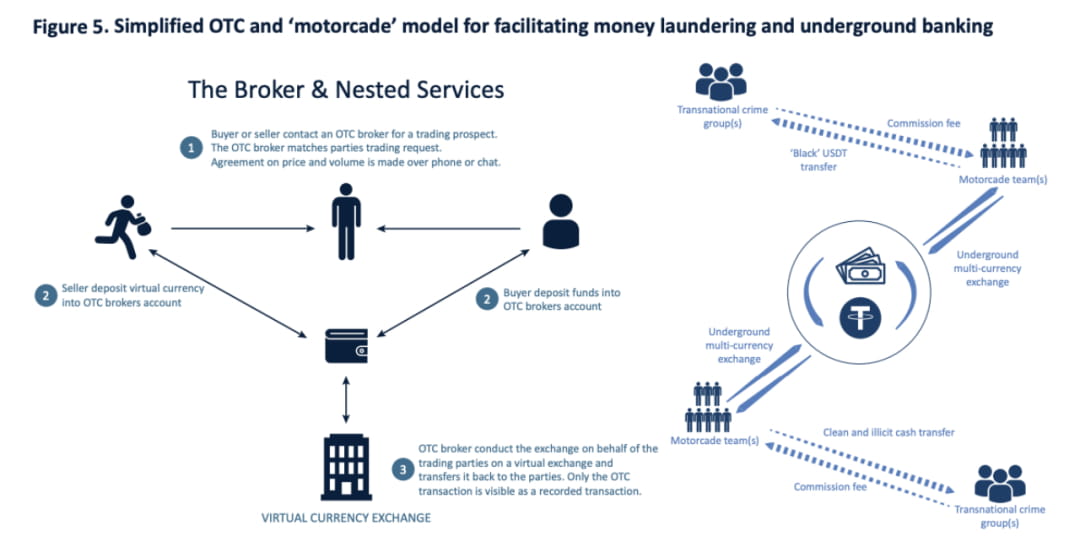
 Selain itu, regulasi yang tidak memadai dan munculnya penyedia layanan aset virtual (VASP) yang tidak sah juga memperburuk situasi saat ini. Lebih khusus lagi, menjamurnya bursa efek berisiko tinggi, layanan over-the-counter (OTC), pedagang peer-to-peer (P2P) skala besar, dan bisnis terkait lainnya yang dikendalikan dan difasilitasi oleh kejahatan terorganisir transnasional telah mengubah wilayah Tenggara secara mendasar. Kawasan Asia. Lingkungan kriminal telah mendorong perluasan ekonomi ilegal dan menarik penyedia layanan dan model bisnis baru. Secara khusus, kelompok kriminal transnasional besar yang berbasis di Hong Kong, Makau dan Taiwan mendominasi industri pencucian uang, bekerja sama dengan perantara untuk menghindari kontrol modal dengan menggunakan layanan kredit yang disediakan oleh perantara, sambil mengandalkan perusahaan pembayaran yang tidak diatur untuk transfer dana.
Dalam beberapa tahun terakhir, lembaga penegak hukum di Asia Timur dan Tenggara juga telah meningkatkan pemantauan terhadap penyedia pembayaran pihak ketiga, namun banyak kasus menunjukkan bahwa penipuan online masih berdampak besar pada industri ini. Dalam industri perjudian online, kasino dan junket yang tidak diatur telah menjadi infrastruktur penting untuk pencucian uang. Mereka menyembunyikan sumber dana melalui transaksi “penahanan” dan “investasi”, sehingga membentuk metode pencucian uang yang rumit. Karena sifat perjudian online yang anonimitas dan non-tatap muka, aliran keuangan menjadi sangat sulit dilacak, sehingga memfasilitasi kejahatan terorganisir.
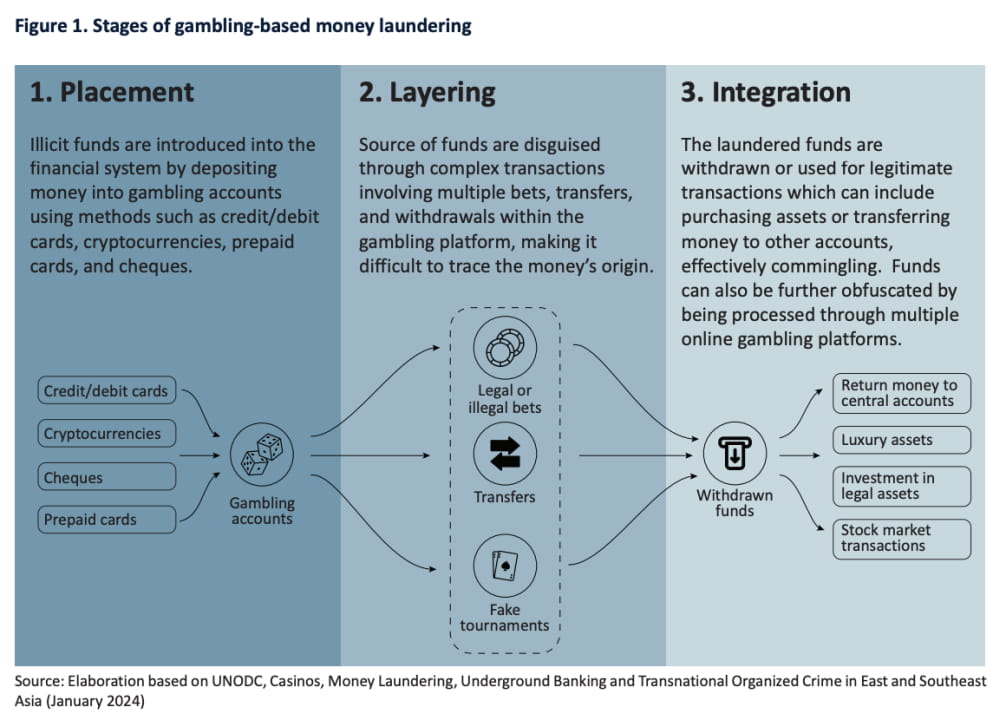 Pada saat yang sama, industri perjudian online lepas pantai di Asia Tenggara berkembang pesat, terutama di wilayah dengan peraturan yang relatif lemah. Para perantara memanfaatkan tren ini untuk membantu kejahatan terorganisir memperoleh keuntungan, mencuci dana ilegal dan menyamarkannya sebagai keuntungan yang sah. Meskipun ada peningkatan bertahap dalam regulasi dan penegakan hukum, banyak platform perjudian online masih bertahan dengan baik di pasar “abu-abu” atau “gelap”. Kejahatan terorganisir transnasional juga mulai mengintegrasikan mata uang kripto ke dalam operasinya, terutama pada bursa berisiko tinggi dan transaksi over-the-counter. Kurangnya regulasi membuat platform-platform ini menjadi sarang pencucian uang, sehingga memungkinkan jaringan kriminal di Asia Timur dan Tenggara dengan mudah menghindari regulasi dan semakin mendukung aktivitas terlarang mereka.
Poin Utama 3: Perkembangan Penipuan Online dan Inovasi Teknologi
Dalam beberapa tahun terakhir, aktivitas kejahatan dunia maya di Asia Timur dan Tenggara meningkat secara signifikan, terutama meningkatnya aktivitas kelompok kriminal terorganisir transnasional. Penjahat dunia maya tidak hanya berperilaku seperti perusahaan formal dalam mengembangkan dan menjual layanan kriminal, namun juga mengadopsi model “kejahatan sebagai layanan” (CaaS) untuk melakukan outsourcing berbagai aktivitas kriminal kepada pihak lain, sehingga menurunkan ambang batas untuk melakukan kejahatan.
1. Pasar data bawah tanah dan malware pencuri informasi
Pasar data bawah tanah juga telah menjadi bagian penting dari kelompok penipuan online, menyediakan sejumlah besar data yang dicuri, termasuk informasi bank, rincian kartu kredit, dan informasi identitas pribadi. sangat penting di pasar bawah tanah. Populer, penjahat menggunakan data ini untuk melakukan pencurian identitas, penipuan bisnis, dan pencucian uang.
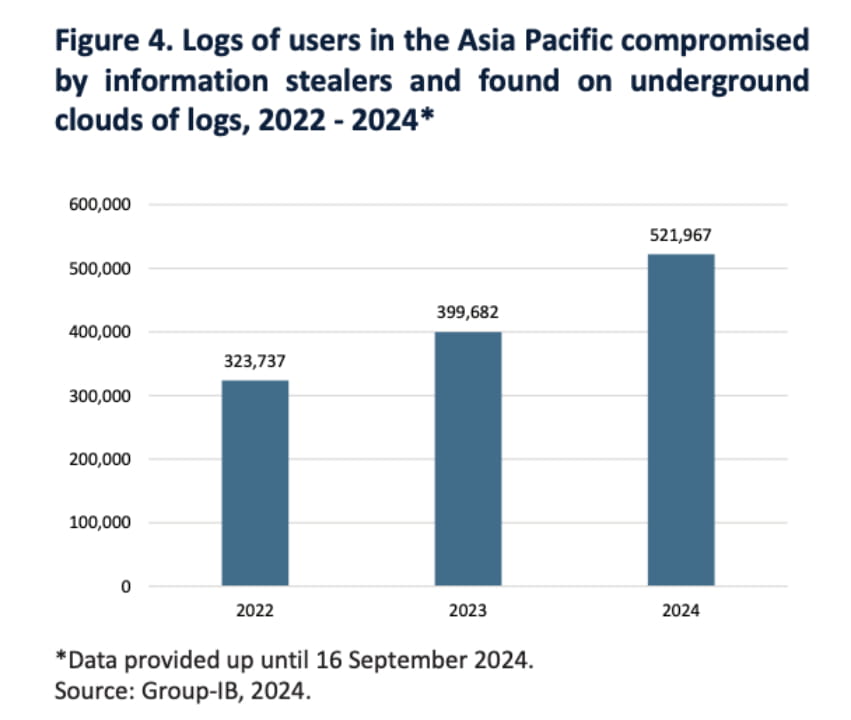
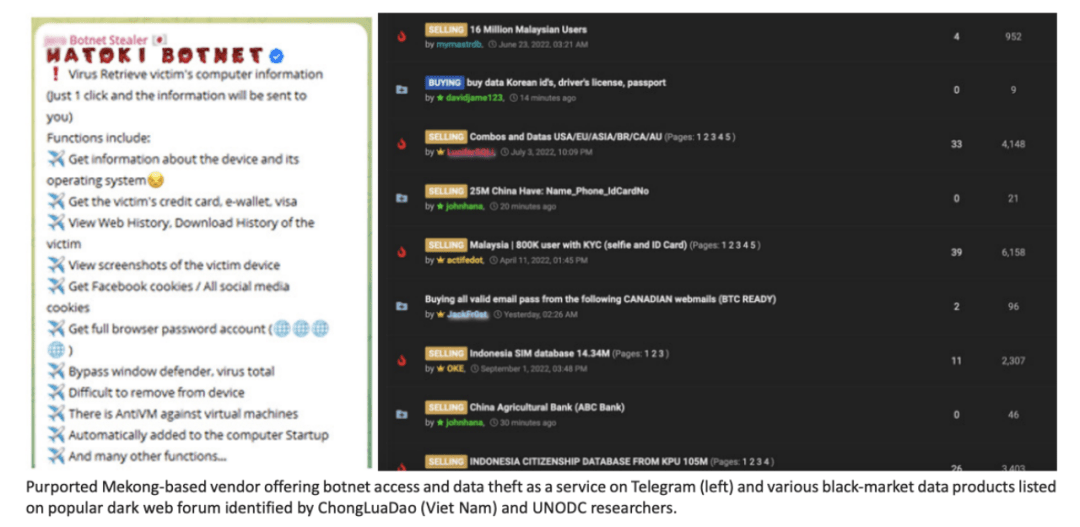 Ada bukti kuat bahwa pasar data bawah tanah mulai beralih ke Telegram, dengan menjamurnya malware pencuri informasi dan layanan Underground Logging Cloud (UCL) sebagai inti dari peralihan ini, dalam konteks ekosistem kriminal yang berkembang pesat di Asia Tenggara. ketersediaan dan rendahnya biaya program pencurian informasi menjadikannya layanan yang sangat populer di kalangan penjahat di wilayah tersebut. Alat-alat ini biasanya diakses melalui model malware-as-a-service (MaaS), di mana pengembang melisensikan penggunaannya kepada pihak lain. Jalur data yang berkembang ini telah menciptakan sejumlah peluang baru bagi kejahatan terorganisir transnasional di kawasan ini, yang pada gilirannya berkontribusi pada diversifikasi strategi, teknik, target, dan kelompok kriminal yang terlibat dalam penipuan siber. Data yang relevan menunjukkan bahwa jumlah host yang terinfeksi oleh program pencurian informasi untuk dijual terus meningkat di kawasan Asia-Pasifik, sejalan dengan meningkatnya insiden penipuan siber di wilayah tersebut.
 2. Optimasi Mesin Pencari dan Iklan Penipuan
Meskipun banyak skema penipuan online memerlukan analisis target terperinci dan kontak langsung antara penipu dan calon korban, ada juga penipuan sederhana yang dapat dengan mudah terjadi hanya dengan iklan yang menarik, halaman web palsu, atau tautan phishing untuk menipu korban. Para penjahat ini memanfaatkan secara ekstensif keracunan optimasi mesin pencari (SEO) dan iklan yang menipu untuk mencapai tujuan ini, keduanya terbukti efektif karena penggunaan mesin pencari dan media sosial terus meningkat di seluruh dunia. Dalam hal skala, Google sendiri memblokir atau menghapus 206,5 juta iklan pada tahun 2023 karena melanggar kebijakan penyajian iklan berbayar yang keliru, yang mencakup iklan phishing dan penipuan, naik dari 142 juta pada tahun 2022. Iklan meningkat.
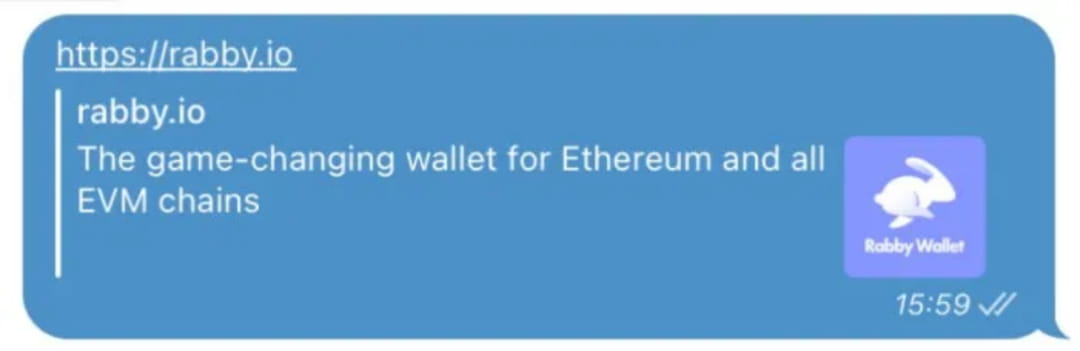
Pada bulan Maret tahun ini, tim keamanan SlowMist dan tim Rabby Wallet mengungkapkan metode serangan yang menggunakan iklan Google untuk phishing. Secara khusus, tim Rabby Wallet tidak membeli iklan Google apa pun, tetapi iklan palsu tersebut melompat ke situs resmi sebenarnya. Dilihat dari kata kunci pencarian Google, dua hasil pencarian teratas adalah iklan phishing, namun link iklan pertama sangat tidak normal, menampilkan alamat situs resmi Rabby Wallet, rabby[.]io, melalui Pelacakan ditemukan iklan phishing tersebut terkadang melompat ke alamat resmi sebenarnya rabby[.]io. Setelah berganti agen ke wilayah yang berbeda beberapa kali, mereka akan melompat ke alamat phishing rebby[.]io, dan alamat phishing akan diperbarui dan diubah. Analisis menemukan bahwa operasi kuncinya adalah kelompok phishing menggunakan lompatan 302 dari layanan tautan pendek Firebase milik Google untuk menipu tampilan Google. Rutinitas phishing serupa juga muncul di berbagai perangkat lunak chat. Ambil Telegram, perangkat lunak obrolan, sebagai contoh. Saat Anda mengirim tautan URL selama obrolan, latar belakang Telegram akan menangkap nama domain tautan URL, judul, dan ikon untuk tampilan pratinjau.

Selain itu, penjahat akan menggunakan teknik peracunan SEO untuk meningkatkan atau meningkatkan visibilitas situs web jahat mereka, membuatnya tampak lebih autentik bagi pengguna yang tidak curiga dan percaya bahwa situs tersebut populer di mesin pencari. Penjahat juga menggunakan berbagai teknik keracunan SEO, seperti yang disebut cybersquatting, di mana pengguna mengambil keuntungan dari URL yang mereka masukkan secara tidak sengaja atau mengeklik tautan dengan URL yang salah eja. Platform media sosial juga menjadi medan pertempuran baru mereka, dengan para penjahat yang menipu pengguna melalui iklan yang disamarkan sebagai materi promosi yang sah. Pada bulan September 2023, pihak berwenang Singapura mengonfirmasi bahwa setidaknya 43 korban kehilangan $875.000 akibat penipuan malware yang menargetkan iklan media sosial.
3. Penipuan yang didorong oleh AI
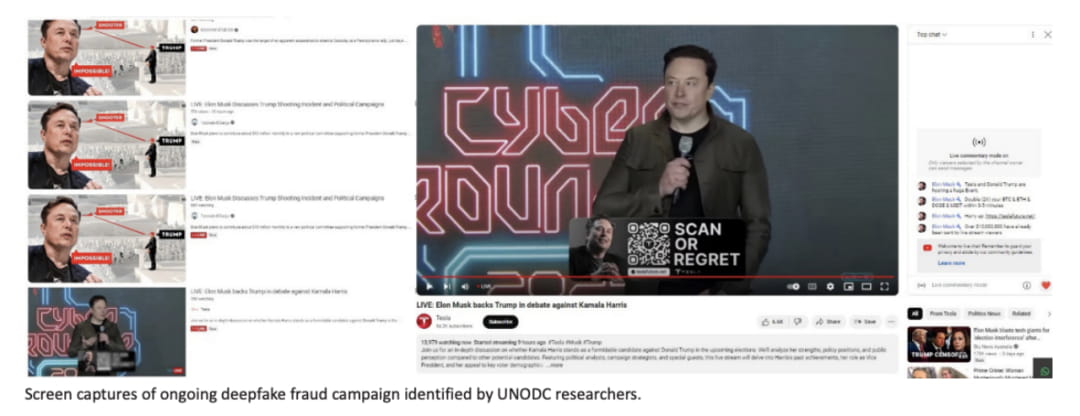
Dengan popularitas kecerdasan buatan generatif, aktivitas kriminal menjadi lebih kompleks, dan isu-isu seperti pencurian identitas dan pelanggaran privasi data juga menimbulkan ancaman terhadap keamanan nasional. Kelompok kriminal menggunakan AI untuk melakukan phishing, membuat identitas palsu, dan mempersonalisasi penipuan, sehingga secara signifikan menurunkan hambatan teknis dan meningkatkan kecepatan dan skala penipuan. Teknologi deepfake banyak digunakan dalam penipuan online. Penjahat melakukan penipuan kompleks dengan memalsukan video dan audio, dan aktivitas kriminal terkait telah meningkat secara signifikan. Penipuan online yang menggunakan kode QR juga sedang meningkat, dan korbannya sering kali dibujuk untuk mengunjungi situs web berbahaya atau membocorkan informasi sensitif. Secara keseluruhan, meluasnya penerapan kecerdasan buatan telah meningkatkan kompleksitas dan frekuensi kejahatan dunia maya.
 4. Lainnya
Meskipun penipuan “pembunuhan babi” masih populer, geng kriminal secara bertahap mengadopsi strategi yang lebih canggih, seperti phishing dan kontrak pintar yang berbahaya, untuk secara efektif mencuri dana dan data korban.
Metode pengurasan aset ini mengharuskan korban untuk secara tidak sadar menghubungkan dompet mata uang kripto mereka ke kontrak jahat, sehingga mentransfer mata uang kripto dan NFT ke dompet penjahat. Salah satu kasus penting adalah serangan phishing pada tahun 2022 oleh penjahat yang menargetkan pengguna pasar OpenSea non-fungible token (NFT), yang mengakibatkan pencurian lebih dari 250 NFT senilai sekitar $2 juta. Menurut peneliti keamanan, penjahat memanfaatkan peningkatan sistem OpenSea untuk mengirim email palsu guna memikat pengguna agar melakukan operasi, yang pada akhirnya menyebabkan pengalihan aset mereka.
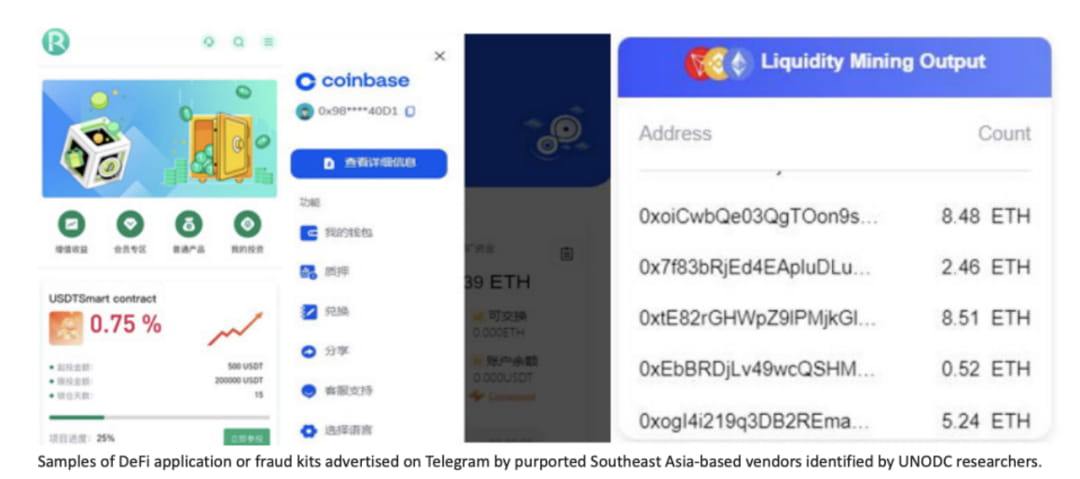
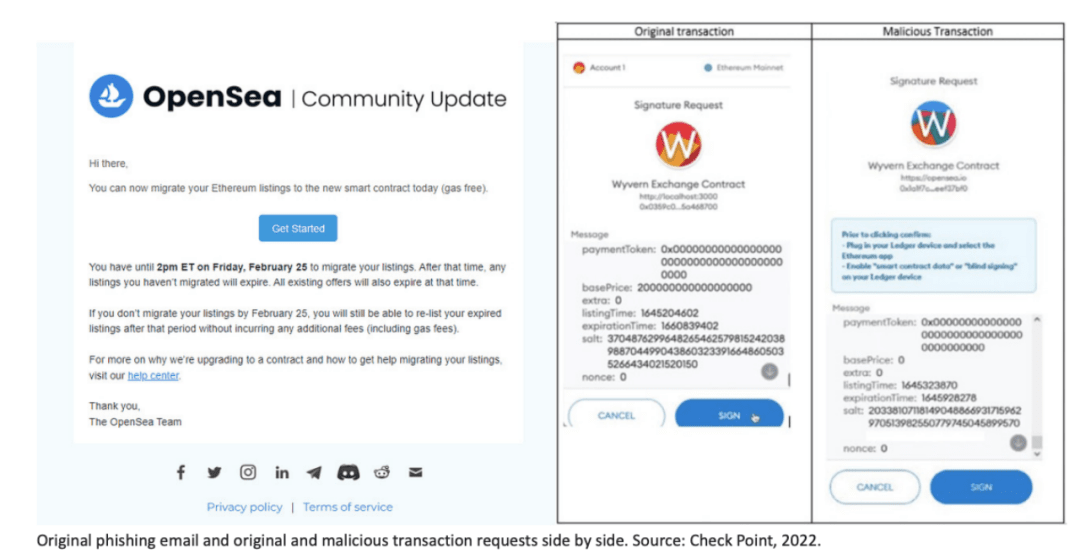 Selain itu, semakin banyak penjahat yang menggunakan kontrak pintar Drainer untuk menargetkan investor yang kurang memiliki pengetahuan tentang keuangan terdesentralisasi (DeFi). Secara khusus, penipuan ini sering kali menghubungkan korbannya dengan kumpulan penambangan likuiditas palsu, sehingga menguras dompet mereka. Sangat mudah untuk menemukan berbagai rangkaian aplikasi DeFi di pasar dan forum bawah tanah yang dipromosikan sebagai aplikasi sah tetapi sebenarnya digunakan untuk penipuan.
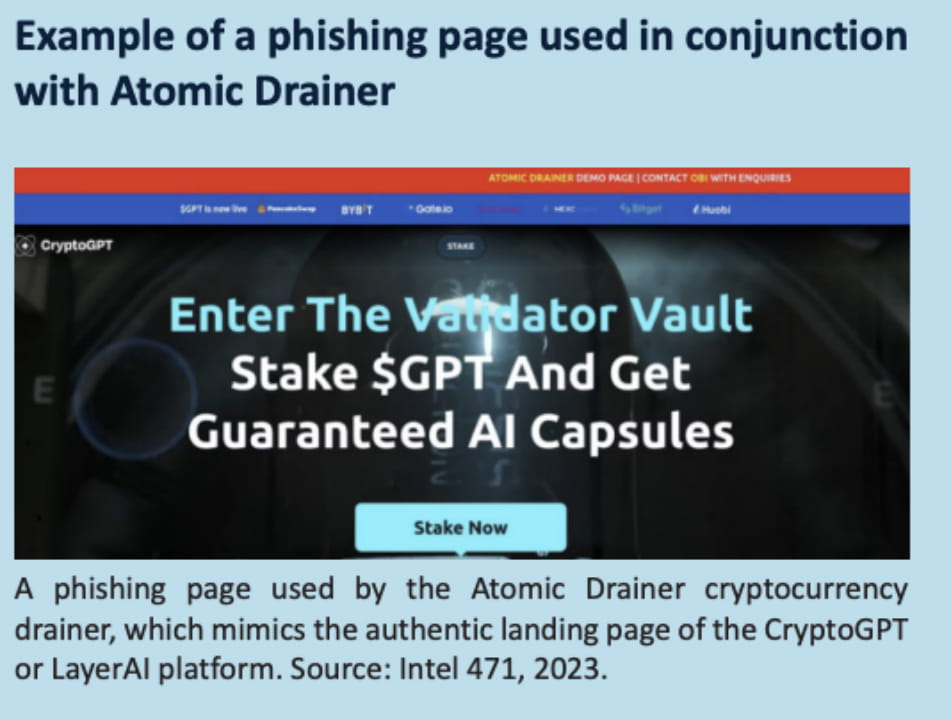 Penipuan penambangan likuiditas mengeksploitasi kompleksitas platform perdagangan mata uang kripto DeFi untuk menipu orang. Para penipu ini sering kali menjanjikan keuntungan tinggi dengan berinvestasi di “kumpulan likuiditas” yang meminjamkan mata uang kripto dan memungkinkan berbagai mata uang diperdagangkan di antara mata uang tersebut. Namun kenyataannya, mereka akan membuat kumpulan likuiditas palsu, menggunakan kontrak pintar untuk mengakses dompet pengguna dengan mudah, dan bahkan mungkin menyetor beberapa mata uang kripto untuk menciptakan ilusi "menghasilkan uang", atau memasukkan beberapa koin palsu yang tidak sesuai dengan namanya. . Dalam penipuan ini, situs web yang terhubung ke dompet menampilkan janji pendapatan harian dan peningkatan keuntungan palsu. Akhirnya, penipu akan menggunakan izin kontrak untuk “mencuri” uang di dompet pengguna. Investor sering kali diberi tahu bahwa mereka perlu mencapai "tujuan" taruhan tertentu sebelum mereka dapat menarik dananya, namun begitu Anda mencapai titik yang tepat, Anda tidak akan pernah bisa mendapatkan uang Anda kembali; dan dana tambahan apa pun yang disimpan dapat dicuri di dalamnya dengan cara yang sama. Pilih. SlowMist telah mengungkapkan penipuan serupa. Jika Anda tertarik, Anda dapat membaca Panduan Pemula Keamanan Web3 untuk Menghindari Jebakan Penipuan Kolam Penambangan Palsu.
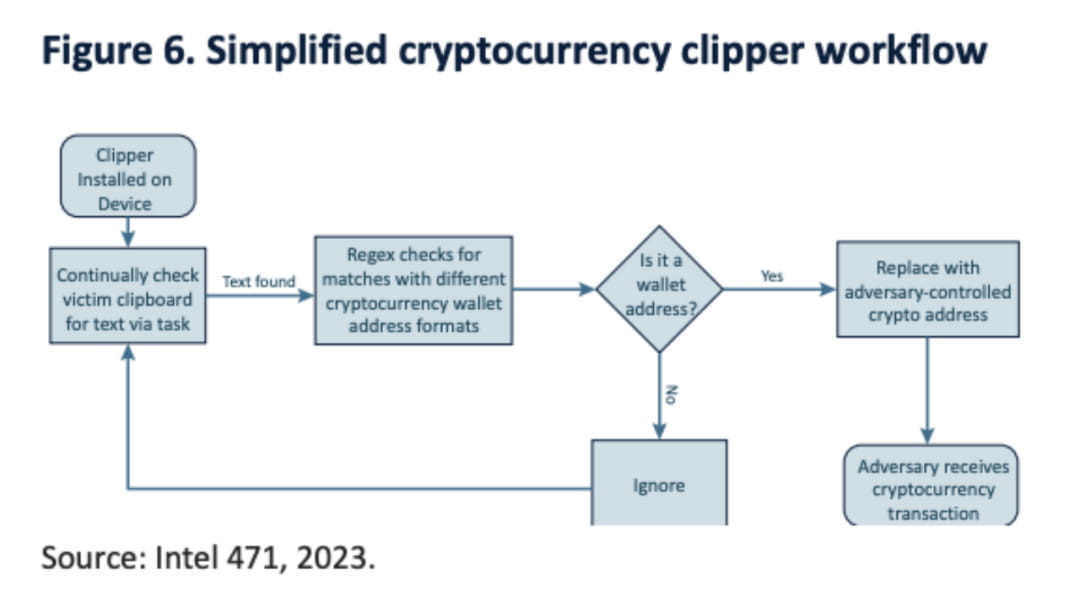
 Laporan tersebut juga menyebutkan bahwa salah satu malware yang biasa digunakan oleh kelompok kriminal di Asia Tenggara adalah cutters. Perangkat lunak ini memantau clipboard sistem yang terinfeksi, mencari peluang untuk mengganti alamat dalam transaksi mata uang kripto, dan jika korban secara tidak sengaja melakukan transaksi, maka akan mentransfer dana ke alamat penyerang. Karena alamat dompet kripto seringkali sangat panjang, pengguna cenderung tidak menyadari adanya perubahan pada alamat pembayaran, sehingga meningkatkan efektivitas malware.
 Kesimpulan
Secara keseluruhan, ancaman kejahatan terorganisir transnasional di Asia Tenggara menjadi semakin canggih dan tidak kentara. Agar dapat merespons tantangan-tantangan ini secara efektif, lembaga penegak hukum dan regulator harus terus meningkatkan kemampuan mereka. Negara-negara Asia Tenggara harus memperkuat kemampuan dan koordinasi pemerintah, lembaga pengawas dan lembaga penegak hukum, merumuskan kebijakan dan rencana aksi yang komprehensif, dan memperkuat kerja sama. dengan negara dan wilayah lain. Ketika dihadapkan pada lingkungan kejahatan terorganisir transnasional yang berkembang pesat, tindakan tepat waktu akan menjadi kuncinya. Kerja sama yang erat antara negara-negara Asia Tenggara dan sekutunya akan membantu mengatasi tantangan yang semakin berat ini serta melindungi keamanan dan stabilitas regional.
SlowMist telah terlibat secara mendalam di bidang anti pencucian uang mata uang kripto selama bertahun-tahun, dan telah membentuk serangkaian solusi yang lengkap dan efisien yang mencakup kepatuhan, penyelidikan, dan audit industri Web3., lembaga keuangan, badan pengatur dan departemen kepatuhan untuk memberikan layanan profesional. Diantaranya, MistTrack adalah platform investigasi kepatuhan yang menyediakan analisis alamat dompet, pemantauan dana, dan kemampuan penelusuran. MistTrack telah mengumpulkan lebih dari 300 juta label alamat, lebih dari 1,000 entitas alamat, 500,000+ data intelijen ancaman, dan 90 juta+ alamat risiko. hal ini memberikan perlindungan yang kuat untuk menjamin keamanan aset digital dan memerangi kejahatan pencucian uang. Untuk mempelajari lebih lanjut, lihat https://aml.slowmist.com.
Penulis |. Lisa
Penyunting |