

#xrd
xrd
14,418 penayangan
34 Berdiskusi
Populer
Terbaru
·
--
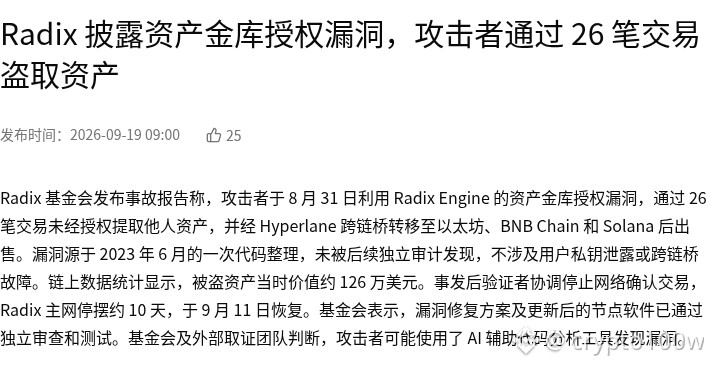
Radix mengungkap kerentanan otorisasi brankas aset
Yayasan Radix mengungkap detail kerentanan otorisasi brankas aset pada 31 Agustus: penyerang memanfaatkan kekurangan validasi izin di Radix Engine, sehingga melalui 26 transaksi tidak berizin berhasil mengambil aset pengguna dan dApp, lalu menyalurkannya lintas rantai melalui Hyperlane. Tim menyatakan kerentanan telah diperbaiki, dan insiden kini memasuki tahap pemulihan serta forensik. Interpretasi pasar terhadap XRD cenderung bearish. Masalahnya ada pada lapisan eksekusi, bukan pada satu aplikasi tertentu atau kebocoran kunci privat; yang diserang adalah kepercayaan keamanan aset paling inti milik blockchain publik. Bahkan jika perbaikan sudah selesai, trader akan kembali menetapkan harga dengan diskon keamanan untuk ekosistem Radix. Dalam jangka pendek, fokus utamanya adalah apakah dana kembali masuk setelah pemulihan mainnet, apakah fungsi bursa pulih, dan apakah TVL ekosistem berhenti turun.
Sumber: Wu Shuo
#XRD
Gambar 1: Radix mengungkap kerentanan otorisasi brankas aset · Sumber: tangkapan layar sebagian dari halaman
Sumber gambar: https://www.wublock123.com/news/radix-vault-authorization-bug-attacker-stole-assets-26-transactions-68645
30
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
1,581 penayangan
178 Berdiskusi
2
#GoldFallsTo$4144
2,425 penayangan
73 Berdiskusi
3
#QNTFallsOver40%FromMorningHigh
22,225 penayangan
621 Berdiskusi
4
#KospiFalls2.7%SamsungSKHynixDropOver5%
3,997 penayangan
258 Berdiskusi
5
#BitgetCEOConfirms$388MStolenInHack
1,608 penayangan
30 Berdiskusi
6
#BTCFallsBelow$83000
14,136 penayangan
120 Berdiskusi
7
#BitgetDetailsSecurityIncidentTimeline
13,823 penayangan
415 Berdiskusi
8
#BitcoinSpotETFs$2.39BWeeklyNetInflow
5,766 penayangan
26 Berdiskusi
9
#FedProposesPaymentStablecoinRules
43,294 penayangan
781 Berdiskusi
10
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
45,165 penayangan
792 Berdiskusi