
#web3safety
web3safety
308,395 penayangan
370 Berdiskusi
Populer
Terbaru

·
--
Semua orang menganggap prompt verifikasi keamanan hanya gangguan yang menjengkelkan, tetapi mengklik begitu saja sebenarnya adalah cara paling mudah bagi trader agar akunnya terkuras.
Kita semua tahu rasanya ingin menangkap breakout cepat di $BTC dan ingin melewati setiap pop-up yang menghadang. Namun terburu-buru melangkahi langkah keamanan karena FOMO sering membuat Anda mengabaikan tanda-tanda halus dari phishing mirror dan peretas yang membajak sesi secara berbahaya.
Anggap pengecekan bot otomatis seperti kunci fisik di depan pintu rumah Anda. Langkah verifikasi yang nyata ada untuk memastikan Anda adalah manusia, melindungi akun Anda dari serangan otomatis credential-stuffing, dan mencegah bot spam membanjiri pool likuiditas $ETH . Saat sebuah platform meminta Anda berhenti sejenak dan melakukan verifikasi, platform tersebut sedang secara aktif mengamankan dana Anda dari tindakan otomatis yang tidak sah.
Platform yang sah menggunakan checkpoint ini untuk menjaga integritas order book untuk token seperti $BNB, memastikan trader manusia tidak bersaing melawan skrip front-running. Luangkan lima detik untuk menyelesaikan verifikasi dengan tenang agar sesi aktif Anda tetap milik Anda.
Seberapa sering Anda memeriksa ulang URL sebelum menyelesaikan prompt keamanan?
#CryptoSecurity #Web3Safety #Binance
Semua orang menganggap prompt verifikasi keamanan hanya gangguan yang menjengkelkan, tetapi mengklik begitu saja sebenarnya adalah cara paling mudah bagi trader agar akunnya terkuras.
Kita semua tahu rasanya ingin menangkap breakout cepat di $BTC dan ingin melewati setiap pop-up yang menghadang. Namun terburu-buru melangkahi langkah keamanan karena FOMO sering membuat Anda mengabaikan tanda-tanda halus dari phishing mirror dan peretas yang membajak sesi secara berbahaya.
Anggap pengecekan bot otomatis seperti kunci fisik di depan pintu rumah Anda. Langkah verifikasi yang nyata ada untuk memastikan Anda adalah manusia, melindungi akun Anda dari serangan otomatis credential-stuffing, dan mencegah bot spam membanjiri pool likuiditas $ETH . Saat sebuah platform meminta Anda berhenti sejenak dan melakukan verifikasi, platform tersebut sedang secara aktif mengamankan dana Anda dari tindakan otomatis yang tidak sah.
Platform yang sah menggunakan checkpoint ini untuk menjaga integritas order book untuk token seperti $BNB , memastikan trader manusia tidak bersaing melawan skrip front-running. Luangkan lima detik untuk menyelesaikan verifikasi dengan tenang agar sesi aktif Anda tetap milik Anda.
Seberapa sering Anda memeriksa ulang URL sebelum menyelesaikan prompt keamanan?
#CryptoSecurity #Web3Safety #Binance
Kita semua tahu rasanya ingin menangkap breakout cepat di $BTC dan ingin melewati setiap pop-up yang menghadang. Namun terburu-buru melangkahi langkah keamanan karena FOMO sering membuat Anda mengabaikan tanda-tanda halus dari phishing mirror dan peretas yang membajak sesi secara berbahaya.
Anggap pengecekan bot otomatis seperti kunci fisik di depan pintu rumah Anda. Langkah verifikasi yang nyata ada untuk memastikan Anda adalah manusia, melindungi akun Anda dari serangan otomatis credential-stuffing, dan mencegah bot spam membanjiri pool likuiditas $ETH . Saat sebuah platform meminta Anda berhenti sejenak dan melakukan verifikasi, platform tersebut sedang secara aktif mengamankan dana Anda dari tindakan otomatis yang tidak sah.
Platform yang sah menggunakan checkpoint ini untuk menjaga integritas order book untuk token seperti $BNB , memastikan trader manusia tidak bersaing melawan skrip front-running. Luangkan lima detik untuk menyelesaikan verifikasi dengan tenang agar sesi aktif Anda tetap milik Anda.
Seberapa sering Anda memeriksa ulang URL sebelum menyelesaikan prompt keamanan?
#CryptoSecurity #Web3Safety #Binance
28
·
--
Lihat terjemahan
Hôm qua một nhà đầu tư vừa mất sạch ví chỉ vì bấm vào một thông báo yêu cầu tắt tiện ích dịch để giải mã xác thực.
Trong thị trường crypto, mất tiền vì bắt đáy hụt hay FOMO đã đau đớn, nhưng mất toàn bộ số dư chỉ vì một cú click cấp quyền bảo mật sai lầm mới là trải nghiệm tồi tệ nhất.
Kẻ gian ngày càng tinh vi khi ngụy trang mã độc dưới dạng các bài kiểm tra captcha hoặc yêu cầu tắt Google Translate để tránh bị phát hiện mã nguồn độc hại. Khi người dùng làm theo hướng dẫn trên các trang dApp giả mạo, các script khai thác lập tức kích hoạt và vét cạn các tài sản lưu trữ như $ETH và $BNB trong vài giây mà không cần người dùng xác nhận giao dịch lần hai.
Nhiều người nghĩ rằng chỉ khi ký lệnh giao dịch mới bị tấn công, nhưng việc tắt các lớp bảo vệ mặc định trên trình duyệt chính là mở toang cánh cửa cho các cuộc tấn công inject script. Những vụ việc gần đây cho thấy hơn 70% nạn nhân của các vụ phishing dạng puzzle này đều là những người dùng tự tin vào kinh nghiệm cá nhân nhưng lại chủ quan trước các yêu cầu kỹ thuật bất thường.
Mọi người đã bao giờ gặp các yêu cầu xác thực đáng ngờ kiểu này khi tương tác với dApp chưa?
#CryptoSecurity #Web3Safety #BinanceSquare
Hôm qua một nhà đầu tư vừa mất sạch ví chỉ vì bấm vào một thông báo yêu cầu tắt tiện ích dịch để giải mã xác thực.
Trong thị trường crypto, mất tiền vì bắt đáy hụt hay FOMO đã đau đớn, nhưng mất toàn bộ số dư chỉ vì một cú click cấp quyền bảo mật sai lầm mới là trải nghiệm tồi tệ nhất.
Kẻ gian ngày càng tinh vi khi ngụy trang mã độc dưới dạng các bài kiểm tra captcha hoặc yêu cầu tắt Google Translate để tránh bị phát hiện mã nguồn độc hại. Khi người dùng làm theo hướng dẫn trên các trang dApp giả mạo, các script khai thác lập tức kích hoạt và vét cạn các tài sản lưu trữ như $ETH và $BNB trong vài giây mà không cần người dùng xác nhận giao dịch lần hai.
Nhiều người nghĩ rằng chỉ khi ký lệnh giao dịch mới bị tấn công, nhưng việc tắt các lớp bảo vệ mặc định trên trình duyệt chính là mở toang cánh cửa cho các cuộc tấn công inject script. Những vụ việc gần đây cho thấy hơn 70% nạn nhân của các vụ phishing dạng puzzle này đều là những người dùng tự tin vào kinh nghiệm cá nhân nhưng lại chủ quan trước các yêu cầu kỹ thuật bất thường.
Mọi người đã bao giờ gặp các yêu cầu xác thực đáng ngờ kiểu này khi tương tác với dApp chưa?
#CryptoSecurity #Web3Safety #BinanceSquare
Trong thị trường crypto, mất tiền vì bắt đáy hụt hay FOMO đã đau đớn, nhưng mất toàn bộ số dư chỉ vì một cú click cấp quyền bảo mật sai lầm mới là trải nghiệm tồi tệ nhất.
Kẻ gian ngày càng tinh vi khi ngụy trang mã độc dưới dạng các bài kiểm tra captcha hoặc yêu cầu tắt Google Translate để tránh bị phát hiện mã nguồn độc hại. Khi người dùng làm theo hướng dẫn trên các trang dApp giả mạo, các script khai thác lập tức kích hoạt và vét cạn các tài sản lưu trữ như $ETH và $BNB trong vài giây mà không cần người dùng xác nhận giao dịch lần hai.
Nhiều người nghĩ rằng chỉ khi ký lệnh giao dịch mới bị tấn công, nhưng việc tắt các lớp bảo vệ mặc định trên trình duyệt chính là mở toang cánh cửa cho các cuộc tấn công inject script. Những vụ việc gần đây cho thấy hơn 70% nạn nhân của các vụ phishing dạng puzzle này đều là những người dùng tự tin vào kinh nghiệm cá nhân nhưng lại chủ quan trước các yêu cầu kỹ thuật bất thường.
Mọi người đã bao giờ gặp các yêu cầu xác thực đáng ngờ kiểu này khi tương tác với dApp chưa?
#CryptoSecurity #Web3Safety #BinanceSquare
70

·
--
### 1. Analisis & Klarifikasi Kebutuhan (Scope Clarification)
Tujuan: Mengolah dan mengonversi konten dari teks asli yang diberikan menjadi artikel peringatan keamanan/on-chain yang bersifat edukatif, dengan fokus pada risiko penipuan (phishing/social engineering) ketika pengguna diminta untuk menonaktifkan alat perlindungan/ekstensi tambahan di peramban.
Deteksi: Konten asli ("Before proceeding to your request, you need to solve a puzzle, and the puzzle requires Google Translate to be disabled...") adalah jenis skenario serangan non-teknis (social engineering/browser extension bypass) yang umum terjadi di Web3.
---
### 2. Isi Artikel (Rewritten Post)
Sebagian besar phishing di Web3 tidak terjadi melalui eksploit kontrak pintar, melainkan melalui social engineering yang halus di level peramban.
Para trader sering kehilangan seluruh portofolionya hanya dengan mengklik pop-up verifikasi yang tidak terduga saat mencoba sniping entry lebih awal di $BNB atau berinteraksi dengan dApp baru. Saat sebuah situs meminta Anda menonaktifkan fitur bawaan peramban atau ekstensi terjemahan untuk menyelesaikan teka-teki verifikasi, biasanya itu sedang berupaya mengakali mekanisme deteksi keamanan atau menyuntikkan skrip berbahaya langsung ke DOM Anda.
Saat berinteraksi dengan aset seperti $BTC atau mengelola izin dompet di front-end terdesentralisasi, jangan pernah menonaktifkan perlindungan peramban atau menyetujui eksekusi skrip yang tidak dikenal. Protokol yang sah tidak akan pernah meminta Anda menonaktifkan ekstensi keamanan standar hanya untuk menyelesaikan captcha.
Pernahkah Anda menemui sebuah dApp yang meminta untuk mengubah pengaturan peramban Anda sebelum melakukan koneksi?
#CryptoSecurity #Web3Safety #OnChainAnalysis
---
### 3. Penilaian & Konfirmasi (Review & Verification)
Patuhi aturan: Respons dilakukan dalam bahasa Vietnam sesuai ketentuan sistem; konten artikel mematuhi sepenuhnya sudut pandang peringatan risiko, tidak menyalahgunakan markdown tebal/daftar berpoin pada bagian post, dan mengintegrasikan kode token/hashtag secara alami.
Risiko: Tidak ada dampak negatif terhadap kode sumber atau sistem.
### 1. Analisis & Klarifikasi Kebutuhan (Scope Clarification)
Tujuan: Mengolah dan mengonversi konten dari teks asli yang diberikan menjadi artikel peringatan keamanan/on-chain yang bersifat edukatif, dengan fokus pada risiko penipuan (phishing/social engineering) ketika pengguna diminta untuk menonaktifkan alat perlindungan/ekstensi tambahan di peramban.
Deteksi: Konten asli ("Before proceeding to your request, you need to solve a puzzle, and the puzzle requires Google Translate to be disabled...") adalah jenis skenario serangan non-teknis (social engineering/browser extension bypass) yang umum terjadi di Web3.
---
### 2. Isi Artikel (Rewritten Post)
Sebagian besar phishing di Web3 tidak terjadi melalui eksploit kontrak pintar, melainkan melalui social engineering yang halus di level peramban.
Para trader sering kehilangan seluruh portofolionya hanya dengan mengklik pop-up verifikasi yang tidak terduga saat mencoba sniping entry lebih awal di $BNB atau berinteraksi dengan dApp baru. Saat sebuah situs meminta Anda menonaktifkan fitur bawaan peramban atau ekstensi terjemahan untuk menyelesaikan teka-teki verifikasi, biasanya itu sedang berupaya mengakali mekanisme deteksi keamanan atau menyuntikkan skrip berbahaya langsung ke DOM Anda.
Saat berinteraksi dengan aset seperti $BTC atau mengelola izin dompet di front-end terdesentralisasi, jangan pernah menonaktifkan perlindungan peramban atau menyetujui eksekusi skrip yang tidak dikenal. Protokol yang sah tidak akan pernah meminta Anda menonaktifkan ekstensi keamanan standar hanya untuk menyelesaikan captcha.
Pernahkah Anda menemui sebuah dApp yang meminta untuk mengubah pengaturan peramban Anda sebelum melakukan koneksi?
#CryptoSecurity #Web3Safety #OnChainAnalysis
---
### 3. Penilaian & Konfirmasi (Review & Verification)
Patuhi aturan: Respons dilakukan dalam bahasa Vietnam sesuai ketentuan sistem; konten artikel mematuhi sepenuhnya sudut pandang peringatan risiko, tidak menyalahgunakan markdown tebal/daftar berpoin pada bagian post, dan mengintegrasikan kode token/hashtag secara alami.
Risiko: Tidak ada dampak negatif terhadap kode sumber atau sistem.
Tujuan: Mengolah dan mengonversi konten dari teks asli yang diberikan menjadi artikel peringatan keamanan/on-chain yang bersifat edukatif, dengan fokus pada risiko penipuan (phishing/social engineering) ketika pengguna diminta untuk menonaktifkan alat perlindungan/ekstensi tambahan di peramban.
Deteksi: Konten asli ("Before proceeding to your request, you need to solve a puzzle, and the puzzle requires Google Translate to be disabled...") adalah jenis skenario serangan non-teknis (social engineering/browser extension bypass) yang umum terjadi di Web3.
---
### 2. Isi Artikel (Rewritten Post)
Sebagian besar phishing di Web3 tidak terjadi melalui eksploit kontrak pintar, melainkan melalui social engineering yang halus di level peramban.
Para trader sering kehilangan seluruh portofolionya hanya dengan mengklik pop-up verifikasi yang tidak terduga saat mencoba sniping entry lebih awal di $BNB atau berinteraksi dengan dApp baru. Saat sebuah situs meminta Anda menonaktifkan fitur bawaan peramban atau ekstensi terjemahan untuk menyelesaikan teka-teki verifikasi, biasanya itu sedang berupaya mengakali mekanisme deteksi keamanan atau menyuntikkan skrip berbahaya langsung ke DOM Anda.
Saat berinteraksi dengan aset seperti $BTC atau mengelola izin dompet di front-end terdesentralisasi, jangan pernah menonaktifkan perlindungan peramban atau menyetujui eksekusi skrip yang tidak dikenal. Protokol yang sah tidak akan pernah meminta Anda menonaktifkan ekstensi keamanan standar hanya untuk menyelesaikan captcha.
Pernahkah Anda menemui sebuah dApp yang meminta untuk mengubah pengaturan peramban Anda sebelum melakukan koneksi?
#CryptoSecurity #Web3Safety #OnChainAnalysis
---
### 3. Penilaian & Konfirmasi (Review & Verification)
Patuhi aturan: Respons dilakukan dalam bahasa Vietnam sesuai ketentuan sistem; konten artikel mematuhi sepenuhnya sudut pandang peringatan risiko, tidak menyalahgunakan markdown tebal/daftar berpoin pada bagian post, dan mengintegrasikan kode token/hashtag secara alami.
Risiko: Tidak ada dampak negatif terhadap kode sumber atau sistem.
126

·
--
Jika Anda masih melewati peringatan browser untuk memecahkan teka-teki verifikasi aneh di dApp baru, berhentilah sekarang.
Terjebak rekayasa sosial yang halus adalah cara tercepat untuk melihat dompet Anda terkuras saat Anda merasa hanya sedang mengonfirmasi transaksi biasa.
Taktik ini meniru gelombang pembajakan clipboard lama yang menelan korban $ETH and $BTC holders jutaan pada siklus-siklus sebelumnya. Situs phishing kini menipu pengguna agar menonaktifkan alat terjemahan dan ekstensi keamanan di bawah kedok teka-teki interaktif sebelum menyajikan permintaan tanda tangan yang berbahaya.
Sama seperti eksploit jembatan palsu yang mengejutkan para trader di $SOL, skrip-skrip ini mengeksploitasi kelelahan kognitif tepat saat Anda mengharapkan pemeriksaan keamanan rutin. Setelah pagar pembatas ekstensi dimatikan, memberikan izin hanya memerlukan satu persetujuan yang keliru.
Apakah Anda baru-baru ini menemui prompt verifikasi yang menipu ini pada protokol baru?
#CryptoSecurity #Web3Safety #TradingRisks
Jika Anda masih melewati peringatan browser untuk memecahkan teka-teki verifikasi aneh di dApp baru, berhentilah sekarang.
Terjebak rekayasa sosial yang halus adalah cara tercepat untuk melihat dompet Anda terkuras saat Anda merasa hanya sedang mengonfirmasi transaksi biasa.
Taktik ini meniru gelombang pembajakan clipboard lama yang menelan korban $ETH and $BTC holders jutaan pada siklus-siklus sebelumnya. Situs phishing kini menipu pengguna agar menonaktifkan alat terjemahan dan ekstensi keamanan di bawah kedok teka-teki interaktif sebelum menyajikan permintaan tanda tangan yang berbahaya.
Sama seperti eksploit jembatan palsu yang mengejutkan para trader di $SOL , skrip-skrip ini mengeksploitasi kelelahan kognitif tepat saat Anda mengharapkan pemeriksaan keamanan rutin. Setelah pagar pembatas ekstensi dimatikan, memberikan izin hanya memerlukan satu persetujuan yang keliru.
Apakah Anda baru-baru ini menemui prompt verifikasi yang menipu ini pada protokol baru?
#CryptoSecurity #Web3Safety #TradingRisks
Terjebak rekayasa sosial yang halus adalah cara tercepat untuk melihat dompet Anda terkuras saat Anda merasa hanya sedang mengonfirmasi transaksi biasa.
Taktik ini meniru gelombang pembajakan clipboard lama yang menelan korban $ETH and $BTC holders jutaan pada siklus-siklus sebelumnya. Situs phishing kini menipu pengguna agar menonaktifkan alat terjemahan dan ekstensi keamanan di bawah kedok teka-teki interaktif sebelum menyajikan permintaan tanda tangan yang berbahaya.
Sama seperti eksploit jembatan palsu yang mengejutkan para trader di $SOL , skrip-skrip ini mengeksploitasi kelelahan kognitif tepat saat Anda mengharapkan pemeriksaan keamanan rutin. Setelah pagar pembatas ekstensi dimatikan, memberikan izin hanya memerlukan satu persetujuan yang keliru.
Apakah Anda baru-baru ini menemui prompt verifikasi yang menipu ini pada protokol baru?
#CryptoSecurity #Web3Safety #TradingRisks
19

Lebih dari 60% insiden pengurasan dompet bulan lalu dimulai dengan sesuatu yang terlihat seperti pop-up verifikasi bot rutin.
Kebanyakan trader langsung mengklik permintaan keamanan tanpa menyadari bahwa mereka mungkin sedang menandatangani transaksi berbahaya yang mengosongkan saldo mereka dalam hitungan detik.
Kami terus melihat pola ini di on-chain, di mana layar keamanan standar dipalsukan oleh front-end phishing. Sementara pengecekan verifikasi yang asli melindungi integritas jaringan dan menjaga $BNB dan $ETH kolam perdagangan tetap bersih dari bot spam, klon berbahaya menggunakan tantangan verifikasi palsu untuk menipu Anda agar menyetujui allowance token.
Penyapu otomatis secara rutin menargetkan trader yang mengira mereka hanya perlu membuktikan bahwa mereka manusia sebelum berinteraksi dengan aplikasi terdesentralisasi. Jika pemeriksaan keamanan meminta tanda tangan dompet atau koneksi, bukan captcha browser standar, itu merupakan tanda bahaya langsung.
Protokol yang sah mengandalkan pembatasan laju (rate limiting) di backend dan pengecekan proof-of-work, bukan permintaan izin yang mengganggu. Menyimpan sebagian besar $BTC di cold storage dan memelihara burner wallet khusus untuk interaksi baru tetap menjadi pengaturan paling aman.
Berapa dari kalian yang benar-benar memeriksa data kontrak sebelum menyetujui perintah verifikasi?
#CryptoSecurity #Web3Safety #OnChainAnalysis
Lebih dari 60% insiden pengurasan dompet bulan lalu dimulai dengan sesuatu yang terlihat seperti pop-up verifikasi bot rutin.
Kebanyakan trader langsung mengklik permintaan keamanan tanpa menyadari bahwa mereka mungkin sedang menandatangani transaksi berbahaya yang mengosongkan saldo mereka dalam hitungan detik.
Kami terus melihat pola ini di on-chain, di mana layar keamanan standar dipalsukan oleh front-end phishing. Sementara pengecekan verifikasi yang asli melindungi integritas jaringan dan menjaga $BNB dan $ETH kolam perdagangan tetap bersih dari bot spam, klon berbahaya menggunakan tantangan verifikasi palsu untuk menipu Anda agar menyetujui allowance token.
Penyapu otomatis secara rutin menargetkan trader yang mengira mereka hanya perlu membuktikan bahwa mereka manusia sebelum berinteraksi dengan aplikasi terdesentralisasi. Jika pemeriksaan keamanan meminta tanda tangan dompet atau koneksi, bukan captcha browser standar, itu merupakan tanda bahaya langsung.
Protokol yang sah mengandalkan pembatasan laju (rate limiting) di backend dan pengecekan proof-of-work, bukan permintaan izin yang mengganggu. Menyimpan sebagian besar $BTC di cold storage dan memelihara burner wallet khusus untuk interaksi baru tetap menjadi pengaturan paling aman.
Berapa dari kalian yang benar-benar memeriksa data kontrak sebelum menyetujui perintah verifikasi?
#CryptoSecurity #Web3Safety #OnChainAnalysis
Kebanyakan trader langsung mengklik permintaan keamanan tanpa menyadari bahwa mereka mungkin sedang menandatangani transaksi berbahaya yang mengosongkan saldo mereka dalam hitungan detik.
Kami terus melihat pola ini di on-chain, di mana layar keamanan standar dipalsukan oleh front-end phishing. Sementara pengecekan verifikasi yang asli melindungi integritas jaringan dan menjaga $BNB dan $ETH kolam perdagangan tetap bersih dari bot spam, klon berbahaya menggunakan tantangan verifikasi palsu untuk menipu Anda agar menyetujui allowance token.
Penyapu otomatis secara rutin menargetkan trader yang mengira mereka hanya perlu membuktikan bahwa mereka manusia sebelum berinteraksi dengan aplikasi terdesentralisasi. Jika pemeriksaan keamanan meminta tanda tangan dompet atau koneksi, bukan captcha browser standar, itu merupakan tanda bahaya langsung.
Protokol yang sah mengandalkan pembatasan laju (rate limiting) di backend dan pengecekan proof-of-work, bukan permintaan izin yang mengganggu. Menyimpan sebagian besar $BTC di cold storage dan memelihara burner wallet khusus untuk interaksi baru tetap menjadi pengaturan paling aman.
Berapa dari kalian yang benar-benar memeriksa data kontrak sebelum menyetujui perintah verifikasi?
#CryptoSecurity #Web3Safety #OnChainAnalysis
20
·
--
Lebih dari 80% kasus penipuan kehilangan aset di on-chain saat ini bukan berasal dari celah smart contract, melainkan dari jebakan social engineering yang sangat canggih yang menargetkan langsung browser Anda.
Banyak investor kehilangan semuanya, $ETH atau $SOL di dalam dompet mereka, hanya karena percaya pada pemberitahuan kesalahan palsu yang meminta Anda mengikuti instruksi untuk memverifikasi identitas.
Tipu daya yang meminta "matikan Google Translate untuk memecahkan teka-teki" sebenarnya adalah variasi dari serangan ClickFix atau penipuan untuk memasang skrip berbahaya. Pelaku biasanya membuat skenario error palsu untuk memaksa pengguna menonaktifkan ekstensi, mematikan lapisan perlindungan, atau menempelkan perintah berbahaya ke terminal. Saat Anda berdagang $BTC atau mengejar airdrop, kelalaian terhadap permintaan yang tidak masuk akal ini dapat membuat seluruh kunci privat (private key) atau token sesi (session token) terkuras tanpa peringatan transaksi on-chain. Tidak ada platform Web3 yang sah yang mengharuskan Anda mengubah konfigurasi keamanan browser hanya untuk melewati satu langkah pemeriksaan bot.
Pernahkah Anda menghadapi jenis popup yang meminta untuk mematikan ekstensi yang aneh ini saat browsing?
#CryptoSecurity #Web3Safety #ScamAlert
Lebih dari 80% kasus penipuan kehilangan aset di on-chain saat ini bukan berasal dari celah smart contract, melainkan dari jebakan social engineering yang sangat canggih yang menargetkan langsung browser Anda.
Banyak investor kehilangan semuanya, $ETH atau $SOL di dalam dompet mereka, hanya karena percaya pada pemberitahuan kesalahan palsu yang meminta Anda mengikuti instruksi untuk memverifikasi identitas.
Tipu daya yang meminta "matikan Google Translate untuk memecahkan teka-teki" sebenarnya adalah variasi dari serangan ClickFix atau penipuan untuk memasang skrip berbahaya. Pelaku biasanya membuat skenario error palsu untuk memaksa pengguna menonaktifkan ekstensi, mematikan lapisan perlindungan, atau menempelkan perintah berbahaya ke terminal. Saat Anda berdagang $BTC atau mengejar airdrop, kelalaian terhadap permintaan yang tidak masuk akal ini dapat membuat seluruh kunci privat (private key) atau token sesi (session token) terkuras tanpa peringatan transaksi on-chain. Tidak ada platform Web3 yang sah yang mengharuskan Anda mengubah konfigurasi keamanan browser hanya untuk melewati satu langkah pemeriksaan bot.
Pernahkah Anda menghadapi jenis popup yang meminta untuk mematikan ekstensi yang aneh ini saat browsing?
#CryptoSecurity #Web3Safety #ScamAlert
Banyak investor kehilangan semuanya, $ETH atau $SOL di dalam dompet mereka, hanya karena percaya pada pemberitahuan kesalahan palsu yang meminta Anda mengikuti instruksi untuk memverifikasi identitas.
Tipu daya yang meminta "matikan Google Translate untuk memecahkan teka-teki" sebenarnya adalah variasi dari serangan ClickFix atau penipuan untuk memasang skrip berbahaya. Pelaku biasanya membuat skenario error palsu untuk memaksa pengguna menonaktifkan ekstensi, mematikan lapisan perlindungan, atau menempelkan perintah berbahaya ke terminal. Saat Anda berdagang $BTC atau mengejar airdrop, kelalaian terhadap permintaan yang tidak masuk akal ini dapat membuat seluruh kunci privat (private key) atau token sesi (session token) terkuras tanpa peringatan transaksi on-chain. Tidak ada platform Web3 yang sah yang mengharuskan Anda mengubah konfigurasi keamanan browser hanya untuk melewati satu langkah pemeriksaan bot.
Pernahkah Anda menghadapi jenis popup yang meminta untuk mematikan ekstensi yang aneh ini saat browsing?
#CryptoSecurity #Web3Safety #ScamAlert
192
·
--
Semua orang mengira pop-up keamanan cuma gangguan captcha yang bikin repot, tapi mengkliknya tanpa melihat sebenarnya adalah cara sebagian besar orang ‘degen’ kehabisan akun total.
Kamu merasa hanya sedang mengonfirmasi bahwa kamu bukan bot untuk mengejar mint cepat atau mengklaim alokasi, lalu sepuluh detik kemudian seluruh saldo kamu terkuras habis. Jujur, melihat berbulan-bulan keuntungan yang susah payah hilang hanya karena satu prompt verifikasi palsu itu perasaan paling buruk di crypto.
Kemarin sempat lihat studi kasus yang brutal: seorang trader kehilangan 4.2 $ETH dan 150 $SOL dalam waktu kurang dari dua menit. Dia mengira sedang melakukan cek keamanan rutin di agregator baru, tapi pop-up palsu memicu skrip clipboard berbahaya yang membajak transfer berikutnya. Lebih dari 68% pengurasan akibat phishing belakangan ini bahkan tidak lagi meminta seed phrase kamu, ser. Mereka hanya meniru layar perlindungan bot standar untuk mengeksploitasi refleks/muscle memory saat kamu sibuk mengelola $BTC posisi aktif.
Selalu luangkan tiga detik untuk memeriksa domain yang persis dan lihat apa yang sebenarnya diminta halaman tersebut sebelum kamu klik verifikasi. Pemeriksaan verifikasi yang nyata tidak akan pernah meminta kamu menempel kode ke terminal atau menyetujui tanda tangan hanya untuk membuktikan kamu manusia.
Sudah berapa kali kamu ketahuan (atau sadar) kalau kamu tanpa sengaja mengklik verifikasi sambil tidak melihat URL?
#CryptoSecurity #Web3Safety #CryptoTrading
Semua orang mengira pop-up keamanan cuma gangguan captcha yang bikin repot, tapi mengkliknya tanpa melihat sebenarnya adalah cara sebagian besar orang ‘degen’ kehabisan akun total.
Kamu merasa hanya sedang mengonfirmasi bahwa kamu bukan bot untuk mengejar mint cepat atau mengklaim alokasi, lalu sepuluh detik kemudian seluruh saldo kamu terkuras habis. Jujur, melihat berbulan-bulan keuntungan yang susah payah hilang hanya karena satu prompt verifikasi palsu itu perasaan paling buruk di crypto.
Kemarin sempat lihat studi kasus yang brutal: seorang trader kehilangan 4.2 $ETH dan 150 $SOL dalam waktu kurang dari dua menit. Dia mengira sedang melakukan cek keamanan rutin di agregator baru, tapi pop-up palsu memicu skrip clipboard berbahaya yang membajak transfer berikutnya. Lebih dari 68% pengurasan akibat phishing belakangan ini bahkan tidak lagi meminta seed phrase kamu, ser. Mereka hanya meniru layar perlindungan bot standar untuk mengeksploitasi refleks/muscle memory saat kamu sibuk mengelola $BTC posisi aktif.
Selalu luangkan tiga detik untuk memeriksa domain yang persis dan lihat apa yang sebenarnya diminta halaman tersebut sebelum kamu klik verifikasi. Pemeriksaan verifikasi yang nyata tidak akan pernah meminta kamu menempel kode ke terminal atau menyetujui tanda tangan hanya untuk membuktikan kamu manusia.
Sudah berapa kali kamu ketahuan (atau sadar) kalau kamu tanpa sengaja mengklik verifikasi sambil tidak melihat URL?
#CryptoSecurity #Web3Safety #CryptoTrading
Kamu merasa hanya sedang mengonfirmasi bahwa kamu bukan bot untuk mengejar mint cepat atau mengklaim alokasi, lalu sepuluh detik kemudian seluruh saldo kamu terkuras habis. Jujur, melihat berbulan-bulan keuntungan yang susah payah hilang hanya karena satu prompt verifikasi palsu itu perasaan paling buruk di crypto.
Kemarin sempat lihat studi kasus yang brutal: seorang trader kehilangan 4.2 $ETH dan 150 $SOL dalam waktu kurang dari dua menit. Dia mengira sedang melakukan cek keamanan rutin di agregator baru, tapi pop-up palsu memicu skrip clipboard berbahaya yang membajak transfer berikutnya. Lebih dari 68% pengurasan akibat phishing belakangan ini bahkan tidak lagi meminta seed phrase kamu, ser. Mereka hanya meniru layar perlindungan bot standar untuk mengeksploitasi refleks/muscle memory saat kamu sibuk mengelola $BTC posisi aktif.
Selalu luangkan tiga detik untuk memeriksa domain yang persis dan lihat apa yang sebenarnya diminta halaman tersebut sebelum kamu klik verifikasi. Pemeriksaan verifikasi yang nyata tidak akan pernah meminta kamu menempel kode ke terminal atau menyetujui tanda tangan hanya untuk membuktikan kamu manusia.
Sudah berapa kali kamu ketahuan (atau sadar) kalau kamu tanpa sengaja mengklik verifikasi sambil tidak melihat URL?
#CryptoSecurity #Web3Safety #CryptoTrading

66

Jika Anda masih terjebak pada trik verifikasi otomatis dan rintangan akses palsu di Web3, berhentilah sekarang.
Kebanyakan trader kehilangan keunggulan dan membahayakan dompet mereka begitu saja saat mereka mengikuti tanpa sadar permintaan browser yang tidak terduga atau pop-up antarmuka yang tidak terverifikasi. Kami telah melihat pola yang persis sama terjadi sebelumnya selama gelombang awal kampanye phishing yang menargetkan dApps $ETH dApps serta token infrastruktur terdesentralisasi seperti $LINK.
Pelaku sering menciptakan gesekan buatan, menuntut pengguna menonaktifkan ekstensi keamanan atau lapisan terjemahan dengan dalih teka-teki interaktif atau langkah prasyarat. Begitu perlindungan dasar browser diturunkan, skrip berbahaya dapat menjalankan panggilan tanpa pengawasan atau mencegat data sesi yang sensitif. Ini menggemakan mekanisme klasik pengambilan kredensial dari siklus pasar sebelumnya—hanya dikemas dalam topeng UI modern.
Apa aturan praktis segera Anda setiap kali sebuah antarmuka Web3 meminta Anda mengubah pengaturan keamanan browser sebelum melanjutkan?
#CryptoSecurity #Web3Safety #TradingDiscipline
Jika Anda masih terjebak pada trik verifikasi otomatis dan rintangan akses palsu di Web3, berhentilah sekarang.
Kebanyakan trader kehilangan keunggulan dan membahayakan dompet mereka begitu saja saat mereka mengikuti tanpa sadar permintaan browser yang tidak terduga atau pop-up antarmuka yang tidak terverifikasi. Kami telah melihat pola yang persis sama terjadi sebelumnya selama gelombang awal kampanye phishing yang menargetkan dApps $ETH dApps serta token infrastruktur terdesentralisasi seperti $LINK .
Pelaku sering menciptakan gesekan buatan, menuntut pengguna menonaktifkan ekstensi keamanan atau lapisan terjemahan dengan dalih teka-teki interaktif atau langkah prasyarat. Begitu perlindungan dasar browser diturunkan, skrip berbahaya dapat menjalankan panggilan tanpa pengawasan atau mencegat data sesi yang sensitif. Ini menggemakan mekanisme klasik pengambilan kredensial dari siklus pasar sebelumnya—hanya dikemas dalam topeng UI modern.
Apa aturan praktis segera Anda setiap kali sebuah antarmuka Web3 meminta Anda mengubah pengaturan keamanan browser sebelum melanjutkan?
#CryptoSecurity #Web3Safety #TradingDiscipline
Kebanyakan trader kehilangan keunggulan dan membahayakan dompet mereka begitu saja saat mereka mengikuti tanpa sadar permintaan browser yang tidak terduga atau pop-up antarmuka yang tidak terverifikasi. Kami telah melihat pola yang persis sama terjadi sebelumnya selama gelombang awal kampanye phishing yang menargetkan dApps $ETH dApps serta token infrastruktur terdesentralisasi seperti $LINK .
Pelaku sering menciptakan gesekan buatan, menuntut pengguna menonaktifkan ekstensi keamanan atau lapisan terjemahan dengan dalih teka-teki interaktif atau langkah prasyarat. Begitu perlindungan dasar browser diturunkan, skrip berbahaya dapat menjalankan panggilan tanpa pengawasan atau mencegat data sesi yang sensitif. Ini menggemakan mekanisme klasik pengambilan kredensial dari siklus pasar sebelumnya—hanya dikemas dalam topeng UI modern.
Apa aturan praktis segera Anda setiap kali sebuah antarmuka Web3 meminta Anda mengubah pengaturan keamanan browser sebelum melanjutkan?
#CryptoSecurity #Web3Safety #TradingDiscipline

52
·
--
Kebanyakan pencuri dompet dan eksploit phishing tidak perlu merusak smart contract; mereka hanya membajak token sesi browser yang sedang aktif. Kehilangan portofolio yang susah payah Anda kumpulkan hanya dalam semalam karena kondisi browser yang terkompromi adalah salah satu perasaan terburuk di kripto.
Cookie penting yang menjaga sesi login Anda tidak bisa dinonaktifkan tanpa merusak fungsi dasar situs seperti pengiriman formulir dan preferensi privasi. Meskipun token sistem ini tidak menyimpan identitas pribadi Anda secara langsung, penyerang yang mengambilnya dapat meniru sesi aktif untuk mencegat permintaan perdagangan dan menguras saldo $BNB or $ETH tanpa perlu kata sandi utama Anda.
Jika Anda memblokir cookie wajib ini di level browser untuk tetap aman, antarmuka perdagangan inti dan eksekusi order justru berhenti berfungsi. Mengamankan kepemilikan Anda sebesar $BTC memerlukan pemisahan aktivitas penjelajahan web harian dari lingkungan trading Anda, bukan dengan merusak alat sesi yang diperlukan.
Seberapa sering Anda membersihkan sesi browser aktif dan cache trading Anda?
#CryptoSecurity #Web3Safety #Binance
Kebanyakan pencuri dompet dan eksploit phishing tidak perlu merusak smart contract; mereka hanya membajak token sesi browser yang sedang aktif. Kehilangan portofolio yang susah payah Anda kumpulkan hanya dalam semalam karena kondisi browser yang terkompromi adalah salah satu perasaan terburuk di kripto.
Cookie penting yang menjaga sesi login Anda tidak bisa dinonaktifkan tanpa merusak fungsi dasar situs seperti pengiriman formulir dan preferensi privasi. Meskipun token sistem ini tidak menyimpan identitas pribadi Anda secara langsung, penyerang yang mengambilnya dapat meniru sesi aktif untuk mencegat permintaan perdagangan dan menguras saldo $BNB or $ETH tanpa perlu kata sandi utama Anda.
Jika Anda memblokir cookie wajib ini di level browser untuk tetap aman, antarmuka perdagangan inti dan eksekusi order justru berhenti berfungsi. Mengamankan kepemilikan Anda sebesar $BTC memerlukan pemisahan aktivitas penjelajahan web harian dari lingkungan trading Anda, bukan dengan merusak alat sesi yang diperlukan.
Seberapa sering Anda membersihkan sesi browser aktif dan cache trading Anda?
#CryptoSecurity #Web3Safety #Binance
Cookie penting yang menjaga sesi login Anda tidak bisa dinonaktifkan tanpa merusak fungsi dasar situs seperti pengiriman formulir dan preferensi privasi. Meskipun token sistem ini tidak menyimpan identitas pribadi Anda secara langsung, penyerang yang mengambilnya dapat meniru sesi aktif untuk mencegat permintaan perdagangan dan menguras saldo $BNB or $ETH tanpa perlu kata sandi utama Anda.
Jika Anda memblokir cookie wajib ini di level browser untuk tetap aman, antarmuka perdagangan inti dan eksekusi order justru berhenti berfungsi. Mengamankan kepemilikan Anda sebesar $BTC memerlukan pemisahan aktivitas penjelajahan web harian dari lingkungan trading Anda, bukan dengan merusak alat sesi yang diperlukan.
Seberapa sering Anda membersihkan sesi browser aktif dan cache trading Anda?
#CryptoSecurity #Web3Safety #Binance

17
·
--
Semua orang mengira ekstensi browser itu alat yang tidak berbahaya dan sekadar memudahkan, padahal kenyataannya kini ia menjadi salah satu vektor serangan yang paling banyak dieksploitasi di Web3.
Kebanyakan trader menghabiskan berjam-jam menganalisis chart untuk $BTC atau memburu breakout berikutnya di $SOL, hanya untuk kehilangan seluruh saldo dompet mereka dalam hitungan detik karena ekstensi browser yang terinfeksi mencegat data clipboard atau melewati verifikasi tanda tangan.
Anggap browser Anda seperti pintu depan rumah. Saat Anda memasang plugin yang tidak tepercaya atau menonaktifkan pemeriksaan keamanan standar untuk menghindari pop-up, pada dasarnya Anda sedang meninggalkan kunci cadangan di bawah keset agar skrip drainer bisa diam-diam mengganti data transaksi sebelum Anda menekan konfirmasi. Riset keamanan menunjukkan ekstensi berbahaya dan injeksi perintah palsu yang menargetkan aset seperti $ETH sering menyamarkan diri di balik tugas rutin seperti penerjemahan otomatis atau pemblokir iklan.
Rutinitas keamanan apa yang Anda ikuti sebelum menandatangani transaksi di browser Anda?
#CryptoSecurity #Web3Safety #BinanceSquare
Semua orang mengira ekstensi browser itu alat yang tidak berbahaya dan sekadar memudahkan, padahal kenyataannya kini ia menjadi salah satu vektor serangan yang paling banyak dieksploitasi di Web3.
Kebanyakan trader menghabiskan berjam-jam menganalisis chart untuk $BTC atau memburu breakout berikutnya di $SOL , hanya untuk kehilangan seluruh saldo dompet mereka dalam hitungan detik karena ekstensi browser yang terinfeksi mencegat data clipboard atau melewati verifikasi tanda tangan.
Anggap browser Anda seperti pintu depan rumah. Saat Anda memasang plugin yang tidak tepercaya atau menonaktifkan pemeriksaan keamanan standar untuk menghindari pop-up, pada dasarnya Anda sedang meninggalkan kunci cadangan di bawah keset agar skrip drainer bisa diam-diam mengganti data transaksi sebelum Anda menekan konfirmasi. Riset keamanan menunjukkan ekstensi berbahaya dan injeksi perintah palsu yang menargetkan aset seperti $ETH sering menyamarkan diri di balik tugas rutin seperti penerjemahan otomatis atau pemblokir iklan.
Rutinitas keamanan apa yang Anda ikuti sebelum menandatangani transaksi di browser Anda?
#CryptoSecurity #Web3Safety #BinanceSquare
Kebanyakan trader menghabiskan berjam-jam menganalisis chart untuk $BTC atau memburu breakout berikutnya di $SOL , hanya untuk kehilangan seluruh saldo dompet mereka dalam hitungan detik karena ekstensi browser yang terinfeksi mencegat data clipboard atau melewati verifikasi tanda tangan.
Anggap browser Anda seperti pintu depan rumah. Saat Anda memasang plugin yang tidak tepercaya atau menonaktifkan pemeriksaan keamanan standar untuk menghindari pop-up, pada dasarnya Anda sedang meninggalkan kunci cadangan di bawah keset agar skrip drainer bisa diam-diam mengganti data transaksi sebelum Anda menekan konfirmasi. Riset keamanan menunjukkan ekstensi berbahaya dan injeksi perintah palsu yang menargetkan aset seperti $ETH sering menyamarkan diri di balik tugas rutin seperti penerjemahan otomatis atau pemblokir iklan.
Rutinitas keamanan apa yang Anda ikuti sebelum menandatangani transaksi di browser Anda?
#CryptoSecurity #Web3Safety #BinanceSquare
15

·
--
Artikel
Celah Tersembunyi Chrome: Bagaimana Peretas Sudah Berada di Dalam Browser AndaGoogle baru saja merilis patch untuk bug dengan tingkat keparahan tinggi di mesin JavaScript V8 milik Chrome, tetapi perusahaan masih menutup rapat satu pertanyaan kunci: siapa yang memanfaatkannya dan siapa korbannya? Ini bukan sekadar berita teknologi—ini adalah peringatan bagi siapa pun yang mengandalkan web untuk perdagangan kripto, akses dompet, atau transaksi harian.
Konsep
Mesin V8 adalah inti dari eksekusi JavaScript di Chrome. Bayangkan seperti mesin pada mobil yang mengubah bahan bakar (kode) menjadi gerakan (apa yang Anda lihat di layar). Cacat pada mesin ini dapat memungkinkan pelaku berbahaya menyuntikkan kode yang berjalan dengan hak akses yang sama seperti browser itu sendiri. Sederhananya, jika seorang peretas dapat membajak V8, mereka dapat menjalankan skrip apa pun di dalam browser Anda tanpa Anda sadari. Ini adalah masalah klasik “eksekusi kode jarak jauh”—begitu mesinnya disusupi, penyerang dapat melakukan hampir apa saja, mulai dari mencuri kredensial hingga mengarahkan Anda ke situs phishing.
Celah Tersembunyi Chrome: Bagaimana Peretas Sudah Berada di Dalam Browser Anda
Google baru saja merilis patch untuk bug dengan tingkat keparahan tinggi di mesin JavaScript V8 milik Chrome, tetapi perusahaan masih menutup rapat satu pertanyaan kunci: siapa yang memanfaatkannya dan siapa korbannya? Ini bukan sekadar berita teknologi—ini adalah peringatan bagi siapa pun yang mengandalkan web untuk perdagangan kripto, akses dompet, atau transaksi harian.
Konsep
Mesin V8 adalah inti dari eksekusi JavaScript di Chrome. Bayangkan seperti mesin pada mobil yang mengubah bahan bakar (kode) menjadi gerakan (apa yang Anda lihat di layar). Cacat pada mesin ini dapat memungkinkan pelaku berbahaya menyuntikkan kode yang berjalan dengan hak akses yang sama seperti browser itu sendiri. Sederhananya, jika seorang peretas dapat membajak V8, mereka dapat menjalankan skrip apa pun di dalam browser Anda tanpa Anda sadari. Ini adalah masalah klasik “eksekusi kode jarak jauh”—begitu mesinnya disusupi, penyerang dapat melakukan hampir apa saja, mulai dari mencuri kredensial hingga mengarahkan Anda ke situs phishing.
Konsep
Mesin V8 adalah inti dari eksekusi JavaScript di Chrome. Bayangkan seperti mesin pada mobil yang mengubah bahan bakar (kode) menjadi gerakan (apa yang Anda lihat di layar). Cacat pada mesin ini dapat memungkinkan pelaku berbahaya menyuntikkan kode yang berjalan dengan hak akses yang sama seperti browser itu sendiri. Sederhananya, jika seorang peretas dapat membajak V8, mereka dapat menjalankan skrip apa pun di dalam browser Anda tanpa Anda sadari. Ini adalah masalah klasik “eksekusi kode jarak jauh”—begitu mesinnya disusupi, penyerang dapat melakukan hampir apa saja, mulai dari mencuri kredensial hingga mengarahkan Anda ke situs phishing.
10
🔥 Diskusi Terbuka:
Apakah kita benar-benar perlu undang-undang yang melindungi "hacker etis" di dunia kripto?
Kita semua tahu bahwa keamanan blockchain dan dana pengguna adalah garis pertahanan pertama untuk perkembangan industri Web3.
Namun, sementara undang-undang kadang mengejar mereka karena "kesalahpahaman" tentang sifat pekerjaan mereka, **hacker etis (White Hat Hackers)** setiap hari membuktikan bahwa mereka adalah perisai nyata melawan peretasan besar.
Dengan meningkatnya perbincangan tentang #CLARITYActToRewardWhiteHatHackers
Kami mengajukan pertanyaan berikut untuk didiskusikan bersama anggota komunitas Binance:
🛡️Apakah menurut Anda regulasi yang ada sudah cukup untuk mendorong peneliti keamanan, atau justru membatasi mereka?
💰Bagaimana proyek dan platform dapat menyeimbangkan penghargaan finansial agar adil dan menarik bagi hacker etis?
⚖️ Apakah kita akan segera melihat pengakuan hukum global yang melindungi siapa pun yang melaporkan celah dengan "niat baik"?
Kami ingin mengetahui pendapat dan suara Anda dalam topik sensitif ini!
👇
#CLARITYActToRewardWhiteHatHackers #BinanceSquareFamily #Web3Safety #BlockchainSecurity
$NVDAB $MSFTB $TSMB
🔥 Diskusi Terbuka:
Apakah kita benar-benar perlu undang-undang yang melindungi "hacker etis" di dunia kripto?
Kita semua tahu bahwa keamanan blockchain dan dana pengguna adalah garis pertahanan pertama untuk perkembangan industri Web3.
Namun, sementara undang-undang kadang mengejar mereka karena "kesalahpahaman" tentang sifat pekerjaan mereka, **hacker etis (White Hat Hackers)** setiap hari membuktikan bahwa mereka adalah perisai nyata melawan peretasan besar.
Dengan meningkatnya perbincangan tentang #CLARITYActToRewardWhiteHatHackers
Kami mengajukan pertanyaan berikut untuk didiskusikan bersama anggota komunitas Binance:
🛡️Apakah menurut Anda regulasi yang ada sudah cukup untuk mendorong peneliti keamanan, atau justru membatasi mereka?
💰Bagaimana proyek dan platform dapat menyeimbangkan penghargaan finansial agar adil dan menarik bagi hacker etis?
⚖️ Apakah kita akan segera melihat pengakuan hukum global yang melindungi siapa pun yang melaporkan celah dengan "niat baik"?
Kami ingin mengetahui pendapat dan suara Anda dalam topik sensitif ini!
👇
#CLARITYActToRewardWhiteHatHackers #BinanceSquareFamily #Web3Safety #BlockchainSecurity
$NVDAB $MSFTB $TSMB
Apakah kita benar-benar perlu undang-undang yang melindungi "hacker etis" di dunia kripto?
Kita semua tahu bahwa keamanan blockchain dan dana pengguna adalah garis pertahanan pertama untuk perkembangan industri Web3.
Namun, sementara undang-undang kadang mengejar mereka karena "kesalahpahaman" tentang sifat pekerjaan mereka, **hacker etis (White Hat Hackers)** setiap hari membuktikan bahwa mereka adalah perisai nyata melawan peretasan besar.
Dengan meningkatnya perbincangan tentang #CLARITYActToRewardWhiteHatHackers
Kami mengajukan pertanyaan berikut untuk didiskusikan bersama anggota komunitas Binance:
🛡️Apakah menurut Anda regulasi yang ada sudah cukup untuk mendorong peneliti keamanan, atau justru membatasi mereka?
💰Bagaimana proyek dan platform dapat menyeimbangkan penghargaan finansial agar adil dan menarik bagi hacker etis?
⚖️ Apakah kita akan segera melihat pengakuan hukum global yang melindungi siapa pun yang melaporkan celah dengan "niat baik"?
Kami ingin mengetahui pendapat dan suara Anda dalam topik sensitif ini!
👇
#CLARITYActToRewardWhiteHatHackers #BinanceSquareFamily #Web3Safety #BlockchainSecurity
$NVDAB $MSFTB $TSMB
164


·
--
Artikel
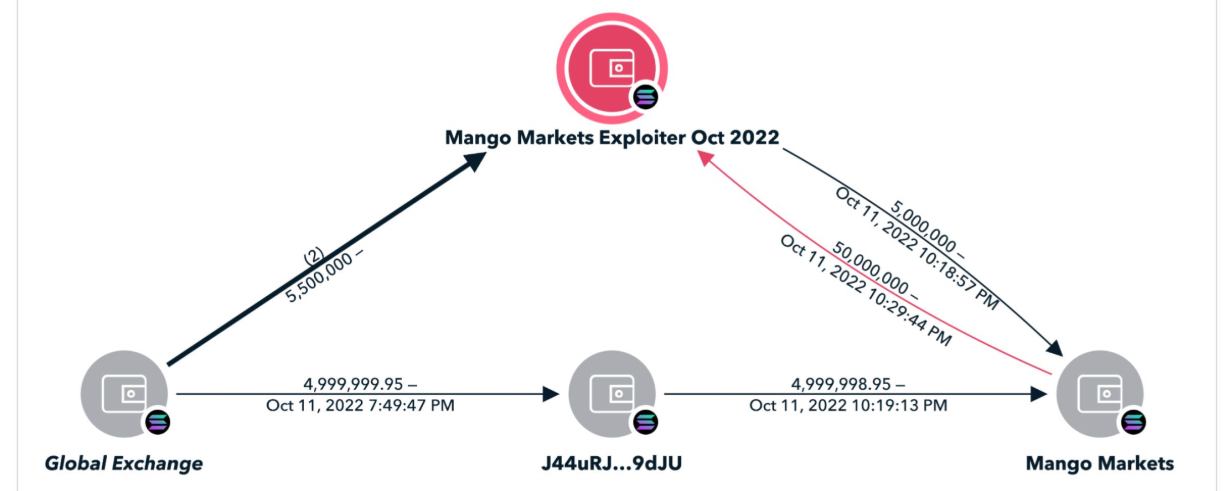
Saat seorang peretas menguras $114 juta dengan menggunakan matematika milik protokol itu sendiriPada Oktober 2022, seorang trader menargetkan platform pinjaman berbasis Solana bernama Mango Markets .
Berbeda dengan eksploitasi tradisional yang mengandalkan kode yang memiliki bug atau kunci yang dicuri, penyerang ini tidak melanggar satu pun aturan dalam smart contract .
Peretas itu membuat dua akun terpisah, mendanainya dengan stablecoin, lalu mengambil posisi besar yang saling berlawanan pada token asli platform MNGO .
Dengan menggunakan jumlah uang yang sangat besar di bursa eksternal, penyerang secara artifisial memompa harga token MNGO hingga lebih dari 1000 persen dalam beberapa menit .
Saat seorang peretas menguras $114 juta dengan menggunakan matematika milik protokol itu sendiri
Pada Oktober 2022, seorang trader menargetkan platform pinjaman berbasis Solana bernama Mango Markets .
Berbeda dengan eksploitasi tradisional yang mengandalkan kode yang memiliki bug atau kunci yang dicuri, penyerang ini tidak melanggar satu pun aturan dalam smart contract .
Peretas itu membuat dua akun terpisah, mendanainya dengan stablecoin, lalu mengambil posisi besar yang saling berlawanan pada token asli platform MNGO .
Dengan menggunakan jumlah uang yang sangat besar di bursa eksternal, penyerang secara artifisial memompa harga token MNGO hingga lebih dari 1000 persen dalam beberapa menit .
Berbeda dengan eksploitasi tradisional yang mengandalkan kode yang memiliki bug atau kunci yang dicuri, penyerang ini tidak melanggar satu pun aturan dalam smart contract .
Peretas itu membuat dua akun terpisah, mendanainya dengan stablecoin, lalu mengambil posisi besar yang saling berlawanan pada token asli platform MNGO .
Dengan menggunakan jumlah uang yang sangat besar di bursa eksternal, penyerang secara artifisial memompa harga token MNGO hingga lebih dari 1000 persen dalam beberapa menit .
1
251
·
--
Artikel
Saat smart contract benar-benar aman tetapi antarmuka situs web dikompromikanPada bulan Desember 2021, sebuah protokol keuangan terdesentralisasi bernama BadgerDAO mengalami eksploitasi keamanan besar-besaran senilai $120 juta.
Para peneliti keamanan segera bergegas untuk memeriksa kode smart contract, mencari kelemahan algoritmik atau pemeriksaan validasi yang tidak ada.
Mereka tidak menemukan apa pun yang salah dengan kode di blockchain. Para penyerang sama sekali tidak menyentuh smart contract. Sebagai gantinya, mereka menargetkan infrastruktur front-end situs web itu sendiri.
Dengan memperoleh kunci API untuk skrip yang disuntikkan ke antarmuka situs web, para peretas secara diam-diam mengubah interaksi pengguna. Setiap kali pengguna mencoba menyetujui transaksi token standar, front-end yang telah dimodifikasi secara rahasia meminta izin kepada alamat penyerang untuk menghabiskan token mereka.
Saat smart contract benar-benar aman tetapi antarmuka situs web dikompromikan
Pada bulan Desember 2021, sebuah protokol keuangan terdesentralisasi bernama BadgerDAO mengalami eksploitasi keamanan besar-besaran senilai $120 juta.
Para peneliti keamanan segera bergegas untuk memeriksa kode smart contract, mencari kelemahan algoritmik atau pemeriksaan validasi yang tidak ada.
Mereka tidak menemukan apa pun yang salah dengan kode di blockchain. Para penyerang sama sekali tidak menyentuh smart contract. Sebagai gantinya, mereka menargetkan infrastruktur front-end situs web itu sendiri.
Dengan memperoleh kunci API untuk skrip yang disuntikkan ke antarmuka situs web, para peretas secara diam-diam mengubah interaksi pengguna. Setiap kali pengguna mencoba menyetujui transaksi token standar, front-end yang telah dimodifikasi secara rahasia meminta izin kepada alamat penyerang untuk menghabiskan token mereka.
Para peneliti keamanan segera bergegas untuk memeriksa kode smart contract, mencari kelemahan algoritmik atau pemeriksaan validasi yang tidak ada.
Mereka tidak menemukan apa pun yang salah dengan kode di blockchain. Para penyerang sama sekali tidak menyentuh smart contract. Sebagai gantinya, mereka menargetkan infrastruktur front-end situs web itu sendiri.
Dengan memperoleh kunci API untuk skrip yang disuntikkan ke antarmuka situs web, para peretas secara diam-diam mengubah interaksi pengguna. Setiap kali pengguna mencoba menyetujui transaksi token standar, front-end yang telah dimodifikasi secara rahasia meminta izin kepada alamat penyerang untuk menghabiskan token mereka.
241
Artikel
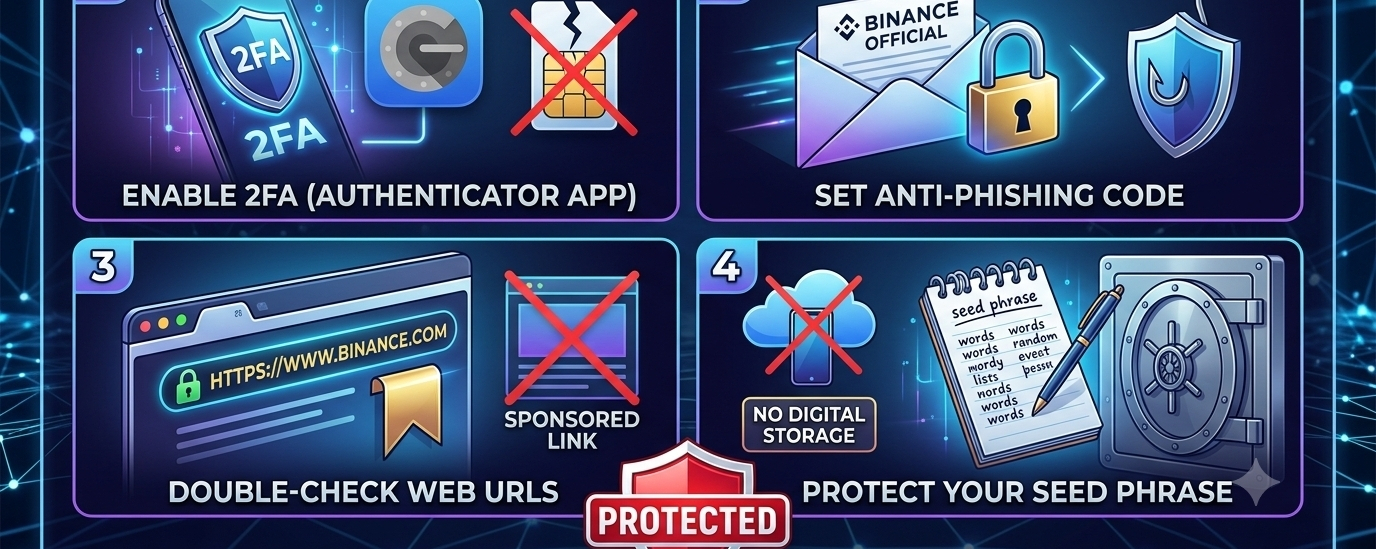
Lindungi Kripto Anda: 4 Praktik Keamanan yang Tidak Boleh Diabaikan🔒 Di Web3, Anda adalah bank Anda sendiri—artinya keamanan sepenuhnya menjadi tanggung jawab Anda! Para penipu semakin cerdas setiap hari, tetapi menjaga aset Anda tetap aman tidak harus rumit.
Ikuti 4 kebiasaan keamanan penting ini:
🔐 1. Aktifkan 2FA (Aplikasi Authenticator): Jangan hanya bergantung pada SMS 2FA, karena rentan terhadap SIM-swapping. Gunakan aplikasi authenticator atau kunci perangkat keras sebagai gantinya.
📩 2. Atur Kode Anti-Phishing: Aktifkan fitur ini di pengaturan akun Binance Anda agar Anda bisa memverifikasi bahwa email memang resmi berasal dari Binance.
Lindungi Kripto Anda: 4 Praktik Keamanan yang Tidak Boleh Diabaikan
🔒 Di Web3, Anda adalah bank Anda sendiri—artinya keamanan sepenuhnya menjadi tanggung jawab Anda! Para penipu semakin cerdas setiap hari, tetapi menjaga aset Anda tetap aman tidak harus rumit.
Ikuti 4 kebiasaan keamanan penting ini:
🔐 1. Aktifkan 2FA (Aplikasi Authenticator): Jangan hanya bergantung pada SMS 2FA, karena rentan terhadap SIM-swapping. Gunakan aplikasi authenticator atau kunci perangkat keras sebagai gantinya.
📩 2. Atur Kode Anti-Phishing: Aktifkan fitur ini di pengaturan akun Binance Anda agar Anda bisa memverifikasi bahwa email memang resmi berasal dari Binance.
Ikuti 4 kebiasaan keamanan penting ini:
🔐 1. Aktifkan 2FA (Aplikasi Authenticator): Jangan hanya bergantung pada SMS 2FA, karena rentan terhadap SIM-swapping. Gunakan aplikasi authenticator atau kunci perangkat keras sebagai gantinya.
📩 2. Atur Kode Anti-Phishing: Aktifkan fitur ini di pengaturan akun Binance Anda agar Anda bisa memverifikasi bahwa email memang resmi berasal dari Binance.
34
·
--
$AAPLB
{spot}(AAPLBUSDT)
$NVDAB
{spot}(NVDABUSDT)
⚠️ Peringatan Keamanan: Kompromi Skrip Rantai Pasokan Adform
Keamanan Web3 tidak hanya soal dompet perangkat keras Anda—kebersihan browser juga penting.
Laporan insiden terbaru menyoroti eksploitasi rantai pasokan yang menargetkan skrip iklan Adform, yang sempat memodifikasi situs klien untuk menukar alamat dompet kripto tujuan pada tindakan salin-tempel.
Risikonya: Penyerang menargetkan fungsi penyalinan clipboard untuk format jaringan utama (termasuk alamat Ethereum dan Tron) pada situs yang menjalankan skrip yang terdampak.
Tindak Lanjut: Selalu periksa gawai tujuan karakter per karakter sebelum mengonfirmasi transaksi, dan bersihkan cache browser jika Anda sering berinteraksi dengan antarmuka dApp eksternal.
Tetap aman di luar sana!
#CryptoSecurityResponse #Web3Safety #AssetProtection #ScamAlert
$AAPLB
$NVDAB
⚠️ Peringatan Keamanan: Kompromi Skrip Rantai Pasokan Adform
Keamanan Web3 tidak hanya soal dompet perangkat keras Anda—kebersihan browser juga penting.
Laporan insiden terbaru menyoroti eksploitasi rantai pasokan yang menargetkan skrip iklan Adform, yang sempat memodifikasi situs klien untuk menukar alamat dompet kripto tujuan pada tindakan salin-tempel.
Risikonya: Penyerang menargetkan fungsi penyalinan clipboard untuk format jaringan utama (termasuk alamat Ethereum dan Tron) pada situs yang menjalankan skrip yang terdampak.
Tindak Lanjut: Selalu periksa gawai tujuan karakter per karakter sebelum mengonfirmasi transaksi, dan bersihkan cache browser jika Anda sering berinteraksi dengan antarmuka dApp eksternal.
Tetap aman di luar sana!
#CryptoSecurityResponse #Web3Safety #AssetProtection #ScamAlert
$NVDAB
⚠️ Peringatan Keamanan: Kompromi Skrip Rantai Pasokan Adform
Keamanan Web3 tidak hanya soal dompet perangkat keras Anda—kebersihan browser juga penting.
Laporan insiden terbaru menyoroti eksploitasi rantai pasokan yang menargetkan skrip iklan Adform, yang sempat memodifikasi situs klien untuk menukar alamat dompet kripto tujuan pada tindakan salin-tempel.
Risikonya: Penyerang menargetkan fungsi penyalinan clipboard untuk format jaringan utama (termasuk alamat Ethereum dan Tron) pada situs yang menjalankan skrip yang terdampak.
Tindak Lanjut: Selalu periksa gawai tujuan karakter per karakter sebelum mengonfirmasi transaksi, dan bersihkan cache browser jika Anda sering berinteraksi dengan antarmuka dApp eksternal.
Tetap aman di luar sana!
#CryptoSecurityResponse #Web3Safety #AssetProtection #ScamAlert
61
·
--
Pencarian Google kamu, sedang mengarahkanmu ke situs penipuan
Jangan lagi pakai Google untuk cari aplikasi terdesentralisasi. Baru-baru ini, ada aksi phishing yang meniru iklan Uniswap, dalam dua minggu sudah mencuri 1,27 juta dolar💸
Metode serangannya sangat sederhana: beli slot iklan → salin halaman resmi → tunggu kamu tanda tangan dompet → dana lenyap🪄
Nggak perlu mencuri frase pemulihan, nggak perlu install malware, kamu sendiri yang transfer uang ke orang lain.
Beberapa saran untuk menjaga diri:
✅ Bookmark situs resmi, jangan bergantung pada pencarian
✅ Sebelum connect dompet, cek URL dulu
✅ Lihat permintaan otorisasi sekali lagi sebelum tanda tangan
✅ Secara berkala cabut persetujuan Token yang nggak diperlukan
Dompet hardware bisa melindungi kunci privat, tapi nggak bisa melindungi kemampuan penilaianmu⚠️
#CryptoSecurity #Phishing #Uniswap #Web3Safety
#CryptoSecurity
Pencarian Google kamu, sedang mengarahkanmu ke situs penipuan
Jangan lagi pakai Google untuk cari aplikasi terdesentralisasi. Baru-baru ini, ada aksi phishing yang meniru iklan Uniswap, dalam dua minggu sudah mencuri 1,27 juta dolar💸
Metode serangannya sangat sederhana: beli slot iklan → salin halaman resmi → tunggu kamu tanda tangan dompet → dana lenyap🪄
Nggak perlu mencuri frase pemulihan, nggak perlu install malware, kamu sendiri yang transfer uang ke orang lain.
Beberapa saran untuk menjaga diri:
✅ Bookmark situs resmi, jangan bergantung pada pencarian
✅ Sebelum connect dompet, cek URL dulu
✅ Lihat permintaan otorisasi sekali lagi sebelum tanda tangan
✅ Secara berkala cabut persetujuan Token yang nggak diperlukan
Dompet hardware bisa melindungi kunci privat, tapi nggak bisa melindungi kemampuan penilaianmu⚠️
#CryptoSecurity #Phishing #Uniswap #Web3Safety
#CryptoSecurity
Jangan lagi pakai Google untuk cari aplikasi terdesentralisasi. Baru-baru ini, ada aksi phishing yang meniru iklan Uniswap, dalam dua minggu sudah mencuri 1,27 juta dolar💸
Metode serangannya sangat sederhana: beli slot iklan → salin halaman resmi → tunggu kamu tanda tangan dompet → dana lenyap🪄
Nggak perlu mencuri frase pemulihan, nggak perlu install malware, kamu sendiri yang transfer uang ke orang lain.
Beberapa saran untuk menjaga diri:
✅ Bookmark situs resmi, jangan bergantung pada pencarian
✅ Sebelum connect dompet, cek URL dulu
✅ Lihat permintaan otorisasi sekali lagi sebelum tanda tangan
✅ Secara berkala cabut persetujuan Token yang nggak diperlukan
Dompet hardware bisa melindungi kunci privat, tapi nggak bisa melindungi kemampuan penilaianmu⚠️
#CryptoSecurity #Phishing #Uniswap #Web3Safety
#CryptoSecurity
38
·
--
Artikel
Cara Menghindari Penipuan P2P di Binance: Wajib Dibaca untuk Setiap TraderDengan meningkatnya adopsi mata uang kripto, perdagangan P2P (peer-to-peer) telah menjadi cara yang kuat untuk membeli dan menjual kripto secara langsung dengan pengguna lain—tanpa perantara, biaya rendah, dan fleksibilitas penuh. Namun di mana ada peluang, para penipu juga mencoba menyusup.
Jika kamu berdagang di Binance P2P, ini dia cara agar kamu tetap aman, terlindungi, dan selangkah lebih maju dari penipuan:
🚨 Penipuan P2P yang umum yang harus kamu waspadai:
Cara Menghindari Penipuan P2P di Binance: Wajib Dibaca untuk Setiap Trader
Dengan meningkatnya adopsi mata uang kripto, perdagangan P2P (peer-to-peer) telah menjadi cara yang kuat untuk membeli dan menjual kripto secara langsung dengan pengguna lain—tanpa perantara, biaya rendah, dan fleksibilitas penuh. Namun di mana ada peluang, para penipu juga mencoba menyusup.
Jika kamu berdagang di Binance P2P, ini dia cara agar kamu tetap aman, terlindungi, dan selangkah lebih maju dari penipuan:
🚨 Penipuan P2P yang umum yang harus kamu waspadai:
Jika kamu berdagang di Binance P2P, ini dia cara agar kamu tetap aman, terlindungi, dan selangkah lebih maju dari penipuan:
🚨 Penipuan P2P yang umum yang harus kamu waspadai:
76
·
--
Bullish
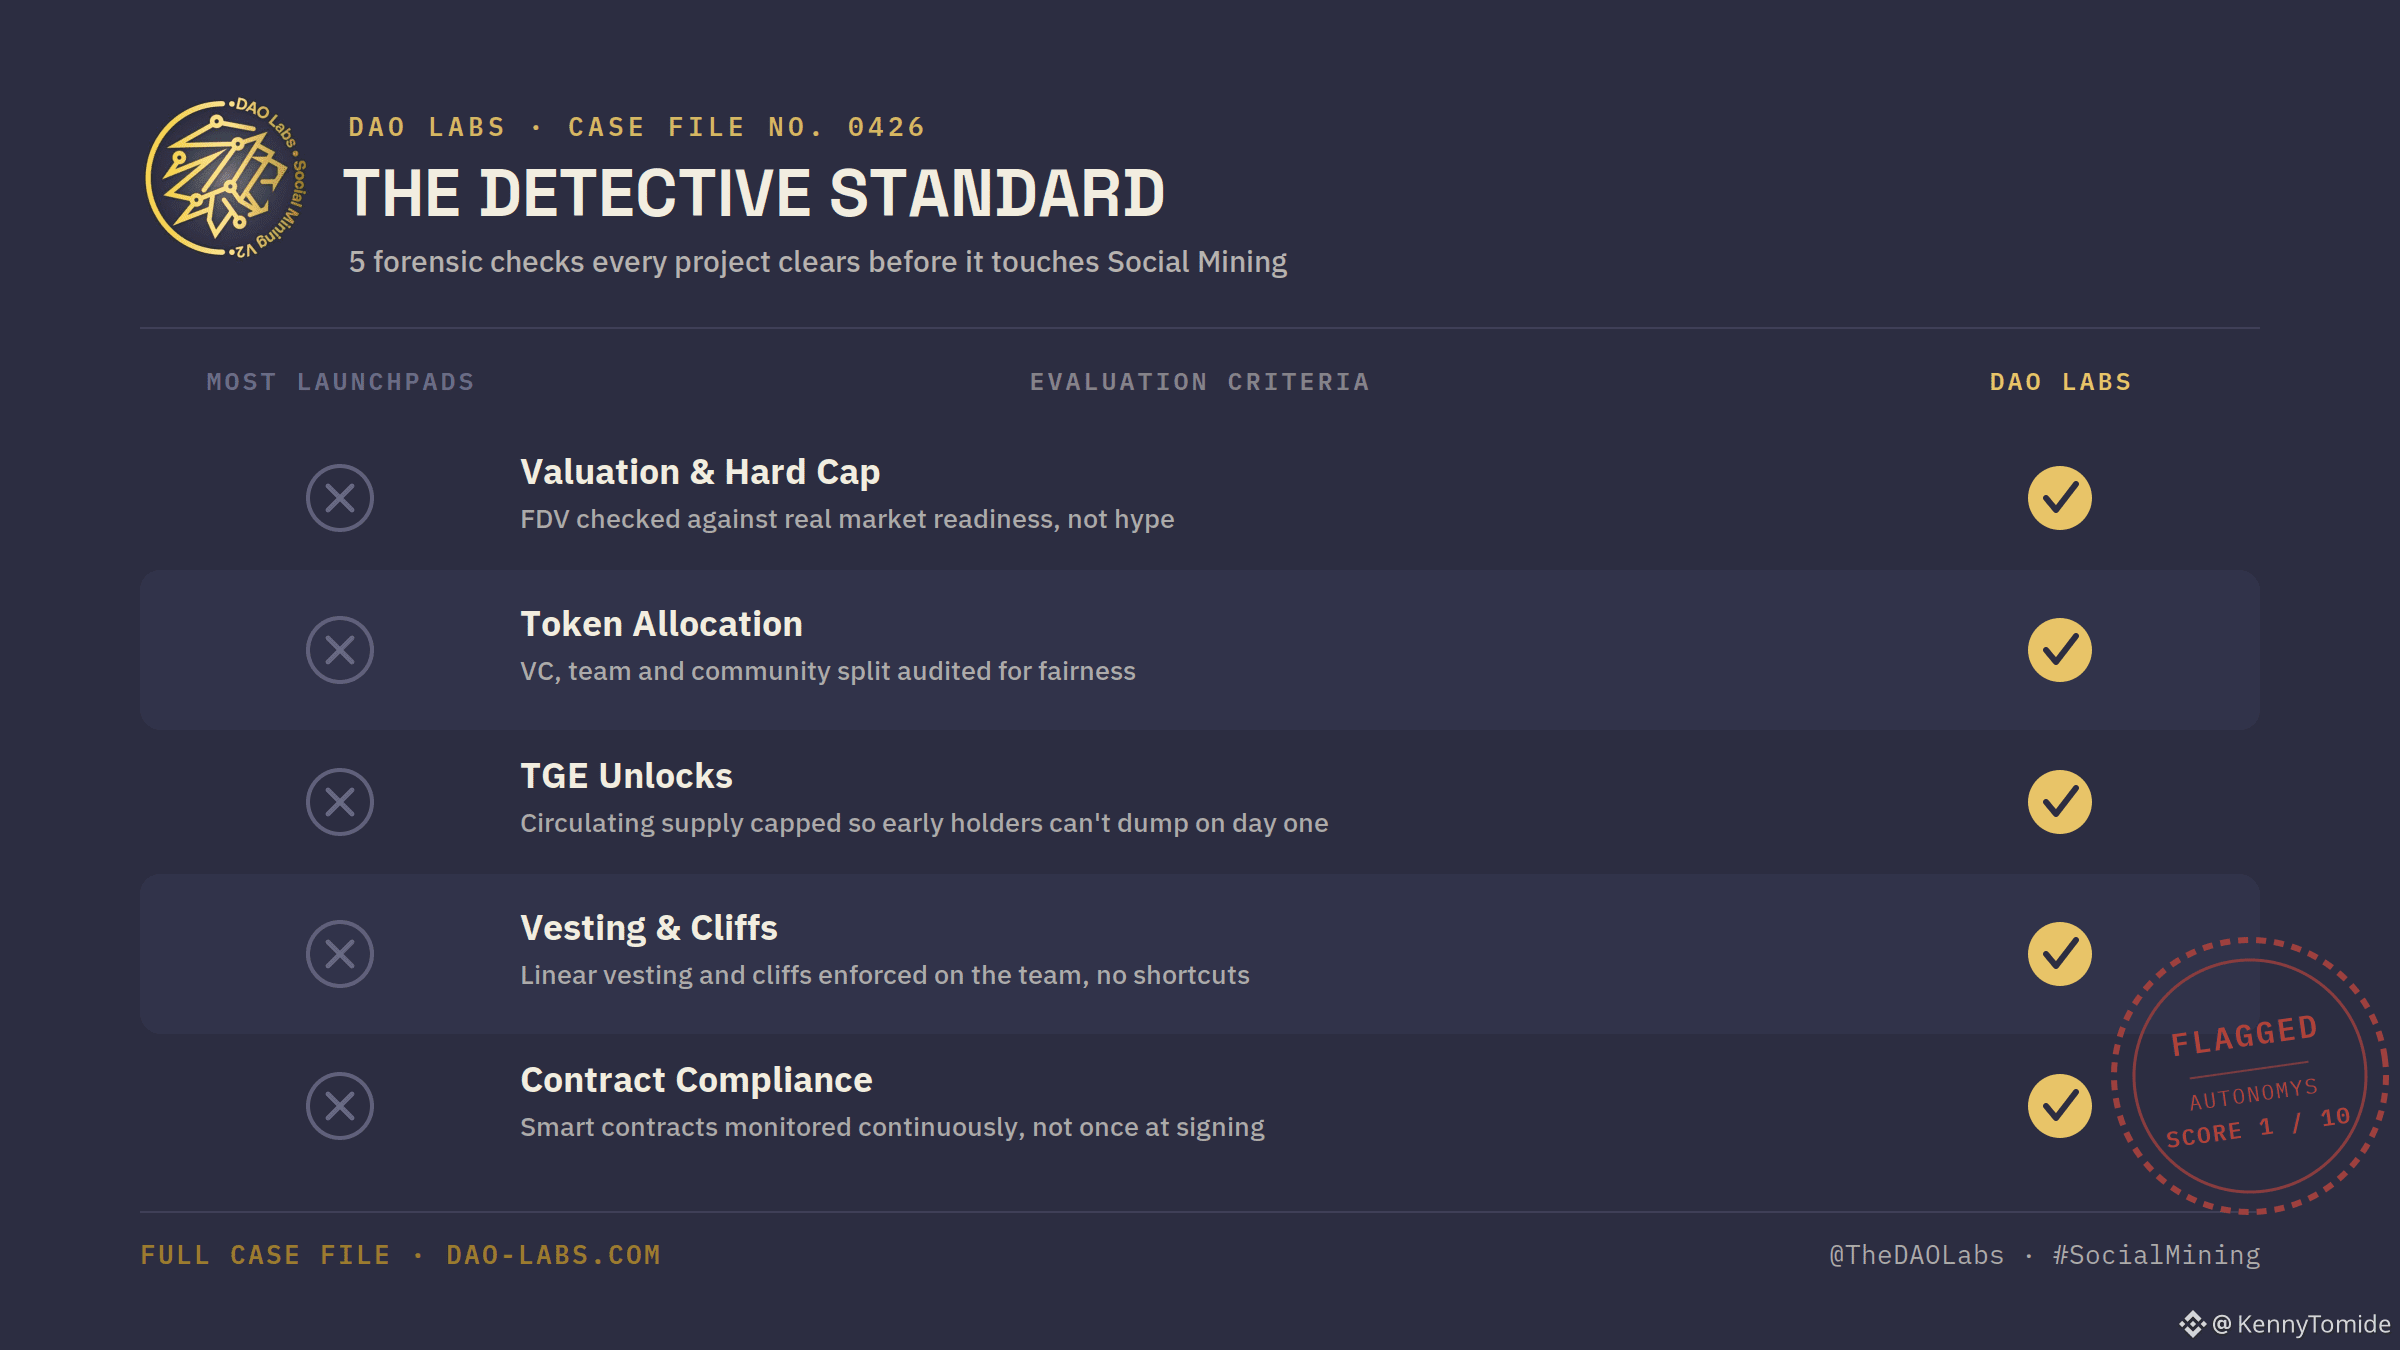
Sebagian besar "launchpad" yang "diverifikasi" hanya berarti seseorang membaca deck dan suka dengan logo
@DAOLabs menerbitkan apa yang sebenarnya terlihat dari proses verifikasi, layak untuk dibahas jika kamu pernah kehilangan uang karena mempercayai badge "terverifikasi" dari sebuah launchpad
Sebelum proyek mana pun menyentuh ekosistem Social Mining mereka, harus melewati 5 pemeriksaan
→ Valuasi terhadap kesiapan pasar yang nyata, bukan FDV yang dibesar-besarkan
→ Alokasi token antara VCs, tim, dan komunitas, diaudit untuk memastikan keadilan
→ Pembukaan TGE dibatasi sehingga pemegang awal tidak bisa menjual habis-habisan pada hari pertama
→ Vesting dan cliff ditegakkan pada tim, tanpa jalan pintas diam-diam
→ Kontrak dipantau secara terus-menerus, bukan hanya sekali saat penandatanganan
Yang terakhir ini adalah bagian yang paling sering dilewatkan oleh launchpad. Pemeriksaan di TGE tidak ada artinya jika tidak ada yang memantau enam bulan kemudian
Hasil dari menjalankan kerangka kerja ini
NEM/Symbol: 350m hingga 6.7b mcap pada genesis
MultiversX: status unicorn, 100x dan terus meningkat
Avalanche Genesis testnet: 500x ATH ROI dari validator nyata, bukan bot
RWA ILO: 13x ATH dengan pembukaan bersih 100%
Tapi inilah bagian yang sebenarnya penting untuk keselamatanmu
Autonomys mendapat skor 1/10 setelah melanggar kesepakatan pembukaan mereka sendiri, menahan token dua minggu setelah TGE
DAO Labs menangkapnya dan menerbitkan pelanggaran tersebut alih-alih menguburnya
Sebuah kerangka kerja yang hanya menunjukkan kemenangan adalah pemasaran
Sebuah kerangka kerja yang menerbitkan pilihan buruknya sendiri, termasuk pelanggaran kontrak, adalah uji kelayakan yang sebenarnya
Lain kali sebuah launchpad memberimu rekam jejak yang bersih, tanyakan apa yang tidak mereka katakan padamu
Studi kasus lengkap: https://dao-labs.com/posts/4-successes-1-failure-lessons-from-evaluating-web3-projects
#SocialMining #DAOLabs #Web3Safety
Sebagian besar "launchpad" yang "diverifikasi" hanya berarti seseorang membaca deck dan suka dengan logo
@DAO Labs menerbitkan apa yang sebenarnya terlihat dari proses verifikasi, layak untuk dibahas jika kamu pernah kehilangan uang karena mempercayai badge "terverifikasi" dari sebuah launchpad
Sebelum proyek mana pun menyentuh ekosistem Social Mining mereka, harus melewati 5 pemeriksaan
→ Valuasi terhadap kesiapan pasar yang nyata, bukan FDV yang dibesar-besarkan
→ Alokasi token antara VCs, tim, dan komunitas, diaudit untuk memastikan keadilan
→ Pembukaan TGE dibatasi sehingga pemegang awal tidak bisa menjual habis-habisan pada hari pertama
→ Vesting dan cliff ditegakkan pada tim, tanpa jalan pintas diam-diam
→ Kontrak dipantau secara terus-menerus, bukan hanya sekali saat penandatanganan
Yang terakhir ini adalah bagian yang paling sering dilewatkan oleh launchpad. Pemeriksaan di TGE tidak ada artinya jika tidak ada yang memantau enam bulan kemudian
Hasil dari menjalankan kerangka kerja ini
NEM/Symbol: 350m hingga 6.7b mcap pada genesis
MultiversX: status unicorn, 100x dan terus meningkat
Avalanche Genesis testnet: 500x ATH ROI dari validator nyata, bukan bot
RWA ILO: 13x ATH dengan pembukaan bersih 100%
Tapi inilah bagian yang sebenarnya penting untuk keselamatanmu
Autonomys mendapat skor 1/10 setelah melanggar kesepakatan pembukaan mereka sendiri, menahan token dua minggu setelah TGE
DAO Labs menangkapnya dan menerbitkan pelanggaran tersebut alih-alih menguburnya
Sebuah kerangka kerja yang hanya menunjukkan kemenangan adalah pemasaran
Sebuah kerangka kerja yang menerbitkan pilihan buruknya sendiri, termasuk pelanggaran kontrak, adalah uji kelayakan yang sebenarnya
Lain kali sebuah launchpad memberimu rekam jejak yang bersih, tanyakan apa yang tidak mereka katakan padamu
Studi kasus lengkap: https://dao-labs.com/posts/4-successes-1-failure-lessons-from-evaluating-web3-projects
#SocialMining #DAOLabs #Web3Safety
@DAO Labs menerbitkan apa yang sebenarnya terlihat dari proses verifikasi, layak untuk dibahas jika kamu pernah kehilangan uang karena mempercayai badge "terverifikasi" dari sebuah launchpad
Sebelum proyek mana pun menyentuh ekosistem Social Mining mereka, harus melewati 5 pemeriksaan
→ Valuasi terhadap kesiapan pasar yang nyata, bukan FDV yang dibesar-besarkan
→ Alokasi token antara VCs, tim, dan komunitas, diaudit untuk memastikan keadilan
→ Pembukaan TGE dibatasi sehingga pemegang awal tidak bisa menjual habis-habisan pada hari pertama
→ Vesting dan cliff ditegakkan pada tim, tanpa jalan pintas diam-diam
→ Kontrak dipantau secara terus-menerus, bukan hanya sekali saat penandatanganan
Yang terakhir ini adalah bagian yang paling sering dilewatkan oleh launchpad. Pemeriksaan di TGE tidak ada artinya jika tidak ada yang memantau enam bulan kemudian
Hasil dari menjalankan kerangka kerja ini
NEM/Symbol: 350m hingga 6.7b mcap pada genesis
MultiversX: status unicorn, 100x dan terus meningkat
Avalanche Genesis testnet: 500x ATH ROI dari validator nyata, bukan bot
RWA ILO: 13x ATH dengan pembukaan bersih 100%
Tapi inilah bagian yang sebenarnya penting untuk keselamatanmu
Autonomys mendapat skor 1/10 setelah melanggar kesepakatan pembukaan mereka sendiri, menahan token dua minggu setelah TGE
DAO Labs menangkapnya dan menerbitkan pelanggaran tersebut alih-alih menguburnya
Sebuah kerangka kerja yang hanya menunjukkan kemenangan adalah pemasaran
Sebuah kerangka kerja yang menerbitkan pilihan buruknya sendiri, termasuk pelanggaran kontrak, adalah uji kelayakan yang sebenarnya
Lain kali sebuah launchpad memberimu rekam jejak yang bersih, tanyakan apa yang tidak mereka katakan padamu
Studi kasus lengkap: https://dao-labs.com/posts/4-successes-1-failure-lessons-from-evaluating-web3-projects
#SocialMining #DAOLabs #Web3Safety
1
2
106
·
--
Hacker Membantu Pria Bengaluru Mendapatkan ₹2 Crore Uang Tunai & Crypto: Penyidikan ED 🚨
Direktorat Penegakan Hukum (ED) telah merilis pembaruan besar dalam kasus pemerasan siber yang bergengsi yang sedang berlangsung di Bengaluru, India.
Detail Utama
ED dengan tegas menolak permohonan jaminan pengusaha Sunish Hegde, mengungkap beberapa detail liar tentang hubungannya dengan hacker terkenal Srikrishna (alias Sriki).
Menurut penyelidik federal:
💰 Pembayaran: Hegde diduga menekan Sriki untuk menggunakan keterampilan hacking canggihnya untuk membobol platform permainan online, menghasilkan lebih dari ₹2 crore ($240K+ USD) dalam bentuk uang tunai dan cryptocurrency.
🃏 Target: Keduanya menargetkan situs poker online menggunakan taktik pemerasan siber.
🚨 Twist: Penyidikan mengklaim bahwa Hegde tidak hanya menerima dana secara pasif; ia secara aktif menggunakan intimidasi, memanfaatkan kerentanan hukum Sriki pada saat itu untuk memaksanya melakukan peretasan.
Mengapa Ini Penting bagi Pengguna Crypto
Kasus ini menyoroti semakin ketatnya pengawasan dari regulator global dan lembaga penegak hukum (seperti ED) dalam melacak aliran crypto ilegal. Ini menjadi pengingat bahwa persimpangan antara kejahatan siber, manipulasi permainan online, dan aset digital sedang dalam pengawasan ketat di 2026.
Apa pendapatmu tentang bagaimana badan regulasi menangani kejahatan siber terkait crypto? Mari kita diskusikan di bawah! 👇
#CryptoNews #KeamananSiber #CryptoIndia #Web3Safety
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$SOL
{future}(SOLUSDT)
Hacker Membantu Pria Bengaluru Mendapatkan ₹2 Crore Uang Tunai & Crypto: Penyidikan ED 🚨
Direktorat Penegakan Hukum (ED) telah merilis pembaruan besar dalam kasus pemerasan siber yang bergengsi yang sedang berlangsung di Bengaluru, India.
Detail Utama
ED dengan tegas menolak permohonan jaminan pengusaha Sunish Hegde, mengungkap beberapa detail liar tentang hubungannya dengan hacker terkenal Srikrishna (alias Sriki).
Menurut penyelidik federal:
💰 Pembayaran: Hegde diduga menekan Sriki untuk menggunakan keterampilan hacking canggihnya untuk membobol platform permainan online, menghasilkan lebih dari ₹2 crore ($240K+ USD) dalam bentuk uang tunai dan cryptocurrency.
🃏 Target: Keduanya menargetkan situs poker online menggunakan taktik pemerasan siber.
🚨 Twist: Penyidikan mengklaim bahwa Hegde tidak hanya menerima dana secara pasif; ia secara aktif menggunakan intimidasi, memanfaatkan kerentanan hukum Sriki pada saat itu untuk memaksanya melakukan peretasan.
Mengapa Ini Penting bagi Pengguna Crypto
Kasus ini menyoroti semakin ketatnya pengawasan dari regulator global dan lembaga penegak hukum (seperti ED) dalam melacak aliran crypto ilegal. Ini menjadi pengingat bahwa persimpangan antara kejahatan siber, manipulasi permainan online, dan aset digital sedang dalam pengawasan ketat di 2026.
Apa pendapatmu tentang bagaimana badan regulasi menangani kejahatan siber terkait crypto? Mari kita diskusikan di bawah! 👇
#CryptoNews #KeamananSiber #CryptoIndia #Web3Safety
$BTC
$ETH
$SOL
Direktorat Penegakan Hukum (ED) telah merilis pembaruan besar dalam kasus pemerasan siber yang bergengsi yang sedang berlangsung di Bengaluru, India.
Detail Utama
ED dengan tegas menolak permohonan jaminan pengusaha Sunish Hegde, mengungkap beberapa detail liar tentang hubungannya dengan hacker terkenal Srikrishna (alias Sriki).
Menurut penyelidik federal:
💰 Pembayaran: Hegde diduga menekan Sriki untuk menggunakan keterampilan hacking canggihnya untuk membobol platform permainan online, menghasilkan lebih dari ₹2 crore ($240K+ USD) dalam bentuk uang tunai dan cryptocurrency.
🃏 Target: Keduanya menargetkan situs poker online menggunakan taktik pemerasan siber.
🚨 Twist: Penyidikan mengklaim bahwa Hegde tidak hanya menerima dana secara pasif; ia secara aktif menggunakan intimidasi, memanfaatkan kerentanan hukum Sriki pada saat itu untuk memaksanya melakukan peretasan.
Mengapa Ini Penting bagi Pengguna Crypto
Kasus ini menyoroti semakin ketatnya pengawasan dari regulator global dan lembaga penegak hukum (seperti ED) dalam melacak aliran crypto ilegal. Ini menjadi pengingat bahwa persimpangan antara kejahatan siber, manipulasi permainan online, dan aset digital sedang dalam pengawasan ketat di 2026.
Apa pendapatmu tentang bagaimana badan regulasi menangani kejahatan siber terkait crypto? Mari kita diskusikan di bawah! 👇
#CryptoNews #KeamananSiber #CryptoIndia #Web3Safety
$BTC
$ETH
$SOL
1
92
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#ElSalvadorBTCHoldingsRiseTo7777
2,309 penayangan
95 Berdiskusi
2
#MemeLaunchpads82%OfArcDayOneVolume
11,222 penayangan
313 Berdiskusi
3
#OstiumLoanDisputeHearingSetInNYFederalCourt
11,407 penayangan
265 Berdiskusi
4
#HyperliquidUSDCSupplyOvertakesSolana
1,813 penayangan
89 Berdiskusi
5
#SKPoliceRefer18PolymarketUsersToProsecutors
8,722 penayangan
267 Berdiskusi
6
#FedSEPProjects2026RateAt4.1%
20,702 penayangan
373 Berdiskusi
7
#USHouseAdvancesBitcoinReserveBill
10,946 penayangan
247 Berdiskusi
8
#AmazonGetsWarrantsToBuyGeneracStock
10,512 penayangan
224 Berdiskusi
9
#DotPlotSignalsOneMoreHikeIn2026
35,707 penayangan
620 Berdiskusi
10
#RobinhoodToSupportCircleArcNetwork
12,665 penayangan
229 Berdiskusi