
#trapdoor
trapdoor
6,677 penayangan
19 Berdiskusi
Populer
Terbaru
·
--
🚨 Kampanye jahat "#Trapdoor " menargetkan pengembang Solana, Sui, dan Aptos untuk menanam backdoor dan mencuri aset! ⚠️ 💻 🔍
🚫 Peneliti memperingatkan tentang ancaman keamanan tingkat lanjut yang membahayakan integritas kontrak pintar dan lingkungan pengembangan yang sensitif! 🛡️ 🛑 ⌨️ ⚠️
$SOL
{spot}(SOLUSDT)
$SUI
{spot}(SUIUSDT)
$APT
{spot}(APTUSDT)
🚨 Kampanye jahat "#Trapdoor " menargetkan pengembang Solana, Sui, dan Aptos untuk menanam backdoor dan mencuri aset! ⚠️ 💻 🔍
🚫 Peneliti memperingatkan tentang ancaman keamanan tingkat lanjut yang membahayakan integritas kontrak pintar dan lingkungan pengembangan yang sensitif! 🛡️ 🛑 ⌨️ ⚠️
$SOL
$SUI
$APT
🚫 Peneliti memperingatkan tentang ancaman keamanan tingkat lanjut yang membahayakan integritas kontrak pintar dan lingkungan pengembangan yang sensitif! 🛡️ 🛑 ⌨️ ⚠️
$SOL
$SUI
$APT
206

·
--
Bullish
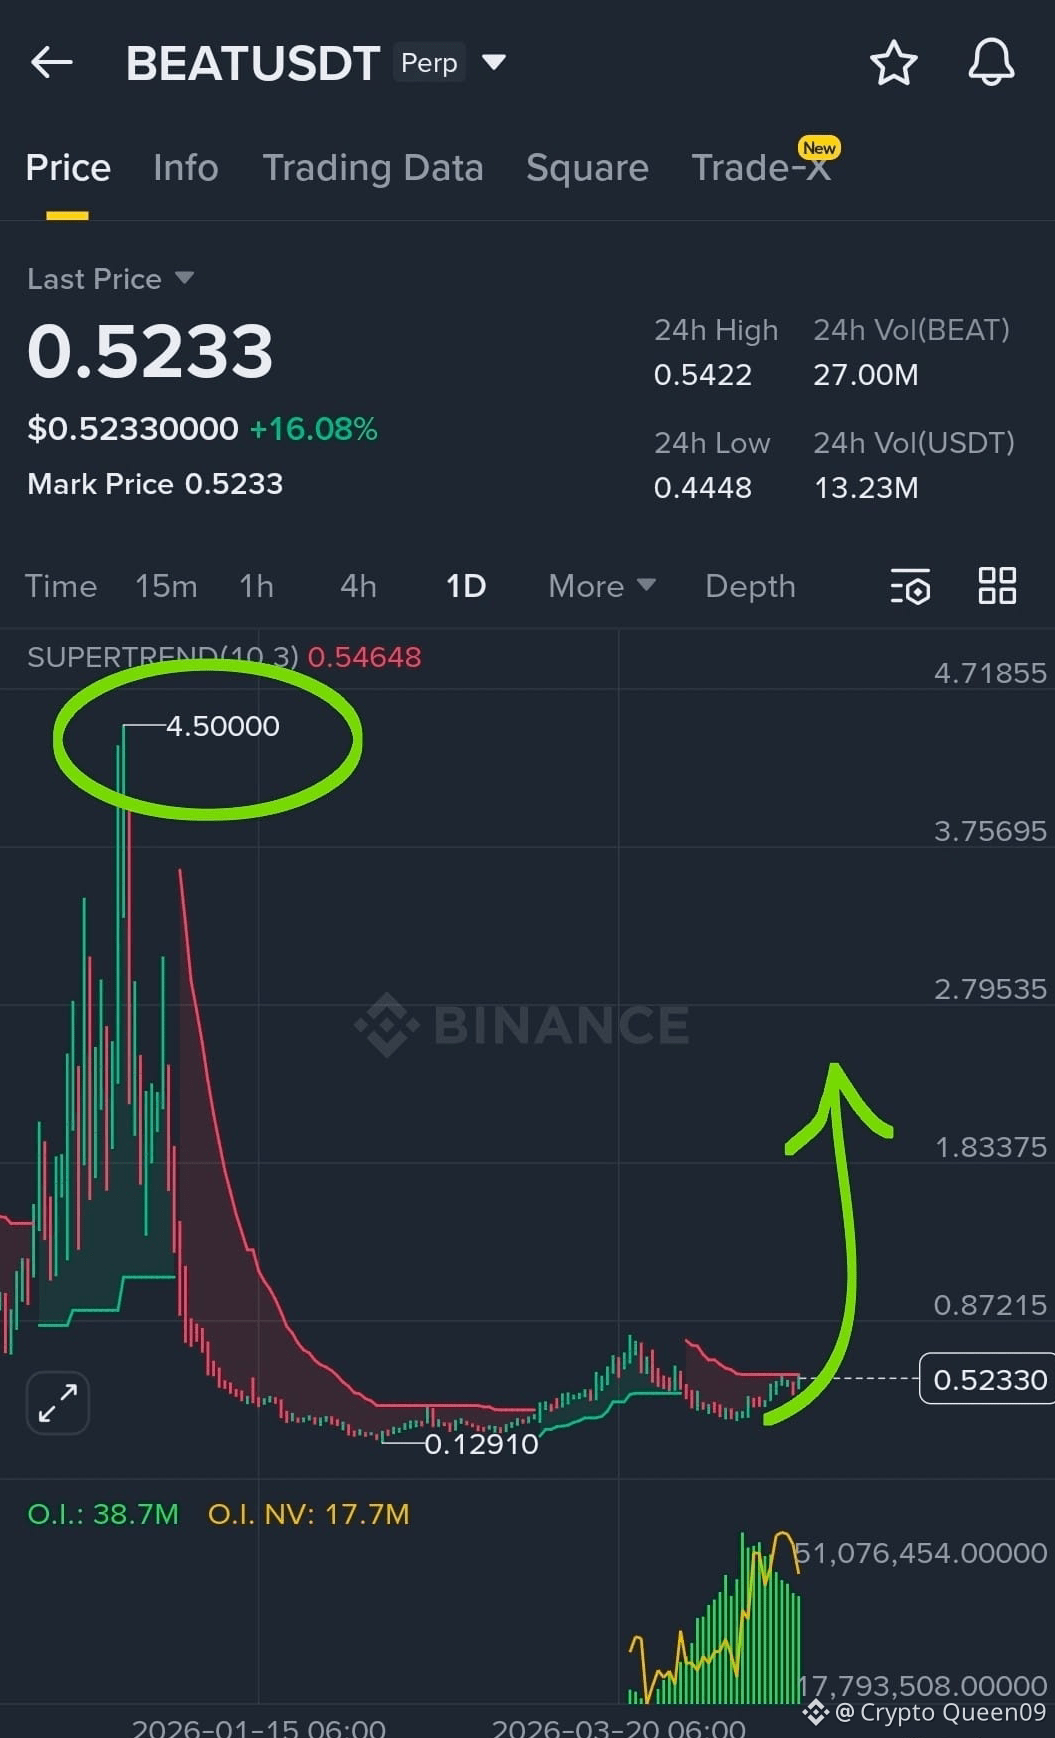
$BEAT adalah yang lain $TRADOOR
hei teman-teman jika kamu merindukan #trapdoor
jangan lewatkan $BEAT 🤑🤑
$BEAT adalah yang lain $TRADOOR
hei teman-teman jika kamu merindukan #trapdoor
jangan lewatkan $BEAT 🤑🤑
hei teman-teman jika kamu merindukan #trapdoor
jangan lewatkan $BEAT 🤑🤑
2
29

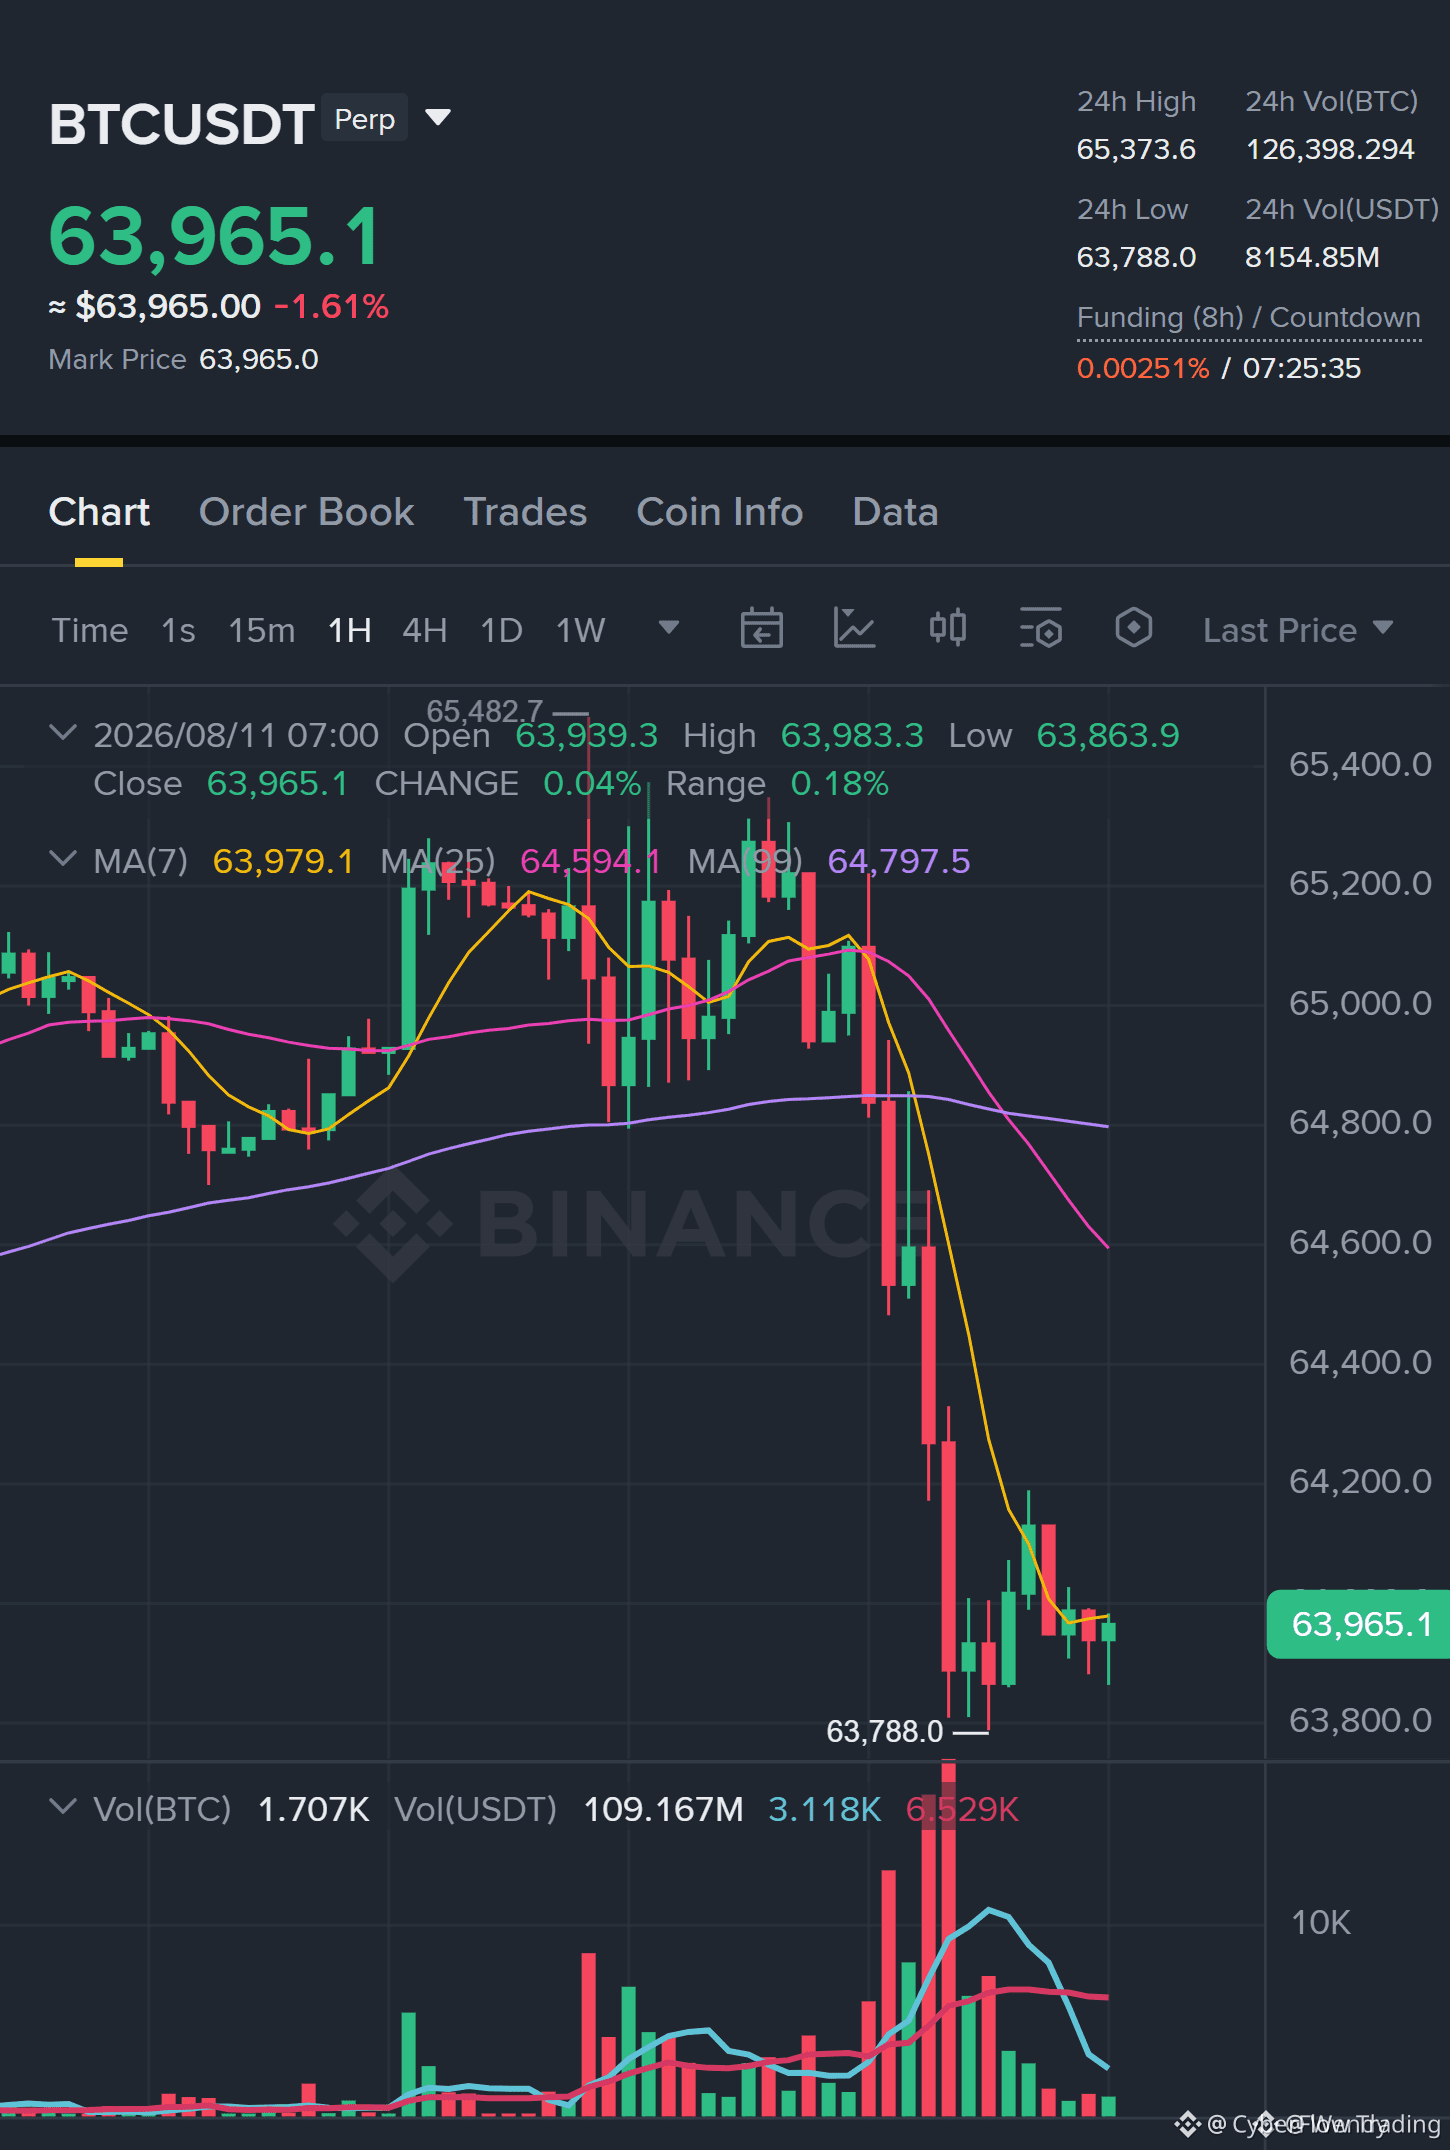
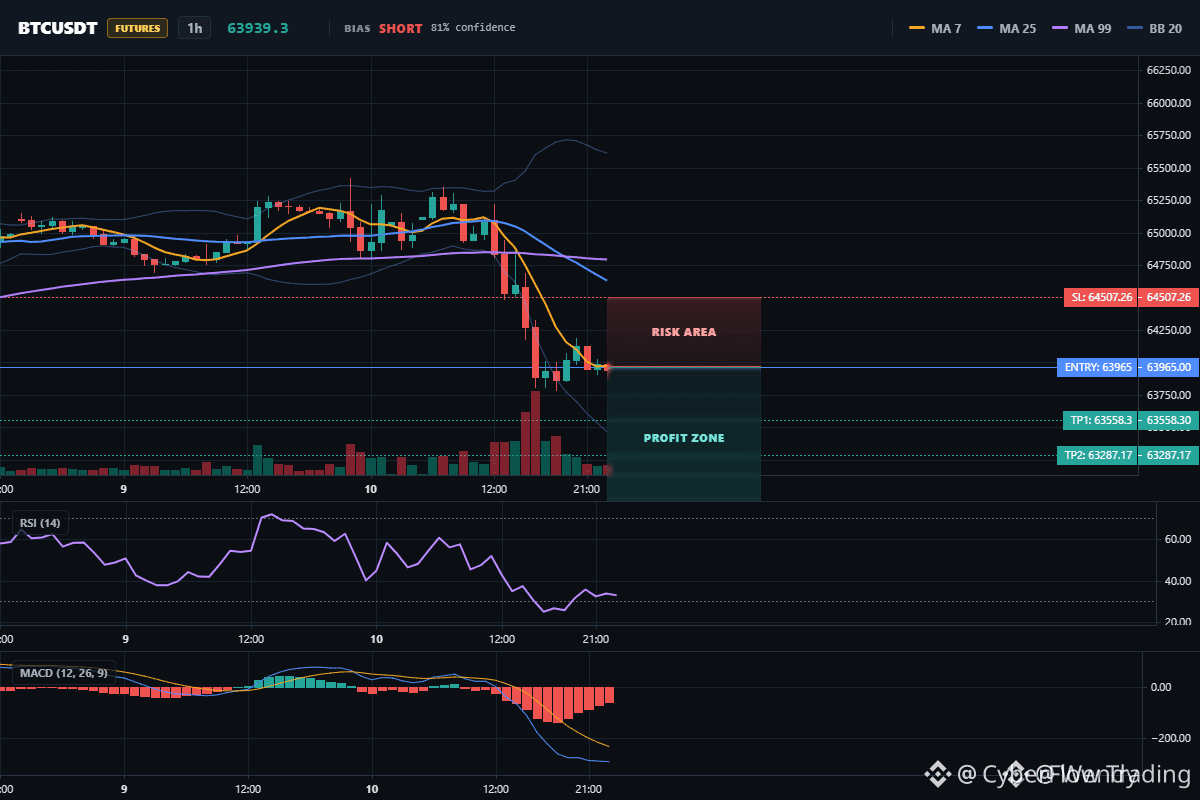
🚨 $BTC SHORT TERLOADED – PANTULAN ITU PERANGKAP PINTU TERBUKA! 📉
Entry: 63943.45 - 63986.55 ⚡
Stop Loss: 64507.26 ⚠️
Target 1: 63558.30 🎯
Target 2: 63287.17 🎯
Target 3: 62880.47 🎯
Pantulan yang semua orang sorak-sorai? Itu umpan. Chart 4H saya baru saja menampilkan keyakinan short 81% di zona yang persis tempat para seller menumpuk bid. 📊 RSI di timeframe 15m berada di 40.6 – lemah, belum seperti kondisi oversold. Momentum memudar seperti lilin di badai. 📉 Pintu jebakan yang sebenarnya ada di 63558 – begitu itu tembus, penurunan menuju 63287 dan 62880 akan terbuka cepat. Ini bukan breakout; ini breakdown yang sedang menunggu kejadian. 💥 Kamu kejar fantasi bull flag, atau shorting kenyataannya? 💬
⚠️ Bukan nasihat finansial. Selalu kelola risiko kamu. 🛡️
🏷️ #BTC #ShortSetup #TrapDoor #Crypto #Bearish
🐻 💣
🚨 $BTC SHORT TERLOADED – PANTULAN ITU PERANGKAP PINTU TERBUKA! 📉
Entry: 63943.45 - 63986.55 ⚡
Stop Loss: 64507.26 ⚠️
Target 1: 63558.30 🎯
Target 2: 63287.17 🎯
Target 3: 62880.47 🎯
Pantulan yang semua orang sorak-sorai? Itu umpan. Chart 4H saya baru saja menampilkan keyakinan short 81% di zona yang persis tempat para seller menumpuk bid. 📊 RSI di timeframe 15m berada di 40.6 – lemah, belum seperti kondisi oversold. Momentum memudar seperti lilin di badai. 📉 Pintu jebakan yang sebenarnya ada di 63558 – begitu itu tembus, penurunan menuju 63287 dan 62880 akan terbuka cepat. Ini bukan breakout; ini breakdown yang sedang menunggu kejadian. 💥 Kamu kejar fantasi bull flag, atau shorting kenyataannya? 💬
⚠️ Bukan nasihat finansial. Selalu kelola risiko kamu. 🛡️
🏷️ #BTC #ShortSetup #TrapDoor #Crypto #Bearish
🐻 💣
Entry: 63943.45 - 63986.55 ⚡
Stop Loss: 64507.26 ⚠️
Target 1: 63558.30 🎯
Target 2: 63287.17 🎯
Target 3: 62880.47 🎯
Pantulan yang semua orang sorak-sorai? Itu umpan. Chart 4H saya baru saja menampilkan keyakinan short 81% di zona yang persis tempat para seller menumpuk bid. 📊 RSI di timeframe 15m berada di 40.6 – lemah, belum seperti kondisi oversold. Momentum memudar seperti lilin di badai. 📉 Pintu jebakan yang sebenarnya ada di 63558 – begitu itu tembus, penurunan menuju 63287 dan 62880 akan terbuka cepat. Ini bukan breakout; ini breakdown yang sedang menunggu kejadian. 💥 Kamu kejar fantasi bull flag, atau shorting kenyataannya? 💬
⚠️ Bukan nasihat finansial. Selalu kelola risiko kamu. 🛡️
🏷️ #BTC #ShortSetup #TrapDoor #Crypto #Bearish
🐻 💣
20
·
--
#Trapdoor adalah kampanye yang sudah mendistribusikan lebih dari 34 paket berbahaya di npm, PyPI, dan Crates.io. Mereka berpura-pura sebagai alat untuk Solana ($SOL ), Sui ($SUI ) dan Aptos ($APT ) dan mencuri kunci wallet, SSH, dan kredensial. Ini bukan hack langsung ke rantai, tetapi ini adalah pengingat yang kuat: periksa dengan teliti apa yang kamu instal jika kamu sedang mengembangkan.
Apakah kamu sudah mengaudit dependensimu baru-baru ini?
Sumber: CoinDesk
#Trapdoor adalah kampanye yang sudah mendistribusikan lebih dari 34 paket berbahaya di npm, PyPI, dan Crates.io. Mereka berpura-pura sebagai alat untuk Solana ($SOL ), Sui ($SUI ) dan Aptos ($APT ) dan mencuri kunci wallet, SSH, dan kredensial. Ini bukan hack langsung ke rantai, tetapi ini adalah pengingat yang kuat: periksa dengan teliti apa yang kamu instal jika kamu sedang mengembangkan.
Apakah kamu sudah mengaudit dependensimu baru-baru ini?
Sumber: CoinDesk
Apakah kamu sudah mengaudit dependensimu baru-baru ini?
Sumber: CoinDesk
1
207
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#FedRateWatch
423,096 penayangan
2,327 Berdiskusi
2
#BitcoinSlidesTo$76000
10,634 penayangan
94 Berdiskusi
3
#BitcoinReboundsTo$79K
57,291 penayangan
387 Berdiskusi
4
#StrategyMarketCapPassesFord
22,498 penayangan
528 Berdiskusi
5
#ClarityActOddsHalveOnPolymarket
25,693 penayangan
426 Berdiskusi
6
#US30YTreasuryYieldTops5.40%
19,722 penayangan
308 Berdiskusi
7
#BessentEndorsesFinalClarityActDraft
42,573 penayangan
655 Berdiskusi
8
#ZamaOpens16ConfidentialMorphoVaults
14,761 penayangan
316 Berdiskusi
9
#USDCOnChainVolumeTops$100Trillion
2,247 penayangan
47 Berdiskusi
10
#BitcoinSpotETFsNetInflow$160M
2,878 penayangan
100 Berdiskusi