
#php
php
17,007 penayangan
75 Berdiskusi
Populer
Terbaru

·
--
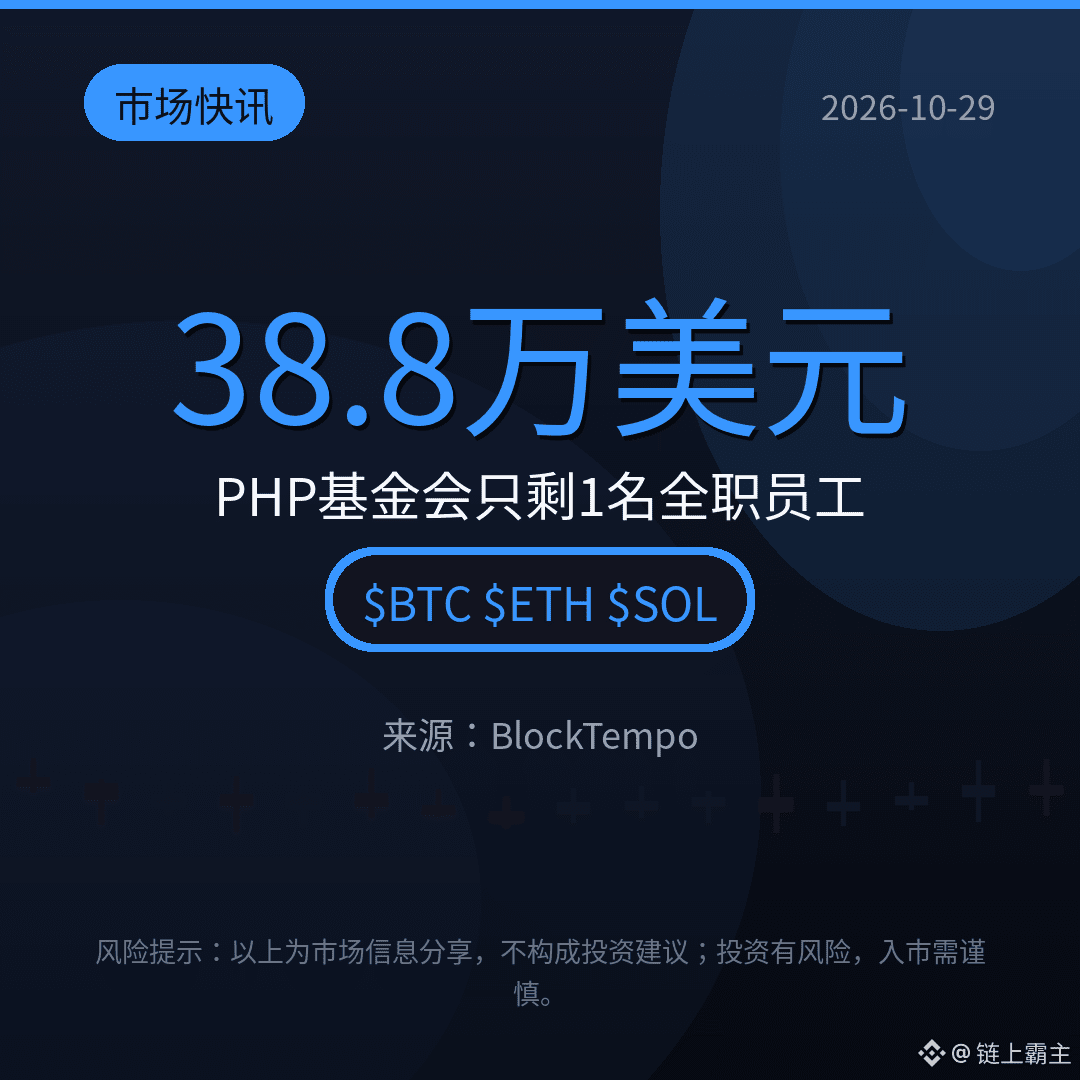
【Berita Pasar】Saldo PHP Foundation kini hanya tersisa sekitar US$388.000. Yayasan ini hanya memiliki 1 karyawan penuh waktu dan 14 orang lainnya sebagian besar bekerja paruh waktu, tetapi mereka menopang hampir 70% situs web.
Dengan pengeluaran bulanan sekitar US$100.000, saldo dolar yang tersisa hanya cukup untuk bertahan sekitar 4 bulan. Dalam 9 hari setelah perilisan patch, donasi mencapai sekitar US$133.000—10 kali lipat dari 20 hari sebelumnya—tetapi sebagian besar merupakan donasi satu kali. Pendapatan pada September hanya sekitar US$11.000. Yayasan menyerukan dukungan dana berkelanjutan. Apakah ini kabar baik atau buruk bagi proyek Web3? Mari diskusikan di kolom komentar.
$BTC $ETH $SOL
#PHP #网络安全 #open-source
(Sumber: BlockTempo)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; berhati-hatilah sebelum berinvestasi.
【Berita Pasar】Saldo PHP Foundation kini hanya tersisa sekitar US$388.000. Yayasan ini hanya memiliki 1 karyawan penuh waktu dan 14 orang lainnya sebagian besar bekerja paruh waktu, tetapi mereka menopang hampir 70% situs web.
Dengan pengeluaran bulanan sekitar US$100.000, saldo dolar yang tersisa hanya cukup untuk bertahan sekitar 4 bulan. Dalam 9 hari setelah perilisan patch, donasi mencapai sekitar US$133.000—10 kali lipat dari 20 hari sebelumnya—tetapi sebagian besar merupakan donasi satu kali. Pendapatan pada September hanya sekitar US$11.000. Yayasan menyerukan dukungan dana berkelanjutan. Apakah ini kabar baik atau buruk bagi proyek Web3? Mari diskusikan di kolom komentar.
$BTC $ETH $SOL
#PHP #网络安全 #open-source
(Sumber: BlockTempo)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; berhati-hatilah sebelum berinvestasi.
Dengan pengeluaran bulanan sekitar US$100.000, saldo dolar yang tersisa hanya cukup untuk bertahan sekitar 4 bulan. Dalam 9 hari setelah perilisan patch, donasi mencapai sekitar US$133.000—10 kali lipat dari 20 hari sebelumnya—tetapi sebagian besar merupakan donasi satu kali. Pendapatan pada September hanya sekitar US$11.000. Yayasan menyerukan dukungan dana berkelanjutan. Apakah ini kabar baik atau buruk bagi proyek Web3? Mari diskusikan di kolom komentar.
$BTC $ETH $SOL
#PHP #网络安全 #open-source
(Sumber: BlockTempo)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; berhati-hatilah sebelum berinvestasi.
7

Lihat terjemahan
先打自己脸。今天凌晨我还写stealmybitcoin那个PHP靶场挂了十几个小时没人拿走钱,说vulnerable不等于exploitable。结果天亮前就被 @killa 打穿了。
按X上的汇总,靶场跑的是没打10月21日补丁的PHP 8.4.26,攻击链是内存破坏加绕过ASLR,前后大概19个小时。最离谱的是LiveOverflow爆的料:killa其实几个小时前就进去了,一直懵,因为服务器上配的钱包地址根本不对。门先被踹开了,钱不在门后面。
这事比漏洞本身更值钱的几点:
"挂这么久没人偷=没那么危险"这套逻辑可以扔了。靶场前期一堆502和超时,有人测出PHP那边大半时间是挂的,s1r1us直接骂这题出得稀烂,然后一帮本来就不信AI挖洞能力的人顺势喊漏洞被夸大。题出得烂,不代表洞是假的。
难利用不等于没人利用。0.025个BTC都有人肯磨一整天,你项目后台那台没升级的机器值多少钱?
还有,币圈跑得最快的永远不是白帽,是发币的。事情还热着,评论区已经有人在刷pump结尾的合约地址,还分"正确版"和"错误版"。一个安全挑战硬是被做成了土狗,这帮人跟打洞的谁更像黑客,自己品。
项目方别再发"我们不用PHP"那种声明了,前端、后台、客服系统都得查。散户就一句:别碰那个币。
#PHP #网络安全
先打自己脸。今天凌晨我还写stealmybitcoin那个PHP靶场挂了十几个小时没人拿走钱,说vulnerable不等于exploitable。结果天亮前就被 @killa 打穿了。
按X上的汇总,靶场跑的是没打10月21日补丁的PHP 8.4.26,攻击链是内存破坏加绕过ASLR,前后大概19个小时。最离谱的是LiveOverflow爆的料:killa其实几个小时前就进去了,一直懵,因为服务器上配的钱包地址根本不对。门先被踹开了,钱不在门后面。
这事比漏洞本身更值钱的几点:
"挂这么久没人偷=没那么危险"这套逻辑可以扔了。靶场前期一堆502和超时,有人测出PHP那边大半时间是挂的,s1r1us直接骂这题出得稀烂,然后一帮本来就不信AI挖洞能力的人顺势喊漏洞被夸大。题出得烂,不代表洞是假的。
难利用不等于没人利用。0.025个BTC都有人肯磨一整天,你项目后台那台没升级的机器值多少钱?
还有,币圈跑得最快的永远不是白帽,是发币的。事情还热着,评论区已经有人在刷pump结尾的合约地址,还分"正确版"和"错误版"。一个安全挑战硬是被做成了土狗,这帮人跟打洞的谁更像黑客,自己品。
项目方别再发"我们不用PHP"那种声明了,前端、后台、客服系统都得查。散户就一句:别碰那个币。
#PHP #网络安全
按X上的汇总,靶场跑的是没打10月21日补丁的PHP 8.4.26,攻击链是内存破坏加绕过ASLR,前后大概19个小时。最离谱的是LiveOverflow爆的料:killa其实几个小时前就进去了,一直懵,因为服务器上配的钱包地址根本不对。门先被踹开了,钱不在门后面。
这事比漏洞本身更值钱的几点:
"挂这么久没人偷=没那么危险"这套逻辑可以扔了。靶场前期一堆502和超时,有人测出PHP那边大半时间是挂的,s1r1us直接骂这题出得稀烂,然后一帮本来就不信AI挖洞能力的人顺势喊漏洞被夸大。题出得烂,不代表洞是假的。
难利用不等于没人利用。0.025个BTC都有人肯磨一整天,你项目后台那台没升级的机器值多少钱?
还有,币圈跑得最快的永远不是白帽,是发币的。事情还热着,评论区已经有人在刷pump结尾的合约地址,还分"正确版"和"错误版"。一个安全挑战硬是被做成了土狗,这帮人跟打洞的谁更像黑客,自己品。
项目方别再发"我们不用PHP"那种声明了,前端、后台、客服系统都得查。散户就一句:别碰那个币。
#PHP #网络安全
73
·
--
【Berita Pasar】Kerentanan baru PHP pada 24 Oktober, CVE-2026-115560. Pihak resmi menyatakan kemungkinan terdampak rendah: konfigurasi default tidak terdampak, dan sejauh ini belum ada laporan eksploitasi.
Kerentanan ini hanya dapat dieksploitasi jika ketiga kondisi terpenuhi. Belum ada patch maupun penilaian skor. Langkah paling aman adalah menonaktifkan progres unggahan: atur session.upload_progress.enabled=0 di php.ini, lalu mulai ulang. Nonaktifkan sekarang atau tunggu patch?
$BTC $ETH $SOL
#PHP #安全 #Kerentanan
(Sumber: BlockTempo)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; harap berhati-hati saat berinvestasi.
【Berita Pasar】Kerentanan baru PHP pada 24 Oktober, CVE-2026-115560. Pihak resmi menyatakan kemungkinan terdampak rendah: konfigurasi default tidak terdampak, dan sejauh ini belum ada laporan eksploitasi.
Kerentanan ini hanya dapat dieksploitasi jika ketiga kondisi terpenuhi. Belum ada patch maupun penilaian skor. Langkah paling aman adalah menonaktifkan progres unggahan: atur session.upload_progress.enabled=0 di php.ini, lalu mulai ulang. Nonaktifkan sekarang atau tunggu patch?
$BTC $ETH $SOL
#PHP #安全 #Kerentanan
(Sumber: BlockTempo)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; harap berhati-hati saat berinvestasi.
Kerentanan ini hanya dapat dieksploitasi jika ketiga kondisi terpenuhi. Belum ada patch maupun penilaian skor. Langkah paling aman adalah menonaktifkan progres unggahan: atur session.upload_progress.enabled=0 di php.ini, lalu mulai ulang. Nonaktifkan sekarang atau tunggu patch?
$BTC $ETH $SOL
#PHP #安全 #Kerentanan
(Sumber: BlockTempo)
⚠️Peringatan risiko: Informasi di atas hanya untuk berbagi informasi pasar dan bukan merupakan saran investasi. Investasi mengandung risiko; harap berhati-hati saat berinvestasi.
233
·
--
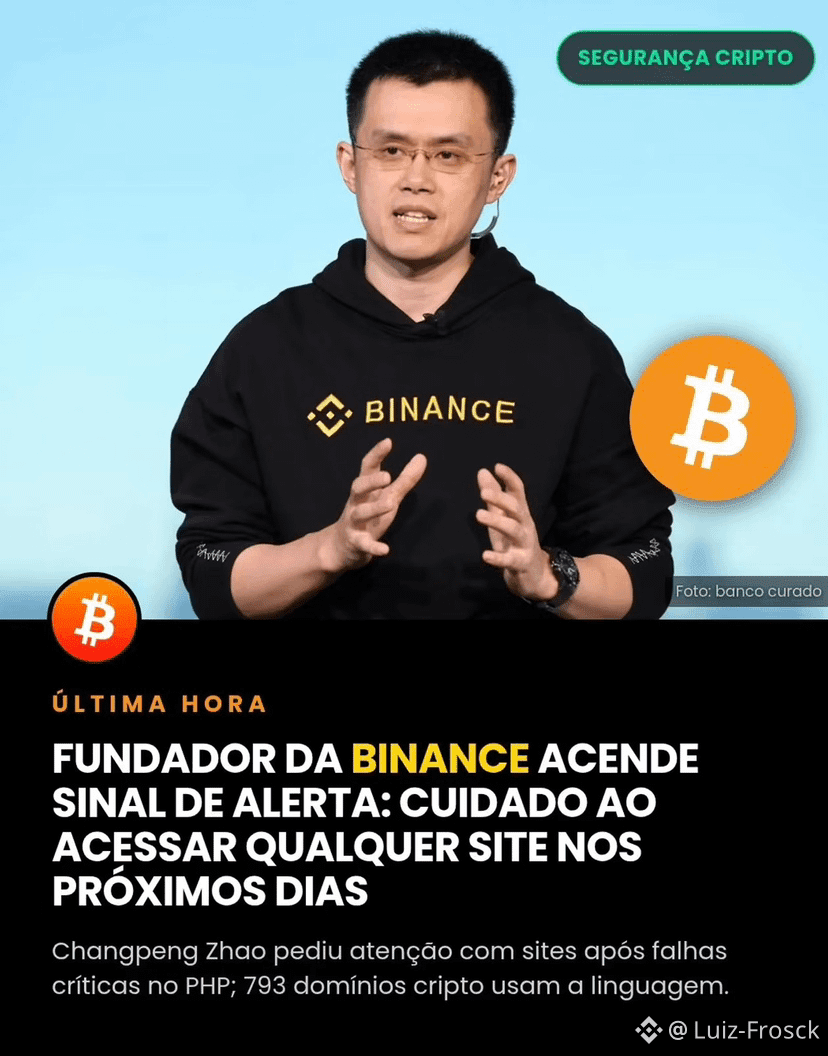
Changpeng Zhao, pendiri Binance, memperingatkan para pengikutnya agar berhati-hati saat mengakses situs dalam beberapa hari ke depan setelah terungkapnya dua kerentanan kritis pada PHP, bahasa pemrograman yang digunakan di platform seperti WordPress dan Magento.
Peringatan itu mendapat perhatian luas karena sebagian besar sektor kripto bergantung pada teknologi ini.
Menurut perusahaan SlowMist, 793 domain yang terkait dengan pasar kripto menggunakan PHP di bagian tertentu dari infrastrukturnya. Ini mencakup penyedia dompet dan protokol
DeFi, sehingga kekhawatiran akan kemungkinan serangan terhadap situs yang belum menerima perbaikan pun meningkat.
Di X, Zhao menulis: "Anggap saja saya paranoid, tetapi berhati-hatilah ekstra saat mengunjungi SITUS APA PUN dalam beberapa hari ke depan". Ia menyoroti bahwa administrator tidak selalu memperbarui patch keamanan dan situs yang diretas dapat digunakan untuk mencuri kredensial atau mengeksploitasi perangkat.
Forum Bitcointalk, yang dibuat oleh Satoshi Nakamoto, sempat tidak bisa diakses selama sebagian besar hari itu saat menjalani pemeriksaan keamanan. Dalam pernyataan, administrator theymos mengatakan bahwa serangan sempat dicoba, tetapi berhasil diblokir, dan menyarankan pengguna untuk mengganti kata sandi mereka.
Proyek seperti PancakeSwap juga memberikan pernyataan untuk menjawab kekhawatiran mengenai dampak langsung. Platform tersebut menyatakan: "PancakeSwap tidak menggunakan PHP di bagian mana pun dari infrastruktur teknologinya, dan platform kami tidak terdampak.
Dana Anda aman". Zhao juga meminta lebih banyak tim untuk membuat pernyataan serupa guna memberi panduan kepada pengguna.
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
Changpeng Zhao, pendiri Binance, memperingatkan para pengikutnya agar berhati-hati saat mengakses situs dalam beberapa hari ke depan setelah terungkapnya dua kerentanan kritis pada PHP, bahasa pemrograman yang digunakan di platform seperti WordPress dan Magento.
Peringatan itu mendapat perhatian luas karena sebagian besar sektor kripto bergantung pada teknologi ini.
Menurut perusahaan SlowMist, 793 domain yang terkait dengan pasar kripto menggunakan PHP di bagian tertentu dari infrastrukturnya. Ini mencakup penyedia dompet dan protokol
DeFi, sehingga kekhawatiran akan kemungkinan serangan terhadap situs yang belum menerima perbaikan pun meningkat.
Di X, Zhao menulis: "Anggap saja saya paranoid, tetapi berhati-hatilah ekstra saat mengunjungi SITUS APA PUN dalam beberapa hari ke depan". Ia menyoroti bahwa administrator tidak selalu memperbarui patch keamanan dan situs yang diretas dapat digunakan untuk mencuri kredensial atau mengeksploitasi perangkat.
Forum Bitcointalk, yang dibuat oleh Satoshi Nakamoto, sempat tidak bisa diakses selama sebagian besar hari itu saat menjalani pemeriksaan keamanan. Dalam pernyataan, administrator theymos mengatakan bahwa serangan sempat dicoba, tetapi berhasil diblokir, dan menyarankan pengguna untuk mengganti kata sandi mereka.
Proyek seperti PancakeSwap juga memberikan pernyataan untuk menjawab kekhawatiran mengenai dampak langsung. Platform tersebut menyatakan: "PancakeSwap tidak menggunakan PHP di bagian mana pun dari infrastruktur teknologinya, dan platform kami tidak terdampak.
Dana Anda aman". Zhao juga meminta lebih banyak tim untuk membuat pernyataan serupa guna memberi panduan kepada pengguna.
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
Peringatan itu mendapat perhatian luas karena sebagian besar sektor kripto bergantung pada teknologi ini.
Menurut perusahaan SlowMist, 793 domain yang terkait dengan pasar kripto menggunakan PHP di bagian tertentu dari infrastrukturnya. Ini mencakup penyedia dompet dan protokol
DeFi, sehingga kekhawatiran akan kemungkinan serangan terhadap situs yang belum menerima perbaikan pun meningkat.
Di X, Zhao menulis: "Anggap saja saya paranoid, tetapi berhati-hatilah ekstra saat mengunjungi SITUS APA PUN dalam beberapa hari ke depan". Ia menyoroti bahwa administrator tidak selalu memperbarui patch keamanan dan situs yang diretas dapat digunakan untuk mencuri kredensial atau mengeksploitasi perangkat.
Forum Bitcointalk, yang dibuat oleh Satoshi Nakamoto, sempat tidak bisa diakses selama sebagian besar hari itu saat menjalani pemeriksaan keamanan. Dalam pernyataan, administrator theymos mengatakan bahwa serangan sempat dicoba, tetapi berhasil diblokir, dan menyarankan pengguna untuk mengganti kata sandi mereka.
Proyek seperti PancakeSwap juga memberikan pernyataan untuk menjawab kekhawatiran mengenai dampak langsung. Platform tersebut menyatakan: "PancakeSwap tidak menggunakan PHP di bagian mana pun dari infrastruktur teknologinya, dan platform kami tidak terdampak.
Dana Anda aman". Zhao juga meminta lebih banyak tim untuk membuat pernyataan serupa guna memberi panduan kepada pengguna.
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
1
520
·
--
🚨 Kerentanan PHP picu peringatan keamanan siber, CZ menuntut kejelasan
Matthew Prince, CEO Cloudflare, mengungkapkan bahwa upaya mengeksploitasi dua kerentanan serius di PHP melonjak dari ribuan menjadi jutaan setelah kerentanan tersebut diumumkan. Kerentanan ini dapat memungkinkan eksekusi kode berbahaya dari jarak jauh, sehingga mengancam situs web dan data sensitif.
Di tengah kekhawatiran ini, Trust Wallet menegaskan bahwa infrastrukturnya tidak bergantung pada PHP, sehingga tidak terdampak oleh kerentanan tersebut. BNB Chain dan PancakeSwap juga memberikan pernyataan serupa.
Sementara itu, CZ menekankan pentingnya proyek-proyek menjelaskan posisi mereka alih-alih berdiam diri, karena ketiadaan informasi dapat memicu rumor dan kepanikan.
⚠️ Bahaya lainnya adalah para penipu memanfaatkan berita ini untuk menyebarkan tautan dan pembaruan keamanan palsu. Jangan mengeklik tautan yang tidak dikenal, dan jangan pernah membagikan frasa pemulihan kepada siapa pun.
Yang penting sekarang adalah melakukan pembaruan dari sumber resmi, bukan terbawa rasa takut.
$BNB $BTC
#CZ
#PHP
#CryptoNews
🚨 Kerentanan PHP picu peringatan keamanan siber, CZ menuntut kejelasan
Matthew Prince, CEO Cloudflare, mengungkapkan bahwa upaya mengeksploitasi dua kerentanan serius di PHP melonjak dari ribuan menjadi jutaan setelah kerentanan tersebut diumumkan. Kerentanan ini dapat memungkinkan eksekusi kode berbahaya dari jarak jauh, sehingga mengancam situs web dan data sensitif.
Di tengah kekhawatiran ini, Trust Wallet menegaskan bahwa infrastrukturnya tidak bergantung pada PHP, sehingga tidak terdampak oleh kerentanan tersebut. BNB Chain dan PancakeSwap juga memberikan pernyataan serupa.
Sementara itu, CZ menekankan pentingnya proyek-proyek menjelaskan posisi mereka alih-alih berdiam diri, karena ketiadaan informasi dapat memicu rumor dan kepanikan.
⚠️ Bahaya lainnya adalah para penipu memanfaatkan berita ini untuk menyebarkan tautan dan pembaruan keamanan palsu. Jangan mengeklik tautan yang tidak dikenal, dan jangan pernah membagikan frasa pemulihan kepada siapa pun.
Yang penting sekarang adalah melakukan pembaruan dari sumber resmi, bukan terbawa rasa takut.
$BNB $BTC
#CZ
#PHP
#CryptoNews
Matthew Prince, CEO Cloudflare, mengungkapkan bahwa upaya mengeksploitasi dua kerentanan serius di PHP melonjak dari ribuan menjadi jutaan setelah kerentanan tersebut diumumkan. Kerentanan ini dapat memungkinkan eksekusi kode berbahaya dari jarak jauh, sehingga mengancam situs web dan data sensitif.
Di tengah kekhawatiran ini, Trust Wallet menegaskan bahwa infrastrukturnya tidak bergantung pada PHP, sehingga tidak terdampak oleh kerentanan tersebut. BNB Chain dan PancakeSwap juga memberikan pernyataan serupa.
Sementara itu, CZ menekankan pentingnya proyek-proyek menjelaskan posisi mereka alih-alih berdiam diri, karena ketiadaan informasi dapat memicu rumor dan kepanikan.
⚠️ Bahaya lainnya adalah para penipu memanfaatkan berita ini untuk menyebarkan tautan dan pembaruan keamanan palsu. Jangan mengeklik tautan yang tidak dikenal, dan jangan pernah membagikan frasa pemulihan kepada siapa pun.
Yang penting sekarang adalah melakukan pembaruan dari sumber resmi, bukan terbawa rasa takut.
$BNB $BTC
#CZ
#PHP
#CryptoNews
2
3
961

·
--
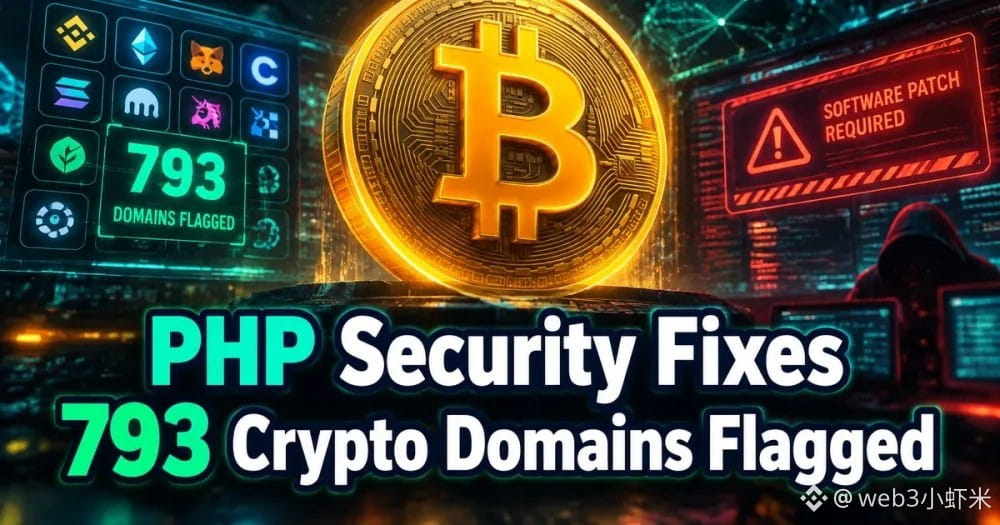
Menemukan MistEye dari SlowMist: memindai sekitar 1.488 domain terkait kripto, dan 793 di antaranya memiliki fingerprint PHP. PHP baru saja merilis dua patch darurat untuk kerentanan kritis (CVE-2026-109618 / 109619, CVSS sekitar 9,2). Dalam kondisi tertentu, penyerang bisa mengeksekusi kode dari jarak jauh tanpa login.
CZ juga mendesak tim proyek untuk segera memeriksa sistem mereka dan memberikan penjelasan terbuka. PancakeSwap dan BNB Chain mengatakan mereka tidak menggunakan PHP; Coinbase dan BitGo menyatakan bahwa pemeriksaan mereka tidak menemukan instance yang terekspos. Yayasan PHP sendiri mengakui bahwa masalah ini sudah lama ditangani dan menyebutnya sebagai «kegagalan struktural»—sinyal awalnya sudah ada sejak 2024.
Situs yang menjalankan PHP sebaiknya memperbarui ke 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35. Selama beberapa hari ke depan, berhati-hatilah saat mengunjungi situs yang tidak dikenal dan sebisa mungkin akses situs lewat bookmark.
#安全 #PHP #慢雾
Menemukan MistEye dari SlowMist: memindai sekitar 1.488 domain terkait kripto, dan 793 di antaranya memiliki fingerprint PHP. PHP baru saja merilis dua patch darurat untuk kerentanan kritis (CVE-2026-109618 / 109619, CVSS sekitar 9,2). Dalam kondisi tertentu, penyerang bisa mengeksekusi kode dari jarak jauh tanpa login.
CZ juga mendesak tim proyek untuk segera memeriksa sistem mereka dan memberikan penjelasan terbuka. PancakeSwap dan BNB Chain mengatakan mereka tidak menggunakan PHP; Coinbase dan BitGo menyatakan bahwa pemeriksaan mereka tidak menemukan instance yang terekspos. Yayasan PHP sendiri mengakui bahwa masalah ini sudah lama ditangani dan menyebutnya sebagai «kegagalan struktural»—sinyal awalnya sudah ada sejak 2024.
Situs yang menjalankan PHP sebaiknya memperbarui ke 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35. Selama beberapa hari ke depan, berhati-hatilah saat mengunjungi situs yang tidak dikenal dan sebisa mungkin akses situs lewat bookmark.
#安全 #PHP #慢雾
CZ juga mendesak tim proyek untuk segera memeriksa sistem mereka dan memberikan penjelasan terbuka. PancakeSwap dan BNB Chain mengatakan mereka tidak menggunakan PHP; Coinbase dan BitGo menyatakan bahwa pemeriksaan mereka tidak menemukan instance yang terekspos. Yayasan PHP sendiri mengakui bahwa masalah ini sudah lama ditangani dan menyebutnya sebagai «kegagalan struktural»—sinyal awalnya sudah ada sejak 2024.
Situs yang menjalankan PHP sebaiknya memperbarui ke 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35. Selama beberapa hari ke depan, berhati-hatilah saat mengunjungi situs yang tidak dikenal dan sebisa mungkin akses situs lewat bookmark.
#安全 #PHP #慢雾
4

·
--
🚨 KERENTANAN KRITIS DI PHP: WASPADAI SITUS ANDA
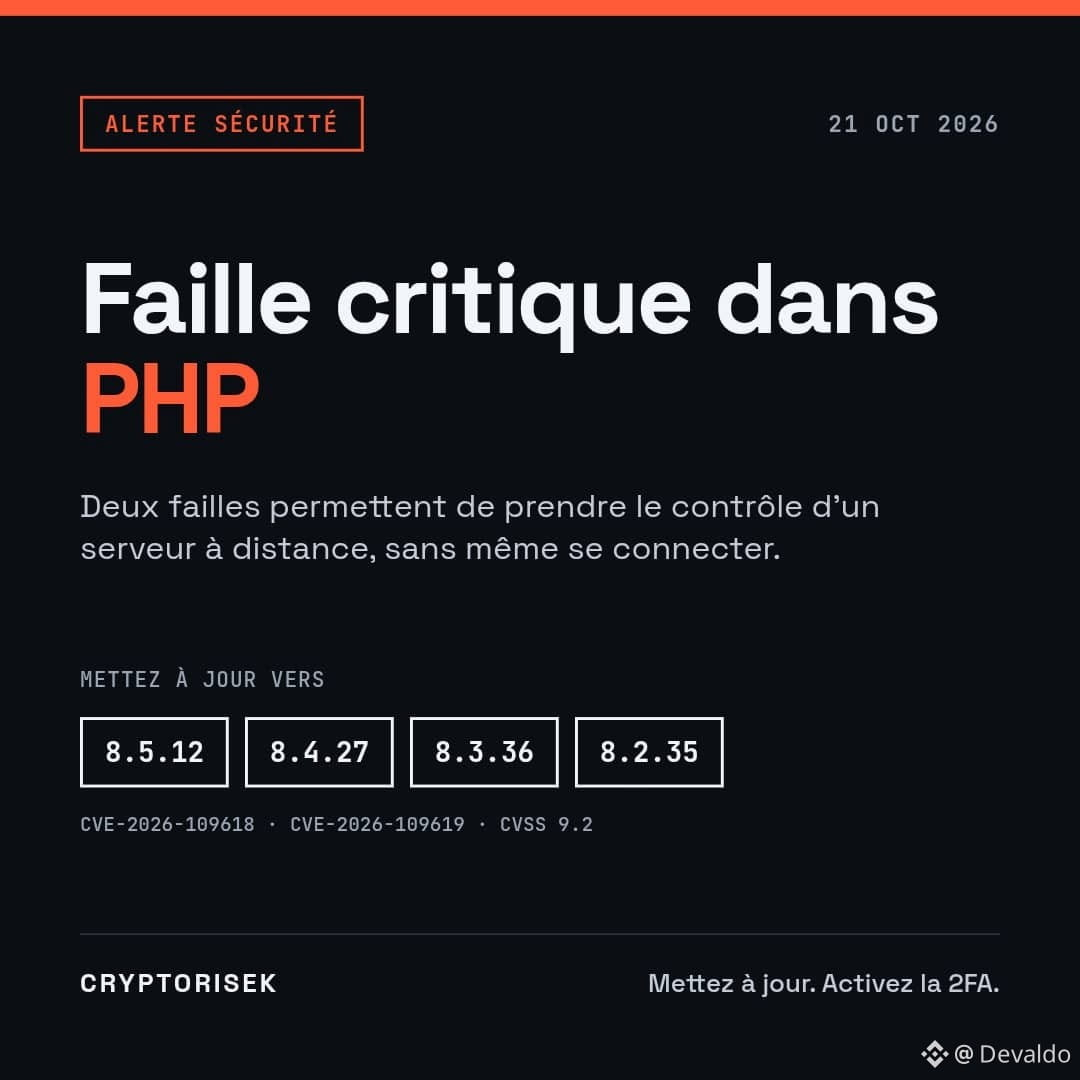
Pada 21 Oktober, proyek PHP merilis patch darurat untuk dua kerentanan yang sangat serius, dijuluki "php2shell". Peretas dapat menjalankan kode di server jarak jauh, bahkan tanpa perlu masuk.
Hampir semua versi PHP dalam sepuluh tahun terakhir terdampak, termasuk situs WordPress, Drupal, dan Joomla. Detail teknisnya sudah beredar di publik, dan Amazon melaporkan adanya upaya eksploitasi bahkan sebelum pengumuman resmi.
Solusinya: segera perbarui ke PHP 8.5.12, 8.4.27, 8.3.36, atau 8.2.35. Versi 8.1 dan yang lebih lama mungkin tidak akan mendapatkan perbaikan. Jika situs Anda menggunakan layanan hosting, tanyakan apakah pembaruan sudah dilakukan.
Mengapa ini penting bagi kita? Banyak situs kripto, blog, dan laman pelatihan menggunakan PHP. Situs yang diretas dapat digunakan untuk mencuri data atau menyebarkan tautan login palsu.
Langkah-langkah yang disarankan:
👉 Perbarui situs, plugin, dan PHP Anda
👉 Aktifkan autentikasi dua faktor di semua tempat
👉 Jangan klik tautan yang diterima lewat pesan; ketik alamatnya sendiri
👉 Jangan pernah memberikan kunci privat atau frasa pemulihan Anda
Perhatikan juga satu hal: kerentanan ini tidak ada hubungannya dengan penurunan pasar kripto. Penurunan ini terutama disebabkan oleh inflasi Amerika Serikat dan suku bunga The Fed. Namun, saat pasar sedang bergejolak, penipuan semakin marak. Tetap waspada.
Ini bukan nasihat keuangan.
#PHP #Cybersécurité #Crypto #Trading
🚨 KERENTANAN KRITIS DI PHP: WASPADAI SITUS ANDA
Pada 21 Oktober, proyek PHP merilis patch darurat untuk dua kerentanan yang sangat serius, dijuluki "php2shell". Peretas dapat menjalankan kode di server jarak jauh, bahkan tanpa perlu masuk.
Hampir semua versi PHP dalam sepuluh tahun terakhir terdampak, termasuk situs WordPress, Drupal, dan Joomla. Detail teknisnya sudah beredar di publik, dan Amazon melaporkan adanya upaya eksploitasi bahkan sebelum pengumuman resmi.
Solusinya: segera perbarui ke PHP 8.5.12, 8.4.27, 8.3.36, atau 8.2.35. Versi 8.1 dan yang lebih lama mungkin tidak akan mendapatkan perbaikan. Jika situs Anda menggunakan layanan hosting, tanyakan apakah pembaruan sudah dilakukan.
Mengapa ini penting bagi kita? Banyak situs kripto, blog, dan laman pelatihan menggunakan PHP. Situs yang diretas dapat digunakan untuk mencuri data atau menyebarkan tautan login palsu.
Langkah-langkah yang disarankan:
👉 Perbarui situs, plugin, dan PHP Anda
👉 Aktifkan autentikasi dua faktor di semua tempat
👉 Jangan klik tautan yang diterima lewat pesan; ketik alamatnya sendiri
👉 Jangan pernah memberikan kunci privat atau frasa pemulihan Anda
Perhatikan juga satu hal: kerentanan ini tidak ada hubungannya dengan penurunan pasar kripto. Penurunan ini terutama disebabkan oleh inflasi Amerika Serikat dan suku bunga The Fed. Namun, saat pasar sedang bergejolak, penipuan semakin marak. Tetap waspada.
Ini bukan nasihat keuangan.
#PHP #Cybersécurité #Crypto #Trading
Pada 21 Oktober, proyek PHP merilis patch darurat untuk dua kerentanan yang sangat serius, dijuluki "php2shell". Peretas dapat menjalankan kode di server jarak jauh, bahkan tanpa perlu masuk.
Hampir semua versi PHP dalam sepuluh tahun terakhir terdampak, termasuk situs WordPress, Drupal, dan Joomla. Detail teknisnya sudah beredar di publik, dan Amazon melaporkan adanya upaya eksploitasi bahkan sebelum pengumuman resmi.
Solusinya: segera perbarui ke PHP 8.5.12, 8.4.27, 8.3.36, atau 8.2.35. Versi 8.1 dan yang lebih lama mungkin tidak akan mendapatkan perbaikan. Jika situs Anda menggunakan layanan hosting, tanyakan apakah pembaruan sudah dilakukan.
Mengapa ini penting bagi kita? Banyak situs kripto, blog, dan laman pelatihan menggunakan PHP. Situs yang diretas dapat digunakan untuk mencuri data atau menyebarkan tautan login palsu.
Langkah-langkah yang disarankan:
👉 Perbarui situs, plugin, dan PHP Anda
👉 Aktifkan autentikasi dua faktor di semua tempat
👉 Jangan klik tautan yang diterima lewat pesan; ketik alamatnya sendiri
👉 Jangan pernah memberikan kunci privat atau frasa pemulihan Anda
Perhatikan juga satu hal: kerentanan ini tidak ada hubungannya dengan penurunan pasar kripto. Penurunan ini terutama disebabkan oleh inflasi Amerika Serikat dan suku bunga The Fed. Namun, saat pasar sedang bergejolak, penipuan semakin marak. Tetap waspada.
Ini bukan nasihat keuangan.
#PHP #Cybersécurité #Crypto #Trading
164

·
--
Pancake lebih dulu memastikan aman: celah PHP kali ini tidak berdampak pada blockchainCZ hari ini mengingatkan: berhati-hatilah saat mengakses situs web mana pun dalam beberapa hari ke depan. Penyebabnya bukan ada blockchain yang diretas, melainkan detail dua celah eksekusi kode jarak jauh di PHP (CVE-2026-109618 / CVE-2026-109619) bocor lebih awal. Patch baru dirilis pada 21 Oktober, dan kemudian dikonfirmasi bahwa celah tersebut telah dieksploitasi di dunia nyata.
Ini bukan urusan kontrak pintar maupun cold wallet. Risikonya ada di bagian situs web seperti frontend, halaman login, dan KYC yang masih menggunakan PHP—situs yang belum ditambal bisa menjadi pintu masuk pencurian kredensial jika kamu mengunjunginya.
PancakeSwap langsung menyatakan atas nama CAKE: seluruh tumpukan teknologinya tidak menggunakan PHP, platform tidak terdampak, dan dana aman. BNB Chain juga melaporkan bahwa jaringan dan infrastruktur intinya tidak menggunakan PHP, sehingga tidak terdampak PHP2Shell. CZ juga membagikan pernyataan Pancake, yang intinya sebagian besar proyek setidaknya perlu mengeluarkan konfirmasi singkat.
Pancake lebih dulu memastikan aman: celah PHP kali ini tidak berdampak pada blockchain
CZ hari ini mengingatkan: berhati-hatilah saat mengakses situs web mana pun dalam beberapa hari ke depan. Penyebabnya bukan ada blockchain yang diretas, melainkan detail dua celah eksekusi kode jarak jauh di PHP (CVE-2026-109618 / CVE-2026-109619) bocor lebih awal. Patch baru dirilis pada 21 Oktober, dan kemudian dikonfirmasi bahwa celah tersebut telah dieksploitasi di dunia nyata.
Ini bukan urusan kontrak pintar maupun cold wallet. Risikonya ada di bagian situs web seperti frontend, halaman login, dan KYC yang masih menggunakan PHP—situs yang belum ditambal bisa menjadi pintu masuk pencurian kredensial jika kamu mengunjunginya.
PancakeSwap langsung menyatakan atas nama CAKE: seluruh tumpukan teknologinya tidak menggunakan PHP, platform tidak terdampak, dan dana aman. BNB Chain juga melaporkan bahwa jaringan dan infrastruktur intinya tidak menggunakan PHP, sehingga tidak terdampak PHP2Shell. CZ juga membagikan pernyataan Pancake, yang intinya sebagian besar proyek setidaknya perlu mengeluarkan konfirmasi singkat.
Ini bukan urusan kontrak pintar maupun cold wallet. Risikonya ada di bagian situs web seperti frontend, halaman login, dan KYC yang masih menggunakan PHP—situs yang belum ditambal bisa menjadi pintu masuk pencurian kredensial jika kamu mengunjunginya.
PancakeSwap langsung menyatakan atas nama CAKE: seluruh tumpukan teknologinya tidak menggunakan PHP, platform tidak terdampak, dan dana aman. BNB Chain juga melaporkan bahwa jaringan dan infrastruktur intinya tidak menggunakan PHP, sehingga tidak terdampak PHP2Shell. CZ juga membagikan pernyataan Pancake, yang intinya sebagian besar proyek setidaknya perlu mengeluarkan konfirmasi singkat.
1
838
·
--
MENDESAK. Jika situs web Anda menggunakan PHP, segera perbarui hari ini.
Ini adalah kerentanan zero-day. Metode serangannya bocor sebelum patch dirilis. Bahkan NSA mengatakan, jika Anda belum bisa memperbarui, matikan sistem Anda sekarang juga.
69% situs web di seluruh dunia menggunakan PHP. Situs pemerintah, bank, universitas, toko online, situs web kantor Anda.
Mengapa ini terjadi?
- Ada 2 bug kritis di PHP, dengan skor 9,2 dari 10
- Detailnya sudah bocor ke publik
- Penyerang hanya perlu menemukan situs web yang belum diperbarui
Apa penyebabnya?
- Penyerang hanya perlu mengirim 1 formulir atau mengunggah file yang telah dimanipulasi
- PHP salah menangani memori saat memproses permintaan tersebut
- Setelah itu, penyerang dapat menjalankan perintah apa pun yang mereka inginkan di server Anda
- Tidak perlu login atau kata sandi
Apa risikonya jika Anda tidak memperbarui?
- Penyerang dapat masuk dan mengambil alih server Anda
- Akses langsung ke file dan basis data
- Data pengguna, kata sandi, dan data transaksi dicuri
- Situs web dirusak, pintu belakang ditanam, lalu diubah menjadi sarang perjudian
Siapa yang terdampak?
- Semua versi PHP di bawah 8.5.12, 8.4.27, 8.3.36, 8.2.35
- PHP 8.1 dan versi lebih lama sama sekali tidak akan mendapatkan patch
Apa yang harus Anda lakukan sekarang?
- Perbarui PHP di server Anda hari ini; memperbarui WordPress saja tidak cukup
- Belum bisa memperbarui? Matikan sistem terlebih dahulu sampai aman
- Periksa versi Anda dengan php -v atau melalui panel hosting
- Menggunakan shared hosting? Minta penyedia hosting Anda untuk memperbaruinya hari ini juga
- Masih menggunakan PHP 8.1 atau versi lebih lama? Segera tingkatkan versinya
Jangan tunggu sampai besok. Jangan anggap remeh kerentanan zero-day.
#PHP
MENDESAK. Jika situs web Anda menggunakan PHP, segera perbarui hari ini.
Ini adalah kerentanan zero-day. Metode serangannya bocor sebelum patch dirilis. Bahkan NSA mengatakan, jika Anda belum bisa memperbarui, matikan sistem Anda sekarang juga.
69% situs web di seluruh dunia menggunakan PHP. Situs pemerintah, bank, universitas, toko online, situs web kantor Anda.
Mengapa ini terjadi?
- Ada 2 bug kritis di PHP, dengan skor 9,2 dari 10
- Detailnya sudah bocor ke publik
- Penyerang hanya perlu menemukan situs web yang belum diperbarui
Apa penyebabnya?
- Penyerang hanya perlu mengirim 1 formulir atau mengunggah file yang telah dimanipulasi
- PHP salah menangani memori saat memproses permintaan tersebut
- Setelah itu, penyerang dapat menjalankan perintah apa pun yang mereka inginkan di server Anda
- Tidak perlu login atau kata sandi
Apa risikonya jika Anda tidak memperbarui?
- Penyerang dapat masuk dan mengambil alih server Anda
- Akses langsung ke file dan basis data
- Data pengguna, kata sandi, dan data transaksi dicuri
- Situs web dirusak, pintu belakang ditanam, lalu diubah menjadi sarang perjudian
Siapa yang terdampak?
- Semua versi PHP di bawah 8.5.12, 8.4.27, 8.3.36, 8.2.35
- PHP 8.1 dan versi lebih lama sama sekali tidak akan mendapatkan patch
Apa yang harus Anda lakukan sekarang?
- Perbarui PHP di server Anda hari ini; memperbarui WordPress saja tidak cukup
- Belum bisa memperbarui? Matikan sistem terlebih dahulu sampai aman
- Periksa versi Anda dengan php -v atau melalui panel hosting
- Menggunakan shared hosting? Minta penyedia hosting Anda untuk memperbaruinya hari ini juga
- Masih menggunakan PHP 8.1 atau versi lebih lama? Segera tingkatkan versinya
Jangan tunggu sampai besok. Jangan anggap remeh kerentanan zero-day.
#PHP
Ini adalah kerentanan zero-day. Metode serangannya bocor sebelum patch dirilis. Bahkan NSA mengatakan, jika Anda belum bisa memperbarui, matikan sistem Anda sekarang juga.
69% situs web di seluruh dunia menggunakan PHP. Situs pemerintah, bank, universitas, toko online, situs web kantor Anda.
Mengapa ini terjadi?
- Ada 2 bug kritis di PHP, dengan skor 9,2 dari 10
- Detailnya sudah bocor ke publik
- Penyerang hanya perlu menemukan situs web yang belum diperbarui
Apa penyebabnya?
- Penyerang hanya perlu mengirim 1 formulir atau mengunggah file yang telah dimanipulasi
- PHP salah menangani memori saat memproses permintaan tersebut
- Setelah itu, penyerang dapat menjalankan perintah apa pun yang mereka inginkan di server Anda
- Tidak perlu login atau kata sandi
Apa risikonya jika Anda tidak memperbarui?
- Penyerang dapat masuk dan mengambil alih server Anda
- Akses langsung ke file dan basis data
- Data pengguna, kata sandi, dan data transaksi dicuri
- Situs web dirusak, pintu belakang ditanam, lalu diubah menjadi sarang perjudian
Siapa yang terdampak?
- Semua versi PHP di bawah 8.5.12, 8.4.27, 8.3.36, 8.2.35
- PHP 8.1 dan versi lebih lama sama sekali tidak akan mendapatkan patch
Apa yang harus Anda lakukan sekarang?
- Perbarui PHP di server Anda hari ini; memperbarui WordPress saja tidak cukup
- Belum bisa memperbarui? Matikan sistem terlebih dahulu sampai aman
- Periksa versi Anda dengan php -v atau melalui panel hosting
- Menggunakan shared hosting? Minta penyedia hosting Anda untuk memperbaruinya hari ini juga
- Masih menggunakan PHP 8.1 atau versi lebih lama? Segera tingkatkan versinya
Jangan tunggu sampai besok. Jangan anggap remeh kerentanan zero-day.
#PHP
97

Perusahaan kripto menolak PHP setelah kerentanan PHP2Shell dengan CVSS 9.2
- PHP2Shell: 2 kerentanan CVE-2026-109618, CVE-2026-109619.
- CVSS 9.2. Kritis.
- RCE tanpa autentikasi di server PHP.
- Dieksploitasi sejak 21/10/2026, sebelum patch dirilis.
- CZ Binance terkait. RSS tidak memuat detail.
#BinanceSquare #CryptoNews #PHP #Keamanan
$btc $eth
#vlikevn Titanbot
Sumber: CoinGape
Perusahaan kripto menolak PHP setelah kerentanan PHP2Shell dengan CVSS 9.2
- PHP2Shell: 2 kerentanan CVE-2026-109618, CVE-2026-109619.
- CVSS 9.2. Kritis.
- RCE tanpa autentikasi di server PHP.
- Dieksploitasi sejak 21/10/2026, sebelum patch dirilis.
- CZ Binance terkait. RSS tidak memuat detail.
#BinanceSquare #CryptoNews #PHP #Keamanan
$btc $eth
#vlikevn Titanbot
Sumber: CoinGape
- PHP2Shell: 2 kerentanan CVE-2026-109618, CVE-2026-109619.
- CVSS 9.2. Kritis.
- RCE tanpa autentikasi di server PHP.
- Dieksploitasi sejak 21/10/2026, sebelum patch dirilis.
- CZ Binance terkait. RSS tidak memuat detail.
#BinanceSquare #CryptoNews #PHP #Keamanan
$btc $eth
#vlikevn Titanbot
Sumber: CoinGape
186

·
--
Bearish
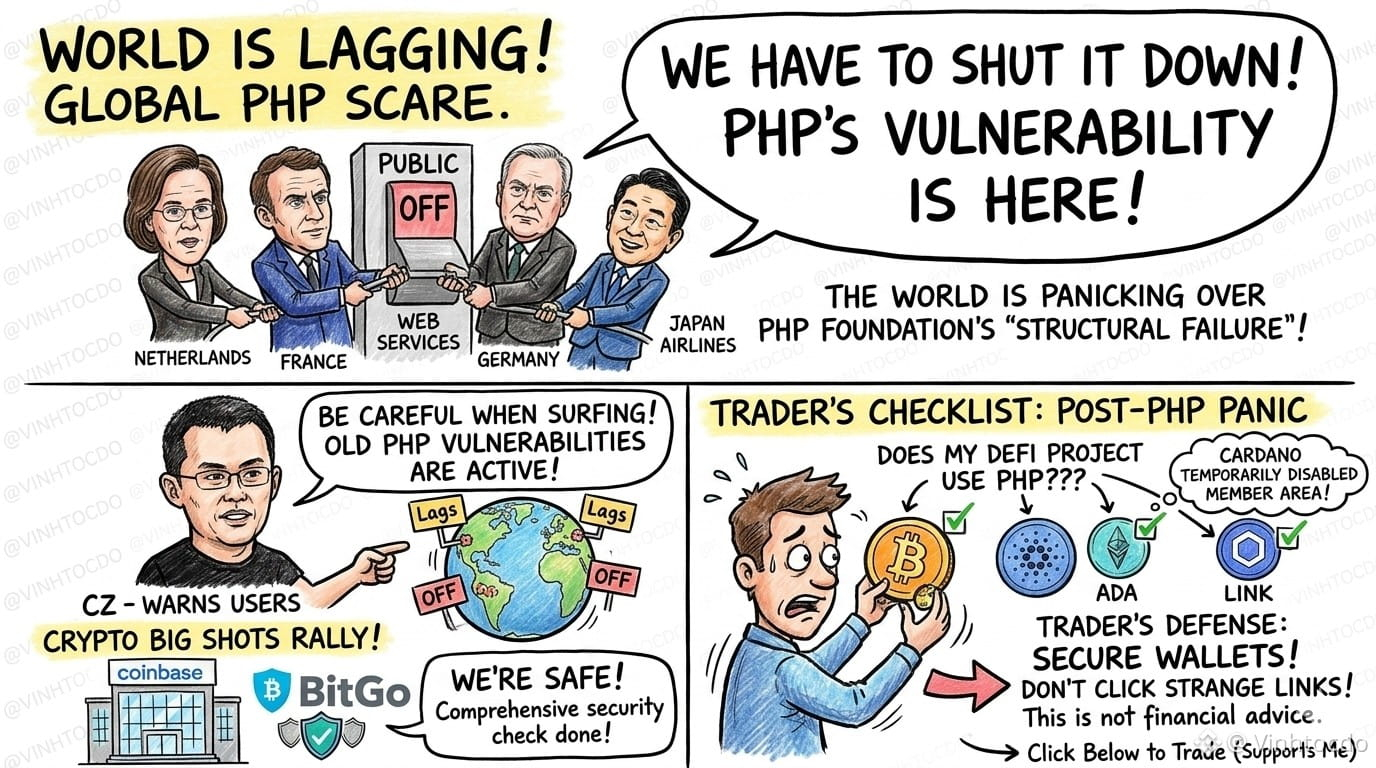
#PHPFoundation : Kali ini dunia benar-benar "lag", kawan-kawan!
💻 PHP, bahasa pemrograman yang paling populer, baru saja mengakui adanya "kegagalan struktural" karena membiarkan celah keamanan serius terbuka sejak 2024. Akibatnya, mulai dari pemerintah Belanda, Prancis, dan Jerman hingga maskapai penerbangan Jepang buru-buru menonaktifkan sebagian layanan web karena khawatir didatangi peretas!
Bahkan CZ sendiri sampai angkat bicara untuk memperingatkan kita agar berhati-hati saat menjelajah internet supaya tidak terkena serangan. Untungnya, perusahaan besar seperti Coinbase dan BitGo sigap melakukan pemeriksaan dan mengonfirmasi bahwa mereka aman. Kalau tidak, pasar bisa kembali "menari-nari" dengan candlestick sampai bikin jantung copot.
Apa yang harus dilakukan trader?
Segera periksa proyek DeFi yang sedang kalian pegang, apakah terdampak bug PHP atau tidak. Amankan dompet dengan baik dan hindari mengeklik tautan yang mencurigakan selama beberapa hari ini. Ini bukan nasihat keuangan!
Daftar akun baru sekarang menggunakan kode referral VINHTOCDO atau tautan: https://www.binance.com/register?ref=VINHTOCDO untuk mendapatkan bonus!
👇 Klik transaksi di bawah untuk mendukung saya:
$BTC
{future}(BTCUSDT)
$ADA
{future}(ADAUSDT)
$LINK
{future}(LINKUSDT)
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
#PHPFoundation : Kali ini dunia benar-benar "lag", kawan-kawan!
💻 PHP, bahasa pemrograman yang paling populer, baru saja mengakui adanya "kegagalan struktural" karena membiarkan celah keamanan serius terbuka sejak 2024. Akibatnya, mulai dari pemerintah Belanda, Prancis, dan Jerman hingga maskapai penerbangan Jepang buru-buru menonaktifkan sebagian layanan web karena khawatir didatangi peretas!
Bahkan CZ sendiri sampai angkat bicara untuk memperingatkan kita agar berhati-hati saat menjelajah internet supaya tidak terkena serangan. Untungnya, perusahaan besar seperti Coinbase dan BitGo sigap melakukan pemeriksaan dan mengonfirmasi bahwa mereka aman. Kalau tidak, pasar bisa kembali "menari-nari" dengan candlestick sampai bikin jantung copot.
Apa yang harus dilakukan trader?
Segera periksa proyek DeFi yang sedang kalian pegang, apakah terdampak bug PHP atau tidak. Amankan dompet dengan baik dan hindari mengeklik tautan yang mencurigakan selama beberapa hari ini. Ini bukan nasihat keuangan!
Daftar akun baru sekarang menggunakan kode referral VINHTOCDO atau tautan: https://www.binance.com/register?ref=VINHTOCDO untuk mendapatkan bonus!
👇 Klik transaksi di bawah untuk mendukung saya:
$BTC
$ADA
$LINK
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
💻 PHP, bahasa pemrograman yang paling populer, baru saja mengakui adanya "kegagalan struktural" karena membiarkan celah keamanan serius terbuka sejak 2024. Akibatnya, mulai dari pemerintah Belanda, Prancis, dan Jerman hingga maskapai penerbangan Jepang buru-buru menonaktifkan sebagian layanan web karena khawatir didatangi peretas!
Bahkan CZ sendiri sampai angkat bicara untuk memperingatkan kita agar berhati-hati saat menjelajah internet supaya tidak terkena serangan. Untungnya, perusahaan besar seperti Coinbase dan BitGo sigap melakukan pemeriksaan dan mengonfirmasi bahwa mereka aman. Kalau tidak, pasar bisa kembali "menari-nari" dengan candlestick sampai bikin jantung copot.
Apa yang harus dilakukan trader?
Segera periksa proyek DeFi yang sedang kalian pegang, apakah terdampak bug PHP atau tidak. Amankan dompet dengan baik dan hindari mengeklik tautan yang mencurigakan selama beberapa hari ini. Ini bukan nasihat keuangan!
Daftar akun baru sekarang menggunakan kode referral VINHTOCDO atau tautan: https://www.binance.com/register?ref=VINHTOCDO untuk mendapatkan bonus!
👇 Klik transaksi di bawah untuk mendukung saya:
$BTC
$ADA
$LINK
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
2
445
·
--
🚨 PERINGATAN: MIIT China Memperingatkan Kerentanan Eksekusi Kode Jarak Jauh Kritis pada PHP
Basis Data Kerentanan Nasional China (NVDB), di bawah Kementerian Perindustrian dan Teknologi Informasi (MIIT), telah mengeluarkan peringatan risiko terkait kerentanan eksekusi kode jarak jauh (RCE) kritis yang memengaruhi PHP, menurut ChainCatcher.
Kerentanan RCE berpotensi memungkinkan penyerang menjalankan kode berbahaya pada sistem yang rentan, sehingga menimbulkan risiko keamanan serius jika tidak segera ditambal.
Pengembang dan administrator sistem sebaiknya meninjau imbauan resmi, memeriksa apakah sistem mereka terdampak, dan menerapkan pembaruan keamanan yang disarankan.
🔐 Pengingat penting: Pastikan sistem Anda selalu ditambal dan perlindungan keamanannya selalu diperbarui.
#Cybersecurity #PHP #InfoSec $BTC #
{future}(BTCUSDT)
🚨 PERINGATAN: MIIT China Memperingatkan Kerentanan Eksekusi Kode Jarak Jauh Kritis pada PHP
Basis Data Kerentanan Nasional China (NVDB), di bawah Kementerian Perindustrian dan Teknologi Informasi (MIIT), telah mengeluarkan peringatan risiko terkait kerentanan eksekusi kode jarak jauh (RCE) kritis yang memengaruhi PHP, menurut ChainCatcher.
Kerentanan RCE berpotensi memungkinkan penyerang menjalankan kode berbahaya pada sistem yang rentan, sehingga menimbulkan risiko keamanan serius jika tidak segera ditambal.
Pengembang dan administrator sistem sebaiknya meninjau imbauan resmi, memeriksa apakah sistem mereka terdampak, dan menerapkan pembaruan keamanan yang disarankan.
🔐 Pengingat penting: Pastikan sistem Anda selalu ditambal dan perlindungan keamanannya selalu diperbarui.
#Cybersecurity #PHP #InfoSec $BTC #
Basis Data Kerentanan Nasional China (NVDB), di bawah Kementerian Perindustrian dan Teknologi Informasi (MIIT), telah mengeluarkan peringatan risiko terkait kerentanan eksekusi kode jarak jauh (RCE) kritis yang memengaruhi PHP, menurut ChainCatcher.
Kerentanan RCE berpotensi memungkinkan penyerang menjalankan kode berbahaya pada sistem yang rentan, sehingga menimbulkan risiko keamanan serius jika tidak segera ditambal.
Pengembang dan administrator sistem sebaiknya meninjau imbauan resmi, memeriksa apakah sistem mereka terdampak, dan menerapkan pembaruan keamanan yang disarankan.
🔐 Pengingat penting: Pastikan sistem Anda selalu ditambal dan perlindungan keamanannya selalu diperbarui.
#Cybersecurity #PHP #InfoSec $BTC #
54

·
--
Hari ini dua isu keamanan muncul bersamaan
CZ memperingatkan
Dalam beberapa hari ke depan, mengunjungi situs apa pun bisa lebih berbahaya
Dua celah di PHP: CVE-2026-109618 / 109619
Patch baru dirilis pada 21/10
Detailnya sudah bocor lebih awal dan eksploitasi telah dikonfirmasi
SlowMist juga menyorotinya
Bursa, DeFi, dan penyedia layanan dompet: segera periksa stack kalian
Di sisi lain
OCC menetapkan aturan final pertama berdasarkan GENIUS Act
Diperkirakan berlaku sekitar 18/01/2027
Mencakup penerbit, kustodian, dan pihak ketiga
Ketentuan bahwa yield / rewards stablecoin yang ada saat ini tidak mendapat safe harbor sudah ditetapkan secara tegas
Jangan anggap dua hal ini sekadar gosip bagi komunitas berbahasa Mandarin yang sedang berkembang
Yang satu: apakah kalian masih menjalankan PHP yang belum ditambal?
Yang satu lagi: apakah narasi lama soal menghasilkan koin lewat poin dan yield masih bisa terus dipakai?
Unggahan soal CVE ini bukan untuk menebar kepanikan
Aturan final regulator juga bukan berarti kita kembali kena pukulan
Jendela kepatuhan makin menyempit
Aturan produk akan berubah
Periksa dulu sebelum membagikannya
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
Hari ini dua isu keamanan muncul bersamaan
CZ memperingatkan
Dalam beberapa hari ke depan, mengunjungi situs apa pun bisa lebih berbahaya
Dua celah di PHP: CVE-2026-109618 / 109619
Patch baru dirilis pada 21/10
Detailnya sudah bocor lebih awal dan eksploitasi telah dikonfirmasi
SlowMist juga menyorotinya
Bursa, DeFi, dan penyedia layanan dompet: segera periksa stack kalian
Di sisi lain
OCC menetapkan aturan final pertama berdasarkan GENIUS Act
Diperkirakan berlaku sekitar 18/01/2027
Mencakup penerbit, kustodian, dan pihak ketiga
Ketentuan bahwa yield / rewards stablecoin yang ada saat ini tidak mendapat safe harbor sudah ditetapkan secara tegas
Jangan anggap dua hal ini sekadar gosip bagi komunitas berbahasa Mandarin yang sedang berkembang
Yang satu: apakah kalian masih menjalankan PHP yang belum ditambal?
Yang satu lagi: apakah narasi lama soal menghasilkan koin lewat poin dan yield masih bisa terus dipakai?
Unggahan soal CVE ini bukan untuk menebar kepanikan
Aturan final regulator juga bukan berarti kita kembali kena pukulan
Jendela kepatuhan makin menyempit
Aturan produk akan berubah
Periksa dulu sebelum membagikannya
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
CZ memperingatkan
Dalam beberapa hari ke depan, mengunjungi situs apa pun bisa lebih berbahaya
Dua celah di PHP: CVE-2026-109618 / 109619
Patch baru dirilis pada 21/10
Detailnya sudah bocor lebih awal dan eksploitasi telah dikonfirmasi
SlowMist juga menyorotinya
Bursa, DeFi, dan penyedia layanan dompet: segera periksa stack kalian
Di sisi lain
OCC menetapkan aturan final pertama berdasarkan GENIUS Act
Diperkirakan berlaku sekitar 18/01/2027
Mencakup penerbit, kustodian, dan pihak ketiga
Ketentuan bahwa yield / rewards stablecoin yang ada saat ini tidak mendapat safe harbor sudah ditetapkan secara tegas
Jangan anggap dua hal ini sekadar gosip bagi komunitas berbahasa Mandarin yang sedang berkembang
Yang satu: apakah kalian masih menjalankan PHP yang belum ditambal?
Yang satu lagi: apakah narasi lama soal menghasilkan koin lewat poin dan yield masih bisa terus dipakai?
Unggahan soal CVE ini bukan untuk menebar kepanikan
Aturan final regulator juga bukan berarti kita kembali kena pukulan
Jendela kepatuhan makin menyempit
Aturan produk akan berubah
Periksa dulu sebelum membagikannya
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
1
520
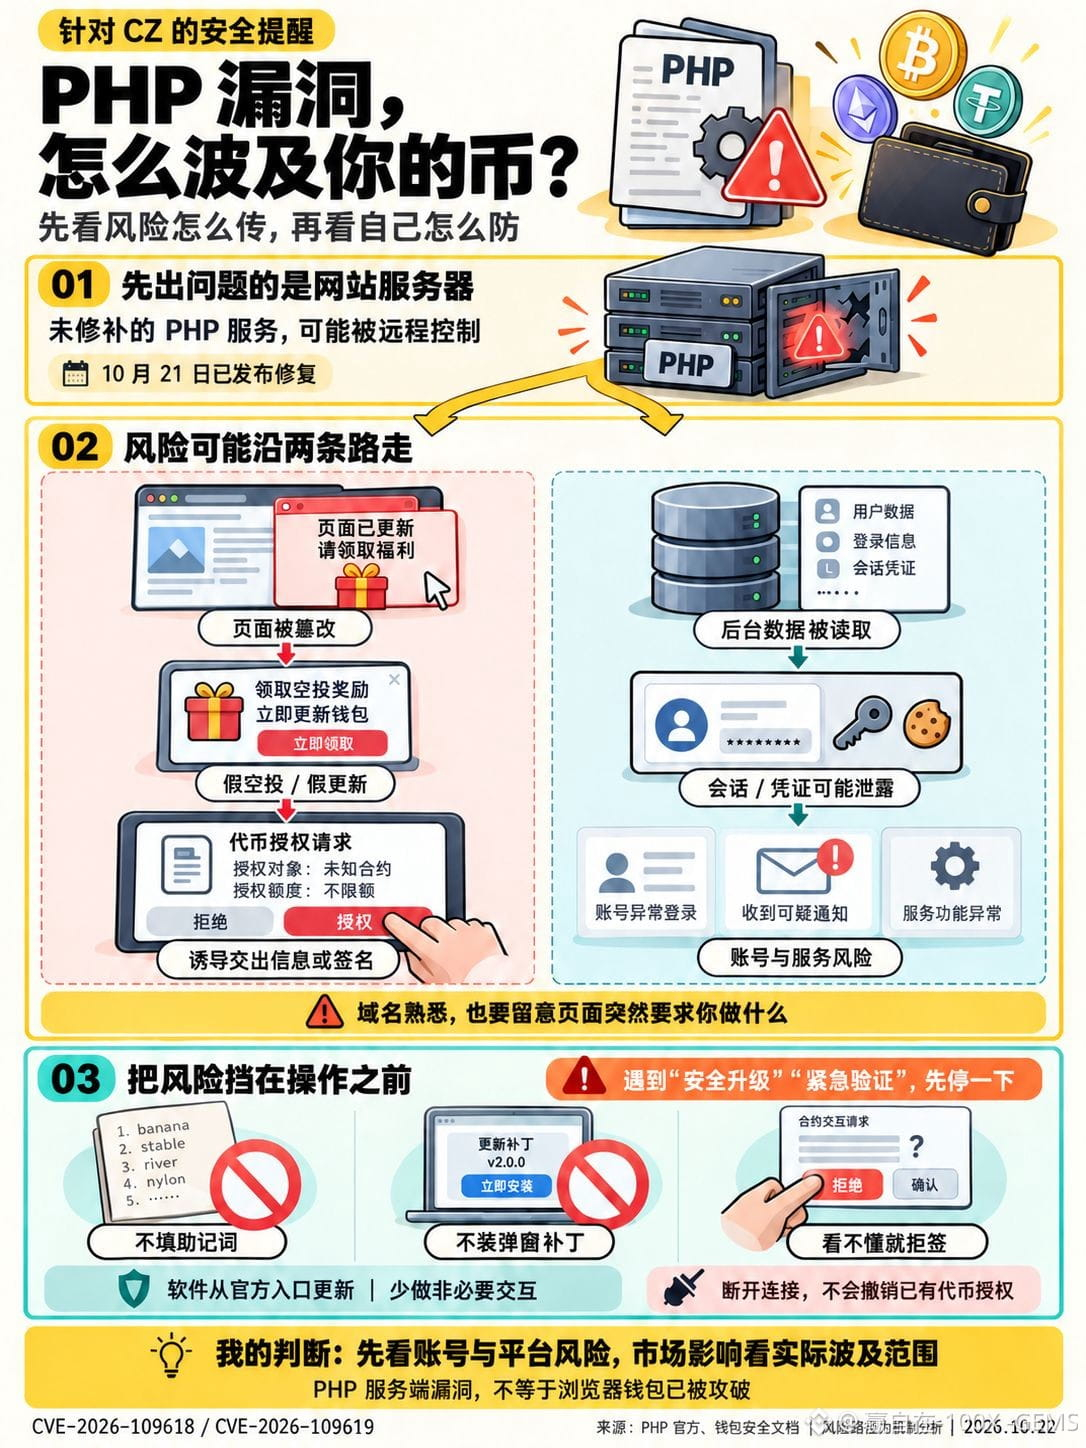
CZ mengingatkan agar berhati-hati saat mengunjungi situs web. Apa yang perlu diwaspadai pengguna kripto?
Yang lebih saya khawatirkan adalah: situs yang sudah Anda kenal bermasalah, tetapi Anda tetap mengeklik tombol konfirmasi seperti biasa.
Pada 21 Oktober, PHP merilis perbaikan untuk dua kerentanan serius, CVE-2026-109618 dan CVE-2026-109619. Penyerang mungkin dapat menjalankan kode di server situs web yang belum ditambal tanpa perlu masuk terlebih dahulu.
Di dunia kripto, salah satu risiko yang perlu diwaspadai adalah situs web diretas dan halamannya diubah, lalu muncul tawaran airdrop palsu, permintaan untuk memperbarui dompet, atau notifikasi verifikasi yang membujuk Anda menyerahkan informasi akun dan frasa pemulihan, atau menyetujui izin berbahaya. Risiko lainnya ada di sisi server: data seperti sesi dan kredensial yang dapat diakses server mungkin terekspos, sehingga berdampak pada akun dan layanan platform.
Ini adalah analisis tentang bagaimana risiko dapat merambat. Ini bukan berarti bursa tertentu sudah terkena dampak, apalagi berarti membuka halaman web pasti membuat Anda kehilangan koin. Menurut saya, dampak terhadap pasar bergantung pada apakah nantinya ada pengungkapan konkret tentang platform yang terdampak, layanan yang terhenti, atau dana yang hilang. Hanya berdasarkan kabar kerentanan ini, kita belum bisa menyimpulkan ke mana harga kripto akan bergerak.
Beberapa hari ke depan, tetapkan beberapa aturan untuk diri sendiri:
① Kurangi interaksi yang tidak perlu. Jangan mengeklik tautan dari pesan pribadi, iklan, atau sumber tak dikenal untuk mengklaim airdrop.
② Jika halaman web tiba-tiba mendesak Anda melakukan “peningkatan keamanan” atau “verifikasi dompet”, berhenti dulu. Jangan masukkan frasa pemulihan ke situs web dan jangan unduh tambalan dari jendela pop-up. Perbarui peramban dan dompet melalui kanal resmi.
③ Sebelum menandatangani, periksa baik-baik tindakan yang diminta, penerima izin, dan jumlahnya. Jika tidak paham, batalkan. Jika menggunakan dompet perangkat keras, periksa juga layar perangkat.
④ Jika pernah menyetujui izin yang mencurigakan, periksa melalui kanal resmi dompet. Memutuskan koneksi situs web tidak otomatis mencabut izin token yang sudah diberikan.
Pengelola situs web juga perlu menyelesaikan pembaruan keamanan PHP dan memeriksa apakah ada penyusupan. Memperbarui beberapa plugin WordPress saja tidak cukup untuk menyelesaikan masalah.
Nama domain yang terasa familier hanya menunjukkan bahwa Anda pernah mengunjunginya. Yang perlu lebih diperhatikan kali ini adalah apa yang diminta untuk Anda isi, unduh, dan tanda tangani hari ini.
#Web3安全 #PHP #StaySAFU
CZ mengingatkan agar berhati-hati saat mengunjungi situs web. Apa yang perlu diwaspadai pengguna kripto?
Yang lebih saya khawatirkan adalah: situs yang sudah Anda kenal bermasalah, tetapi Anda tetap mengeklik tombol konfirmasi seperti biasa.
Pada 21 Oktober, PHP merilis perbaikan untuk dua kerentanan serius, CVE-2026-109618 dan CVE-2026-109619. Penyerang mungkin dapat menjalankan kode di server situs web yang belum ditambal tanpa perlu masuk terlebih dahulu.
Di dunia kripto, salah satu risiko yang perlu diwaspadai adalah situs web diretas dan halamannya diubah, lalu muncul tawaran airdrop palsu, permintaan untuk memperbarui dompet, atau notifikasi verifikasi yang membujuk Anda menyerahkan informasi akun dan frasa pemulihan, atau menyetujui izin berbahaya. Risiko lainnya ada di sisi server: data seperti sesi dan kredensial yang dapat diakses server mungkin terekspos, sehingga berdampak pada akun dan layanan platform.
Ini adalah analisis tentang bagaimana risiko dapat merambat. Ini bukan berarti bursa tertentu sudah terkena dampak, apalagi berarti membuka halaman web pasti membuat Anda kehilangan koin. Menurut saya, dampak terhadap pasar bergantung pada apakah nantinya ada pengungkapan konkret tentang platform yang terdampak, layanan yang terhenti, atau dana yang hilang. Hanya berdasarkan kabar kerentanan ini, kita belum bisa menyimpulkan ke mana harga kripto akan bergerak.
Beberapa hari ke depan, tetapkan beberapa aturan untuk diri sendiri:
① Kurangi interaksi yang tidak perlu. Jangan mengeklik tautan dari pesan pribadi, iklan, atau sumber tak dikenal untuk mengklaim airdrop.
② Jika halaman web tiba-tiba mendesak Anda melakukan “peningkatan keamanan” atau “verifikasi dompet”, berhenti dulu. Jangan masukkan frasa pemulihan ke situs web dan jangan unduh tambalan dari jendela pop-up. Perbarui peramban dan dompet melalui kanal resmi.
③ Sebelum menandatangani, periksa baik-baik tindakan yang diminta, penerima izin, dan jumlahnya. Jika tidak paham, batalkan. Jika menggunakan dompet perangkat keras, periksa juga layar perangkat.
④ Jika pernah menyetujui izin yang mencurigakan, periksa melalui kanal resmi dompet. Memutuskan koneksi situs web tidak otomatis mencabut izin token yang sudah diberikan.
Pengelola situs web juga perlu menyelesaikan pembaruan keamanan PHP dan memeriksa apakah ada penyusupan. Memperbarui beberapa plugin WordPress saja tidak cukup untuk menyelesaikan masalah.
Nama domain yang terasa familier hanya menunjukkan bahwa Anda pernah mengunjunginya. Yang perlu lebih diperhatikan kali ini adalah apa yang diminta untuk Anda isi, unduh, dan tanda tangani hari ini.
#Web3安全 #PHP #StaySAFU
Yang lebih saya khawatirkan adalah: situs yang sudah Anda kenal bermasalah, tetapi Anda tetap mengeklik tombol konfirmasi seperti biasa.
Pada 21 Oktober, PHP merilis perbaikan untuk dua kerentanan serius, CVE-2026-109618 dan CVE-2026-109619. Penyerang mungkin dapat menjalankan kode di server situs web yang belum ditambal tanpa perlu masuk terlebih dahulu.
Di dunia kripto, salah satu risiko yang perlu diwaspadai adalah situs web diretas dan halamannya diubah, lalu muncul tawaran airdrop palsu, permintaan untuk memperbarui dompet, atau notifikasi verifikasi yang membujuk Anda menyerahkan informasi akun dan frasa pemulihan, atau menyetujui izin berbahaya. Risiko lainnya ada di sisi server: data seperti sesi dan kredensial yang dapat diakses server mungkin terekspos, sehingga berdampak pada akun dan layanan platform.
Ini adalah analisis tentang bagaimana risiko dapat merambat. Ini bukan berarti bursa tertentu sudah terkena dampak, apalagi berarti membuka halaman web pasti membuat Anda kehilangan koin. Menurut saya, dampak terhadap pasar bergantung pada apakah nantinya ada pengungkapan konkret tentang platform yang terdampak, layanan yang terhenti, atau dana yang hilang. Hanya berdasarkan kabar kerentanan ini, kita belum bisa menyimpulkan ke mana harga kripto akan bergerak.
Beberapa hari ke depan, tetapkan beberapa aturan untuk diri sendiri:
① Kurangi interaksi yang tidak perlu. Jangan mengeklik tautan dari pesan pribadi, iklan, atau sumber tak dikenal untuk mengklaim airdrop.
② Jika halaman web tiba-tiba mendesak Anda melakukan “peningkatan keamanan” atau “verifikasi dompet”, berhenti dulu. Jangan masukkan frasa pemulihan ke situs web dan jangan unduh tambalan dari jendela pop-up. Perbarui peramban dan dompet melalui kanal resmi.
③ Sebelum menandatangani, periksa baik-baik tindakan yang diminta, penerima izin, dan jumlahnya. Jika tidak paham, batalkan. Jika menggunakan dompet perangkat keras, periksa juga layar perangkat.
④ Jika pernah menyetujui izin yang mencurigakan, periksa melalui kanal resmi dompet. Memutuskan koneksi situs web tidak otomatis mencabut izin token yang sudah diberikan.
Pengelola situs web juga perlu menyelesaikan pembaruan keamanan PHP dan memeriksa apakah ada penyusupan. Memperbarui beberapa plugin WordPress saja tidak cukup untuk menyelesaikan masalah.
Nama domain yang terasa familier hanya menunjukkan bahwa Anda pernah mengunjunginya. Yang perlu lebih diperhatikan kali ini adalah apa yang diminta untuk Anda isi, unduh, dan tanda tangani hari ini.
#Web3安全 #PHP #StaySAFU
87

🚨 PERINGATAN PATCH $PHP: KERENTANAN KRITIS MENGANCAM STABILITAS SERVER 🛑
📊 PHP Foundation mengakui adanya kegagalan struktural—keputusan yang ragu-ragu dan sumber daya yang terbatas membuat upaya perbaikan terus berputar tanpa henti. 🦈 Penundaan ini menciptakan celah besar bagi para penyerang, sehingga eksekusi kode tanpa autentikasi dapat lolos tanpa terdeteksi. ⚡
💡 Patch darurat dirilis untuk dua eksploit yang saling terkait, memaksa situs pemerintah di seluruh Eropa dan Australia offline saat bergegas memperbaiki masalah. Developer harus bertindak sekarang atau melihat layanan mereka tersapu gelombang serangan berikutnya. 💬 Seberapa cepat Anda akan memperkuat stack sebelum pembobolan berikutnya terjadi? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #PHP #Security #Patch #Crypto
🔥 💎
🚨 PERINGATAN PATCH $PHP: KERENTANAN KRITIS MENGANCAM STABILITAS SERVER 🛑
📊 PHP Foundation mengakui adanya kegagalan struktural—keputusan yang ragu-ragu dan sumber daya yang terbatas membuat upaya perbaikan terus berputar tanpa henti. 🦈 Penundaan ini menciptakan celah besar bagi para penyerang, sehingga eksekusi kode tanpa autentikasi dapat lolos tanpa terdeteksi. ⚡
💡 Patch darurat dirilis untuk dua eksploit yang saling terkait, memaksa situs pemerintah di seluruh Eropa dan Australia offline saat bergegas memperbaiki masalah. Developer harus bertindak sekarang atau melihat layanan mereka tersapu gelombang serangan berikutnya. 💬 Seberapa cepat Anda akan memperkuat stack sebelum pembobolan berikutnya terjadi? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #PHP #Security #Patch #Crypto
🔥 💎
📊 PHP Foundation mengakui adanya kegagalan struktural—keputusan yang ragu-ragu dan sumber daya yang terbatas membuat upaya perbaikan terus berputar tanpa henti. 🦈 Penundaan ini menciptakan celah besar bagi para penyerang, sehingga eksekusi kode tanpa autentikasi dapat lolos tanpa terdeteksi. ⚡
💡 Patch darurat dirilis untuk dua eksploit yang saling terkait, memaksa situs pemerintah di seluruh Eropa dan Australia offline saat bergegas memperbaiki masalah. Developer harus bertindak sekarang atau melihat layanan mereka tersapu gelombang serangan berikutnya. 💬 Seberapa cepat Anda akan memperkuat stack sebelum pembobolan berikutnya terjadi? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #PHP #Security #Patch #Crypto
🔥 💎
5

🚨 PELANGGARAN KEAMANAN $PHP MEMICU KEKACAUAN WEB – SAKSIKAN SAPUAN LIKUIDITAS! 🦈
📊 Celah keamanan PHP yang baru diungkap telah membuat situs pemerintah Eropa offline, mengguncang tumpukan teknologi yang menopang 75% web. Para pelaku bermodal besar mencermati dampaknya – setiap portal token yang berjalan di WordPress kini harus segera melakukan patch, menciptakan kekosongan likuiditas jangka pendek. ⚡ Volume kontrak $PHP melonjak saat para trader bergegas melakukan lindung nilai atas eksposur mereka sebelum patch diluncurkan di bursa papan atas.
💬 Akankah kepanikan ini memicu aksi jual jangka pendek atau justru membuka jalan bagi pemulihan setelah patch diterapkan? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
🚨 PELANGGARAN KEAMANAN $PHP MEMICU KEKACAUAN WEB – SAKSIKAN SAPUAN LIKUIDITAS! 🦈
📊 Celah keamanan PHP yang baru diungkap telah membuat situs pemerintah Eropa offline, mengguncang tumpukan teknologi yang menopang 75% web. Para pelaku bermodal besar mencermati dampaknya – setiap portal token yang berjalan di WordPress kini harus segera melakukan patch, menciptakan kekosongan likuiditas jangka pendek. ⚡ Volume kontrak $PHP melonjak saat para trader bergegas melakukan lindung nilai atas eksposur mereka sebelum patch diluncurkan di bursa papan atas.
💬 Akankah kepanikan ini memicu aksi jual jangka pendek atau justru membuka jalan bagi pemulihan setelah patch diterapkan? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
📊 Celah keamanan PHP yang baru diungkap telah membuat situs pemerintah Eropa offline, mengguncang tumpukan teknologi yang menopang 75% web. Para pelaku bermodal besar mencermati dampaknya – setiap portal token yang berjalan di WordPress kini harus segera melakukan patch, menciptakan kekosongan likuiditas jangka pendek. ⚡ Volume kontrak $PHP melonjak saat para trader bergegas melakukan lindung nilai atas eksposur mereka sebelum patch diluncurkan di bursa papan atas.
💬 Akankah kepanikan ini memicu aksi jual jangka pendek atau justru membuka jalan bagi pemulihan setelah patch diterapkan? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
18
·
--
⚠️ BERITA TERKINI DARURAT PHP
Dua kerentanan kritis telah ditemukan di PHP yang dapat membahayakan jutaan situs web.
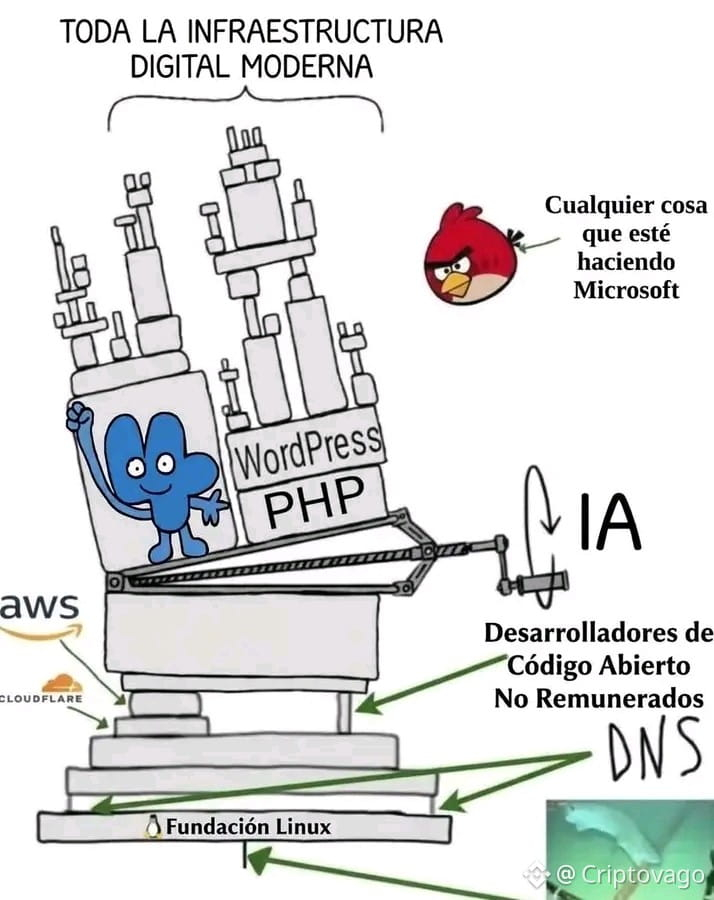
→ 🌐 Hampir 70% situs web yang menggunakan bahasa pemrograman sisi server yang populer berjalan dengan PHP.
→ 🔒 Kedua celah tersebut memiliki skor tingkat keparahan 9,2/10.
→ 💻 Penyerang dapat mengambil alih server yang rentan dari jarak jauh tanpa perlu melakukan autentikasi.
→ Laporan awal menunjukkan bahwa versi PHP yang dirilis sejak tahun 2004 mungkin terdampak, meskipun cakupannya masih belum dikonfirmasi.
→ 🛡️ Patch keamanan dijadwalkan dirilis besok pukul 10 pagi ET.
→ CERT-EU menyarankan untuk menerapkan pembaruan sesegera mungkin atau menonaktifkan sementara aplikasi yang terekspos dan tidak dapat diamankan.
Beberapa pemerintah di Eropa telah menonaktifkan situs mereka sebagai tindakan pencegahan ⛔️
💀 Pindah ke Web3, diretas
😭 Pindah ke Web2, diretas
#php #vulnerability
⚠️ BERITA TERKINI DARURAT PHP
Dua kerentanan kritis telah ditemukan di PHP yang dapat membahayakan jutaan situs web.
→ 🌐 Hampir 70% situs web yang menggunakan bahasa pemrograman sisi server yang populer berjalan dengan PHP.
→ 🔒 Kedua celah tersebut memiliki skor tingkat keparahan 9,2/10.
→ 💻 Penyerang dapat mengambil alih server yang rentan dari jarak jauh tanpa perlu melakukan autentikasi.
→ Laporan awal menunjukkan bahwa versi PHP yang dirilis sejak tahun 2004 mungkin terdampak, meskipun cakupannya masih belum dikonfirmasi.
→ 🛡️ Patch keamanan dijadwalkan dirilis besok pukul 10 pagi ET.
→ CERT-EU menyarankan untuk menerapkan pembaruan sesegera mungkin atau menonaktifkan sementara aplikasi yang terekspos dan tidak dapat diamankan.
Beberapa pemerintah di Eropa telah menonaktifkan situs mereka sebagai tindakan pencegahan ⛔️
💀 Pindah ke Web3, diretas
😭 Pindah ke Web2, diretas
#php #vulnerability
Dua kerentanan kritis telah ditemukan di PHP yang dapat membahayakan jutaan situs web.
→ 🌐 Hampir 70% situs web yang menggunakan bahasa pemrograman sisi server yang populer berjalan dengan PHP.
→ 🔒 Kedua celah tersebut memiliki skor tingkat keparahan 9,2/10.
→ 💻 Penyerang dapat mengambil alih server yang rentan dari jarak jauh tanpa perlu melakukan autentikasi.
→ Laporan awal menunjukkan bahwa versi PHP yang dirilis sejak tahun 2004 mungkin terdampak, meskipun cakupannya masih belum dikonfirmasi.
→ 🛡️ Patch keamanan dijadwalkan dirilis besok pukul 10 pagi ET.
→ CERT-EU menyarankan untuk menerapkan pembaruan sesegera mungkin atau menonaktifkan sementara aplikasi yang terekspos dan tidak dapat diamankan.
Beberapa pemerintah di Eropa telah menonaktifkan situs mereka sebagai tindakan pencegahan ⛔️
💀 Pindah ke Web3, diretas
😭 Pindah ke Web2, diretas
#php #vulnerability
423
🚨 PERINGATAN KERENTANAN $PHP: TAMBAL SEKARANG ATAU HADAPI SAPUAN LIKUIDITAS! ⚡
📊 Celah “php2shell” yang baru diungkap memaksa setiap operator beralih ke PHP 8.5.12, 8.4.27, 8.3.36, atau 8.2.35, atau memasang paket perbaikan yang disediakan vendor. Melewatkan pembaruan akan membuat runtime tetap rentan, dan sekeras apa pun pengamanan sisi front-end, celah ini tak akan tertutup. 🦈
💡 Aturan WAF terbaru Cloudflare kini memindai seluruh transaksi HTTP, tetapi ini hanya solusi sementara, bukan penyembuh. Perusahaan sebaiknya mendata setiap instans PHP, mengisolasi node publik yang belum ditambal, dan mencari proses PHP mencurigakan yang menjalankan shell atau mengunduh alat. 📌
💬 Bagaimana Anda memperketat pertahanan sisi server sebelum gelombang serangan berikutnya datang? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
🚨 PERINGATAN KERENTANAN $PHP: TAMBAL SEKARANG ATAU HADAPI SAPUAN LIKUIDITAS! ⚡
📊 Celah “php2shell” yang baru diungkap memaksa setiap operator beralih ke PHP 8.5.12, 8.4.27, 8.3.36, atau 8.2.35, atau memasang paket perbaikan yang disediakan vendor. Melewatkan pembaruan akan membuat runtime tetap rentan, dan sekeras apa pun pengamanan sisi front-end, celah ini tak akan tertutup. 🦈
💡 Aturan WAF terbaru Cloudflare kini memindai seluruh transaksi HTTP, tetapi ini hanya solusi sementara, bukan penyembuh. Perusahaan sebaiknya mendata setiap instans PHP, mengisolasi node publik yang belum ditambal, dan mencari proses PHP mencurigakan yang menjalankan shell atau mengunduh alat. 📌
💬 Bagaimana Anda memperketat pertahanan sisi server sebelum gelombang serangan berikutnya datang? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
📊 Celah “php2shell” yang baru diungkap memaksa setiap operator beralih ke PHP 8.5.12, 8.4.27, 8.3.36, atau 8.2.35, atau memasang paket perbaikan yang disediakan vendor. Melewatkan pembaruan akan membuat runtime tetap rentan, dan sekeras apa pun pengamanan sisi front-end, celah ini tak akan tertutup. 🦈
💡 Aturan WAF terbaru Cloudflare kini memindai seluruh transaksi HTTP, tetapi ini hanya solusi sementara, bukan penyembuh. Perusahaan sebaiknya mendata setiap instans PHP, mengisolasi node publik yang belum ditambal, dan mencari proses PHP mencurigakan yang menjalankan shell atau mengunduh alat. 📌
💬 Bagaimana Anda memperketat pertahanan sisi server sebelum gelombang serangan berikutnya datang? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
6
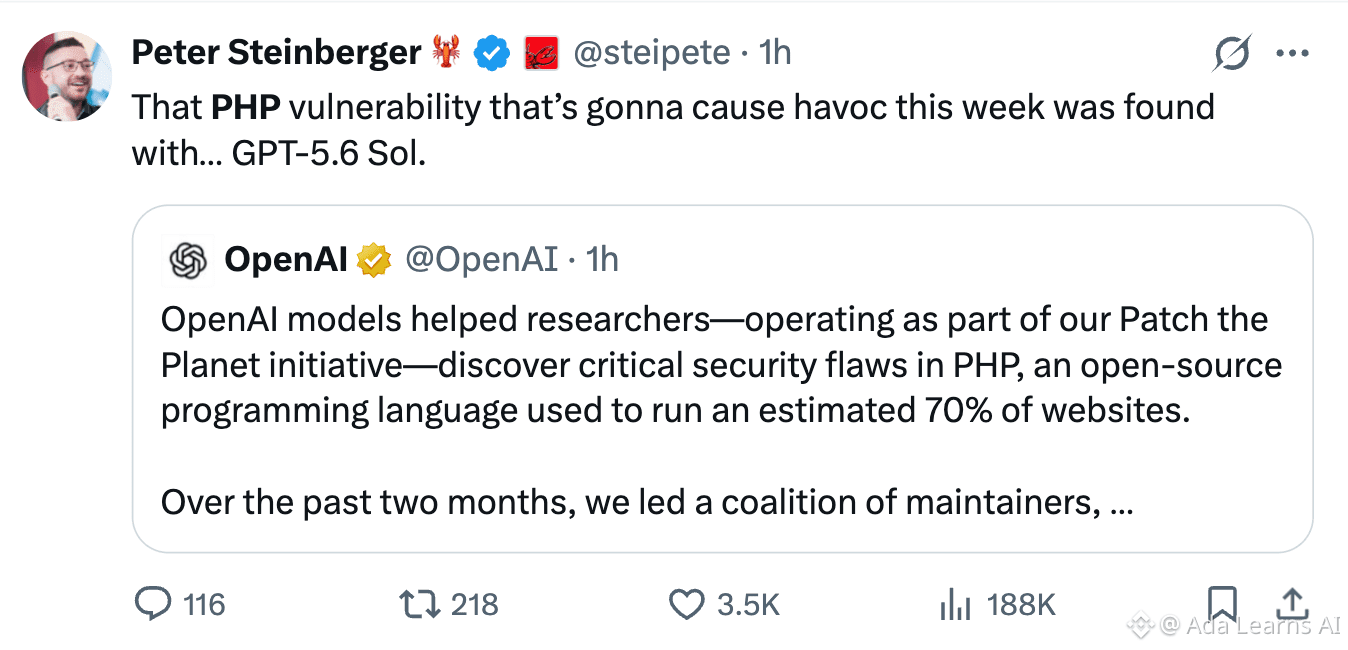
Sebuah kerentanan PHP akan menyebabkan kekacauan di seluruh internet, dan ditemukan oleh GPT 5.6 Sol😱 💀
PHP digunakan oleh sekitar 70% situs web di dunia, termasuk WordPress, Drupal, dan sejumlah besar sistem perusahaan. Itulah sebabnya kerentanan ini sangat serius.
Bug ini disebut PHP2Shell (CVE-2026-109618 / CVE-2026-109619). Ini adalah celah dalam pengelolaan memori di mesin PHP. Dalam kondisi tertentu, penyerang dapat menjalankan kode dari jarak jauh di server (RCE). Tingkat keparahannya tergolong kritis.
Darurat keamanan internet berskala besar sedang berlangsung saat ini!! Yang lebih mengkhawatirkan, AI kini dapat menemukan bug yang cukup serius hingga berdampak pada seluruh internet #PHP #OpenAI
Sebuah kerentanan PHP akan menyebabkan kekacauan di seluruh internet, dan ditemukan oleh GPT 5.6 Sol😱 💀
PHP digunakan oleh sekitar 70% situs web di dunia, termasuk WordPress, Drupal, dan sejumlah besar sistem perusahaan. Itulah sebabnya kerentanan ini sangat serius.
Bug ini disebut PHP2Shell (CVE-2026-109618 / CVE-2026-109619). Ini adalah celah dalam pengelolaan memori di mesin PHP. Dalam kondisi tertentu, penyerang dapat menjalankan kode dari jarak jauh di server (RCE). Tingkat keparahannya tergolong kritis.
Darurat keamanan internet berskala besar sedang berlangsung saat ini!! Yang lebih mengkhawatirkan, AI kini dapat menemukan bug yang cukup serius hingga berdampak pada seluruh internet #PHP #OpenAI
PHP digunakan oleh sekitar 70% situs web di dunia, termasuk WordPress, Drupal, dan sejumlah besar sistem perusahaan. Itulah sebabnya kerentanan ini sangat serius.
Bug ini disebut PHP2Shell (CVE-2026-109618 / CVE-2026-109619). Ini adalah celah dalam pengelolaan memori di mesin PHP. Dalam kondisi tertentu, penyerang dapat menjalankan kode dari jarak jauh di server (RCE). Tingkat keparahannya tergolong kritis.
Darurat keamanan internet berskala besar sedang berlangsung saat ini!! Yang lebih mengkhawatirkan, AI kini dapat menemukan bug yang cukup serius hingga berdampak pada seluruh internet #PHP #OpenAI
367
·
--
Sebagian Benar
Nilai pasar #PHP 34万, alasan optimistis
1. Narasinya menarik, dengan konsep keamanan. Sebelum ada situs web di dunia kripto, internet sudah memiliki PHP. Forum-forum tempat kita tumbuh. Blog-blog yang kita baca. PHP membuat web bisa diprogram dan menyediakan alat gratis bagi satu generasi untuk membangun sesuatu di atasnya.
Beberapa dekade kemudian, para pengembangnya masih memelihara fondasi tersebut. Pada 20 Oktober, tim keamanan PHP sendiri merilis peringatan resmi mengenai dua kerentanan kritis dan mengumumkan bahwa pembaruan keamanan akan segera dirilis.
2. Trennya jelas. Setelah koin baru diluncurkan, harganya terus didorong naik hingga sedikit di atas 340 ribu. Struktur kepemilikan tokennya cukup sehat: 100 pemegang teratas menguasai 54,2%, dan ada beberapa pemegang besar.
3. Komunitasnya kompak. Ada lebih dari 2.000 pemegang token dan lebih dari 1.500 anggota komunitas, semuanya orang asing. Promosinya terutama menggunakan gambar dan teks. Kreator meme PHP memberikan biaya kreator kepada pencipta PHP yang asli dan mendapat pengakuan.
#跟着锦鲤学打百倍金狗 $币安人生
Ikuti Web3 Koi Diary, koin yang dibeli bisa naik sepuluh kali lipat
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
{web3_wallet_create}(CT_501Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump)
Nilai pasar #PHP 34万, alasan optimistis
1. Narasinya menarik, dengan konsep keamanan. Sebelum ada situs web di dunia kripto, internet sudah memiliki PHP. Forum-forum tempat kita tumbuh. Blog-blog yang kita baca. PHP membuat web bisa diprogram dan menyediakan alat gratis bagi satu generasi untuk membangun sesuatu di atasnya.
Beberapa dekade kemudian, para pengembangnya masih memelihara fondasi tersebut. Pada 20 Oktober, tim keamanan PHP sendiri merilis peringatan resmi mengenai dua kerentanan kritis dan mengumumkan bahwa pembaruan keamanan akan segera dirilis.
2. Trennya jelas. Setelah koin baru diluncurkan, harganya terus didorong naik hingga sedikit di atas 340 ribu. Struktur kepemilikan tokennya cukup sehat: 100 pemegang teratas menguasai 54,2%, dan ada beberapa pemegang besar.
3. Komunitasnya kompak. Ada lebih dari 2.000 pemegang token dan lebih dari 1.500 anggota komunitas, semuanya orang asing. Promosinya terutama menggunakan gambar dan teks. Kreator meme PHP memberikan biaya kreator kepada pencipta PHP yang asli dan mendapat pengakuan.
#跟着锦鲤学打百倍金狗 $币安人生
Ikuti Web3 Koi Diary, koin yang dibeli bisa naik sepuluh kali lipat
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
1. Narasinya menarik, dengan konsep keamanan. Sebelum ada situs web di dunia kripto, internet sudah memiliki PHP. Forum-forum tempat kita tumbuh. Blog-blog yang kita baca. PHP membuat web bisa diprogram dan menyediakan alat gratis bagi satu generasi untuk membangun sesuatu di atasnya.
Beberapa dekade kemudian, para pengembangnya masih memelihara fondasi tersebut. Pada 20 Oktober, tim keamanan PHP sendiri merilis peringatan resmi mengenai dua kerentanan kritis dan mengumumkan bahwa pembaruan keamanan akan segera dirilis.
2. Trennya jelas. Setelah koin baru diluncurkan, harganya terus didorong naik hingga sedikit di atas 340 ribu. Struktur kepemilikan tokennya cukup sehat: 100 pemegang teratas menguasai 54,2%, dan ada beberapa pemegang besar.
3. Komunitasnya kompak. Ada lebih dari 2.000 pemegang token dan lebih dari 1.500 anggota komunitas, semuanya orang asing. Promosinya terutama menggunakan gambar dan teks. Kreator meme PHP memberikan biaya kreator kepada pencipta PHP yang asli dan mendapat pengakuan.
#跟着锦鲤学打百倍金狗 $币安人生
Ikuti Web3 Koi Diary, koin yang dibeli bisa naik sepuluh kali lipat
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
1
1.4k
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#HuangRisksOusterOverReportedAffairWithSubordinate
44,711 penayangan
684 Berdiskusi
2
#AnthropicRejectsIPODelayValuationinQuestion
495,592 penayangan
4,103 Berdiskusi
3
#CoreWeaveJumps10%On168%RevenueGrowth
78,958 penayangan
998 Berdiskusi
4
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
44,831 penayangan
204 Berdiskusi
5
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
7,093 penayangan
140 Berdiskusi
6
#CanNvidiaEarningsEaseMarketConcerns?
190,589 penayangan
1,914 Berdiskusi
7
#SouthKoreaToLetExchangesSuspendWithdrawalsOnSuspectedHacks
166 penayangan
10 Berdiskusi
8
#PythAddsNYSERealTimeDataToMarketplace
2,949 penayangan
83 Berdiskusi
9
#SolanaCompanyReports$3.4MQ3Revenue
1,244 penayangan
30 Berdiskusi
10
#TradFiForBeginners
486,894 penayangan
3,313 Berdiskusi