

#phishingprotection
phishingprotection
163,624 penayangan
27 Berdiskusi
Populer
Terbaru
·
--
Hong Kong SFC Melarang OTP untuk Platform Kripto
Komisi Sekuritas dan Berjangka Hong Kong (SFC) telah menerbitkan edaran inovatif yang mewajibkan semua platform perdagangan aset virtual (VATP) dan broker online untuk menerapkan metode autentikasi yang tahan terhadap phishing bagi login klien.
Perintah baru ini muncul di tengah lonjakan serangan phishing yang semakin canggih, yang telah membobol banyak akun pengguna kripto. Berdasarkan aturan yang diperbarui, password sekali pakai (OTP) tradisional tidak lagi dianggap cukup untuk autentikasi.
Kebutuhan Utama: Metode autentikasi yang tahan terhadap phishing harus segera diterapkan. Protokol pengikatan perangkat kini menjadi wajib untuk semua platform. Autentikasi berbasis OTP saja dilarang untuk login klien berlaku segera.
Langkah ini menempatkan Hong Kong sebagai pemimpin global dalam perlindungan pengguna kripto, secara langsung menanggapi salah satu vektor paling umum untuk pencurian kripto. SFC mengutip statistik yang mengkhawatirkan yang menunjukkan serangan phishing telah menjadi metode utama yang digunakan penyerang untuk membajak akun pelanggan di platform perdagangan.
Regulasi ini berlaku untuk semua Platform Perdagangan Aset Virtual (VATP), broker online yang menawarkan layanan kripto, serta platform apa pun yang menangani aset digital klien dalam yurisdiksi Hong Kong.
Reaksi industri sangat positif. Bursa besar telah mulai meningkatkan sistem autentikasi mereka untuk mematuhi standar baru. Para pakar keamanan menyambut langkah ini, mencatat bahwa metode yang tahan phishing seperti WebAuthn dan kunci keamanan berbasis perangkat keras menawarkan perlindungan yang jauh lebih baik dibanding OTP berbasis SMS.
Perkembangan ini sejalan dengan tren global yang lebih luas menuju standar keamanan kripto yang lebih kuat, setelah inisiatif serupa dari regulator di UE, Singapura, dan Jepang.
#CryptoSecurity #HongKongSFC #PhishingProtection
15
·
--
Lihat terjemahan
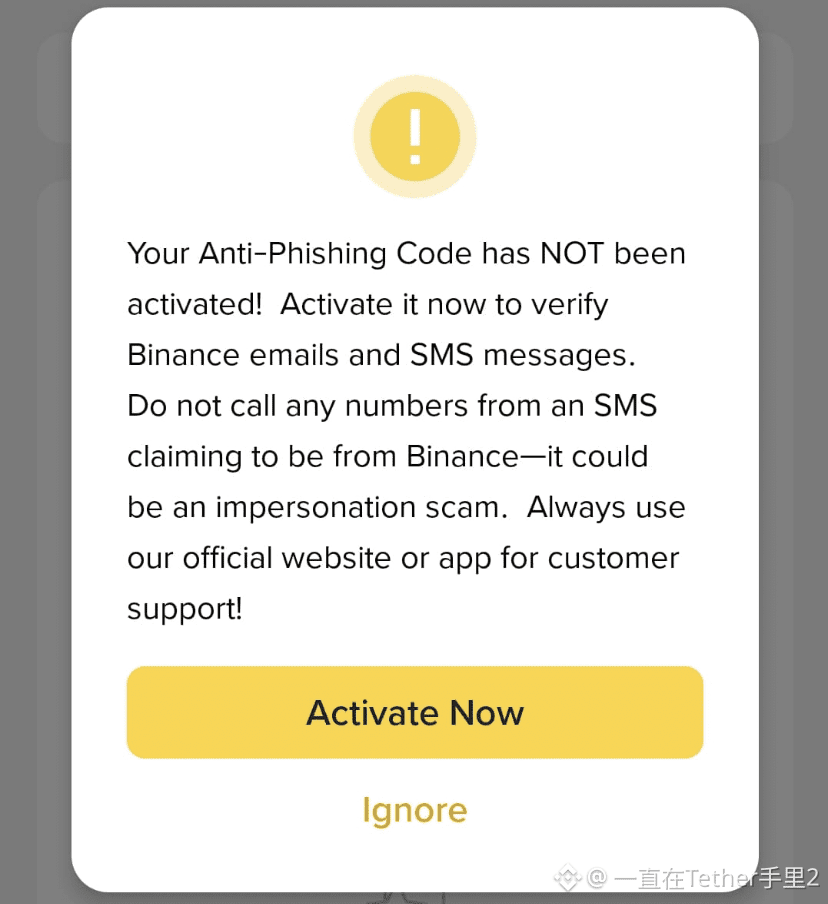
🚨 ¡Protege tu cuenta de Binance – Activa tu código anti-phishing! 🔐
Muchos usuarios están viendo esta advertencia y se preguntan qué hacer. Aquí está lo que significa y por qué DEBES actuar:
¿Qué es el código anti-phishing?
Es un código personalizado que estableces en tu cuenta de Binance. Una vez activado, cada correo electrónico oficial de Binance incluirá este código, ayudándote a verificar que el mensaje es genuinamente de Binance y no un fraude.
¿Por qué es importante?:
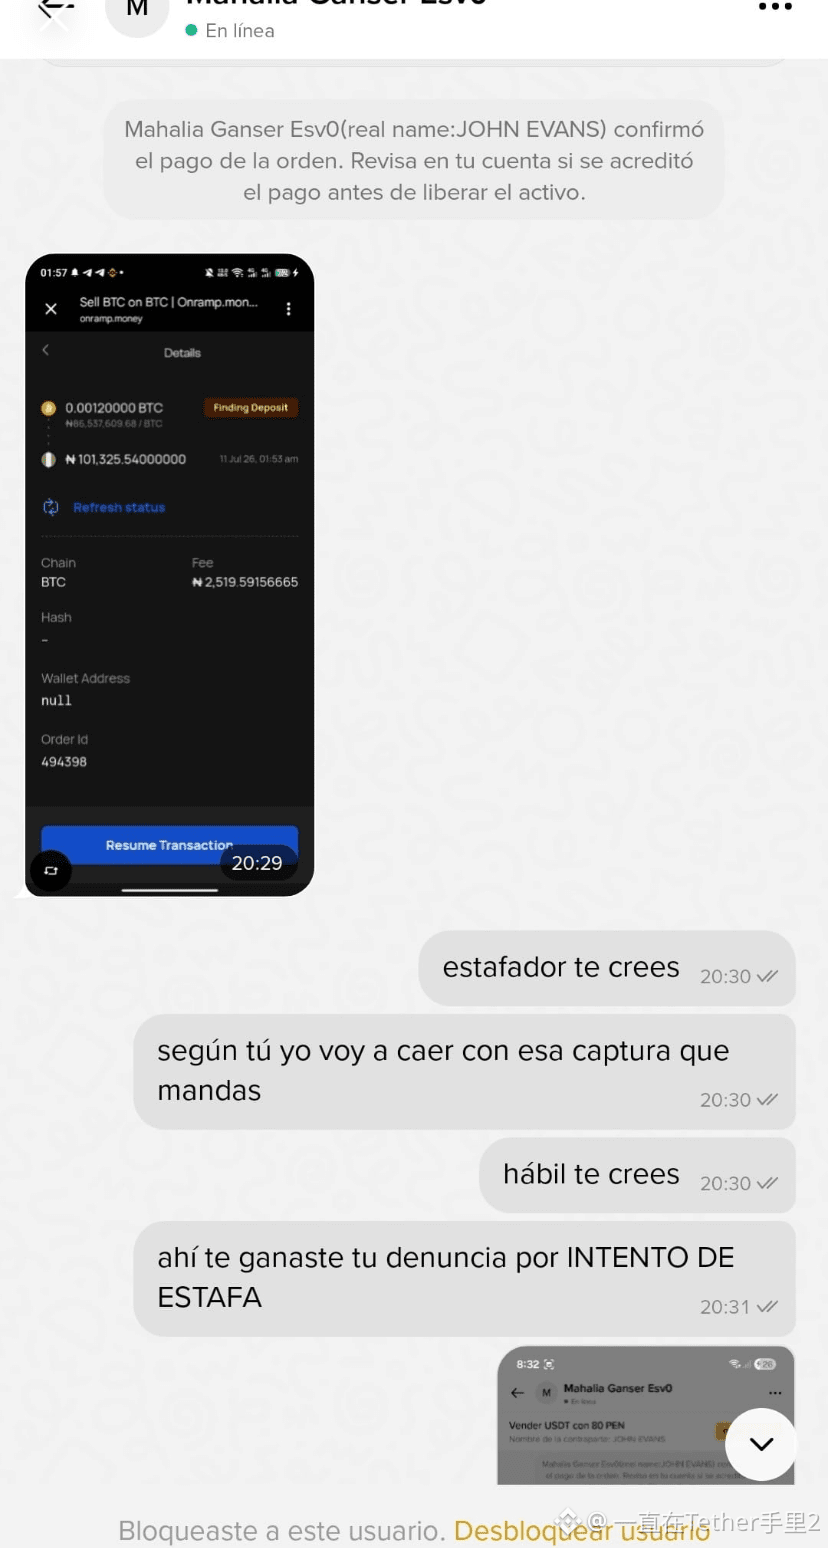
Los ataques de phishing son comunes; los estafadores pueden enviar SMS o correos electrónicos falsos haciéndose pasar por Binance. Si tu código anti-phishing no está configurado, es más fácil caer en estas estafas.
Ejemplo:
Supongamos que estableces tu código como: MiCodigo123.
Ahora, cualquier correo electrónico real de Binance incluirá “MiCodigo123” en el encabezado.
Si falta — 🚫 no confíes en él.
✅ Qué hacer ahora:
1. Abre tu aplicación de Binance.
2. Ve a [Configuración de Seguridad] → [Código Anti-Phishing].
3. Establece un código personalizado que solo tú reconocerás.
4. ¡Listo!
IMPORTANTE:
Nunca confíes en SMS o llamadas telefónicas que afirmen ser de Binance.
Siempre usa la aplicación oficial de Binance o el sitio web para soporte.
¡Mantente seguro y protegido! 🛡️
#CryptoSecurity #BinanceTips #PhishingProtection
1
3
390
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#ADAGains10%Above$0.27
681 penayangan
38 Berdiskusi
2
#ETHUp70%InQ3ButLiquidityFalls
10,022 penayangan
221 Berdiskusi
3
#EthStakingExitQueueHits2026High
4,056 penayangan
253 Berdiskusi
4
#FedOctoberHoldOdds82.3%
6,175 penayangan
236 Berdiskusi
5
#Nikkei225Jumps2.5%ToThreeMonthHigh
40,581 penayangan
663 Berdiskusi
6
#CircleMints$2.75BUSDCOnSolanaIn7Days
293 penayangan
16 Berdiskusi
7
#DriftHackVictimsBeginClaims
118,170 penayangan
1,306 Berdiskusi
8
#SolanaTokenizedStockVolumeTops$4.4BInSeptember
10,359 penayangan
122 Berdiskusi
9
#BitcoinSpotETFsDraw$6.34BInflowsInQ3
37,769 penayangan
234 Berdiskusi
10
#EthereumValidatorExitQueueJumps392%
252,102 penayangan
2,236 Berdiskusi