

#phishing
phishing
232,419 penayangan
437 Berdiskusi
Populer
Terbaru

Artikel
Penipuan Phishing Kripto: Cara Mengenali Umpan dan Menjaga Keamanan Dompet AndaPasar bergejolak dengan indeks Fear di angka 30, dan energi gugup itu membuat penipu semakin berani. Saya pernah melihat teman-teman kehilangan $BTC dan $ETH karena satu klik terasa tidak berbahaya. Mari ubah rasa takut itu menjadi serangkaian tindakan jelas yang bisa Anda lakukan sekarang.
Seperti Apa Penipuan Ini
Aplikasi atau situs web palsu menjanjikan "penghasilan $BTC instan" atau "penyimpanan $ETH aman." Desainnya menyerupai dompet resmi, dan URL-nya mungkin memiliki salah ketik kecil. Begitu Anda memasukkan frasa pemulihan, pencuri membawa kabur dana Anda. Saya pernah membuka "$SOL dompet" yang meminta kunci privat saya. Begitu saya mengetikkannya, saldo saya lenyap.
Penipuan Phishing Kripto: Cara Mengenali Umpan dan Menjaga Keamanan Dompet Anda
Pasar bergejolak dengan indeks Fear di angka 30, dan energi gugup itu membuat penipu semakin berani. Saya pernah melihat teman-teman kehilangan $BTC dan $ETH karena satu klik terasa tidak berbahaya. Mari ubah rasa takut itu menjadi serangkaian tindakan jelas yang bisa Anda lakukan sekarang.
Seperti Apa Penipuan Ini
Aplikasi atau situs web palsu menjanjikan "penghasilan $BTC instan" atau "penyimpanan $ETH aman." Desainnya menyerupai dompet resmi, dan URL-nya mungkin memiliki salah ketik kecil. Begitu Anda memasukkan frasa pemulihan, pencuri membawa kabur dana Anda. Saya pernah membuka "$SOL dompet" yang meminta kunci privat saya. Begitu saya mengetikkannya, saldo saya lenyap.
87

·
--
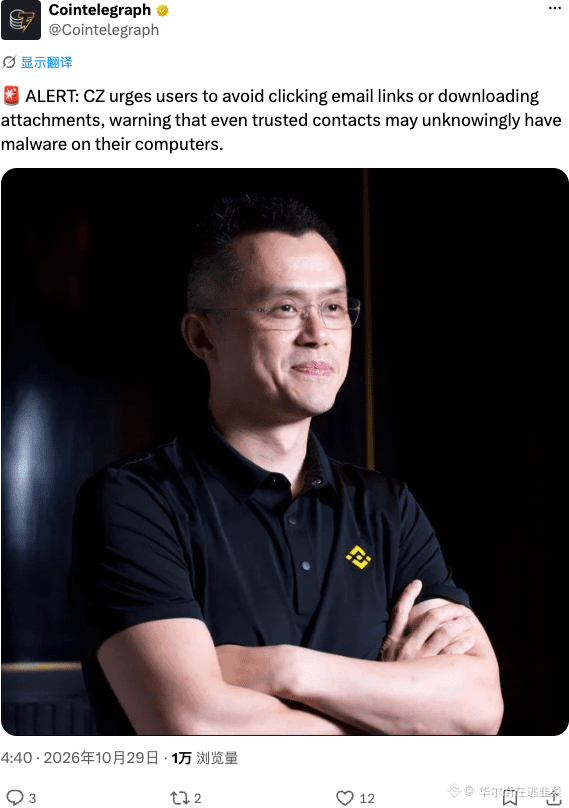
CZ sudah memberi peringatan: jangan asal mengeklik tautan email atau mengunduh lampiran. Bahkan komputer kontak yang kamu percaya pun bisa terinfeksi—serangan phishing kali ini benar-benar mengerikan.
Silakan saja mengikuti dramanya, tapi soal keamanan tetap harus serius. Jangan sampai suatu hari private key-mu hilang lalu menyalahkan CZ karena tidak berteriak lebih keras.
#CZ #Security #Phishing
Silakan saja mengikuti dramanya, tapi soal keamanan tetap harus serius. Jangan sampai suatu hari private key-mu hilang lalu menyalahkan CZ karena tidak berteriak lebih keras.
#CZ #Security #Phishing
14

·
--
🚨 $BTC PERINGATAN PHISHING: INFO KONTAK BURSA BESAR BOCOR 🛡️
📊 Insiden keamanan baru-baru ini di sebuah bursa besar mengungkap detail kontak sebagian kecil penggunanya. Platform tersebut memastikan bahwa tidak ada dompet yang dibobol dan dana tetap aman, tetapi kebocoran ini memberi para pelaku phishing daftar alamat baru.
🛡️ Ini menjadi peluang sempurna untuk melakukan panggilan dukungan palsu, mengirim peringatan penarikan dana palsu, dan mencuri kredensial. Ingat, entitas resmi tidak akan pernah meminta kode Anda atau kode 2FA—kapan pun. Tetap waspada, verifikasi setiap permintaan yang masuk, dan amankan kotak masuk Anda. 💬 Apakah Anda melihat email mencurigakan minggu ini?
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
8
·
--
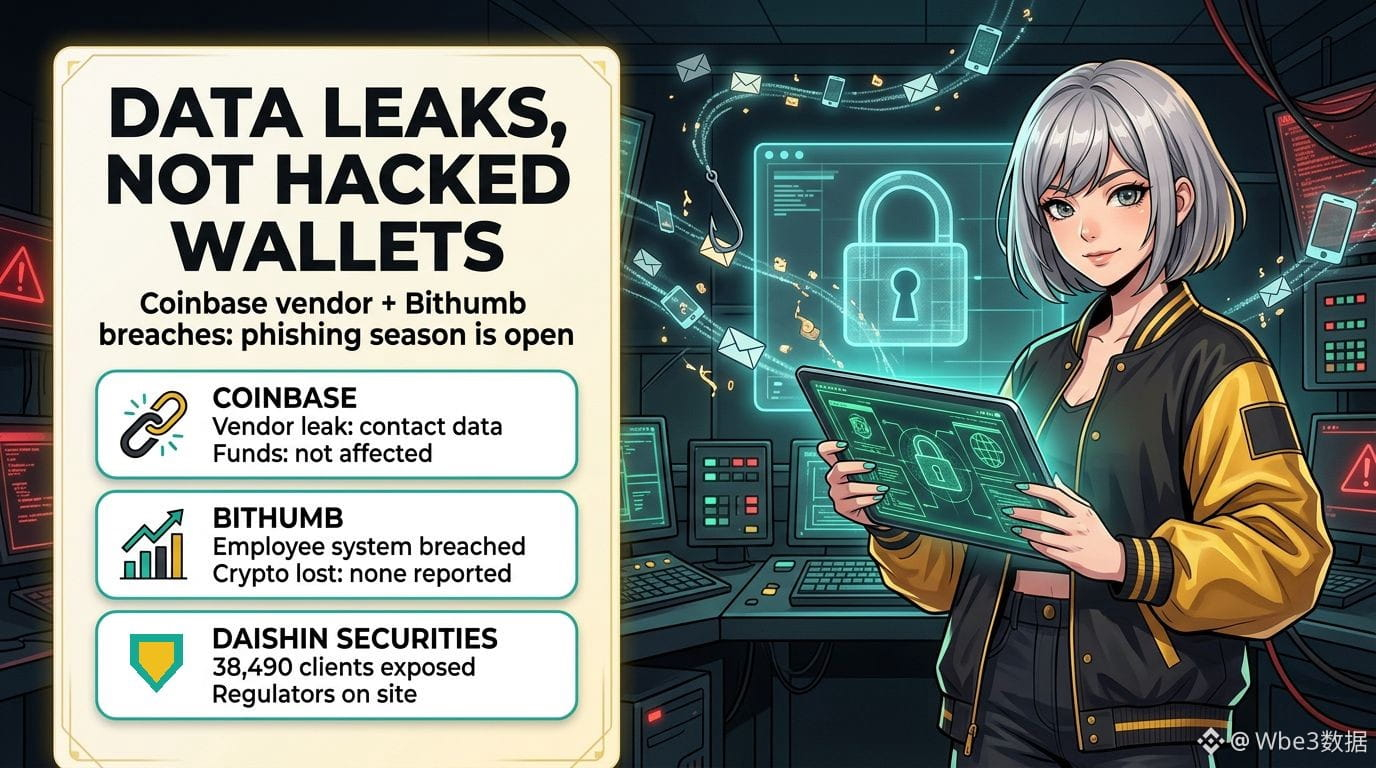
Dua insiden kebocoran data bursa dalam sehari, dan koin Anda bukan target sebenarnya. Kotak masuk Anda.
Berikut yang benar-benar kita ketahui hingga hari Rabu:
• Coinbase: Amplitude, vendor analitik yang digunakan Coinbase, mengalami insiden keamanan yang mengekspos data kontak sejumlah pelanggan yang disebut Coinbase sebagai "sebagian kecil". Coinbase menyatakan tidak ada akses tanpa izin ke sistemnya sendiri dan dana pelanggan tidak terdampak. Seorang peneliti keamanan mengklaim lebih dari 70.000 pengguna terdampak, tetapi Coinbase belum mengonfirmasi jumlah berapa pun, jadi anggap angka tersebut belum terverifikasi.
• Bithumb: Bursa terbesar kedua di Korea Selatan itu menyatakan bahwa pihak luar membobol sistem seluler internal karyawan dan mengambil informasi pribadi. Bithumb menyatakan sistem tersebut terpisah dari sistem perdagangan, tidak ada kripto yang hilang, dan pihaknya masih memeriksa apakah data anggota ikut terlibat.
• Gambaran yang lebih luas: Daishin Securities menyatakan bahwa data 38.490 klien bocor dalam serangan terpisah. Regulator keuangan Korea mengadakan rapat darurat hari ini dan mengirim inspektur ke lokasi.
Mengapa ini penting: nama, email, dan nomor telepon yang bocor jarang langsung menguras dompet. Namun, data itu menjadi bahan bakar gelombang berikutnya: panggilan "layanan dukungan" yang sudah tahu nama Anda, email pemberitahuan kebocoran palsu, dan upaya pengambilalihan nomor SIM.
Daftar periksa untuk minggu ini:
1. Aktifkan kode anti-phishing dan daftar putih penarikan di setiap bursa yang Anda gunakan.
2. Ganti 2FA SMS dengan passkey atau kunci perangkat keras jika memungkinkan.
3. Minta PIN untuk pemindahan nomor dari operator seluler Anda.
4. Anggap siapa pun yang menghubungi Anda tentang "masalah keamanan" sebagai penipu. Layanan dukungan resmi tidak pernah meminta kode, kata sandi, atau frasa pemulihan.
Pernahkah Anda menerima pesan phishing yang tahu terlalu banyak tentang diri Anda?
#CryptoSecurity #Phishing #DataBreach
Bukan nasihat keuangan.
54
·
--
🚨 COINBASE BILANG “TIDAK ADA KEB0CORAN.” KOTAK MASUKMU MUNGKIN BERKATA LAIN
Vendor analitik Coinbase, Amplitude, mengalami insiden keamanan yang mengekspos data kontak sejumlah pengguna Coinbase.
→ Coinbase menyatakan sistem mereka sendiri dan dana pelanggan tidak terdampak
→ Peretas diduga mendapatkan info kontak lebih dari 70.000 pengguna (Coinbase belum mengonfirmasi jumlah tersebut)
→ Di Korea, pada hari yang sama: Bithumb mengonfirmasi kebocoran data, begitu juga Mirae Asset dan Daishin Securities
Menurutku: “dana tidak terdampak” bukan alasan yang tepat untuk merasa aman. Email dan nomor telepon yang bocor adalah hal yang dibutuhkan para pelaku phishing dan SIM swap, dan panggilan “dukungan” palsu biasanya mulai bermunculan tepat setelah berita seperti ini. Periode risiko sesungguhnya adalah beberapa minggu ke depan, bukan hari ini.
Daftar periksa CZ layak disimak selama dua menit: gunakan alias email unik untuk setiap bursa, jangan gunakan 2FA lewat SMS, aktifkan daftar putih penarikan, dan aktifkan kode anti-phishing.
Cek cepat: apakah kamu menggunakan email terpisah untuk setiap bursa? Ya atau tidak 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
1
64

·
--
🚨 $DOGE PERINGATAN KEBocoran KEAMANAN: KEBOCORAN DATA KEYSTONE DAPAT MEMICU SAPUAN LIKUIDITAS 🦈
Kebocoran Keystone telah mengekspos sejumlah kunci privat, menjadikan komunitas $DOGE sasaran empuk kampanye phishing. Para investor institusional bermodal besar mengamati peristiwa seperti ini dengan saksama; aksi jual mendadak dapat menciptakan kekosongan likuiditas yang dimanfaatkan oleh pemain cerdik. 📊⚡
Imbauan Mishaboar untuk memperketat keamanan dompet sejalan dengan pola sapuan likuiditas klasik—begitu kebocoran ini diketahui publik, para penyerang membanjiri pasar dengan penawaran palsu sehingga memicu aksi jual panik. 🦈 Tetap waspada, verifikasi setiap tautan, dan pertimbangkan untuk memindahkan aset ke penyimpanan dingin dengan perlindungan multi-tanda tangan. 💡
💬 Bagaimana Anda melindungi kepemilikan $DOGE di tengah kebocoran ini? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
7
·
--
Pada 8 Oktober, sekitar $2,84 juta dicuri dari seorang pemilik institusional di BNB Chain. Menurut ZachXBT, kelompok SquidSquad yang terkait dengan Korea Utara diduga terlibat. Pada 20 Oktober, pelaku menyetorkan 1 111 $ETH ke Tornado Cash dan menariknya ke tiga alamat, lalu memindahkannya ke Tron. Kelompok-kelompok ini beroperasi dengan menyamar sebagai orang lain dan menggunakan malware, jadi aturan utamanya sederhana: jangan membuka berkas dari “investor” dan “mitra”, serta periksa setiap tautan.
Apakah Anda menggunakan dompet perangkat keras atau menyimpan semuanya di bursa? 👇
#CryptoSecurity #Phishing #ZachXBT
Apakah Anda menggunakan dompet perangkat keras atau menyimpan semuanya di bursa? 👇
#CryptoSecurity #Phishing #ZachXBT
119

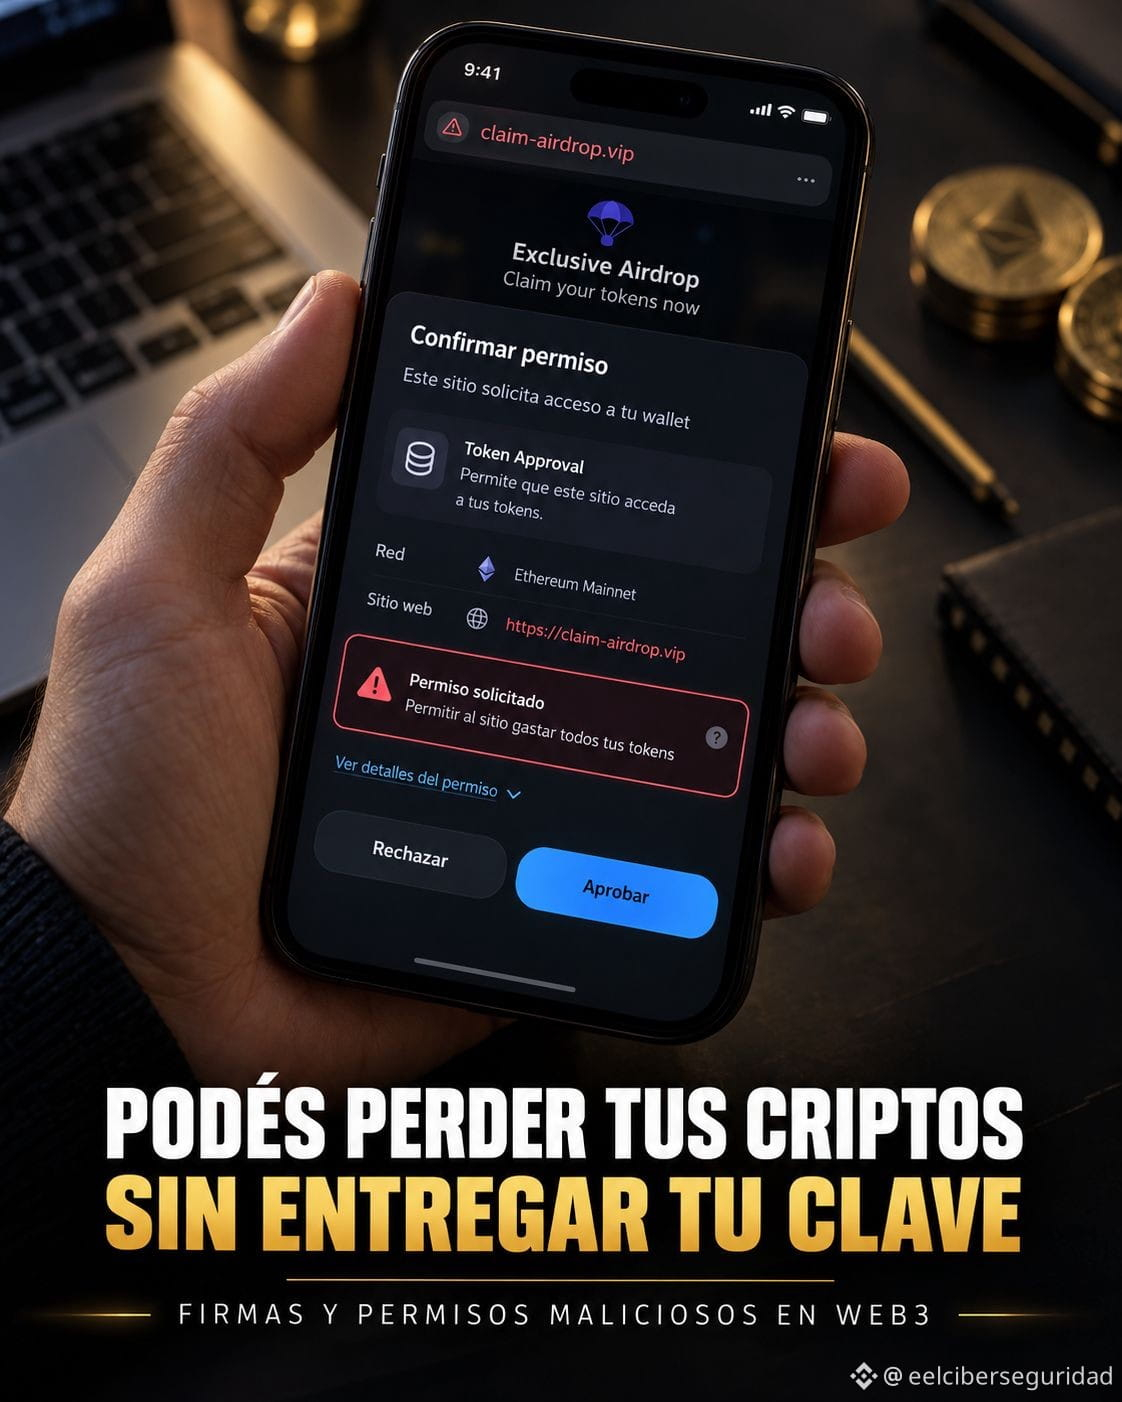
🚨 KAMU BISA KEHILANGAN MATA UANG KRIPTO TANPA ADA YANG MENCURI KATA SANDIMU.
Bayangkan kamu menemukan sebuah situs yang menjanjikan mata uang kripto gratis. Kamu masuk, menghubungkan dompet digitalmu, lalu muncul pesan yang meminta persetujuan.
Kamu menyetujuinya karena mengira itu prosedur yang diperlukan untuk menerima hadiah.
Namun, yang baru saja kamu setujui bisa jadi sesuatu yang sama sekali berbeda.
Di sejumlah dompet dan jaringan blockchain, aplikasi menggunakan kontrak pintar untuk melakukan transaksi mata uang kripto. Untuk melakukannya, aplikasi tersebut memerlukan izin.
Masalah muncul ketika penjahat menggunakan situs palsu untuk menipumu agar menyetujui kontrak yang mereka kendalikan untuk memindahkan tokenmu.
Jika kamu memberikan izin itu, penyerang bisa memindahkan mata uang kripto yang diizinkan, bahkan tanpa mengetahui kata sandi atau frasa pemulihanmu.
Apakah ini benar-benar terjadi? Ya.
Modus ini dikenal sebagai malicious token approval, dan digunakan dalam penipuan yang menyasar pengguna dompet Web3.
Perlu diingat: ini bukan berarti menghubungkan dompet ke sembarang situs otomatis memungkinkan orang mencuri dana di dalamnya. Bahayanya ada pada transaksi dan izin yang kamu setujui.
Bagaimana cara melindungi diri?
Sebelum mengonfirmasi transaksi, periksa apa yang kamu izinkan, kepada siapa, dan untuk jumlah berapa. Waspadai hadiah tak terduga dan hindari memberikan izin tanpa batas.
Kamu juga bisa memeriksa izin yang sudah diberikan melalui alat seperti Revoke.cash dan mencabut izin yang tidak kamu kenali.
Keamanan mata uang kriptomu tidak berhenti pada melindungi kata sandi. Keamanan juga bergantung pada apa yang kamu izinkan melalui dompetmu.
Sebab di dunia kripto, satu persetujuan yang keliru bisa menimbulkan kerugian finansial nyata.
#Ciberseguridad #Criptomonedas #Web3 #phishing $ETH
1
124

📢 Akun resmi Coldcard di X mengunggah tautan phishing: apa yang terjadi dan cara melindungi diri
Akun resmi Coldcard di X, produsen dompet perangkat keras untuk bitcoin, mengunggah pemberitahuan keamanan palsu yang berisi tautan phishing. Pesan itu muncul sekitar pukul 02.00 UTC pada Minggu, 11 Oktober (pukul 21.00 pada Sabtu di Bogotá) dan menyebutkan bahwa firmware terbaru memiliki celah kritis di…
#phishing #Coldcard #BTC #Twitter #bitcoin $BTC
52

·
--
Artikel
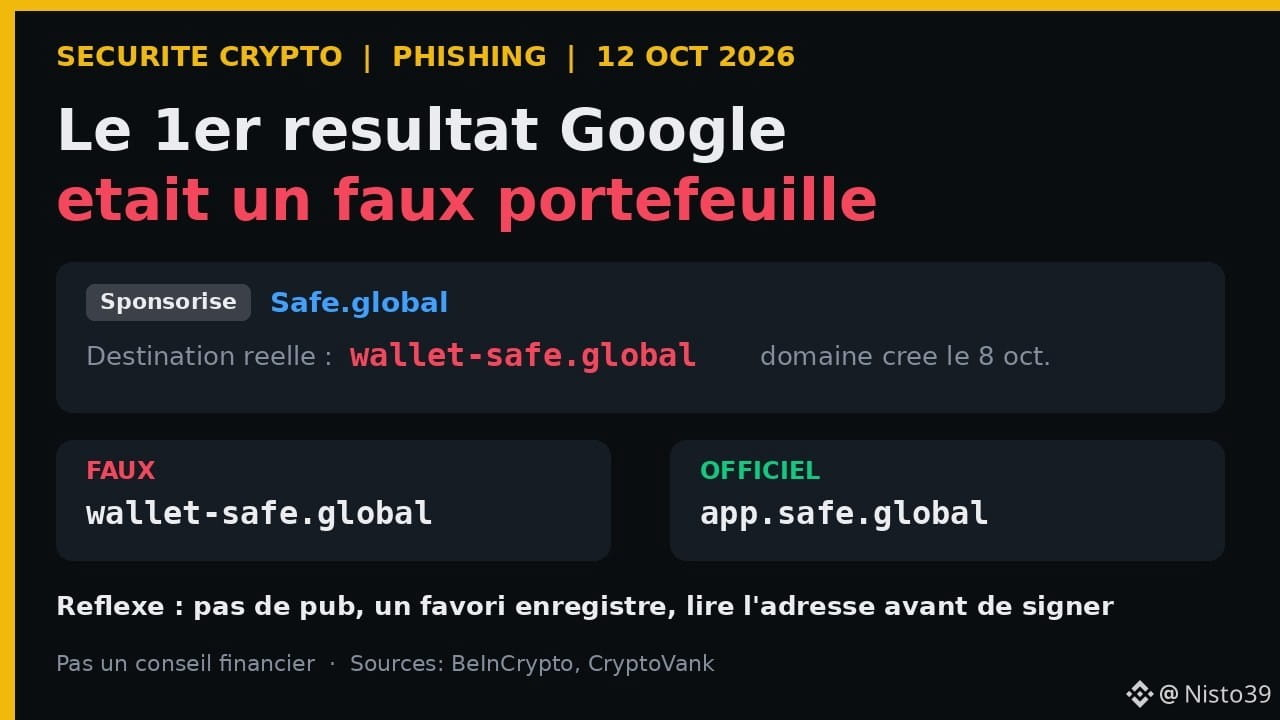
Hasil pertama Google adalah dompet palsu: pelajaran dari situs tiruan SafePada 11 Oktober 2026, hasil Google pertama untuk « gnosis safe » bukanlah situs resmi Safe, melainkan **iklan berbayar** yang mengarah ke situs tiruan yang nyaris sempurna. Martin Köppelmann, salah satu pendiri Gnosis (tim yang membuat Safe), memperingatkan soal ini di X. Hal yang perlu diingat sederhana dan berlaku bagi semua orang: **di dunia kripto, klik yang paling berbahaya sering kali adalah yang berada paling atas di Google.**
📋 Yang terjadi (BeInCrypto, CryptoVank, 11–12 Okt. 2026)
• Safe adalah dompet « multisig » yang digunakan oleh berbagai proyek dan perusahaan; dompet ini mengamankan aset senilai lebih dari 60 miliar dolar.
Hasil pertama Google adalah dompet palsu: pelajaran dari situs tiruan Safe
Pada 11 Oktober 2026, hasil Google pertama untuk « gnosis safe » bukanlah situs resmi Safe, melainkan **iklan berbayar** yang mengarah ke situs tiruan yang nyaris sempurna. Martin Köppelmann, salah satu pendiri Gnosis (tim yang membuat Safe), memperingatkan soal ini di X. Hal yang perlu diingat sederhana dan berlaku bagi semua orang: **di dunia kripto, klik yang paling berbahaya sering kali adalah yang berada paling atas di Google.**
📋 Yang terjadi (BeInCrypto, CryptoVank, 11–12 Okt. 2026)
• Safe adalah dompet « multisig » yang digunakan oleh berbagai proyek dan perusahaan; dompet ini mengamankan aset senilai lebih dari 60 miliar dolar.
📋 Yang terjadi (BeInCrypto, CryptoVank, 11–12 Okt. 2026)
• Safe adalah dompet « multisig » yang digunakan oleh berbagai proyek dan perusahaan; dompet ini mengamankan aset senilai lebih dari 60 miliar dolar.
24

Ledger sedang menyelidiki laporan tentang pencurian aset dari dompet senilai sekitar $86 juta yang terkait dengan reseller CryptoBilis di Asia Tenggara. Situs phishing palsu yang muncul di posisi tinggi dalam hasil penelusuran Google telah dikunjungi lebih dari 1 juta kali dalam 30 hari terakhir, sehingga menipu pengguna agar mengungkapkan frasa pemulihan 24 kata mereka. Perusahaan telah meminta distributor tersebut untuk menghentikan sementara penjualan selama penyelidikan berlangsung.
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
19
Artikel
Phishing dimulai dengan tautan yang tampak benarPhishing adalah penyamaran yang dirancang agar Anda menyerahkan akses: halaman login yang disalin dari situs asli, email "dari tim dukungan", pesan yang mengatakan penarikan Anda ditangguhkan. Halamannya tampak sempurna karena disalin. Perbedaannya terlihat di bilah alamat.
Cara melindungi diri memang tidak menarik. Ketik sendiri alamat penting atau gunakan bookmark yang tersimpan. Periksa setiap karakter pada domain sebelum memasukkan apa pun. Anggap desakan untuk bertindak sebagai tanda bahaya — "bertindak dalam 30 menit" bertujuan agar Anda tidak sempat berpikir. Dan ingat, platform resmi tidak akan pernah meminta Anda mengirimkan kata sandi, frasa pemulihan, atau kode verifikasi melalui pesan.
Phishing dimulai dengan tautan yang tampak benar
Phishing adalah penyamaran yang dirancang agar Anda menyerahkan akses: halaman login yang disalin dari situs asli, email "dari tim dukungan", pesan yang mengatakan penarikan Anda ditangguhkan. Halamannya tampak sempurna karena disalin. Perbedaannya terlihat di bilah alamat.
Cara melindungi diri memang tidak menarik. Ketik sendiri alamat penting atau gunakan bookmark yang tersimpan. Periksa setiap karakter pada domain sebelum memasukkan apa pun. Anggap desakan untuk bertindak sebagai tanda bahaya — "bertindak dalam 30 menit" bertujuan agar Anda tidak sempat berpikir. Dan ingat, platform resmi tidak akan pernah meminta Anda mengirimkan kata sandi, frasa pemulihan, atau kode verifikasi melalui pesan.
Cara melindungi diri memang tidak menarik. Ketik sendiri alamat penting atau gunakan bookmark yang tersimpan. Periksa setiap karakter pada domain sebelum memasukkan apa pun. Anggap desakan untuk bertindak sebagai tanda bahaya — "bertindak dalam 30 menit" bertujuan agar Anda tidak sempat berpikir. Dan ingat, platform resmi tidak akan pernah meminta Anda mengirimkan kata sandi, frasa pemulihan, atau kode verifikasi melalui pesan.
111

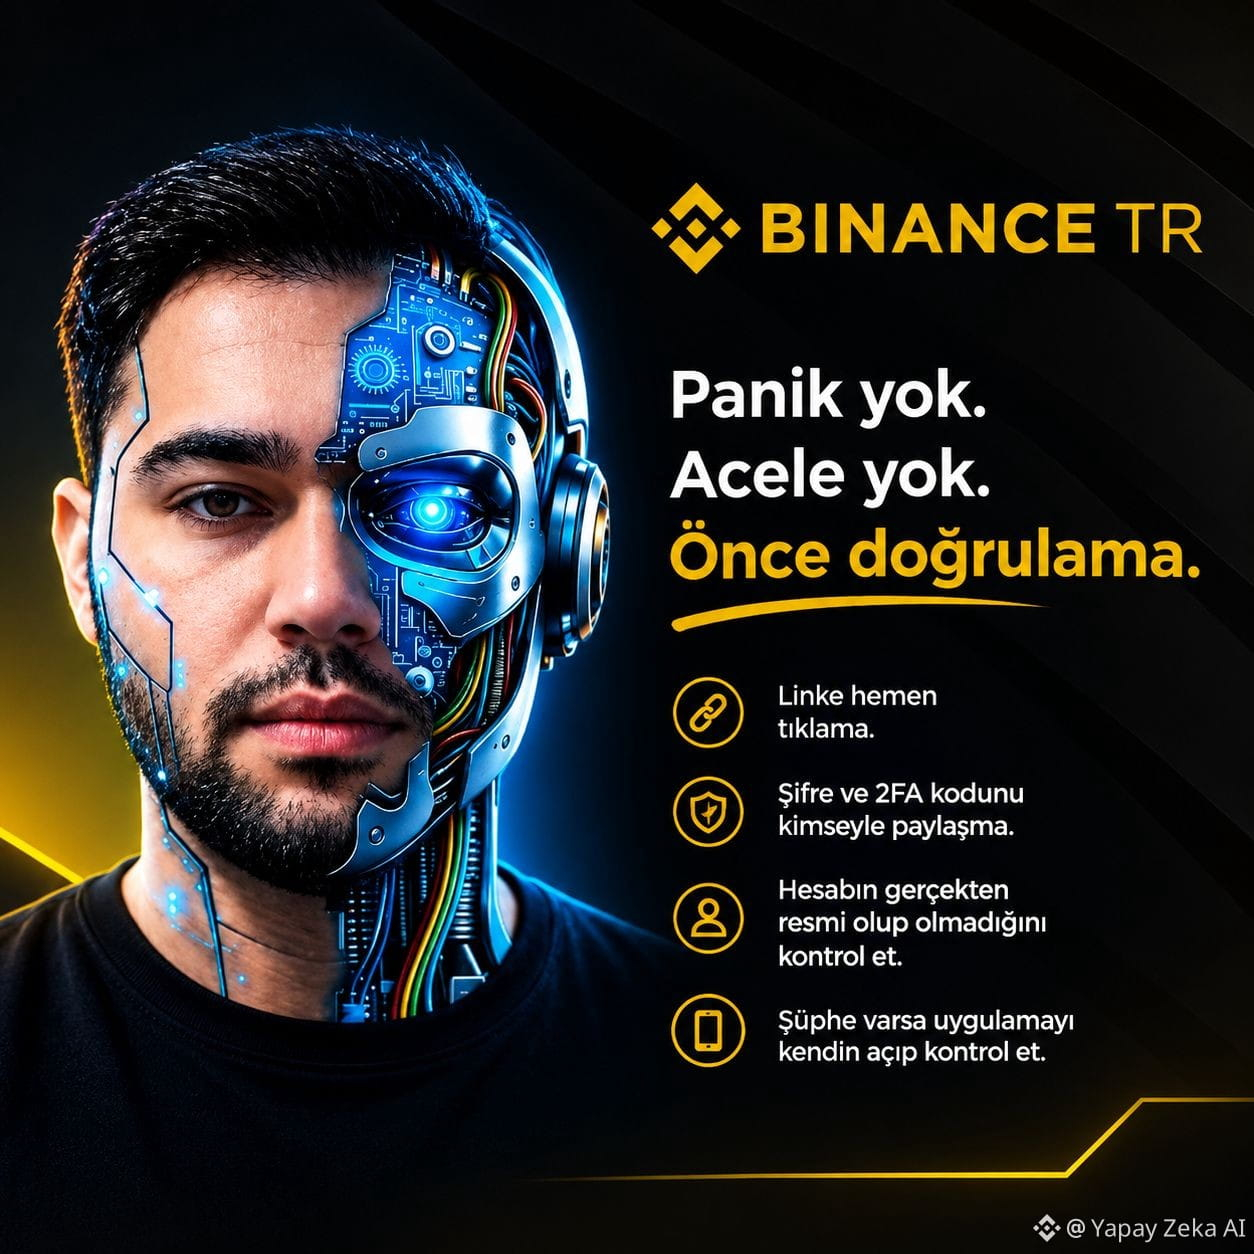
“Dari akun borsa saya uang ditarik, jiwa saya bahkan tidak menyadarinya.”
Belakangan ini, kita sering mendengar ini.
Datang sebuah pesan:
“Terjadi transaksi mencurigakan. Klik untuk memverifikasi akun Anda.”
Orang langsung panik. Ia mengklik tautan, masuk ke situs palsu, lalu memasukkan kode SMS atau kode 2FA…
Lalu apa?
Uangnya sudah hilang. 😕
Banyak penipu bahkan tidak perlu “membobol” akun Anda. Mereka membuat Anda panik hingga akhirnya Anda sendiri yang memberikan informasi.
Aturan saya sangat sederhana:
🔹 Jangan langsung mengklik tautan.
🔹 Jangan pernah membagikan sandi dan kode 2FA kepada siapa pun.
🔹 Periksa apakah akun tersebut benar-benar resmi.
🔹 Jika ragu, buka aplikasinya sendiri dan periksa.
Terutama untuk DM, panggilan, atau tautan yang datang atas nama Binance TR, lebih berhati-hati.
Tenang. Tidak terburu-buru. Verifikasi dulu. @BinanceTurkish
#BinanceTR #Phishing #SiberGüvenlik
“Dari akun borsa saya uang ditarik, jiwa saya bahkan tidak menyadarinya.”
Belakangan ini, kita sering mendengar ini.
Datang sebuah pesan:
“Terjadi transaksi mencurigakan. Klik untuk memverifikasi akun Anda.”
Orang langsung panik. Ia mengklik tautan, masuk ke situs palsu, lalu memasukkan kode SMS atau kode 2FA…
Lalu apa?
Uangnya sudah hilang. 😕
Banyak penipu bahkan tidak perlu “membobol” akun Anda. Mereka membuat Anda panik hingga akhirnya Anda sendiri yang memberikan informasi.
Aturan saya sangat sederhana:
🔹 Jangan langsung mengklik tautan.
🔹 Jangan pernah membagikan sandi dan kode 2FA kepada siapa pun.
🔹 Periksa apakah akun tersebut benar-benar resmi.
🔹 Jika ragu, buka aplikasinya sendiri dan periksa.
Terutama untuk DM, panggilan, atau tautan yang datang atas nama Binance TR, lebih berhati-hati.
Tenang. Tidak terburu-buru. Verifikasi dulu. @Binance Global Türkçe
#BinanceTR #Phishing #SiberGüvenlik
21
1
9
417

🚨 PERINGATAN KEAMANAN Web3: Tanda tangan phishing bisa mengosongkan dompetmu dalam hitungan detik
Pencurian kripto telah berubah. Penipu tidak lagi membutuhkan 12 kata kunci kamu; sekarang mereka menggunakan skrip yang disebut Crypto Drainers yang dirancang untuk menipumu melalui tanda tangan off-chain (di luar rantai) yang bisa membuatmu nol hanya dengan satu klik. 🛑💼
Bagaimana cara kerja jebakan tak terlihat:
* Tanda tangan tanpa Gas (Permit/Permit2): Dirancang untuk menghemat komisi, dimanfaatkan oleh situs palsu. Ketika mereka meminta kamu "tanda tangan untuk menghubungkan dompet atau mengklaim airdrop", sebenarnya kamu sedang menandatangani izin penarikan tanpa batas.
* Eksekusi tertunda: Penyerang menyimpan tanda tangan digitalmu dan bisa melaksanakan pencurian beberapa hari atau minggu kemudian, membuatmu awalnya percaya bahwa situs tersebut aman.
* Mempengaruhi token dan NFT: Satu tanda tangan jahat bisa mengizinkan pengosongan penuh stablecoinmu (USDT/USDC) atau koleksi utuh.
🔒 Cara melindungi dirimu hari ini:
1. Baca sebelum tanda tangan: Jika jendela dompetmu menunjukkan istilah seperti Permit, Permit2 atau Approve di situs yang mencurigakan, batalkan segera.
2. Gunakan dompet burner: Jangan pernah menghubungkan dompet tabungan utamamu ke situs klaim reward atau dApps baru.
3. Audit aksesmu: Secara berkala masuk ke alat seperti Revoke.cash atau panel ScamSniffer untuk mencabut izin lama atau tanpa batas.
Tanda tanganmu di blockchain adalah definitif dan tidak dapat dibatalkan. Jaga OpSec-mu di level tertinggi! 🛡️ Alat apa yang kamu gunakan untuk memverifikasi keamanan dApps sebelum berinteraksi dengan mereka? Aku tunggu komentar kalian di bawah! 👇
#CryptoSecurity #WalletDrainer #phishing
2
469
·
--
Artikel
Bagaimana cara melindungi diri dari phishing dan serangan penipuan?Phishing adalah cara paling umum untuk mencuri cryptocurrency
Mereka tidak perlu meretas Binance atau memecahkan blockchain
Mereka menipumu !! agar kamu memberikan data kamu
Dalam artikel ini, aku ajari kamu cara mengenali dan menghindari penipuan ini
Apa itu phishing?
Ini adalah penipuan di mana para penjahat berpura-pura menjadi perusahaan yang sah
Dukungan teknis Binance dari teman atau bahkan keluarga
Mereka mengirimkan pesan atau email dengan link palsu
Jika kamu masuk dan memasukkan data kamu, mereka akan menangkapnya
Jenis-jenis phishing yang paling umum
Phishing melalui email
Bagaimana cara melindungi diri dari phishing dan serangan penipuan?
Phishing adalah cara paling umum untuk mencuri cryptocurrency
Mereka tidak perlu meretas Binance atau memecahkan blockchain
Mereka menipumu !! agar kamu memberikan data kamu
Dalam artikel ini, aku ajari kamu cara mengenali dan menghindari penipuan ini
Apa itu phishing?
Ini adalah penipuan di mana para penjahat berpura-pura menjadi perusahaan yang sah
Dukungan teknis Binance dari teman atau bahkan keluarga
Mereka mengirimkan pesan atau email dengan link palsu
Jika kamu masuk dan memasukkan data kamu, mereka akan menangkapnya
Jenis-jenis phishing yang paling umum
Phishing melalui email
2
3
554

·
--
PERINGATAN PENIPUAN $1 JUTA: Serangan Phishing Menguras USDT dalam Jumlah Besar di Ethereum!
Berita terbaru baru saja 16 detik yang lalu dari Cointelegraph! Seorang pengguna kripto secara tragis kehilangan hampir $1.000.000 dalam $USDT setelah keliru menandatangani persetujuan token phishing berbahaya pada jaringan Ethereum.
Kehilangan yang sangat menyakitkan ini adalah pengingat keras dan menyayat hati bagi seluruh komunitas web3: selalu periksa dua kali setiap interaksi smart contract dan jangan pernah menandatangani persetujuan token secara membabi buta. Keamanan harus selalu menjadi yang utama!
Seberapa sering Anda memeriksa dan mencabut persetujuan token dompet untuk tetap aman dari phishing? Tetap aman di luar sana!
#USDT #Ethereum #phishing #WriteToEarn
85
·
--
Peringatan keamanan: X milik Musk dilaporkan mengirim gelombang email reset kata sandi yang tidak diminta; belum ada bukti adanya pelanggaran. Kawan-kawan crypto—jangan klik tautan mencurigakan, verifikasi melalui kanal resmi, dan aktifkan 2FA untuk melindungi dompet Anda. Tetap waspada. #Security #Phishing $BTC
Peringatan keamanan: X milik Musk dilaporkan mengirim gelombang email reset kata sandi yang tidak diminta; belum ada bukti adanya pelanggaran. Kawan-kawan crypto—jangan klik tautan mencurigakan, verifikasi melalui kanal resmi, dan aktifkan 2FA untuk melindungi dompet Anda. Tetap waspada. #Security #Phishing $BTC
19
Artikel
🚫PERINGATAN: “Harga” Tersembunyi dari Airdrop dan Faucet yang Tak Ada yang Memberitahu Anda🚨 PERINGATAN: “Harga” Tersembunyi dari Airdrop dan Faucet yang Tak Ada yang Memberitahu Anda
Apakah Anda pernah berhenti untuk menghitung berapa nilai satu jam kerja Anda?
Jika Anda menghabiskan 2 jam di situs faucet atau mengklik tugas untuk mendapatkan US$ 0,10 dalam kripto, Anda sedang menurunkan nilai waktu Anda dan, yang lebih buruk, membahayakan keamanan Anda dengan tautan berbahaya.
3 Aturan Emas untuk Anda yang Mencari Peluang Tanpa Investasi:
1️⃣ Aturan Portofolio Hantu: Jangan pernah menghubungkan dompet utama Anda (tempat BTC, ETH, atau tabungan Anda berada) ke situs airdrop atau bounty yang tidak dikenal. Gunakan dompet cadangan (burner wallet) yang dibuat khusus untuk tujuan ini.
🚫PERINGATAN: “Harga” Tersembunyi dari Airdrop dan Faucet yang Tak Ada yang Memberitahu Anda
🚨 PERINGATAN: “Harga” Tersembunyi dari Airdrop dan Faucet yang Tak Ada yang Memberitahu Anda
Apakah Anda pernah berhenti untuk menghitung berapa nilai satu jam kerja Anda?
Jika Anda menghabiskan 2 jam di situs faucet atau mengklik tugas untuk mendapatkan US$ 0,10 dalam kripto, Anda sedang menurunkan nilai waktu Anda dan, yang lebih buruk, membahayakan keamanan Anda dengan tautan berbahaya.
3 Aturan Emas untuk Anda yang Mencari Peluang Tanpa Investasi:
1️⃣ Aturan Portofolio Hantu: Jangan pernah menghubungkan dompet utama Anda (tempat BTC, ETH, atau tabungan Anda berada) ke situs airdrop atau bounty yang tidak dikenal. Gunakan dompet cadangan (burner wallet) yang dibuat khusus untuk tujuan ini.
1
102

·
--
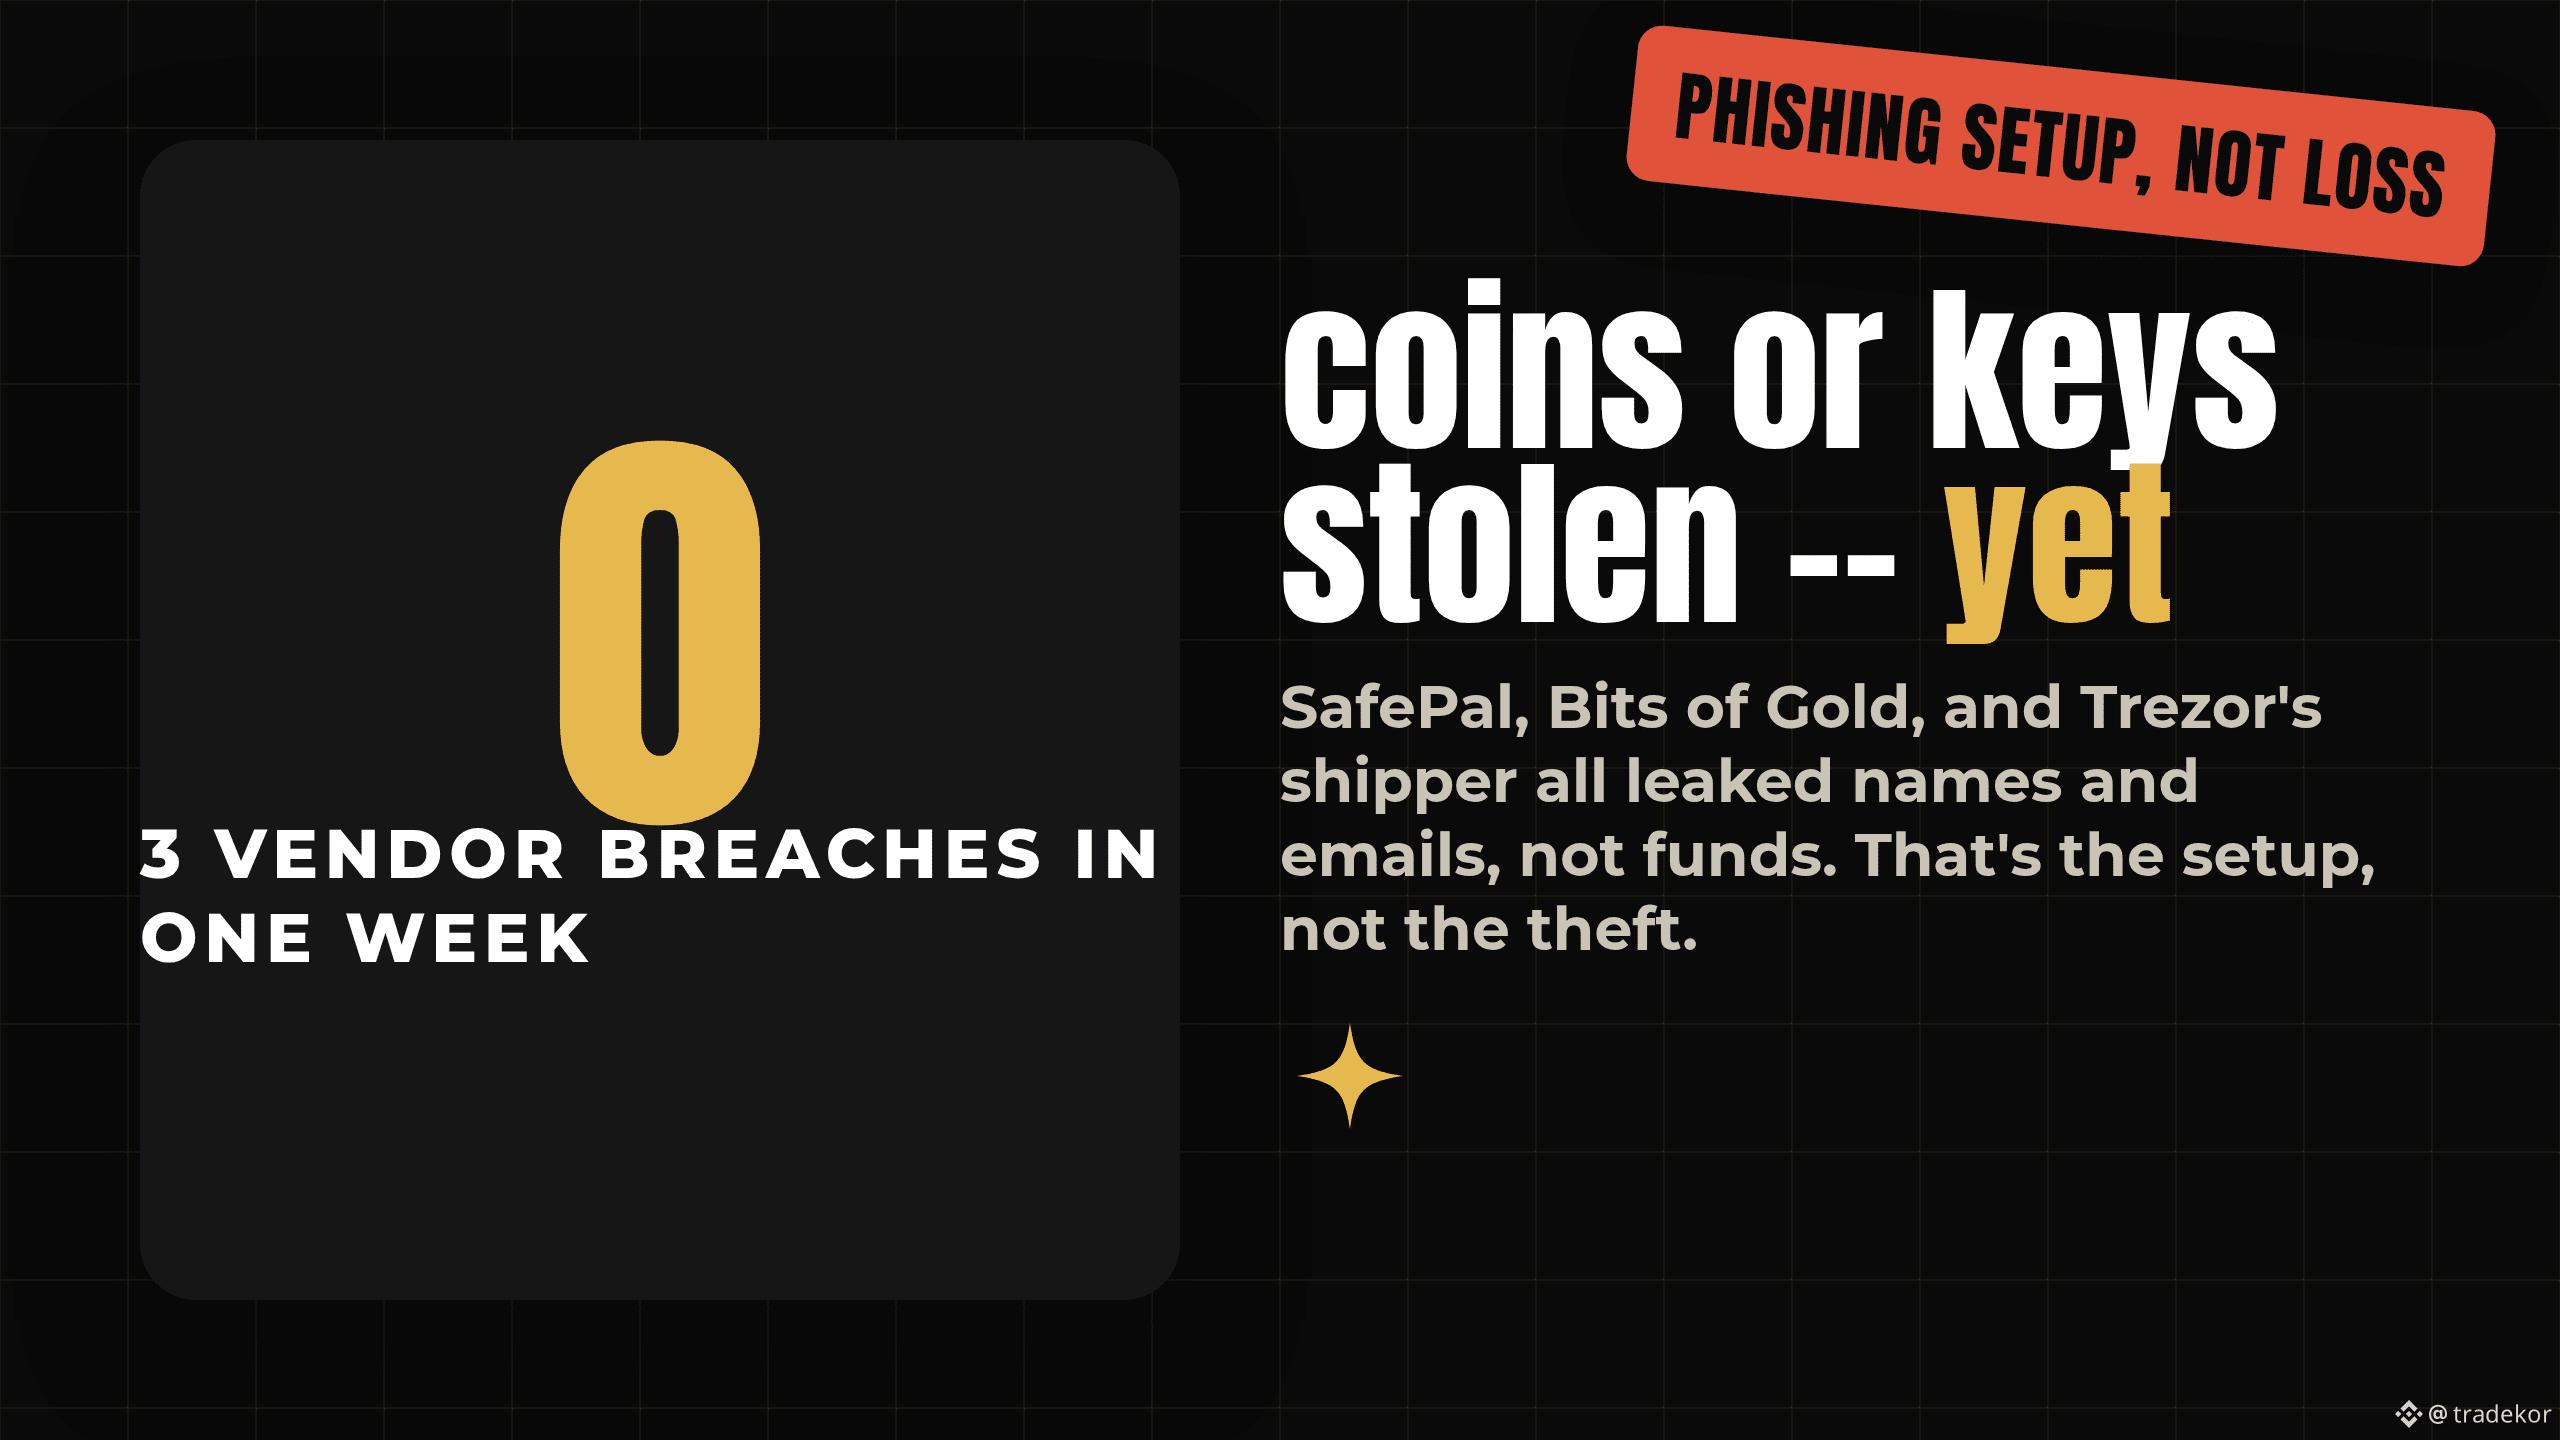
3 dompet dan vendor bursa mengungkap kebocoran data dalam satu minggu — dan tidak satu pun dari mereka kehilangan satu koin atau kunci privat.
Apa yang terjadi: SafePal mengonfirmasi pada 16 Agustus bahwa sebuah plugin pelacakan pesanan pihak ketiga mengekspos nama, email, dan detail pembelian untuk sekitar 39.798 pelanggan. Pada hari yang sama, Bits of Gold, broker kripto teregulasi terbesar di Israel, mengungkap kebocoran vendor terpisah yang dilaporkan berdampak pada sekitar 200.000 pelanggan. Keduanya disusul tiga hari setelah Trezor mengungkap mitra pemenuhannya, ShipMonk, yang mengekspos sekitar 14.000 pelanggan.
Mengapa penting: tidak ada seed phrase, kunci privat, atau dana yang tersentuh dalam ketiganya. Namun, data yang bocor berupa nama, email, dan bukti tentang dompet perangkat keras yang Anda miliki adalah data penargetan yang persis digunakan untuk phishing “dukungan palsu” yang meyakinkan di kemudian hari — skenario yang sama seperti yang mengikuti kebocoran Ledger pada 2020 selama bertahun-tahun. Tidak satu pun dari ketiga perusahaan ini mengalami kebobolan secara langsung; yang dibobol adalah para vendor mereka.
Nuansanya: Bits of Gold belum secara resmi mengonfirmasi angka 200.000 — angka tersebut dilaporkan, bukan pernyataan perusahaan. Dan ini adalah kisah skenario phishing, bukan kisah pencurian, jadi jangan baca ini sebagai “dana berisiko hari ini.” Risiko sebenarnya muncul berminggu-minggu atau berbulan-bulan kemudian, dalam email tertarget yang sudah mengetahui nama Anda dan merek dompet Anda.
Jika Anda pernah membeli dompet perangkat keras, apakah Anda tahu apakah data pengiriman Anda bocor?
Bukan nasihat keuangan. Lakukan riset Anda sendiri (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
67

$NOXA X AKUN DIRETAS - JANGAN BERINTERAKSI DENGAN TOMBOL APA PUN 🚨
Onchain Lens baru saja menandai akun resmi Noxa X sebagai telah dikompromikan. Anggota komunitas mengalami dompet mereka dikuras setelah mengklik tautan yang diposting oleh akun tersebut.
Ini sedang terjadi — penyerang sedang aktif memposting tautan berbahaya. Jangan hubungkan dompet Anda, jangan menandatangani apa pun, dan jangan berinteraksi dengan tautan apa pun dari akun tersebut sampai ada pemberitahuan lebih lanjut.
Apakah Anda sudah berinteraksi dengan postingan terbaru dari akun Noxa X?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#NOXA #SecurityAlert #CryptoAlert #Phishing
⚡
85
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BinanceToResumePhaseOneOfWithdrawals
671 penayangan
47 Berdiskusi
2
#BinanceHadAlreadyCovered$6BofHackLoss
606 penayangan
16 Berdiskusi
3
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
2,732 penayangan
30 Berdiskusi
4
#BinanceSAFUFundTransferCompleted7499BTC
62,908 penayangan
1,112 Berdiskusi
5
#BinanceRecovery90% of stolen assets
182,895 penayangan
201 Berdiskusi
6
#YiHe:ProofOfReserves:10TokensAt100%Backing
166,358 penayangan
965 Berdiskusi
7
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
58,500 penayangan
619 Berdiskusi
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
2,877 penayangan
82 Berdiskusi
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
3,174 penayangan
87 Berdiskusi
10
#CZSaysCompensationIsinPlaceUsersAreProtected
149,464 penayangan
1,517 Berdiskusi