
malwarebtc
23,500 penayangan
7 Berdiskusi
Populer
Terbaru
BTC 92Master
·
--
⚠️ Peringatan Keamanan Mendesak: Saya menemukan Ekstensi yang Mengubah Alamat Deposit Binance Saya!
Sebuah ekstensi yang terpasang di browser saya mengintersepsi dan mengganti alamat deposit Binance yang asli dengan alamat penipuan dan saya kehilangan beberapa aset USDT sebagai akibatnya.
🧩 Saya telah mengkonfirmasi bahwa masalah ini disebabkan oleh ekstensi browser berbahaya (“Simpan ke Google Drive” v4.0.5): yang memiliki izin mencurigakan:
"Baca dan ubah semua data Anda di situs web yang Anda kunjungi"
"Modifikasi data clipboard"
"Suntikkan skrip"
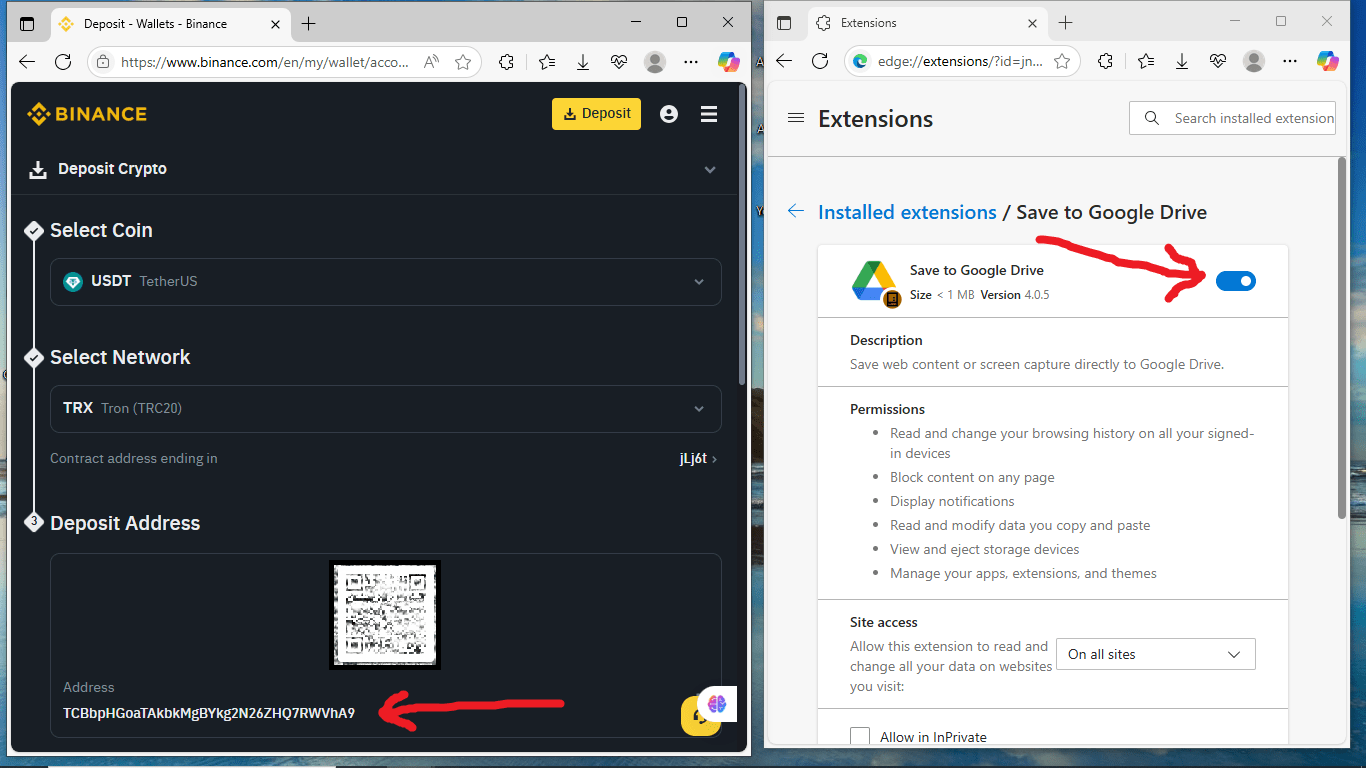
Ketika ekstensi AKTIF, alamat deposit USDT (TRC20) yang ditampilkan di situs resmi Binance diganti dengan alamat penipuan ini: TCBbpHGoaTAkbkMgBYkg2N26ZHQ7RWVhA9
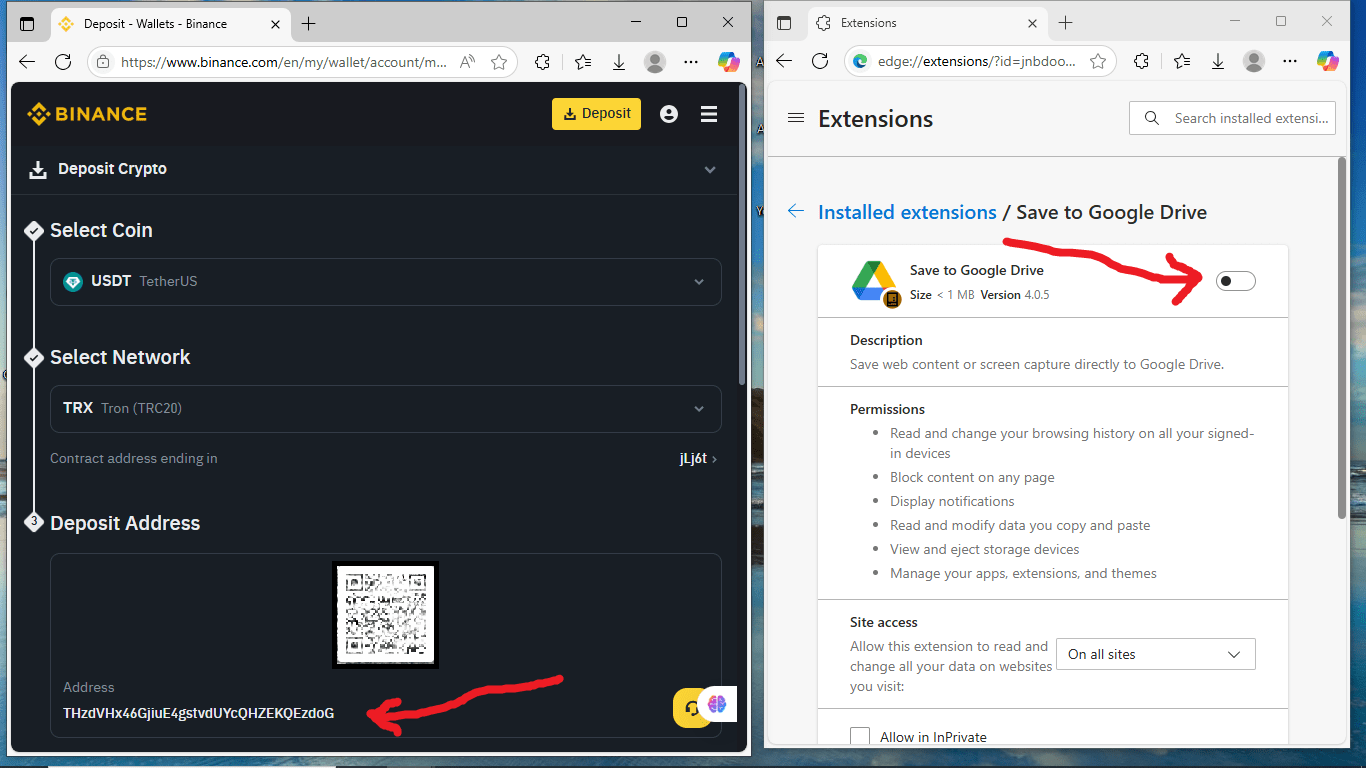
Ketika ekstensi DIMATIKAN, alamat dompet yang benar ditampilkan: THzdVHx46GjiuE4gstvdUYcQHZEKQEzdoG
Anda dapat dengan jelas melihat perilaku ini di tangkapan layar terlampir di bawah.
💡 Ini mengkonfirmasi bahwa ini adalah serangan injeksi malware di sisi klien—bukan situs phishing, tetapi peretasan data langsung oleh ekstensi browser di situs resmi Binance.
💡 Nasihat Penting untuk Semua Pengguna Binance:
✅ Selalu periksa ulang alamat deposit Anda menggunakan perangkat yang berbeda atau aplikasi resmi Binance.
✅ Gunakan perangkat lunak desktop Binance jika memungkinkan.
✅ Hapus ekstensi browser yang mencurigakan, meskipun terlihat sah
✅ Catat layar generasi alamat asli Anda dan simpan.
Saya harap tim keamanan Binance menyelidiki serangan berbasis ekstensi seperti ini dan mendidik pengguna tentang ancaman yang semakin berkembang ini.
Mari kita saling melindungi.
Ikuti saya untuk mendapatkan peringatan keamanan serupa!
$BANANAS31
$TON
$STRK
#CryptoScam #Binance #ScamAwareness #Malwareattack #malwarebtc
Sebuah ekstensi yang terpasang di browser saya mengintersepsi dan mengganti alamat deposit Binance yang asli dengan alamat penipuan dan saya kehilangan beberapa aset USDT sebagai akibatnya.
🧩 Saya telah mengkonfirmasi bahwa masalah ini disebabkan oleh ekstensi browser berbahaya (“Simpan ke Google Drive” v4.0.5): yang memiliki izin mencurigakan:
"Baca dan ubah semua data Anda di situs web yang Anda kunjungi"
"Modifikasi data clipboard"
"Suntikkan skrip"
Ketika ekstensi AKTIF, alamat deposit USDT (TRC20) yang ditampilkan di situs resmi Binance diganti dengan alamat penipuan ini: TCBbpHGoaTAkbkMgBYkg2N26ZHQ7RWVhA9
Ketika ekstensi DIMATIKAN, alamat dompet yang benar ditampilkan: THzdVHx46GjiuE4gstvdUYcQHZEKQEzdoG
Anda dapat dengan jelas melihat perilaku ini di tangkapan layar terlampir di bawah.
💡 Ini mengkonfirmasi bahwa ini adalah serangan injeksi malware di sisi klien—bukan situs phishing, tetapi peretasan data langsung oleh ekstensi browser di situs resmi Binance.
💡 Nasihat Penting untuk Semua Pengguna Binance:
✅ Selalu periksa ulang alamat deposit Anda menggunakan perangkat yang berbeda atau aplikasi resmi Binance.
✅ Gunakan perangkat lunak desktop Binance jika memungkinkan.
✅ Hapus ekstensi browser yang mencurigakan, meskipun terlihat sah
✅ Catat layar generasi alamat asli Anda dan simpan.
Saya harap tim keamanan Binance menyelidiki serangan berbasis ekstensi seperti ini dan mendidik pengguna tentang ancaman yang semakin berkembang ini.
Mari kita saling melindungi.
Ikuti saya untuk mendapatkan peringatan keamanan serupa!
$BANANAS31
$TON
$STRK
#CryptoScam #Binance #ScamAwareness #Malwareattack #malwarebtc
Masuk untuk menjelajahi konten lainnya