
#infosec
infosec
8,271 penayangan
33 Berdiskusi
Populer
Terbaru


·
--
Kepala Keamanan Baru menerapkan protokol IT yang agresif
• Saluran internet departemen diisolasi untuk membatasi akses eksternal
• Pengeluaran peralatan sekarang memerlukan pencatatan wajib
• Departemen IT mengungkapkan kekhawatiran tentang keamanan data dan sanitasi mesin
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #PeringatanKeamanan
Kepala Keamanan Baru menerapkan protokol IT yang agresif
• Saluran internet departemen diisolasi untuk membatasi akses eksternal
• Pengeluaran peralatan sekarang memerlukan pencatatan wajib
• Departemen IT mengungkapkan kekhawatiran tentang keamanan data dan sanitasi mesin
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #PeringatanKeamanan
• Saluran internet departemen diisolasi untuk membatasi akses eksternal
• Pengeluaran peralatan sekarang memerlukan pencatatan wajib
• Departemen IT mengungkapkan kekhawatiran tentang keamanan data dan sanitasi mesin
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #PeringatanKeamanan
18
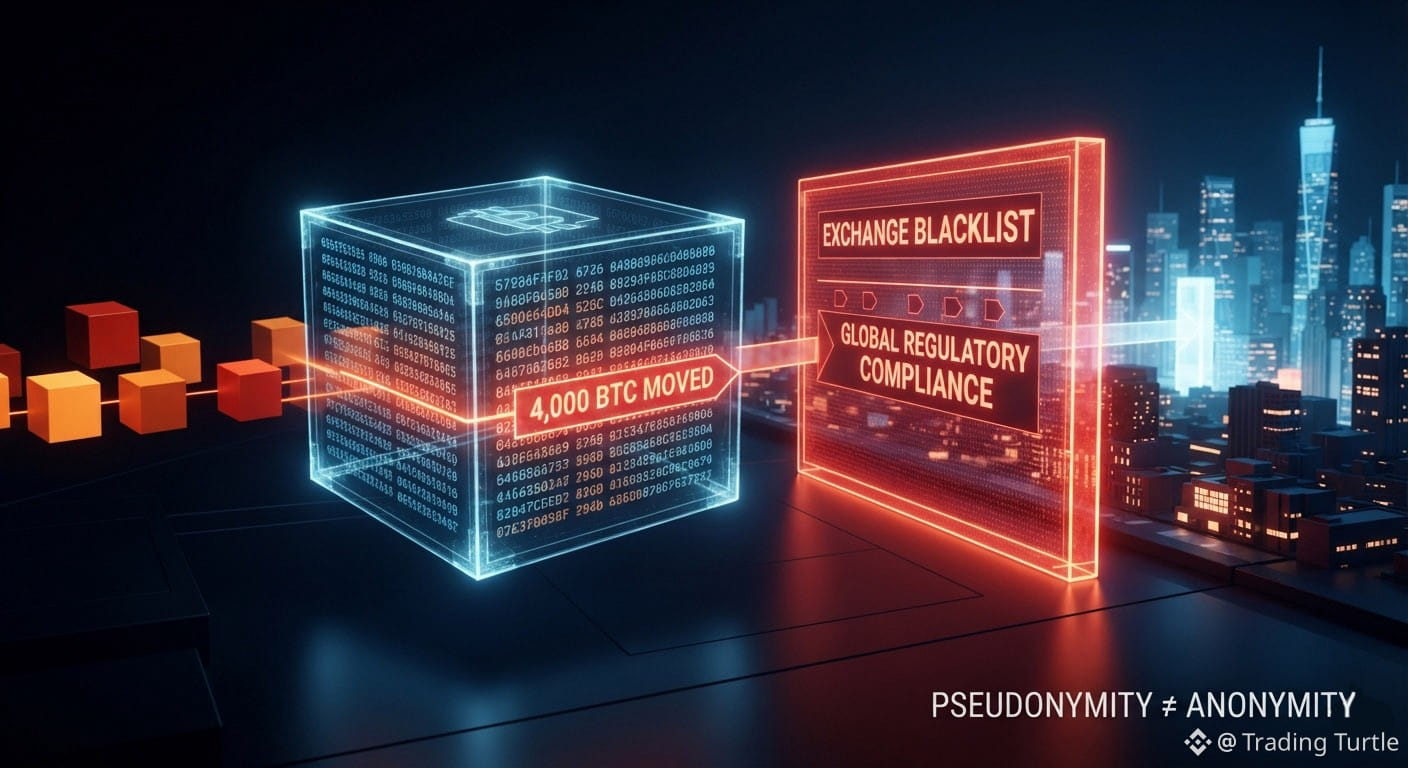
💡 Mengapa "Pelacakan Dompet" Tidak Cukup: Mekanisme di Balik Eksploitasi BTC 4.000 Terbaru
Komunitas kripto baru-baru ini diguncang oleh kerentanan pada dompet federasi Liquid Network, yang mengakibatkan penarikan sekitar 4.000 Bitcoin (bernilai lebih dari $320M).
Meskipun insiden ini berakhir dengan pihak "white hat" mengembalikan sebagian besar dana setelah mengamankan hadiah (bounty) yang besar sebesar $47M, hal itu menyoroti satu kekeliruan yang terus berulang dalam keamanan blockchain: Jika transaksi blockchain sepenuhnya publik, mengapa kita tidak bisa menghentikan atau membongkar si peretas hanya dengan alamat dompetnya?
Sebagai profesional keamanan siber dan blockchain, penting untuk memahami perbedaan antara melacak buku besar dan menegakkan akuntabilitas di dunia nyata. Inilah mengapa pelacakan dompet saja tidak mencegah pencurian:
➡️ Pseudonimitas ≠ Anonimitas: Blockchain menampilkan setiap transaksi dari Titik A ke Titik B, tetapi alamat hanyalah rangkaian kode, bukan identitas. Melacak dompet itu instan; menghubungkan dompet itu ke orang fisik memerlukan pelanggaran keamanan operasional (OpSec) atau keterkaitan dengan endpoint yang teregulasi.
➡️ Desentralisasi Berarti Tidak Ada Tombol "Undo": Berbeda dengan jalur perbankan tradisional yang dapat membekukan atau membalikkan transfer dana yang fraud oleh otoritas pusat, ledger desentralisasi bersifat tidak dapat diubah (immutable). Jika si pelaku memiliki kunci privat, mereka memegang kendali absolut atas dana.
➡️ Jebakan Pencucian Dana: Aktor yang canggih tidak sekadar mengirim dana hasil curian ke bursa ritel. Mereka memanfaatkan privacy coin, protokol desentralisasi, dan mixer untuk memutus jejak deterministik yang dipublikasikan, sehingga audit forensik menjadi sangat rumit.
Namun, Ada Sisi Positifnya? Pelacakan publik memang bekerja sebagai pencegah. Karena alamat dompet BTC 4.000 itu langsung diblacklist secara global oleh bursa, likuiditas keluar (exit liquidity) si pelaku nyaris tersumbat. Transparansi inilah yang pada akhirnya mendorong para penyerang—bahkan yang berniat jahat—untuk bernegosiasi mengembalikan dana dengan dalih "white hat" bounties.
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
💡 Mengapa "Pelacakan Dompet" Tidak Cukup: Mekanisme di Balik Eksploitasi BTC 4.000 Terbaru
Komunitas kripto baru-baru ini diguncang oleh kerentanan pada dompet federasi Liquid Network, yang mengakibatkan penarikan sekitar 4.000 Bitcoin (bernilai lebih dari $320M).
Meskipun insiden ini berakhir dengan pihak "white hat" mengembalikan sebagian besar dana setelah mengamankan hadiah (bounty) yang besar sebesar $47M, hal itu menyoroti satu kekeliruan yang terus berulang dalam keamanan blockchain: Jika transaksi blockchain sepenuhnya publik, mengapa kita tidak bisa menghentikan atau membongkar si peretas hanya dengan alamat dompetnya?
Sebagai profesional keamanan siber dan blockchain, penting untuk memahami perbedaan antara melacak buku besar dan menegakkan akuntabilitas di dunia nyata. Inilah mengapa pelacakan dompet saja tidak mencegah pencurian:
➡️ Pseudonimitas ≠ Anonimitas: Blockchain menampilkan setiap transaksi dari Titik A ke Titik B, tetapi alamat hanyalah rangkaian kode, bukan identitas. Melacak dompet itu instan; menghubungkan dompet itu ke orang fisik memerlukan pelanggaran keamanan operasional (OpSec) atau keterkaitan dengan endpoint yang teregulasi.
➡️ Desentralisasi Berarti Tidak Ada Tombol "Undo": Berbeda dengan jalur perbankan tradisional yang dapat membekukan atau membalikkan transfer dana yang fraud oleh otoritas pusat, ledger desentralisasi bersifat tidak dapat diubah (immutable). Jika si pelaku memiliki kunci privat, mereka memegang kendali absolut atas dana.
➡️ Jebakan Pencucian Dana: Aktor yang canggih tidak sekadar mengirim dana hasil curian ke bursa ritel. Mereka memanfaatkan privacy coin, protokol desentralisasi, dan mixer untuk memutus jejak deterministik yang dipublikasikan, sehingga audit forensik menjadi sangat rumit.
Namun, Ada Sisi Positifnya? Pelacakan publik memang bekerja sebagai pencegah. Karena alamat dompet BTC 4.000 itu langsung diblacklist secara global oleh bursa, likuiditas keluar (exit liquidity) si pelaku nyaris tersumbat. Transparansi inilah yang pada akhirnya mendorong para penyerang—bahkan yang berniat jahat—untuk bernegosiasi mengembalikan dana dengan dalih "white hat" bounties.
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
Komunitas kripto baru-baru ini diguncang oleh kerentanan pada dompet federasi Liquid Network, yang mengakibatkan penarikan sekitar 4.000 Bitcoin (bernilai lebih dari $320M).
Meskipun insiden ini berakhir dengan pihak "white hat" mengembalikan sebagian besar dana setelah mengamankan hadiah (bounty) yang besar sebesar $47M, hal itu menyoroti satu kekeliruan yang terus berulang dalam keamanan blockchain: Jika transaksi blockchain sepenuhnya publik, mengapa kita tidak bisa menghentikan atau membongkar si peretas hanya dengan alamat dompetnya?
Sebagai profesional keamanan siber dan blockchain, penting untuk memahami perbedaan antara melacak buku besar dan menegakkan akuntabilitas di dunia nyata. Inilah mengapa pelacakan dompet saja tidak mencegah pencurian:
➡️ Pseudonimitas ≠ Anonimitas: Blockchain menampilkan setiap transaksi dari Titik A ke Titik B, tetapi alamat hanyalah rangkaian kode, bukan identitas. Melacak dompet itu instan; menghubungkan dompet itu ke orang fisik memerlukan pelanggaran keamanan operasional (OpSec) atau keterkaitan dengan endpoint yang teregulasi.
➡️ Desentralisasi Berarti Tidak Ada Tombol "Undo": Berbeda dengan jalur perbankan tradisional yang dapat membekukan atau membalikkan transfer dana yang fraud oleh otoritas pusat, ledger desentralisasi bersifat tidak dapat diubah (immutable). Jika si pelaku memiliki kunci privat, mereka memegang kendali absolut atas dana.
➡️ Jebakan Pencucian Dana: Aktor yang canggih tidak sekadar mengirim dana hasil curian ke bursa ritel. Mereka memanfaatkan privacy coin, protokol desentralisasi, dan mixer untuk memutus jejak deterministik yang dipublikasikan, sehingga audit forensik menjadi sangat rumit.
Namun, Ada Sisi Positifnya? Pelacakan publik memang bekerja sebagai pencegah. Karena alamat dompet BTC 4.000 itu langsung diblacklist secara global oleh bursa, likuiditas keluar (exit liquidity) si pelaku nyaris tersumbat. Transparansi inilah yang pada akhirnya mendorong para penyerang—bahkan yang berniat jahat—untuk bernegosiasi mengembalikan dana dengan dalih "white hat" bounties.
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
48

🚨 Laporan Mengungkap Cara Baru untuk Malware yang Menargetkan Pengguna
Sebuah laporan keamanan mengungkap penggunaan layanan unduhan malware Rusia baru yang dikenal sebagai DOUBLECUP, dengan teknik-teknik inovatif untuk menyelipkan perangkat lunak berbahaya. Layanan ini mengelabui pengguna melalui ClickFix untuk menyimpan gambar PNG yang telah disusupi malware ke dalam cache browser, lalu mendistribusikan CountLoader dan Trojan kuda untuk mengendalikan jarak jauh DeviceManager.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Sumber: thehackernews.com
🚨 Laporan Mengungkap Cara Baru untuk Malware yang Menargetkan Pengguna
Sebuah laporan keamanan mengungkap penggunaan layanan unduhan malware Rusia baru yang dikenal sebagai DOUBLECUP, dengan teknik-teknik inovatif untuk menyelipkan perangkat lunak berbahaya. Layanan ini mengelabui pengguna melalui ClickFix untuk menyimpan gambar PNG yang telah disusupi malware ke dalam cache browser, lalu mendistribusikan CountLoader dan Trojan kuda untuk mengendalikan jarak jauh DeviceManager.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Sumber: thehackernews.com
Sebuah laporan keamanan mengungkap penggunaan layanan unduhan malware Rusia baru yang dikenal sebagai DOUBLECUP, dengan teknik-teknik inovatif untuk menyelipkan perangkat lunak berbahaya. Layanan ini mengelabui pengguna melalui ClickFix untuk menyimpan gambar PNG yang telah disusupi malware ke dalam cache browser, lalu mendistribusikan CountLoader dan Trojan kuda untuk mengendalikan jarak jauh DeviceManager.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Sumber: thehackernews.com
10
🚨 Serangan ChainDrop Memasuki Rangkaian npm yang Disasar
Sebuah laporan keamanan mengungkap meluasnya serangan siber ChainDrop, di mana penyerang menargetkan lebih dari 1300 paket di repositori npm terkenal. Pelaku menggunakan alur kerja GitHub Actions yang sah untuk menyebarkan kode berbahaya, sehingga memengaruhi proyek perangkat lunak yang bergantung pada paket-paket tersebut.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Sumber: 4sysops.com
🚨 Serangan ChainDrop Memasuki Rangkaian npm yang Disasar
Sebuah laporan keamanan mengungkap meluasnya serangan siber ChainDrop, di mana penyerang menargetkan lebih dari 1300 paket di repositori npm terkenal. Pelaku menggunakan alur kerja GitHub Actions yang sah untuk menyebarkan kode berbahaya, sehingga memengaruhi proyek perangkat lunak yang bergantung pada paket-paket tersebut.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Sumber: 4sysops.com
Sebuah laporan keamanan mengungkap meluasnya serangan siber ChainDrop, di mana penyerang menargetkan lebih dari 1300 paket di repositori npm terkenal. Pelaku menggunakan alur kerja GitHub Actions yang sah untuk menyebarkan kode berbahaya, sehingga memengaruhi proyek perangkat lunak yang bergantung pada paket-paket tersebut.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Sumber: 4sysops.com
10
·
--
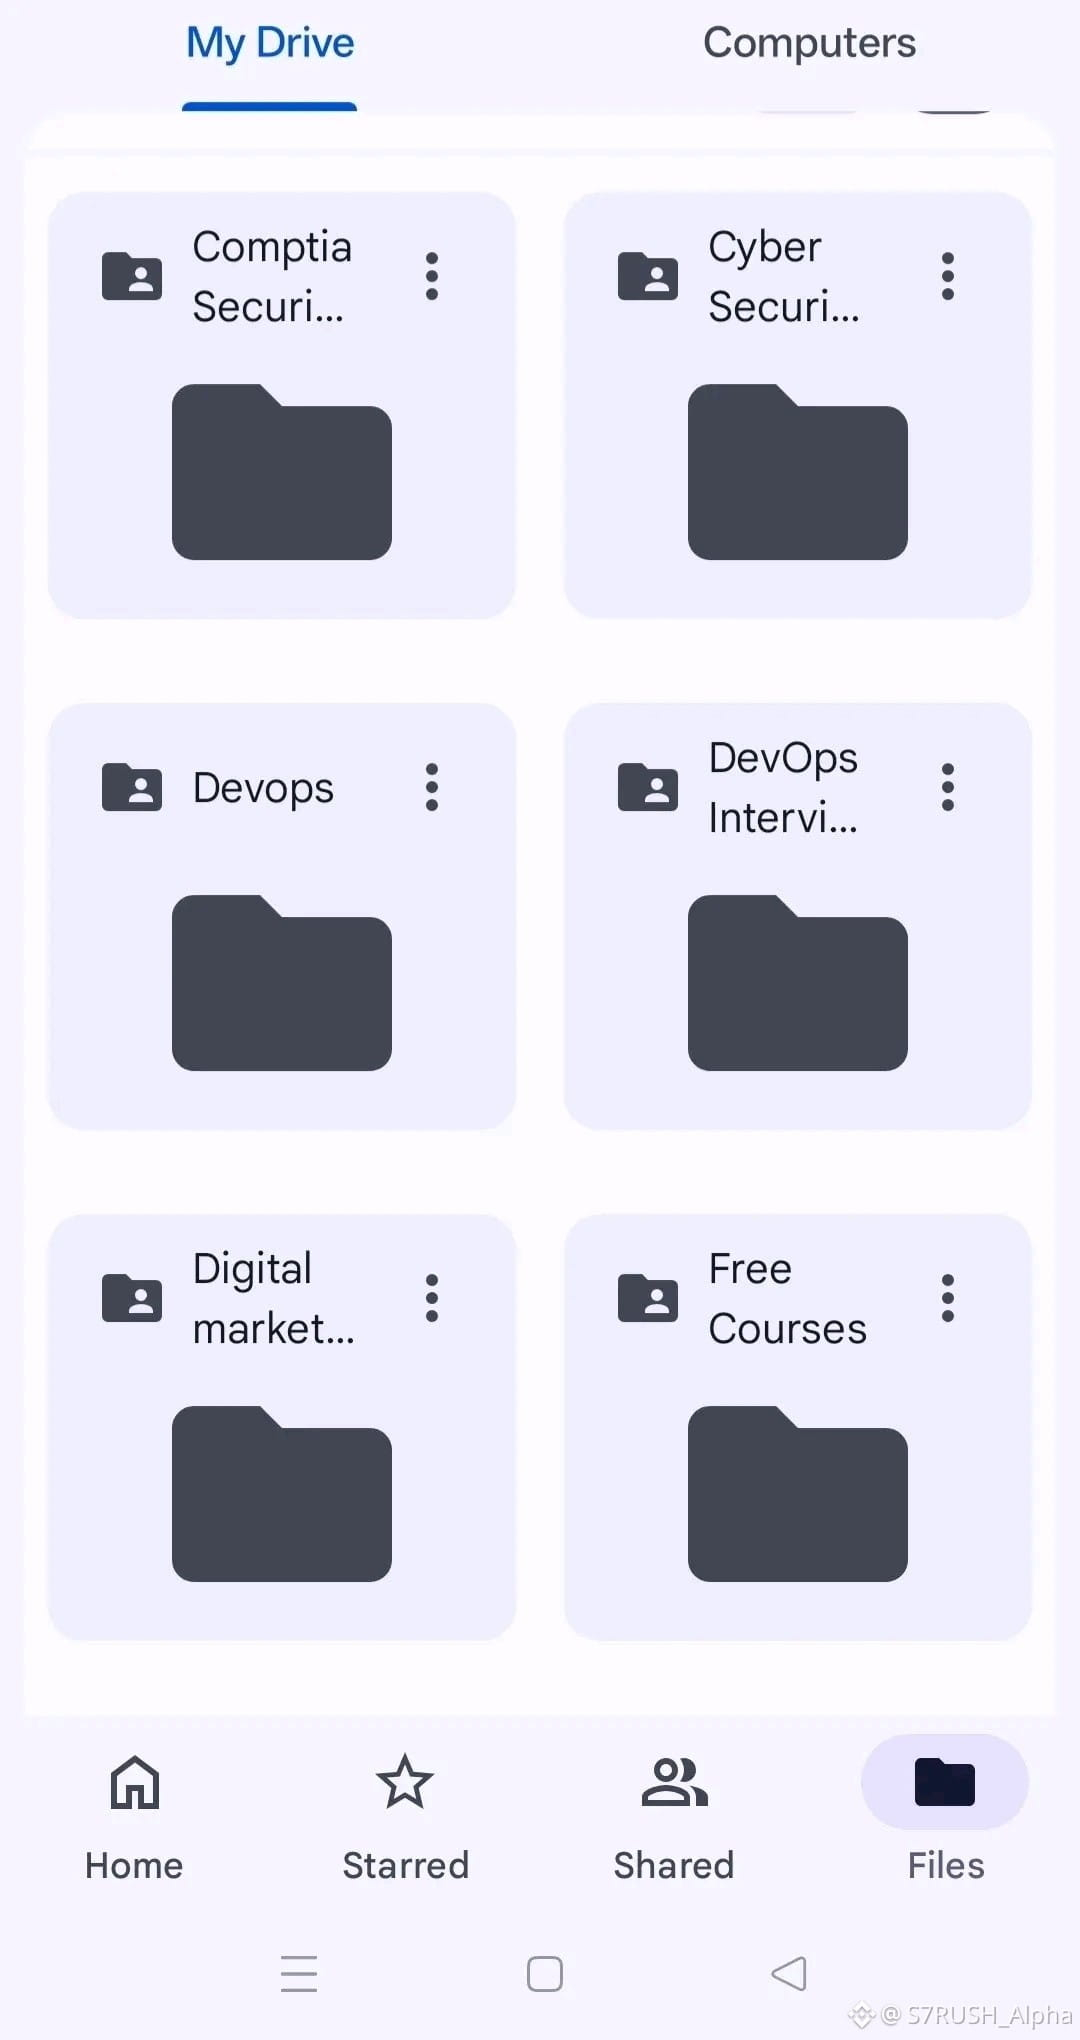
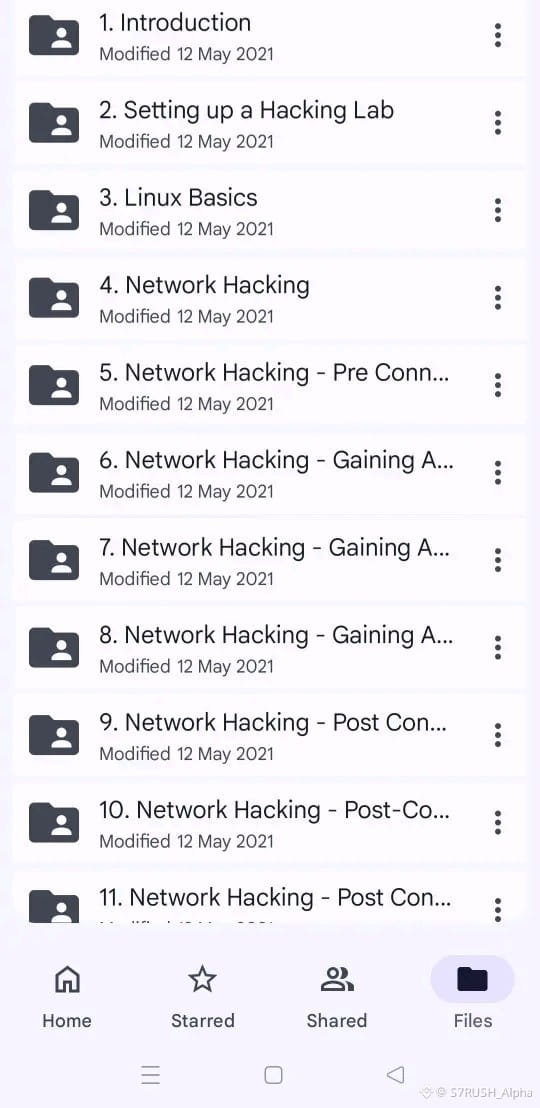
Bundle Pembelajaran Keamanan Siber 50+ GB 🚀
Koleksi besar sumber daya yang mencakup jaringan, Linux, keamanan web, OSINT, dan alur kerja keamanan defensif.
Sempurna untuk siapa saja yang serius membangun keterampilan keamanan siber yang nyata dari pemula hingga tingkat lanjutan.
Bagikan dan Komentar "BUNDLE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Bundle Pembelajaran Keamanan Siber 50+ GB 🚀
Koleksi besar sumber daya yang mencakup jaringan, Linux, keamanan web, OSINT, dan alur kerja keamanan defensif.
Sempurna untuk siapa saja yang serius membangun keterampilan keamanan siber yang nyata dari pemula hingga tingkat lanjutan.
Bagikan dan Komentar "BUNDLE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Koleksi besar sumber daya yang mencakup jaringan, Linux, keamanan web, OSINT, dan alur kerja keamanan defensif.
Sempurna untuk siapa saja yang serius membangun keterampilan keamanan siber yang nyata dari pemula hingga tingkat lanjutan.
Bagikan dan Komentar "BUNDLE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
26
·
--

Artikel
Drift Sunyi: Mengungkap Jejak Siber ke Peretas Korea UtaraMedan perang digital sedang bergeser—dan gelombang terbaru dari #DriftInvestigationLinksRecentAttackToNorthKoreanHackers adalah pengingat mengerikan tentang seberapa canggih perang siber telah menjadi.
Apa yang membuat kasus ini sangat mengkhawatirkan bukan hanya skala pelanggarannya, tetapi juga ketepatannya. Jejak “Drift” menunjukkan infiltrasi yang lambat dan terhitung—satu yang dengan diam-diam memetakan kerentanan sebelum menyerang dengan niat. Ini bukan acak. Ini strategis.
Para ahli keamanan kini menunjukkan pola yang sudah lama diasosiasikan dengan kelompok yang terkait dengan Korea Utara: titik masuk yang tersembunyi, waktu tinggal yang lama, dan ekstraksi data yang terkoordinasi. Jika dikonfirmasi, ini menambah bab lain dalam narasi kompleks operasi siber yang didukung negara yang mengaburkan batas antara spionase dan gangguan ekonomi.
Drift Sunyi: Mengungkap Jejak Siber ke Peretas Korea Utara
Medan perang digital sedang bergeser—dan gelombang terbaru dari #DriftInvestigationLinksRecentAttackToNorthKoreanHackers adalah pengingat mengerikan tentang seberapa canggih perang siber telah menjadi.
Apa yang membuat kasus ini sangat mengkhawatirkan bukan hanya skala pelanggarannya, tetapi juga ketepatannya. Jejak “Drift” menunjukkan infiltrasi yang lambat dan terhitung—satu yang dengan diam-diam memetakan kerentanan sebelum menyerang dengan niat. Ini bukan acak. Ini strategis.
Para ahli keamanan kini menunjukkan pola yang sudah lama diasosiasikan dengan kelompok yang terkait dengan Korea Utara: titik masuk yang tersembunyi, waktu tinggal yang lama, dan ekstraksi data yang terkoordinasi. Jika dikonfirmasi, ini menambah bab lain dalam narasi kompleks operasi siber yang didukung negara yang mengaburkan batas antara spionase dan gangguan ekonomi.
Apa yang membuat kasus ini sangat mengkhawatirkan bukan hanya skala pelanggarannya, tetapi juga ketepatannya. Jejak “Drift” menunjukkan infiltrasi yang lambat dan terhitung—satu yang dengan diam-diam memetakan kerentanan sebelum menyerang dengan niat. Ini bukan acak. Ini strategis.
Para ahli keamanan kini menunjukkan pola yang sudah lama diasosiasikan dengan kelompok yang terkait dengan Korea Utara: titik masuk yang tersembunyi, waktu tinggal yang lama, dan ekstraksi data yang terkoordinasi. Jika dikonfirmasi, ini menambah bab lain dalam narasi kompleks operasi siber yang didukung negara yang mengaburkan batas antara spionase dan gangguan ekonomi.
2
174

Pelanggaran Vercel terlihat lebih besar dari satu akun ⚡
Tim mengatakan telah meninjau hampir 1 PB log dan menemukan aktivitas yang melampaui insiden Context.ai yang asli, dengan penyerang menyebarkan malware dan memburu kunci platform. Ini mengubahnya dari peristiwa satu korban menjadi masalah kepercayaan ekosistem, di mana rotasi kredensial, koordinasi vendor, dan penanganan cepat lebih penting daripada berita utama. Microsoft, AWS, dan Wiz kini terlibat, yang menunjukkan bahwa jangkauan dampaknya mungkin lebih luas dari yang diperkirakan sebelumnya.
Bukan nasihat finansial. Kelola risiko Anda dan lindungi modal Anda.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
Pelanggaran Vercel terlihat lebih besar dari satu akun ⚡
Tim mengatakan telah meninjau hampir 1 PB log dan menemukan aktivitas yang melampaui insiden Context.ai yang asli, dengan penyerang menyebarkan malware dan memburu kunci platform. Ini mengubahnya dari peristiwa satu korban menjadi masalah kepercayaan ekosistem, di mana rotasi kredensial, koordinasi vendor, dan penanganan cepat lebih penting daripada berita utama. Microsoft, AWS, dan Wiz kini terlibat, yang menunjukkan bahwa jangkauan dampaknya mungkin lebih luas dari yang diperkirakan sebelumnya.
Bukan nasihat finansial. Kelola risiko Anda dan lindungi modal Anda.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
Tim mengatakan telah meninjau hampir 1 PB log dan menemukan aktivitas yang melampaui insiden Context.ai yang asli, dengan penyerang menyebarkan malware dan memburu kunci platform. Ini mengubahnya dari peristiwa satu korban menjadi masalah kepercayaan ekosistem, di mana rotasi kredensial, koordinasi vendor, dan penanganan cepat lebih penting daripada berita utama. Microsoft, AWS, dan Wiz kini terlibat, yang menunjukkan bahwa jangkauan dampaknya mungkin lebih luas dari yang diperkirakan sebelumnya.
Bukan nasihat finansial. Kelola risiko Anda dan lindungi modal Anda.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
8
🚨 Kaspersky memperingatkan: malware menargetkan investor mata uang kripto melalui aplikasi GitHub palsu!
Perusahaan keamanan siber Kaspersky mengumumkan penemuan kerangka kerja (framework) baru untuk malware yang memanfaatkan taktik social engineering dan aplikasi GitHub yang telah diretas untuk menargetkan investor mata uang kripto, serta memperingatkan tentang risiko pencurian aset digital.
━━━━━━━━━━━━━━
📊 Dampak: 🔥 Sangat tinggi
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Sumber: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
🚨 Kaspersky memperingatkan: malware menargetkan investor mata uang kripto melalui aplikasi GitHub palsu!
Perusahaan keamanan siber Kaspersky mengumumkan penemuan kerangka kerja (framework) baru untuk malware yang memanfaatkan taktik social engineering dan aplikasi GitHub yang telah diretas untuk menargetkan investor mata uang kripto, serta memperingatkan tentang risiko pencurian aset digital.
━━━━━━━━━━━━━━
📊 Dampak: 🔥 Sangat tinggi
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Sumber: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
Perusahaan keamanan siber Kaspersky mengumumkan penemuan kerangka kerja (framework) baru untuk malware yang memanfaatkan taktik social engineering dan aplikasi GitHub yang telah diretas untuk menargetkan investor mata uang kripto, serta memperingatkan tentang risiko pencurian aset digital.
━━━━━━━━━━━━━━
📊 Dampak: 🔥 Sangat tinggi
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Sumber: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
22
⚽️ Serangan siber besar menargetkan 12 juta akun streaming selama Piala Dunia dan menargetkan pemegang dompet kripto
Sebuah laporan dari HUMAN Security mengungkap pencurian 12 juta akun streaming langsung, termasuk 802 ribu akun pada Juni 2026, bersamaan dengan Piala Dunia. Laporan tersebut menunjukkan peningkatan kejahatan siber yang menargetkan pemegang dompet mata uang kripto dengan menggunakan perangkat lunak trojan perbankan.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Sumber: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
⚽️ Serangan siber besar menargetkan 12 juta akun streaming selama Piala Dunia dan menargetkan pemegang dompet kripto
Sebuah laporan dari HUMAN Security mengungkap pencurian 12 juta akun streaming langsung, termasuk 802 ribu akun pada Juni 2026, bersamaan dengan Piala Dunia. Laporan tersebut menunjukkan peningkatan kejahatan siber yang menargetkan pemegang dompet mata uang kripto dengan menggunakan perangkat lunak trojan perbankan.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Sumber: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
Sebuah laporan dari HUMAN Security mengungkap pencurian 12 juta akun streaming langsung, termasuk 802 ribu akun pada Juni 2026, bersamaan dengan Piala Dunia. Laporan tersebut menunjukkan peningkatan kejahatan siber yang menargetkan pemegang dompet mata uang kripto dengan menggunakan perangkat lunak trojan perbankan.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Sumber: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
26

·
--
Rumor pelanggaran Anthropic membuat $A tetap di radar 🔍
ShinyHunters mengklaim bahwa masalah ini kurang penting untuk tangkapan layar dan lebih untuk sinyal: dasbor model internal, kontrol pengguna, dan data biaya/kinerja kini menjadi target utama. Jika ini dikonfirmasi, institusi kemungkinan akan menganggap infrastruktur AI sebagai permukaan serangan yang semakin meluas, dengan risiko tumpahan untuk vendor dan perusahaan yang terkait dengan crypto yang dibangun di atas tumpukan tersebut.
Ini bukan saran finansial. Kelola risiko Anda dan lindungi modal Anda.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
{future}(AIXBTUSDT)
Rumor pelanggaran Anthropic membuat $A tetap di radar 🔍
ShinyHunters mengklaim bahwa masalah ini kurang penting untuk tangkapan layar dan lebih untuk sinyal: dasbor model internal, kontrol pengguna, dan data biaya/kinerja kini menjadi target utama. Jika ini dikonfirmasi, institusi kemungkinan akan menganggap infrastruktur AI sebagai permukaan serangan yang semakin meluas, dengan risiko tumpahan untuk vendor dan perusahaan yang terkait dengan crypto yang dibangun di atas tumpukan tersebut.
Ini bukan saran finansial. Kelola risiko Anda dan lindungi modal Anda.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
ShinyHunters mengklaim bahwa masalah ini kurang penting untuk tangkapan layar dan lebih untuk sinyal: dasbor model internal, kontrol pengguna, dan data biaya/kinerja kini menjadi target utama. Jika ini dikonfirmasi, institusi kemungkinan akan menganggap infrastruktur AI sebagai permukaan serangan yang semakin meluas, dengan risiko tumpahan untuk vendor dan perusahaan yang terkait dengan crypto yang dibangun di atas tumpukan tersebut.
Ini bukan saran finansial. Kelola risiko Anda dan lindungi modal Anda.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
29
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#FedRateWatch
731,329 penayangan
3,471 Berdiskusi
2
#ArgentinaCommitsToOECDCryptoReportingBy2029
1,616 penayangan
70 Berdiskusi
3
#EthereumFallsBelow$2400
1,552 penayangan
45 Berdiskusi
4
#USDTLaunchesOnZamaPrivacyProtocol
267 penayangan
17 Berdiskusi
5
#USSenateBlocksClarityAct
11,287 penayangan
246 Berdiskusi
6
#BitcoinSlidesTo$76000
32,381 penayangan
147 Berdiskusi
7
#BitcoinReboundsTo$79K
65,802 penayangan
421 Berdiskusi
8
#StrategyMarketCapPassesFord
55,339 penayangan
844 Berdiskusi
9
#ClarityActOddsHalveOnPolymarket
92,150 penayangan
753 Berdiskusi
10
#US30YTreasuryYieldTops5.40%
47,813 penayangan
485 Berdiskusi