

#hackers
hackers
426,222 penayangan
231 Berdiskusi
Populer
Terbaru
·
--
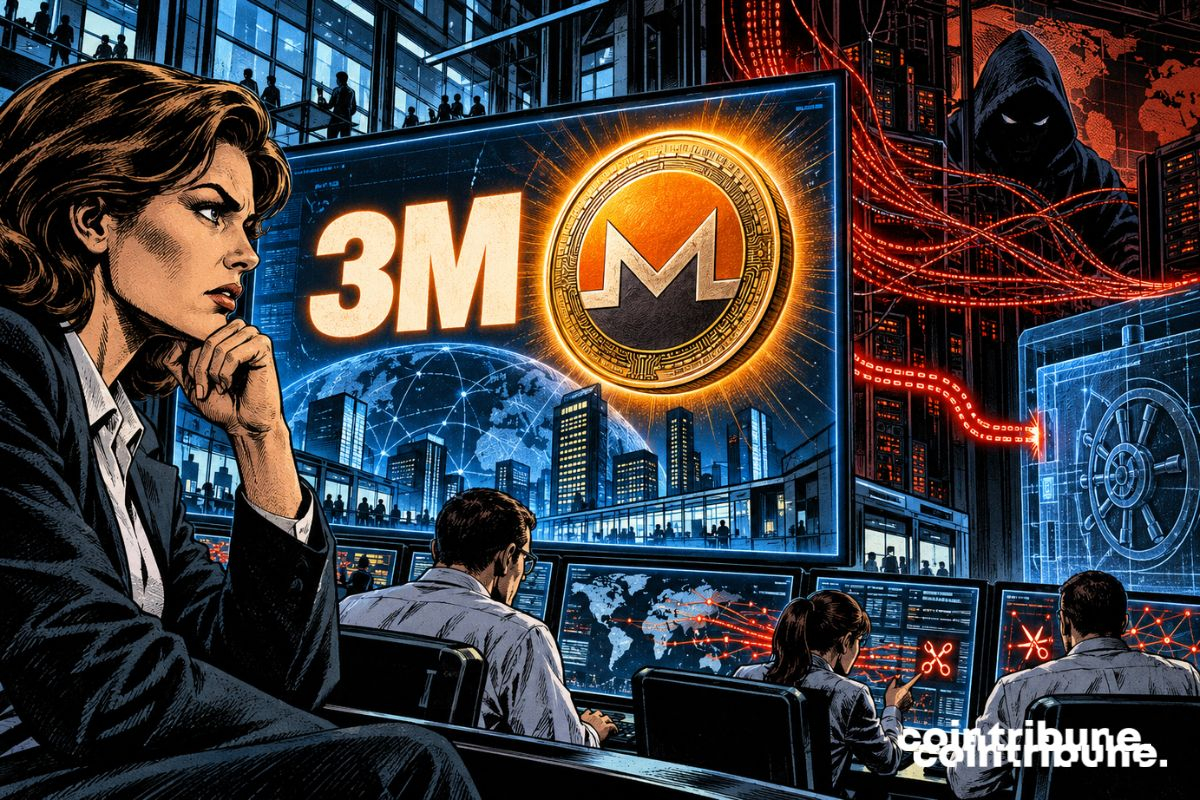
Kripto: Hacker menuntut $3 juta dalam Monero dari Revolut
Revolut menghadapi tekanan baru setelah kebocoran data yang terungkap beberapa hari sebelumnya. Sebuah kelompok yang mengaku sebagai iamnotavillain kini menuntut 6.000 XMR. Jumlah ini setara dengan sekitar 3 juta dolar, dan mengancam akan menjual informasi curian jika perusahaan fintech tersebut tidak membayar. Para pelaku menetapkan tenggat waktu 24 jam. Sekitar 680 pelanggan, termasuk beberapa pemegang kripto penting, disebut terdampak. Revolut, di sisi lain, menyatakan belum menerima permintaan apa pun secara langsung.
Para pelaku menuntut 6.000 XMR, sekitar 3 juta dolar.
Sekitar 680 pelanggan Revolut akan terdampak oleh kebocoran.
Revolut memastikan bahwa sistem pusat dan dana para pelanggannya tidak diretas.
Para pelaku kini menuntut 6.000 XMR
Kasus ini datang pada waktu yang buruk bagi Revolut, yang sedang cepat mengembangkan aktivitas terkait aset digitalnya. Cointribune merinci pekan ini ekspansi Revolut ke kripto, termasuk stablecoin, trading, dan pembayaran.
Kali ini, fintech tersebut menghadapi terutama kasus yang berkaitan dengan data pribadi. Kelompok iamnotavillain memublikasikan ultimatum mereka pada hari Rabu di sebuah situs yang disertai hitungan mundur. Para peretas menuntut 6.000 Monero dan menyatakan mereka akan menyerahkan file tersebut kepada kelompok kriminal lain jika Revolut tidak membayar dalam 24 jam.
Tuntutan pertama sebesar 10.000 BTC sempat beredar sebelumnya di Telegram. Namun, penulis ultimatum saat ini mengatakan jumlah tersebut berasal dari penipu atau dari rekan lama.
Pilihan Monero tidak terlalu mengejutkan. Berbeda dengan bitcoin, yang transaksinya terlihat secara publik di blockchain, kripto XMR dirancang untuk menyembunyikan lebih banyak informasi tentang transfer. Revolut menyatakan tidak memiliki kontak langsung dengan kelompok tersebut dan tidak menerima permintaan tebusan apa pun melalui saluran mereka sendiri.
$HACK.ETF
{etf_us}(HACK.ETF)
$EXI.ETF
{etf_us}(EXI.ETF)
$REVB.US
{stock_us}(REVB.US)
#hackers
Kripto: Hacker menuntut $3 juta dalam Monero dari Revolut
Revolut menghadapi tekanan baru setelah kebocoran data yang terungkap beberapa hari sebelumnya. Sebuah kelompok yang mengaku sebagai iamnotavillain kini menuntut 6.000 XMR. Jumlah ini setara dengan sekitar 3 juta dolar, dan mengancam akan menjual informasi curian jika perusahaan fintech tersebut tidak membayar. Para pelaku menetapkan tenggat waktu 24 jam. Sekitar 680 pelanggan, termasuk beberapa pemegang kripto penting, disebut terdampak. Revolut, di sisi lain, menyatakan belum menerima permintaan apa pun secara langsung.
Para pelaku menuntut 6.000 XMR, sekitar 3 juta dolar.
Sekitar 680 pelanggan Revolut akan terdampak oleh kebocoran.
Revolut memastikan bahwa sistem pusat dan dana para pelanggannya tidak diretas.
Para pelaku kini menuntut 6.000 XMR
Kasus ini datang pada waktu yang buruk bagi Revolut, yang sedang cepat mengembangkan aktivitas terkait aset digitalnya. Cointribune merinci pekan ini ekspansi Revolut ke kripto, termasuk stablecoin, trading, dan pembayaran.
Kali ini, fintech tersebut menghadapi terutama kasus yang berkaitan dengan data pribadi. Kelompok iamnotavillain memublikasikan ultimatum mereka pada hari Rabu di sebuah situs yang disertai hitungan mundur. Para peretas menuntut 6.000 Monero dan menyatakan mereka akan menyerahkan file tersebut kepada kelompok kriminal lain jika Revolut tidak membayar dalam 24 jam.
Tuntutan pertama sebesar 10.000 BTC sempat beredar sebelumnya di Telegram. Namun, penulis ultimatum saat ini mengatakan jumlah tersebut berasal dari penipu atau dari rekan lama.
Pilihan Monero tidak terlalu mengejutkan. Berbeda dengan bitcoin, yang transaksinya terlihat secara publik di blockchain, kripto XMR dirancang untuk menyembunyikan lebih banyak informasi tentang transfer. Revolut menyatakan tidak memiliki kontak langsung dengan kelompok tersebut dan tidak menerima permintaan tebusan apa pun melalui saluran mereka sendiri.
$HACK.ETF
$EXI.ETF
$REVB.US
#hackers
89

·
--
Revolut jadi target pemerasan peretas senilai 3 juta Monero atau 10.000 Bitcoin! Perusahaan menjawab: "Tidak pernah kontak langsung". Di balik ulah ini, para peretas mengincar dua lini panas: Bitcoin dan koin privasi. Dalam jangka pendek, pasar bisa bergejolak, tetapi dalam jangka panjang, keamanan adalah yang utama. #黑客事件 $BTC $XMR
Revolut ditargetkan dengan tebusan $3M Monero atau 10.000 Bitcoin! "Tidak ada kontak langsung" dari para peretas. Drama ini menunjukkan bagaimana BTC dan koin privasi seperti XMR menjadi sarang peretas. Pasar mungkin turun dalam jangka pendek, tapi keamanan adalah raja dalam jangka panjang. #hackers $BTC $XMR
Revolut ditargetkan dengan tebusan $3M Monero atau 10.000 Bitcoin! "Tidak ada kontak langsung" dari para peretas. Drama ini menunjukkan bagaimana BTC dan koin privasi seperti XMR menjadi sarang peretas. Pasar mungkin turun dalam jangka pendek, tapi keamanan adalah raja dalam jangka panjang. #hackers $BTC $XMR
183
·
--
#Peretas mengincar Revolut! Minta $3M dalam XMR, mengancam membocorkan data pelanggan
Raksasa fintech Eropa ini baru saja menjadi korban peretasan, dengan pelaku yang secara spesifik meminta pembayaran Monero, dengan alasan "perlindungan privasi", serta memberikan tenggat waktu yang ketat selama 24 jam. Pilihan itu tidak asal-asalan—fitur privasi XMR memungkinkan peretas memindahkan dana tanpa terdeteksi. Dalam jangka pendek, XMR mungkin akan mengalami gejolak spekulasi, namun dalam jangka panjang, kejadian seperti ini akan memperbesar tekanan regulasi. Pengguna Revolut saat ini menghadapi risiko kebocoran data, sehingga isu keamanan kripto kembali menjadi sorotan.
#RevolutHack $XMR $BTC
#Hackers target Revolut menuntut $3M dalam Monero, mengancam untuk menjual data pelanggan
Fintech Eropa ini baru saja diretas—para pelaku secara spesifik meminta pembayaran Monero, dengan alasan "kekhawatiran privasi" dan memberi tenggat waktu 24 jam yang sempit. Pilihan ini bukan tanpa alasan—fitur privasi XMR memungkinkan peretas memindahkan dana tanpa terdeteksi. Dalam jangka pendek, ini bisa memicu spekulasi XMR, tetapi dalam jangka panjang, kejadian seperti ini meningkatkan tekanan regulasi. Pengguna Revolut kini menghadapi risiko kebocoran data, sehingga keamanan kripto kembali jadi sorotan.
#RevolutHack $XMR
90
·
--
#enigmatic gerakan pada akhir 2026!!!
Peretasan besar-besaran pada sidechain Bitcoin yang terjadi pada 6 September 2026 mengakibatkan $320 #million senilai Bitcoin dikuras dari #liquidNetwork , namun #hackers telah kembali sekitar $273 juta (3,400 BTC), menyisakan $47 juta (598.5 BTC) yang masih belum terselesaikan.
Peretasan besar-besaran pada sidechain Bitcoin yang terjadi pada 6 September 2026 mengakibatkan $320 #million senilai Bitcoin dikuras dari #liquidNetwork , namun #hackers telah kembali sekitar $273 juta (3,400 BTC), menyisakan $47 juta (598.5 BTC) yang masih belum terselesaikan.
59
·
--
⚠️ DROPBOX KONFIRMASI PELANGGARAN RENTANAN RIBUAN AKUN OLEH PERETAS 💻
Dropbox Inc. mengonfirmasi bahwa sekelompok pelaku kejahatan siber membobol ribuan akun di platformnya selama bulan lalu, mengakses dan mengunduh materi yang tersimpan di cloud, lapor Bloomberg News 🚨.
Perusahaan mengakui bahwa insiden keamanan tersebut berdampak pada pengguna individu dan perusahaan, sehingga membahayakan data rahasia 📊.
Tim teknis Dropbox saat ini sedang memberi tahu akun-akun yang terdampak dan menerapkan protokol yang diperkuat untuk mengurangi risiko baru serta melindungi file yang dihosting di jaringannya 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
⚠️ DROPBOX KONFIRMASI PELANGGARAN RENTANAN RIBUAN AKUN OLEH PERETAS 💻
Dropbox Inc. mengonfirmasi bahwa sekelompok pelaku kejahatan siber membobol ribuan akun di platformnya selama bulan lalu, mengakses dan mengunduh materi yang tersimpan di cloud, lapor Bloomberg News 🚨.
Perusahaan mengakui bahwa insiden keamanan tersebut berdampak pada pengguna individu dan perusahaan, sehingga membahayakan data rahasia 📊.
Tim teknis Dropbox saat ini sedang memberi tahu akun-akun yang terdampak dan menerapkan protokol yang diperkuat untuk mengurangi risiko baru serta melindungi file yang dihosting di jaringannya 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
613
·
--
Peretas Lazarus (Korea Utara) memindahkan lebih dari $30M dalam BTC di Hyperliquid dalam hanya 3 minggu.
Tidak ada yang benar-benar tahu dari mana uang itu berasal atau ke mana uang itu akan pergi setelahnya.
Apakah paus ini menggerakkan harga atau hanya menciptakan kebisingan? ⛵
#Bitcoin #Lazarus #Hackers
Tidak ada yang benar-benar tahu dari mana uang itu berasal atau ke mana uang itu akan pergi setelahnya.
Apakah paus ini menggerakkan harga atau hanya menciptakan kebisingan? ⛵
#Bitcoin #Lazarus #Hackers
272
·
--
GOLD Bagaimana Satu Peretasan Mengubahnya Menjadi Bencana Kripto
Peretas mendapatkan akses ke akun X (Twitter) milik Real $TRUMP Coins—yang terhubung dengan penjualan koin koleksi fisik Trump—dan menggunakannya untuk mempromosikan token baru bernama GOLD.
Dengan memanfaatkan popularitas merek tersebut, kapitalisasi pasar token melonjak hingga hampir 60 juta dalam waktu singkat. Lalu terjadi kejatuhan cepat: nilai token anjlok sekitar 99%, meninggalkan ribuan trader dengan kerugian yang sangat besar.
Menurut analitik on-chain, dompet yang terkait dengan peluncuran menjual sekitar 224,5 juta GOLD, dengan keuntungan sekitar 330.000. Sementara itu, seorang individu yang mengaku bertanggung jawab atas pelanggaran tersebut mengeklaim mereka memperoleh lebih dari 8,2 juta.
Spekulasi juga beredar di internet yang mengarah pada kemungkinan keterlibatan peretas Iran, meskipun belum ada konfirmasi resmi yang diberikan.
Pelajarannya: bahkan nama yang sudah dikenal dan akun berprofil tinggi tidak menjamin bahwa sebuah token itu sah. Di dunia kripto, selalu verifikasi sumber resmi dan audit data on-chain sebelum membeli.
#TRUMP #GOLD #iran #hackers
196

·
--
🔥 🔥🔥🔥🔥Hampir $1 miliar kerugian selama enam bulan
Proyek kripto kehilangan $972 juta dari 207 peretasan pada paruh pertama 2026.
📊 Immunefi mencatat jumlah serangan terbanyak yang pernah ada, meskipun rata-rata kerugian per insiden menurun.
Risiko bergeser dari kode ke infrastruktur, kunci, dan serangan yang menargetkan orang
#HackerAlert #hackers #HackerNews
$BNB
{future}(BNBUSDT)
🔥 🔥🔥🔥🔥Hampir $1 miliar kerugian selama enam bulan
Proyek kripto kehilangan $972 juta dari 207 peretasan pada paruh pertama 2026.
📊 Immunefi mencatat jumlah serangan terbanyak yang pernah ada, meskipun rata-rata kerugian per insiden menurun.
Risiko bergeser dari kode ke infrastruktur, kunci, dan serangan yang menargetkan orang
#HackerAlert #hackers #HackerNews
$BNB
1
7
445
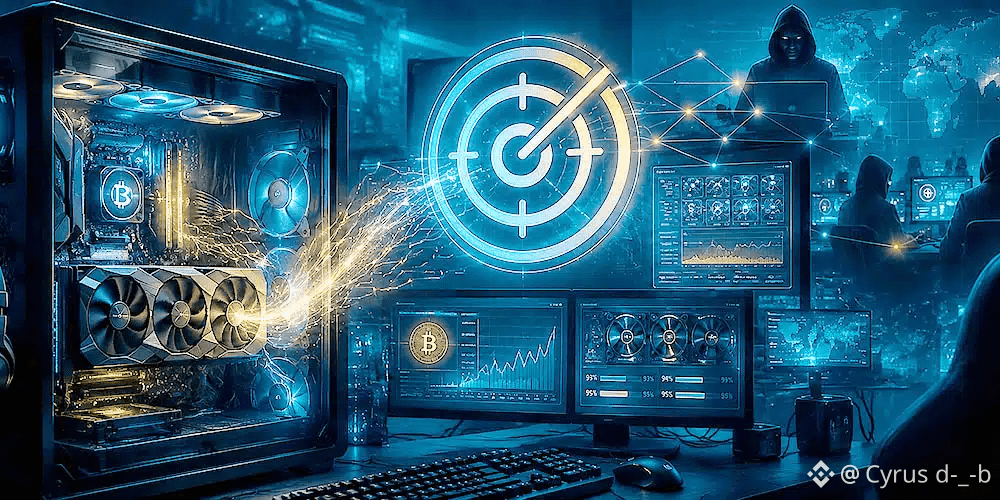
Hacker menggunakan chatbot AI untuk menyisipkan malware dan membuat GPU gamer melakukan mining #Criptomonedas
Mereka #hackers telah menemukan cara yang cukup kotor, menarik sih, untuk memanfaatkan booming AI: menggunakan chatbot dan hasil pencarian yang terinfeksi untuk menyisipkan malware yang menyamar sebagai utilitas PC yang sangat dikenal. #Microsoft telah mendeteksi kampanye cryptojacking oleh hacker melalui chatbot yang langsung menargetkan pengguna dengan perangkat keras yang kuat, terutama gamer dan penggemar hardware, karena di situlah ada GPU yang mampu menambang cryptocurrency tanpa perlu membayar tagihan listrik.
Dengan Iran menjadi surga bagi #criptomineria karena energi yang sangat murah, memahami semua yang terjadi dengan negara itu dan AS, sekarang para hacker harus mencari cara untuk menghemat biaya energi dari seluruh planet untuk dapat mempertahankan rasio #Mining mereka, dan itu berarti perangkat PC para gamer di seluruh dunia.
Perangkap dimulai dengan sesuatu yang sangat biasa yang mungkin kamu lakukan setiap hari. Kita mencari alat seperti HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack atau PDFgear, dan tanpa kita sadari, kita berakhir di situs palsu yang terlihat sah, kita mengunduh file ZIP dan mengira kita sedang menginstal perangkat lunak resmi dan normal.
Masalahnya adalah paket tersebut sudah disiapkan untuk menjalankan kode berbahaya melalui DLL sideloading, sebuah teknik yang memanfaatkan executable yang sah untuk memuat DLL dan memulai infeksi tanpa menimbulkan kecurigaan.
Microsoft menjelaskan bahwa kampanye ini didukung oleh lebih dari 150 domain berbahaya dan telah aktif sejak Maret 2026, jadi ini benar-benar baru dan kebetulan, seperti yang kami katakan, dengan keputusasaan setelah berakhirnya pesta energi murah di Iran.
Setelah masuk ke sistem, malware menginstal ScreenConnect, alat akses jarak jauh yang sah yang di sini digunakan secara abusif. Setelah itu, ia menyebarkan miner seperti gminer, lolMiner, dan SRBMiner-MULTI, semuanya ditujukan untuk memanfaatkan GPU.
$BTC $BNB
{spot}(BTCUSDT)
Hacker menggunakan chatbot AI untuk menyisipkan malware dan membuat GPU gamer melakukan mining #Criptomonedas
Mereka #hackers telah menemukan cara yang cukup kotor, menarik sih, untuk memanfaatkan booming AI: menggunakan chatbot dan hasil pencarian yang terinfeksi untuk menyisipkan malware yang menyamar sebagai utilitas PC yang sangat dikenal. #Microsoft telah mendeteksi kampanye cryptojacking oleh hacker melalui chatbot yang langsung menargetkan pengguna dengan perangkat keras yang kuat, terutama gamer dan penggemar hardware, karena di situlah ada GPU yang mampu menambang cryptocurrency tanpa perlu membayar tagihan listrik.
Dengan Iran menjadi surga bagi #criptomineria karena energi yang sangat murah, memahami semua yang terjadi dengan negara itu dan AS, sekarang para hacker harus mencari cara untuk menghemat biaya energi dari seluruh planet untuk dapat mempertahankan rasio #Mining mereka, dan itu berarti perangkat PC para gamer di seluruh dunia.
Perangkap dimulai dengan sesuatu yang sangat biasa yang mungkin kamu lakukan setiap hari. Kita mencari alat seperti HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack atau PDFgear, dan tanpa kita sadari, kita berakhir di situs palsu yang terlihat sah, kita mengunduh file ZIP dan mengira kita sedang menginstal perangkat lunak resmi dan normal.
Masalahnya adalah paket tersebut sudah disiapkan untuk menjalankan kode berbahaya melalui DLL sideloading, sebuah teknik yang memanfaatkan executable yang sah untuk memuat DLL dan memulai infeksi tanpa menimbulkan kecurigaan.
Microsoft menjelaskan bahwa kampanye ini didukung oleh lebih dari 150 domain berbahaya dan telah aktif sejak Maret 2026, jadi ini benar-benar baru dan kebetulan, seperti yang kami katakan, dengan keputusasaan setelah berakhirnya pesta energi murah di Iran.
Setelah masuk ke sistem, malware menginstal ScreenConnect, alat akses jarak jauh yang sah yang di sini digunakan secara abusif. Setelah itu, ia menyebarkan miner seperti gminer, lolMiner, dan SRBMiner-MULTI, semuanya ditujukan untuk memanfaatkan GPU.
$BTC $BNB
132

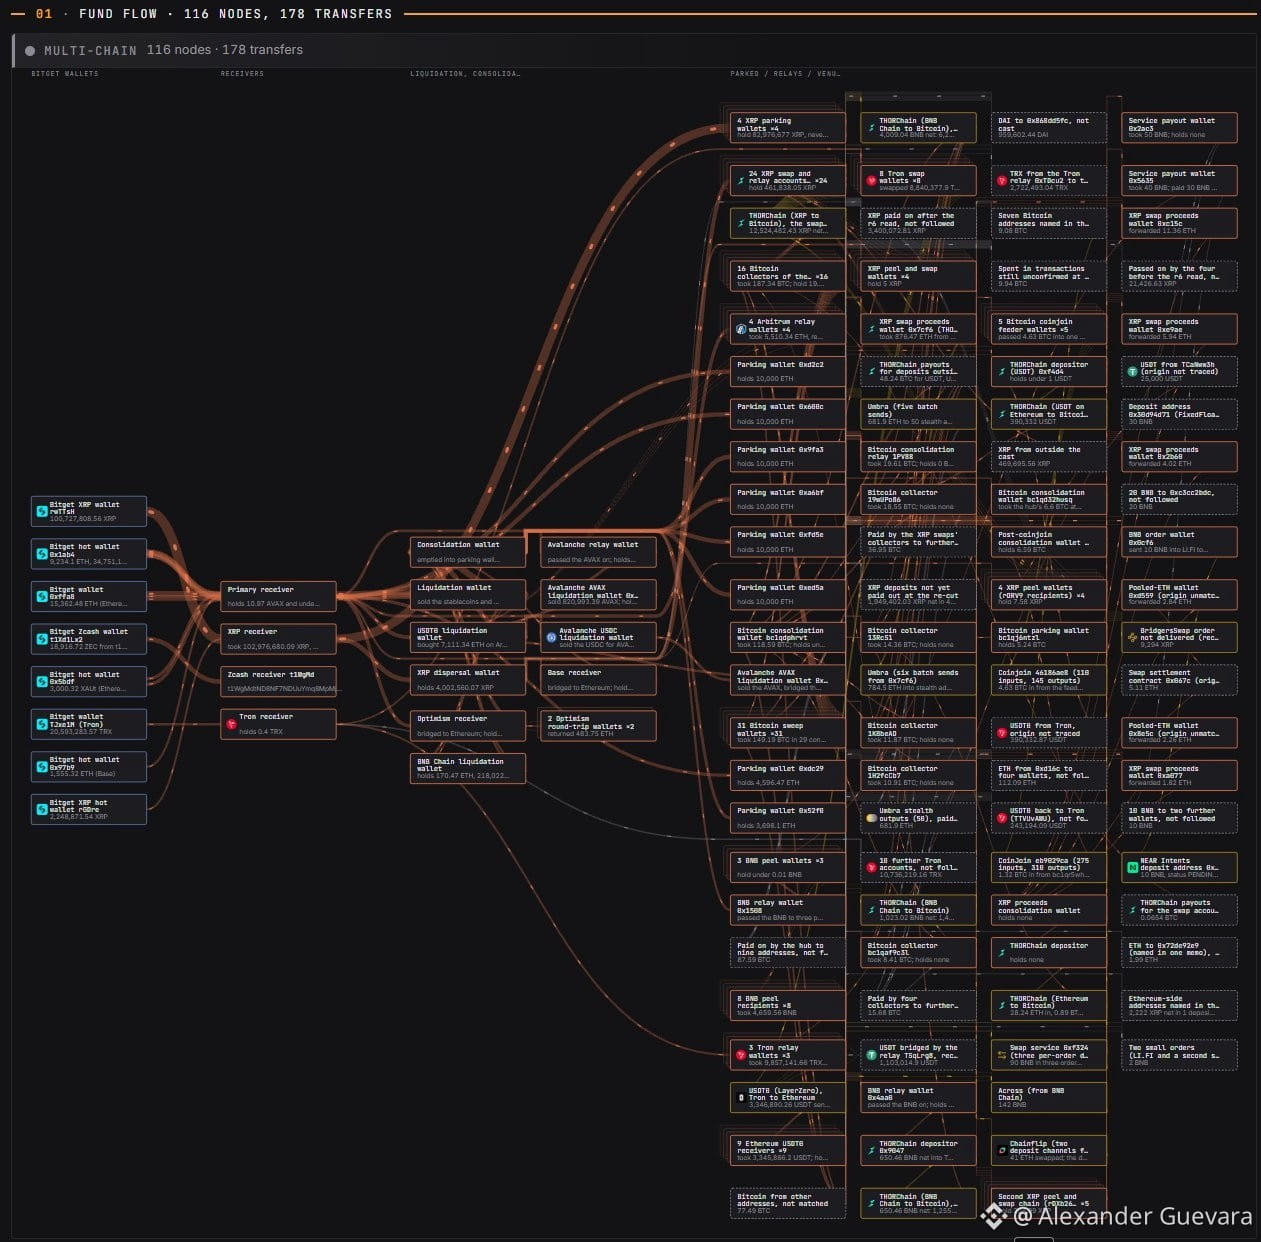
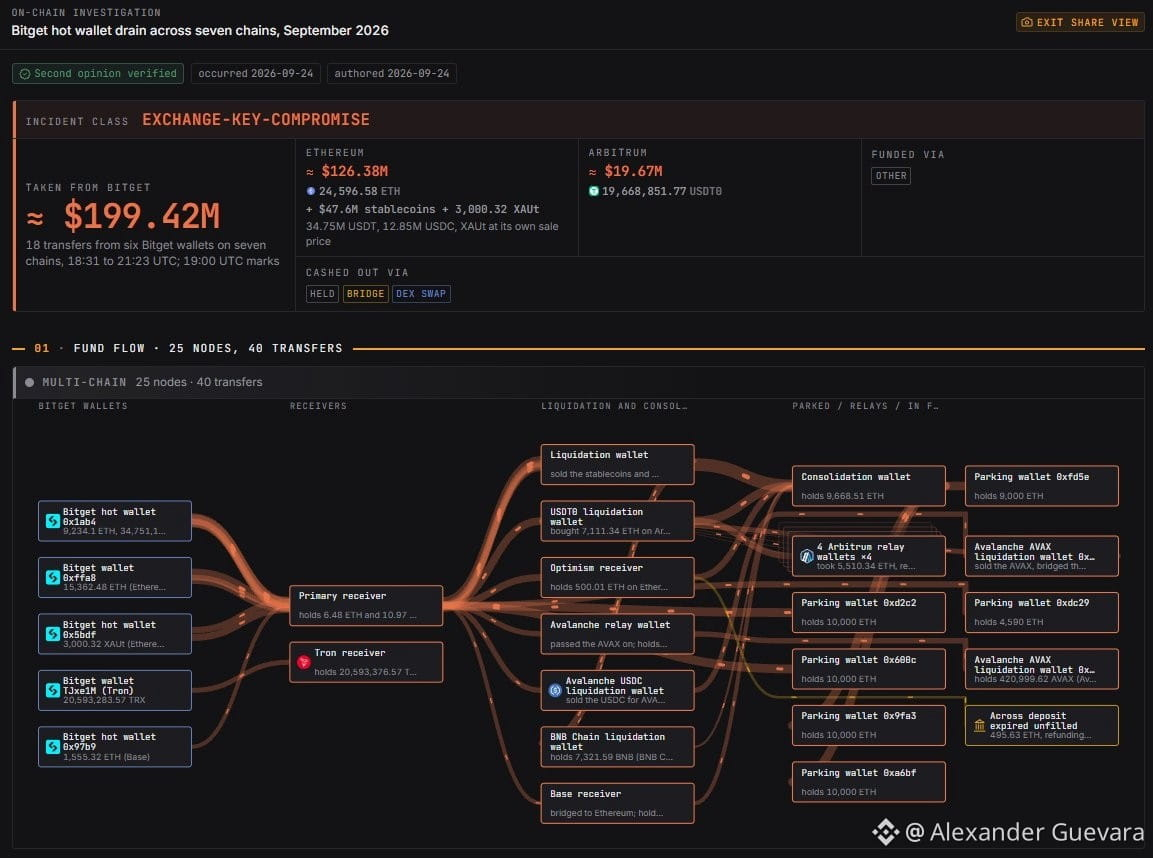
Yah, penelitian dari Bitget ini jadi sedikit lebih rumit 🤣🤣
Penelitian lengkap tentang peretasan dompet panas Bitget tersedia di DB saya
Total $200M yang berhasil dilacak, yang berada di atas sebagian besar klaim awal sebesar $185M, meskipun Bitget mengakui total $385M yang terkena kompromi. Saya curigai sebagian besar dana tersebut berada di blockchain yang kurang terlacak seperti xrp, ada, sui, dll...
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
Yah, penelitian dari Bitget ini jadi sedikit lebih rumit 🤣🤣
Penelitian lengkap tentang peretasan dompet panas Bitget tersedia di DB saya
Total $200M yang berhasil dilacak, yang berada di atas sebagian besar klaim awal sebesar $185M, meskipun Bitget mengakui total $385M yang terkena kompromi. Saya curigai sebagian besar dana tersebut berada di blockchain yang kurang terlacak seperti xrp, ada, sui, dll...
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
Konten yang dikutip telah dihapus
17
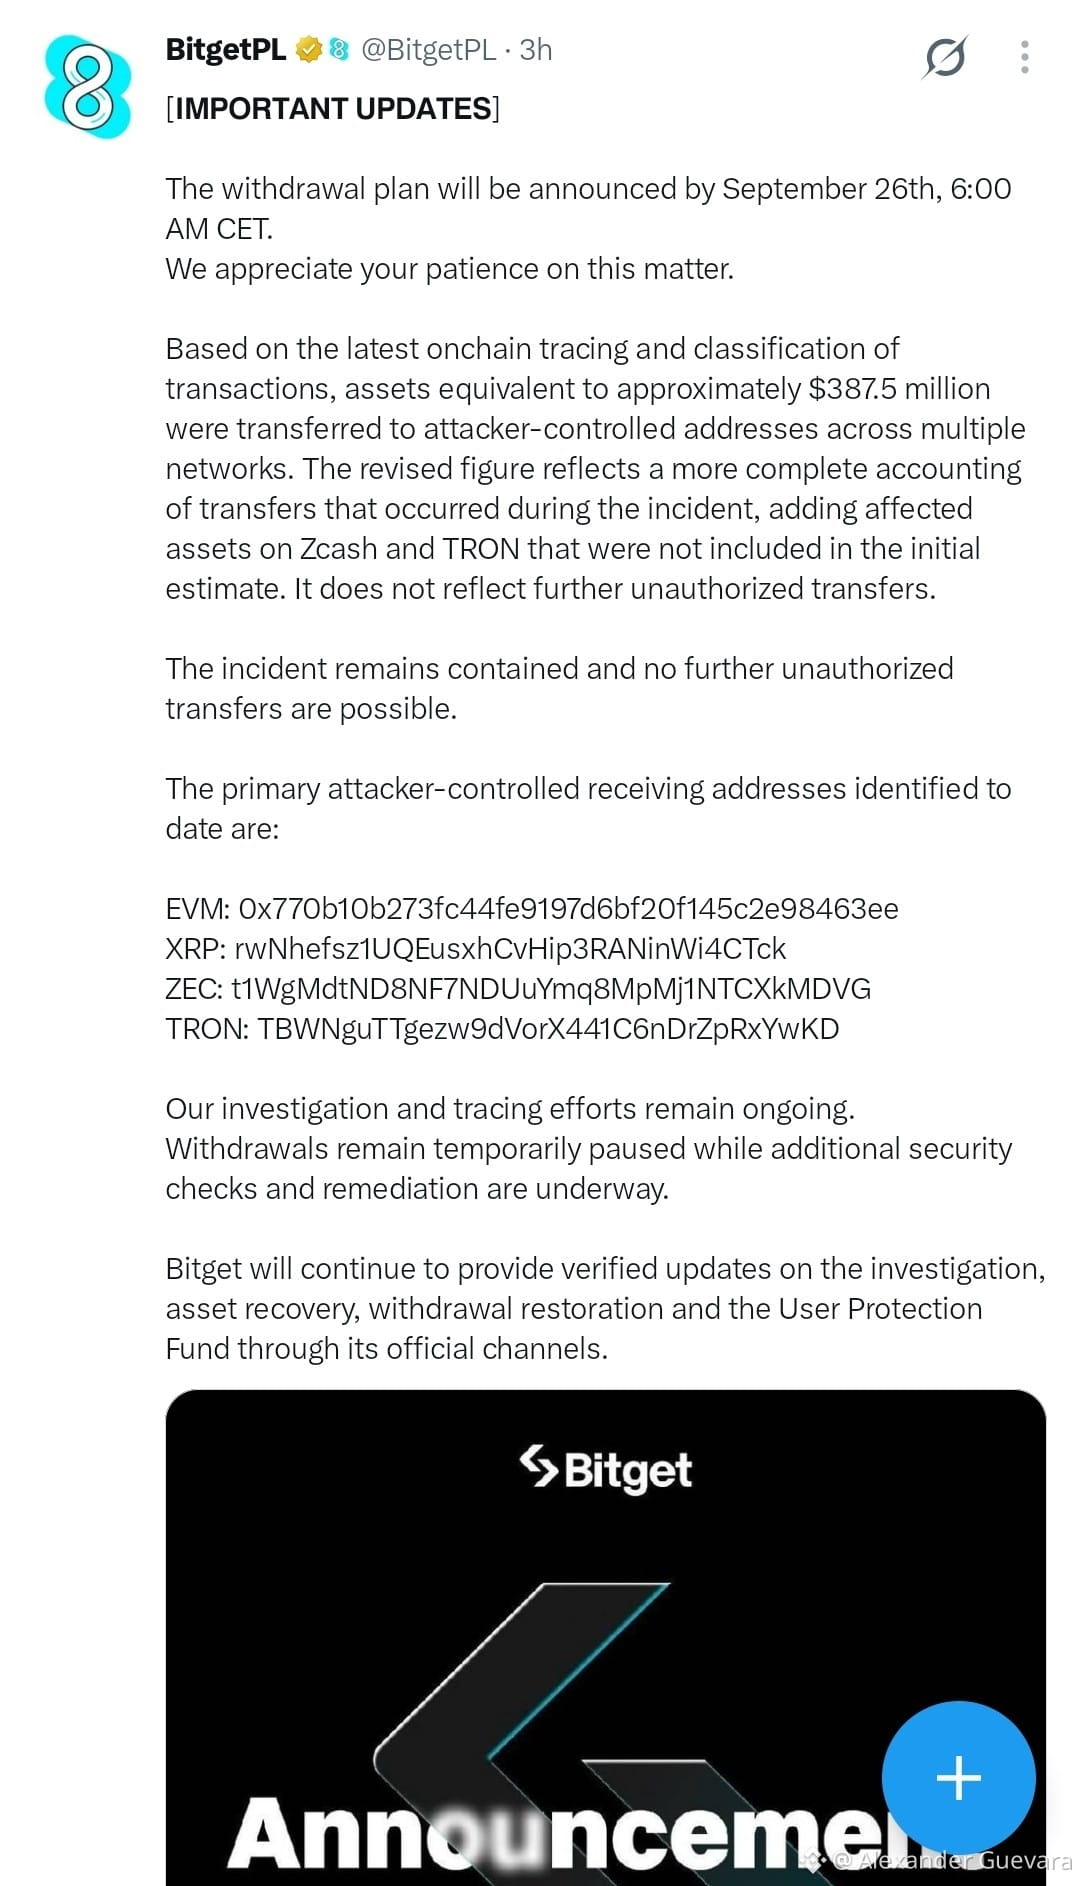
Bitget telah mengonfirmasi bahwa rencana penarikan akan diumumkan sebelum 26 September pukul 6:00 AM CET, setelah insiden keamanan yang berdampak pada platform.
Investigasi berantai mengungkap bahwa penyerang memindahkan sekitar $387,5 juta di beberapa jaringan (termasuk Zcash dan TRON). Angka ini mencakup total aset yang terdampak, tanpa ada pergerakan baru yang tidak sah yang tercatat. Situasi ini tetap sepenuhnya terkendali.
Penarikan masih dihentikan sementara untuk menerapkan verifikasi keamanan yang ketat serta langkah-langkah perbaikan.
Direktor utama yang terkait dengan penyerang adalah:
* EVM: 0x770b10b273fc44fe9197d6bf20f145c2e98463ee
* XRP: rwNhefsz1UQEusxhCvHip3RANinWi4CTck
* ZEC: t1WgMdtND8NF7NDUuYmq8MpMj1NTCXkMDVG
* TRON: TBWNguTTgezw9dVorX441C6nDrZpRxYwKD
Perusahaan akan terus menerbitkan pembaruan resmi mengenai proses pemulihan dan pengaktifan dana melalui saluran terverifikasi.
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $ZEC $XRP $TRX
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
Bitget telah mengonfirmasi bahwa rencana penarikan akan diumumkan sebelum 26 September pukul 6:00 AM CET, setelah insiden keamanan yang berdampak pada platform.
Investigasi berantai mengungkap bahwa penyerang memindahkan sekitar $387,5 juta di beberapa jaringan (termasuk Zcash dan TRON). Angka ini mencakup total aset yang terdampak, tanpa ada pergerakan baru yang tidak sah yang tercatat. Situasi ini tetap sepenuhnya terkendali.
Penarikan masih dihentikan sementara untuk menerapkan verifikasi keamanan yang ketat serta langkah-langkah perbaikan.
Direktor utama yang terkait dengan penyerang adalah:
* EVM: 0x770b10b273fc44fe9197d6bf20f145c2e98463ee
* XRP: rwNhefsz1UQEusxhCvHip3RANinWi4CTck
* ZEC: t1WgMdtND8NF7NDUuYmq8MpMj1NTCXkMDVG
* TRON: TBWNguTTgezw9dVorX441C6nDrZpRxYwKD
Perusahaan akan terus menerbitkan pembaruan resmi mengenai proses pemulihan dan pengaktifan dana melalui saluran terverifikasi.
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $ZEC $XRP $TRX
152
·
--
🚨 TERBARU — PENCURI CRYPTO DIJATUHKAN
🚓 Seorang hacker yang dikenal sebagai “GothFerrari” telah dijatuhi hukuman 78 bulan penjara federal AS setelah membantu mencuri lebih dari $250 JUTA dalam crypto ($BTC /$ETH /$SOL )
Serangan yang dilaporkan melibatkan:
→ Rekayasa sosial
→ Pencurian dompet hardware
→ Pencurian crypto terkoordinasi 👀
Ini adalah pengingat lain dari satu kebenaran brutal dalam crypto:
📍 Keamanan lebih penting daripada hype.
Orang-orang fokus pada velas…
saat penyerang fokus pada akses.
Di pasar ini, melindungi dompetmu sama pentingnya dengan memilih koin yang tepat. 🔒
Selalu:
• Gunakan cold storage
• Lindungi frasa seed
• Hindari tautan phishing
• Jangan pernah percaya DM acak
Satu kesalahan bisa menghapus segalanya.
#Crypto #Bitcoin #CyberSecurity #Hackers #Blockchain
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
🚨 TERBARU — PENCURI CRYPTO DIJATUHKAN
🚓 Seorang hacker yang dikenal sebagai “GothFerrari” telah dijatuhi hukuman 78 bulan penjara federal AS setelah membantu mencuri lebih dari $250 JUTA dalam crypto ($BTC /$ETH /$SOL )
Serangan yang dilaporkan melibatkan:
→ Rekayasa sosial
→ Pencurian dompet hardware
→ Pencurian crypto terkoordinasi 👀
Ini adalah pengingat lain dari satu kebenaran brutal dalam crypto:
📍 Keamanan lebih penting daripada hype.
Orang-orang fokus pada velas…
saat penyerang fokus pada akses.
Di pasar ini, melindungi dompetmu sama pentingnya dengan memilih koin yang tepat. 🔒
Selalu:
• Gunakan cold storage
• Lindungi frasa seed
• Hindari tautan phishing
• Jangan pernah percaya DM acak
Satu kesalahan bisa menghapus segalanya.
#Crypto #Bitcoin #CyberSecurity #Hackers #Blockchain
2
152
·
--

Artikel
Saga Satoshi Nakamoto: Craig Wright Mengakui Pemalsuan Dokumen#Write2Earn Craig Wright mengakui memalsukan dokumen dalam klaim #SatoshiNakamoto di tengah pertempuran hukum dengan COPA, menimbulkan keraguan terhadap kredibilitasnya.
SOROTAN CERITA
Craig Wright, yang mengaku sebagai Satoshi Nakamoto, mengakui telah memalsukan dokumen dalam pertempuran hukum yang bergengsi.
COPA menantang identitas Nakamoto Wright, didukung oleh tokoh berpengaruh seperti Jack Dorsey.
Kredibilitas Wright ternoda sebagai spesialis keamanan informasi setelah mengakui manipulasi dokumen.
Craig Wright, ilmuwan komputer asal Australia yang telah lama mengklaim sebagai Satoshi Nakamoto — pencipta Bitcoin di bawah nama samaran – telah mengakui telah memalsukan dokumen yang mendukung klaimnya. Pengakuan ini muncul dari pertempuran hukum yang bergengsi antara Wright dan Cryptocurrency Open Patent Alliance (COPA), meninggalkan bayangan di atas klaimnya selama bertahun-tahun sebagai pendiri mata uang digital.
Saga Satoshi Nakamoto: Craig Wright Mengakui Pemalsuan Dokumen
#Write2Earn Craig Wright mengakui memalsukan dokumen dalam klaim #SatoshiNakamoto di tengah pertempuran hukum dengan COPA, menimbulkan keraguan terhadap kredibilitasnya.
SOROTAN CERITA
Craig Wright, yang mengaku sebagai Satoshi Nakamoto, mengakui telah memalsukan dokumen dalam pertempuran hukum yang bergengsi.
COPA menantang identitas Nakamoto Wright, didukung oleh tokoh berpengaruh seperti Jack Dorsey.
Kredibilitas Wright ternoda sebagai spesialis keamanan informasi setelah mengakui manipulasi dokumen.
Craig Wright, ilmuwan komputer asal Australia yang telah lama mengklaim sebagai Satoshi Nakamoto — pencipta Bitcoin di bawah nama samaran – telah mengakui telah memalsukan dokumen yang mendukung klaimnya. Pengakuan ini muncul dari pertempuran hukum yang bergengsi antara Wright dan Cryptocurrency Open Patent Alliance (COPA), meninggalkan bayangan di atas klaimnya selama bertahun-tahun sebagai pendiri mata uang digital.
3
819
·
--
🚨 ROBAN LEBIH DARI $100 JUTA DALAM BITCOIN DARI AKUN “AMAN” 🔐
Peretas siber mengambil lebih dari 100 juta dolar dalam Bitcoin yang dimiliki ribuan akun yang diduga aman ⚠️.
Insiden ini menandai skandal baru bagi industri kripto dan sekali lagi mengguncang kepercayaan para investor, yang berulang kali menjadi sasaran pencurian dan serangan siber di industri ini 💸.
Berita ini menambah tekanan pada dinamika kustodi dan keamanan aset digital.
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
🚨 ROBAN LEBIH DARI $100 JUTA DALAM BITCOIN DARI AKUN “AMAN” 🔐
Peretas siber mengambil lebih dari 100 juta dolar dalam Bitcoin yang dimiliki ribuan akun yang diduga aman ⚠️.
Insiden ini menandai skandal baru bagi industri kripto dan sekali lagi mengguncang kepercayaan para investor, yang berulang kali menjadi sasaran pencurian dan serangan siber di industri ini 💸.
Berita ini menambah tekanan pada dinamika kustodi dan keamanan aset digital.
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
$ETH
$BNB
180


·
--
Bearish
🔥Hacker dari Korea Utara terus berkembang dan menargetkan sektor Defi 👈
Ini adalah sesuatu yang mengejutkan dan dalam waktu kurang dari tiga minggu #hackers yang terkait dengan Korea Utara berhasil melakukan dua serangan besar. Yang pertama adalah protokol #DRIFT di Solana dan sekarang protokol #KelpDAO . Para hacker ini terus berkembang dengan menerapkan berbagai teknik untuk mendeteksi kerentanan.
Kedua peristiwa ini menyebabkan kerugian besar bagi sektor #cripto . Lebih dari $ 500 juta dolar telah dialihkan melalui kerentanan Drift dan kelpdao.
Apakah ini kebetulan atau serangan yang ditargetkan pada sektor tertentu? Menurut beberapa analis, kedua insiden ini mengarah pada sesuatu yang lebih "terorganisir". Serangan ini semakin sering terjadi dan sekarang bukan hanya tentang peretasan pada pertukaran atau kesalahan dalam kode, tetapi sekarang mereka menargetkan infrastruktur sektor.
Namun, ini tidak berhenti di situ dan dampak dari eksploitasi kerentanan tidak terbatas pada satu dapp, tetapi meluas ke protokol lain, seperti yang baru-baru ini terjadi dengan kelpdao dan #AAVE .
Dengan peristiwa terbaru ini, apakah Anda merasa aman menggunakan protokol Defi?
👉Lebih banyak pembaruan kripto ...
Bagikan dan ikuti saya untuk lebih banyak 👈😎
$AAVE
{spot}(AAVEUSDT)
🔥Hacker dari Korea Utara terus berkembang dan menargetkan sektor Defi 👈
Ini adalah sesuatu yang mengejutkan dan dalam waktu kurang dari tiga minggu #hackers yang terkait dengan Korea Utara berhasil melakukan dua serangan besar. Yang pertama adalah protokol #DRIFT di Solana dan sekarang protokol #KelpDAO . Para hacker ini terus berkembang dengan menerapkan berbagai teknik untuk mendeteksi kerentanan.
Kedua peristiwa ini menyebabkan kerugian besar bagi sektor #cripto . Lebih dari $ 500 juta dolar telah dialihkan melalui kerentanan Drift dan kelpdao.
Apakah ini kebetulan atau serangan yang ditargetkan pada sektor tertentu? Menurut beberapa analis, kedua insiden ini mengarah pada sesuatu yang lebih "terorganisir". Serangan ini semakin sering terjadi dan sekarang bukan hanya tentang peretasan pada pertukaran atau kesalahan dalam kode, tetapi sekarang mereka menargetkan infrastruktur sektor.
Namun, ini tidak berhenti di situ dan dampak dari eksploitasi kerentanan tidak terbatas pada satu dapp, tetapi meluas ke protokol lain, seperti yang baru-baru ini terjadi dengan kelpdao dan #AAVE .
Dengan peristiwa terbaru ini, apakah Anda merasa aman menggunakan protokol Defi?
👉Lebih banyak pembaruan kripto ...
Bagikan dan ikuti saya untuk lebih banyak 👈😎
$AAVE
4
2.2k
Artikel
AI vs Peretas: Pertarungan Keamanan Siber dalam CryptoAI vs Peretas
Jadi, mari kita bicarakan tentang cryptocurrency. Ini semua tentang sistem tanpa kepercayaan dan jaringan terdesentralisasi, bukan? Dan ada janji besar akan keamanan berkat teknologi blockchain. Tetapi inilah yang mengejutkan—crypto seperti magnet bagi peretas. Serius, dari pelanggaran bursa hingga penipuan phishing, kita berbicara tentang miliaran yang hilang selama dekade terakhir.
Sekarang, masuklah Kecerdasan Buatan (AI). Ini masuk ke dunia liar ini—berperan sebagai pahlawan dan, yah, kadang-kadang penjahat. Pertarungan yang sedang berlangsung antara AI dan peretas? Itu benar-benar bisa membentuk masa depan keamanan crypto.
AI vs Peretas: Pertarungan Keamanan Siber dalam Crypto
AI vs Peretas
Jadi, mari kita bicarakan tentang cryptocurrency. Ini semua tentang sistem tanpa kepercayaan dan jaringan terdesentralisasi, bukan? Dan ada janji besar akan keamanan berkat teknologi blockchain. Tetapi inilah yang mengejutkan—crypto seperti magnet bagi peretas. Serius, dari pelanggaran bursa hingga penipuan phishing, kita berbicara tentang miliaran yang hilang selama dekade terakhir.
Sekarang, masuklah Kecerdasan Buatan (AI). Ini masuk ke dunia liar ini—berperan sebagai pahlawan dan, yah, kadang-kadang penjahat. Pertarungan yang sedang berlangsung antara AI dan peretas? Itu benar-benar bisa membentuk masa depan keamanan crypto.
456
219
41
456
·
--
💰 Peretas mencuri lebih dari $600 juta dalam kripto dalam sebulan. April adalah bulan terburuk untuk pelanggaran kripto tahun ini, dengan kerugian melebihi $600 juta.
🚨 DeFi menerima dampak paling besar, dengan hanya dua insiden besar yang menyumbang lebih dari 80% dari semua kerugian. Peretas semakin menggunakan AI dan deepfake, mengalihkan serangan dari kode ke orang dan infrastruktur.
#AI #hackers #CertiKSaysAprilCryptoHackLossesHit$650M
$BNB
{spot}(BNBUSDT)
💰 Peretas mencuri lebih dari $600 juta dalam kripto dalam sebulan. April adalah bulan terburuk untuk pelanggaran kripto tahun ini, dengan kerugian melebihi $600 juta.
🚨 DeFi menerima dampak paling besar, dengan hanya dua insiden besar yang menyumbang lebih dari 80% dari semua kerugian. Peretas semakin menggunakan AI dan deepfake, mengalihkan serangan dari kode ke orang dan infrastruktur.
#AI #hackers #CertiKSaysAprilCryptoHackLossesHit$650M
$BNB
🚨 DeFi menerima dampak paling besar, dengan hanya dua insiden besar yang menyumbang lebih dari 80% dari semua kerugian. Peretas semakin menggunakan AI dan deepfake, mengalihkan serangan dari kode ke orang dan infrastruktur.
#AI #hackers #CertiKSaysAprilCryptoHackLossesHit$650M
$BNB
3
2.5k
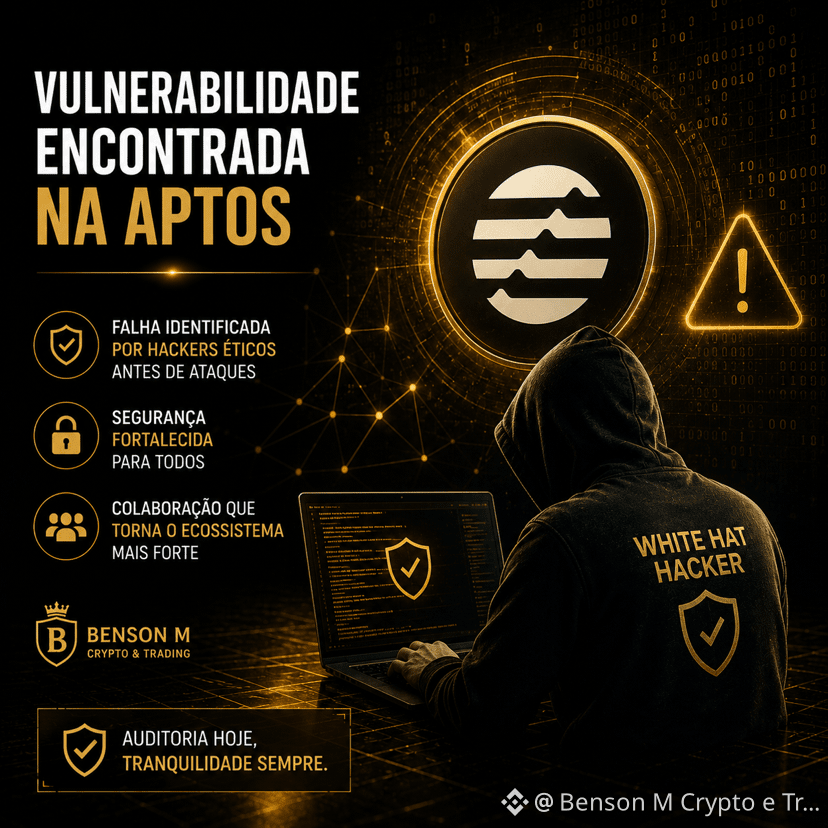
🔒🚨 #Hackers ahli etika mengidentifikasi kerentanan dalam blockchain Aptos.
Kelemahan tersebut ditemukan oleh peneliti sebelum menyebabkan kerugian bagi pengguna.
Jenis audit ini memperkuat keamanan ekosistem dan menunjukkan pentingnya kolaborasi antara pengembang dan spesialis keamanan siber.
Keamanan tetap menjadi salah satu pilar blockchain modern.
#Aptos #Blockchain #Crypto #CyberSecurity #Markets
131
·
--
Bullish
#hackers mengeksploitasi Kelp DAO,s LayerZero bridge, mencetak 116.500 token rs$ETH yang tidak dijamin senilai $292M. Serangan tersebut melibatkan manipulasi infrastruktur RPC dalam konfigurasi DVN 1-dari-1.
$ETH
{spot}(ETHUSDT)
#KelpDAOFacesAttack
#hackers mengeksploitasi Kelp DAO,s LayerZero bridge, mencetak 116.500 token rs$ETH yang tidak dijamin senilai $292M. Serangan tersebut melibatkan manipulasi infrastruktur RPC dalam konfigurasi DVN 1-dari-1.
$ETH
#KelpDAOFacesAttack
$ETH
#KelpDAOFacesAttack
185
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BitMineETHHoldingsTop6Million
1,737 penayangan
133 Berdiskusi
2
#StrategyAdds1666BTCHoldingsReach847666
1,088 penayangan
96 Berdiskusi
3
#NvidiaApproves$150BBuyback
2,137 penayangan
54 Berdiskusi
4
#OpenAIDelaysGPT6.1OverSafetyIssues
12,022 penayangan
430 Berdiskusi
5
#AMDToAcquireWorldLabsFor$8.2B
1,108 penayangan
44 Berdiskusi
6
#AnthropicIPOProspectusCouldValueItOver$2T
3,946 penayangan
72 Berdiskusi
7
#HackersDrainOver12.4MXRPFromDCENTWallets
26,535 penayangan
546 Berdiskusi
8
#SECSaysDecentralizedTokenBuybacksNotInvestmentContracts
2,353 penayangan
38 Berdiskusi
9
#UKFCAWinsCourtOrderToRecover851400Pounds
82,714 penayangan
1,401 Berdiskusi
10
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
88,157 penayangan
1,518 Berdiskusi