
#ethersphere
ethersphere
0 penayangan
2 Berdiskusi
Populer
Terbaru

·
--
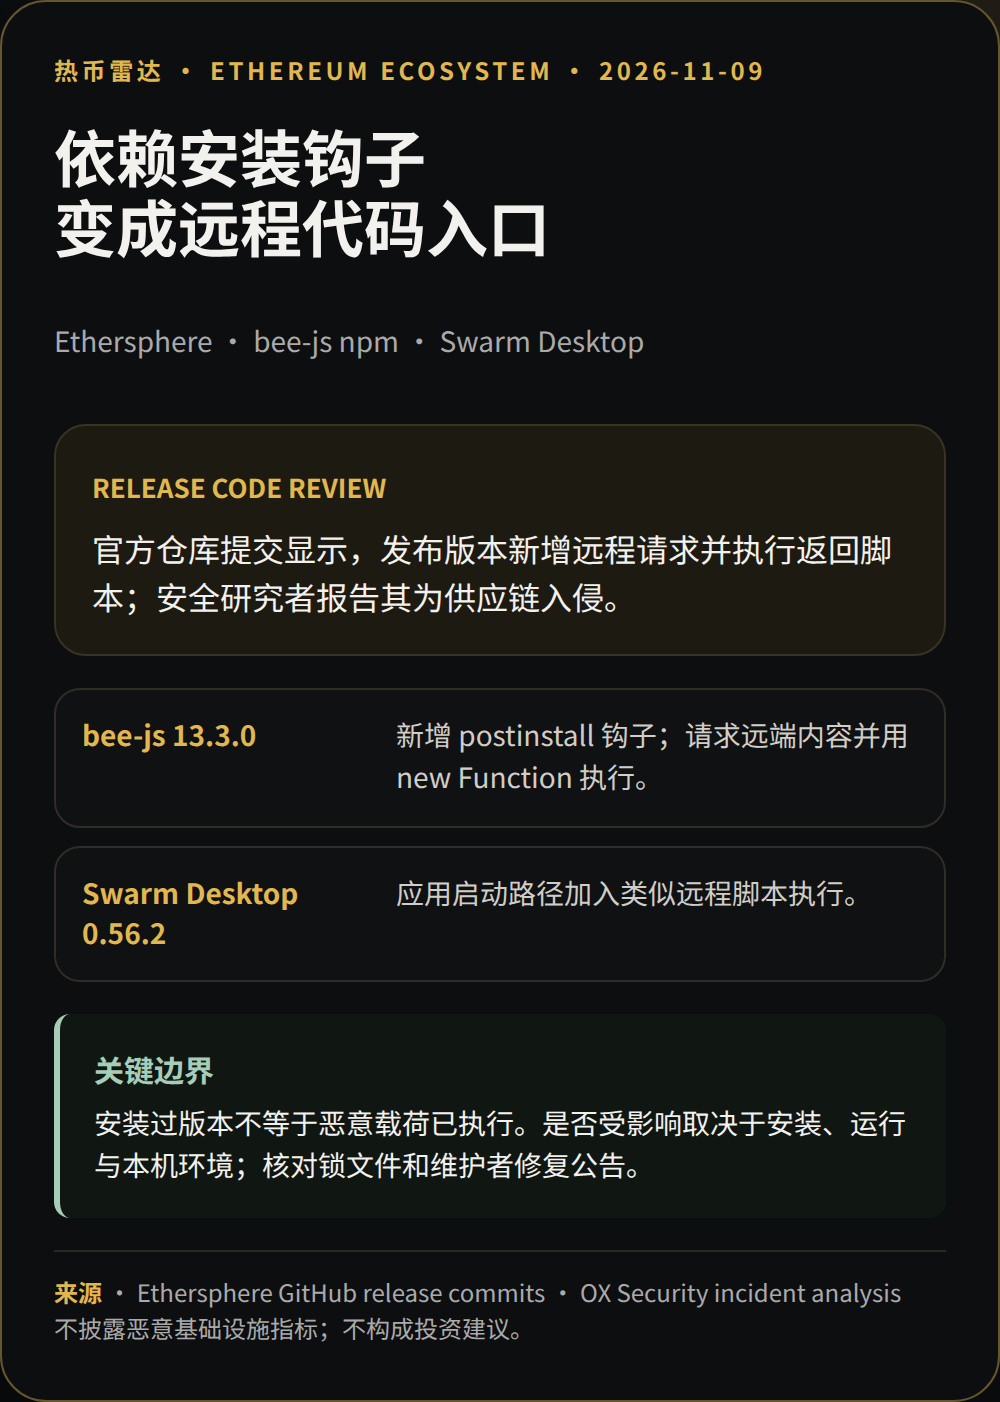
Pembaruan pada commit bee-js 13.3.0 dari Ethersphere menambahkan postinstall yang meminta skrip dari server jarak jauh dan menjalankannya secara dinamis; pada hari yang sama, commit Swarm Desktop 0.56.2 juga menambahkan eksekusi kode jarak jauh.
OX Security melaporkan hal ini sebagai pembobolan rantai pasokan dan menyatakan bahwa kode berbahaya tersebut dapat mengakses data dompet lokal. Menginstal paket tidak berarti payload sudah dijalankan; dampaknya bergantung pada apakah paket dijalankan dan lingkungan yang digunakan. Pengembang dapat memeriksa file lock dan keterangan perbaikan dari para pemelihara.
Mana yang lebih Anda prioritaskan: penguncian dependensi atau perlindungan kredensial rilis?
Sumber: [Commit resmi bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[Commit resmi Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[Analisis OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Pengungkapan: Artikel ini mungkin memenuhi syarat untuk mendapatkan hadiah Write to Earn dari Binance Square; kelayakan dan hadiah mengikuti aturan platform serta hasil aktual. Bukan saran investasi.
#Ethersphere #Keamanan
Pembaruan pada commit bee-js 13.3.0 dari Ethersphere menambahkan postinstall yang meminta skrip dari server jarak jauh dan menjalankannya secara dinamis; pada hari yang sama, commit Swarm Desktop 0.56.2 juga menambahkan eksekusi kode jarak jauh.
OX Security melaporkan hal ini sebagai pembobolan rantai pasokan dan menyatakan bahwa kode berbahaya tersebut dapat mengakses data dompet lokal. Menginstal paket tidak berarti payload sudah dijalankan; dampaknya bergantung pada apakah paket dijalankan dan lingkungan yang digunakan. Pengembang dapat memeriksa file lock dan keterangan perbaikan dari para pemelihara.
Mana yang lebih Anda prioritaskan: penguncian dependensi atau perlindungan kredensial rilis?
Sumber: [Commit resmi bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[Commit resmi Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[Analisis OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Pengungkapan: Artikel ini mungkin memenuhi syarat untuk mendapatkan hadiah Write to Earn dari Binance Square; kelayakan dan hadiah mengikuti aturan platform serta hasil aktual. Bukan saran investasi.
#Ethersphere #Keamanan
OX Security melaporkan hal ini sebagai pembobolan rantai pasokan dan menyatakan bahwa kode berbahaya tersebut dapat mengakses data dompet lokal. Menginstal paket tidak berarti payload sudah dijalankan; dampaknya bergantung pada apakah paket dijalankan dan lingkungan yang digunakan. Pengembang dapat memeriksa file lock dan keterangan perbaikan dari para pemelihara.
Mana yang lebih Anda prioritaskan: penguncian dependensi atau perlindungan kredensial rilis?
Sumber: [Commit resmi bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[Commit resmi Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[Analisis OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Pengungkapan: Artikel ini mungkin memenuhi syarat untuk mendapatkan hadiah Write to Earn dari Binance Square; kelayakan dan hadiah mengikuti aturan platform serta hasil aktual. Bukan saran investasi.
#Ethersphere #Keamanan
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#NvidiaInvestigatesAfterHuang’sAffairApology
230,037 penayangan
1,859 Berdiskusi
2
#CPITestsDecemberRateOutlook
678,104 penayangan
2,930 Berdiskusi
3
#AnthropicRejectsIPODelayValuationinQuestion
49,750 penayangan
486 Berdiskusi
4
#US-IranTalksFuelStrongStockMarketRebound
0 penayangan
29 Berdiskusi
5
#BitcoinFiveWeeklyLosses
255,633 penayangan
2,269 Berdiskusi
6
#AIChipSlumpNasdaq
141,496 penayangan
1,392 Berdiskusi
7
#CryptoLiquidationsReach$1.16BIn24Hours
17,723 penayangan
54 Berdiskusi
8
#StrategyBuys1037BTCLastWeek
669 penayangan
27 Berdiskusi
9
#NYSEToUseAvalancheToSettleTokenizedStocks
303 penayangan
17 Berdiskusi
10
#TradFiForBeginners
370,510 penayangan
2,641 Berdiskusi