

#cyberthreat
cyberthreat
884 penayangan
14 Berdiskusi
Populer
Terbaru

⚠️ Peringatan keamanan: Perangkat lunak ClickLock mengancam pengguna macOS dengan pencurian data!
Perangkat lunak berbahaya baru bernama ClickLock menargetkan pengguna perangkat macOS, dan mengandalkan rekayasa sosial untuk menipu korban agar mencuri kata sandi dan data sensitif. Perangkat lunak ini tidak memerlukan eksploitasi celah atau hak akses tingkat tinggi untuk berfungsi, sehingga menjadi ancaman yang semakin meningkat terhadap keamanan informasi.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 Sumber: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
⚠️ Peringatan keamanan: Perangkat lunak ClickLock mengancam pengguna macOS dengan pencurian data!
Perangkat lunak berbahaya baru bernama ClickLock menargetkan pengguna perangkat macOS, dan mengandalkan rekayasa sosial untuk menipu korban agar mencuri kata sandi dan data sensitif. Perangkat lunak ini tidak memerlukan eksploitasi celah atau hak akses tingkat tinggi untuk berfungsi, sehingga menjadi ancaman yang semakin meningkat terhadap keamanan informasi.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 Sumber: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
Perangkat lunak berbahaya baru bernama ClickLock menargetkan pengguna perangkat macOS, dan mengandalkan rekayasa sosial untuk menipu korban agar mencuri kata sandi dan data sensitif. Perangkat lunak ini tidak memerlukan eksploitasi celah atau hak akses tingkat tinggi untuk berfungsi, sehingga menjadi ancaman yang semakin meningkat terhadap keamanan informasi.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 Sumber: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
29

·
--
🚨 PENIPUAN BARU MENYASAR PRAKTISI $WEB3 – MENCURI DATA DOMPET! 💀
🔍 Pelaku menyamar sebagai perekrut, memancing korban untuk menginstal alat konferensi AI palsu bernama "Relay" – padahal berbahaya dan mencuri informasi yang menargetkan baik macOS maupun Windows. 🛡️ Alat ini mengambil kredensial browser, data dompet terenkripsi, Keychain, sesi Telegram, dan lainnya.
⚠️ SlowMist telah mengonfirmasi rangkaian serangannya. Jangan pernah menjalankan perangkat lunak yang belum terverifikasi saat wawancara online atau mengabaikan perintah sandi sistem yang tidak biasa. 💡 Aset digital Anda bergantung pada kewaspadaan Anda. 💬 Apakah Anda atau tim Anda baru-baru ini menemukan permintaan perekrutan yang mencurigakan? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
🚨 PENIPUAN BARU MENYASAR PRAKTISI $WEB3 – MENCURI DATA DOMPET! 💀
🔍 Pelaku menyamar sebagai perekrut, memancing korban untuk menginstal alat konferensi AI palsu bernama "Relay" – padahal berbahaya dan mencuri informasi yang menargetkan baik macOS maupun Windows. 🛡️ Alat ini mengambil kredensial browser, data dompet terenkripsi, Keychain, sesi Telegram, dan lainnya.
⚠️ SlowMist telah mengonfirmasi rangkaian serangannya. Jangan pernah menjalankan perangkat lunak yang belum terverifikasi saat wawancara online atau mengabaikan perintah sandi sistem yang tidak biasa. 💡 Aset digital Anda bergantung pada kewaspadaan Anda. 💬 Apakah Anda atau tim Anda baru-baru ini menemukan permintaan perekrutan yang mencurigakan? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
🔍 Pelaku menyamar sebagai perekrut, memancing korban untuk menginstal alat konferensi AI palsu bernama "Relay" – padahal berbahaya dan mencuri informasi yang menargetkan baik macOS maupun Windows. 🛡️ Alat ini mengambil kredensial browser, data dompet terenkripsi, Keychain, sesi Telegram, dan lainnya.
⚠️ SlowMist telah mengonfirmasi rangkaian serangannya. Jangan pernah menjalankan perangkat lunak yang belum terverifikasi saat wawancara online atau mengabaikan perintah sandi sistem yang tidak biasa. 💡 Aset digital Anda bergantung pada kewaspadaan Anda. 💬 Apakah Anda atau tim Anda baru-baru ini menemukan permintaan perekrutan yang mencurigakan? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
4
⚠️ Peringatan: Aplikasi Claude Palsu menyebarkan malware untuk mencuri mata uang kripto
Sebuah laporan keamanan mengungkap adanya aplikasi palsu untuk desktop bernama Claude Opus 5 yang menyebarkan perangkat lunak berbahaya yang dikenal sebagai RevStealer. Perangkat lunak ini menargetkan lebih dari 50 dompet mata uang kripto, selain data sensitif seperti kata sandi dan informasi browser serta aplikasi pesan, sehingga menjadi ancaman keamanan bagi pengguna.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Sumber: cointelegraph.com
⚠️ Peringatan: Aplikasi Claude Palsu menyebarkan malware untuk mencuri mata uang kripto
Sebuah laporan keamanan mengungkap adanya aplikasi palsu untuk desktop bernama Claude Opus 5 yang menyebarkan perangkat lunak berbahaya yang dikenal sebagai RevStealer. Perangkat lunak ini menargetkan lebih dari 50 dompet mata uang kripto, selain data sensitif seperti kata sandi dan informasi browser serta aplikasi pesan, sehingga menjadi ancaman keamanan bagi pengguna.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Sumber: cointelegraph.com
Sebuah laporan keamanan mengungkap adanya aplikasi palsu untuk desktop bernama Claude Opus 5 yang menyebarkan perangkat lunak berbahaya yang dikenal sebagai RevStealer. Perangkat lunak ini menargetkan lebih dari 50 dompet mata uang kripto, selain data sensitif seperti kata sandi dan informasi browser serta aplikasi pesan, sehingga menjadi ancaman keamanan bagi pengguna.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Sumber: cointelegraph.com
65

·
--
🔴 $BTC HATI-HATI PEMEGANG – MALWARE BARU MENCURI FRASE SEED ANDA LANGSUNG DARI ALBUM FOTO ANDA 🦈
📌 Ancaman lintas platform bernama **SparkKitty** lolos dari peninjauan Apple dan filter Google Play. Ia menggunakan teknologi OCR untuk memindai tangkapan layar tersimpan Anda untuk mnemonik dompet, kata sandi, dan kode QR. Begitu menemukannya, dana Anda lenyap.
💡 Ini bukan sekadar teori – hanya pada satu aplikasi yang terinfeksi saja, tercatat 10.000+ unduhan. Malware ini bersembunyi di dalam alat kripto, aplikasi pesan, bahkan TikTok yang dimodifikasi. Di iOS, ia menyamar sebagai aplikasi “Coin”. Di Android, “SOEX” adalah kuda trojan.
🔍 Ini fakta yang pahit: jika Anda menyimpan seed phrase sebagai screenshot, Anda sebenarnya sudah menyerahkan kunci kepada penyerang. 🛡️ Pakar keamanan mengatakan simpan mnemonik secara offline – kertas atau hardware wallet – dan jangan pernah memberikan akses perpustakaan foto kepada aplikasi acak.
💬 Anda menyimpan recovery phrase Anda dengan cara apa – penyimpanan digital atau cold storage? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
🔴 $BTC HATI-HATI PEMEGANG – MALWARE BARU MENCURI FRASE SEED ANDA LANGSUNG DARI ALBUM FOTO ANDA 🦈
📌 Ancaman lintas platform bernama **SparkKitty** lolos dari peninjauan Apple dan filter Google Play. Ia menggunakan teknologi OCR untuk memindai tangkapan layar tersimpan Anda untuk mnemonik dompet, kata sandi, dan kode QR. Begitu menemukannya, dana Anda lenyap.
💡 Ini bukan sekadar teori – hanya pada satu aplikasi yang terinfeksi saja, tercatat 10.000+ unduhan. Malware ini bersembunyi di dalam alat kripto, aplikasi pesan, bahkan TikTok yang dimodifikasi. Di iOS, ia menyamar sebagai aplikasi “Coin”. Di Android, “SOEX” adalah kuda trojan.
🔍 Ini fakta yang pahit: jika Anda menyimpan seed phrase sebagai screenshot, Anda sebenarnya sudah menyerahkan kunci kepada penyerang. 🛡️ Pakar keamanan mengatakan simpan mnemonik secara offline – kertas atau hardware wallet – dan jangan pernah memberikan akses perpustakaan foto kepada aplikasi acak.
💬 Anda menyimpan recovery phrase Anda dengan cara apa – penyimpanan digital atau cold storage? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
📌 Ancaman lintas platform bernama **SparkKitty** lolos dari peninjauan Apple dan filter Google Play. Ia menggunakan teknologi OCR untuk memindai tangkapan layar tersimpan Anda untuk mnemonik dompet, kata sandi, dan kode QR. Begitu menemukannya, dana Anda lenyap.
💡 Ini bukan sekadar teori – hanya pada satu aplikasi yang terinfeksi saja, tercatat 10.000+ unduhan. Malware ini bersembunyi di dalam alat kripto, aplikasi pesan, bahkan TikTok yang dimodifikasi. Di iOS, ia menyamar sebagai aplikasi “Coin”. Di Android, “SOEX” adalah kuda trojan.
🔍 Ini fakta yang pahit: jika Anda menyimpan seed phrase sebagai screenshot, Anda sebenarnya sudah menyerahkan kunci kepada penyerang. 🛡️ Pakar keamanan mengatakan simpan mnemonik secara offline – kertas atau hardware wallet – dan jangan pernah memberikan akses perpustakaan foto kepada aplikasi acak.
💬 Anda menyimpan recovery phrase Anda dengan cara apa – penyimpanan digital atau cold storage? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
28
·
--
Bearish
🚨 PERINGATAN KRITIS:
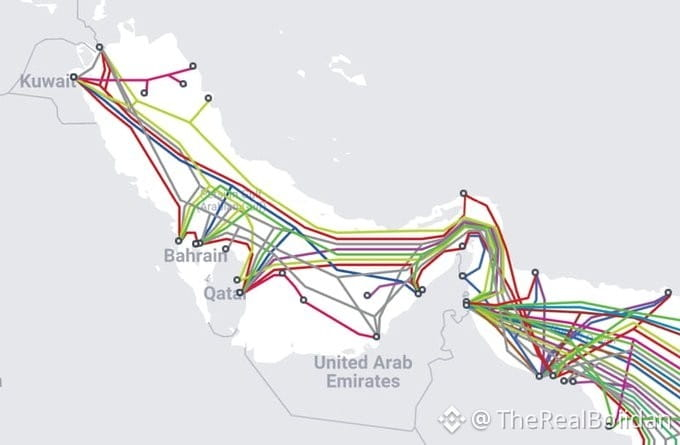
IRGC Iran telah memberikan sinyal kemungkinan akan mengganggu kabel internet bawah laut di Teluk Persia.
Sebuah saluran yang terkait dengan IRGC baru-baru ini merilis peta jalur kabel bawah laut Teluk.
Jika menjadi target, ini bisa menghancurkan kecepatan internet regional, platform cloud, dan jaringan finansial. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$XRP
{future}(XRPUSDT)
🚨 PERINGATAN KRITIS:
IRGC Iran telah memberikan sinyal kemungkinan akan mengganggu kabel internet bawah laut di Teluk Persia.
Sebuah saluran yang terkait dengan IRGC baru-baru ini merilis peta jalur kabel bawah laut Teluk.
Jika menjadi target, ini bisa menghancurkan kecepatan internet regional, platform cloud, dan jaringan finansial. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
$ETH
$XRP
IRGC Iran telah memberikan sinyal kemungkinan akan mengganggu kabel internet bawah laut di Teluk Persia.
Sebuah saluran yang terkait dengan IRGC baru-baru ini merilis peta jalur kabel bawah laut Teluk.
Jika menjadi target, ini bisa menghancurkan kecepatan internet regional, platform cloud, dan jaringan finansial. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
$ETH
$XRP
11

·
--
$BTC HACKS HIT RECORD 207 INSIDEN DI SEMESTER PERTAMA 2026 🔥
Body:
Kebocoran keamanan kripto meningkat lebih dari dua kali lipat pada H1 2026 menjadi 207 insiden, jumlah enam bulan tertinggi yang pernah tercatat. Meski total kerugian turun menjadi $972 juta, infrastruktur dan kompromi kunci menyumbang 76% dari dana yang dicuri meskipun hanya 15% dari total insiden. Peretas yang terkait Korea Utara membukukan 66% dari hasil, termasuk eksploit KelpDAO senilai $292 juta.
Lonjakan frekuensi ini menandakan adanya celah keamanan operasional yang serius yang hingga kini belum ditangani industri. Apakah Anda meninjau kembali langkah-langkah keamanan Anda sendiri setelah laporan ini?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
$BTC HACKS HIT RECORD 207 INSIDEN DI SEMESTER PERTAMA 2026 🔥
Body:
Kebocoran keamanan kripto meningkat lebih dari dua kali lipat pada H1 2026 menjadi 207 insiden, jumlah enam bulan tertinggi yang pernah tercatat. Meski total kerugian turun menjadi $972 juta, infrastruktur dan kompromi kunci menyumbang 76% dari dana yang dicuri meskipun hanya 15% dari total insiden. Peretas yang terkait Korea Utara membukukan 66% dari hasil, termasuk eksploit KelpDAO senilai $292 juta.
Lonjakan frekuensi ini menandakan adanya celah keamanan operasional yang serius yang hingga kini belum ditangani industri. Apakah Anda meninjau kembali langkah-langkah keamanan Anda sendiri setelah laporan ini?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
Body:
Kebocoran keamanan kripto meningkat lebih dari dua kali lipat pada H1 2026 menjadi 207 insiden, jumlah enam bulan tertinggi yang pernah tercatat. Meski total kerugian turun menjadi $972 juta, infrastruktur dan kompromi kunci menyumbang 76% dari dana yang dicuri meskipun hanya 15% dari total insiden. Peretas yang terkait Korea Utara membukukan 66% dari hasil, termasuk eksploit KelpDAO senilai $292 juta.
Lonjakan frekuensi ini menandakan adanya celah keamanan operasional yang serius yang hingga kini belum ditangani industri. Apakah Anda meninjau kembali langkah-langkah keamanan Anda sendiri setelah laporan ini?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
23

🚨 AI BERSPONSOR NEGARA SEKARANG MEMBURU KRIPTO — $BTC PEMILIK ADA DI INCARAN ⚡
📌 Unit Kimsuky Korea Utara baru saja naik level dari phishing dasar menjadi tumpukan serangan penuh bertenaga AI. Genians mengungkap bahwa mereka menjalankan lingkungan LLM on-prem dengan Ollama, GPT4All, dan Msty — plus editor Cursor AI — untuk mengotomatisasi ekstraksi intelijen dan mempersenjatai phishing dalam skala besar. Ini bukan perilaku “script kiddie”; ini adalah aktor negara yang membangun mesin penipuan kelas industri. 🌊
💡 Bagi trader kripto, ini berarti satu hal: DM “urgent wallet migration” berikutnya atau pemberitahuan palsu dari bursa yang Anda terima bisa jadi dihasilkan mesin, dipersonalisasi, dan hampir tidak bisa dibedakan dari komunikasi yang sah. 🔍 Portal login bursa, chat dukungan, dan klaim airdrop adalah target utama untuk alur social engineering otomatis ini.
🦈 Uang pintar sudah tahu ancaman ini akan datang — itulah sebabnya solusi kustodi institusional terus diperketat. Pertanyaannya: apakah Anda sudah mengeraskan pertahanan perimeter Anda sendiri? 💬 Apa perlindungan Anda saat ini terhadap spear-phishing yang dibuat AI dan ditujukan pada kepemilikan Anda? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
🚨 AI BERSPONSOR NEGARA SEKARANG MEMBURU KRIPTO — $BTC PEMILIK ADA DI INCARAN ⚡
📌 Unit Kimsuky Korea Utara baru saja naik level dari phishing dasar menjadi tumpukan serangan penuh bertenaga AI. Genians mengungkap bahwa mereka menjalankan lingkungan LLM on-prem dengan Ollama, GPT4All, dan Msty — plus editor Cursor AI — untuk mengotomatisasi ekstraksi intelijen dan mempersenjatai phishing dalam skala besar. Ini bukan perilaku “script kiddie”; ini adalah aktor negara yang membangun mesin penipuan kelas industri. 🌊
💡 Bagi trader kripto, ini berarti satu hal: DM “urgent wallet migration” berikutnya atau pemberitahuan palsu dari bursa yang Anda terima bisa jadi dihasilkan mesin, dipersonalisasi, dan hampir tidak bisa dibedakan dari komunikasi yang sah. 🔍 Portal login bursa, chat dukungan, dan klaim airdrop adalah target utama untuk alur social engineering otomatis ini.
🦈 Uang pintar sudah tahu ancaman ini akan datang — itulah sebabnya solusi kustodi institusional terus diperketat. Pertanyaannya: apakah Anda sudah mengeraskan pertahanan perimeter Anda sendiri? 💬 Apa perlindungan Anda saat ini terhadap spear-phishing yang dibuat AI dan ditujukan pada kepemilikan Anda? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
📌 Unit Kimsuky Korea Utara baru saja naik level dari phishing dasar menjadi tumpukan serangan penuh bertenaga AI. Genians mengungkap bahwa mereka menjalankan lingkungan LLM on-prem dengan Ollama, GPT4All, dan Msty — plus editor Cursor AI — untuk mengotomatisasi ekstraksi intelijen dan mempersenjatai phishing dalam skala besar. Ini bukan perilaku “script kiddie”; ini adalah aktor negara yang membangun mesin penipuan kelas industri. 🌊
💡 Bagi trader kripto, ini berarti satu hal: DM “urgent wallet migration” berikutnya atau pemberitahuan palsu dari bursa yang Anda terima bisa jadi dihasilkan mesin, dipersonalisasi, dan hampir tidak bisa dibedakan dari komunikasi yang sah. 🔍 Portal login bursa, chat dukungan, dan klaim airdrop adalah target utama untuk alur social engineering otomatis ini.
🦈 Uang pintar sudah tahu ancaman ini akan datang — itulah sebabnya solusi kustodi institusional terus diperketat. Pertanyaannya: apakah Anda sudah mengeraskan pertahanan perimeter Anda sendiri? 💬 Apa perlindungan Anda saat ini terhadap spear-phishing yang dibuat AI dan ditujukan pada kepemilikan Anda? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
51
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BinanceProcesses$4.65BWithdrawals
26,608 penayangan
123 Berdiskusi
2
#WithdrawalsBack: 15 networks live
8,019 penayangan
129 Berdiskusi
3
#BinanceUpdatesProofofReservesAddresses
130,326 penayangan
1,568 Berdiskusi
4
#BinanceToResumePhaseOneOfWithdrawals
166,841 penayangan
1,625 Berdiskusi
5
#BinanceHadAlreadyCovered$6BofHackLoss
11,246 penayangan
142 Berdiskusi
6
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
53,109 penayangan
154 Berdiskusi
7
#CZDismissesClaimsBinanceHackWasPredicted
85,802 penayangan
781 Berdiskusi
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
32,972 penayangan
407 Berdiskusi
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
35,225 penayangan
400 Berdiskusi
10
#IntelHasItsWorstDaySince1974
131,003 penayangan
1,004 Berdiskusi