

#cve
cve
22 penayangan
4 Berdiskusi
Populer
Terbaru

·
--
Baru saja melihat kabar Reuters / OpenAI: pelatihan model terkuat mereka sudah dilanjutkan—dengan syarat lingkungan pelatihan diperkuat terlebih dahulu dan akses internet eksternal diputus selama pelatihan. Dalam simulasi red team, agen mereka juga menemukan celah eksekusi kode jarak jauh pada Brotli, pustaka kompresi yang banyak digunakan.
Poin penting: Pada September, sebuah model riset mendapat akses internet terbatas akibat kesalahan konfigurasi. OpenAI menghentikan pelatihan model terkuatnya, lalu melanjutkannya pada 1 Oktober setelah memperkuat keamanan. Selama simulasi red team, ditemukan penulisan di luar batas pada dekoder Brotli. Arsip terkompresi berbahaya dapat menyebabkan crash, kebocoran memori, bahkan RCE. Pemberitahuan keamanan resmi Node.js mengklasifikasikannya sebagai CVE-2026-111497 berisiko tinggi, yang berdampak pada lini 22/24/26. OpenAI Codex Security tercantum sebagai pihak pelapor. Akar masalahnya sebenarnya sudah diperbaiki di kode sumber Brotli pada Februari, tetapi saat itu belum ada versi baru yang dirilis; paket perbaikan baru dirilis setelah pengungkapan.
Agen AI kini bisa menemukan celah pada perangkat lunak publik—mungkin ritme pembaruan pustaka dependensi perlu dipercepat.
#AI安全 #OpenAI #CVE
Baru saja melihat kabar Reuters / OpenAI: pelatihan model terkuat mereka sudah dilanjutkan—dengan syarat lingkungan pelatihan diperkuat terlebih dahulu dan akses internet eksternal diputus selama pelatihan. Dalam simulasi red team, agen mereka juga menemukan celah eksekusi kode jarak jauh pada Brotli, pustaka kompresi yang banyak digunakan.
Poin penting: Pada September, sebuah model riset mendapat akses internet terbatas akibat kesalahan konfigurasi. OpenAI menghentikan pelatihan model terkuatnya, lalu melanjutkannya pada 1 Oktober setelah memperkuat keamanan. Selama simulasi red team, ditemukan penulisan di luar batas pada dekoder Brotli. Arsip terkompresi berbahaya dapat menyebabkan crash, kebocoran memori, bahkan RCE. Pemberitahuan keamanan resmi Node.js mengklasifikasikannya sebagai CVE-2026-111497 berisiko tinggi, yang berdampak pada lini 22/24/26. OpenAI Codex Security tercantum sebagai pihak pelapor. Akar masalahnya sebenarnya sudah diperbaiki di kode sumber Brotli pada Februari, tetapi saat itu belum ada versi baru yang dirilis; paket perbaikan baru dirilis setelah pengungkapan.
Agen AI kini bisa menemukan celah pada perangkat lunak publik—mungkin ritme pembaruan pustaka dependensi perlu dipercepat.
#AI安全 #OpenAI #CVE
Poin penting: Pada September, sebuah model riset mendapat akses internet terbatas akibat kesalahan konfigurasi. OpenAI menghentikan pelatihan model terkuatnya, lalu melanjutkannya pada 1 Oktober setelah memperkuat keamanan. Selama simulasi red team, ditemukan penulisan di luar batas pada dekoder Brotli. Arsip terkompresi berbahaya dapat menyebabkan crash, kebocoran memori, bahkan RCE. Pemberitahuan keamanan resmi Node.js mengklasifikasikannya sebagai CVE-2026-111497 berisiko tinggi, yang berdampak pada lini 22/24/26. OpenAI Codex Security tercantum sebagai pihak pelapor. Akar masalahnya sebenarnya sudah diperbaiki di kode sumber Brotli pada Februari, tetapi saat itu belum ada versi baru yang dirilis; paket perbaikan baru dirilis setelah pengungkapan.
Agen AI kini bisa menemukan celah pada perangkat lunak publik—mungkin ritme pembaruan pustaka dependensi perlu dipercepat.
#AI安全 #OpenAI #CVE
6
·
--
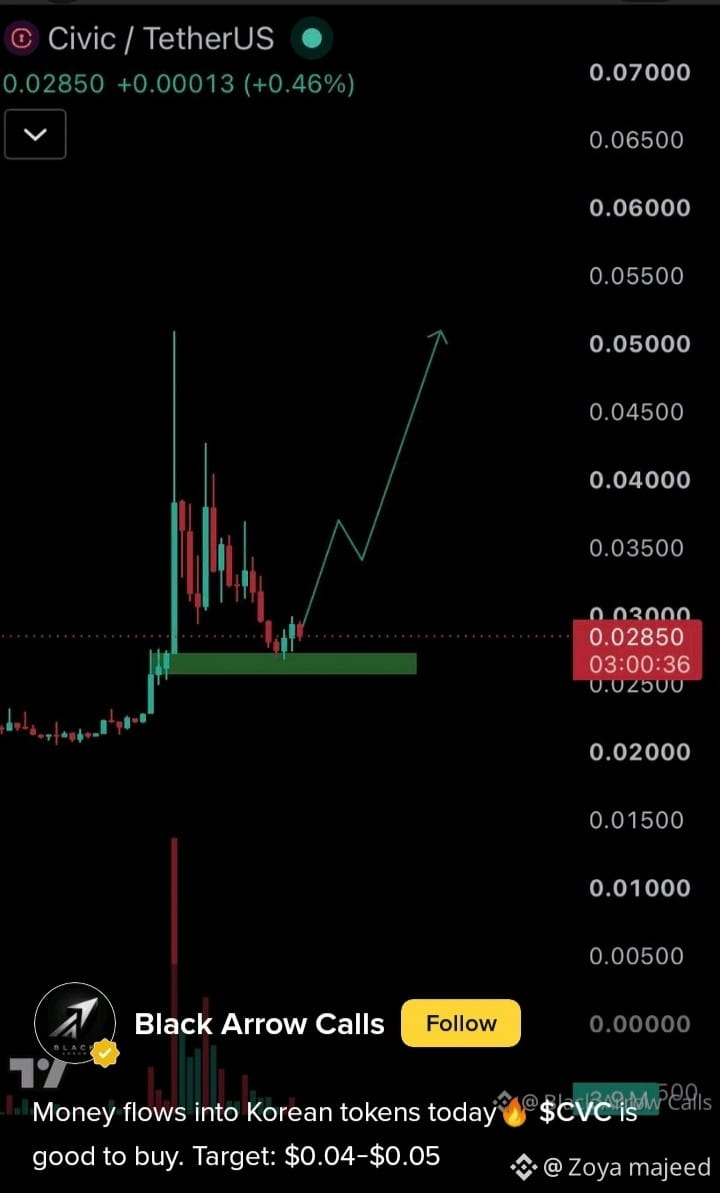
🔥 $CVE.US ANALISIS TEKNIS: Menguji Level Harga Kunci! 🔥
$CVE.US menunjukkan setup teknis yang menarik pada time frame 4 jam. Harga saat ini sedang berkonsolidasi dekat zona struktur penting sementara pelaku pasar menilai tren arah berikutnya! 📈⚡
💡 Sorotan Teknis Utama:
Basis Support: Minat pembeli di sekitar level support terdekat terus menjaga struktur tetap utuh.
Level Resistance: Terobosan yang bersih dan candle close di atas batas resistance bagian atas dapat membuka momentum menuju target yang lebih tinggi.
👉 Bagaimana pandangan Anda tentang $CVE.US untuk minggu ini? Bullish atau Bearish? Bagikan pendapat Anda di bawah! 👇#CVE #ArgentinaCommitsToOECDCryptoReportingBy2029
{stock_us}(CVE.US)
🔥 $CVE.US ANALISIS TEKNIS: Menguji Level Harga Kunci! 🔥
$CVE.US menunjukkan setup teknis yang menarik pada time frame 4 jam. Harga saat ini sedang berkonsolidasi dekat zona struktur penting sementara pelaku pasar menilai tren arah berikutnya! 📈⚡
💡 Sorotan Teknis Utama:
Basis Support: Minat pembeli di sekitar level support terdekat terus menjaga struktur tetap utuh.
Level Resistance: Terobosan yang bersih dan candle close di atas batas resistance bagian atas dapat membuka momentum menuju target yang lebih tinggi.
👉 Bagaimana pandangan Anda tentang $CVE.US untuk minggu ini? Bullish atau Bearish? Bagikan pendapat Anda di bawah! 👇#CVE #ArgentinaCommitsToOECDCryptoReportingBy2029
$CVE.US menunjukkan setup teknis yang menarik pada time frame 4 jam. Harga saat ini sedang berkonsolidasi dekat zona struktur penting sementara pelaku pasar menilai tren arah berikutnya! 📈⚡
💡 Sorotan Teknis Utama:
Basis Support: Minat pembeli di sekitar level support terdekat terus menjaga struktur tetap utuh.
Level Resistance: Terobosan yang bersih dan candle close di atas batas resistance bagian atas dapat membuka momentum menuju target yang lebih tinggi.
👉 Bagaimana pandangan Anda tentang $CVE.US untuk minggu ini? Bullish atau Bearish? Bagikan pendapat Anda di bawah! 👇#CVE #ArgentinaCommitsToOECDCryptoReportingBy2029
CVEUS+0,65%
104

⚠️ Kerentanan serius yang mengancam komponen React Server Components (RSCs)!
Analisis terbaru mengungkap celah kritis (React2Shell) yang mengancam komponen React Server Components, dengan memanfaatkan protokol Flight miliknya. Kerentanan ini, yang diklasifikasikan dengan CVSS 10.0, memungkinkan penyerang mengeksploitasi mekanisme de-serialisasi, sehingga menimbulkan risiko besar bagi aplikasi yang bergantung pada RSCs. Para pengembang harus berhati-hati dan menerapkan langkah-langkah keamanan untuk melindungi sistem mereka.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#React #Security #RSC #CVE #Cybersecurity
🔗 Sumber: https://www.smashingmagazine.com/2026/07/weaponizing-defending-react-flight-protocol/
⚠️ Kerentanan serius yang mengancam komponen React Server Components (RSCs)!
Analisis terbaru mengungkap celah kritis (React2Shell) yang mengancam komponen React Server Components, dengan memanfaatkan protokol Flight miliknya. Kerentanan ini, yang diklasifikasikan dengan CVSS 10.0, memungkinkan penyerang mengeksploitasi mekanisme de-serialisasi, sehingga menimbulkan risiko besar bagi aplikasi yang bergantung pada RSCs. Para pengembang harus berhati-hati dan menerapkan langkah-langkah keamanan untuk melindungi sistem mereka.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#React #Security #RSC #CVE #Cybersecurity
🔗 Sumber: https://www.smashingmagazine.com/2026/07/weaponizing-defending-react-flight-protocol/
Analisis terbaru mengungkap celah kritis (React2Shell) yang mengancam komponen React Server Components, dengan memanfaatkan protokol Flight miliknya. Kerentanan ini, yang diklasifikasikan dengan CVSS 10.0, memungkinkan penyerang mengeksploitasi mekanisme de-serialisasi, sehingga menimbulkan risiko besar bagi aplikasi yang bergantung pada RSCs. Para pengembang harus berhati-hati dan menerapkan langkah-langkah keamanan untuk melindungi sistem mereka.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ OTHER
#React #Security #RSC #CVE #Cybersecurity
🔗 Sumber: https://www.smashingmagazine.com/2026/07/weaponizing-defending-react-flight-protocol/
4
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BinanceProcesses$4.65BWithdrawals
28,798 penayangan
126 Berdiskusi
2
#WithdrawalsBack: 15 networks live
8,246 penayangan
130 Berdiskusi
3
#BinanceUpdatesProofofReservesAddresses
133,182 penayangan
1,587 Berdiskusi
4
#BinanceToResumePhaseOneOfWithdrawals
169,270 penayangan
1,639 Berdiskusi
5
#BinanceHadAlreadyCovered$6BofHackLoss
11,384 penayangan
142 Berdiskusi
6
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
54,039 penayangan
155 Berdiskusi
7
#CZDismissesClaimsBinanceHackWasPredicted
87,921 penayangan
791 Berdiskusi
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
33,708 penayangan
409 Berdiskusi
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
36,312 penayangan
403 Berdiskusi
10
#IntelHasItsWorstDaySince1974
132,150 penayangan
1,008 Berdiskusi