
#certin
certin
15 penayangan
2 Berdiskusi
Populer
Terbaru

·
--
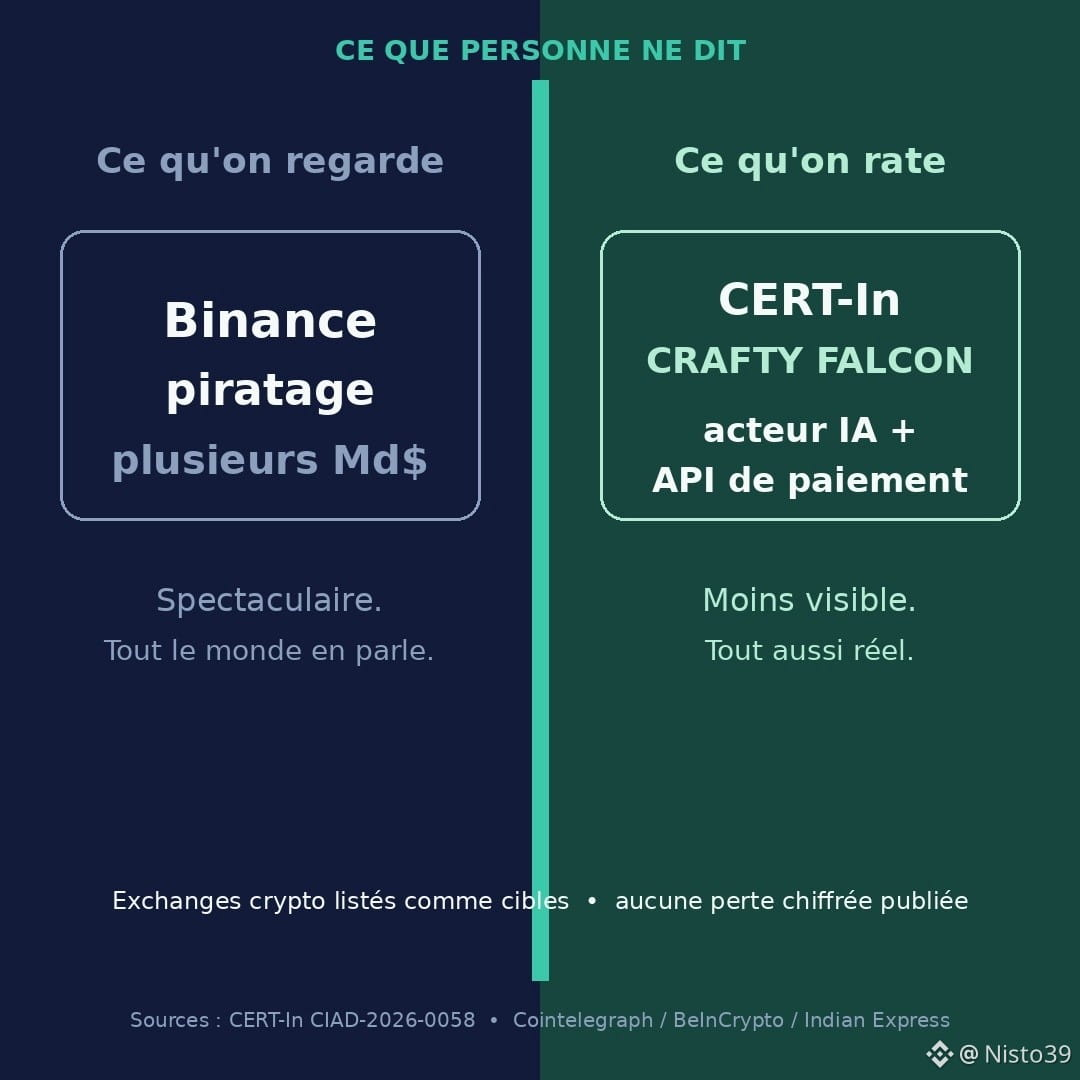
Semua orang terpaku pada peretasan Binance—miliaran dibekukan, laporan yang masih hangat. Masuk akal. Ini spektakuler.
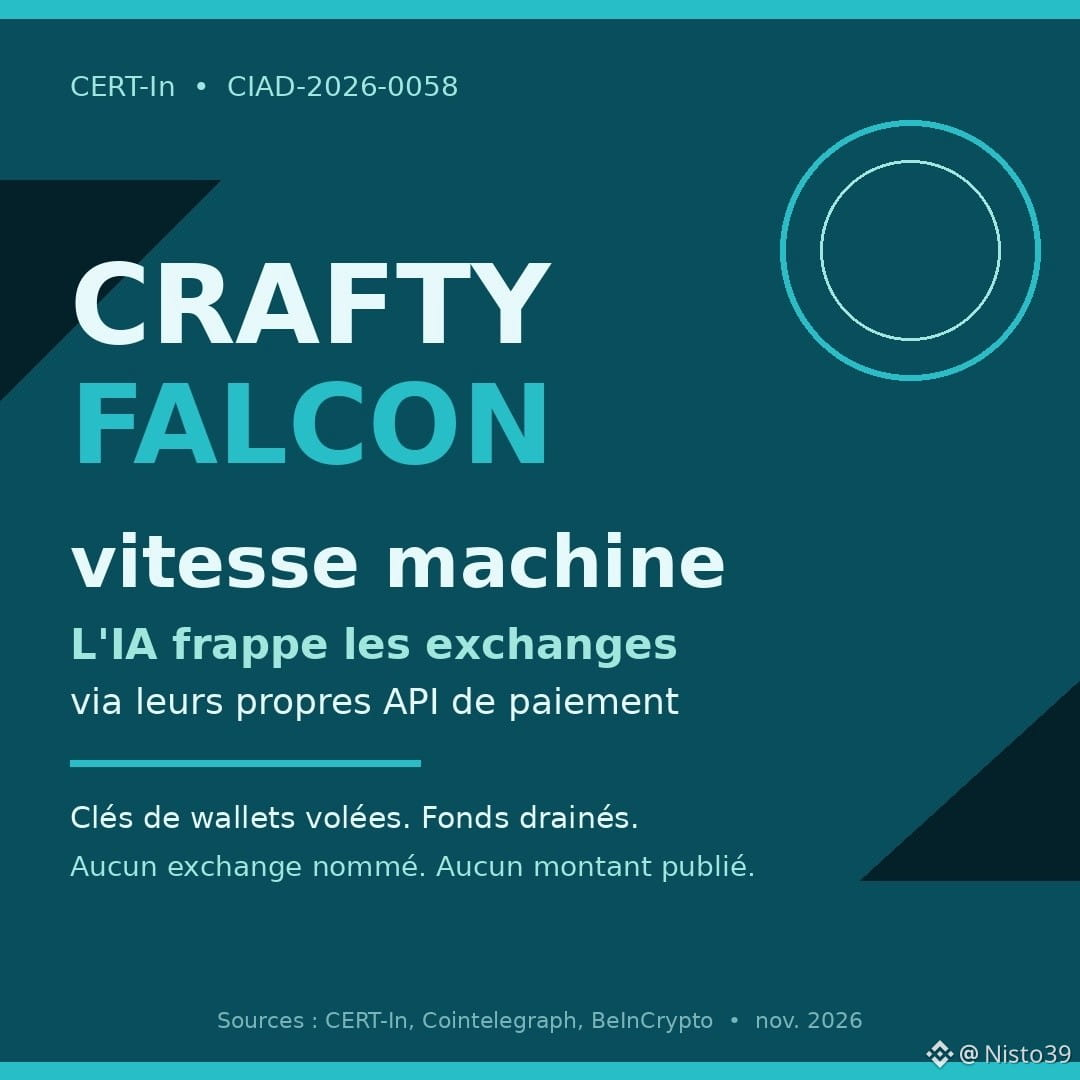
Yang hampir tak dilihat siapa pun: pada 4 November, CERT-In menerbitkan imbauan kritis CIAD-2026-0058. Pembaruan Oktober. Satu nama: CRAFTY FALCON.
Bukan peretas amatir. Aktor keuangan yang dibantu AI, yang menurut CERT-In «memantau targetnya dengan kecerdasan mesin, beroperasi dengan kecepatan mesin, dan menyerang dengan menggunakan API pembayaran dan pencairan milik korban sendiri».
Target: NBFC, fintech, agregator… dan bursa kripto / penyedia VDA. Kunci dompet dicuri. Dana dikuras. Tidak ada bursa yang disebutkan. Tidak ada jumlah yang diumumkan.
Modus operandi: lingkungan UAT/staging terekspos ke produksi melalui kredensial bersama; cloud (AWS SSM/Lambda) disalahgunakan; aplikasi direkayasa balik; daftar izin IP dilewati; transfer mikro untuk uji coba (1 rupee) sebelum serangan besar; memilih waktu akhir pekan; skrip dibuat dengan AI.
Pendapat saya: kita banyak membicarakan $BTC dan $ETH ketika hot wallet dibobol. Lebih jarang ketika serangan masuk melalui API pembayaran internal—pipa tak kasatmata. CERT-In meminta pemantauan 24/7 dan lebih banyak staf pada akhir pekan. Tidak glamor. Mungkin penting.
Sumber: CERT-In, Cointelegraph (5 Nov.), BeInCrypto, Indian Express, Mint. Bukan saran keuangan.
Pemantauan ekstra ketat pada hari Minggu di bursa kriptomu: menenangkan, atau terlalu mengkhawatirkan untuk akhir pekan biasa?
#CryptoNews #Securite #CERTIn #Exchange #IA
Semua orang terpaku pada peretasan Binance—miliaran dibekukan, laporan yang masih hangat. Masuk akal. Ini spektakuler.
Yang hampir tak dilihat siapa pun: pada 4 November, CERT-In menerbitkan imbauan kritis CIAD-2026-0058. Pembaruan Oktober. Satu nama: CRAFTY FALCON.
Bukan peretas amatir. Aktor keuangan yang dibantu AI, yang menurut CERT-In «memantau targetnya dengan kecerdasan mesin, beroperasi dengan kecepatan mesin, dan menyerang dengan menggunakan API pembayaran dan pencairan milik korban sendiri».
Target: NBFC, fintech, agregator… dan bursa kripto / penyedia VDA. Kunci dompet dicuri. Dana dikuras. Tidak ada bursa yang disebutkan. Tidak ada jumlah yang diumumkan.
Modus operandi: lingkungan UAT/staging terekspos ke produksi melalui kredensial bersama; cloud (AWS SSM/Lambda) disalahgunakan; aplikasi direkayasa balik; daftar izin IP dilewati; transfer mikro untuk uji coba (1 rupee) sebelum serangan besar; memilih waktu akhir pekan; skrip dibuat dengan AI.
Pendapat saya: kita banyak membicarakan $BTC dan $ETH ketika hot wallet dibobol. Lebih jarang ketika serangan masuk melalui API pembayaran internal—pipa tak kasatmata. CERT-In meminta pemantauan 24/7 dan lebih banyak staf pada akhir pekan. Tidak glamor. Mungkin penting.
Sumber: CERT-In, Cointelegraph (5 Nov.), BeInCrypto, Indian Express, Mint. Bukan saran keuangan.
Pemantauan ekstra ketat pada hari Minggu di bursa kriptomu: menenangkan, atau terlalu mengkhawatirkan untuk akhir pekan biasa?
#CryptoNews #Securite #CERTIn #Exchange #IA
Yang hampir tak dilihat siapa pun: pada 4 November, CERT-In menerbitkan imbauan kritis CIAD-2026-0058. Pembaruan Oktober. Satu nama: CRAFTY FALCON.
Bukan peretas amatir. Aktor keuangan yang dibantu AI, yang menurut CERT-In «memantau targetnya dengan kecerdasan mesin, beroperasi dengan kecepatan mesin, dan menyerang dengan menggunakan API pembayaran dan pencairan milik korban sendiri».
Target: NBFC, fintech, agregator… dan bursa kripto / penyedia VDA. Kunci dompet dicuri. Dana dikuras. Tidak ada bursa yang disebutkan. Tidak ada jumlah yang diumumkan.
Modus operandi: lingkungan UAT/staging terekspos ke produksi melalui kredensial bersama; cloud (AWS SSM/Lambda) disalahgunakan; aplikasi direkayasa balik; daftar izin IP dilewati; transfer mikro untuk uji coba (1 rupee) sebelum serangan besar; memilih waktu akhir pekan; skrip dibuat dengan AI.
Pendapat saya: kita banyak membicarakan $BTC dan $ETH ketika hot wallet dibobol. Lebih jarang ketika serangan masuk melalui API pembayaran internal—pipa tak kasatmata. CERT-In meminta pemantauan 24/7 dan lebih banyak staf pada akhir pekan. Tidak glamor. Mungkin penting.
Sumber: CERT-In, Cointelegraph (5 Nov.), BeInCrypto, Indian Express, Mint. Bukan saran keuangan.
Pemantauan ekstra ketat pada hari Minggu di bursa kriptomu: menenangkan, atau terlalu mengkhawatirkan untuk akhir pekan biasa?
#CryptoNews #Securite #CERTIn #Exchange #IA
74
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BinanceReopensWithdrawalsForMoreAssets
991,157 penayangan
5,106 Berdiskusi
2
#AnthropicIPOValuationDoubts
1,824 penayangan
79 Berdiskusi
3
#USStocksSlipandCryptoMarketUnderBroadPressure
58,291 penayangan
485 Berdiskusi
4
#USStocksSufferSteepestRoutSince2020
372 penayangan
17 Berdiskusi
5
#StrategySTRCResumesIssuanceAfterOver170Days
41,565 penayangan
568 Berdiskusi
6
#Nasdaq100Tumbles6%
6,836 penayangan
90 Berdiskusi
7
#GreekParliamentPasses10%CryptoCapitalGainsTaxBill
988 penayangan
49 Berdiskusi
8
#KospiSlideTriggersCircuitBreaker
1,526 penayangan
37 Berdiskusi
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
58,821 penayangan
673 Berdiskusi
10
#KazakhstanReportedlyInvests$100MInCryptoFunds
4,184 penayangan
65 Berdiskusi