
#adresse
adresse
232 penayangan
2 Berdiskusi
Populer
Terbaru

·
--
Artikel
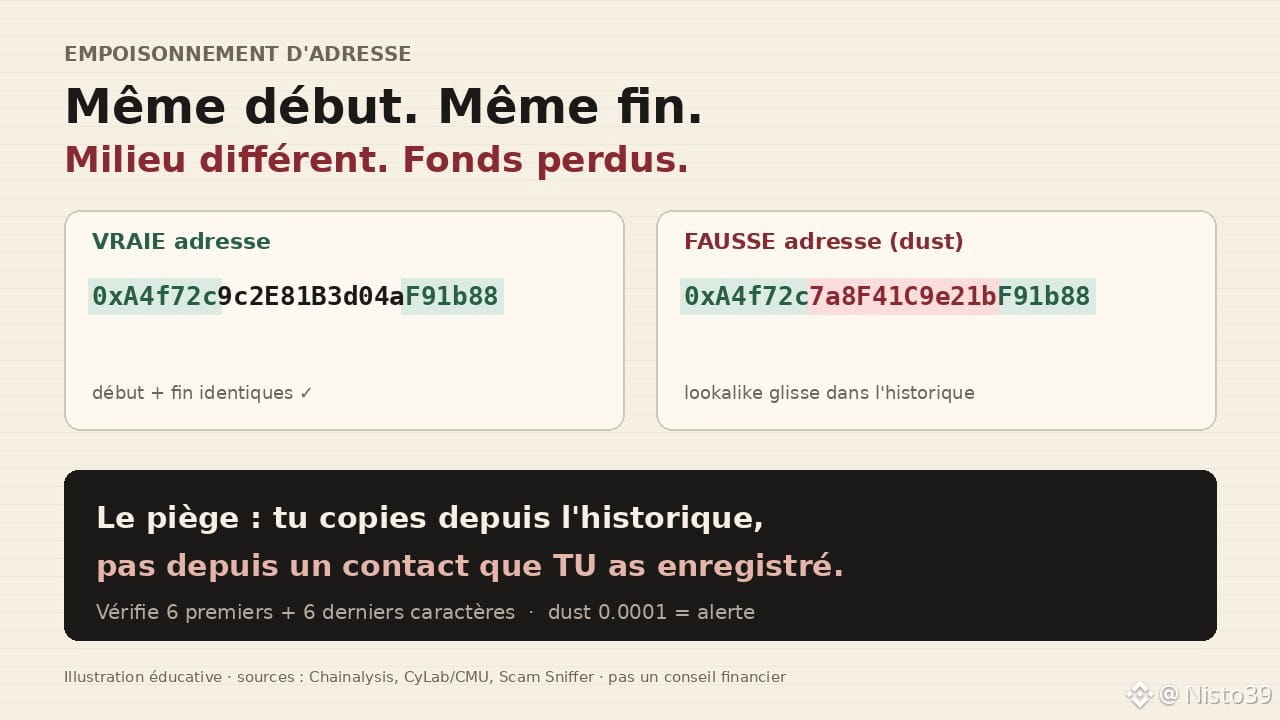
Peracunan alamat: jebakan yang dipasang oleh riwayat transaksimuKamu menyalin alamat dari riwayat wallet-mu. Karakter awal cocok, karakter akhir cocok. Kamu mengirimnya. Uangmu terkirim… kepada orang lain. Bukan bug. Bukan peretasan jaringan. Ini jebakan yang disebut peracunan alamat.
Hal yang tidak cukup jelas diberitahukan kepadamu: riwayat transaksimu juga merupakan lahan berburu. Para penipu tahu itu. Mereka memanfaatkannya.
Cara kerjanya, tanpa jargon yang tidak perlu
Penyerang mengamati alamat-alamat yang sering kamu gunakan untuk bertransaksi—teman, exchange, atau kontrak. Lalu, dengan sebuah alat yang terkadang dibeli di dark web, mereka membuat alamat yang mirip: karakter awal sama, karakter akhir sama, bagian tengah berbeda. Setelah itu, mereka mengirimkan sejumlah kecil, dust, dari alamat palsu tersebut. Atau transaksi bernilai nol. Wallet-mu menyimpan kontak itu. Saat berikutnya kamu mencari «alamat kemarin», biasanya alamat itulah yang muncul paling atas.
Peracunan alamat: jebakan yang dipasang oleh riwayat transaksimu
Kamu menyalin alamat dari riwayat wallet-mu. Karakter awal cocok, karakter akhir cocok. Kamu mengirimnya. Uangmu terkirim… kepada orang lain. Bukan bug. Bukan peretasan jaringan. Ini jebakan yang disebut peracunan alamat.
Hal yang tidak cukup jelas diberitahukan kepadamu: riwayat transaksimu juga merupakan lahan berburu. Para penipu tahu itu. Mereka memanfaatkannya.
Cara kerjanya, tanpa jargon yang tidak perlu
Penyerang mengamati alamat-alamat yang sering kamu gunakan untuk bertransaksi—teman, exchange, atau kontrak. Lalu, dengan sebuah alat yang terkadang dibeli di dark web, mereka membuat alamat yang mirip: karakter awal sama, karakter akhir sama, bagian tengah berbeda. Setelah itu, mereka mengirimkan sejumlah kecil, dust, dari alamat palsu tersebut. Atau transaksi bernilai nol. Wallet-mu menyimpan kontak itu. Saat berikutnya kamu mencari «alamat kemarin», biasanya alamat itulah yang muncul paling atas.
Hal yang tidak cukup jelas diberitahukan kepadamu: riwayat transaksimu juga merupakan lahan berburu. Para penipu tahu itu. Mereka memanfaatkannya.
Cara kerjanya, tanpa jargon yang tidak perlu
Penyerang mengamati alamat-alamat yang sering kamu gunakan untuk bertransaksi—teman, exchange, atau kontrak. Lalu, dengan sebuah alat yang terkadang dibeli di dark web, mereka membuat alamat yang mirip: karakter awal sama, karakter akhir sama, bagian tengah berbeda. Setelah itu, mereka mengirimkan sejumlah kecil, dust, dari alamat palsu tersebut. Atau transaksi bernilai nol. Wallet-mu menyimpan kontak itu. Saat berikutnya kamu mencari «alamat kemarin», biasanya alamat itulah yang muncul paling atas.
1
753
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BinanceReopensWithdrawalsForMoreAssets
991,157 penayangan
5,116 Berdiskusi
2
#AnthropicIPOValuationDoubts
1,824 penayangan
79 Berdiskusi
3
#USStocksSlipandCryptoMarketUnderBroadPressure
60,249 penayangan
492 Berdiskusi
4
#USStocksSufferSteepestRoutSince2020
372 penayangan
18 Berdiskusi
5
#StrategySTRCResumesIssuanceAfterOver170Days
41,565 penayangan
570 Berdiskusi
6
#Nasdaq100Tumbles6%
7,958 penayangan
92 Berdiskusi
7
#GreekParliamentPasses10%CryptoCapitalGainsTaxBill
988 penayangan
50 Berdiskusi
8
#KospiSlideTriggersCircuitBreaker
1,786 penayangan
37 Berdiskusi
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
58,821 penayangan
674 Berdiskusi
10
#KazakhstanReportedlyInvests$100MInCryptoFunds
4,203 penayangan
65 Berdiskusi