

#softwaresecurity
softwaresecurity
1,489 penayangan
3 Berdiskusi
Populer
Terbaru
·
--
Artikel
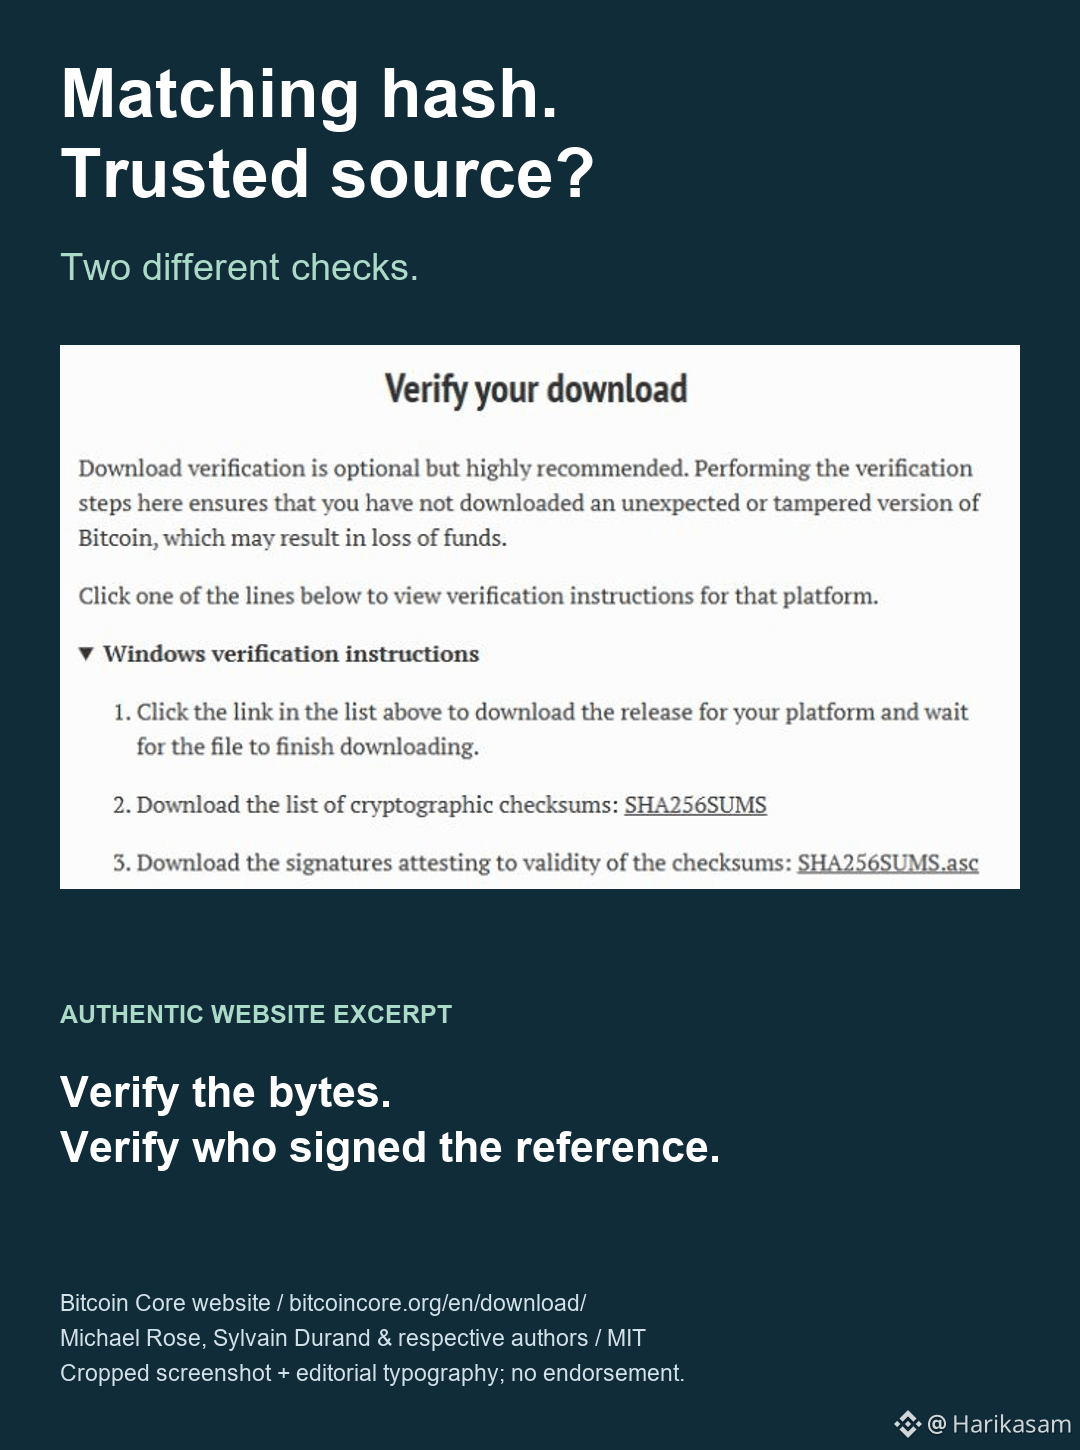
Verifikasi unduhan: byte dan identitasHash unduhan yang cocok tetap bisa mengarahkan Anda ke perangkat lunak yang salah.
Checksum menjawab pertanyaan: "Apakah file ini cocok dengan nilai referensi ini?" Namun, checksum tidak menjawab: "Siapa yang memberi saya nilai referensi itu?"
Jika penyerang mengganti installer dan hash yang tertera di sebelahnya, keduanya bisa cocok sempurna. Paket yang datang dengan tanda terima tulisan tangannya sendiri bukanlah verifikasi independen.
Petunjuk pengunduhan Bitcoin Core memisahkan checksum file dari tanda tangan pada daftar checksum. Pembedaan ini berguna di luar Bitcoin.
- Mulailah dari halaman unduhan resmi proyek, yang dibuka melalui bookmark tepercaya atau alamat yang telah diperiksa secara independen.
Verifikasi unduhan: byte dan identitas
Hash unduhan yang cocok tetap bisa mengarahkan Anda ke perangkat lunak yang salah.
Checksum menjawab pertanyaan: "Apakah file ini cocok dengan nilai referensi ini?" Namun, checksum tidak menjawab: "Siapa yang memberi saya nilai referensi itu?"
Jika penyerang mengganti installer dan hash yang tertera di sebelahnya, keduanya bisa cocok sempurna. Paket yang datang dengan tanda terima tulisan tangannya sendiri bukanlah verifikasi independen.
Petunjuk pengunduhan Bitcoin Core memisahkan checksum file dari tanda tangan pada daftar checksum. Pembedaan ini berguna di luar Bitcoin.
- Mulailah dari halaman unduhan resmi proyek, yang dibuka melalui bookmark tepercaya atau alamat yang telah diperiksa secara independen.
75

Artikel
Server Pembaruan Notepad++ Dibajak oleh Peretas China selama 6 Bulan – Crypto Coders dalam Risiko?Notepad++ mengonfirmasi bahwa pelanggaran infrastruktur memungkinkan penyerang untuk mengarahkan pembaruan ke server berbahaya antara Juni dan Desember 2025, yang memengaruhi pengguna tertentu.
Pengembang di balik Notepad++, salah satu editor teks paling populer di dunia, telah mengungkapkan serangan siber canggih selama enam bulan yang mengkompromikan infrastruktur pembaruan perangkat lunak. Para ahli keamanan telah mengaitkan pelanggaran ini dengan kelompok ancaman yang disponsori negara China yang secara selektif mengarahkan pengguna ke server berbahaya.
Menurut The_Cyber_News di X, peretas membajak server pembaruan Notepad++ untuk mengarahkan pengguna ke infrastruktur berbahaya. Pelanggaran ini mengeksploitasi kelemahan dalam cara versi yang lebih lama memvalidasi paket pembaruan sebelum rilis versi 8.8.9.
Server Pembaruan Notepad++ Dibajak oleh Peretas China selama 6 Bulan – Crypto Coders dalam Risiko?
Notepad++ mengonfirmasi bahwa pelanggaran infrastruktur memungkinkan penyerang untuk mengarahkan pembaruan ke server berbahaya antara Juni dan Desember 2025, yang memengaruhi pengguna tertentu.
Pengembang di balik Notepad++, salah satu editor teks paling populer di dunia, telah mengungkapkan serangan siber canggih selama enam bulan yang mengkompromikan infrastruktur pembaruan perangkat lunak. Para ahli keamanan telah mengaitkan pelanggaran ini dengan kelompok ancaman yang disponsori negara China yang secara selektif mengarahkan pengguna ke server berbahaya.
Menurut The_Cyber_News di X, peretas membajak server pembaruan Notepad++ untuk mengarahkan pengguna ke infrastruktur berbahaya. Pelanggaran ini mengeksploitasi kelemahan dalam cara versi yang lebih lama memvalidasi paket pembaruan sebelum rilis versi 8.8.9.
7
4.4k
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
26,298 penayangan
764 Berdiskusi
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
19,651 penayangan
484 Berdiskusi
3
#$1.5BInLeveragedCryptoBetsLiquidated
43,121 penayangan
251 Berdiskusi
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
3,359 penayangan
72 Berdiskusi
5
#KOSPIFalls3.53%BackBelow6000
63,639 penayangan
1,093 Berdiskusi
6
#AmazonSharesFallAbout7%InPremarketTrading
28,706 penayangan
589 Berdiskusi
7
#USMidtermElections
249,222 penayangan
2,352 Berdiskusi
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
28,144 penayangan
94 Berdiskusi
9
#BinanceWillListPredictPREDICT
96,246 penayangan
1,397 Berdiskusi
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,203 penayangan
110 Berdiskusi