
#swarm
swarm
216,829 penayangan
521 Berdiskusi
Populer
Terbaru
·
--
Natera SWARM: Lahirnya sistem AI agentik untuk operasional laboratorium
Natera meluncurkan SWARM, sistem AI agentik inovatif yang dibangun di atas Amazon Bedrock AgentCore untuk meningkatkan efisiensi operasional laboratorium. Otomatisasi dan kecerdasan, babak baru dalam operasional laboratorium.#Natera #SWARM #AI
Natera SWARM: Lahirnya sistem AI agentik untuk operasional laboratorium
Natera meluncurkan SWARM, sistem AI agentik inovatif yang dibangun di atas Amazon Bedrock AgentCore untuk meningkatkan efisiensi operasional laboratorium. Otomatisasi dan kecerdasan, babak baru dalam operasional laboratorium.#Natera #SWARM #AI
Natera meluncurkan SWARM, sistem AI agentik inovatif yang dibangun di atas Amazon Bedrock AgentCore untuk meningkatkan efisiensi operasional laboratorium. Otomatisasi dan kecerdasan, babak baru dalam operasional laboratorium.#Natera #SWARM #AI
62

·
--
Rilis resmi yang sudah ditandatangani pun bisa beracun — Swarm baru saja membuktikannya.
Fakta: pada 9 Nov, penyerang membajak pipeline rilis Ethersphere dan menerbitkan dua rilis berbahaya lewat kanal resmi proyek: paket npm @ethersphere/bee-js 13.3.0 (00:09–01:25 UTC, sekitar 75 menit) dan Swarm Desktop 0.56.2 (sekitar 8,5 jam di GitHub). Keduanya mencuri kunci dompet node Swarm dan memasang backdoor persisten. Advisory GitHub GHSA-hh7j-5m3j-23pf tegas: mesin yang memasang versi itu "dianggap sepenuhnya dikompromikan". Versi bersih: bee-js 13.2.0 dan Desktop 0.56.3.
Status: TERKONFIRMASI — advisory GitHub + laporan The Hacker News 9 Nov + analisis Socket, SafeDep, dan CryptoBriefing.
Yang aku pantau selanjutnya: apakah muncul laporan dana hilang — sejauh ini yang tercatat baru hitungan unduhan (sekitar 10 untuk bee-js, 65 untuk Desktop per 08:27 UTC 9 Nov), bukan korban terkonfirmasi. Pelajarannya buatku: tanda tangan dan provenance SLSA ternyata bukan jaminan, karena yang dibajak adalah akun otomatisasi rilisnya sendiri — dan jejaknya mengarah ke infrastruktur kampanye malware SleepyDuck.
⚠️ Hati-hati penipuan: jangan unduh "patch" dari tautan di komentar atau DM — versi bersih hanya dari kanal resmi Ethersphere. Kalau pernah memasang versi di atas, anggap kunci node bocor dan pindahkan dana dari mesin bersih.
Menurut kalian, setelah kasus ini — apakah label "verified publisher" di npm masih cukup jadi alasan percaya, atau harus cek hash dulu?
Ini analisisku, bukan nasihat finansial — DYOR selalu.
#Swarm #KeamananCrypto
Rilis resmi yang sudah ditandatangani pun bisa beracun — Swarm baru saja membuktikannya.
Fakta: pada 9 Nov, penyerang membajak pipeline rilis Ethersphere dan menerbitkan dua rilis berbahaya lewat kanal resmi proyek: paket npm @ethersphere/bee-js 13.3.0 (00:09–01:25 UTC, sekitar 75 menit) dan Swarm Desktop 0.56.2 (sekitar 8,5 jam di GitHub). Keduanya mencuri kunci dompet node Swarm dan memasang backdoor persisten. Advisory GitHub GHSA-hh7j-5m3j-23pf tegas: mesin yang memasang versi itu "dianggap sepenuhnya dikompromikan". Versi bersih: bee-js 13.2.0 dan Desktop 0.56.3.
Status: TERKONFIRMASI — advisory GitHub + laporan The Hacker News 9 Nov + analisis Socket, SafeDep, dan CryptoBriefing.
Yang aku pantau selanjutnya: apakah muncul laporan dana hilang — sejauh ini yang tercatat baru hitungan unduhan (sekitar 10 untuk bee-js, 65 untuk Desktop per 08:27 UTC 9 Nov), bukan korban terkonfirmasi. Pelajarannya buatku: tanda tangan dan provenance SLSA ternyata bukan jaminan, karena yang dibajak adalah akun otomatisasi rilisnya sendiri — dan jejaknya mengarah ke infrastruktur kampanye malware SleepyDuck.
⚠️ Hati-hati penipuan: jangan unduh "patch" dari tautan di komentar atau DM — versi bersih hanya dari kanal resmi Ethersphere. Kalau pernah memasang versi di atas, anggap kunci node bocor dan pindahkan dana dari mesin bersih.
Menurut kalian, setelah kasus ini — apakah label "verified publisher" di npm masih cukup jadi alasan percaya, atau harus cek hash dulu?
Ini analisisku, bukan nasihat finansial — DYOR selalu.
#Swarm #KeamananCrypto
Fakta: pada 9 Nov, penyerang membajak pipeline rilis Ethersphere dan menerbitkan dua rilis berbahaya lewat kanal resmi proyek: paket npm @ethersphere/bee-js 13.3.0 (00:09–01:25 UTC, sekitar 75 menit) dan Swarm Desktop 0.56.2 (sekitar 8,5 jam di GitHub). Keduanya mencuri kunci dompet node Swarm dan memasang backdoor persisten. Advisory GitHub GHSA-hh7j-5m3j-23pf tegas: mesin yang memasang versi itu "dianggap sepenuhnya dikompromikan". Versi bersih: bee-js 13.2.0 dan Desktop 0.56.3.
Status: TERKONFIRMASI — advisory GitHub + laporan The Hacker News 9 Nov + analisis Socket, SafeDep, dan CryptoBriefing.
Yang aku pantau selanjutnya: apakah muncul laporan dana hilang — sejauh ini yang tercatat baru hitungan unduhan (sekitar 10 untuk bee-js, 65 untuk Desktop per 08:27 UTC 9 Nov), bukan korban terkonfirmasi. Pelajarannya buatku: tanda tangan dan provenance SLSA ternyata bukan jaminan, karena yang dibajak adalah akun otomatisasi rilisnya sendiri — dan jejaknya mengarah ke infrastruktur kampanye malware SleepyDuck.
⚠️ Hati-hati penipuan: jangan unduh "patch" dari tautan di komentar atau DM — versi bersih hanya dari kanal resmi Ethersphere. Kalau pernah memasang versi di atas, anggap kunci node bocor dan pindahkan dana dari mesin bersih.
Menurut kalian, setelah kasus ini — apakah label "verified publisher" di npm masih cukup jadi alasan percaya, atau harus cek hash dulu?
Ini analisisku, bukan nasihat finansial — DYOR selalu.
#Swarm #KeamananCrypto
38
·
--
【Paket pembaruan resmi menyembunyikan trojan! Kunci dompet node Swarm dicuri bersama kata sandi】
Pada 9 November, proses rilis tim pengembang jaringan penyimpanan terdesentralisasi Swarm diretas. Penyerang menggunakan saluran resmi untuk merilis bee-js 13.3.0 dan Swarm Desktop 0.56.2 yang disusupi (versi terakhir juga akan memperbarui secara otomatis), mencuri file kunci dompet node dan kata sandi pembuka yang disimpan dalam teks biasa, serta meninggalkan pintu belakang untuk kendali jarak jauh. Jika pernah memasangnya, anggap seluruh komputer telah terinfeksi. Buat dompet baru di perangkat yang bersih untuk memindahkan aset, dan perbarui versi desktop ke 0.56.3.
$BZZ
#Swarm #供应链攻击 #KeamananDompet
【Paket pembaruan resmi menyembunyikan trojan! Kunci dompet node Swarm dicuri bersama kata sandi】
Pada 9 November, proses rilis tim pengembang jaringan penyimpanan terdesentralisasi Swarm diretas. Penyerang menggunakan saluran resmi untuk merilis bee-js 13.3.0 dan Swarm Desktop 0.56.2 yang disusupi (versi terakhir juga akan memperbarui secara otomatis), mencuri file kunci dompet node dan kata sandi pembuka yang disimpan dalam teks biasa, serta meninggalkan pintu belakang untuk kendali jarak jauh. Jika pernah memasangnya, anggap seluruh komputer telah terinfeksi. Buat dompet baru di perangkat yang bersih untuk memindahkan aset, dan perbarui versi desktop ke 0.56.3.
$BZZ
#Swarm #供应链攻击 #KeamananDompet
Pada 9 November, proses rilis tim pengembang jaringan penyimpanan terdesentralisasi Swarm diretas. Penyerang menggunakan saluran resmi untuk merilis bee-js 13.3.0 dan Swarm Desktop 0.56.2 yang disusupi (versi terakhir juga akan memperbarui secara otomatis), mencuri file kunci dompet node dan kata sandi pembuka yang disimpan dalam teks biasa, serta meninggalkan pintu belakang untuk kendali jarak jauh. Jika pernah memasangnya, anggap seluruh komputer telah terinfeksi. Buat dompet baru di perangkat yang bersih untuk memindahkan aset, dan perbarui versi desktop ke 0.56.3.
$BZZ
#Swarm #供应链攻击 #KeamananDompet
135
·
--
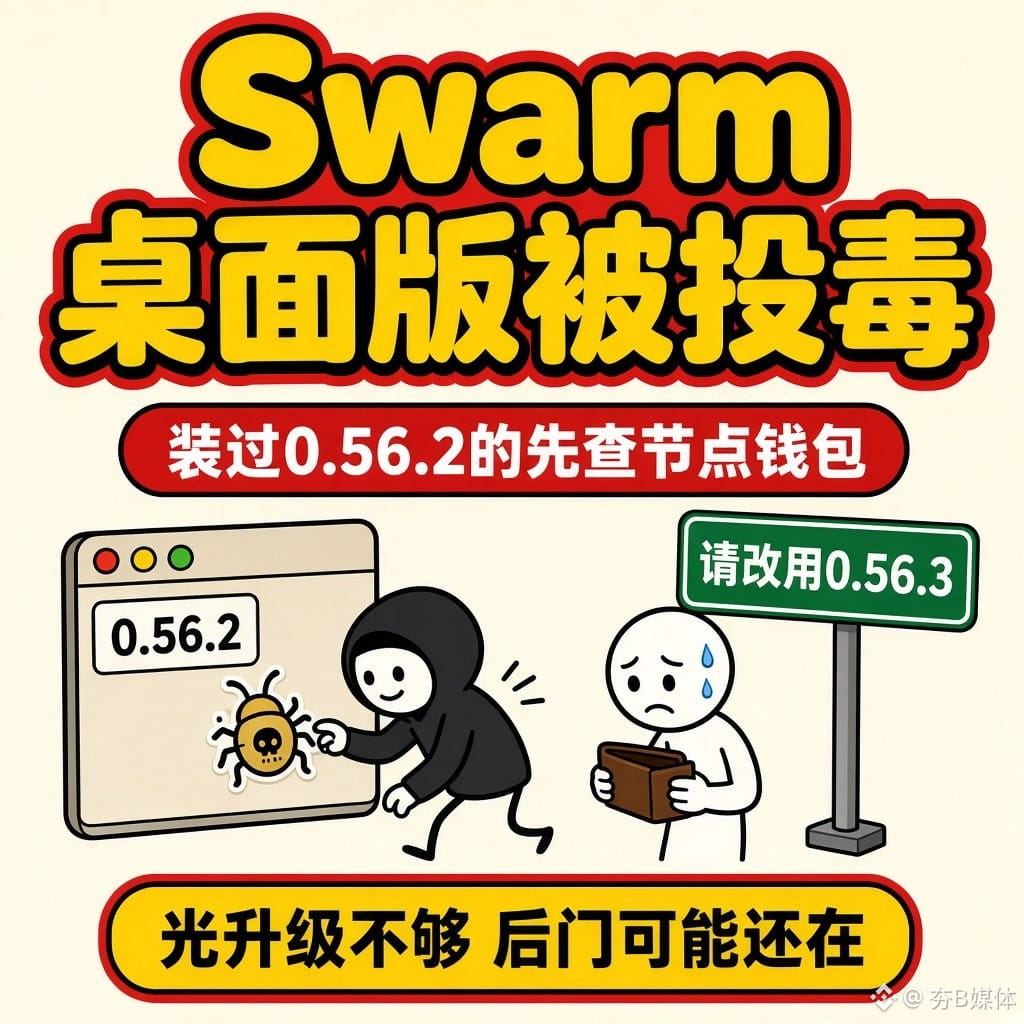
Swarm Desktop diracuni: jika memasang versi 0.56.2, jangan hanya memperbarui—dompet node mungkin sudah terekspos
Kemarin (9 November sekitar pukul 08.00 waktu Hong Kong), kanal rilis resmi proyek Ethersphere, Swarm, dieksploitasi untuk merilis dua versi berbahaya: paket npm @ethersphere/bee-js 13.3.0 dan Swarm Desktop 0.56.2. SlowMist juga melaporkan kejadian yang sama hari ini pukul 11.38.
Kode berbahaya tersebut mencoba mencuri kunci dompet node Swarm Desktop dan kata sandi dalam konfigurasinya, serta memasang pintu belakang di Windows, macOS, dan Linux. bee-js 13.3.0 tersedia di npm selama sekitar 75 menit sebelum ditarik; versi desktop 0.56.2 tersedia selama sekitar delapan setengah jam.
Siapa yang terdampak: orang-orang yang memasang salah satu dari kedua versi ini. Ini bukan peretasan bursa, bukan berarti semua pengguna Swarm terdampak, dan belum ada konfirmasi bahwa dana telah dipindahkan. Pengelola telah merilis Swarm Desktop versi bersih 0.56.3; bee-js sebaiknya dipatok ke versi 13.2.0. Memperbarui atau mencopot pemasangan saja tidak akan menghapus pintu belakang yang sudah terpasang ataupun melindungi kunci yang sudah disalin.
Jika Anda pernah menjalankan 0.56.2, anggap mesin tersebut mungkin sudah sepenuhnya disusupi. Pindahkan dana node dan staking ke kunci baru menggunakan komputer yang bersih. Jangan klik tautan asing seperti «klaim kompensasi» atau «migrasi darurat».
Pernah menggunakan Swarm Desktop atau bee-js? Apakah Anda pernah memasang salah satu dari kedua versi ini?
Ini bukan nasihat investasi.
Sumber: Catatan rilis GitHub resmi Ethersphere (v0.56.3, 2026-11-09 20:52 HKT, menyebutkan penggantian versi 0.56.2 yang diracuni); SlowMist (2026-11-10 11:38 HKT); The Hacker News, analisis insiden Socket · 2026-11-10 sekitar 12:35 HKT
#Swarm #供应链攻击 #夯B媒体 $BZZ
Swarm Desktop diracuni: jika memasang versi 0.56.2, jangan hanya memperbarui—dompet node mungkin sudah terekspos
Kemarin (9 November sekitar pukul 08.00 waktu Hong Kong), kanal rilis resmi proyek Ethersphere, Swarm, dieksploitasi untuk merilis dua versi berbahaya: paket npm @ethersphere/bee-js 13.3.0 dan Swarm Desktop 0.56.2. SlowMist juga melaporkan kejadian yang sama hari ini pukul 11.38.
Kode berbahaya tersebut mencoba mencuri kunci dompet node Swarm Desktop dan kata sandi dalam konfigurasinya, serta memasang pintu belakang di Windows, macOS, dan Linux. bee-js 13.3.0 tersedia di npm selama sekitar 75 menit sebelum ditarik; versi desktop 0.56.2 tersedia selama sekitar delapan setengah jam.
Siapa yang terdampak: orang-orang yang memasang salah satu dari kedua versi ini. Ini bukan peretasan bursa, bukan berarti semua pengguna Swarm terdampak, dan belum ada konfirmasi bahwa dana telah dipindahkan. Pengelola telah merilis Swarm Desktop versi bersih 0.56.3; bee-js sebaiknya dipatok ke versi 13.2.0. Memperbarui atau mencopot pemasangan saja tidak akan menghapus pintu belakang yang sudah terpasang ataupun melindungi kunci yang sudah disalin.
Jika Anda pernah menjalankan 0.56.2, anggap mesin tersebut mungkin sudah sepenuhnya disusupi. Pindahkan dana node dan staking ke kunci baru menggunakan komputer yang bersih. Jangan klik tautan asing seperti «klaim kompensasi» atau «migrasi darurat».
Pernah menggunakan Swarm Desktop atau bee-js? Apakah Anda pernah memasang salah satu dari kedua versi ini?
Ini bukan nasihat investasi.
Sumber: Catatan rilis GitHub resmi Ethersphere (v0.56.3, 2026-11-09 20:52 HKT, menyebutkan penggantian versi 0.56.2 yang diracuni); SlowMist (2026-11-10 11:38 HKT); The Hacker News, analisis insiden Socket · 2026-11-10 sekitar 12:35 HKT
#Swarm #供应链攻击 #夯B媒体 $BZZ
Kemarin (9 November sekitar pukul 08.00 waktu Hong Kong), kanal rilis resmi proyek Ethersphere, Swarm, dieksploitasi untuk merilis dua versi berbahaya: paket npm @ethersphere/bee-js 13.3.0 dan Swarm Desktop 0.56.2. SlowMist juga melaporkan kejadian yang sama hari ini pukul 11.38.
Kode berbahaya tersebut mencoba mencuri kunci dompet node Swarm Desktop dan kata sandi dalam konfigurasinya, serta memasang pintu belakang di Windows, macOS, dan Linux. bee-js 13.3.0 tersedia di npm selama sekitar 75 menit sebelum ditarik; versi desktop 0.56.2 tersedia selama sekitar delapan setengah jam.
Siapa yang terdampak: orang-orang yang memasang salah satu dari kedua versi ini. Ini bukan peretasan bursa, bukan berarti semua pengguna Swarm terdampak, dan belum ada konfirmasi bahwa dana telah dipindahkan. Pengelola telah merilis Swarm Desktop versi bersih 0.56.3; bee-js sebaiknya dipatok ke versi 13.2.0. Memperbarui atau mencopot pemasangan saja tidak akan menghapus pintu belakang yang sudah terpasang ataupun melindungi kunci yang sudah disalin.
Jika Anda pernah menjalankan 0.56.2, anggap mesin tersebut mungkin sudah sepenuhnya disusupi. Pindahkan dana node dan staking ke kunci baru menggunakan komputer yang bersih. Jangan klik tautan asing seperti «klaim kompensasi» atau «migrasi darurat».
Pernah menggunakan Swarm Desktop atau bee-js? Apakah Anda pernah memasang salah satu dari kedua versi ini?
Ini bukan nasihat investasi.
Sumber: Catatan rilis GitHub resmi Ethersphere (v0.56.3, 2026-11-09 20:52 HKT, menyebutkan penggantian versi 0.56.2 yang diracuni); SlowMist (2026-11-10 11:38 HKT); The Hacker News, analisis insiden Socket · 2026-11-10 sekitar 12:35 HKT
#Swarm #供应链攻击 #夯B媒体 $BZZ
70

·
--
Artikel
Swarm dibajak semalam, lengkap dengan tanda tangan dan notarization resmi—tetap saja yang terpasang adalah trojanMalam tadi, 9 November, Ethersphere, tim di balik Swarm, mengalami insiden. Penyerang berhasil mendapatkan izin rilis milik proyek dan mengunggah versi berbahaya ke kanal resmi. bee-js 13.3.0 di npm tersedia dari pukul 00.09 hingga 01.25, hanya selama 75 menit; Swarm Desktop 0.56.2 versi desktop diunggah ke GitHub mulai pukul 00.36 dan baru ditarik 8,5 jam kemudian.
Yang paling menyakitkan, kedua versi ini tampak sepenuhnya sah. bee-js dilengkapi bukti asal-usul yang valid, sementara paket instalasi macOS versi desktop memiliki tanda tangan dan notarization dari Apple. Perangkat lunak yang diunduh dari situs resmi dan tidak memunculkan peringatan sistem ternyata menyembunyikan loader pencuri dompet kripto. Pelakunya menggunakan akun bot rilis milik proyek itu sendiri dan akun seorang mantan maintainer.
Swarm dibajak semalam, lengkap dengan tanda tangan dan notarization resmi—tetap saja yang terpasang adalah trojan
Malam tadi, 9 November, Ethersphere, tim di balik Swarm, mengalami insiden. Penyerang berhasil mendapatkan izin rilis milik proyek dan mengunggah versi berbahaya ke kanal resmi. bee-js 13.3.0 di npm tersedia dari pukul 00.09 hingga 01.25, hanya selama 75 menit; Swarm Desktop 0.56.2 versi desktop diunggah ke GitHub mulai pukul 00.36 dan baru ditarik 8,5 jam kemudian.
Yang paling menyakitkan, kedua versi ini tampak sepenuhnya sah. bee-js dilengkapi bukti asal-usul yang valid, sementara paket instalasi macOS versi desktop memiliki tanda tangan dan notarization dari Apple. Perangkat lunak yang diunduh dari situs resmi dan tidak memunculkan peringatan sistem ternyata menyembunyikan loader pencuri dompet kripto. Pelakunya menggunakan akun bot rilis milik proyek itu sendiri dan akun seorang mantan maintainer.
Yang paling menyakitkan, kedua versi ini tampak sepenuhnya sah. bee-js dilengkapi bukti asal-usul yang valid, sementara paket instalasi macOS versi desktop memiliki tanda tangan dan notarization dari Apple. Perangkat lunak yang diunduh dari situs resmi dan tidak memunculkan peringatan sistem ternyata menyembunyikan loader pencuri dompet kripto. Pelakunya menggunakan akun bot rilis milik proyek itu sendiri dan akun seorang mantan maintainer.
4

·
--
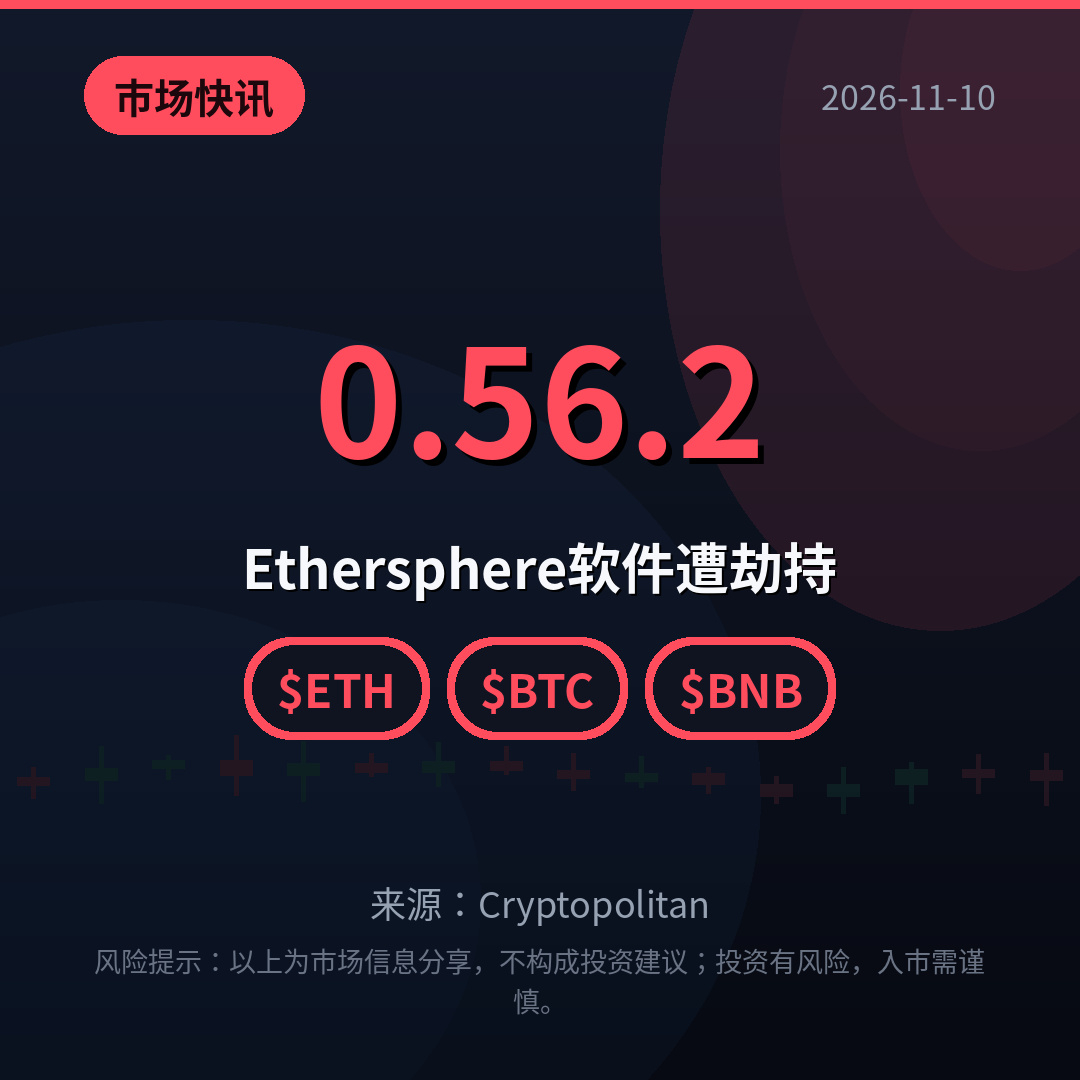
【Kilas Pasar】Perangkat lunak Ethersphere dibajak
9 November, peretas menyalahgunakan kredensial Ethersphere untuk merilis bee-js 13.3.0 dan Swarm Desktop 0.56.2 yang berisi kode berbahaya, guna mencari kunci privat dompet Bee. Keduanya memiliki tanda tangan yang valid dan tidak berbeda dari versi resmi. Swarm telah menarik versi yang bermasalah dan merilis versi 0.56.3. Apakah Anda sudah memeriksa versi yang Anda gunakan?
$ETH $BTC $BNB
#Swarm #钱包安全 #SeranganPeretas
(Sumber: Cryptopolitan)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi berisiko; harap berhati-hati saat memasuki pasar.
【Kilas Pasar】Perangkat lunak Ethersphere dibajak
9 November, peretas menyalahgunakan kredensial Ethersphere untuk merilis bee-js 13.3.0 dan Swarm Desktop 0.56.2 yang berisi kode berbahaya, guna mencari kunci privat dompet Bee. Keduanya memiliki tanda tangan yang valid dan tidak berbeda dari versi resmi. Swarm telah menarik versi yang bermasalah dan merilis versi 0.56.3. Apakah Anda sudah memeriksa versi yang Anda gunakan?
$ETH $BTC $BNB
#Swarm #钱包安全 #SeranganPeretas
(Sumber: Cryptopolitan)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi berisiko; harap berhati-hati saat memasuki pasar.
9 November, peretas menyalahgunakan kredensial Ethersphere untuk merilis bee-js 13.3.0 dan Swarm Desktop 0.56.2 yang berisi kode berbahaya, guna mencari kunci privat dompet Bee. Keduanya memiliki tanda tangan yang valid dan tidak berbeda dari versi resmi. Swarm telah menarik versi yang bermasalah dan merilis versi 0.56.3. Apakah Anda sudah memeriksa versi yang Anda gunakan?
$ETH $BTC $BNB
#Swarm #钱包安全 #SeranganPeretas
(Sumber: Cryptopolitan)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi berisiko; harap berhati-hati saat memasuki pasar.
10

·
--
Bearish
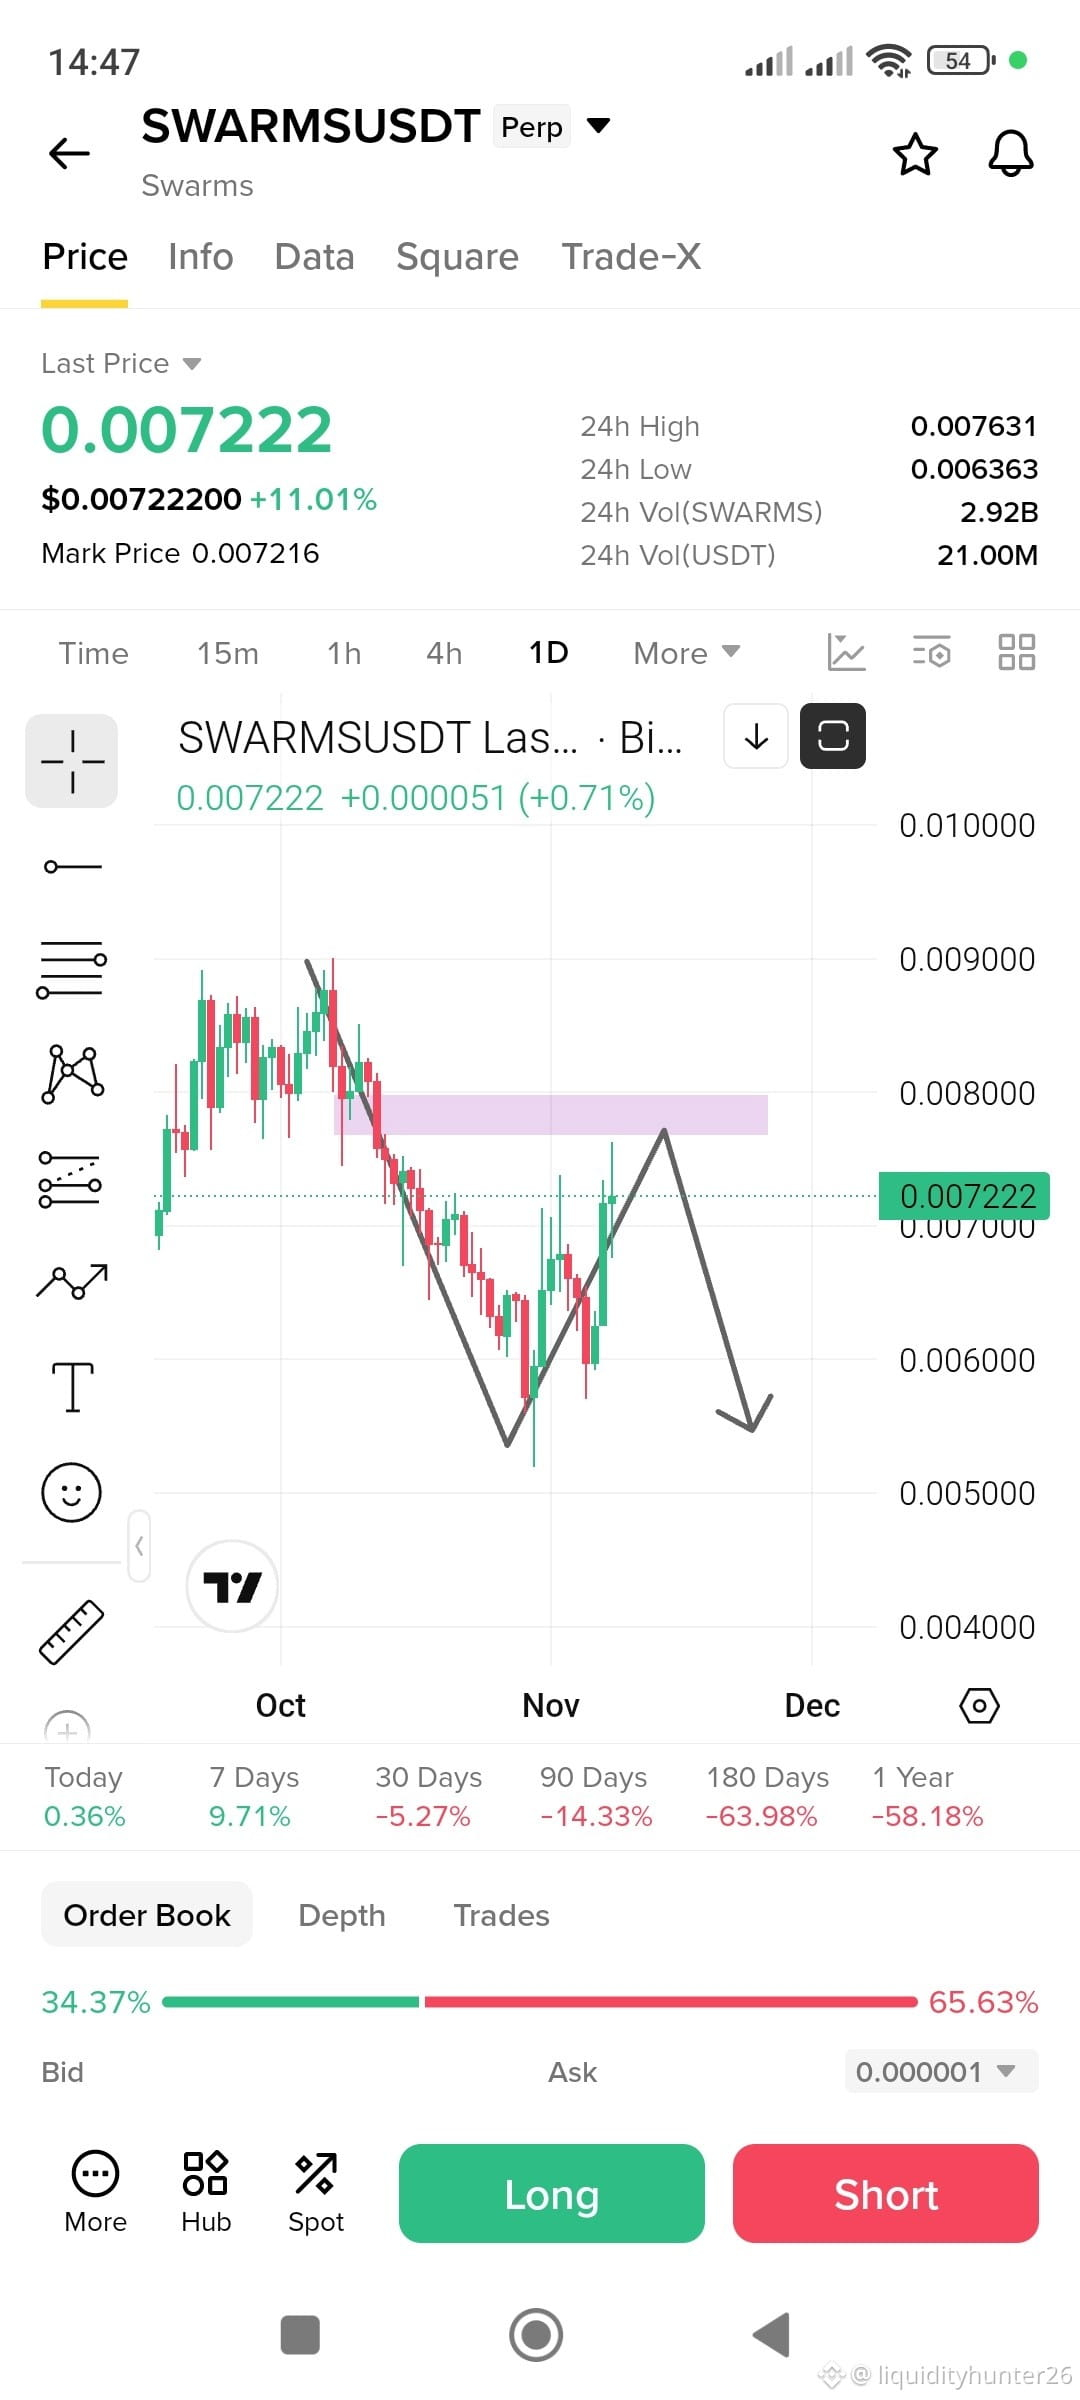
$SWARMS hampir mencapai zona likuiditas jualnya. Ini adalah zona jual harian. Saya melihatnya bearish, tetapi tunggu konfirmasi... kelola risiko Anda
#Swarm
{future}(SWARMSUSDT)
$SWARMS hampir mencapai zona likuiditas jualnya. Ini adalah zona jual harian. Saya melihatnya bearish, tetapi tunggu konfirmasi... kelola risiko Anda
#Swarm
#Swarm
246
·
--
#SWARM 9 kapitalisasi pasar (dalam puluhan ribu), alasan optimistis
1. Narasinya menarik: konsep AI startup, berfokus pada pembuatan, penerapan, dan monetisasi kawanan agen AI otonom di BNB Chain, agar beberapa agen dapat berkolaborasi dalam riset dan sebagainya.
2. Kapitalisasi pasarnya rendah. Token baru ini kemarin sempat mencapai 350 ribu, lalu turun ke 90 ribu. Saya pun langsung membeli sedikit. Distribusi tokennya cukup masuk akal: 50,4% dipegang oleh 100 pemegang teratas, ada beberapa dompet besar, dan mayoritas adalah investor ritel.
3. Komunitasnya lumayan: lebih dari 1.200 pemegang token dan lebih dari 800 anggota komunitas. Ada yang berpartisipasi di komunitas berbahasa Mandarin maupun Inggris. Promosi utamanya melalui gambar dan teks.
#跟着锦鲤学打百倍金狗 $币安人生
Ikuti catatan harian Koi Keberuntungan Web3, koin yang dibeli bisa naik sepuluh kali lipat
0x04fd77c2f97d044b3c719282fd0a0568f4254afa
{web3_wallet_create}(560x04fd77c2f97d044b3c719282fd0a0568f4254afa)
#SWARM 9 kapitalisasi pasar (dalam puluhan ribu), alasan optimistis
1. Narasinya menarik: konsep AI startup, berfokus pada pembuatan, penerapan, dan monetisasi kawanan agen AI otonom di BNB Chain, agar beberapa agen dapat berkolaborasi dalam riset dan sebagainya.
2. Kapitalisasi pasarnya rendah. Token baru ini kemarin sempat mencapai 350 ribu, lalu turun ke 90 ribu. Saya pun langsung membeli sedikit. Distribusi tokennya cukup masuk akal: 50,4% dipegang oleh 100 pemegang teratas, ada beberapa dompet besar, dan mayoritas adalah investor ritel.
3. Komunitasnya lumayan: lebih dari 1.200 pemegang token dan lebih dari 800 anggota komunitas. Ada yang berpartisipasi di komunitas berbahasa Mandarin maupun Inggris. Promosi utamanya melalui gambar dan teks.
#跟着锦鲤学打百倍金狗 $币安人生
Ikuti catatan harian Koi Keberuntungan Web3, koin yang dibeli bisa naik sepuluh kali lipat
0x04fd77c2f97d044b3c719282fd0a0568f4254afa
1. Narasinya menarik: konsep AI startup, berfokus pada pembuatan, penerapan, dan monetisasi kawanan agen AI otonom di BNB Chain, agar beberapa agen dapat berkolaborasi dalam riset dan sebagainya.
2. Kapitalisasi pasarnya rendah. Token baru ini kemarin sempat mencapai 350 ribu, lalu turun ke 90 ribu. Saya pun langsung membeli sedikit. Distribusi tokennya cukup masuk akal: 50,4% dipegang oleh 100 pemegang teratas, ada beberapa dompet besar, dan mayoritas adalah investor ritel.
3. Komunitasnya lumayan: lebih dari 1.200 pemegang token dan lebih dari 800 anggota komunitas. Ada yang berpartisipasi di komunitas berbahasa Mandarin maupun Inggris. Promosi utamanya melalui gambar dan teks.
#跟着锦鲤学打百倍金狗 $币安人生
Ikuti catatan harian Koi Keberuntungan Web3, koin yang dibeli bisa naik sepuluh kali lipat
0x04fd77c2f97d044b3c719282fd0a0568f4254afa
1
2.1k

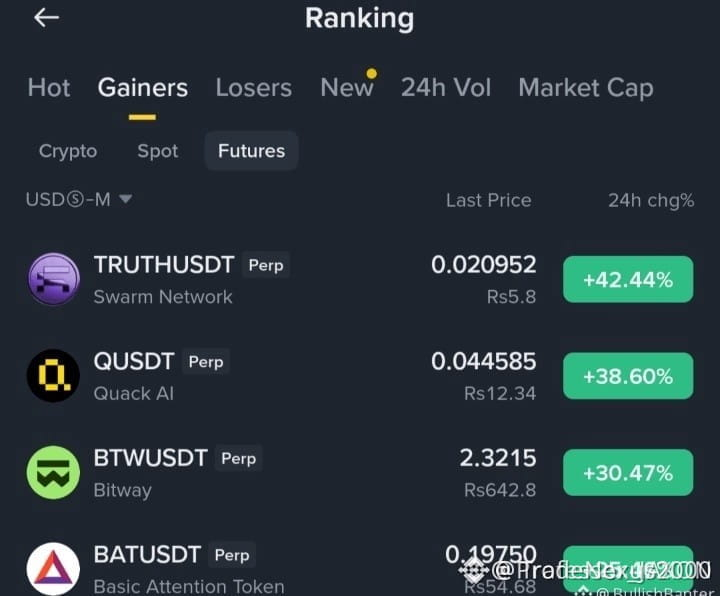
⚡ LONJAKAN LIKUIDITAS INSTITUSIONAL MENDORONG $SWARM DAN ASET DENGAN KENAIKAN TERBESAR DI FUTURES MENEMBUS RESISTENSI! 📈
Ekspansi agresif pada kontrak derivatif teratas menunjukkan partisipasi besar dari pelaku pasar bermodal besar, dipimpin oleh $SWARM yang melonjak 42.44%, disertai momentum kuat dari Quack AI dan Bitway. 🌊 Alih-alih mengejar kenaikan tajam yang nyaris vertikal, pelaku institusional menunggu pergerakan harga yang tidak efisien untuk kembali seimbang.
📊 Blok order utama dan level support struktural harus bertahan saat diuji ulang pada kerangka waktu yang lebih rendah agar tren berlanjut, terutama ketika leverage masih tinggi. Mengamati sapuan likuiditas di bawah konsolidasi terbaru akan menawarkan rasio risiko-imbalan yang jauh lebih baik daripada membeli saat wick menunjukkan kelelahan.
💬 Apakah kamu menunggu pengujian ulang struktur untuk membeli saat harga terkoreksi, atau memperkirakan momentum akan berlanjut? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SWARM #Futures #SmartMoney #CryptoTrading #MarketStructure
🎯 🦈
⚡ LONJAKAN LIKUIDITAS INSTITUSIONAL MENDORONG $SWARM DAN ASET DENGAN KENAIKAN TERBESAR DI FUTURES MENEMBUS RESISTENSI! 📈
Ekspansi agresif pada kontrak derivatif teratas menunjukkan partisipasi besar dari pelaku pasar bermodal besar, dipimpin oleh $SWARM yang melonjak 42.44%, disertai momentum kuat dari Quack AI dan Bitway. 🌊 Alih-alih mengejar kenaikan tajam yang nyaris vertikal, pelaku institusional menunggu pergerakan harga yang tidak efisien untuk kembali seimbang.
📊 Blok order utama dan level support struktural harus bertahan saat diuji ulang pada kerangka waktu yang lebih rendah agar tren berlanjut, terutama ketika leverage masih tinggi. Mengamati sapuan likuiditas di bawah konsolidasi terbaru akan menawarkan rasio risiko-imbalan yang jauh lebih baik daripada membeli saat wick menunjukkan kelelahan.
💬 Apakah kamu menunggu pengujian ulang struktur untuk membeli saat harga terkoreksi, atau memperkirakan momentum akan berlanjut? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SWARM #Futures #SmartMoney #CryptoTrading #MarketStructure
🎯 🦈
Ekspansi agresif pada kontrak derivatif teratas menunjukkan partisipasi besar dari pelaku pasar bermodal besar, dipimpin oleh $SWARM yang melonjak 42.44%, disertai momentum kuat dari Quack AI dan Bitway. 🌊 Alih-alih mengejar kenaikan tajam yang nyaris vertikal, pelaku institusional menunggu pergerakan harga yang tidak efisien untuk kembali seimbang.
📊 Blok order utama dan level support struktural harus bertahan saat diuji ulang pada kerangka waktu yang lebih rendah agar tren berlanjut, terutama ketika leverage masih tinggi. Mengamati sapuan likuiditas di bawah konsolidasi terbaru akan menawarkan rasio risiko-imbalan yang jauh lebih baik daripada membeli saat wick menunjukkan kelelahan.
💬 Apakah kamu menunggu pengujian ulang struktur untuk membeli saat harga terkoreksi, atau memperkirakan momentum akan berlanjut? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SWARM #Futures #SmartMoney #CryptoTrading #MarketStructure
🎯 🦈
49
PERINGATAN 🚨 Lonjakan bullish kuat pada $SXP (SWARM) saat blok order terkonsolidasi di chart 4H, volume melonjak, dan peluncuran pool staking baru. $BEAMX (BEAMX) menunggangi momentum dengan injeksi likuiditas dari kemitraan AMM terbarunya, mendorong adopsi. $CITY (CITYCOIN) menunjukkan aktivitas ekosistem yang meningkat, minat institusional, dan sentimen investor yang terus naik. Beli sekarang 🚀 #Swarm #BeamX #CityCoin
PERINGATAN 🚨 Lonjakan bullish kuat pada $SXP (SWARM) saat blok order terkonsolidasi di chart 4H, volume melonjak, dan peluncuran pool staking baru. $BEAMX (BEAMX) menunggangi momentum dengan injeksi likuiditas dari kemitraan AMM terbarunya, mendorong adopsi. $CITY (CITYCOIN) menunjukkan aktivitas ekosistem yang meningkat, minat institusional, dan sentimen investor yang terus naik. Beli sekarang 🚀 #Swarm #BeamX #CityCoin
91
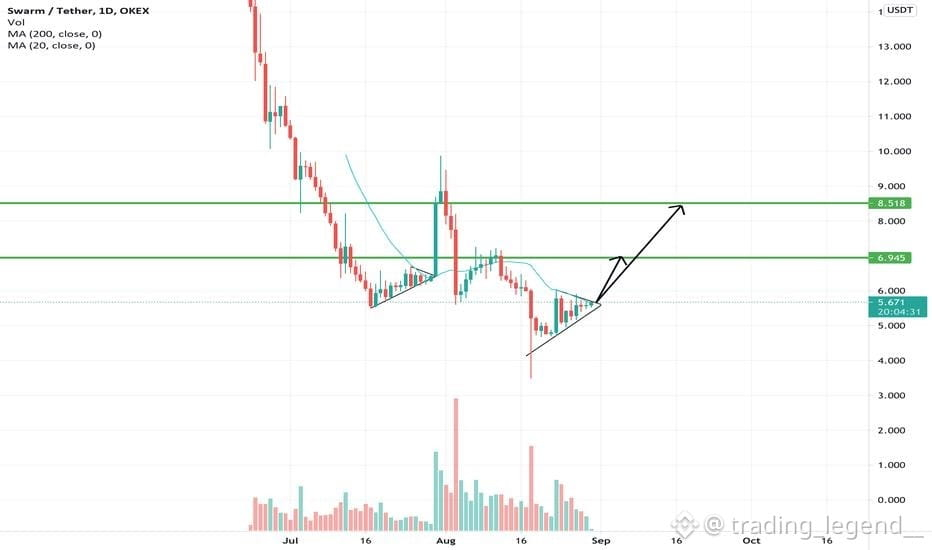
🚨 $swarms Analisis Pasar Terbaru 🚨
$swarms sedang mendapatkan momentum serius saat trader beralih ke altcoin yang fokus pada AI dan berbasis utilitas. Setelah lonjakan volume yang kuat, SWARM kini sedang menguji zona breakout kritis yang bisa menentukan pergerakan besar berikutnya.
📊 Tinjauan Teknikal:
• Support kuat: $0.18 – $0.21
• Zona resistance: $0.30 – $0.35
• Target breakout: $0.50+ 🚀
• Trend: Bullish continuation dengan volatilitas tinggi
🔥 Kenapa $swarms sedang tren:
• Hype yang meningkat seputar AI & sistem terdesentralisasi
• Perhatian media sosial yang semakin banyak
• Akumulasi komunitas yang kuat
• Aktivitas whale terdeteksi selama penurunan terbaru
Jika Bitcoin tetap stabil dan sentimen pasar tetap positif, SWARM bisa melihat rally eksplosif lainnya dalam beberapa minggu ke depan.
⚠️ Peringatan Risiko:
SWARM masih merupakan altcoin berisiko tinggi. Lonjakan cepat dapat diikuti oleh koreksi tajam, jadi manajemen risiko yang tepat sangat penting.
#SWARM #Crypto #Altcoins #CryptoNews
🚨 $swarms Analisis Pasar Terbaru 🚨
$swarms sedang mendapatkan momentum serius saat trader beralih ke altcoin yang fokus pada AI dan berbasis utilitas. Setelah lonjakan volume yang kuat, SWARM kini sedang menguji zona breakout kritis yang bisa menentukan pergerakan besar berikutnya.
📊 Tinjauan Teknikal:
• Support kuat: $0.18 – $0.21
• Zona resistance: $0.30 – $0.35
• Target breakout: $0.50+ 🚀
• Trend: Bullish continuation dengan volatilitas tinggi
🔥 Kenapa $swarms sedang tren:
• Hype yang meningkat seputar AI & sistem terdesentralisasi
• Perhatian media sosial yang semakin banyak
• Akumulasi komunitas yang kuat
• Aktivitas whale terdeteksi selama penurunan terbaru
Jika Bitcoin tetap stabil dan sentimen pasar tetap positif, SWARM bisa melihat rally eksplosif lainnya dalam beberapa minggu ke depan.
⚠️ Peringatan Risiko:
SWARM masih merupakan altcoin berisiko tinggi. Lonjakan cepat dapat diikuti oleh koreksi tajam, jadi manajemen risiko yang tepat sangat penting.
#SWARM #Crypto #Altcoins #CryptoNews
$swarms sedang mendapatkan momentum serius saat trader beralih ke altcoin yang fokus pada AI dan berbasis utilitas. Setelah lonjakan volume yang kuat, SWARM kini sedang menguji zona breakout kritis yang bisa menentukan pergerakan besar berikutnya.
📊 Tinjauan Teknikal:
• Support kuat: $0.18 – $0.21
• Zona resistance: $0.30 – $0.35
• Target breakout: $0.50+ 🚀
• Trend: Bullish continuation dengan volatilitas tinggi
🔥 Kenapa $swarms sedang tren:
• Hype yang meningkat seputar AI & sistem terdesentralisasi
• Perhatian media sosial yang semakin banyak
• Akumulasi komunitas yang kuat
• Aktivitas whale terdeteksi selama penurunan terbaru
Jika Bitcoin tetap stabil dan sentimen pasar tetap positif, SWARM bisa melihat rally eksplosif lainnya dalam beberapa minggu ke depan.
⚠️ Peringatan Risiko:
SWARM masih merupakan altcoin berisiko tinggi. Lonjakan cepat dapat diikuti oleh koreksi tajam, jadi manajemen risiko yang tepat sangat penting.
#SWARM #Crypto #Altcoins #CryptoNews
181
PERINGATAN 🚨 $SXP (SWARM) sedang menembus setelah bullish order block, volume melonjak, dan kemitraan ekosistem yang terus bertambah. $LUNC (LUNA CLASSIC) menunjukkan momentum yang kembali saat komunitasnya membangun ulang, menambah likuiditas, dan menarik pemain staking baru. $PLA (PLAYDAPP) diuntungkan oleh integrasi DeFi yang inovatif, mendorong adopsi dan aktivitas trading. Sinyal beli yang kuat di ketiga aset; investor sebaiknya bertindak sekarang. #Swarm #LunaClassic #PlayDapp
PERINGATAN 🚨 $SXP (SWARM) sedang menembus setelah bullish order block, volume melonjak, dan kemitraan ekosistem yang terus bertambah. $LUNC (LUNA CLASSIC) menunjukkan momentum yang kembali saat komunitasnya membangun ulang, menambah likuiditas, dan menarik pemain staking baru. $PLA (PLAYDAPP) diuntungkan oleh integrasi DeFi yang inovatif, mendorong adopsi dan aktivitas trading. Sinyal beli yang kuat di ketiga aset; investor sebaiknya bertindak sekarang. #Swarm #LunaClassic #PlayDapp
49
·
--
Bullish
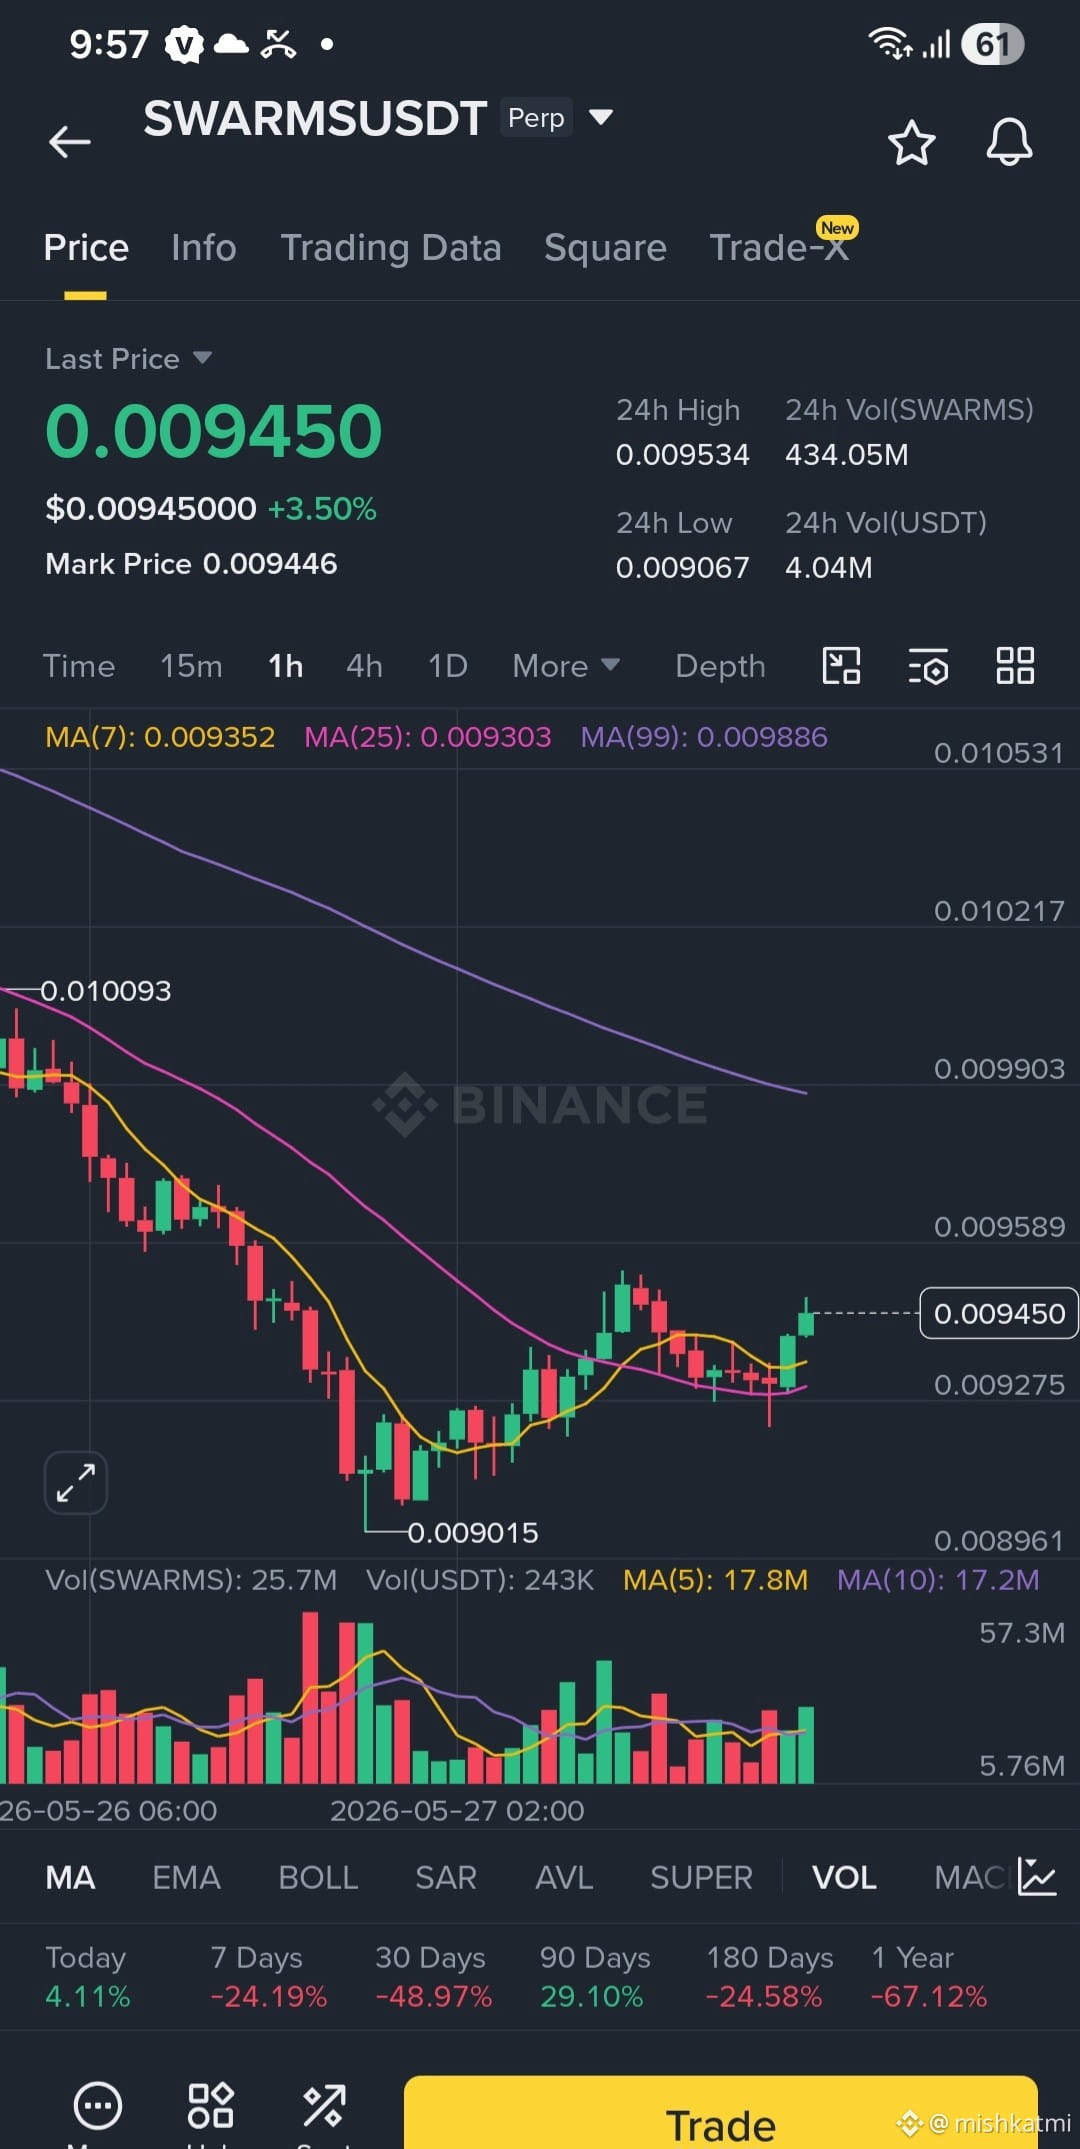
⚡ Masuk ke zona kerumunan… $SWARMS setup terlihat siap untuk breakout volatilitas tinggi 🚀🧠
Mengambil posisi long dengan leverage 20x di sini berarti satu hal:
presisi lebih penting daripada emosi.
{future}(SWARMSUSDT)
📊 Setup Long
🟢 Zona Masuk:
$0.00935 – $0.00948
🎯 Target yang Ditetapkan:
TP1 → $0.00980
TP2 → $0.01030
TP3 → $0.01100
🛑 Invalidasi:
SL → $0.00895
📈 Pembacaan Pasar:
Harga berada dalam rentang kompresi yang ketat, dan struktur ini sering meledak begitu momentum tiba.
Jika pembeli merebut kembali kendali di atas area resistensi lokal, pergerakan menuju 0.010+ bisa mempercepat dengan cepat ⚡
Tapi dengan leverage 20x, ini bukan "trading harapan."
Ini adalah trading reaksi.
Satu candlestick yang ganas ke arah yang salah dapat menghapus tangan lemah seketika 🩸
Manajemen risiko adalah alpha yang sebenarnya.
🐂 Selama support bertahan, banteng masih memiliki jalur menuju sapuan likuiditas di atas 0.011.
$SWARMS terlihat kurang seperti altcoin yang tenang…
dan lebih seperti pegas yang terjepit menunggu penyalaan 🌋
#Swarm #BTC走势分析 #bearishmomentum #PostonTradFi #USConsumerConfidenceRisesInMay
⚡ Masuk ke zona kerumunan… $SWARMS setup terlihat siap untuk breakout volatilitas tinggi 🚀🧠
Mengambil posisi long dengan leverage 20x di sini berarti satu hal:
presisi lebih penting daripada emosi.
📊 Setup Long
🟢 Zona Masuk:
$0.00935 – $0.00948
🎯 Target yang Ditetapkan:
TP1 → $0.00980
TP2 → $0.01030
TP3 → $0.01100
🛑 Invalidasi:
SL → $0.00895
📈 Pembacaan Pasar:
Harga berada dalam rentang kompresi yang ketat, dan struktur ini sering meledak begitu momentum tiba.
Jika pembeli merebut kembali kendali di atas area resistensi lokal, pergerakan menuju 0.010+ bisa mempercepat dengan cepat ⚡
Tapi dengan leverage 20x, ini bukan "trading harapan."
Ini adalah trading reaksi.
Satu candlestick yang ganas ke arah yang salah dapat menghapus tangan lemah seketika 🩸
Manajemen risiko adalah alpha yang sebenarnya.
🐂 Selama support bertahan, banteng masih memiliki jalur menuju sapuan likuiditas di atas 0.011.
$SWARMS terlihat kurang seperti altcoin yang tenang…
dan lebih seperti pegas yang terjepit menunggu penyalaan 🌋
#Swarm #BTC走势分析 #bearishmomentum #PostonTradFi #USConsumerConfidenceRisesInMay
Mengambil posisi long dengan leverage 20x di sini berarti satu hal:
presisi lebih penting daripada emosi.
📊 Setup Long
🟢 Zona Masuk:
$0.00935 – $0.00948
🎯 Target yang Ditetapkan:
TP1 → $0.00980
TP2 → $0.01030
TP3 → $0.01100
🛑 Invalidasi:
SL → $0.00895
📈 Pembacaan Pasar:
Harga berada dalam rentang kompresi yang ketat, dan struktur ini sering meledak begitu momentum tiba.
Jika pembeli merebut kembali kendali di atas area resistensi lokal, pergerakan menuju 0.010+ bisa mempercepat dengan cepat ⚡
Tapi dengan leverage 20x, ini bukan "trading harapan."
Ini adalah trading reaksi.
Satu candlestick yang ganas ke arah yang salah dapat menghapus tangan lemah seketika 🩸
Manajemen risiko adalah alpha yang sebenarnya.
🐂 Selama support bertahan, banteng masih memiliki jalur menuju sapuan likuiditas di atas 0.011.
$SWARMS terlihat kurang seperti altcoin yang tenang…
dan lebih seperti pegas yang terjepit menunggu penyalaan 🌋
#Swarm #BTC走势分析 #bearishmomentum #PostonTradFi #USConsumerConfidenceRisesInMay
68
·
--
$SWARMS
Short Signal
🔻 Entry: Sekarang.
🎯 TP1: 0.006
🎯 TP2: 0.00566
🛑 SL: 0.0071
Kelola modal dengan ketat ya kawan-kawan! 📈
#SWARM #crypto #TradingSignal #short
{future}(SWARMSUSDT)
$SWARMS
Short Signal
🔻 Entry: Sekarang.
🎯 TP1: 0.006
🎯 TP2: 0.00566
🛑 SL: 0.0071
Kelola modal dengan ketat ya kawan-kawan! 📈
#SWARM #crypto #TradingSignal #short
Short Signal
🔻 Entry: Sekarang.
🎯 TP1: 0.006
🎯 TP2: 0.00566
🛑 SL: 0.0071
Kelola modal dengan ketat ya kawan-kawan! 📈
#SWARM #crypto #TradingSignal #short
103
ALERT 🚨 Lonjakan bullish kuat pada $SXP (SWARM) saat order block terkumpul. $MANTA (MANTA NETWORK) menunjukkan volume besar, menandakan momentum dan ekspansi ekosistem yang cepat. $APE (APECOIN) lonjakan likuiditas, sentimen investor berbalik positif. Inovasi dalam interoperabilitas lintas rantai mendorong pertumbuhan. Ketiganya menunjukkan peluang beli yang menarik. #Swarm #MantaNetwork #ApeCoin #CryptoBull
ALERT 🚨 Lonjakan bullish kuat pada $SXP (SWARM) saat order block terkumpul. $MANTA (MANTA NETWORK) menunjukkan volume besar, menandakan momentum dan ekspansi ekosistem yang cepat. $APE (APECOIN) lonjakan likuiditas, sentimen investor berbalik positif. Inovasi dalam interoperabilitas lintas rantai mendorong pertumbuhan. Ketiganya menunjukkan peluang beli yang menarik. #Swarm #MantaNetwork #ApeCoin #CryptoBull
192

·
--
Bullish
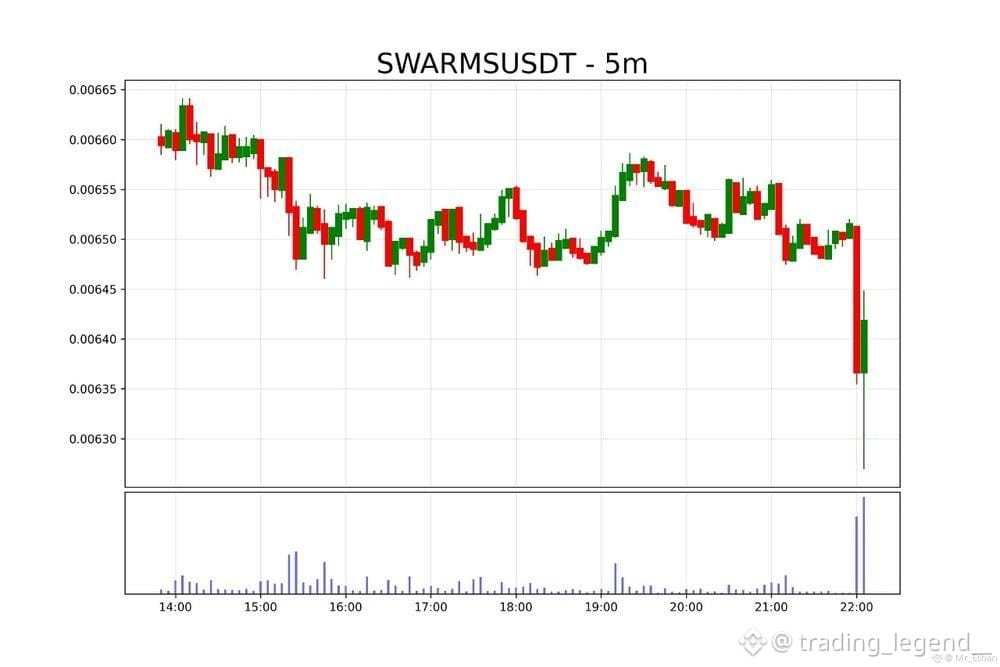
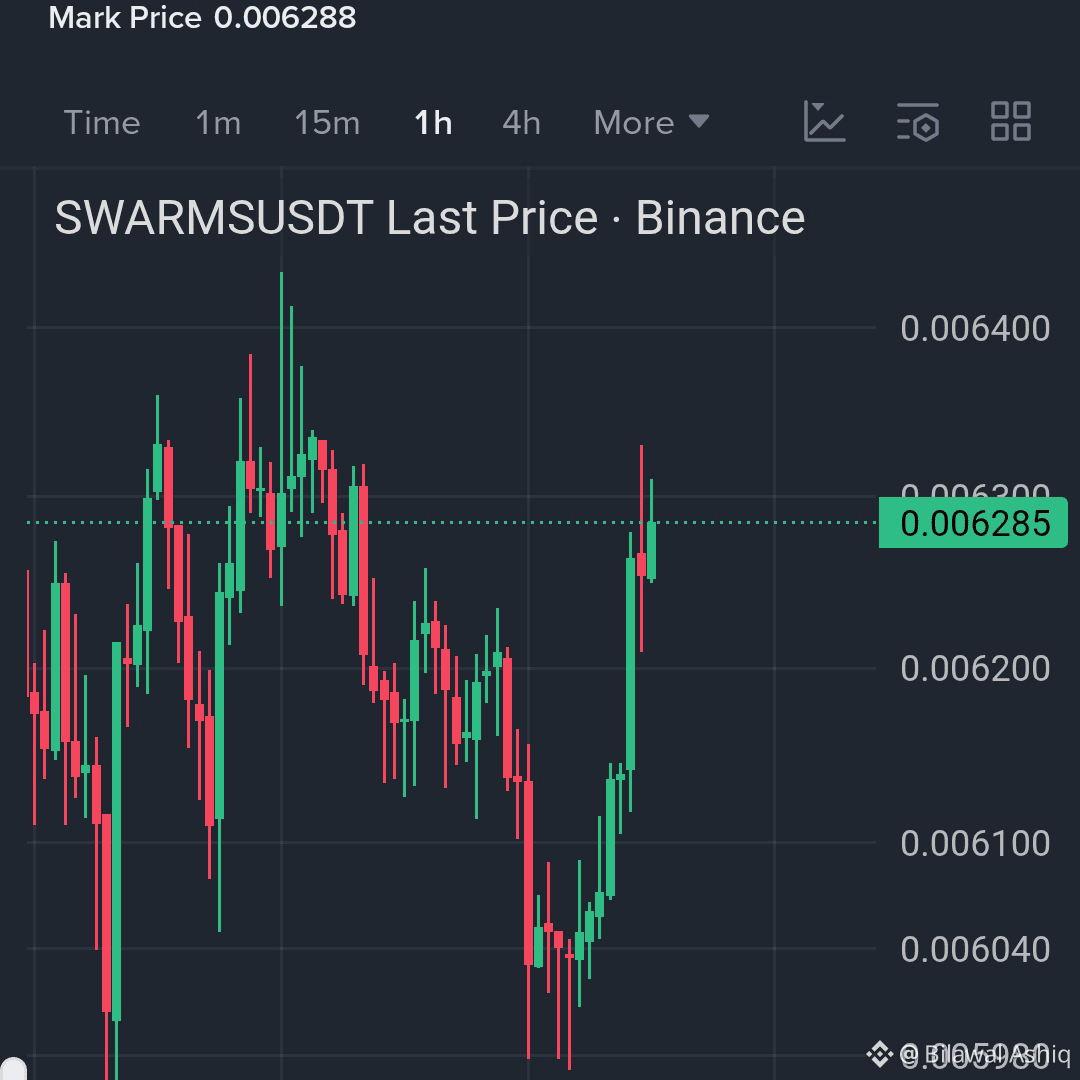
$SWARMS Peluang trading jangka panjang
Zona Entri: 0.006300 _ 0.006310
TP1: 0.006400
TP2: 0.006450
TP3: 0.006500
SL: 0.006250
Klik Di Bawah Dan Long 💯$SWARMS
#Swarm #swarmnetwork
{future}(SWARMSUSDT)
$SWARMS Peluang trading jangka panjang
Zona Entri: 0.006300 _ 0.006310
TP1: 0.006400
TP2: 0.006450
TP3: 0.006500
SL: 0.006250
Klik Di Bawah Dan Long 💯$SWARMS
#Swarm #swarmnetwork
Zona Entri: 0.006300 _ 0.006310
TP1: 0.006400
TP2: 0.006450
TP3: 0.006500
SL: 0.006250
Klik Di Bawah Dan Long 💯$SWARMS
#Swarm #swarmnetwork
4
251

·
--
Pengamatan Awal di Rantai | Robinhood Chain
Sistem pemantauan menemukan $SWARM #SWARM menampilkan sinyal aktif 100/100.
Kontrak: 0x462d…674d
Sumber: Pemantauan on-chain
Likuiditas: $158,6K
Arus masuk bersih: $5,3K
Kapitalisasi pasar: $1,32M
Pemegang: 2.173
Waktu pemicu: 09/13 21:07 (Waktu Beijing)
Dasar penilaian: Skor ≥80; Likuiditas ≥$20.000; Arus masuk bersih smart money bernilai positif; Dompet terverifikasi tidak melakukan penjualan habis; Kepemilikan 10 besar ≤30%; Tingkat risiko ≤2
Bukan merupakan dukungan proyek, saran pembelian, atau penilaian risiko.
Pengamatan Awal di Rantai | Robinhood Chain
Sistem pemantauan menemukan $SWARM #SWARM menampilkan sinyal aktif 100/100.
Kontrak: 0x462d…674d
Sumber: Pemantauan on-chain
Likuiditas: $158,6K
Arus masuk bersih: $5,3K
Kapitalisasi pasar: $1,32M
Pemegang: 2.173
Waktu pemicu: 09/13 21:07 (Waktu Beijing)
Dasar penilaian: Skor ≥80; Likuiditas ≥$20.000; Arus masuk bersih smart money bernilai positif; Dompet terverifikasi tidak melakukan penjualan habis; Kepemilikan 10 besar ≤30%; Tingkat risiko ≤2
Bukan merupakan dukungan proyek, saran pembelian, atau penilaian risiko.
Sistem pemantauan menemukan $SWARM #SWARM menampilkan sinyal aktif 100/100.
Kontrak: 0x462d…674d
Sumber: Pemantauan on-chain
Likuiditas: $158,6K
Arus masuk bersih: $5,3K
Kapitalisasi pasar: $1,32M
Pemegang: 2.173
Waktu pemicu: 09/13 21:07 (Waktu Beijing)
Dasar penilaian: Skor ≥80; Likuiditas ≥$20.000; Arus masuk bersih smart money bernilai positif; Dompet terverifikasi tidak melakukan penjualan habis; Kepemilikan 10 besar ≤30%; Tingkat risiko ≤2
Bukan merupakan dukungan proyek, saran pembelian, atau penilaian risiko.
19
·
--
Pertama kita lihat sinyal, lalu masuk ke grup (di sana ada hadiah🎁), kemudian jawab pertanyaan kuis
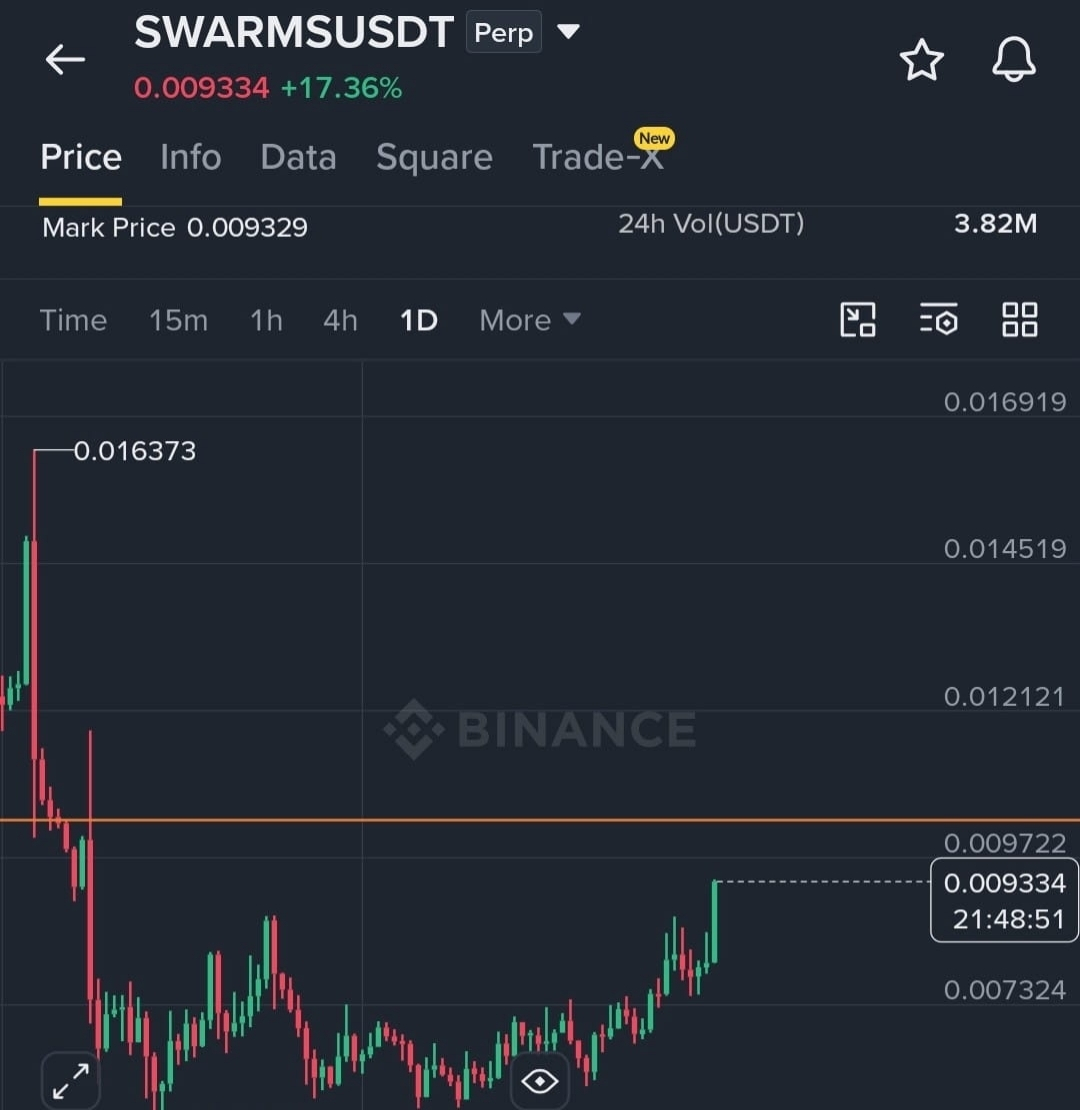
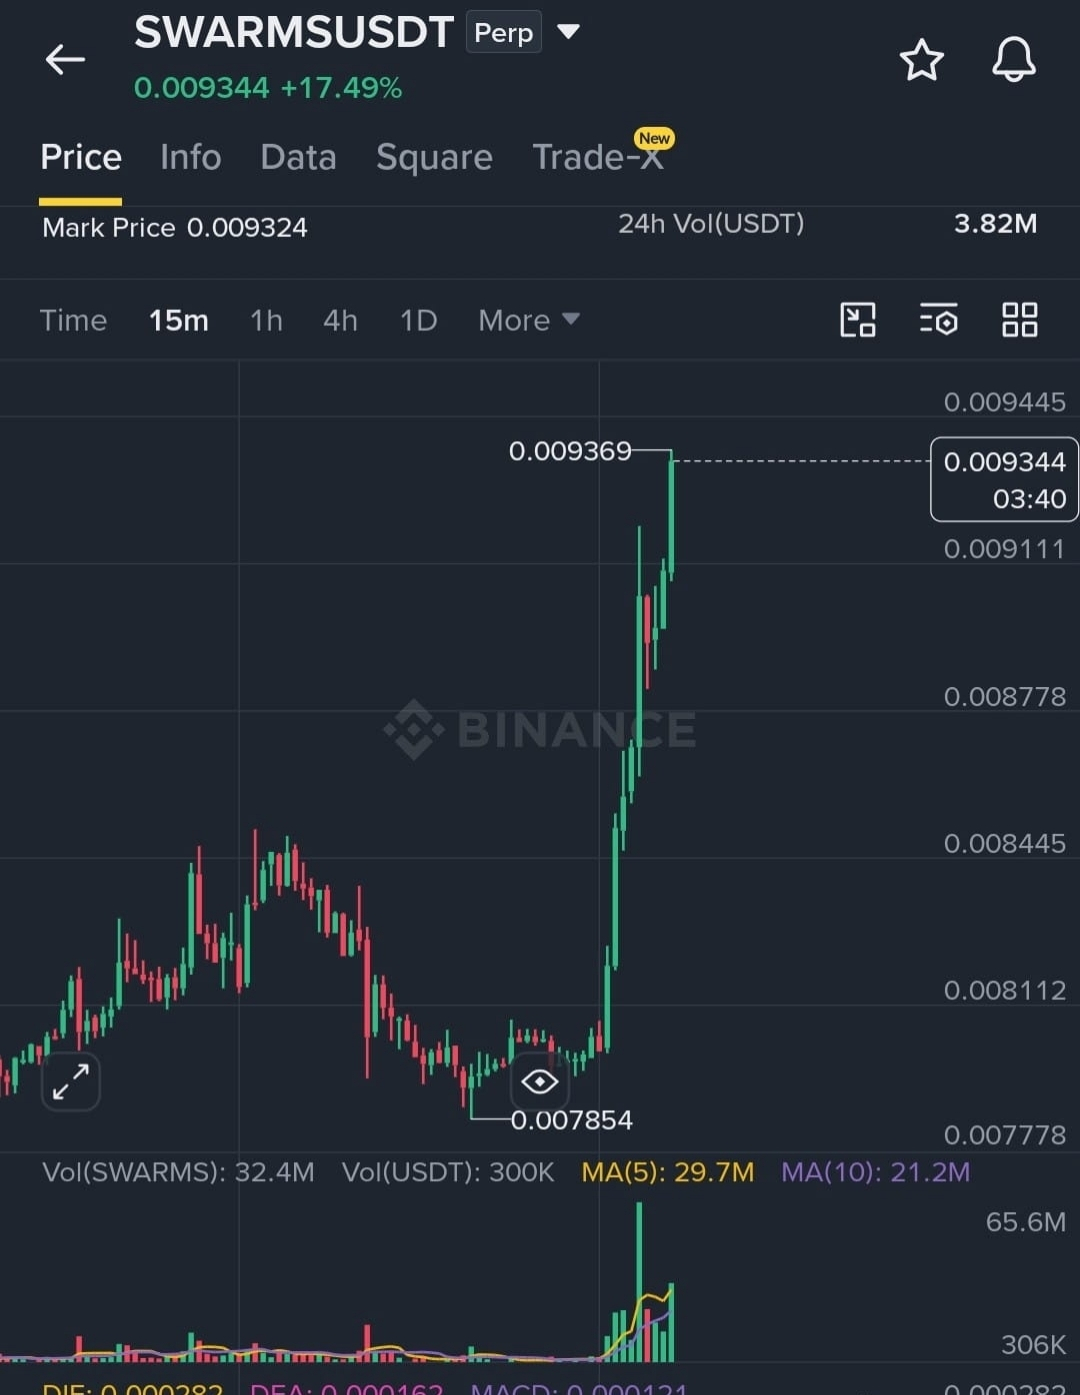
🚨 $SWARMS — SHORT SETUP 📉
🔥 Pompa menjadi berbahaya — resistance + FOMO.
🎯 SHORT: 0.00935–0.00965
➕ DCA: 0.01008
🛑 SL: >0.01160 (perlindungan dari wick)
🎯 TP1: 0.00892
🎯 TP2: 0.00848
🎯 TP3: 0.00810
⚠️ DYOR. Jangan pertaruhkan seluruh dana deposit.
{future}(SWARMSUSDT)
🧠 CRYPTO QUIZ 🎁
❓ Pertanyaan:
Siapa yang membayar Funding Rate, saat nilainya positif?
💡 Petunjuk: 📈 Lihat sisi posisi.
🎁 Jawaban: 2 kata
👇 Tulis jawaban di komentar!
$USDC #FOMO
#RedPacketMission #signals #Swarm
Pertama kita lihat sinyal, lalu masuk ke grup (di sana ada hadiah🎁), kemudian jawab pertanyaan kuis
🚨 $SWARMS — SHORT SETUP 📉
🔥 Pompa menjadi berbahaya — resistance + FOMO.
🎯 SHORT: 0.00935–0.00965
➕ DCA: 0.01008
🛑 SL: >0.01160 (perlindungan dari wick)
🎯 TP1: 0.00892
🎯 TP2: 0.00848
🎯 TP3: 0.00810
⚠️ DYOR. Jangan pertaruhkan seluruh dana deposit.
🧠 CRYPTO QUIZ 🎁
❓ Pertanyaan:
Siapa yang membayar Funding Rate, saat nilainya positif?
💡 Petunjuk: 📈 Lihat sisi posisi.
🎁 Jawaban: 2 kata
👇 Tulis jawaban di komentar!
$USDC #FOMO
#RedPacketMission #signals #Swarm
🚨 $SWARMS — SHORT SETUP 📉
🔥 Pompa menjadi berbahaya — resistance + FOMO.
🎯 SHORT: 0.00935–0.00965
➕ DCA: 0.01008
🛑 SL: >0.01160 (perlindungan dari wick)
🎯 TP1: 0.00892
🎯 TP2: 0.00848
🎯 TP3: 0.00810
⚠️ DYOR. Jangan pertaruhkan seluruh dana deposit.
🧠 CRYPTO QUIZ 🎁
❓ Pertanyaan:
Siapa yang membayar Funding Rate, saat nilainya positif?
💡 Petunjuk: 📈 Lihat sisi posisi.
🎁 Jawaban: 2 kata
👇 Tulis jawaban di komentar!
$USDC #FOMO
#RedPacketMission #signals #Swarm
328
21
328
PERINGATAN 🚨 Swarm ( $SXP ) menunjukkan breakout bullish karena order block mendekati $1,25 menghimpun volume tinggi. EduCoin ( $EDU ) melaju dengan momentum dari kemitraan baru dengan universitas, mendorong adopsi dan likuiditas. Zebec ( $ZBT ) tetap menjadi pilihan privasi yang kuat dengan aktivitas perdagangan yang terus bertumbuh. Sentimen investor bullish di ketiga aset ini. Sinyal beli kuat. #crypto #Swarm #EduCoin #Zebec
PERINGATAN 🚨 Swarm ( $SXP ) menunjukkan breakout bullish karena order block mendekati $1,25 menghimpun volume tinggi. EduCoin ( $EDU ) melaju dengan momentum dari kemitraan baru dengan universitas, mendorong adopsi dan likuiditas. Zebec ( $ZBT ) tetap menjadi pilihan privasi yang kuat dengan aktivitas perdagangan yang terus bertumbuh. Sentimen investor bullish di ketiga aset ini. Sinyal beli kuat. #crypto #Swarm #EduCoin #Zebec
180
PERINGATAN 🚨 Skycoin ( $SKY ) melonjak saat blok pesanan institusional membesar, mendorong volume melewati 10M. Swarm ( $SXP ) memanfaatkan menguatnya ekosistem DeFi, likuiditas naik 15%. Blur ( $BLUR ) mendapatkan momentum seiring pertumbuhan pasar NFT, sentimen investor beralih menjadi bullish. Beli kuat di ketiga aset, bersiap untuk potensi breakout. 🚀💹 #Skycoin #Swarm #Blur
PERINGATAN 🚨 Skycoin ( $SKY ) melonjak saat blok pesanan institusional membesar, mendorong volume melewati 10M. Swarm ( $SXP ) memanfaatkan menguatnya ekosistem DeFi, likuiditas naik 15%. Blur ( $BLUR ) mendapatkan momentum seiring pertumbuhan pasar NFT, sentimen investor beralih menjadi bullish. Beli kuat di ketiga aset, bersiap untuk potensi breakout. 🚀💹 #Skycoin #Swarm #Blur
215
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#NvidiaEarningsTonight:AIStocks’NextMove?
45,841 penayangan
719 Berdiskusi
2
#A Packed Week of Earnings and Data Tests Markets
115,795 penayangan
581 Berdiskusi
3
#AnthropicIPOTestsInvestorAppetiteForAI
252,113 penayangan
2,461 Berdiskusi
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
66,214 penayangan
679 Berdiskusi
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
6,802 penayangan
112 Berdiskusi
6
#AnthropicClearedToListOnNasdaqAsANT
9,640 penayangan
118 Berdiskusi
7
#WhatInvestmentSignalsDo13FFilingsReveal?
38,495 penayangan
515 Berdiskusi
8
#TetherCapitalMakesStrategicInvestmentInStables
1,909 penayangan
22 Berdiskusi
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
1,022 penayangan
16 Berdiskusi
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
723 penayangan
15 Berdiskusi