

#revolutconfirmsfakegovemaildatabreach
revolutconfirmsfakegovemaildatabreach
169,566 penayangan
1,615 Berdiskusi
Populer
Terbaru

·
--
Kenapa tidak ada yang membahas kebocoran email pemerintah palsu Revolut sebagai pengurasan kripto, bukan sekadar gangguan bank?
Para trader sudah terlanjur berdarah karena FOMO saat beli dan gagal keluar tepat waktu. Email pemerintah yang meyakinkan yang membajak akun tempat $USDT Anda berada hanyalah cara lain untuk kehilangan kendali tanpa satu pun candle yang melawan Anda.
Revolut mengonfirmasi penyerang menggunakan email resmi palsu. Ini penting karena banyak orang masih mendanai posisi lewat aplikasi itu lalu lupa. Dengan Fear and Greed di angka 68, semua orang membicarakan $TAO dan $SUI sementara inbox dipalsukan seolah kantor pajak dan pemeriksaan identitas. Klik sekali, setujui verifikasi, dan mereka punya jalur menuju kartu, transfer, dan apa pun yang ada di balik login. Menyebut ini sebagai cerita Revolut justru mengabaikan inti persoalannya. Fiat on-ramp Anda adalah bagian dari risiko kripto Anda, suka atau tidak.
Kerjakan yang tidak glamor. Buka Revolut, keluar dari perangkat yang tidak dikenal, dan bekukan kartu jika ada hal yang terlihat janggal. Masukkan whitelist penarikan untuk akun yang memegang $USDT. Anggap setiap email yang terlihat seperti dari pemerintah sebagai berbahaya dan hanya gunakan pesan di dalam aplikasi. Jika Anda memindahkan dana lewat Revolut bulan ini, ganti kata sandi dan 2FA di kedua sisi sebelum melihat chart lain.
Ada yang lain melihat ini sebagai masalah operasional yang pasar jalani sambil tertidur?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Kenapa tidak ada yang membahas kebocoran email pemerintah palsu Revolut sebagai pengurasan kripto, bukan sekadar gangguan bank?
Para trader sudah terlanjur berdarah karena FOMO saat beli dan gagal keluar tepat waktu. Email pemerintah yang meyakinkan yang membajak akun tempat $USDT Anda berada hanyalah cara lain untuk kehilangan kendali tanpa satu pun candle yang melawan Anda.
Revolut mengonfirmasi penyerang menggunakan email resmi palsu. Ini penting karena banyak orang masih mendanai posisi lewat aplikasi itu lalu lupa. Dengan Fear and Greed di angka 68, semua orang membicarakan $TAO dan $SUI sementara inbox dipalsukan seolah kantor pajak dan pemeriksaan identitas. Klik sekali, setujui verifikasi, dan mereka punya jalur menuju kartu, transfer, dan apa pun yang ada di balik login. Menyebut ini sebagai cerita Revolut justru mengabaikan inti persoalannya. Fiat on-ramp Anda adalah bagian dari risiko kripto Anda, suka atau tidak.
Kerjakan yang tidak glamor. Buka Revolut, keluar dari perangkat yang tidak dikenal, dan bekukan kartu jika ada hal yang terlihat janggal. Masukkan whitelist penarikan untuk akun yang memegang $USDT. Anggap setiap email yang terlihat seperti dari pemerintah sebagai berbahaya dan hanya gunakan pesan di dalam aplikasi. Jika Anda memindahkan dana lewat Revolut bulan ini, ganti kata sandi dan 2FA di kedua sisi sebelum melihat chart lain.
Ada yang lain melihat ini sebagai masalah operasional yang pasar jalani sambil tertidur?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Para trader sudah terlanjur berdarah karena FOMO saat beli dan gagal keluar tepat waktu. Email pemerintah yang meyakinkan yang membajak akun tempat $USDT Anda berada hanyalah cara lain untuk kehilangan kendali tanpa satu pun candle yang melawan Anda.
Revolut mengonfirmasi penyerang menggunakan email resmi palsu. Ini penting karena banyak orang masih mendanai posisi lewat aplikasi itu lalu lupa. Dengan Fear and Greed di angka 68, semua orang membicarakan $TAO dan $SUI sementara inbox dipalsukan seolah kantor pajak dan pemeriksaan identitas. Klik sekali, setujui verifikasi, dan mereka punya jalur menuju kartu, transfer, dan apa pun yang ada di balik login. Menyebut ini sebagai cerita Revolut justru mengabaikan inti persoalannya. Fiat on-ramp Anda adalah bagian dari risiko kripto Anda, suka atau tidak.
Kerjakan yang tidak glamor. Buka Revolut, keluar dari perangkat yang tidak dikenal, dan bekukan kartu jika ada hal yang terlihat janggal. Masukkan whitelist penarikan untuk akun yang memegang $USDT. Anggap setiap email yang terlihat seperti dari pemerintah sebagai berbahaya dan hanya gunakan pesan di dalam aplikasi. Jika Anda memindahkan dana lewat Revolut bulan ini, ganti kata sandi dan 2FA di kedua sisi sebelum melihat chart lain.
Ada yang lain melihat ini sebagai masalah operasional yang pasar jalani sambil tertidur?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
268
🛡️ Data Anda Bisa Sama Berharganya dengan Koin Anda
Revolut mengonfirmasi bahwa permintaan penipuan menyebabkan informasi sensitif pelanggan dibagikan.
Perusahaan mengatakan permintaan tersebut tampak sah karena berasal dari domain lembaga pemerintah yang nyata.
Insiden tersebut dilaporkan melibatkan identitas pelanggan dan informasi keuangan.
Hal itu membuat keamanan menjadi pertimbangan utama untuk $BTC dan pasar kripto yang lebih luas.
Berdagang spot dengan disiplin—dan perlakukan data pribadi Anda seperti aset.
#revolutconfirmsfakegovemaildatabreach
🛡️ Data Anda Bisa Sama Berharganya dengan Koin Anda
Revolut mengonfirmasi bahwa permintaan penipuan menyebabkan informasi sensitif pelanggan dibagikan.
Perusahaan mengatakan permintaan tersebut tampak sah karena berasal dari domain lembaga pemerintah yang nyata.
Insiden tersebut dilaporkan melibatkan identitas pelanggan dan informasi keuangan.
Hal itu membuat keamanan menjadi pertimbangan utama untuk $BTC dan pasar kripto yang lebih luas.
Berdagang spot dengan disiplin—dan perlakukan data pribadi Anda seperti aset.
#revolutconfirmsfakegovemaildatabreach
Revolut mengonfirmasi bahwa permintaan penipuan menyebabkan informasi sensitif pelanggan dibagikan.
Perusahaan mengatakan permintaan tersebut tampak sah karena berasal dari domain lembaga pemerintah yang nyata.
Insiden tersebut dilaporkan melibatkan identitas pelanggan dan informasi keuangan.
Hal itu membuat keamanan menjadi pertimbangan utama untuk $BTC dan pasar kripto yang lebih luas.
Berdagang spot dengan disiplin—dan perlakukan data pribadi Anda seperti aset.
#revolutconfirmsfakegovemaildatabreach
14
🌐 Keamanan Kripto Lebih dari Sekadar Blockchain
Tidak perlu adanya exploit blockchain agar insiden keamanan kripto yang serius dapat terjadi.
Kasus Revolut melibatkan permintaan yang bersifat penipuan dan informasi pelanggan yang sensitif, bukan laporan adanya kompromi dana pelanggan.
Perbedaan itu penting bagi investor dalam $BTC dan aset digital lainnya.
Data bursa Anda, informasi identitas, dan riwayat transaksi Anda semuanya pantas mendapatkan perlindungan.
Tetap mendapat informasi, tetap waspada, dan fokus pada investasi spot yang aman.
#revolutconfirmsfakegovemaildatabreach
🌐 Keamanan Kripto Lebih dari Sekadar Blockchain
Tidak perlu adanya exploit blockchain agar insiden keamanan kripto yang serius dapat terjadi.
Kasus Revolut melibatkan permintaan yang bersifat penipuan dan informasi pelanggan yang sensitif, bukan laporan adanya kompromi dana pelanggan.
Perbedaan itu penting bagi investor dalam $BTC dan aset digital lainnya.
Data bursa Anda, informasi identitas, dan riwayat transaksi Anda semuanya pantas mendapatkan perlindungan.
Tetap mendapat informasi, tetap waspada, dan fokus pada investasi spot yang aman.
#revolutconfirmsfakegovemaildatabreach
Tidak perlu adanya exploit blockchain agar insiden keamanan kripto yang serius dapat terjadi.
Kasus Revolut melibatkan permintaan yang bersifat penipuan dan informasi pelanggan yang sensitif, bukan laporan adanya kompromi dana pelanggan.
Perbedaan itu penting bagi investor dalam $BTC dan aset digital lainnya.
Data bursa Anda, informasi identitas, dan riwayat transaksi Anda semuanya pantas mendapatkan perlindungan.
Tetap mendapat informasi, tetap waspada, dan fokus pada investasi spot yang aman.
#revolutconfirmsfakegovemaildatabreach
1
136
#RevolutConfirmsFakeGovEmailDataBreach
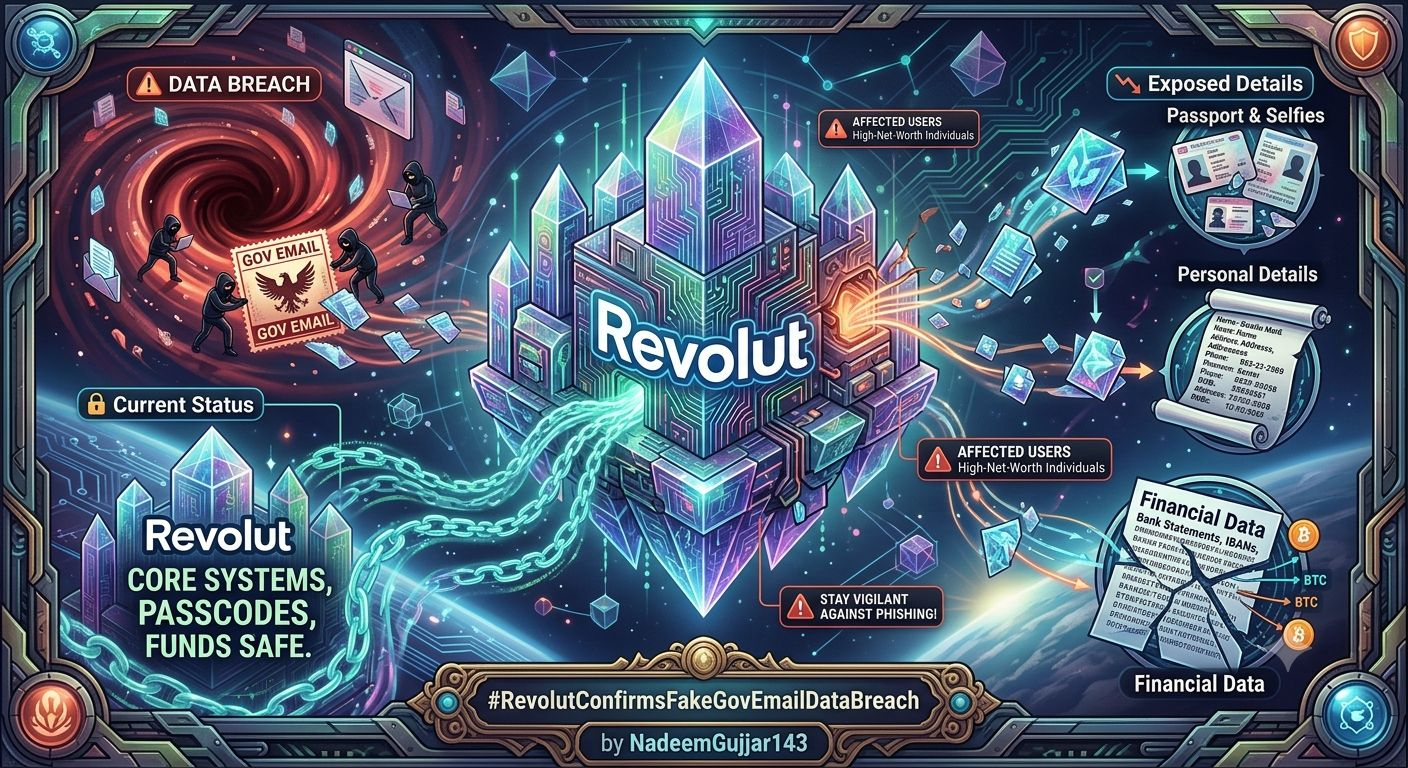
Raksasa fintech Revolut telah mengonfirmasi adanya pelanggaran data pelanggan yang sensitif setelah menjadi korban penipuan social engineering yang canggih.
🚨 Apa yang Terjadi?
Para penyerang menyamar sebagai instansi pemerintah yang sah menggunakan domain email yang asli dan telah terautentikasi. Tergoda oleh permintaan tersebut, Revolut secara tidak sengaja menyerahkan file pengguna yang sensitif kepada pihak ketiga yang tidak berwenang.
📉 Rincian yang Terpapar:
Verifikasi identitas: Paspor, SIM, dan selfie
Data pribadi: Nama, alamat rumah, nomor telepon, dan tanggal lahir (DOB)
Data keuangan: Rekening koran, IBAN, dan riwayat transaksi Bitcoin lengkap
🔒 Status Saat Ini:
Revolut menyatakan bahwa sistem inti, kode sandi, dan dana pelanggan tetap benar-benar aman. Pengguna yang terdampak—terutama individu dengan kekayaan bersih tinggi—telah diberi tahu secara langsung. Tetap waspada terhadap penipuan phishing yang masuk! ⚠️
#ClarityActFacesProceduralVoteSept15
#US2YearYieldRisesTo4.61%
#US10YearTreasuryYieldNears5%
#Nadeemgujjar143
$SOL
{spot}(SOLUSDT)
$PUMP
{spot}(PUMPUSDT)
$PROMPT
{future}(PROMPTUSDT)
#RevolutConfirmsFakeGovEmailDataBreach
Raksasa fintech Revolut telah mengonfirmasi adanya pelanggaran data pelanggan yang sensitif setelah menjadi korban penipuan social engineering yang canggih.
🚨 Apa yang Terjadi?
Para penyerang menyamar sebagai instansi pemerintah yang sah menggunakan domain email yang asli dan telah terautentikasi. Tergoda oleh permintaan tersebut, Revolut secara tidak sengaja menyerahkan file pengguna yang sensitif kepada pihak ketiga yang tidak berwenang.
📉 Rincian yang Terpapar:
Verifikasi identitas: Paspor, SIM, dan selfie
Data pribadi: Nama, alamat rumah, nomor telepon, dan tanggal lahir (DOB)
Data keuangan: Rekening koran, IBAN, dan riwayat transaksi Bitcoin lengkap
🔒 Status Saat Ini:
Revolut menyatakan bahwa sistem inti, kode sandi, dan dana pelanggan tetap benar-benar aman. Pengguna yang terdampak—terutama individu dengan kekayaan bersih tinggi—telah diberi tahu secara langsung. Tetap waspada terhadap penipuan phishing yang masuk! ⚠️
#ClarityActFacesProceduralVoteSept15
#US2YearYieldRisesTo4.61%
#US10YearTreasuryYieldNears5%
#Nadeemgujjar143
$SOL
$PUMP
$PROMPT
Raksasa fintech Revolut telah mengonfirmasi adanya pelanggaran data pelanggan yang sensitif setelah menjadi korban penipuan social engineering yang canggih.
🚨 Apa yang Terjadi?
Para penyerang menyamar sebagai instansi pemerintah yang sah menggunakan domain email yang asli dan telah terautentikasi. Tergoda oleh permintaan tersebut, Revolut secara tidak sengaja menyerahkan file pengguna yang sensitif kepada pihak ketiga yang tidak berwenang.
📉 Rincian yang Terpapar:
Verifikasi identitas: Paspor, SIM, dan selfie
Data pribadi: Nama, alamat rumah, nomor telepon, dan tanggal lahir (DOB)
Data keuangan: Rekening koran, IBAN, dan riwayat transaksi Bitcoin lengkap
🔒 Status Saat Ini:
Revolut menyatakan bahwa sistem inti, kode sandi, dan dana pelanggan tetap benar-benar aman. Pengguna yang terdampak—terutama individu dengan kekayaan bersih tinggi—telah diberi tahu secara langsung. Tetap waspada terhadap penipuan phishing yang masuk! ⚠️
#ClarityActFacesProceduralVoteSept15
#US2YearYieldRisesTo4.61%
#US10YearTreasuryYieldNears5%
#Nadeemgujjar143
$SOL
$PUMP
$PROMPT
296
#RevolutConfirmsFakeGovEmailDataBreach 🚨 **REVOLUT MENGONFIRMASI PELANGGARAN DATA SETELAH PERMINTAAN PEMERINTAH PALSU** 🔐⚠️
Revolut mengonfirmasi bahwa penipuan penyamaran yang canggih menyebabkan **terungkapnya tanpa izin data pribadi pelanggan**.
📂 Informasi yang dilaporkan terekspos mencakup **dokumen identitas, data pribadi, foto selfie verifikasi, mutasi rekening, dan riwayat transaksi, termasuk aktivitas Bitcoin**.
🔥 **Yang membuat ini mengkhawatirkan:**
Permintaan penipuan tersebut masuk melalui **domain instansi pemerintah yang sah** dan lolos pemeriksaan autentikasi email, sehingga Revolut menganggapnya sebagai hal yang nyata.
🛡️ Revolut menyatakan **dana pelanggan dan sistemnya tidak terpengaruh**. Perusahaan memblokir pengirim, memberi tahu pelanggan yang terdampak, pihak berwenang, dan regulator, serta mengatakan bahwa **sejumlah terbatas pelanggan** terkena dampak.
⚠️ Jumlah pasti pengguna yang terdampak dan instansi pemerintah yang terlibat belum diungkapkan.
**Ini bukan peretasan sistem tradisional—serangan memanfaatkan kepercayaan pada permintaan yang terlihat resmi.** 🚨
#Revolut #DataBreach #CyberSecurity #Crypto #Bitcoin #BTC #Fintech #Privacy #Blockchain #DigitalAssets #CyberAttack #CryptoNews $BNB
{spot}(BNBUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
#RevolutConfirmsFakeGovEmailDataBreach 🚨 **REVOLUT MENGONFIRMASI PELANGGARAN DATA SETELAH PERMINTAAN PEMERINTAH PALSU** 🔐⚠️
Revolut mengonfirmasi bahwa penipuan penyamaran yang canggih menyebabkan **terungkapnya tanpa izin data pribadi pelanggan**.
📂 Informasi yang dilaporkan terekspos mencakup **dokumen identitas, data pribadi, foto selfie verifikasi, mutasi rekening, dan riwayat transaksi, termasuk aktivitas Bitcoin**.
🔥 **Yang membuat ini mengkhawatirkan:**
Permintaan penipuan tersebut masuk melalui **domain instansi pemerintah yang sah** dan lolos pemeriksaan autentikasi email, sehingga Revolut menganggapnya sebagai hal yang nyata.
🛡️ Revolut menyatakan **dana pelanggan dan sistemnya tidak terpengaruh**. Perusahaan memblokir pengirim, memberi tahu pelanggan yang terdampak, pihak berwenang, dan regulator, serta mengatakan bahwa **sejumlah terbatas pelanggan** terkena dampak.
⚠️ Jumlah pasti pengguna yang terdampak dan instansi pemerintah yang terlibat belum diungkapkan.
**Ini bukan peretasan sistem tradisional—serangan memanfaatkan kepercayaan pada permintaan yang terlihat resmi.** 🚨
#Revolut #DataBreach #CyberSecurity #Crypto #Bitcoin #BTC #Fintech #Privacy #Blockchain #DigitalAssets #CyberAttack #CryptoNews $BNB
$BTC
$ETH
Revolut mengonfirmasi bahwa penipuan penyamaran yang canggih menyebabkan **terungkapnya tanpa izin data pribadi pelanggan**.
📂 Informasi yang dilaporkan terekspos mencakup **dokumen identitas, data pribadi, foto selfie verifikasi, mutasi rekening, dan riwayat transaksi, termasuk aktivitas Bitcoin**.
🔥 **Yang membuat ini mengkhawatirkan:**
Permintaan penipuan tersebut masuk melalui **domain instansi pemerintah yang sah** dan lolos pemeriksaan autentikasi email, sehingga Revolut menganggapnya sebagai hal yang nyata.
🛡️ Revolut menyatakan **dana pelanggan dan sistemnya tidak terpengaruh**. Perusahaan memblokir pengirim, memberi tahu pelanggan yang terdampak, pihak berwenang, dan regulator, serta mengatakan bahwa **sejumlah terbatas pelanggan** terkena dampak.
⚠️ Jumlah pasti pengguna yang terdampak dan instansi pemerintah yang terlibat belum diungkapkan.
**Ini bukan peretasan sistem tradisional—serangan memanfaatkan kepercayaan pada permintaan yang terlihat resmi.** 🚨
#Revolut #DataBreach #CyberSecurity #Crypto #Bitcoin #BTC #Fintech #Privacy #Blockchain #DigitalAssets #CyberAttack #CryptoNews $BNB
$BTC
$ETH
1
69
😳 EMAIL PALSU SATU — KONSEKUENSI SERIUS
Revolut telah mengonfirmasi adanya kebocoran yang melibatkan email pemerintah palsu.
Insiden ini menunjukkan bahwa social engineering masih menjadi ancaman besar bagi platform keuangan.
Kepercayaan bisa dieksploitasi bahkan ketika teknologi di balik platform tersebut kuat.
👀 Pengguna kripto harus tetap waspada saat menerima pesan terkait akun.
#revolutconfirmsfakegovemaildatabreach
😳 EMAIL PALSU SATU — KONSEKUENSI SERIUS
Revolut telah mengonfirmasi adanya kebocoran yang melibatkan email pemerintah palsu.
Insiden ini menunjukkan bahwa social engineering masih menjadi ancaman besar bagi platform keuangan.
Kepercayaan bisa dieksploitasi bahkan ketika teknologi di balik platform tersebut kuat.
👀 Pengguna kripto harus tetap waspada saat menerima pesan terkait akun.
#revolutconfirmsfakegovemaildatabreach
Revolut telah mengonfirmasi adanya kebocoran yang melibatkan email pemerintah palsu.
Insiden ini menunjukkan bahwa social engineering masih menjadi ancaman besar bagi platform keuangan.
Kepercayaan bisa dieksploitasi bahkan ketika teknologi di balik platform tersebut kuat.
👀 Pengguna kripto harus tetap waspada saat menerima pesan terkait akun.
#revolutconfirmsfakegovemaildatabreach
42
·
--
Artikel
Kebocoran Data Revolut: Data Keuangan Pelanggan dan Catatan Bitcoin Memunculkan Kekhawatiran Privasi#revolutconfirmsfakegovemaildatabreach
Kebocoran data terbaru Revolut menyoroti isu yang melampaui saldo akun: seberapa aman data finansial dan identitas ditangani.
Revolut mengonfirmasi bahwa pihak yang tidak berwenang menggunakan domain email instansi pemerintah yang sah untuk mengajukan permintaan informasi yang bersifat penipuan. Berdasarkan pemberitahuan pelanggan yang dilaporkan, informasi yang terlibat dapat mencakup paspor, foto verifikasi selfie, alamat, serta catatan transaksi Bitcoin.
Revolut mengatakan sistemnya dan dana pelanggan tidak terdampak. Itu penting, tetapi tidak menjawab semua kekhawatiran.
Kebocoran Data Revolut: Data Keuangan Pelanggan dan Catatan Bitcoin Memunculkan Kekhawatiran Privasi
#revolutconfirmsfakegovemaildatabreach
Kebocoran data terbaru Revolut menyoroti isu yang melampaui saldo akun: seberapa aman data finansial dan identitas ditangani.
Revolut mengonfirmasi bahwa pihak yang tidak berwenang menggunakan domain email instansi pemerintah yang sah untuk mengajukan permintaan informasi yang bersifat penipuan. Berdasarkan pemberitahuan pelanggan yang dilaporkan, informasi yang terlibat dapat mencakup paspor, foto verifikasi selfie, alamat, serta catatan transaksi Bitcoin.
Revolut mengatakan sistemnya dan dana pelanggan tidak terdampak. Itu penting, tetapi tidak menjawab semua kekhawatiran.
Kebocoran data terbaru Revolut menyoroti isu yang melampaui saldo akun: seberapa aman data finansial dan identitas ditangani.
Revolut mengonfirmasi bahwa pihak yang tidak berwenang menggunakan domain email instansi pemerintah yang sah untuk mengajukan permintaan informasi yang bersifat penipuan. Berdasarkan pemberitahuan pelanggan yang dilaporkan, informasi yang terlibat dapat mencakup paspor, foto verifikasi selfie, alamat, serta catatan transaksi Bitcoin.
Revolut mengatakan sistemnya dan dana pelanggan tidak terdampak. Itu penting, tetapi tidak menjawab semua kekhawatiran.
1
254
·
--
Artikel
Insiden Data Revolut Memunculkan Kekhawatiran Keamanan Kripto Baru bagi Pengguna Bitcoin dan Ethereum#revolutconfirmsfakegovemaildatabreach
Insiden data yang dikonfirmasi oleh Revolut sedang menyoroti kembali pentingnya keamanan data pribadi dalam kripto.
Keamanan kripto sering dikaitkan dengan kunci privat, frasa seed, dan perlindungan dompet. Namun informasi sensitif seperti detail KYC dan data transaksi juga dapat menjadi target berharga bagi para penyerang.
Bagi investor Bitcoin ($BTC) dan Ethereum ($ETH), melindungi informasi pribadi merupakan bagian penting untuk mengurangi paparan terhadap serangan yang ditargetkan, upaya phishing, dan risiko keamanan lainnya.
Insiden Data Revolut Memunculkan Kekhawatiran Keamanan Kripto Baru bagi Pengguna Bitcoin dan Ethereum
#revolutconfirmsfakegovemaildatabreach
Insiden data yang dikonfirmasi oleh Revolut sedang menyoroti kembali pentingnya keamanan data pribadi dalam kripto.
Keamanan kripto sering dikaitkan dengan kunci privat, frasa seed, dan perlindungan dompet. Namun informasi sensitif seperti detail KYC dan data transaksi juga dapat menjadi target berharga bagi para penyerang.
Bagi investor Bitcoin ($BTC) dan Ethereum ($ETH), melindungi informasi pribadi merupakan bagian penting untuk mengurangi paparan terhadap serangan yang ditargetkan, upaya phishing, dan risiko keamanan lainnya.
Insiden data yang dikonfirmasi oleh Revolut sedang menyoroti kembali pentingnya keamanan data pribadi dalam kripto.
Keamanan kripto sering dikaitkan dengan kunci privat, frasa seed, dan perlindungan dompet. Namun informasi sensitif seperti detail KYC dan data transaksi juga dapat menjadi target berharga bagi para penyerang.
Bagi investor Bitcoin ($BTC) dan Ethereum ($ETH), melindungi informasi pribadi merupakan bagian penting untuk mengurangi paparan terhadap serangan yang ditargetkan, upaya phishing, dan risiko keamanan lainnya.
32
·
--
Bearish
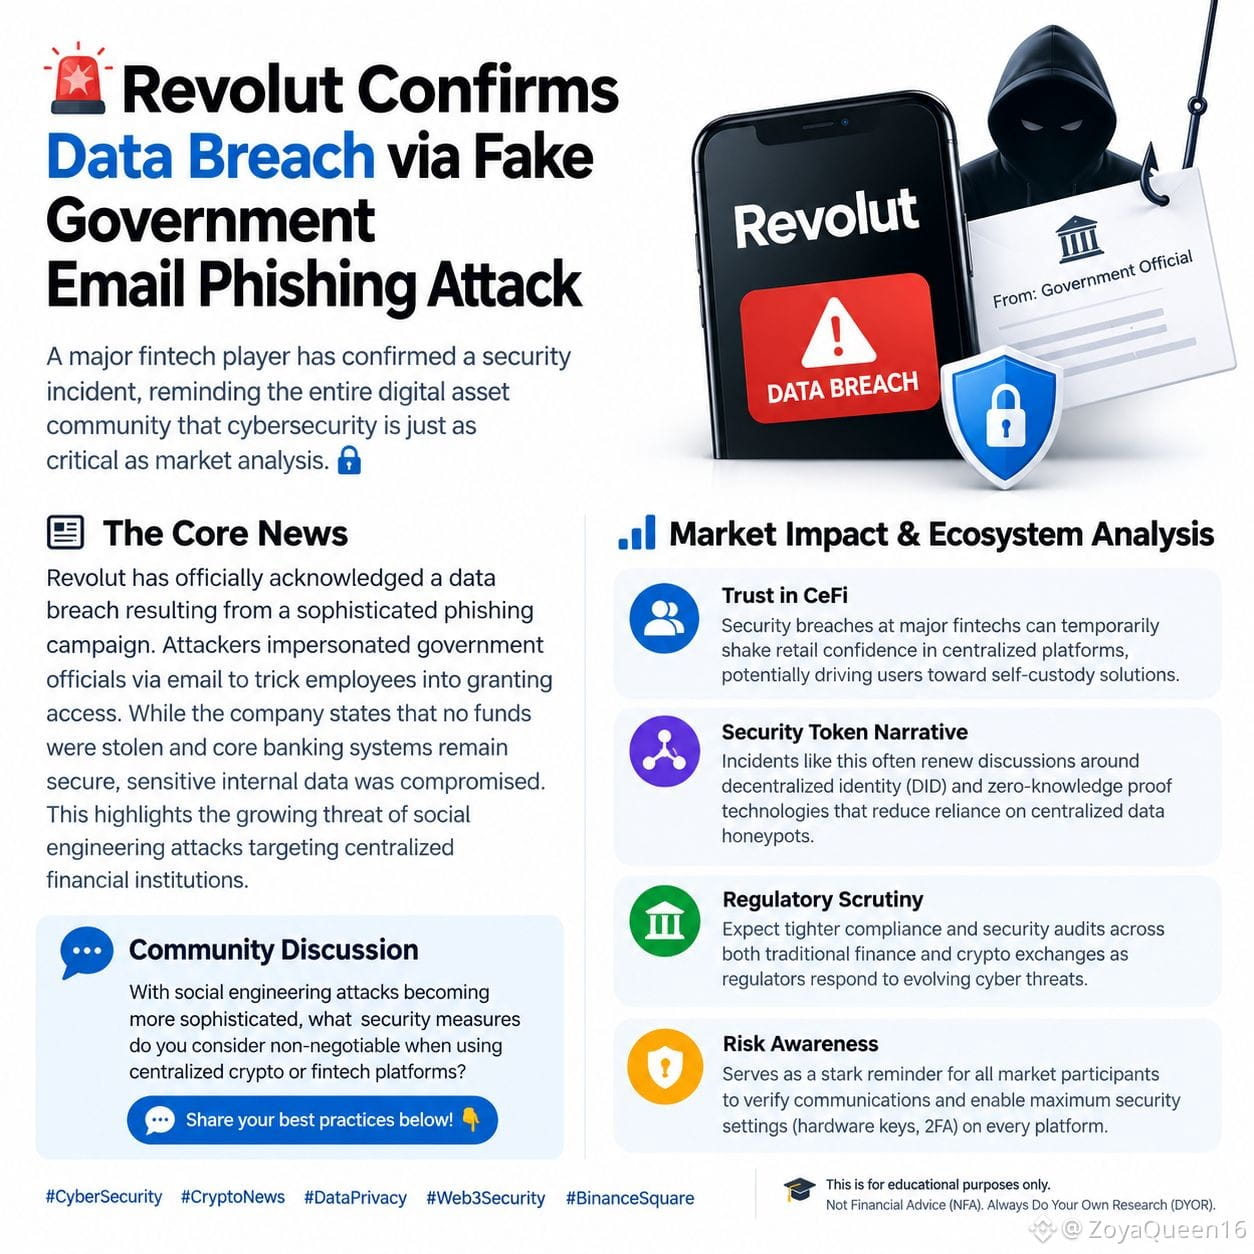
#revolutconfirmsfakegovemaildatabreach 🚨 Revolut Mengonfirmasi Kebocoran Data melalui Email Palsu Penipuan Phishing atas Nama Pemerintah
Sebuah pemain besar di bidang fintech telah mengonfirmasi insiden keamanan, mengingatkan seluruh komunitas aset digital bahwa keamanan siber sama pentingnya dengan analisis pasar. 🔐
📰 Berita Utama
Revolut secara resmi mengakui adanya kebocoran data akibat kampanye phishing yang canggih. Para pelaku menyamar sebagai pejabat pemerintah melalui email untuk menipu karyawan agar memberikan akses. Meski perusahaan menyatakan bahwa tidak ada dana yang dicuri dan sistem perbankan inti tetap aman, data internal yang sensitif telah disusupi. Ini menunjukkan meningkatnya ancaman serangan rekayasa sosial yang menargetkan institusi keuangan terpusat.
📊 Dampak Pasar & Analisis Ekosistem
Kepercayaan pada Keamanan CeFi Kebocoran keamanan pada fintech besar dapat mengguncang keyakinan ritel untuk sementara pada platform terpusat, berpotensi mendorong pengguna menuju solusi self-custody.
* Narasi Security Token Insiden seperti ini sering kali memperbarui diskusi seputar identitas terdesentralisasi (DID) dan teknologi zero-knowledge proof yang mengurangi ketergantungan pada pusat pengumpul data (data honeypots) terpusat.
* Pengawasan Regulasi Diharapkan kepatuhan yang lebih ketat dan audit keamanan di seluruh sektor keuangan tradisional maupun bursa kripto, karena regulator merespons ancaman siber yang terus berkembang.
* Kesadaran Risiko Menjadi pengingat yang tegas bagi semua pelaku pasar untuk memverifikasi komunikasi dan mengaktifkan pengaturan keamanan maksimum (kunci perangkat keras, 2FA) di setiap platform.
💬 Diskusi Komunitas
Seiring serangan rekayasa sosial yang makin canggih, tindakan keamanan apa yang Anda anggap tidak bisa ditawar saat menggunakan platform kripto atau fintech terpusat? Bagikan praktik terbaik Anda di bawah ini! 👇
#CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare
Disclaimer: Ini hanya untuk tujuan edukasi. Bukan Nasihat Keuangan (NFA). Selalu Lakukan Riset Mandiri (DYOR).
$MUUB $MVLLB $SNXXB
{spot}(SNXXBUSDT)
{spot}(MUUBUSDT)
{spot}(MVLLBUSDT)
#revolutconfirmsfakegovemaildatabreach 🚨 Revolut Mengonfirmasi Kebocoran Data melalui Email Palsu Penipuan Phishing atas Nama Pemerintah
Sebuah pemain besar di bidang fintech telah mengonfirmasi insiden keamanan, mengingatkan seluruh komunitas aset digital bahwa keamanan siber sama pentingnya dengan analisis pasar. 🔐
📰 Berita Utama
Revolut secara resmi mengakui adanya kebocoran data akibat kampanye phishing yang canggih. Para pelaku menyamar sebagai pejabat pemerintah melalui email untuk menipu karyawan agar memberikan akses. Meski perusahaan menyatakan bahwa tidak ada dana yang dicuri dan sistem perbankan inti tetap aman, data internal yang sensitif telah disusupi. Ini menunjukkan meningkatnya ancaman serangan rekayasa sosial yang menargetkan institusi keuangan terpusat.
📊 Dampak Pasar & Analisis Ekosistem
Kepercayaan pada Keamanan CeFi Kebocoran keamanan pada fintech besar dapat mengguncang keyakinan ritel untuk sementara pada platform terpusat, berpotensi mendorong pengguna menuju solusi self-custody.
* Narasi Security Token Insiden seperti ini sering kali memperbarui diskusi seputar identitas terdesentralisasi (DID) dan teknologi zero-knowledge proof yang mengurangi ketergantungan pada pusat pengumpul data (data honeypots) terpusat.
* Pengawasan Regulasi Diharapkan kepatuhan yang lebih ketat dan audit keamanan di seluruh sektor keuangan tradisional maupun bursa kripto, karena regulator merespons ancaman siber yang terus berkembang.
* Kesadaran Risiko Menjadi pengingat yang tegas bagi semua pelaku pasar untuk memverifikasi komunikasi dan mengaktifkan pengaturan keamanan maksimum (kunci perangkat keras, 2FA) di setiap platform.
💬 Diskusi Komunitas
Seiring serangan rekayasa sosial yang makin canggih, tindakan keamanan apa yang Anda anggap tidak bisa ditawar saat menggunakan platform kripto atau fintech terpusat? Bagikan praktik terbaik Anda di bawah ini! 👇
#CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare
Disclaimer: Ini hanya untuk tujuan edukasi. Bukan Nasihat Keuangan (NFA). Selalu Lakukan Riset Mandiri (DYOR).
$MUUB $MVLLB $SNXXB
Sebuah pemain besar di bidang fintech telah mengonfirmasi insiden keamanan, mengingatkan seluruh komunitas aset digital bahwa keamanan siber sama pentingnya dengan analisis pasar. 🔐
📰 Berita Utama
Revolut secara resmi mengakui adanya kebocoran data akibat kampanye phishing yang canggih. Para pelaku menyamar sebagai pejabat pemerintah melalui email untuk menipu karyawan agar memberikan akses. Meski perusahaan menyatakan bahwa tidak ada dana yang dicuri dan sistem perbankan inti tetap aman, data internal yang sensitif telah disusupi. Ini menunjukkan meningkatnya ancaman serangan rekayasa sosial yang menargetkan institusi keuangan terpusat.
📊 Dampak Pasar & Analisis Ekosistem
Kepercayaan pada Keamanan CeFi Kebocoran keamanan pada fintech besar dapat mengguncang keyakinan ritel untuk sementara pada platform terpusat, berpotensi mendorong pengguna menuju solusi self-custody.
* Narasi Security Token Insiden seperti ini sering kali memperbarui diskusi seputar identitas terdesentralisasi (DID) dan teknologi zero-knowledge proof yang mengurangi ketergantungan pada pusat pengumpul data (data honeypots) terpusat.
* Pengawasan Regulasi Diharapkan kepatuhan yang lebih ketat dan audit keamanan di seluruh sektor keuangan tradisional maupun bursa kripto, karena regulator merespons ancaman siber yang terus berkembang.
* Kesadaran Risiko Menjadi pengingat yang tegas bagi semua pelaku pasar untuk memverifikasi komunikasi dan mengaktifkan pengaturan keamanan maksimum (kunci perangkat keras, 2FA) di setiap platform.
💬 Diskusi Komunitas
Seiring serangan rekayasa sosial yang makin canggih, tindakan keamanan apa yang Anda anggap tidak bisa ditawar saat menggunakan platform kripto atau fintech terpusat? Bagikan praktik terbaik Anda di bawah ini! 👇
#CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare
Disclaimer: Ini hanya untuk tujuan edukasi. Bukan Nasihat Keuangan (NFA). Selalu Lakukan Riset Mandiri (DYOR).
$MUUB $MVLLB $SNXXB
36
⚠️ Pengguna $BTC Harus Memperhatikan
Insiden Revolut ini menyoroti jenis risiko kripto yang berbeda: paparan data.
Laporan mengatakan bahwa catatan yang terdampak mungkin mencakup paspor, foto selfie, informasi akun, dan riwayat transaksi Bitcoin.
Belum ada laporan pencurian dana pelanggan akibat insiden tersebut.
Namun riwayat keuangan yang terekspos dapat meningkatkan risiko phishing yang ditargetkan dan rekayasa sosial.
Bagi investor spot, melindungi akses akun dan informasi pribadi harus menjadi prioritas utama.
#revolutconfirmsfakegovemaildatabreach
⚠️ Pengguna $BTC Harus Memperhatikan
Insiden Revolut ini menyoroti jenis risiko kripto yang berbeda: paparan data.
Laporan mengatakan bahwa catatan yang terdampak mungkin mencakup paspor, foto selfie, informasi akun, dan riwayat transaksi Bitcoin.
Belum ada laporan pencurian dana pelanggan akibat insiden tersebut.
Namun riwayat keuangan yang terekspos dapat meningkatkan risiko phishing yang ditargetkan dan rekayasa sosial.
Bagi investor spot, melindungi akses akun dan informasi pribadi harus menjadi prioritas utama.
#revolutconfirmsfakegovemaildatabreach
Insiden Revolut ini menyoroti jenis risiko kripto yang berbeda: paparan data.
Laporan mengatakan bahwa catatan yang terdampak mungkin mencakup paspor, foto selfie, informasi akun, dan riwayat transaksi Bitcoin.
Belum ada laporan pencurian dana pelanggan akibat insiden tersebut.
Namun riwayat keuangan yang terekspos dapat meningkatkan risiko phishing yang ditargetkan dan rekayasa sosial.
Bagi investor spot, melindungi akses akun dan informasi pribadi harus menjadi prioritas utama.
#revolutconfirmsfakegovemaildatabreach
12
·
--
#revolutconfirmsfakegovemaildatabreach
🛑 PERINGATAN KEAMANAN: Kebocoran Data Revolut Mengungkap Email Pengguna—Lindungi Kripto Anda!
📊 Peringatan Keamanan & Konteks Kebocoran
Detail Insiden: Aplikasi fintech dan perbankan Revolut mengonfirmasi adanya kebocoran data yang ditargetkan setelah tim kepatuhan menanggapi permintaan pencatatan penipuan yang dikirim dari alamat email menggunakan domain instansi pemerintah yang sah.
Berkas Pelanggan yang Terpapar: Penyidik on-chain ZachXBT mengungkapkan bahwa kebocoran tersebut berdampak pada pengguna bernilai kekayaan tinggi. Berkas yang terdampak mencakup nama lengkap, alamat rumah, nomor telepon, salinan paspor/KTP, selfie verifikasi, laporan rekening, serta riwayat transaksi lengkap—termasuk transfer Bitcoin ($BTC) yang terhubung.
Status Sistem & Dana: Revolut mengonfirmasi bahwa infrastruktur perbankan intinya, kata sandi aplikasi, PIN kartu, dan kunci privat tidak dikompromikan, dan dana pengguna tetap sepenuhnya aman. Namun, data KYC yang terekspos menciptakan risiko signifikan di luar rantai (off-chain).
💡 Cara Melindungi Diri dari Jerat Phishing
Waspadai Phishing yang Sangat Dituju: Penyerang yang memiliki akses ke catatan transaksi dan alamat rumah dapat membuat email atau pesan SMS penipuan yang sangat canggih dengan menyamar sebagai Revolut atau bursa kripto.
Jangan Pernah Membagikan OTP atau Password: Agen dukungan Revolut atau bursa tidak akan pernah meminta kode 2FA, kredensial login, atau frasa pemulihan Anda melalui telepon atau email.
Pindahkan Kepemilikan Jangka Panjang Off-App: Simpan aset kripto bernilai tinggi di dompet hardware dengan self-custody (kepemilikan mandiri) alih-alih platform fintech terpusat untuk meminimalkan paparan terhadap kebocoran data pihak ketiga.
💬 Jajak Pendapat Komunitas: Apakah terpaparnya data KYC oleh platform terpusat membuat Anda mempertimbangkan untuk tidak lagi menyimpan kripto di aplikasi fintech? Bagikan tips keamanan Anda di bawah! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 PERINGATAN KEAMANAN: Kebocoran Data Revolut Mengungkap Email Pengguna—Lindungi Kripto Anda!
📊 Peringatan Keamanan & Konteks Kebocoran
Detail Insiden: Aplikasi fintech dan perbankan Revolut mengonfirmasi adanya kebocoran data yang ditargetkan setelah tim kepatuhan menanggapi permintaan pencatatan penipuan yang dikirim dari alamat email menggunakan domain instansi pemerintah yang sah.
Berkas Pelanggan yang Terpapar: Penyidik on-chain ZachXBT mengungkapkan bahwa kebocoran tersebut berdampak pada pengguna bernilai kekayaan tinggi. Berkas yang terdampak mencakup nama lengkap, alamat rumah, nomor telepon, salinan paspor/KTP, selfie verifikasi, laporan rekening, serta riwayat transaksi lengkap—termasuk transfer Bitcoin ($BTC) yang terhubung.
Status Sistem & Dana: Revolut mengonfirmasi bahwa infrastruktur perbankan intinya, kata sandi aplikasi, PIN kartu, dan kunci privat tidak dikompromikan, dan dana pengguna tetap sepenuhnya aman. Namun, data KYC yang terekspos menciptakan risiko signifikan di luar rantai (off-chain).
💡 Cara Melindungi Diri dari Jerat Phishing
Waspadai Phishing yang Sangat Dituju: Penyerang yang memiliki akses ke catatan transaksi dan alamat rumah dapat membuat email atau pesan SMS penipuan yang sangat canggih dengan menyamar sebagai Revolut atau bursa kripto.
Jangan Pernah Membagikan OTP atau Password: Agen dukungan Revolut atau bursa tidak akan pernah meminta kode 2FA, kredensial login, atau frasa pemulihan Anda melalui telepon atau email.
Pindahkan Kepemilikan Jangka Panjang Off-App: Simpan aset kripto bernilai tinggi di dompet hardware dengan self-custody (kepemilikan mandiri) alih-alih platform fintech terpusat untuk meminimalkan paparan terhadap kebocoran data pihak ketiga.
💬 Jajak Pendapat Komunitas: Apakah terpaparnya data KYC oleh platform terpusat membuat Anda mempertimbangkan untuk tidak lagi menyimpan kripto di aplikasi fintech? Bagikan tips keamanan Anda di bawah! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 PERINGATAN KEAMANAN: Kebocoran Data Revolut Mengungkap Email Pengguna—Lindungi Kripto Anda!
📊 Peringatan Keamanan & Konteks Kebocoran
Detail Insiden: Aplikasi fintech dan perbankan Revolut mengonfirmasi adanya kebocoran data yang ditargetkan setelah tim kepatuhan menanggapi permintaan pencatatan penipuan yang dikirim dari alamat email menggunakan domain instansi pemerintah yang sah.
Berkas Pelanggan yang Terpapar: Penyidik on-chain ZachXBT mengungkapkan bahwa kebocoran tersebut berdampak pada pengguna bernilai kekayaan tinggi. Berkas yang terdampak mencakup nama lengkap, alamat rumah, nomor telepon, salinan paspor/KTP, selfie verifikasi, laporan rekening, serta riwayat transaksi lengkap—termasuk transfer Bitcoin ($BTC) yang terhubung.
Status Sistem & Dana: Revolut mengonfirmasi bahwa infrastruktur perbankan intinya, kata sandi aplikasi, PIN kartu, dan kunci privat tidak dikompromikan, dan dana pengguna tetap sepenuhnya aman. Namun, data KYC yang terekspos menciptakan risiko signifikan di luar rantai (off-chain).
💡 Cara Melindungi Diri dari Jerat Phishing
Waspadai Phishing yang Sangat Dituju: Penyerang yang memiliki akses ke catatan transaksi dan alamat rumah dapat membuat email atau pesan SMS penipuan yang sangat canggih dengan menyamar sebagai Revolut atau bursa kripto.
Jangan Pernah Membagikan OTP atau Password: Agen dukungan Revolut atau bursa tidak akan pernah meminta kode 2FA, kredensial login, atau frasa pemulihan Anda melalui telepon atau email.
Pindahkan Kepemilikan Jangka Panjang Off-App: Simpan aset kripto bernilai tinggi di dompet hardware dengan self-custody (kepemilikan mandiri) alih-alih platform fintech terpusat untuk meminimalkan paparan terhadap kebocoran data pihak ketiga.
💬 Jajak Pendapat Komunitas: Apakah terpaparnya data KYC oleh platform terpusat membuat Anda mempertimbangkan untuk tidak lagi menyimpan kripto di aplikasi fintech? Bagikan tips keamanan Anda di bawah! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
195
·
--
#RevolutConfirmsFakeGovEmailDataBreach
🚨 BOCORAN DATA REVOLUT: PERINGATAN SERIUS
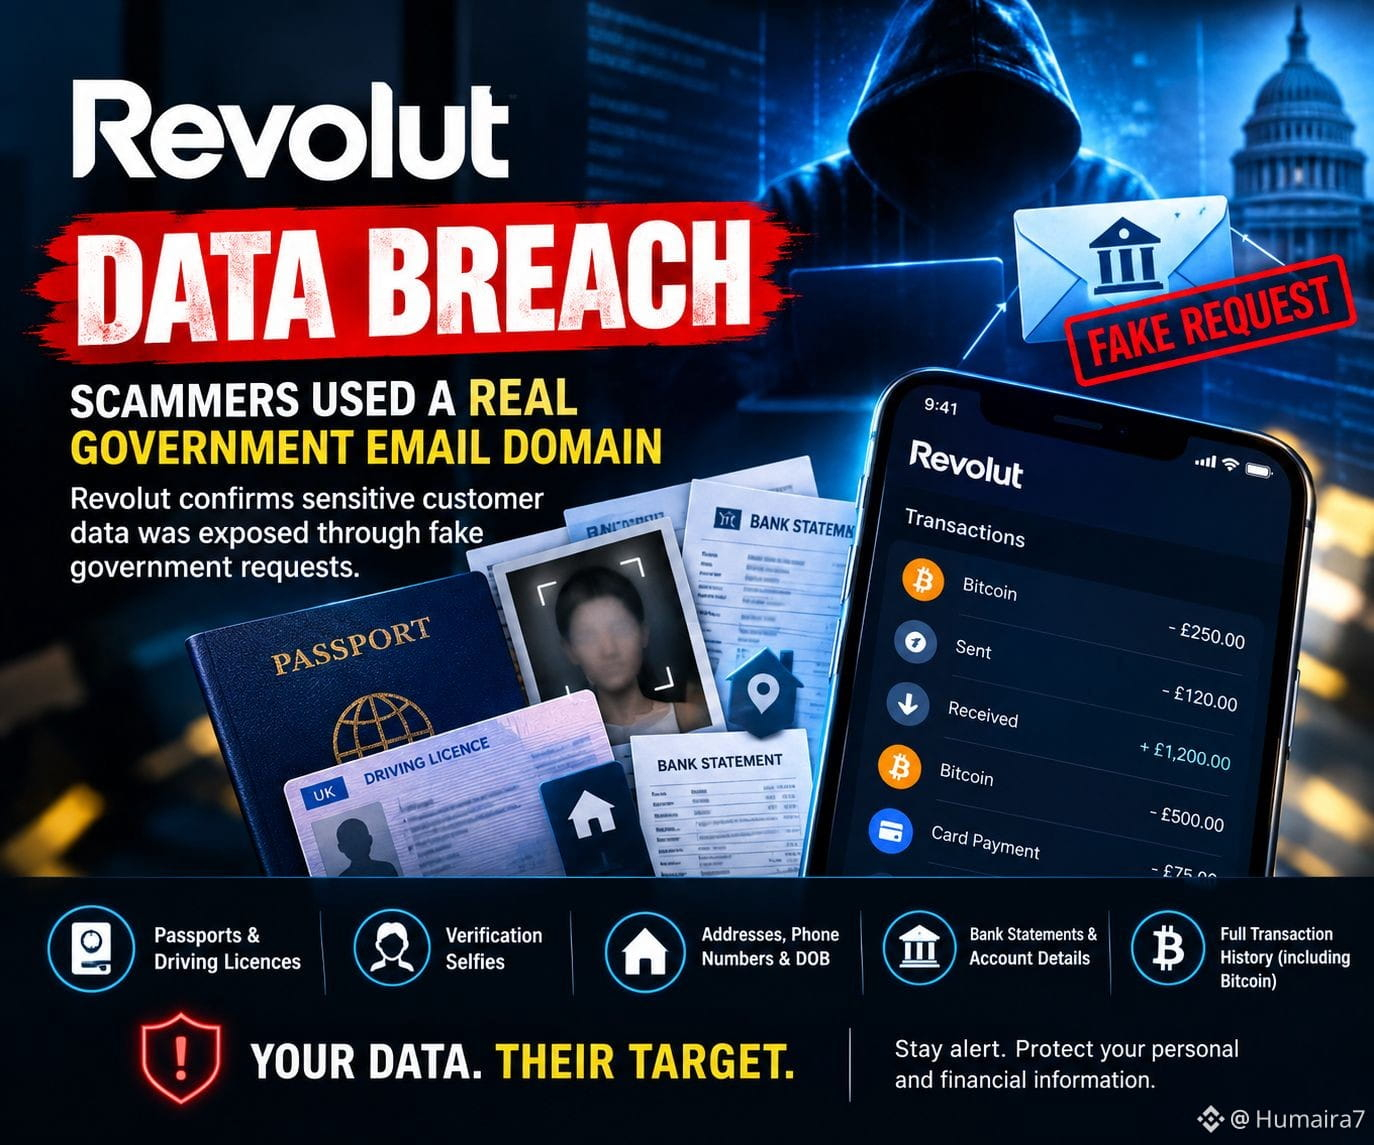
Revolut telah mengonfirmasi bahwa penipu menggunakan domain email lembaga pemerintahan yang sah untuk mengirim permintaan data pelanggan yang bersifat penipuan — dan perusahaan menganggapnya sebagai hal yang asli.
Data yang berpotensi terekspos termasuk: • Paspor & SIM
• Verifikasi selfie
• Alamat & nomor telepon
• Rekening koran & detail rekening
• Riwayat transaksi lengkap, termasuk aktivitas Bitcoin
Revolut mengatakan dana pelanggan dan sistemnya tidak dikompromikan, dan hanya sejumlah terbatas pelanggan yang terdampak. Jumlah pastinya dan instansi pemerintah terkait belum diungkapkan.
Pelajaran terbesar? 🔐
Meski akun Anda sendiri aman, data pribadi dan keuangan Anda tetap bisa menjadi target melalui rekayasa sosial yang canggih.
Bagi pengguna kripto, riwayat transaksi yang bocor dapat membuat upaya phishing dan penipuan di masa depan jauh lebih meyakinkan.
Lindungi data Anda. Lindungi kripto Anda. Tetap waspada.
#Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
#RevolutConfirmsFakeGovEmailDataBreach
🚨 BOCORAN DATA REVOLUT: PERINGATAN SERIUS
Revolut telah mengonfirmasi bahwa penipu menggunakan domain email lembaga pemerintahan yang sah untuk mengirim permintaan data pelanggan yang bersifat penipuan — dan perusahaan menganggapnya sebagai hal yang asli.
Data yang berpotensi terekspos termasuk: • Paspor & SIM
• Verifikasi selfie
• Alamat & nomor telepon
• Rekening koran & detail rekening
• Riwayat transaksi lengkap, termasuk aktivitas Bitcoin
Revolut mengatakan dana pelanggan dan sistemnya tidak dikompromikan, dan hanya sejumlah terbatas pelanggan yang terdampak. Jumlah pastinya dan instansi pemerintah terkait belum diungkapkan.
Pelajaran terbesar? 🔐
Meski akun Anda sendiri aman, data pribadi dan keuangan Anda tetap bisa menjadi target melalui rekayasa sosial yang canggih.
Bagi pengguna kripto, riwayat transaksi yang bocor dapat membuat upaya phishing dan penipuan di masa depan jauh lebih meyakinkan.
Lindungi data Anda. Lindungi kripto Anda. Tetap waspada.
#Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
🚨 BOCORAN DATA REVOLUT: PERINGATAN SERIUS
Revolut telah mengonfirmasi bahwa penipu menggunakan domain email lembaga pemerintahan yang sah untuk mengirim permintaan data pelanggan yang bersifat penipuan — dan perusahaan menganggapnya sebagai hal yang asli.
Data yang berpotensi terekspos termasuk: • Paspor & SIM
• Verifikasi selfie
• Alamat & nomor telepon
• Rekening koran & detail rekening
• Riwayat transaksi lengkap, termasuk aktivitas Bitcoin
Revolut mengatakan dana pelanggan dan sistemnya tidak dikompromikan, dan hanya sejumlah terbatas pelanggan yang terdampak. Jumlah pastinya dan instansi pemerintah terkait belum diungkapkan.
Pelajaran terbesar? 🔐
Meski akun Anda sendiri aman, data pribadi dan keuangan Anda tetap bisa menjadi target melalui rekayasa sosial yang canggih.
Bagi pengguna kripto, riwayat transaksi yang bocor dapat membuat upaya phishing dan penipuan di masa depan jauh lebih meyakinkan.
Lindungi data Anda. Lindungi kripto Anda. Tetap waspada.
#Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
66
·
--
Kebanyakan pelanggaran kripto tidak terjadi karena seseorang berhasil membobol kontrak pintar di blockchain, melainkan karena email palsu menipu operator internal hingga menyerahkan kredensial.
Terbangun dengan akun yang telah dikompromikan karena jembatan fintech dibobol adalah mimpi buruk terburuk setiap trader. Anda bisa menyimpan dana kering Anda dengan aman dalam $USDT atau menempatkan modal pada $OP, tetapi begitu titik-titik off-ramp lengah, catatan pribadi dan profil dompet yang terhubung langsung jatuh ke tangan pelaku berbahaya.
Konfirmasi terbaru terkait pelanggaran data Revolut melalui domain email pemerintah palsu menunjukkan betapa canggihnya rekayasa sosial yang ditargetkan saat ini. Para penyerang tidak melakukan brute force pada infrastruktur kriptografis. Sebaliknya, mereka memanfaatkan korespondensi regulasi yang tampak meyakinkan untuk menembus pertahanan operasional dan mengambil data telemetri pengguna yang sensitif.
Saat penyerang memperoleh berkas verifikasi internal, phishing lanjutan meningkat secara dramatis di seluruh ekosistem. Siapa pun yang menggunakan saluran perbankan terintegrasi harus mengantisipasi vektor serangan yang sangat dipersonalisasi, sering kali disamarkan sebagai pemeriksaan kepatuhan yang wajib untuk menyedot kepemilikan seperti $DOGE or memicu persetujuan yang menyimpang.
Seberapa sering Anda mengaudit otorisasi web3 yang terhubung dan memisahkan email off-ramp Anda dari akun trading utama?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Kebanyakan pelanggaran kripto tidak terjadi karena seseorang berhasil membobol kontrak pintar di blockchain, melainkan karena email palsu menipu operator internal hingga menyerahkan kredensial.
Terbangun dengan akun yang telah dikompromikan karena jembatan fintech dibobol adalah mimpi buruk terburuk setiap trader. Anda bisa menyimpan dana kering Anda dengan aman dalam $USDT atau menempatkan modal pada $OP , tetapi begitu titik-titik off-ramp lengah, catatan pribadi dan profil dompet yang terhubung langsung jatuh ke tangan pelaku berbahaya.
Konfirmasi terbaru terkait pelanggaran data Revolut melalui domain email pemerintah palsu menunjukkan betapa canggihnya rekayasa sosial yang ditargetkan saat ini. Para penyerang tidak melakukan brute force pada infrastruktur kriptografis. Sebaliknya, mereka memanfaatkan korespondensi regulasi yang tampak meyakinkan untuk menembus pertahanan operasional dan mengambil data telemetri pengguna yang sensitif.
Saat penyerang memperoleh berkas verifikasi internal, phishing lanjutan meningkat secara dramatis di seluruh ekosistem. Siapa pun yang menggunakan saluran perbankan terintegrasi harus mengantisipasi vektor serangan yang sangat dipersonalisasi, sering kali disamarkan sebagai pemeriksaan kepatuhan yang wajib untuk menyedot kepemilikan seperti $DOGE or memicu persetujuan yang menyimpang.
Seberapa sering Anda mengaudit otorisasi web3 yang terhubung dan memisahkan email off-ramp Anda dari akun trading utama?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Terbangun dengan akun yang telah dikompromikan karena jembatan fintech dibobol adalah mimpi buruk terburuk setiap trader. Anda bisa menyimpan dana kering Anda dengan aman dalam $USDT atau menempatkan modal pada $OP , tetapi begitu titik-titik off-ramp lengah, catatan pribadi dan profil dompet yang terhubung langsung jatuh ke tangan pelaku berbahaya.
Konfirmasi terbaru terkait pelanggaran data Revolut melalui domain email pemerintah palsu menunjukkan betapa canggihnya rekayasa sosial yang ditargetkan saat ini. Para penyerang tidak melakukan brute force pada infrastruktur kriptografis. Sebaliknya, mereka memanfaatkan korespondensi regulasi yang tampak meyakinkan untuk menembus pertahanan operasional dan mengambil data telemetri pengguna yang sensitif.
Saat penyerang memperoleh berkas verifikasi internal, phishing lanjutan meningkat secara dramatis di seluruh ekosistem. Siapa pun yang menggunakan saluran perbankan terintegrasi harus mengantisipasi vektor serangan yang sangat dipersonalisasi, sering kali disamarkan sebagai pemeriksaan kepatuhan yang wajib untuk menyedot kepemilikan seperti $DOGE or memicu persetujuan yang menyimpang.
Seberapa sering Anda mengaudit otorisasi web3 yang terhubung dan memisahkan email off-ramp Anda dari akun trading utama?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
213
Jika Anda masih mengklik tautan di email verifikasi yang terlihat resmi tanpa memverifikasi tanda tangan pengirimnya, hentikan sekarang.
Serangan phishing telah berkembang jauh melampaui spam yang ditulis asal-asalan, dan kebocoran kredensial identitas Anda dapat diam-diam mengekspos seluruh portofolio Anda bahkan sebelum Anda menyadari adanya aktivitas yang tidak sah.
Insiden terbaru yang melibatkan email pemerintah palsu yang menyasar Revolut adalah pengingat yang tegas bahwa infrastruktur operasional yang terpusat tetap menjadi target paling rentan dalam keuangan digital. Kami melihat skenario persis yang sama terjadi saat pelanggaran data pelanggan Ledger dan berbagai insiden kompromi Mailchimp sebelumnya, ketika penyerang sama sekali mengabaikan keamanan kriptografis untuk mengeksploitasi kesalahan manusia serta celah pada saluran komunikasi off-ramp.
Ketika penyerang memperoleh catatan akun yang sudah terverifikasi, sekadar menyimpan $USDT Anda di cold storage hanya menyelesaikan sebagian masalah. Jika social engineer dapat memalsukan pemberitahuan kepatuhan, memindahkan likuiditas di $OP atau mendesentralisasi cadangan di $FIL won’t melindungi Anda dari SIM-swap yang ditargetkan dan reset kredensial. Pada akhirnya, keamanan operasional Anda hanya sekuat saluran komunikasi yang paling mudah dipalsukan.
Menurut Anda, apakah off-ramp fintech yang terpusat suatu saat akan sepenuhnya mengatasi risiko social engineering, atau self-custody terdesentralisasi sepenuhnya adalah satu-satunya pelindung jangka panjang yang benar?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Jika Anda masih mengklik tautan di email verifikasi yang terlihat resmi tanpa memverifikasi tanda tangan pengirimnya, hentikan sekarang.
Serangan phishing telah berkembang jauh melampaui spam yang ditulis asal-asalan, dan kebocoran kredensial identitas Anda dapat diam-diam mengekspos seluruh portofolio Anda bahkan sebelum Anda menyadari adanya aktivitas yang tidak sah.
Insiden terbaru yang melibatkan email pemerintah palsu yang menyasar Revolut adalah pengingat yang tegas bahwa infrastruktur operasional yang terpusat tetap menjadi target paling rentan dalam keuangan digital. Kami melihat skenario persis yang sama terjadi saat pelanggaran data pelanggan Ledger dan berbagai insiden kompromi Mailchimp sebelumnya, ketika penyerang sama sekali mengabaikan keamanan kriptografis untuk mengeksploitasi kesalahan manusia serta celah pada saluran komunikasi off-ramp.
Ketika penyerang memperoleh catatan akun yang sudah terverifikasi, sekadar menyimpan $USDT Anda di cold storage hanya menyelesaikan sebagian masalah. Jika social engineer dapat memalsukan pemberitahuan kepatuhan, memindahkan likuiditas di $OP atau mendesentralisasi cadangan di $FIL won’t melindungi Anda dari SIM-swap yang ditargetkan dan reset kredensial. Pada akhirnya, keamanan operasional Anda hanya sekuat saluran komunikasi yang paling mudah dipalsukan.
Menurut Anda, apakah off-ramp fintech yang terpusat suatu saat akan sepenuhnya mengatasi risiko social engineering, atau self-custody terdesentralisasi sepenuhnya adalah satu-satunya pelindung jangka panjang yang benar?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Serangan phishing telah berkembang jauh melampaui spam yang ditulis asal-asalan, dan kebocoran kredensial identitas Anda dapat diam-diam mengekspos seluruh portofolio Anda bahkan sebelum Anda menyadari adanya aktivitas yang tidak sah.
Insiden terbaru yang melibatkan email pemerintah palsu yang menyasar Revolut adalah pengingat yang tegas bahwa infrastruktur operasional yang terpusat tetap menjadi target paling rentan dalam keuangan digital. Kami melihat skenario persis yang sama terjadi saat pelanggaran data pelanggan Ledger dan berbagai insiden kompromi Mailchimp sebelumnya, ketika penyerang sama sekali mengabaikan keamanan kriptografis untuk mengeksploitasi kesalahan manusia serta celah pada saluran komunikasi off-ramp.
Ketika penyerang memperoleh catatan akun yang sudah terverifikasi, sekadar menyimpan $USDT Anda di cold storage hanya menyelesaikan sebagian masalah. Jika social engineer dapat memalsukan pemberitahuan kepatuhan, memindahkan likuiditas di $OP atau mendesentralisasi cadangan di $FIL won’t melindungi Anda dari SIM-swap yang ditargetkan dan reset kredensial. Pada akhirnya, keamanan operasional Anda hanya sekuat saluran komunikasi yang paling mudah dipalsukan.
Menurut Anda, apakah off-ramp fintech yang terpusat suatu saat akan sepenuhnya mengatasi risiko social engineering, atau self-custody terdesentralisasi sepenuhnya adalah satu-satunya pelindung jangka panjang yang benar?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
381

🚨 KEAMANAN TIDAK PERNAH BOLEH DIKEMUDIAN
Revolut telah mengonfirmasi adanya pelanggaran data yang terkait dengan permintaan email penipuan bergaya pemerintah.
Bagi pengguna kripto, ini adalah pengingat lainnya:
Risiko terbesar Anda tidak selalu ada pada blockchain.
Kadang-kadang, risikonya adalah orang yang mencoba menipu Anda agar memberikan akses.
Jangan pernah membagikan seed phrase Anda.
Jangan pernah menyetujui transaksi yang tidak Anda pahami.
Selalu verifikasi pengirim dan situs web resmi.
📌 Dalam kripto, keamanan adalah bagian dari trading.
Satu klik yang ceroboh bisa merugikan lebih besar daripada trading yang buruk.
$XLM $USDC $USDT
#RevolutConfirmsFakeGovEmailDataBreach
🚨 KEAMANAN TIDAK PERNAH BOLEH DIKEMUDIAN
Revolut telah mengonfirmasi adanya pelanggaran data yang terkait dengan permintaan email penipuan bergaya pemerintah.
Bagi pengguna kripto, ini adalah pengingat lainnya:
Risiko terbesar Anda tidak selalu ada pada blockchain.
Kadang-kadang, risikonya adalah orang yang mencoba menipu Anda agar memberikan akses.
Jangan pernah membagikan seed phrase Anda.
Jangan pernah menyetujui transaksi yang tidak Anda pahami.
Selalu verifikasi pengirim dan situs web resmi.
📌 Dalam kripto, keamanan adalah bagian dari trading.
Satu klik yang ceroboh bisa merugikan lebih besar daripada trading yang buruk.
$XLM $USDC $USDT
#RevolutConfirmsFakeGovEmailDataBreach
Revolut telah mengonfirmasi adanya pelanggaran data yang terkait dengan permintaan email penipuan bergaya pemerintah.
Bagi pengguna kripto, ini adalah pengingat lainnya:
Risiko terbesar Anda tidak selalu ada pada blockchain.
Kadang-kadang, risikonya adalah orang yang mencoba menipu Anda agar memberikan akses.
Jangan pernah membagikan seed phrase Anda.
Jangan pernah menyetujui transaksi yang tidak Anda pahami.
Selalu verifikasi pengirim dan situs web resmi.
📌 Dalam kripto, keamanan adalah bagian dari trading.
Satu klik yang ceroboh bisa merugikan lebih besar daripada trading yang buruk.
$XLM $USDC $USDT
#RevolutConfirmsFakeGovEmailDataBreach
179
·
--
#RevolutConfirmsFakeGovEmailDataBreach
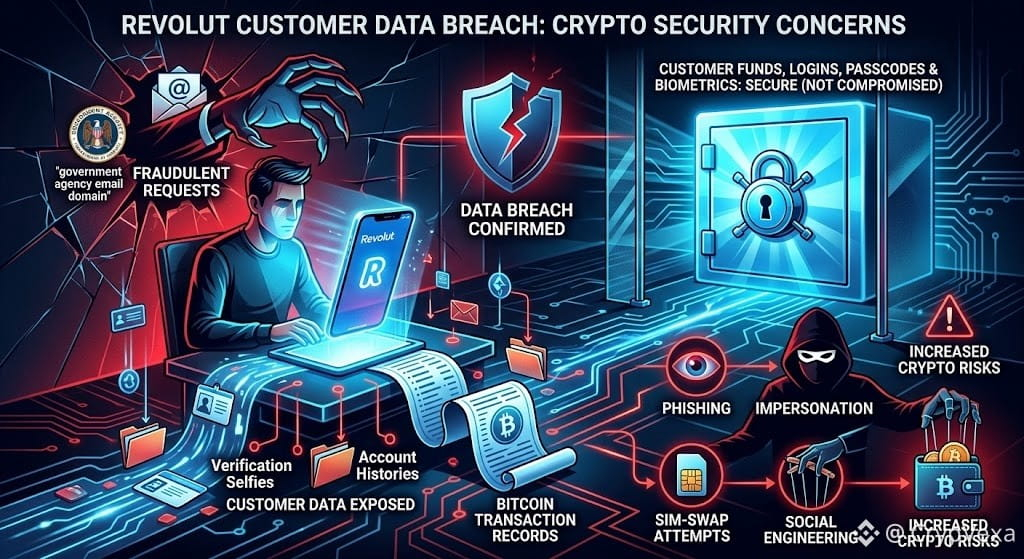
🚨 Kebocoran Data Pelanggan Revolut Memicu Kekhawatiran Keamanan Kripto
⚠️ Revolut mengonfirmasi adanya kebocoran data pelanggan yang disebabkan oleh permintaan penipuan yang tampak berasal dari domain email badan pemerintah yang sah.
📂 Laporan menunjukkan bahwa catatan pelanggan terbatas mungkin telah terpapar, termasuk dokumen identitas, foto verifikasi selfie, serta riwayat akun atau transaksi. Bagi sebagian pengguna kripto, ini dapat mencakup catatan transaksi Bitcoin.
🔐 Revolut mengatakan dana pelanggan, kredensial login, kode sandi, dan data login berbasis biometrik tidak dikompromikan. Insiden ini dilaporkan melibatkan permintaan informasi palsu, bukan kebocoran langsung pada sistem inti mereka.
🛡️ Bagi pengguna kripto, data identitas dan transaksi yang terekspos dapat meningkatkan risiko phishing, peniruan identitas, upaya SIM-swap, dan social engineering.
👀 Jika Anda menggunakan Revolut, tetap waspada terhadap panggilan, pesan, atau permintaan verifikasi yang mencurigakan. Jangan pernah membagikan kode sandi, kode verifikasi, seed phrase, atau private key.
#Revolut #CryptoSecurity #DataBreach #Bitcoin
#RevolutConfirmsFakeGovEmailDataBreach
🚨 Kebocoran Data Pelanggan Revolut Memicu Kekhawatiran Keamanan Kripto
⚠️ Revolut mengonfirmasi adanya kebocoran data pelanggan yang disebabkan oleh permintaan penipuan yang tampak berasal dari domain email badan pemerintah yang sah.
📂 Laporan menunjukkan bahwa catatan pelanggan terbatas mungkin telah terpapar, termasuk dokumen identitas, foto verifikasi selfie, serta riwayat akun atau transaksi. Bagi sebagian pengguna kripto, ini dapat mencakup catatan transaksi Bitcoin.
🔐 Revolut mengatakan dana pelanggan, kredensial login, kode sandi, dan data login berbasis biometrik tidak dikompromikan. Insiden ini dilaporkan melibatkan permintaan informasi palsu, bukan kebocoran langsung pada sistem inti mereka.
🛡️ Bagi pengguna kripto, data identitas dan transaksi yang terekspos dapat meningkatkan risiko phishing, peniruan identitas, upaya SIM-swap, dan social engineering.
👀 Jika Anda menggunakan Revolut, tetap waspada terhadap panggilan, pesan, atau permintaan verifikasi yang mencurigakan. Jangan pernah membagikan kode sandi, kode verifikasi, seed phrase, atau private key.
#Revolut #CryptoSecurity #DataBreach #Bitcoin
🚨 Kebocoran Data Pelanggan Revolut Memicu Kekhawatiran Keamanan Kripto
⚠️ Revolut mengonfirmasi adanya kebocoran data pelanggan yang disebabkan oleh permintaan penipuan yang tampak berasal dari domain email badan pemerintah yang sah.
📂 Laporan menunjukkan bahwa catatan pelanggan terbatas mungkin telah terpapar, termasuk dokumen identitas, foto verifikasi selfie, serta riwayat akun atau transaksi. Bagi sebagian pengguna kripto, ini dapat mencakup catatan transaksi Bitcoin.
🔐 Revolut mengatakan dana pelanggan, kredensial login, kode sandi, dan data login berbasis biometrik tidak dikompromikan. Insiden ini dilaporkan melibatkan permintaan informasi palsu, bukan kebocoran langsung pada sistem inti mereka.
🛡️ Bagi pengguna kripto, data identitas dan transaksi yang terekspos dapat meningkatkan risiko phishing, peniruan identitas, upaya SIM-swap, dan social engineering.
👀 Jika Anda menggunakan Revolut, tetap waspada terhadap panggilan, pesan, atau permintaan verifikasi yang mencurigakan. Jangan pernah membagikan kode sandi, kode verifikasi, seed phrase, atau private key.
#Revolut #CryptoSecurity #DataBreach #Bitcoin
1
24
·
--
Bearish
$BTC
{future}(BTCUSDT)
🚨Revolut telah mengungkap identitas pelanggan dan catatan keuangan, termasuk riwayat transaksi Bitcoin, setelah menindak permintaan penipuan yang tampak berasal dari lembaga pemerintah.#RevolutConfirmsFakeGovEmailDataBreach
$BTC
🚨Revolut telah mengungkap identitas pelanggan dan catatan keuangan, termasuk riwayat transaksi Bitcoin, setelah menindak permintaan penipuan yang tampak berasal dari lembaga pemerintah.#RevolutConfirmsFakeGovEmailDataBreach
🚨Revolut telah mengungkap identitas pelanggan dan catatan keuangan, termasuk riwayat transaksi Bitcoin, setelah menindak permintaan penipuan yang tampak berasal dari lembaga pemerintah.#RevolutConfirmsFakeGovEmailDataBreach
16
·
--
Bullish
#RevolutConfirmsFakeGovEmailDataBreach
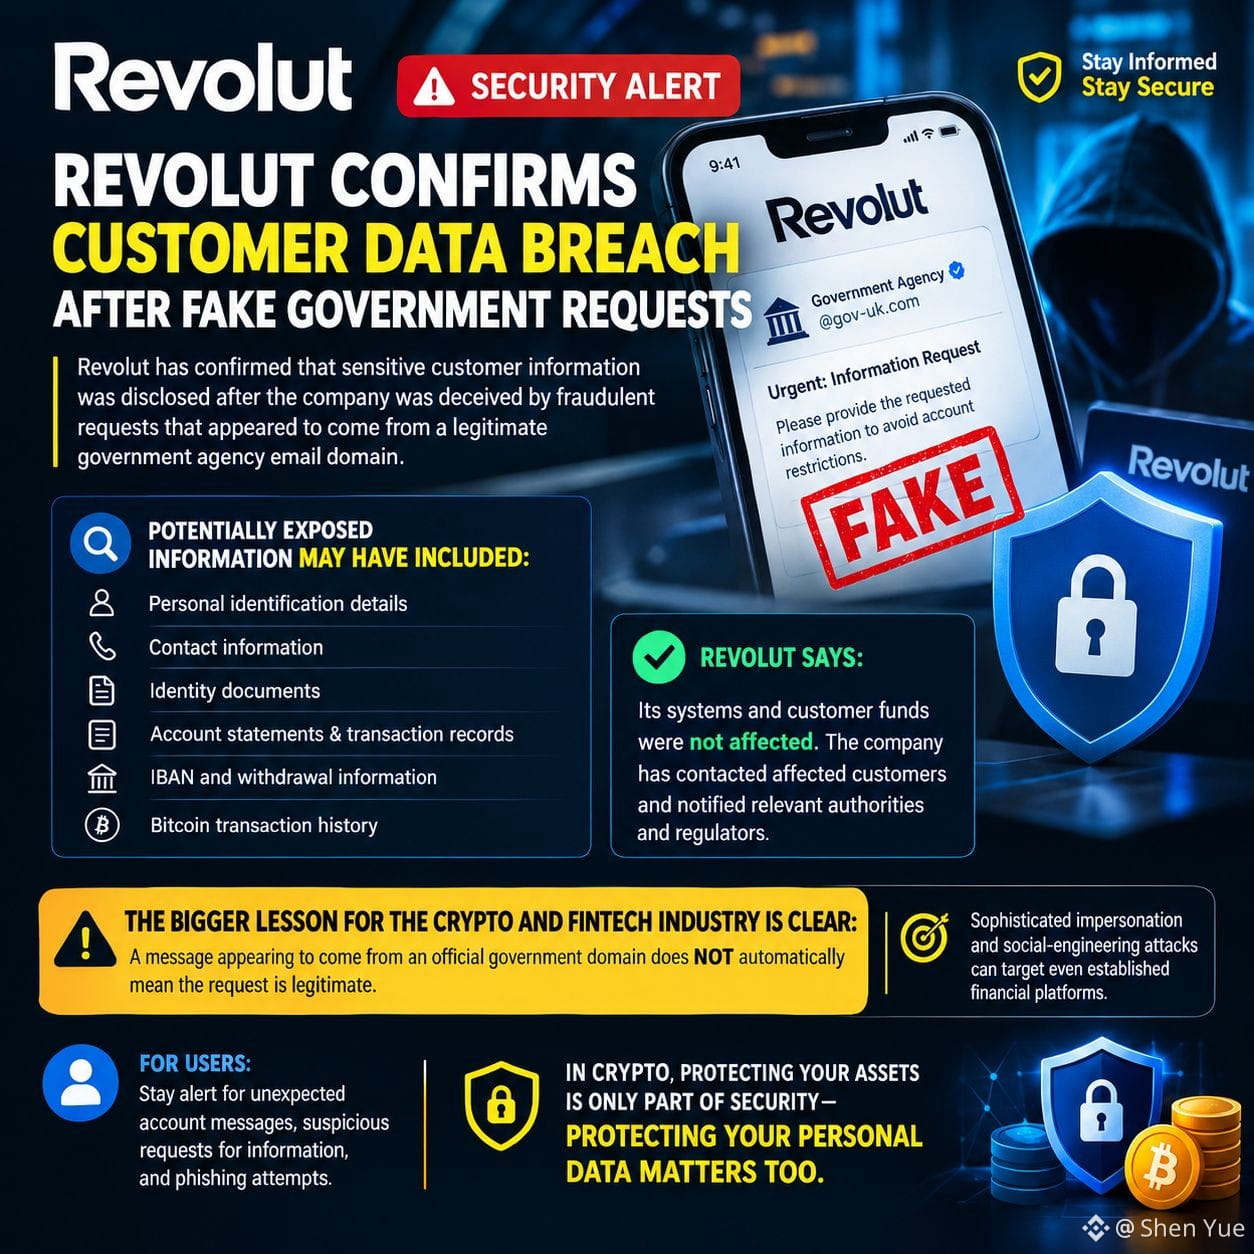
🚨 REVOLUT MENGONFIRMASI TERJADINYA KEBOCORAN DATA PELANGGAN SETELAH PERMINTAAN PALSU DARI PEMERINTAH
Peringatan besar tentang keamanan siber tengah muncul dari Revolut.
🇬🇧 Revolut telah mengonfirmasi bahwa informasi sensitif pelanggan dibocorkan setelah perusahaan tersebut tertipu oleh permintaan penipuan yang tampak berasal dari domain email milik lembaga pemerintah yang sah.
Menurut Reuters, permintaan itu cukup canggih untuk mengelabui pemeriksaan Revolut, sehingga terjadi pengungkapan data pelanggan tanpa izin.
🔎 Laporan menunjukkan informasi yang mungkin terekspos dapat mencakup:
• Detail identifikasi pribadi
• Informasi kontak
• Dokumen identitas
• Laporan akun dan catatan transaksi
• Informasi IBAN dan penarikan
• Riwayat transaksi Bitcoin
Revolut mengatakan sistemnya dan dana pelanggan tidak terdampak, dan perusahaan telah menghubungi pelanggan yang terdampak serta memberi tahu otoritas dan regulator terkait.
⚠️ Pelajaran yang lebih besar bagi industri kripto dan fintech sudah jelas:
Pesan yang tampak berasal dari domain pemerintah resmi TIDAK otomatis berarti permintaan tersebut sah.
Pemalsuan yang canggih dan serangan social engineering dapat menargetkan bahkan platform keuangan yang sudah mapan.
Bagi pengguna, ini pengingat lain untuk tetap waspada terhadap pesan akun yang tidak terduga, permintaan mencurigakan untuk informasi, dan upaya phishing.
🔐 Dalam kripto, melindungi aset Anda hanyalah sebagian dari keamanan — melindungi data pribadi Anda juga penting.
$FIL $KAVA $LSK
{future}(LSKUSDT)
{future}(KAVAUSDT)
{future}(FILUSDT)
#RevolutConfirmsFakeGovEmailDataBreach
🚨 REVOLUT MENGONFIRMASI TERJADINYA KEBOCORAN DATA PELANGGAN SETELAH PERMINTAAN PALSU DARI PEMERINTAH
Peringatan besar tentang keamanan siber tengah muncul dari Revolut.
🇬🇧 Revolut telah mengonfirmasi bahwa informasi sensitif pelanggan dibocorkan setelah perusahaan tersebut tertipu oleh permintaan penipuan yang tampak berasal dari domain email milik lembaga pemerintah yang sah.
Menurut Reuters, permintaan itu cukup canggih untuk mengelabui pemeriksaan Revolut, sehingga terjadi pengungkapan data pelanggan tanpa izin.
🔎 Laporan menunjukkan informasi yang mungkin terekspos dapat mencakup:
• Detail identifikasi pribadi
• Informasi kontak
• Dokumen identitas
• Laporan akun dan catatan transaksi
• Informasi IBAN dan penarikan
• Riwayat transaksi Bitcoin
Revolut mengatakan sistemnya dan dana pelanggan tidak terdampak, dan perusahaan telah menghubungi pelanggan yang terdampak serta memberi tahu otoritas dan regulator terkait.
⚠️ Pelajaran yang lebih besar bagi industri kripto dan fintech sudah jelas:
Pesan yang tampak berasal dari domain pemerintah resmi TIDAK otomatis berarti permintaan tersebut sah.
Pemalsuan yang canggih dan serangan social engineering dapat menargetkan bahkan platform keuangan yang sudah mapan.
Bagi pengguna, ini pengingat lain untuk tetap waspada terhadap pesan akun yang tidak terduga, permintaan mencurigakan untuk informasi, dan upaya phishing.
🔐 Dalam kripto, melindungi aset Anda hanyalah sebagian dari keamanan — melindungi data pribadi Anda juga penting.
$FIL $KAVA $LSK
🚨 REVOLUT MENGONFIRMASI TERJADINYA KEBOCORAN DATA PELANGGAN SETELAH PERMINTAAN PALSU DARI PEMERINTAH
Peringatan besar tentang keamanan siber tengah muncul dari Revolut.
🇬🇧 Revolut telah mengonfirmasi bahwa informasi sensitif pelanggan dibocorkan setelah perusahaan tersebut tertipu oleh permintaan penipuan yang tampak berasal dari domain email milik lembaga pemerintah yang sah.
Menurut Reuters, permintaan itu cukup canggih untuk mengelabui pemeriksaan Revolut, sehingga terjadi pengungkapan data pelanggan tanpa izin.
🔎 Laporan menunjukkan informasi yang mungkin terekspos dapat mencakup:
• Detail identifikasi pribadi
• Informasi kontak
• Dokumen identitas
• Laporan akun dan catatan transaksi
• Informasi IBAN dan penarikan
• Riwayat transaksi Bitcoin
Revolut mengatakan sistemnya dan dana pelanggan tidak terdampak, dan perusahaan telah menghubungi pelanggan yang terdampak serta memberi tahu otoritas dan regulator terkait.
⚠️ Pelajaran yang lebih besar bagi industri kripto dan fintech sudah jelas:
Pesan yang tampak berasal dari domain pemerintah resmi TIDAK otomatis berarti permintaan tersebut sah.
Pemalsuan yang canggih dan serangan social engineering dapat menargetkan bahkan platform keuangan yang sudah mapan.
Bagi pengguna, ini pengingat lain untuk tetap waspada terhadap pesan akun yang tidak terduga, permintaan mencurigakan untuk informasi, dan upaya phishing.
🔐 Dalam kripto, melindungi aset Anda hanyalah sebagian dari keamanan — melindungi data pribadi Anda juga penting.
$FIL $KAVA $LSK
1
413
·
--
#revolutconfirmsfakegovemaildatabreach Revolut mengonfirmasi bahwa pihaknya menyerahkan data pelanggan kepada penipu yang menyamar sebagai lembaga pemerintah
Ini bukan hanya orang-orang biasa yang menjadi korban penipuan – perusahaan-perusahaan besar pun bisa tertipu. Fintech asal Inggris, Revolut, mengonfirmasi bahwa pihaknya membocorkan informasi sensitif pelanggan setelah menerima permintaan data yang diduga palsu dari akun email yang tampaknya merupakan lembaga pemerintah yang sah.
"Setelah terdeteksi, kami langsung memblokir alamat tersebut dan menginformasikan kepada instansi pemerintah yang relevan serta lembaga penegak hukum, otoritas perlindungan data, dan regulator keuangan," kata juru bicara tersebut kepada Reuters pada Sabtu.
Data yang terdampak mencakup tanggal lahir pelanggan, alamat pos dan email, pekerjaan, serta nomor telepon, demikian laporan. Selain itu, terdapat pula salinan dokumen identitas mereka, termasuk paspor dan SIM.
$STEEM $ARK $VTHO
#revolutconfirmsfakegovemaildatabreach Revolut mengonfirmasi bahwa pihaknya menyerahkan data pelanggan kepada penipu yang menyamar sebagai lembaga pemerintah
Ini bukan hanya orang-orang biasa yang menjadi korban penipuan – perusahaan-perusahaan besar pun bisa tertipu. Fintech asal Inggris, Revolut, mengonfirmasi bahwa pihaknya membocorkan informasi sensitif pelanggan setelah menerima permintaan data yang diduga palsu dari akun email yang tampaknya merupakan lembaga pemerintah yang sah.
"Setelah terdeteksi, kami langsung memblokir alamat tersebut dan menginformasikan kepada instansi pemerintah yang relevan serta lembaga penegak hukum, otoritas perlindungan data, dan regulator keuangan," kata juru bicara tersebut kepada Reuters pada Sabtu.
Data yang terdampak mencakup tanggal lahir pelanggan, alamat pos dan email, pekerjaan, serta nomor telepon, demikian laporan. Selain itu, terdapat pula salinan dokumen identitas mereka, termasuk paspor dan SIM.
$STEEM $ARK $VTHO
Ini bukan hanya orang-orang biasa yang menjadi korban penipuan – perusahaan-perusahaan besar pun bisa tertipu. Fintech asal Inggris, Revolut, mengonfirmasi bahwa pihaknya membocorkan informasi sensitif pelanggan setelah menerima permintaan data yang diduga palsu dari akun email yang tampaknya merupakan lembaga pemerintah yang sah.
"Setelah terdeteksi, kami langsung memblokir alamat tersebut dan menginformasikan kepada instansi pemerintah yang relevan serta lembaga penegak hukum, otoritas perlindungan data, dan regulator keuangan," kata juru bicara tersebut kepada Reuters pada Sabtu.
Data yang terdampak mencakup tanggal lahir pelanggan, alamat pos dan email, pekerjaan, serta nomor telepon, demikian laporan. Selain itu, terdapat pula salinan dokumen identitas mereka, termasuk paspor dan SIM.
$STEEM $ARK $VTHO
1.1k
Bayangkan ini: Anda menerima permintaan verifikasi kepatuhan yang terlihat resmi dari domain pemerintah, dan dalam hitungan menit kredensial off-ramp Anda dikompromikan.
Kebanyakan investor kripto berfokus sepenuhnya pada eksploitasi smart contract atau menjadi korban penipuan (rug pull) di protokol terdesentralisasi, sepenuhnya mengabaikan infrastruktur Web2 yang rapuh yang menopang gateway fiat mereka. Ketika penyedia on-ramp atau pembayaran mengalami kebobolan, catatan pribadi Anda serta identitas dompet yang terhubung menjadi sasaran terbuka untuk rekayasa sosial yang ditargetkan dan serangan pengurasan.
Konfirmasi terbaru bahwa penyerang memanfaatkan akun email pemerintah palsu untuk membobol sistem Revolut adalah studi kasus yang sangat jelas tentang kerentanan off-chain. Para penyerang tidak memecahkan kriptografi blockchain. Sebaliknya, mereka memanfaatkan jalur kepercayaan administratif untuk melewati filter validasi standar, sehingga data sensitif pelanggan dan pengaturan perutean pembayaran yang terhubung berisiko.
Ketika pengguna memindahkan dana antarjaringan seperti $ARB or $SUI lalu mengonversinya kembali menjadi $USDT di aplikasi terpusat, mereka mengira perimeter keamanan sama dengan ketidakberubahan (immutability) yang dimiliki blockchain. Namun, mata rantai terlemah dalam siklus ini tetaplah basis data terpusat dan sistem identitas yang menghubungkan perbankan tradisional dengan aset digital. Begitu data itu bocor, jangkauan dampak meluas langsung ke vektor phishing yang dirancang khusus untuk melikuidasi kepemilikan Anda.
Bagaimana Anda memisahkan fiat harian Anda dari on-ramp dengan penyimpanan kripto jangka panjang Anda?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Bayangkan ini: Anda menerima permintaan verifikasi kepatuhan yang terlihat resmi dari domain pemerintah, dan dalam hitungan menit kredensial off-ramp Anda dikompromikan.
Kebanyakan investor kripto berfokus sepenuhnya pada eksploitasi smart contract atau menjadi korban penipuan (rug pull) di protokol terdesentralisasi, sepenuhnya mengabaikan infrastruktur Web2 yang rapuh yang menopang gateway fiat mereka. Ketika penyedia on-ramp atau pembayaran mengalami kebobolan, catatan pribadi Anda serta identitas dompet yang terhubung menjadi sasaran terbuka untuk rekayasa sosial yang ditargetkan dan serangan pengurasan.
Konfirmasi terbaru bahwa penyerang memanfaatkan akun email pemerintah palsu untuk membobol sistem Revolut adalah studi kasus yang sangat jelas tentang kerentanan off-chain. Para penyerang tidak memecahkan kriptografi blockchain. Sebaliknya, mereka memanfaatkan jalur kepercayaan administratif untuk melewati filter validasi standar, sehingga data sensitif pelanggan dan pengaturan perutean pembayaran yang terhubung berisiko.
Ketika pengguna memindahkan dana antarjaringan seperti $ARB or $SUI lalu mengonversinya kembali menjadi $USDT di aplikasi terpusat, mereka mengira perimeter keamanan sama dengan ketidakberubahan (immutability) yang dimiliki blockchain. Namun, mata rantai terlemah dalam siklus ini tetaplah basis data terpusat dan sistem identitas yang menghubungkan perbankan tradisional dengan aset digital. Begitu data itu bocor, jangkauan dampak meluas langsung ke vektor phishing yang dirancang khusus untuk melikuidasi kepemilikan Anda.
Bagaimana Anda memisahkan fiat harian Anda dari on-ramp dengan penyimpanan kripto jangka panjang Anda?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Kebanyakan investor kripto berfokus sepenuhnya pada eksploitasi smart contract atau menjadi korban penipuan (rug pull) di protokol terdesentralisasi, sepenuhnya mengabaikan infrastruktur Web2 yang rapuh yang menopang gateway fiat mereka. Ketika penyedia on-ramp atau pembayaran mengalami kebobolan, catatan pribadi Anda serta identitas dompet yang terhubung menjadi sasaran terbuka untuk rekayasa sosial yang ditargetkan dan serangan pengurasan.
Konfirmasi terbaru bahwa penyerang memanfaatkan akun email pemerintah palsu untuk membobol sistem Revolut adalah studi kasus yang sangat jelas tentang kerentanan off-chain. Para penyerang tidak memecahkan kriptografi blockchain. Sebaliknya, mereka memanfaatkan jalur kepercayaan administratif untuk melewati filter validasi standar, sehingga data sensitif pelanggan dan pengaturan perutean pembayaran yang terhubung berisiko.
Ketika pengguna memindahkan dana antarjaringan seperti $ARB or $SUI lalu mengonversinya kembali menjadi $USDT di aplikasi terpusat, mereka mengira perimeter keamanan sama dengan ketidakberubahan (immutability) yang dimiliki blockchain. Namun, mata rantai terlemah dalam siklus ini tetaplah basis data terpusat dan sistem identitas yang menghubungkan perbankan tradisional dengan aset digital. Begitu data itu bocor, jangkauan dampak meluas langsung ke vektor phishing yang dirancang khusus untuk melikuidasi kepemilikan Anda.
Bagaimana Anda memisahkan fiat harian Anda dari on-ramp dengan penyimpanan kripto jangka panjang Anda?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
206
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BinanceSAFUFundTransferCompleted7499BTC
22,418 penayangan
605 Berdiskusi
2
#BinanceRecovery90% of stolen assets
94,303 penayangan
146 Berdiskusi
3
#YiHe:ProofOfReserves:10TokensAt100%Backing
107,618 penayangan
635 Berdiskusi
4
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
21,033 penayangan
396 Berdiskusi
5
#CZSaysCompensationIsinPlaceUsersAreProtected
104,810 penayangan
1,296 Berdiskusi
6
#IntelHasItsWorstDaySince1974
36,831 penayangan
644 Berdiskusi
7
#TRMCambodianCasinosReceived$1.07BInCrypto
9,453 penayangan
66 Berdiskusi
8
#USDCCirculationFallsAbout800MInSevenDays
59,221 penayangan
681 Berdiskusi
9
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
13,282 penayangan
94 Berdiskusi
10
#OpenAICutsFundraisingTargetBy$10B
3,043 penayangan
72 Berdiskusi