
#lukso
lukso
26,475 penayangan
16 Berdiskusi
Populer
Terbaru

·
--
Artikel
Email bisa memulihkan akun, tetapi juga bisa membantu orang lain mengambil uangmuPada malam 17 hingga 18 November, sekitar 300 akun di LUKSO kehilangan sekitar 1,4 juta LYX. Penyerang tidak menyentuh kunci privat siapa pun, tidak mencuri satu kata pun dari frasa pemulihan, dan blockchain itu sendiri juga tidak bermasalah. Uangnya keluar lewat jalur “pemulihan akun melalui email”.
Universal Profile LUKSO adalah akun kontrak pintar yang dapat memiliki beberapa kunci dengan tingkat izin berbeda. Untuk memudahkan orang yang lupa kata sandi, LUKSO membuat layanan pemulihan melalui email. Setelah verifikasi email berhasil, akun dapat dipulihkan. Pada malam 17 November, penyerang mengeksploitasi celah pada sistem backend layanan pemulihan ini. LUKSO tidak mengungkapkan secara terbuka jenis celahnya. Setelah mengambil alih “akun pemulihan” milik layanan pemulihan itu sendiri, penyerang menambahkan kunci kontrol milik mereka ke akun sekitar 300 pengguna. Alamatnya adalah 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Setelah kunci ditambahkan, uang dapat dipindahkan. Sebanyak 1,4 juta LYX lebih dulu dipindahkan melalui jembatan lintas rantai ke Ethereum, lalu ditukar menjadi sekitar 50 ETH di bursa terdesentralisasi seperti Uniswap, senilai sekitar 95.000 dolar AS. Pada 18 November, LUKSO menerbitkan laporan pascainsiden. Layanan pemulihan lewat email telah dihentikan dan sedang dipensiunkan.
Email bisa memulihkan akun, tetapi juga bisa membantu orang lain mengambil uangmu
Pada malam 17 hingga 18 November, sekitar 300 akun di LUKSO kehilangan sekitar 1,4 juta LYX. Penyerang tidak menyentuh kunci privat siapa pun, tidak mencuri satu kata pun dari frasa pemulihan, dan blockchain itu sendiri juga tidak bermasalah. Uangnya keluar lewat jalur “pemulihan akun melalui email”.
Universal Profile LUKSO adalah akun kontrak pintar yang dapat memiliki beberapa kunci dengan tingkat izin berbeda. Untuk memudahkan orang yang lupa kata sandi, LUKSO membuat layanan pemulihan melalui email. Setelah verifikasi email berhasil, akun dapat dipulihkan. Pada malam 17 November, penyerang mengeksploitasi celah pada sistem backend layanan pemulihan ini. LUKSO tidak mengungkapkan secara terbuka jenis celahnya. Setelah mengambil alih “akun pemulihan” milik layanan pemulihan itu sendiri, penyerang menambahkan kunci kontrol milik mereka ke akun sekitar 300 pengguna. Alamatnya adalah 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Setelah kunci ditambahkan, uang dapat dipindahkan. Sebanyak 1,4 juta LYX lebih dulu dipindahkan melalui jembatan lintas rantai ke Ethereum, lalu ditukar menjadi sekitar 50 ETH di bursa terdesentralisasi seperti Uniswap, senilai sekitar 95.000 dolar AS. Pada 18 November, LUKSO menerbitkan laporan pascainsiden. Layanan pemulihan lewat email telah dihentikan dan sedang dipensiunkan.
Universal Profile LUKSO adalah akun kontrak pintar yang dapat memiliki beberapa kunci dengan tingkat izin berbeda. Untuk memudahkan orang yang lupa kata sandi, LUKSO membuat layanan pemulihan melalui email. Setelah verifikasi email berhasil, akun dapat dipulihkan. Pada malam 17 November, penyerang mengeksploitasi celah pada sistem backend layanan pemulihan ini. LUKSO tidak mengungkapkan secara terbuka jenis celahnya. Setelah mengambil alih “akun pemulihan” milik layanan pemulihan itu sendiri, penyerang menambahkan kunci kontrol milik mereka ke akun sekitar 300 pengguna. Alamatnya adalah 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Setelah kunci ditambahkan, uang dapat dipindahkan. Sebanyak 1,4 juta LYX lebih dulu dipindahkan melalui jembatan lintas rantai ke Ethereum, lalu ditukar menjadi sekitar 50 ETH di bursa terdesentralisasi seperti Uniswap, senilai sekitar 95.000 dolar AS. Pada 18 November, LUKSO menerbitkan laporan pascainsiden. Layanan pemulihan lewat email telah dihentikan dan sedang dipensiunkan.
16

·
--
【Peringatan Pasar】Fitur pemulihan akun melalui email LUKSO diketahui memiliki celah keamanan. Penyerang memanfaatkan mekanisme ini untuk mencuri sekitar 1,4 juta LYX, dengan sekitar 300 akun terdampak. Yang dicuri adalah profil akun, sementara kunci milik penyerang masih tertaut di akun. Pihak proyek mengonfirmasi bahwa celah tersebut terdapat pada proses pemulihan melalui email dan memutuskan untuk menonaktifkan fitur ini. Pengguna yang terdampak tetap harus menghapus kunci milik penyerang secara manual, jika tidak, aset mereka masih berisiko. Apakah Anda pernah mengaktifkan pemulihan akun melalui email?
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Sumber: TheDefiant)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati saat memasuki pasar.
【Peringatan Pasar】Fitur pemulihan akun melalui email LUKSO diketahui memiliki celah keamanan. Penyerang memanfaatkan mekanisme ini untuk mencuri sekitar 1,4 juta LYX, dengan sekitar 300 akun terdampak. Yang dicuri adalah profil akun, sementara kunci milik penyerang masih tertaut di akun. Pihak proyek mengonfirmasi bahwa celah tersebut terdapat pada proses pemulihan melalui email dan memutuskan untuk menonaktifkan fitur ini. Pengguna yang terdampak tetap harus menghapus kunci milik penyerang secara manual, jika tidak, aset mereka masih berisiko. Apakah Anda pernah mengaktifkan pemulihan akun melalui email?
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Sumber: TheDefiant)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati saat memasuki pasar.
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Sumber: TheDefiant)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati saat memasuki pasar.
4

·
--
Peringatan darurat LUKSO: Kunci penyerang ditambahkan ke sebagian Universal Profile; mencabut izin saja tidak cukup
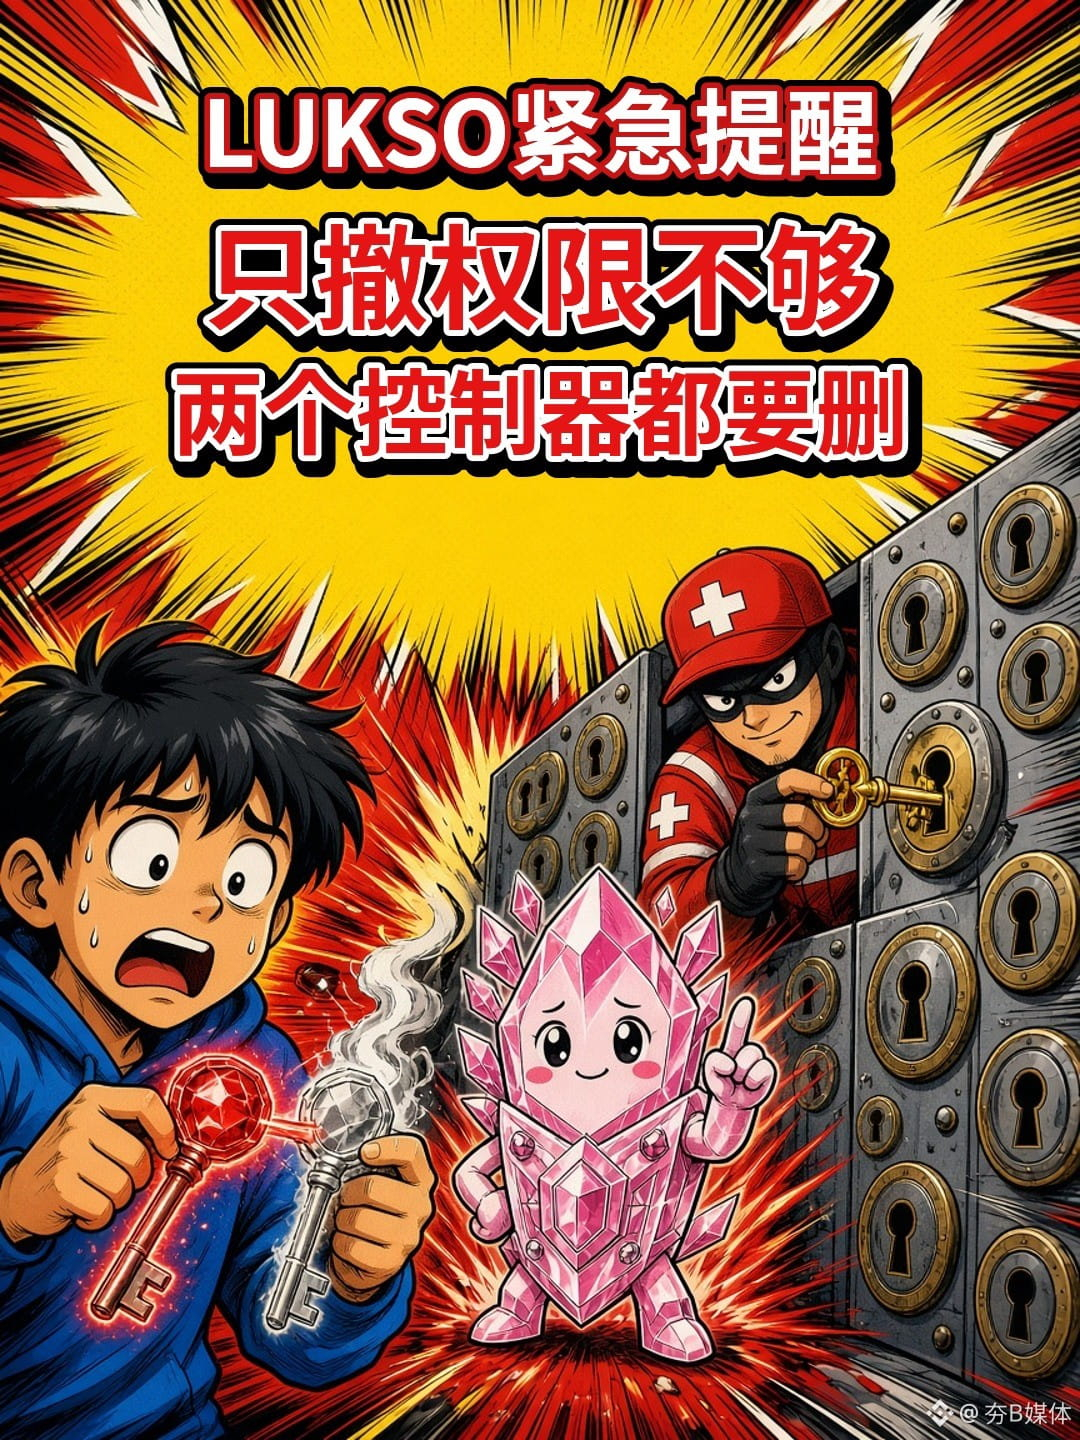
Pengguna LUKSO Universal Profile (UP), berhenti sejenak: hari ini pukul 15:26 waktu Hong Kong, LUKSO mengeluarkan peringatan keamanan darurat. Penyerang memanfaatkan “akun pemulihan” (recovery UP) berbahaya untuk menambahkan kunci yang mereka kendalikan ke sejumlah UP. LUKSO menegaskan bahwa mencabut izin saja tidak cukup—pengendali tersebut harus dihapus sepenuhnya.
Yang terdampak adalah “sebagian” akun UP, bukan seluruh jaringan LUKSO ataupun semua pemegang LYX. Menurut indeks on-chain yang ditelusuri The Defiant, hingga pukul 15:31, sebanyak 278 Profile berbeda pernah memberikan izin nonnol kepada kunci penyerang tersebut. Angka ini bukan jumlah korban yang telah dikonfirmasi, apalagi jumlah aset yang dicuri. Hingga laporan Wu Says pada pukul 18:15, pihak resmi belum mengungkapkan adanya kerugian aset.
Urutan penanganan yang diberikan pihak resmi terdiri dari dua langkah: pertama, ikuti petunjuk di unggahan resmi untuk menghapus kunci pengendali milik penyerang melalui aplikasi seluler UP!—lakukan juga meski kunci itu tidak terlihat dalam daftar pengendali; kedua, buka “Controllers” dan hapus pengendali recovery-up yang berbahaya itu. Jangan membalik urutannya; menghapus salah satunya saja belum cukup. Untuk alamat operasi dan alamat kunci, hanya percayai unggahan asli akun X resmi LUKSO. Jangan mengeklik “tautan perbaikan” yang dikirim melalui pesan pribadi atau komentar.
Selanjutnya, ada tiga hal yang perlu dipastikan: bagaimana akun pemulihan berbahaya milik penyerang itu ditambahkan, apakah ada aset yang sudah dipindahkan, dan apakah pihak resmi akan menyediakan alat pemeriksaan massal.
Sekarang, ada berapa pengendali dalam daftar UP Anda yang Anda kenali?
Ini bukan saran investasi.
Sumber: X resmi LUKSO (2026-11-18 15:26 waktu Hong Kong, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); Wu Says (2026-11-18 18:15 waktu Hong Kong, https://x.com/wublockchain12/status/2122997140574155071 ) · 2026-11-18 waktu Hong Kong
#LUKSO #钱包安全 #夯B媒体 $LYX
Peringatan darurat LUKSO: Kunci penyerang ditambahkan ke sebagian Universal Profile; mencabut izin saja tidak cukup
Pengguna LUKSO Universal Profile (UP), berhenti sejenak: hari ini pukul 15:26 waktu Hong Kong, LUKSO mengeluarkan peringatan keamanan darurat. Penyerang memanfaatkan “akun pemulihan” (recovery UP) berbahaya untuk menambahkan kunci yang mereka kendalikan ke sejumlah UP. LUKSO menegaskan bahwa mencabut izin saja tidak cukup—pengendali tersebut harus dihapus sepenuhnya.
Yang terdampak adalah “sebagian” akun UP, bukan seluruh jaringan LUKSO ataupun semua pemegang LYX. Menurut indeks on-chain yang ditelusuri The Defiant, hingga pukul 15:31, sebanyak 278 Profile berbeda pernah memberikan izin nonnol kepada kunci penyerang tersebut. Angka ini bukan jumlah korban yang telah dikonfirmasi, apalagi jumlah aset yang dicuri. Hingga laporan Wu Says pada pukul 18:15, pihak resmi belum mengungkapkan adanya kerugian aset.
Urutan penanganan yang diberikan pihak resmi terdiri dari dua langkah: pertama, ikuti petunjuk di unggahan resmi untuk menghapus kunci pengendali milik penyerang melalui aplikasi seluler UP!—lakukan juga meski kunci itu tidak terlihat dalam daftar pengendali; kedua, buka “Controllers” dan hapus pengendali recovery-up yang berbahaya itu. Jangan membalik urutannya; menghapus salah satunya saja belum cukup. Untuk alamat operasi dan alamat kunci, hanya percayai unggahan asli akun X resmi LUKSO. Jangan mengeklik “tautan perbaikan” yang dikirim melalui pesan pribadi atau komentar.
Selanjutnya, ada tiga hal yang perlu dipastikan: bagaimana akun pemulihan berbahaya milik penyerang itu ditambahkan, apakah ada aset yang sudah dipindahkan, dan apakah pihak resmi akan menyediakan alat pemeriksaan massal.
Sekarang, ada berapa pengendali dalam daftar UP Anda yang Anda kenali?
Ini bukan saran investasi.
Sumber: X resmi LUKSO (2026-11-18 15:26 waktu Hong Kong, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); Wu Says (2026-11-18 18:15 waktu Hong Kong, https://x.com/wublockchain12/status/2122997140574155071 ) · 2026-11-18 waktu Hong Kong
#LUKSO #钱包安全 #夯B媒体 $LYX
Pengguna LUKSO Universal Profile (UP), berhenti sejenak: hari ini pukul 15:26 waktu Hong Kong, LUKSO mengeluarkan peringatan keamanan darurat. Penyerang memanfaatkan “akun pemulihan” (recovery UP) berbahaya untuk menambahkan kunci yang mereka kendalikan ke sejumlah UP. LUKSO menegaskan bahwa mencabut izin saja tidak cukup—pengendali tersebut harus dihapus sepenuhnya.
Yang terdampak adalah “sebagian” akun UP, bukan seluruh jaringan LUKSO ataupun semua pemegang LYX. Menurut indeks on-chain yang ditelusuri The Defiant, hingga pukul 15:31, sebanyak 278 Profile berbeda pernah memberikan izin nonnol kepada kunci penyerang tersebut. Angka ini bukan jumlah korban yang telah dikonfirmasi, apalagi jumlah aset yang dicuri. Hingga laporan Wu Says pada pukul 18:15, pihak resmi belum mengungkapkan adanya kerugian aset.
Urutan penanganan yang diberikan pihak resmi terdiri dari dua langkah: pertama, ikuti petunjuk di unggahan resmi untuk menghapus kunci pengendali milik penyerang melalui aplikasi seluler UP!—lakukan juga meski kunci itu tidak terlihat dalam daftar pengendali; kedua, buka “Controllers” dan hapus pengendali recovery-up yang berbahaya itu. Jangan membalik urutannya; menghapus salah satunya saja belum cukup. Untuk alamat operasi dan alamat kunci, hanya percayai unggahan asli akun X resmi LUKSO. Jangan mengeklik “tautan perbaikan” yang dikirim melalui pesan pribadi atau komentar.
Selanjutnya, ada tiga hal yang perlu dipastikan: bagaimana akun pemulihan berbahaya milik penyerang itu ditambahkan, apakah ada aset yang sudah dipindahkan, dan apakah pihak resmi akan menyediakan alat pemeriksaan massal.
Sekarang, ada berapa pengendali dalam daftar UP Anda yang Anda kenali?
Ini bukan saran investasi.
Sumber: X resmi LUKSO (2026-11-18 15:26 waktu Hong Kong, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); Wu Says (2026-11-18 18:15 waktu Hong Kong, https://x.com/wublockchain12/status/2122997140574155071 ) · 2026-11-18 waktu Hong Kong
#LUKSO #钱包安全 #夯B媒体 $LYX
12

Hal terpenting yang perlu diingat dari peretasan LUKSO kali ini adalah pernyataan resmi itu: mencabut izin saja tidak cukup, kedua controller harus dihapus sepenuhnya.
Pertama, hal-hal yang sudah dikonfirmasi: pada 18/11 pukul 07:26 UTC, pihak resmi LUKSO mengeluarkan pengumuman darurat. Penyerang menggunakan Universal Profile "recovery" yang berbahaya untuk menambahkan kunci yang dikendalikan olehnya ke akun UP sejumlah pengguna. Pihak resmi meminta pengguna menghapus kunci penyerang terlebih dahulu (meskipun tidak terlihat dalam daftar controller), lalu menghapus controller pemulihan yang berbahaya.
Skala kerugian saat ini belum diumumkan secara resmi. Di komunitas beredar klaim seperti "278 Profile pernah memberikan izin nonnol kepada kunci tersebut", "sekitar 296 akun diretas dengan kerugian sekitar 1,5 juta LYX", dan "lebih dari 1 juta LYX dipindahkan melalui Hyperlane". Angka-angkanya tidak cocok, jadi untuk saat ini anggap saja sebagai rumor. Cara penyerang menautkan UP recovery berbahaya ke akun pengguna juga belum diumumkan.
Namun, kalimat "mencabut izin saja tidak cukup" sudah menjelaskan mekanismenya dengan gamblang. Pemulihan sosial pada akun smart contract pada dasarnya berarti kamu meninggalkan pintu belakang bagi alamat lain untuk menambahkan kembali kunci ke akunmu. Jika kamu meniadakan izin kunci penyerang, selama controller pemulihan masih ada, controller itu bisa menambahkan kembali kunci penyerang. Banyak orang menganggap "bisa dipulihkan" sebagai keunggulan yang lebih aman daripada dompet kunci privat, padahal itu berarti ada satu akses berizin tinggi tambahan yang tidak terlihat jelas dan jarang diperiksa.
Jadi, jika menggunakan dompet pintar apa pun yang memiliki mekanisme pemulihan/guardian (bukan hanya LUKSO), kamu harus punya daftar periksa: berapa controller yang ada sekarang, siapa yang bisa menambahkan controller baru, dan apakah pemulihan baru berlaku setelah jeda waktu. Izin pemulihan tanpa timelock tidak jauh berbeda dengan memberikan salinan frasa pemulihan kepada orang lain.
#LUKSO #KeamananDompet
Hal terpenting yang perlu diingat dari peretasan LUKSO kali ini adalah pernyataan resmi itu: mencabut izin saja tidak cukup, kedua controller harus dihapus sepenuhnya.
Pertama, hal-hal yang sudah dikonfirmasi: pada 18/11 pukul 07:26 UTC, pihak resmi LUKSO mengeluarkan pengumuman darurat. Penyerang menggunakan Universal Profile "recovery" yang berbahaya untuk menambahkan kunci yang dikendalikan olehnya ke akun UP sejumlah pengguna. Pihak resmi meminta pengguna menghapus kunci penyerang terlebih dahulu (meskipun tidak terlihat dalam daftar controller), lalu menghapus controller pemulihan yang berbahaya.
Skala kerugian saat ini belum diumumkan secara resmi. Di komunitas beredar klaim seperti "278 Profile pernah memberikan izin nonnol kepada kunci tersebut", "sekitar 296 akun diretas dengan kerugian sekitar 1,5 juta LYX", dan "lebih dari 1 juta LYX dipindahkan melalui Hyperlane". Angka-angkanya tidak cocok, jadi untuk saat ini anggap saja sebagai rumor. Cara penyerang menautkan UP recovery berbahaya ke akun pengguna juga belum diumumkan.
Namun, kalimat "mencabut izin saja tidak cukup" sudah menjelaskan mekanismenya dengan gamblang. Pemulihan sosial pada akun smart contract pada dasarnya berarti kamu meninggalkan pintu belakang bagi alamat lain untuk menambahkan kembali kunci ke akunmu. Jika kamu meniadakan izin kunci penyerang, selama controller pemulihan masih ada, controller itu bisa menambahkan kembali kunci penyerang. Banyak orang menganggap "bisa dipulihkan" sebagai keunggulan yang lebih aman daripada dompet kunci privat, padahal itu berarti ada satu akses berizin tinggi tambahan yang tidak terlihat jelas dan jarang diperiksa.
Jadi, jika menggunakan dompet pintar apa pun yang memiliki mekanisme pemulihan/guardian (bukan hanya LUKSO), kamu harus punya daftar periksa: berapa controller yang ada sekarang, siapa yang bisa menambahkan controller baru, dan apakah pemulihan baru berlaku setelah jeda waktu. Izin pemulihan tanpa timelock tidak jauh berbeda dengan memberikan salinan frasa pemulihan kepada orang lain.
#LUKSO #KeamananDompet
Pertama, hal-hal yang sudah dikonfirmasi: pada 18/11 pukul 07:26 UTC, pihak resmi LUKSO mengeluarkan pengumuman darurat. Penyerang menggunakan Universal Profile "recovery" yang berbahaya untuk menambahkan kunci yang dikendalikan olehnya ke akun UP sejumlah pengguna. Pihak resmi meminta pengguna menghapus kunci penyerang terlebih dahulu (meskipun tidak terlihat dalam daftar controller), lalu menghapus controller pemulihan yang berbahaya.
Skala kerugian saat ini belum diumumkan secara resmi. Di komunitas beredar klaim seperti "278 Profile pernah memberikan izin nonnol kepada kunci tersebut", "sekitar 296 akun diretas dengan kerugian sekitar 1,5 juta LYX", dan "lebih dari 1 juta LYX dipindahkan melalui Hyperlane". Angka-angkanya tidak cocok, jadi untuk saat ini anggap saja sebagai rumor. Cara penyerang menautkan UP recovery berbahaya ke akun pengguna juga belum diumumkan.
Namun, kalimat "mencabut izin saja tidak cukup" sudah menjelaskan mekanismenya dengan gamblang. Pemulihan sosial pada akun smart contract pada dasarnya berarti kamu meninggalkan pintu belakang bagi alamat lain untuk menambahkan kembali kunci ke akunmu. Jika kamu meniadakan izin kunci penyerang, selama controller pemulihan masih ada, controller itu bisa menambahkan kembali kunci penyerang. Banyak orang menganggap "bisa dipulihkan" sebagai keunggulan yang lebih aman daripada dompet kunci privat, padahal itu berarti ada satu akses berizin tinggi tambahan yang tidak terlihat jelas dan jarang diperiksa.
Jadi, jika menggunakan dompet pintar apa pun yang memiliki mekanisme pemulihan/guardian (bukan hanya LUKSO), kamu harus punya daftar periksa: berapa controller yang ada sekarang, siapa yang bisa menambahkan controller baru, dan apakah pemulihan baru berlaku setelah jeda waktu. Izin pemulihan tanpa timelock tidak jauh berbeda dengan memberikan salinan frasa pemulihan kepada orang lain.
#LUKSO #KeamananDompet
1

🚀 Lapisan Sosial Web3
Jejaring sosial seharusnya tidak terbatas pada platform terpusat.
LUKSO dibangun dengan Profil Universal, identitas digital, dan pengalaman sosial onchain.
Babak selanjutnya dari sosial Web3 bisa jadi menarik!
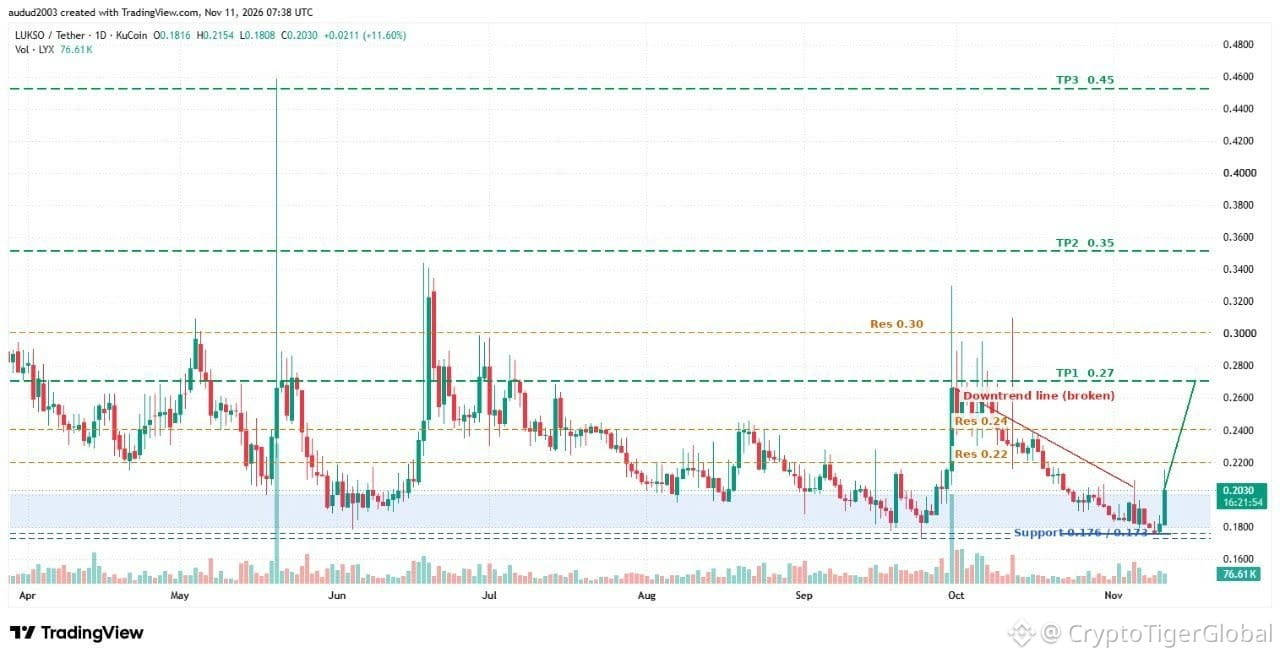
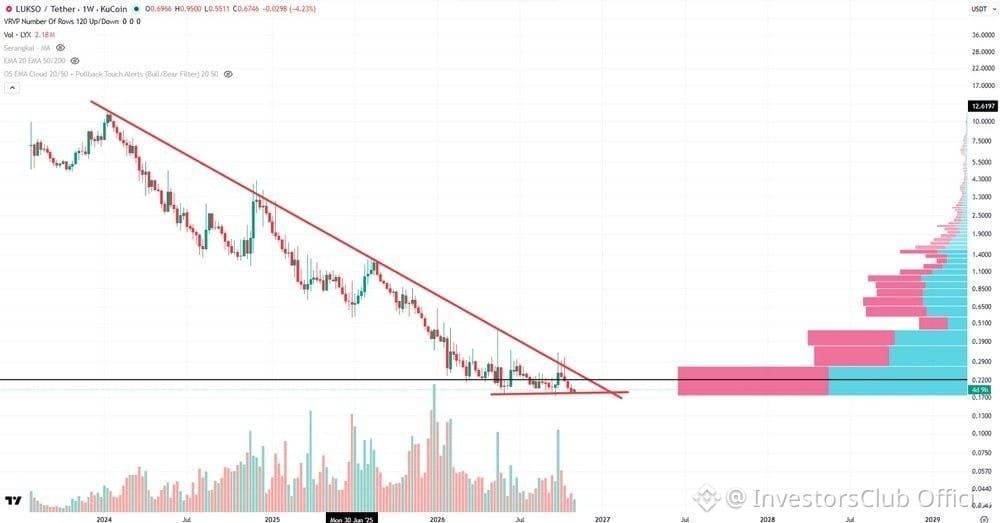
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
🚀 Lapisan Sosial Web3
Jejaring sosial seharusnya tidak terbatas pada platform terpusat.
LUKSO dibangun dengan Profil Universal, identitas digital, dan pengalaman sosial onchain.
Babak selanjutnya dari sosial Web3 bisa jadi menarik!
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
Jejaring sosial seharusnya tidak terbatas pada platform terpusat.
LUKSO dibangun dengan Profil Universal, identitas digital, dan pengalaman sosial onchain.
Babak selanjutnya dari sosial Web3 bisa jadi menarik!
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
143


🤖 Koneksi AI & Web3
AI mengubah cara kita berinteraksi dengan teknologi.
Identitas Web3 dan akun pintar bisa menjadi bagian penting dari evolusi ini.
LUKSO adalah ekosistem yang layak diikuti di bidang ini.
🎯 Target Harga $LYX:
$0.23 → $0.27 → $0.42 → $0.55
Masa depan semakin menarik! 🚀
@lukso_io @ERC725Account $LYX
#AI #Web3 #LUKSO
🤖 Koneksi AI & Web3
AI mengubah cara kita berinteraksi dengan teknologi.
Identitas Web3 dan akun pintar bisa menjadi bagian penting dari evolusi ini.
LUKSO adalah ekosistem yang layak diikuti di bidang ini.
🎯 Target Harga $LYX:
$0.23 → $0.27 → $0.42 → $0.55
Masa depan semakin menarik! 🚀
@lukso_io @ERC725Account $LYX
#AI #Web3 #LUKSO
AI mengubah cara kita berinteraksi dengan teknologi.
Identitas Web3 dan akun pintar bisa menjadi bagian penting dari evolusi ini.
LUKSO adalah ekosistem yang layak diikuti di bidang ini.
🎯 Target Harga $LYX:
$0.23 → $0.27 → $0.42 → $0.55
Masa depan semakin menarik! 🚀
@lukso_io @ERC725Account $LYX
#AI #Web3 #LUKSO
200
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BTCReboundsAbove$60KAmidWhaleDipBuying
16,364 penayangan
131 Berdiskusi
2
#SolanaSets2027RoadmapToDoubleComputeCapacity
2,988 penayangan
135 Berdiskusi
3
#CaliforniaNvidiaProbeExaminesPotentialCriminalViolations
1,978 penayangan
40 Berdiskusi
4
#BlackRockLaunchesHKDollarDigitalLiquidityFund
4,508 penayangan
148 Berdiskusi
5
#NvidiaLoses$2.7TrillionInMonthAndAHalf
51,060 penayangan
244 Berdiskusi
6
#GlobalStocksFaceLongestLosingStreakSince2023
437,302 penayangan
2,843 Berdiskusi
7
#BlackRockIBITPostsRecord$541MSingleDayOutflow
67,293 penayangan
157 Berdiskusi
8
#AnthropicPlungesTowardIPOPriceonDay2
238,129 penayangan
1,862 Berdiskusi
9
#TwentyOneCapitalAdds172.25BTC
117,433 penayangan
1,230 Berdiskusi
10
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
15,306 penayangan
86 Berdiskusi