
#gnosispay
gnosispay
21,852 penayangan
58 Berdiskusi
Populer
Terbaru

·
--
Lihat terjemahan
出大事了:Gnosis Pay 刚官宣数据泄露,11 月 3 日就被黑了,卡号、有效期、CVV、家庭住址全漏了,最要命的是钱包地址也被扒出来——名字、住址和链上资产直接对上号。好在资金没动,涉事卡已经注销,这块业务 12 月 20 号就关停。用过这张卡的兄弟赶紧查邮件,接下来钓鱼邮件肯定满天飞,助记词、PIN 谁要都别给。你用过加密借记卡吗?
#GnosisPay #数据泄露 #加密安全 #黑客攻击 #钱包安全
出大事了:Gnosis Pay 刚官宣数据泄露,11 月 3 日就被黑了,卡号、有效期、CVV、家庭住址全漏了,最要命的是钱包地址也被扒出来——名字、住址和链上资产直接对上号。好在资金没动,涉事卡已经注销,这块业务 12 月 20 号就关停。用过这张卡的兄弟赶紧查邮件,接下来钓鱼邮件肯定满天飞,助记词、PIN 谁要都别给。你用过加密借记卡吗?
#GnosisPay #数据泄露 #加密安全 #黑客攻击 #钱包安全
#GnosisPay #数据泄露 #加密安全 #黑客攻击 #钱包安全
10
Gnosis Pay mengungkapkan pelanggaran pada sistem lama yang mendukung kartu konsumen bermerknya. Perusahaan mengatakan bahwa mereka mendeteksi akses tanpa izin pada 3 November dan mengungkapkannya kepada publik pada 6 November pukul 14.32 UTC. Perusahaan menyatakan bahwa upaya penanggulangan dimulai dalam waktu dua jam, kredensial yang terdampak telah diganti, dan kerentanannya telah diatasi.
Gnosis Pay mengatakan bahwa insiden tersebut mengekspos informasi pelanggan tertentu, sementara platform perusahaan white-label dan dana pelanggan tidak terdampak. Itu adalah pernyataan perusahaan; tidak ada laporan audit saldo dompet independen. Jumlah pelanggan yang terdampak, seluruh bidang data, dan penyebab teknisnya belum diungkapkan.
Jika Anda menggunakan kartu tersebut, ikuti pemberitahuan khusus untuk akun Anda dan waspadalah terhadap upaya phishing yang dipersonalisasi. Buka aplikasi resmi secara langsung; jangan pernah membagikan frasa seed, kunci privat, PIN, atau nomor kartu lengkap melalui pesan.
Apa yang paling penting dalam pengungkapan pelanggaran: cakupan yang jelas, linimasa yang meyakinkan, atau verifikasi independen?
Sumber: [Pemberitahuan Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Kesimpulan: $GNO — [Grafik Spot GNO/USDT Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) untuk token ekosistem Gnosis; grafik ini bukan ukuran insiden kartu tersebut. Periksa sendiri grafiknya, lakukan riset Anda sendiri, dan berdaganglah secara bertanggung jawab. #GnosisPay #GNO #CryptoSecurity #KebocoranData
Gnosis Pay mengungkapkan pelanggaran pada sistem lama yang mendukung kartu konsumen bermerknya. Perusahaan mengatakan bahwa mereka mendeteksi akses tanpa izin pada 3 November dan mengungkapkannya kepada publik pada 6 November pukul 14.32 UTC. Perusahaan menyatakan bahwa upaya penanggulangan dimulai dalam waktu dua jam, kredensial yang terdampak telah diganti, dan kerentanannya telah diatasi.
Gnosis Pay mengatakan bahwa insiden tersebut mengekspos informasi pelanggan tertentu, sementara platform perusahaan white-label dan dana pelanggan tidak terdampak. Itu adalah pernyataan perusahaan; tidak ada laporan audit saldo dompet independen. Jumlah pelanggan yang terdampak, seluruh bidang data, dan penyebab teknisnya belum diungkapkan.
Jika Anda menggunakan kartu tersebut, ikuti pemberitahuan khusus untuk akun Anda dan waspadalah terhadap upaya phishing yang dipersonalisasi. Buka aplikasi resmi secara langsung; jangan pernah membagikan frasa seed, kunci privat, PIN, atau nomor kartu lengkap melalui pesan.
Apa yang paling penting dalam pengungkapan pelanggaran: cakupan yang jelas, linimasa yang meyakinkan, atau verifikasi independen?
Sumber: [Pemberitahuan Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Kesimpulan: $GNO — [Grafik Spot GNO/USDT Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) untuk token ekosistem Gnosis; grafik ini bukan ukuran insiden kartu tersebut. Periksa sendiri grafiknya, lakukan riset Anda sendiri, dan berdaganglah secara bertanggung jawab. #GnosisPay #GNO #CryptoSecurity #KebocoranData
Gnosis Pay mengatakan bahwa insiden tersebut mengekspos informasi pelanggan tertentu, sementara platform perusahaan white-label dan dana pelanggan tidak terdampak. Itu adalah pernyataan perusahaan; tidak ada laporan audit saldo dompet independen. Jumlah pelanggan yang terdampak, seluruh bidang data, dan penyebab teknisnya belum diungkapkan.
Jika Anda menggunakan kartu tersebut, ikuti pemberitahuan khusus untuk akun Anda dan waspadalah terhadap upaya phishing yang dipersonalisasi. Buka aplikasi resmi secara langsung; jangan pernah membagikan frasa seed, kunci privat, PIN, atau nomor kartu lengkap melalui pesan.
Apa yang paling penting dalam pengungkapan pelanggaran: cakupan yang jelas, linimasa yang meyakinkan, atau verifikasi independen?
Sumber: [Pemberitahuan Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Kesimpulan: $GNO — [Grafik Spot GNO/USDT Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) untuk token ekosistem Gnosis; grafik ini bukan ukuran insiden kartu tersebut. Periksa sendiri grafiknya, lakukan riset Anda sendiri, dan berdaganglah secara bertanggung jawab. #GnosisPay #GNO #CryptoSecurity #KebocoranData
39

·
--
Lihat terjemahan
【卡号 CVV 住址钱包地址全漏!加密卡 Gnosis Pay 被黑了】
加密 Visa 借记卡 Gnosis Pay 披露,11 月 3 日其即将于 12 月 20 日关停的自有品牌卡系统遭未授权访问,客户完整卡号、有效期、CVV、姓名、家庭住址和关联钱包地址等被拿走,资金未动;公司已强制网上支付走 3D 验证,并提醒谨防拿真实信息来骗的钓鱼。
#GnosisPay #数据泄露 #加密卡
【卡号 CVV 住址钱包地址全漏!加密卡 Gnosis Pay 被黑了】
加密 Visa 借记卡 Gnosis Pay 披露,11 月 3 日其即将于 12 月 20 日关停的自有品牌卡系统遭未授权访问,客户完整卡号、有效期、CVV、姓名、家庭住址和关联钱包地址等被拿走,资金未动;公司已强制网上支付走 3D 验证,并提醒谨防拿真实信息来骗的钓鱼。
#GnosisPay #数据泄露 #加密卡
加密 Visa 借记卡 Gnosis Pay 披露,11 月 3 日其即将于 12 月 20 日关停的自有品牌卡系统遭未授权访问,客户完整卡号、有效期、CVV、姓名、家庭住址和关联钱包地址等被拿走,资金未动;公司已强制网上支付走 3D 验证,并提醒谨防拿真实信息来骗的钓鱼。
#GnosisPay #数据泄露 #加密卡
29


·
--
Lihat terjemahan
El proveedor de tarjetas cripto Gnosis Pay informó que los hackers accedieron a datos de clientes.
Según Decrypt, el ataque podría haber ocurrido a principios de este mes.
Los traders deberían estar al tanto de este incidente porque puede afectar la confianza en los servicios de pago de criptomonedas, lo que puede tener un impacto indirecto en el volumen de transacciones.
El hackeo de Gnosis Pay podría indicar que algunos proveedores de servicios de pago cripto no están lo suficientemente seguros, lo que puede afectar el comercio en línea de las criptomonedas.
¿Crees que este incidente provocará una mayor conciencia sobre la seguridad de los servicios de pago cripto entre los traders y usuarios?
#GnosisPay #HackeoCripto #SeguridadCripto #BinanceSquare
El proveedor de tarjetas cripto Gnosis Pay informó que los hackers accedieron a datos de clientes.
Según Decrypt, el ataque podría haber ocurrido a principios de este mes.
Los traders deberían estar al tanto de este incidente porque puede afectar la confianza en los servicios de pago de criptomonedas, lo que puede tener un impacto indirecto en el volumen de transacciones.
El hackeo de Gnosis Pay podría indicar que algunos proveedores de servicios de pago cripto no están lo suficientemente seguros, lo que puede afectar el comercio en línea de las criptomonedas.
¿Crees que este incidente provocará una mayor conciencia sobre la seguridad de los servicios de pago cripto entre los traders y usuarios?
#GnosisPay #HackeoCripto #SeguridadCripto #BinanceSquare
Según Decrypt, el ataque podría haber ocurrido a principios de este mes.
Los traders deberían estar al tanto de este incidente porque puede afectar la confianza en los servicios de pago de criptomonedas, lo que puede tener un impacto indirecto en el volumen de transacciones.
El hackeo de Gnosis Pay podría indicar que algunos proveedores de servicios de pago cripto no están lo suficientemente seguros, lo que puede afectar el comercio en línea de las criptomonedas.
¿Crees que este incidente provocará una mayor conciencia sobre la seguridad de los servicios de pago cripto entre los traders y usuarios?
#GnosisPay #HackeoCripto #SeguridadCripto #BinanceSquare
43
·
--
Artikel
Penyedia Kartu Kripto Gnosis Pay Mengatakan Peretas Mengakses Data Pelanggan🚨 Gnosis Pay mengonfirmasi sistem kartunya diretas... tetapi dana tetap aman!
Gnosis Pay mengatakan peretas mengakses informasi pelanggan pada sistem lama yang mendukung kartu bermereknya. Namun, dana tidak terdampak dan platform kartu perusahaannya tetap aman.
📊 Pengumuman resmi:
• Penemuan: 3 November 2026
• Penanganan: kurang dari dua jam
• Cakupan: hanya sistem kartu konsumen (B2C)
• Platform perusahaan: tidak terdampak
Penyedia Kartu Kripto Gnosis Pay Mengatakan Peretas Mengakses Data Pelanggan
🚨 Gnosis Pay mengonfirmasi sistem kartunya diretas... tetapi dana tetap aman!
Gnosis Pay mengatakan peretas mengakses informasi pelanggan pada sistem lama yang mendukung kartu bermereknya. Namun, dana tidak terdampak dan platform kartu perusahaannya tetap aman.
📊 Pengumuman resmi:
• Penemuan: 3 November 2026
• Penanganan: kurang dari dua jam
• Cakupan: hanya sistem kartu konsumen (B2C)
• Platform perusahaan: tidak terdampak
Gnosis Pay mengatakan peretas mengakses informasi pelanggan pada sistem lama yang mendukung kartu bermereknya. Namun, dana tidak terdampak dan platform kartu perusahaannya tetap aman.
📊 Pengumuman resmi:
• Penemuan: 3 November 2026
• Penanganan: kurang dari dua jam
• Cakupan: hanya sistem kartu konsumen (B2C)
• Platform perusahaan: tidak terdampak
1
15

·
--
Gnosis Pay baru saja mengumumkan: pada 3 November, sistem B2C lama untuk kartu belanja bermerek mereka mengalami akses tanpa izin, dan sebagian informasi pelanggan bocor; platform perusahaan white-label dan dana pengguna aman.
Rincian yang diterima sebagian pengguna mencakup nama, alamat rumah, nomor kartu, dan alamat dompet terkait. Karena alamat rumah cocok dengan dompet on-chain, diperkirakan panggilan telepon/email phishing yang mencantumkan «informasi asli» akan semakin sering. Pihak resmi mulai menangani insiden dalam waktu dua jam dan mewajibkan 3D Secure. Sistem B2C ini memang sudah dijadwalkan untuk dihentikan pada 20 Desember.
Pengingat: mereka tidak akan meminta frasa pemulihan, kunci privat, atau PIN, dan tidak akan menyuruh Anda melakukan transfer untuk verifikasi.
#GnosisPay #安全 #phishing
Gnosis Pay baru saja mengumumkan: pada 3 November, sistem B2C lama untuk kartu belanja bermerek mereka mengalami akses tanpa izin, dan sebagian informasi pelanggan bocor; platform perusahaan white-label dan dana pengguna aman.
Rincian yang diterima sebagian pengguna mencakup nama, alamat rumah, nomor kartu, dan alamat dompet terkait. Karena alamat rumah cocok dengan dompet on-chain, diperkirakan panggilan telepon/email phishing yang mencantumkan «informasi asli» akan semakin sering. Pihak resmi mulai menangani insiden dalam waktu dua jam dan mewajibkan 3D Secure. Sistem B2C ini memang sudah dijadwalkan untuk dihentikan pada 20 Desember.
Pengingat: mereka tidak akan meminta frasa pemulihan, kunci privat, atau PIN, dan tidak akan menyuruh Anda melakukan transfer untuk verifikasi.
#GnosisPay #安全 #phishing
Rincian yang diterima sebagian pengguna mencakup nama, alamat rumah, nomor kartu, dan alamat dompet terkait. Karena alamat rumah cocok dengan dompet on-chain, diperkirakan panggilan telepon/email phishing yang mencantumkan «informasi asli» akan semakin sering. Pihak resmi mulai menangani insiden dalam waktu dua jam dan mewajibkan 3D Secure. Sistem B2C ini memang sudah dijadwalkan untuk dihentikan pada 20 Desember.
Pengingat: mereka tidak akan meminta frasa pemulihan, kunci privat, atau PIN, dan tidak akan menyuruh Anda melakukan transfer untuk verifikasi.
#GnosisPay #安全 #phishing
1
·
--
Eksploitasi modul penundaan Gnosis Pay menimbulkan kekhawatiran, namun tim berjanji untuk segera memberikan pengembalian dana. Situasi aktif ini memerlukan kehati-hatian. Tindakan menunjukkan komitmen terhadap keamanan. #CryptoNews #BinanceSquare #GnosisPay
Eksploitasi modul penundaan Gnosis Pay menimbulkan kekhawatiran, namun tim berjanji untuk segera memberikan pengembalian dana. Situasi aktif ini memerlukan kehati-hatian. Tindakan menunjukkan komitmen terhadap keamanan. #CryptoNews #BinanceSquare #GnosisPay
84

·
--
DIMANFAATKAN
Gnosis Pay baru saja mengungkapkan kejutan besar yang menyingkap adanya celah perangkat lunak yang bermula dari Oktober 2023, yang memungkinkan eksploitasi senilai $1,5 juta terhadap infrastruktur brankas kartu mereka #GnosisPay #CryptoHacks #SecurityMatters. Menurut laporan pascainsiden (postmortem), kerentanan tersebut ditemukan setelah eksploitasi terjadi, dan kabarnya semua pengguna yang terdampak telah diganti sepenuhnya. Peretasan bersejarah ini menjadi pengingat bahwa lanskap kripto adalah permainan kejar-mengejar antara penyerang dan pembela, di mana keamanan adalah yang terpenting. Implikasinya jelas: jika Anda belum mengencangkan langkah-langkah pengamanan, sekarang waktunya melakukannya—bukan hanya untuk diri Anda sendiri, tetapi juga demi para pemegang lainnya. Apakah Anda akan beradaptasi sebelum terlambat?
DIMANFAATKAN
Gnosis Pay baru saja mengungkapkan kejutan besar yang menyingkap adanya celah perangkat lunak yang bermula dari Oktober 2023, yang memungkinkan eksploitasi senilai $1,5 juta terhadap infrastruktur brankas kartu mereka #GnosisPay #CryptoHacks #SecurityMatters. Menurut laporan pascainsiden (postmortem), kerentanan tersebut ditemukan setelah eksploitasi terjadi, dan kabarnya semua pengguna yang terdampak telah diganti sepenuhnya. Peretasan bersejarah ini menjadi pengingat bahwa lanskap kripto adalah permainan kejar-mengejar antara penyerang dan pembela, di mana keamanan adalah yang terpenting. Implikasinya jelas: jika Anda belum mengencangkan langkah-langkah pengamanan, sekarang waktunya melakukannya—bukan hanya untuk diri Anda sendiri, tetapi juga demi para pemegang lainnya. Apakah Anda akan beradaptasi sebelum terlambat?
Gnosis Pay baru saja mengungkapkan kejutan besar yang menyingkap adanya celah perangkat lunak yang bermula dari Oktober 2023, yang memungkinkan eksploitasi senilai $1,5 juta terhadap infrastruktur brankas kartu mereka #GnosisPay #CryptoHacks #SecurityMatters. Menurut laporan pascainsiden (postmortem), kerentanan tersebut ditemukan setelah eksploitasi terjadi, dan kabarnya semua pengguna yang terdampak telah diganti sepenuhnya. Peretasan bersejarah ini menjadi pengingat bahwa lanskap kripto adalah permainan kejar-mengejar antara penyerang dan pembela, di mana keamanan adalah yang terpenting. Implikasinya jelas: jika Anda belum mengencangkan langkah-langkah pengamanan, sekarang waktunya melakukannya—bukan hanya untuk diri Anda sendiri, tetapi juga demi para pemegang lainnya. Apakah Anda akan beradaptasi sebelum terlambat?
122
·
--
"Pengguna Gnosis Pay terjebak HODL karena bug modul penundaan Zodiac, dan sekarang kamu tahu kenapa timing itu segalanya. Bug ini mengeksploitasi transaksi Safe pengguna, meninggalkan mereka dalam dunia masalah ERC-20. Pengguna Gnosis Pay disarankan untuk menarik EURe dan GNO secepatnya untuk menghindari konundrum crypto kosmik ini. Apakah komunitas kita sudah belajar untuk memperhatikan pembaruan modul Zodiac seperti pergerakan bulan crypto? Apa rencana kamu untuk mengamankan Safe kamu?" #GnosisPay #CryptoSecurity #ZodiacDelayModule
"Pengguna Gnosis Pay terjebak HODL karena bug modul penundaan Zodiac, dan sekarang kamu tahu kenapa timing itu segalanya. Bug ini mengeksploitasi transaksi Safe pengguna, meninggalkan mereka dalam dunia masalah ERC-20. Pengguna Gnosis Pay disarankan untuk menarik EURe dan GNO secepatnya untuk menghindari konundrum crypto kosmik ini. Apakah komunitas kita sudah belajar untuk memperhatikan pembaruan modul Zodiac seperti pergerakan bulan crypto? Apa rencana kamu untuk mengamankan Safe kamu?" #GnosisPay #CryptoSecurity #ZodiacDelayModule
69

·
--
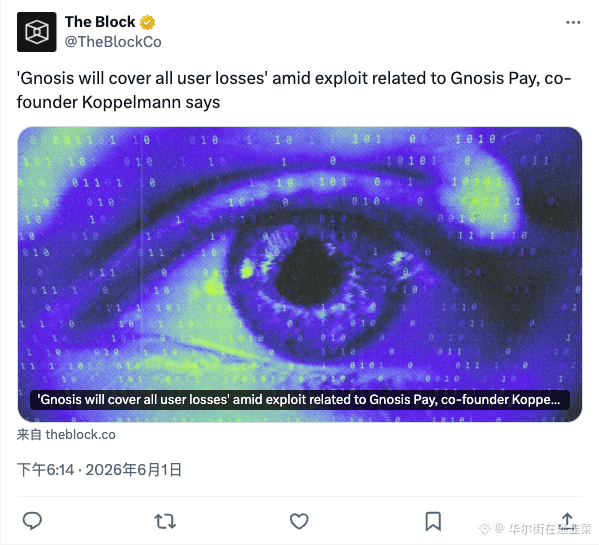
Kompensasi sebagai penutup terdengar tegas, tapi kalau akar masalah teknisnya tidak digali, biaya PR kali ini pada dasarnya seperti melemparkannya ke air.
Inti dari kasus Gnosis Pay yang diserang dalam satu kalimat: verifikasi tanda tangan dilewati—ada pengguna yang memalsukan transaksi melalui “masuk ke batch processing secara tidak sengaja”. Pihak resmi mengatakan akan menanggung penuh, dan kesungguhannya memang sudah sampai.
Tapi yang benar-benar fatal adalah—**narasi pembayaran dipukul mundur**—bahkan account abstraction pun belum bisa mencegahnya, biaya kepercayaan untuk “DeFi lego” langsung melonjak. Kolam kepercayaan di rantai dibor sampai bocor; dalam jangka pendek, valuasi proyek-proyek di lapisan wallet juga harus menghadapi tekanan. #GnosisPay $GNO
{spot}(GNOUSDT)
Kompensasi sebagai penutup terdengar tegas, tapi kalau akar masalah teknisnya tidak digali, biaya PR kali ini pada dasarnya seperti melemparkannya ke air.
Inti dari kasus Gnosis Pay yang diserang dalam satu kalimat: verifikasi tanda tangan dilewati—ada pengguna yang memalsukan transaksi melalui “masuk ke batch processing secara tidak sengaja”. Pihak resmi mengatakan akan menanggung penuh, dan kesungguhannya memang sudah sampai.
Tapi yang benar-benar fatal adalah—**narasi pembayaran dipukul mundur**—bahkan account abstraction pun belum bisa mencegahnya, biaya kepercayaan untuk “DeFi lego” langsung melonjak. Kolam kepercayaan di rantai dibor sampai bocor; dalam jangka pendek, valuasi proyek-proyek di lapisan wallet juga harus menghadapi tekanan. #GnosisPay $GNO
Inti dari kasus Gnosis Pay yang diserang dalam satu kalimat: verifikasi tanda tangan dilewati—ada pengguna yang memalsukan transaksi melalui “masuk ke batch processing secara tidak sengaja”. Pihak resmi mengatakan akan menanggung penuh, dan kesungguhannya memang sudah sampai.
Tapi yang benar-benar fatal adalah—**narasi pembayaran dipukul mundur**—bahkan account abstraction pun belum bisa mencegahnya, biaya kepercayaan untuk “DeFi lego” langsung melonjak. Kolam kepercayaan di rantai dibor sampai bocor; dalam jangka pendek, valuasi proyek-proyek di lapisan wallet juga harus menghadapi tekanan. #GnosisPay $GNO
58

·
--
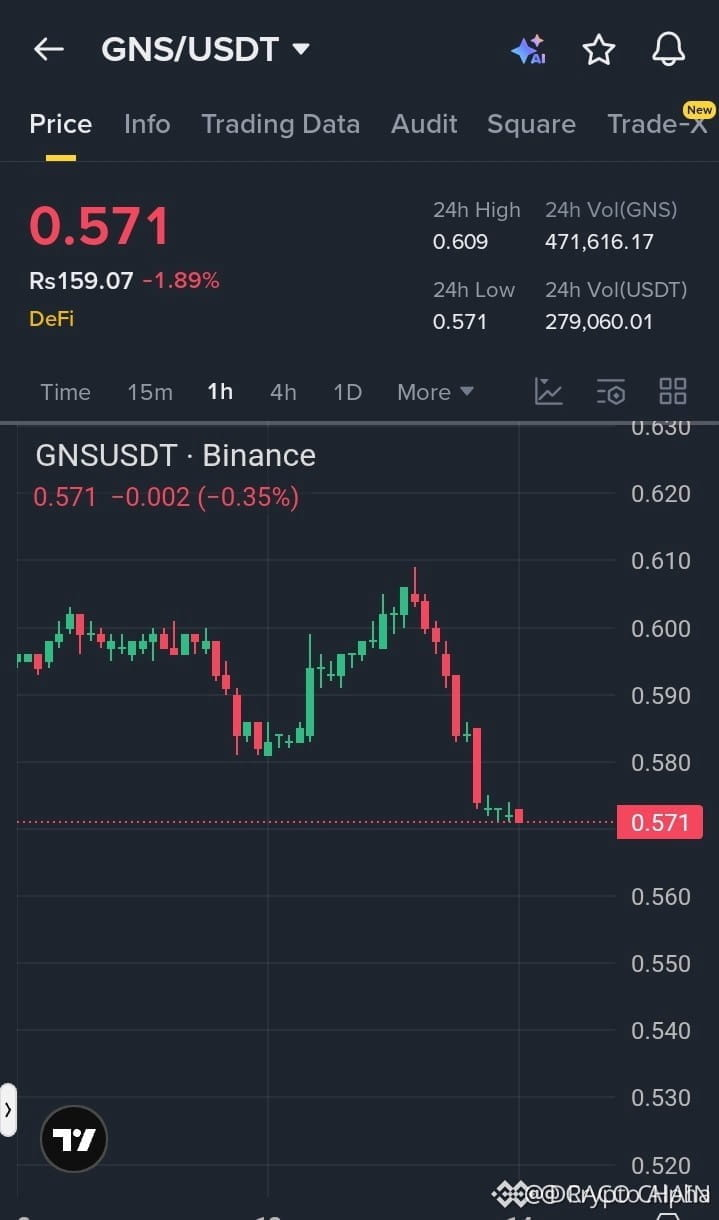
$GNS MENGHADAPI PENURUNAN YANG LEBIH CURAM 🔻
Entry: 0.570-0.573 🔥
Target: 0.565, 0.558, 0.550 🚀
Stop Loss: 0.582 ⚠️
Beberapa penolakan pada level resistance terbaru dan tekanan beli yang lemah menunjukkan bahwa para penjual tetap menguasai pasar. Momentum bearish sedang mengkonsolidasi, dengan likuiditas terfokus di kisaran 0.570‑0.573. Jika terjadi pelanggaran pada support berikutnya, bisa mempercepat penurunan di bursa kelas atas, di mana minat institusional tampak terbatas.
Bukan saran keuangan. Kelola risiko Anda.
#Crypto #Trading #Altcoins #GnosisPay #BearMarket 🚀
{spot}(GNSUSDT)
$GNS MENGHADAPI PENURUNAN YANG LEBIH CURAM 🔻
Entry: 0.570-0.573 🔥
Target: 0.565, 0.558, 0.550 🚀
Stop Loss: 0.582 ⚠️
Beberapa penolakan pada level resistance terbaru dan tekanan beli yang lemah menunjukkan bahwa para penjual tetap menguasai pasar. Momentum bearish sedang mengkonsolidasi, dengan likuiditas terfokus di kisaran 0.570‑0.573. Jika terjadi pelanggaran pada support berikutnya, bisa mempercepat penurunan di bursa kelas atas, di mana minat institusional tampak terbatas.
Bukan saran keuangan. Kelola risiko Anda.
#Crypto #Trading #Altcoins #GnosisPay #BearMarket 🚀
Entry: 0.570-0.573 🔥
Target: 0.565, 0.558, 0.550 🚀
Stop Loss: 0.582 ⚠️
Beberapa penolakan pada level resistance terbaru dan tekanan beli yang lemah menunjukkan bahwa para penjual tetap menguasai pasar. Momentum bearish sedang mengkonsolidasi, dengan likuiditas terfokus di kisaran 0.570‑0.573. Jika terjadi pelanggaran pada support berikutnya, bisa mempercepat penurunan di bursa kelas atas, di mana minat institusional tampak terbatas.
Bukan saran keuangan. Kelola risiko Anda.
#Crypto #Trading #Altcoins #GnosisPay #BearMarket 🚀
1
107

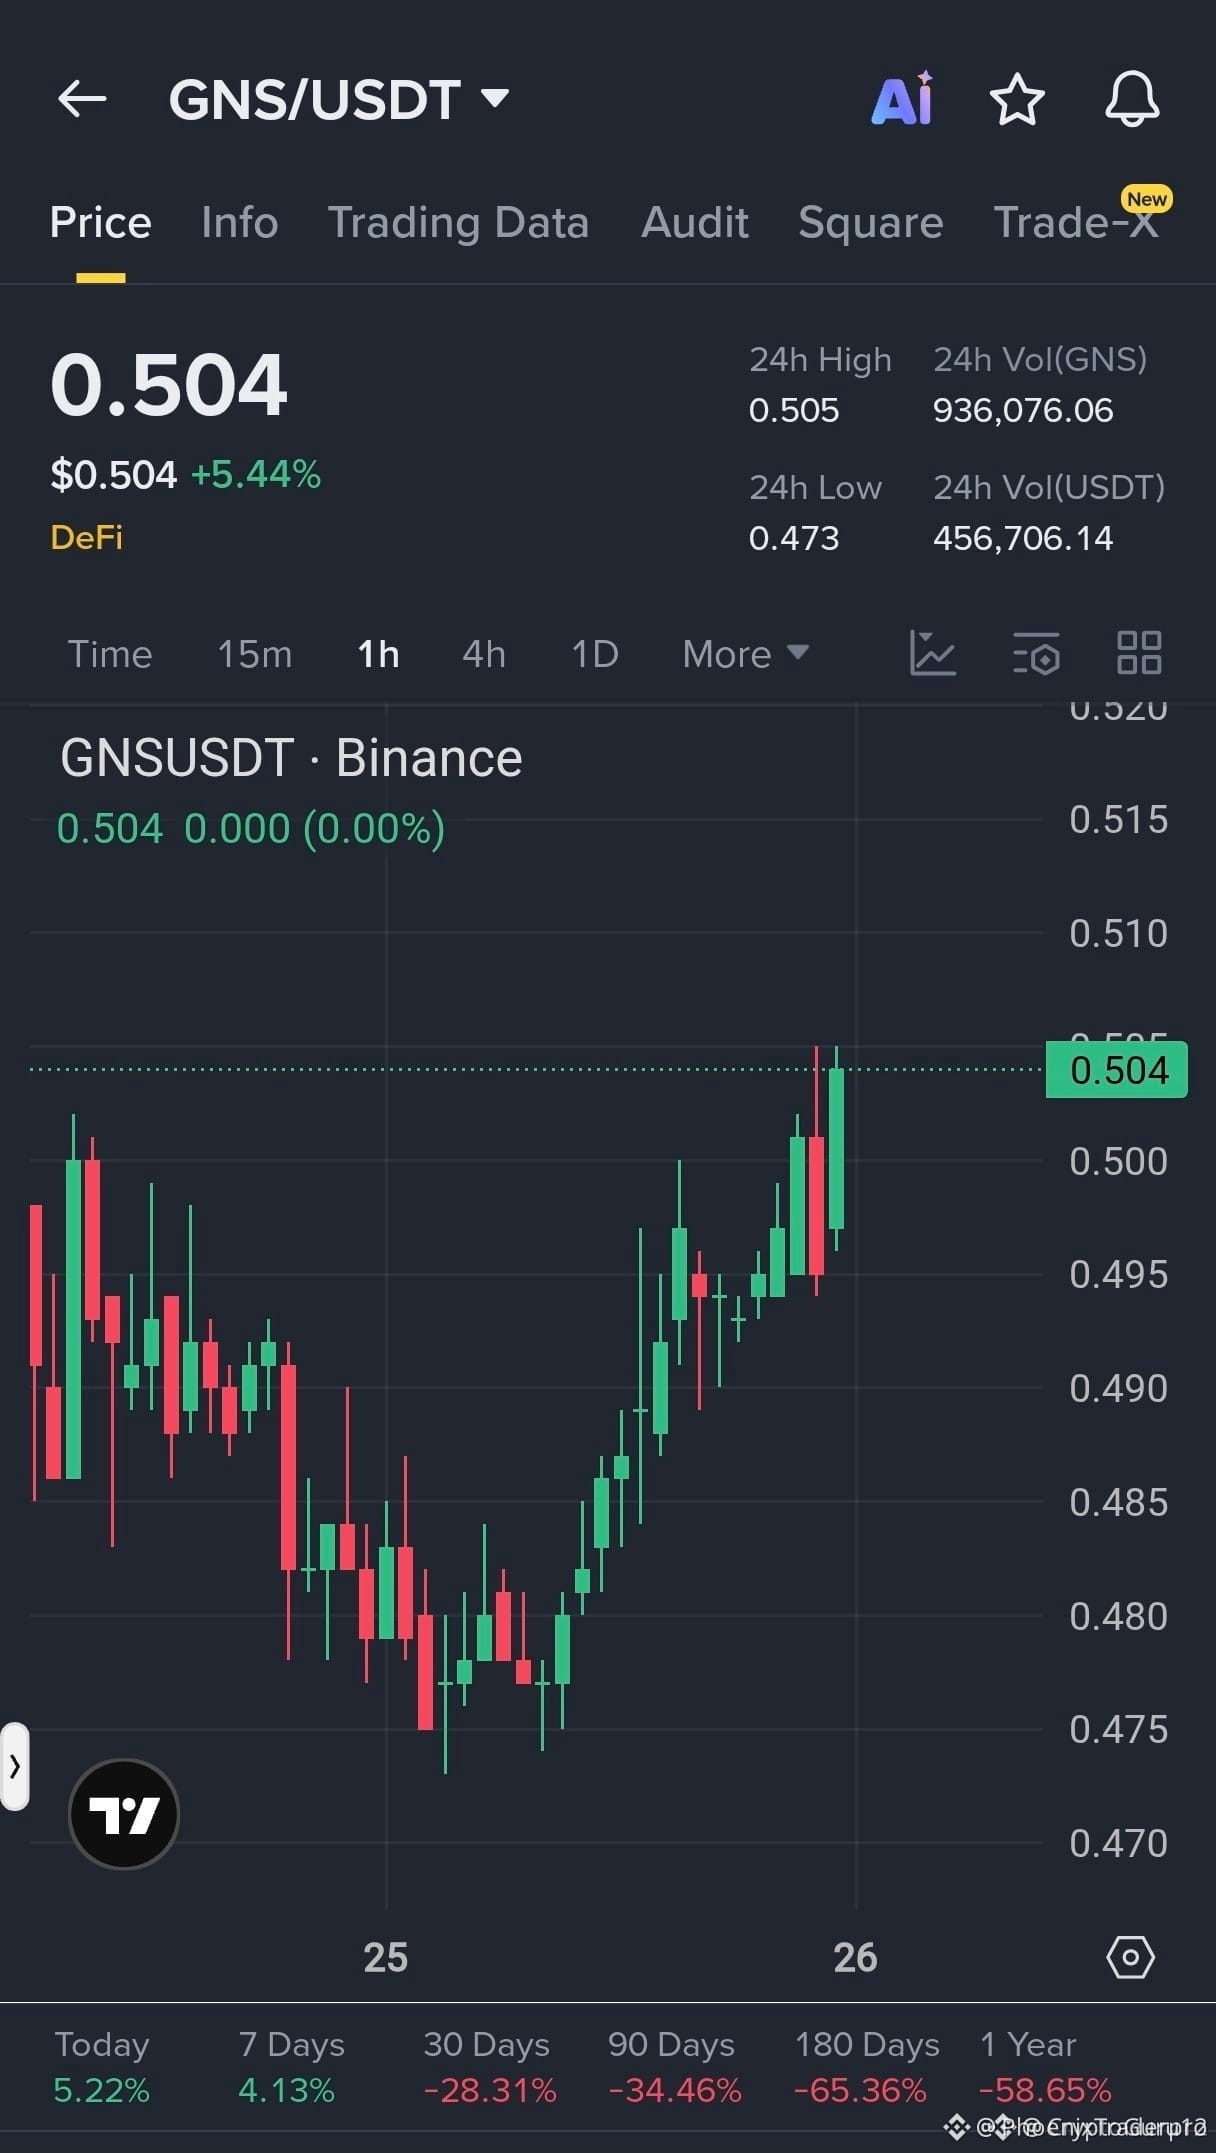
$GNS TANGGA BULLISH MULAI BERGAUNG 🔥
$0.500 - $0.505 🚥
$0.515 / $0.530 / $0.550 / $0.575 🚀
$0.490 🛑
Pembeli menyerap koreksi dengan cepat. Puncak lebih tinggi, momentum yang meningkat, struktur bullish tetap utuh. Ini tipe setup yang dipantau paus saat tekanan kelanjutan mulai terbentuk di dekat area resistance. Jika struktur bertahan, $GNS tetap dalam mode breakout.
Bukan nasihat keuangan. Kelola risiko Anda.
#GnosisPay #CryptoTrading #Altcoins #BinanceSquare #CryptoSignals
⚡
{spot}(GNSUSDT)
$GNS TANGGA BULLISH MULAI BERGAUNG 🔥
$0.500 - $0.505 🚥
$0.515 / $0.530 / $0.550 / $0.575 🚀
$0.490 🛑
Pembeli menyerap koreksi dengan cepat. Puncak lebih tinggi, momentum yang meningkat, struktur bullish tetap utuh. Ini tipe setup yang dipantau paus saat tekanan kelanjutan mulai terbentuk di dekat area resistance. Jika struktur bertahan, $GNS tetap dalam mode breakout.
Bukan nasihat keuangan. Kelola risiko Anda.
#GnosisPay #CryptoTrading #Altcoins #BinanceSquare #CryptoSignals
⚡
$0.500 - $0.505 🚥
$0.515 / $0.530 / $0.550 / $0.575 🚀
$0.490 🛑
Pembeli menyerap koreksi dengan cepat. Puncak lebih tinggi, momentum yang meningkat, struktur bullish tetap utuh. Ini tipe setup yang dipantau paus saat tekanan kelanjutan mulai terbentuk di dekat area resistance. Jika struktur bertahan, $GNS tetap dalam mode breakout.
Bukan nasihat keuangan. Kelola risiko Anda.
#GnosisPay #CryptoTrading #Altcoins #BinanceSquare #CryptoSignals
⚡
64

·
--
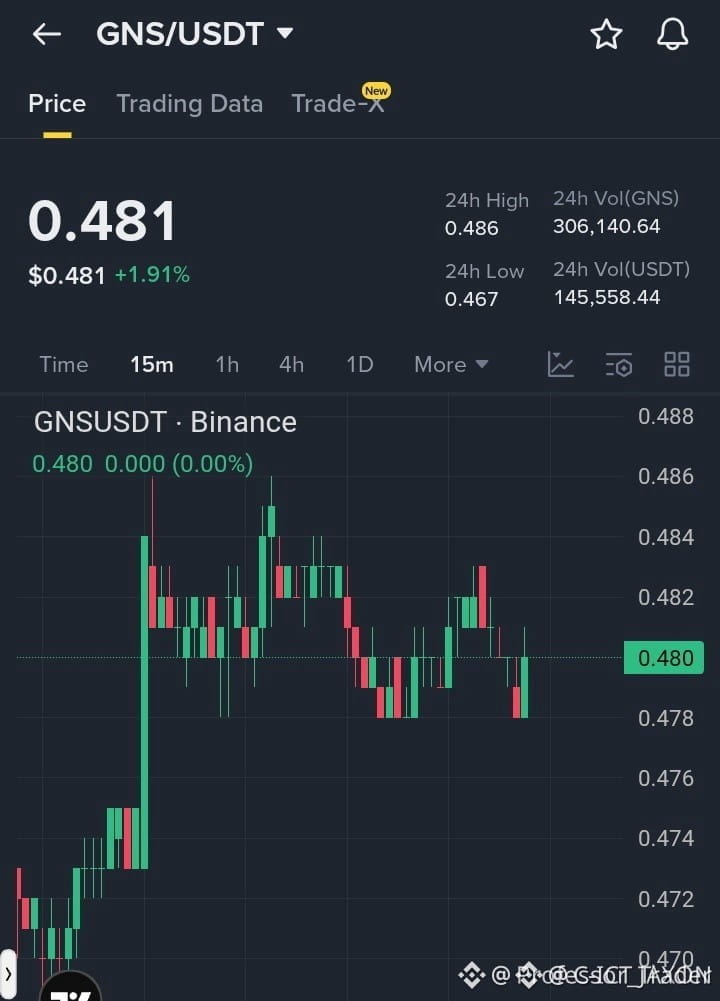
$GNO UJI SETUP LONG DI JENDELA LIKUIDITAS YANG SEMPIT ⚡
Entry: 0.4780-0.4800 🎯
Target: 0.4840 / 0.4880 / 0.4940 ✅
Stop Loss: 0.4720 🛡️
Setup ini didefinisikan oleh zona entry yang sempit dan invalidasi yang dekat, menjadikan disiplin eksekusi sangat penting. Jika harga bergerak ke profit, menggeser stop ke entry dapat mengurangi risiko downside, terutama dengan leverage yang terlibat. Trader harus memperhatikan likuiditas di sekitar target pertama, karena pengambilan profit sebagian dapat memengaruhi momentum jangka pendek.
Bukan nasihat keuangan. Kelola risiko Anda.
#CryptoTrading #Altcoins #BinanceSquar #GnosisPay
🧭
{spot}(GNSUSDT)
$GNO UJI SETUP LONG DI JENDELA LIKUIDITAS YANG SEMPIT ⚡
Entry: 0.4780-0.4800 🎯
Target: 0.4840 / 0.4880 / 0.4940 ✅
Stop Loss: 0.4720 🛡️
Setup ini didefinisikan oleh zona entry yang sempit dan invalidasi yang dekat, menjadikan disiplin eksekusi sangat penting. Jika harga bergerak ke profit, menggeser stop ke entry dapat mengurangi risiko downside, terutama dengan leverage yang terlibat. Trader harus memperhatikan likuiditas di sekitar target pertama, karena pengambilan profit sebagian dapat memengaruhi momentum jangka pendek.
Bukan nasihat keuangan. Kelola risiko Anda.
#CryptoTrading #Altcoins #BinanceSquar #GnosisPay
🧭
Entry: 0.4780-0.4800 🎯
Target: 0.4840 / 0.4880 / 0.4940 ✅
Stop Loss: 0.4720 🛡️
Setup ini didefinisikan oleh zona entry yang sempit dan invalidasi yang dekat, menjadikan disiplin eksekusi sangat penting. Jika harga bergerak ke profit, menggeser stop ke entry dapat mengurangi risiko downside, terutama dengan leverage yang terlibat. Trader harus memperhatikan likuiditas di sekitar target pertama, karena pengambilan profit sebagian dapat memengaruhi momentum jangka pendek.
Bukan nasihat keuangan. Kelola risiko Anda.
#CryptoTrading #Altcoins #BinanceSquar #GnosisPay
🧭
15
·
--
$GNO (Gnosis)
Harga saat ini: sekitar $113–114. Perdagangan terbaru menunjukkan peningkatan aktivitas, dengan volume 24 jam sekitar $19,6M di CoinGecko.
📈 Pandangan teknikal: GNO baru-baru ini mengalami lonjakan pergerakan jangka pendek yang tajam, tetapi komentar pasar terbaru menunjukkan pergerakan tersebut sebagian dipicu likuiditas, bukan oleh katalis baru yang besar.
Faktor bullish:
• Aktivitas perdagangan yang meningkat dan minat pasar yang kembali.
• Perkembangan ekosistem Gnosis, termasuk kemajuan menuju arah Layer-2, dapat mendukung sentimen jangka panjang.
• Gnosis Pay terus memberikan utilitas dunia nyata, dengan laporan belanja kartu Juli 2026 sekitar $8,4M.
Prospek: 🟢 Bullish dengan hati-hati, tetapi GNO tetap volatil. Terobosan berkelanjutan dengan volume kuat akan memperkuat skenario bullish, sementara kegagalan mempertahankan support terbaru dapat memicu koreksi.
Risiko: Volatilitas tinggi dan pergerakan harga yang dipicu likuiditas berarti trader sebaiknya menggunakan manajemen risiko yang tepat. Ini adalah analisis pasar, bukan nasihat keuangan.
#GNO #GnosisPay #USStorageStocksExtendLosses #ChinaToDropOlderWindowsFromStateAgencies #UnitreeRockets629%OnShanghaiDebut
{spot}(GNOUSDT)
$GNO (Gnosis)
Harga saat ini: sekitar $113–114. Perdagangan terbaru menunjukkan peningkatan aktivitas, dengan volume 24 jam sekitar $19,6M di CoinGecko.
📈 Pandangan teknikal: GNO baru-baru ini mengalami lonjakan pergerakan jangka pendek yang tajam, tetapi komentar pasar terbaru menunjukkan pergerakan tersebut sebagian dipicu likuiditas, bukan oleh katalis baru yang besar.
Faktor bullish:
• Aktivitas perdagangan yang meningkat dan minat pasar yang kembali.
• Perkembangan ekosistem Gnosis, termasuk kemajuan menuju arah Layer-2, dapat mendukung sentimen jangka panjang.
• Gnosis Pay terus memberikan utilitas dunia nyata, dengan laporan belanja kartu Juli 2026 sekitar $8,4M.
Prospek: 🟢 Bullish dengan hati-hati, tetapi GNO tetap volatil. Terobosan berkelanjutan dengan volume kuat akan memperkuat skenario bullish, sementara kegagalan mempertahankan support terbaru dapat memicu koreksi.
Risiko: Volatilitas tinggi dan pergerakan harga yang dipicu likuiditas berarti trader sebaiknya menggunakan manajemen risiko yang tepat. Ini adalah analisis pasar, bukan nasihat keuangan.
#GNO #GnosisPay #USStorageStocksExtendLosses #ChinaToDropOlderWindowsFromStateAgencies #UnitreeRockets629%OnShanghaiDebut
Harga saat ini: sekitar $113–114. Perdagangan terbaru menunjukkan peningkatan aktivitas, dengan volume 24 jam sekitar $19,6M di CoinGecko.
📈 Pandangan teknikal: GNO baru-baru ini mengalami lonjakan pergerakan jangka pendek yang tajam, tetapi komentar pasar terbaru menunjukkan pergerakan tersebut sebagian dipicu likuiditas, bukan oleh katalis baru yang besar.
Faktor bullish:
• Aktivitas perdagangan yang meningkat dan minat pasar yang kembali.
• Perkembangan ekosistem Gnosis, termasuk kemajuan menuju arah Layer-2, dapat mendukung sentimen jangka panjang.
• Gnosis Pay terus memberikan utilitas dunia nyata, dengan laporan belanja kartu Juli 2026 sekitar $8,4M.
Prospek: 🟢 Bullish dengan hati-hati, tetapi GNO tetap volatil. Terobosan berkelanjutan dengan volume kuat akan memperkuat skenario bullish, sementara kegagalan mempertahankan support terbaru dapat memicu koreksi.
Risiko: Volatilitas tinggi dan pergerakan harga yang dipicu likuiditas berarti trader sebaiknya menggunakan manajemen risiko yang tepat. Ini adalah analisis pasar, bukan nasihat keuangan.
#GNO #GnosisPay #USStorageStocksExtendLosses #ChinaToDropOlderWindowsFromStateAgencies #UnitreeRockets629%OnShanghaiDebut
61
·
--
Sinyal Perdagangan GNO/USDT: Target Token Gnosis untuk Pembalikan Tren Besar Setelah Mempertahankan Support PentingGnosis (GNO) terus menonjol sebagai infrastruktur utama dan ekosistem pasar prediksi terdesentralisasi. Mencerminkan minat pasar yang stabil, GNO naik +0.73%, diperdagangkan solid di $118.22.
$GNO
+------------------------------------------------------------+
| GNO/USDT |
| Resistance: $125.00 -----------> Target 2: $148.00 |
| Harga Saat Ini: $118.22 --------> Target 1: $134.00 |
| Support: $115.00 --------------> Stop Loss: $110.00 |
+------------------------------------------------------------+
Dinamika Pasar & Fundamental
Sinyal Perdagangan GNO/USDT: Target Token Gnosis untuk Pembalikan Tren Besar Setelah Mempertahankan Support Penting
Gnosis (GNO) terus menonjol sebagai infrastruktur utama dan ekosistem pasar prediksi terdesentralisasi. Mencerminkan minat pasar yang stabil, GNO naik +0.73%, diperdagangkan solid di $118.22.
$GNO
+------------------------------------------------------------+
| GNO/USDT |
| Resistance: $125.00 -----------> Target 2: $148.00 |
| Harga Saat Ini: $118.22 --------> Target 1: $134.00 |
| Support: $115.00 --------------> Stop Loss: $110.00 |
+------------------------------------------------------------+
Dinamika Pasar & Fundamental
$GNO
+------------------------------------------------------------+
| GNO/USDT |
| Resistance: $125.00 -----------> Target 2: $148.00 |
| Harga Saat Ini: $118.22 --------> Target 1: $134.00 |
| Support: $115.00 --------------> Stop Loss: $110.00 |
+------------------------------------------------------------+
Dinamika Pasar & Fundamental
1
65
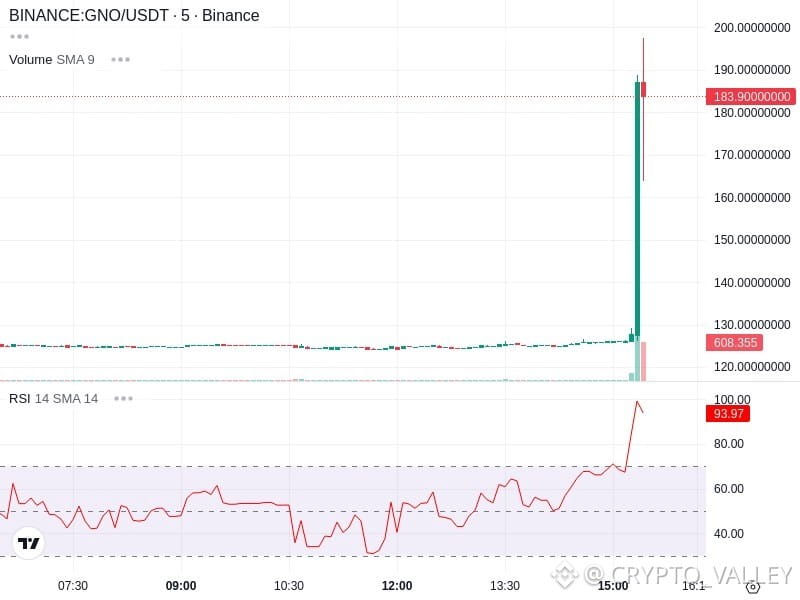
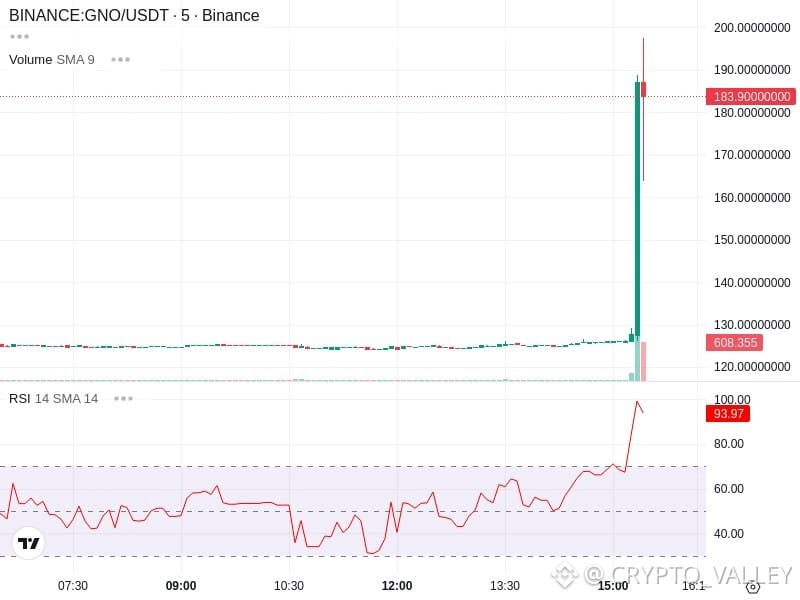
Beli $GNO $GNO $GNO akan mencapai 200 dolar hari ini..
.#EthereumFoundationSellsETHtoBitmineAgain #GNO #GnosisPay #BuyTheDip #long
Beli $GNO $GNO $GNO akan mencapai 200 dolar hari ini..
.#EthereumFoundationSellsETHtoBitmineAgain #GNO #GnosisPay #BuyTheDip #long
.#EthereumFoundationSellsETHtoBitmineAgain #GNO #GnosisPay #BuyTheDip #long
88
GNO/USDT [Binance]$GNO $GNO $GNO
Aktivitas jual besar 🔴
Telah dijual 84.72 GNO
💰Harga: 180.18 USDT (-8.54%)
🚨Volume permintaan: 15,411 USDT (5.08%)
⏳Durasi: 22 detik
📊Volume trading 24 jam: 303.5 USDT
#GNO #GnosisPay #EthereumFoundationSellsETHtoBitmineAgain #BankofEnglandMayPauseDigitalPound #TrumpSaysIranConflictHasEnded
GNO/USDT [Binance]$GNO $GNO $GNO
Aktivitas jual besar 🔴
Telah dijual 84.72 GNO
💰Harga: 180.18 USDT (-8.54%)
🚨Volume permintaan: 15,411 USDT (5.08%)
⏳Durasi: 22 detik
📊Volume trading 24 jam: 303.5 USDT
#GNO #GnosisPay #EthereumFoundationSellsETHtoBitmineAgain #BankofEnglandMayPauseDigitalPound #TrumpSaysIranConflictHasEnded
Aktivitas jual besar 🔴
Telah dijual 84.72 GNO
💰Harga: 180.18 USDT (-8.54%)
🚨Volume permintaan: 15,411 USDT (5.08%)
⏳Durasi: 22 detik
📊Volume trading 24 jam: 303.5 USDT
#GNO #GnosisPay #EthereumFoundationSellsETHtoBitmineAgain #BankofEnglandMayPauseDigitalPound #TrumpSaysIranConflictHasEnded
96
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BitcoinRebounds$75KAsChipsLead
3,981 penayangan
94 Berdiskusi
2
#JobsReportRaisesHikeOdds
73,956 penayangan
824 Berdiskusi
3
#US Data Center Rules May Constrain AI Expansion
8,711 penayangan
91 Berdiskusi
4
#$2TWipedOutHedgeFundsFaceLiquidation
10,683 penayangan
95 Berdiskusi
5
#WillAnthropicListOnTime
8,250 penayangan
217 Berdiskusi
6
#USNovemberMichiganExpectationsIndexPrelimAt50.9
16,260 penayangan
323 Berdiskusi
7
#OilPlungesBelow$100
17,446 penayangan
37 Berdiskusi
8
#TradFiForBeginners
10,052 penayangan
205 Berdiskusi
9
#USMidtermsCouldShakeUpUS-IranTies
34,392 penayangan
491 Berdiskusi
10
#RussianCentralBankNamesBTCETHUSDTForNonQualifiedInvestors
656 penayangan
11 Berdiskusi