
#defisecurity
defisecurity
127,896 penayangan
650 Berdiskusi
Populer
Terbaru

·
--
Lihat terjemahan
中文版:
MEV机器人太秀了!黑客想通过自定义Safe模块搞事情,偷走770万美元rsETH,结果被"Yoink"机器人先下手为强,截获了赃款。Kelp赶紧冻结了接收地址。这表明DeFi安全机制在进化,黑客空间被压缩。短期内rsETH价格可能因消息影响波动,但长期看,这类积极事件反而能增强市场信心。#DeFiSecurity #MEVProtection $rsETH $ETH
英文版:
MEV bot just pulled off the ultimate flex! A hacker tried exploiting a custom Safe module to steal $7.7M in rsETH, but the "Yoink" bot front-ran the attack and snatched the funds before Kelp froze the receiving address. This shows DeFi security is evolving fast, squeezing hackers out. Short-term rsETH price might see volatility, but long-term, these positive events actually boost market confidence. #DeFiSecurity #MEVProtection $rsETH $ETH
中文版:
MEV机器人太秀了!黑客想通过自定义Safe模块搞事情,偷走770万美元rsETH,结果被"Yoink"机器人先下手为强,截获了赃款。Kelp赶紧冻结了接收地址。这表明DeFi安全机制在进化,黑客空间被压缩。短期内rsETH价格可能因消息影响波动,但长期看,这类积极事件反而能增强市场信心。#DeFiSecurity #MEVProtection $rsETH $ETH
英文版:
MEV bot just pulled off the ultimate flex! A hacker tried exploiting a custom Safe module to steal $7.7M in rsETH, but the "Yoink" bot front-ran the attack and snatched the funds before Kelp froze the receiving address. This shows DeFi security is evolving fast, squeezing hackers out. Short-term rsETH price might see volatility, but long-term, these positive events actually boost market confidence. #DeFiSecurity #MEVProtection $rsETH $ETH
MEV机器人太秀了!黑客想通过自定义Safe模块搞事情,偷走770万美元rsETH,结果被"Yoink"机器人先下手为强,截获了赃款。Kelp赶紧冻结了接收地址。这表明DeFi安全机制在进化,黑客空间被压缩。短期内rsETH价格可能因消息影响波动,但长期看,这类积极事件反而能增强市场信心。#DeFiSecurity #MEVProtection $rsETH $ETH
英文版:
MEV bot just pulled off the ultimate flex! A hacker tried exploiting a custom Safe module to steal $7.7M in rsETH, but the "Yoink" bot front-ran the attack and snatched the funds before Kelp froze the receiving address. This shows DeFi security is evolving fast, squeezing hackers out. Short-term rsETH price might see volatility, but long-term, these positive events actually boost market confidence. #DeFiSecurity #MEVProtection $rsETH $ETH
169

·
--
Artikel
Symbiosis Pulihkan 15 BTC Setelah Eksploit Jembatan, Tawarkan Hadiah 20%Kebanyakan trader mengamati harga. Smart money mengamati tingkat pemulihan aset curian.
Gelombang kejut terbaru di kancah keamanan DeFi datang dari Symbiosis, jembatan lintas-chain yang baru-baru ini menjadi korban eksploit canggih. Blockaid, perusahaan keamanan blockchain terkemuka, mengonfirmasi bahwa pelaku berhasil mencetak syBTC dalam jumlah mengejutkan, yaitu 46,1 miliar—setara dengan sekitar $336.000 dari hasil kejahatan. Namun, yang benar-benar membuka mata adalah bahwa Symbiosis telah memulihkan 15 BTC (sekitar $450.000) dari kumpulan aset curian dan menawarkan hadiah 20% kepada siapa pun yang dapat membantu menemukan aset yang tersisa.
Symbiosis Pulihkan 15 BTC Setelah Eksploit Jembatan, Tawarkan Hadiah 20%
Kebanyakan trader mengamati harga. Smart money mengamati tingkat pemulihan aset curian.
Gelombang kejut terbaru di kancah keamanan DeFi datang dari Symbiosis, jembatan lintas-chain yang baru-baru ini menjadi korban eksploit canggih. Blockaid, perusahaan keamanan blockchain terkemuka, mengonfirmasi bahwa pelaku berhasil mencetak syBTC dalam jumlah mengejutkan, yaitu 46,1 miliar—setara dengan sekitar $336.000 dari hasil kejahatan. Namun, yang benar-benar membuka mata adalah bahwa Symbiosis telah memulihkan 15 BTC (sekitar $450.000) dari kumpulan aset curian dan menawarkan hadiah 20% kepada siapa pun yang dapat membantu menemukan aset yang tersisa.
Gelombang kejut terbaru di kancah keamanan DeFi datang dari Symbiosis, jembatan lintas-chain yang baru-baru ini menjadi korban eksploit canggih. Blockaid, perusahaan keamanan blockchain terkemuka, mengonfirmasi bahwa pelaku berhasil mencetak syBTC dalam jumlah mengejutkan, yaitu 46,1 miliar—setara dengan sekitar $336.000 dari hasil kejahatan. Namun, yang benar-benar membuka mata adalah bahwa Symbiosis telah memulihkan 15 BTC (sekitar $450.000) dari kumpulan aset curian dan menawarkan hadiah 20% kepada siapa pun yang dapat membantu menemukan aset yang tersisa.
15

🚨 $BTX LIQUIDITAS TERKURAS KARENA FLASH LOAN EXPLOIT TERUNGKAP MEMBAHAS KERENTANAN ORACLE ⚠️
🔍 BeatSwap ($BTX ) mengalami eksploit kontrak yang menguras sekitar $77,5K (2,98M $BTX ) melalui manipulasi harga spot. Pelaku menggunakan flash loan sebesar 6M $BTX ke dalam pool DEX untuk secara artifisial menekan metrik harga spot sebelum memanggil fungsi deposit guna mencetak posisi LP yang bias.
📊 Vektor serangan ini berhasil dengan mengeksploitasi implementasi Time-Weighted Average Price (TWAP) yang tidak ada serta tidak adanya perlindungan terhadap penyimpangan harga. Ketika smart contract hanya mengandalkan harga spot instan, pergeseran likuiditas sementara dalam jumlah besar dapat dengan mudah mendistorsi mekanisme struktural untuk ekstraksi cepat.
💬 Apakah protokol DEX perlu mewajibkan filter TWAP sebelum meluncurkan kontrak konversi LP? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTX #DeFiSecurity #SmartMoney #CryptoAnalysis
🔍 🛡️
🚨 $BTX LIQUIDITAS TERKURAS KARENA FLASH LOAN EXPLOIT TERUNGKAP MEMBAHAS KERENTANAN ORACLE ⚠️
🔍 BeatSwap ($BTX ) mengalami eksploit kontrak yang menguras sekitar $77,5K (2,98M $BTX ) melalui manipulasi harga spot. Pelaku menggunakan flash loan sebesar 6M $BTX ke dalam pool DEX untuk secara artifisial menekan metrik harga spot sebelum memanggil fungsi deposit guna mencetak posisi LP yang bias.
📊 Vektor serangan ini berhasil dengan mengeksploitasi implementasi Time-Weighted Average Price (TWAP) yang tidak ada serta tidak adanya perlindungan terhadap penyimpangan harga. Ketika smart contract hanya mengandalkan harga spot instan, pergeseran likuiditas sementara dalam jumlah besar dapat dengan mudah mendistorsi mekanisme struktural untuk ekstraksi cepat.
💬 Apakah protokol DEX perlu mewajibkan filter TWAP sebelum meluncurkan kontrak konversi LP? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTX #DeFiSecurity #SmartMoney #CryptoAnalysis
🔍 🛡️
🔍 BeatSwap ($BTX ) mengalami eksploit kontrak yang menguras sekitar $77,5K (2,98M $BTX ) melalui manipulasi harga spot. Pelaku menggunakan flash loan sebesar 6M $BTX ke dalam pool DEX untuk secara artifisial menekan metrik harga spot sebelum memanggil fungsi deposit guna mencetak posisi LP yang bias.
📊 Vektor serangan ini berhasil dengan mengeksploitasi implementasi Time-Weighted Average Price (TWAP) yang tidak ada serta tidak adanya perlindungan terhadap penyimpangan harga. Ketika smart contract hanya mengandalkan harga spot instan, pergeseran likuiditas sementara dalam jumlah besar dapat dengan mudah mendistorsi mekanisme struktural untuk ekstraksi cepat.
💬 Apakah protokol DEX perlu mewajibkan filter TWAP sebelum meluncurkan kontrak konversi LP? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTX #DeFiSecurity #SmartMoney #CryptoAnalysis
🔍 🛡️
35

🚨 Pengurasan cadangan pinjaman senilai 9,3 juta dolar dari platform More Markets
Blockaid, perusahaan spesialis keamanan blockchain, melaporkan bahwa seorang penyerang menggunakan token Ankr untuk staking liquid serta pola E-mode untuk mengeksploitasi protokol pinjaman More Markets. Serangan tersebut mengakibatkan penarikan sekitar 9,3 juta dolar dalam token WFLOW dari cadangan pinjaman milik platform.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ DEFI
#DeFiSecurity #Exploit #MoreMarkets #Blockchain
📰 Sumber: cointelegraph.com
🚨 Pengurasan cadangan pinjaman senilai 9,3 juta dolar dari platform More Markets
Blockaid, perusahaan spesialis keamanan blockchain, melaporkan bahwa seorang penyerang menggunakan token Ankr untuk staking liquid serta pola E-mode untuk mengeksploitasi protokol pinjaman More Markets. Serangan tersebut mengakibatkan penarikan sekitar 9,3 juta dolar dalam token WFLOW dari cadangan pinjaman milik platform.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ DEFI
#DeFiSecurity #Exploit #MoreMarkets #Blockchain
📰 Sumber: cointelegraph.com
Blockaid, perusahaan spesialis keamanan blockchain, melaporkan bahwa seorang penyerang menggunakan token Ankr untuk staking liquid serta pola E-mode untuk mengeksploitasi protokol pinjaman More Markets. Serangan tersebut mengakibatkan penarikan sekitar 9,3 juta dolar dalam token WFLOW dari cadangan pinjaman milik platform.
━━━━━━━━━━━━━━
📊 Dampak: 📈 Tinggi
🏷️ DEFI
#DeFiSecurity #Exploit #MoreMarkets #Blockchain
📰 Sumber: cointelegraph.com
20
·
--
🚨 Blockchain Cronos milik Crypto.com berhenti beroperasi setelah eksploitasi senilai $75M di Tectonic, dengan sekitar ~$6M dipindahkan (bridged) ke Ethereum sebelum validator membekukan rantai.
Insiden ini menyoroti risiko kerentanan lintas-chain, terutama untuk aset yang berpindah antara Cronos dan Ethereum.
Ethereum tetap beroperasi, namun peristiwa ini dapat memicu kehati-hatian jangka pendek terkait aset berbentuk wrapped dan penggunaan bridge.
Pelaku pasar sedang memantau potensi efek lanjutan pada protokol DeFi yang bergantung pada likuiditas Cronos.
Bagaimana ini akan memengaruhi kepercayaan terhadap jembatan (bridge) lintas-chain ke depan?
#Cronos #DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
🚨 Blockchain Cronos milik Crypto.com berhenti beroperasi setelah eksploitasi senilai $75M di Tectonic, dengan sekitar ~$6M dipindahkan (bridged) ke Ethereum sebelum validator membekukan rantai.
Insiden ini menyoroti risiko kerentanan lintas-chain, terutama untuk aset yang berpindah antara Cronos dan Ethereum.
Ethereum tetap beroperasi, namun peristiwa ini dapat memicu kehati-hatian jangka pendek terkait aset berbentuk wrapped dan penggunaan bridge.
Pelaku pasar sedang memantau potensi efek lanjutan pada protokol DeFi yang bergantung pada likuiditas Cronos.
Bagaimana ini akan memengaruhi kepercayaan terhadap jembatan (bridge) lintas-chain ke depan?
#Cronos #DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
Insiden ini menyoroti risiko kerentanan lintas-chain, terutama untuk aset yang berpindah antara Cronos dan Ethereum.
Ethereum tetap beroperasi, namun peristiwa ini dapat memicu kehati-hatian jangka pendek terkait aset berbentuk wrapped dan penggunaan bridge.
Pelaku pasar sedang memantau potensi efek lanjutan pada protokol DeFi yang bergantung pada likuiditas Cronos.
Bagaimana ini akan memengaruhi kepercayaan terhadap jembatan (bridge) lintas-chain ke depan?
#Cronos #DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
27
·
--
Kebanyakan trader khawatir tentang peretasan Cosmos terbaru. Uang pintar sedang melihat apa artinya bagi ekosistem DeFi yang lebih luas.
ISYARAT: Sebuah eksploit baru-baru ini menargetkan Cosmos EVM, yang menyebabkan sekitar $5,72 juta aset dicuri di beberapa chain seperti MANTRA, TAC, dan KiiChain. Kejadian ini berlangsung antara 20 Agustus hingga 25 Agustus. #CosmosHack #DeFiSecurity
INTERPRETASI: Meski ini merupakan kemunduran yang jelas bagi proyek-proyek yang terdampak, kejadian tersebut menyoroti tantangan keamanan yang terus berlanjut dalam interoperabilitas lintas-chain. Bagi investor yang paham, ini bukan alasan untuk panik menjual semuanya. Sebaliknya, ini adalah pengingat penting untuk fokus pada proyek yang memiliki audit keamanan yang kuat serta rekam jejak terbukti dalam mempertahankan diri dari serangan canggih. Kita sudah pernah menonton film ini; celah akan ditambal, dan proyek yang tangguh akan muncul dengan lebih kuat. Peristiwa ini juga menyoroti kebutuhan akan protokol asuransi yang lebih baik di dalam DeFi.
DAFTAR PANTAUAN: Perhatikan dengan saksama seberapa cepat proyek-proyek lain berbasis Cosmos menerapkan langkah-langkah keamanan yang ditingkatkan sebagai respons. #SecurityFirst
Insiden ini menegaskan pentingnya due diligence. Apa yang kamu lakukan untuk melindungi portofolio kamu dari risiko-risiko yang muncul seperti ini?
Kebanyakan trader khawatir tentang peretasan Cosmos terbaru. Uang pintar sedang melihat apa artinya bagi ekosistem DeFi yang lebih luas.
ISYARAT: Sebuah eksploit baru-baru ini menargetkan Cosmos EVM, yang menyebabkan sekitar $5,72 juta aset dicuri di beberapa chain seperti MANTRA, TAC, dan KiiChain. Kejadian ini berlangsung antara 20 Agustus hingga 25 Agustus. #CosmosHack #DeFiSecurity
INTERPRETASI: Meski ini merupakan kemunduran yang jelas bagi proyek-proyek yang terdampak, kejadian tersebut menyoroti tantangan keamanan yang terus berlanjut dalam interoperabilitas lintas-chain. Bagi investor yang paham, ini bukan alasan untuk panik menjual semuanya. Sebaliknya, ini adalah pengingat penting untuk fokus pada proyek yang memiliki audit keamanan yang kuat serta rekam jejak terbukti dalam mempertahankan diri dari serangan canggih. Kita sudah pernah menonton film ini; celah akan ditambal, dan proyek yang tangguh akan muncul dengan lebih kuat. Peristiwa ini juga menyoroti kebutuhan akan protokol asuransi yang lebih baik di dalam DeFi.
DAFTAR PANTAUAN: Perhatikan dengan saksama seberapa cepat proyek-proyek lain berbasis Cosmos menerapkan langkah-langkah keamanan yang ditingkatkan sebagai respons. #SecurityFirst
Insiden ini menegaskan pentingnya due diligence. Apa yang kamu lakukan untuk melindungi portofolio kamu dari risiko-risiko yang muncul seperti ini?
ISYARAT: Sebuah eksploit baru-baru ini menargetkan Cosmos EVM, yang menyebabkan sekitar $5,72 juta aset dicuri di beberapa chain seperti MANTRA, TAC, dan KiiChain. Kejadian ini berlangsung antara 20 Agustus hingga 25 Agustus. #CosmosHack #DeFiSecurity
INTERPRETASI: Meski ini merupakan kemunduran yang jelas bagi proyek-proyek yang terdampak, kejadian tersebut menyoroti tantangan keamanan yang terus berlanjut dalam interoperabilitas lintas-chain. Bagi investor yang paham, ini bukan alasan untuk panik menjual semuanya. Sebaliknya, ini adalah pengingat penting untuk fokus pada proyek yang memiliki audit keamanan yang kuat serta rekam jejak terbukti dalam mempertahankan diri dari serangan canggih. Kita sudah pernah menonton film ini; celah akan ditambal, dan proyek yang tangguh akan muncul dengan lebih kuat. Peristiwa ini juga menyoroti kebutuhan akan protokol asuransi yang lebih baik di dalam DeFi.
DAFTAR PANTAUAN: Perhatikan dengan saksama seberapa cepat proyek-proyek lain berbasis Cosmos menerapkan langkah-langkah keamanan yang ditingkatkan sebagai respons. #SecurityFirst
Insiden ini menegaskan pentingnya due diligence. Apa yang kamu lakukan untuk melindungi portofolio kamu dari risiko-risiko yang muncul seperti ini?
41
·
--
🚨 Cronos berhenti beroperasi setelah eksploitasi Tectonic senilai $75M — berikut risikonya
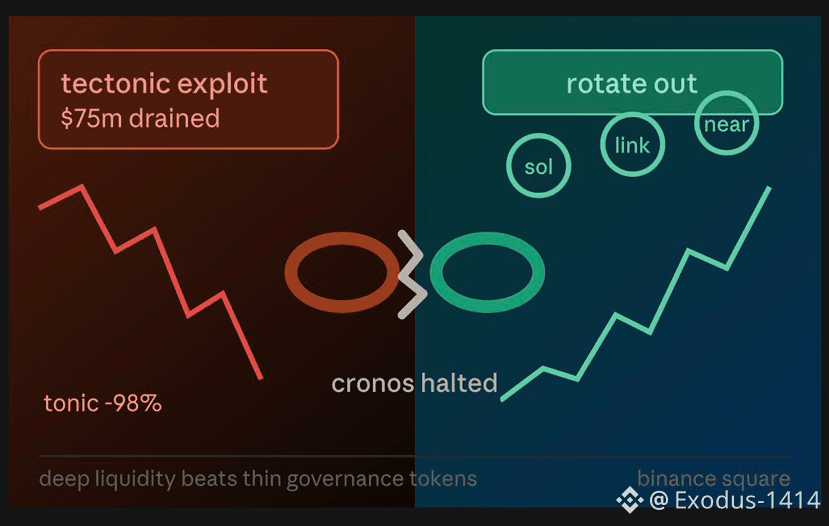
Cronos ($CRO) membekukan produksi blok setelah seorang penyerang memanipulasi harga token governance Tectonic yang likuiditasnya rendah, $TONIC, sekitar ~100x hanya dalam 20 menit. Lalu penyerang meminjam dengan jaminan yang menggelembung itu untuk menguras perkiraan $66–75M dari protokol lending terbesar di jaringan tersebut. Validator menghentikan seluruh rantai untuk menghentikan kerugian, dengan hanya ~$6M yang sempat mencapai Ethereum sebelum pembekuan . Pertukaran dan aplikasi Crypto.com sendiri tidak terpengaruh — ini menimpa infrastruktur DeFi di Cronos, bukan dana kustodian.
Ini adalah eksploit oracle klasik ala Mango Markets: likuiditas tipis + pinjaman berbasis jaminan = token yang bisa dipompa dan dipakai sebagai jaminan nilai palsu. Ini pengingat bahwa keamanan jaringan hanya sekuat pool likuiditas paling lemah yang berada di atasnya.
Mengapa beralih ke $SOL / $NEAR / $LINK :
•Likuiditas DeFi yang lebih dalam dan sudah teruji pertempuran — lebih sulit bagi satu aktor untuk memanipulasi harga oracle 100x dalam hitungan menit
•Set validator yang lebih besar dan lebih terdesentralisasi dibanding setup Tendermint Cronos yang dibatasi ~100 validator
•Rekam jejak yang terbukti tanpa kerentanan jaminan token tata kelola seperti ini
DYOR — ini bukan nasihat keuangan, hanya pengingat bahwa penghentian level rantai seperti ini adalah risiko ekor nyata yang layak diperhitungkan harganya. 🧵
#Cronos #DeFiSecurity #Exploit #solana #NEARProtocol
🚨 Cronos berhenti beroperasi setelah eksploitasi Tectonic senilai $75M — berikut risikonya
Cronos ($CRO) membekukan produksi blok setelah seorang penyerang memanipulasi harga token governance Tectonic yang likuiditasnya rendah, $TONIC, sekitar ~100x hanya dalam 20 menit. Lalu penyerang meminjam dengan jaminan yang menggelembung itu untuk menguras perkiraan $66–75M dari protokol lending terbesar di jaringan tersebut. Validator menghentikan seluruh rantai untuk menghentikan kerugian, dengan hanya ~$6M yang sempat mencapai Ethereum sebelum pembekuan . Pertukaran dan aplikasi Crypto.com sendiri tidak terpengaruh — ini menimpa infrastruktur DeFi di Cronos, bukan dana kustodian.
Ini adalah eksploit oracle klasik ala Mango Markets: likuiditas tipis + pinjaman berbasis jaminan = token yang bisa dipompa dan dipakai sebagai jaminan nilai palsu. Ini pengingat bahwa keamanan jaringan hanya sekuat pool likuiditas paling lemah yang berada di atasnya.
Mengapa beralih ke $SOL / $NEAR / $LINK :
•Likuiditas DeFi yang lebih dalam dan sudah teruji pertempuran — lebih sulit bagi satu aktor untuk memanipulasi harga oracle 100x dalam hitungan menit
•Set validator yang lebih besar dan lebih terdesentralisasi dibanding setup Tendermint Cronos yang dibatasi ~100 validator
•Rekam jejak yang terbukti tanpa kerentanan jaminan token tata kelola seperti ini
DYOR — ini bukan nasihat keuangan, hanya pengingat bahwa penghentian level rantai seperti ini adalah risiko ekor nyata yang layak diperhitungkan harganya. 🧵
#Cronos #DeFiSecurity #Exploit #solana #NEARProtocol
Cronos ($CRO) membekukan produksi blok setelah seorang penyerang memanipulasi harga token governance Tectonic yang likuiditasnya rendah, $TONIC, sekitar ~100x hanya dalam 20 menit. Lalu penyerang meminjam dengan jaminan yang menggelembung itu untuk menguras perkiraan $66–75M dari protokol lending terbesar di jaringan tersebut. Validator menghentikan seluruh rantai untuk menghentikan kerugian, dengan hanya ~$6M yang sempat mencapai Ethereum sebelum pembekuan . Pertukaran dan aplikasi Crypto.com sendiri tidak terpengaruh — ini menimpa infrastruktur DeFi di Cronos, bukan dana kustodian.
Ini adalah eksploit oracle klasik ala Mango Markets: likuiditas tipis + pinjaman berbasis jaminan = token yang bisa dipompa dan dipakai sebagai jaminan nilai palsu. Ini pengingat bahwa keamanan jaringan hanya sekuat pool likuiditas paling lemah yang berada di atasnya.
Mengapa beralih ke $SOL / $NEAR / $LINK :
•Likuiditas DeFi yang lebih dalam dan sudah teruji pertempuran — lebih sulit bagi satu aktor untuk memanipulasi harga oracle 100x dalam hitungan menit
•Set validator yang lebih besar dan lebih terdesentralisasi dibanding setup Tendermint Cronos yang dibatasi ~100 validator
•Rekam jejak yang terbukti tanpa kerentanan jaminan token tata kelola seperti ini
DYOR — ini bukan nasihat keuangan, hanya pengingat bahwa penghentian level rantai seperti ini adalah risiko ekor nyata yang layak diperhitungkan harganya. 🧵
#Cronos #DeFiSecurity #Exploit #solana #NEARProtocol
194
Artikel
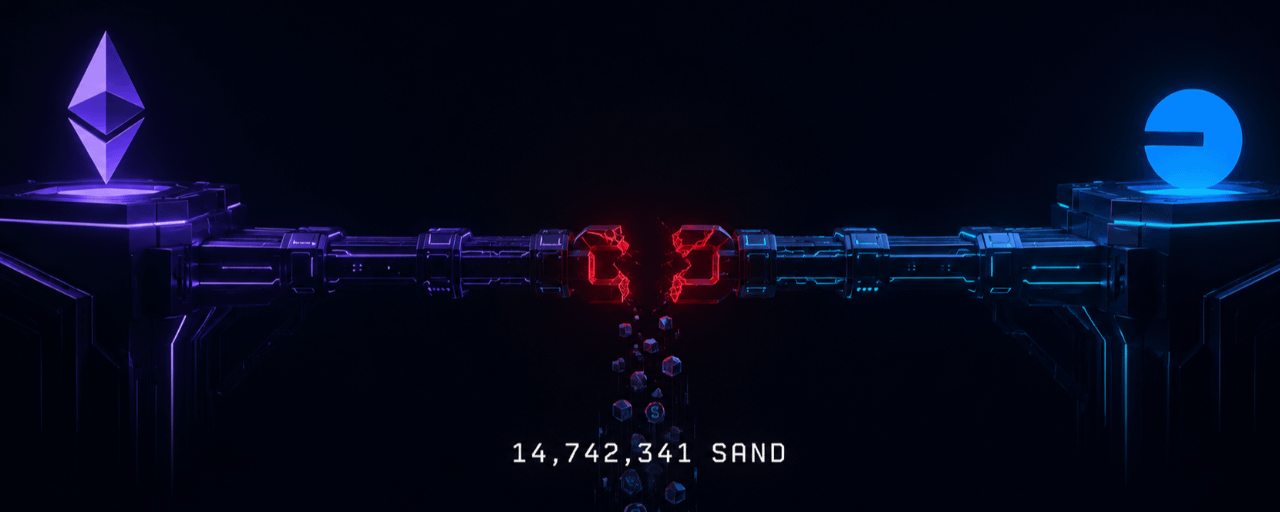
The Sandbox kehilangan 14,7M SAND. Celahnya ada di bridge.Pada 22 Agustus 2026.
Seorang penyerang telah menguras 14.742.341 SAND
dari vault Ethereum The Sandbox.
Melalui celah konfigurasi pada bridge mereka Base/BSC.
Ethereum dan Polygon tidak pernah terdampak; hanya bridge.
Ini adalah vektor serangan yang sama yang kita lihat
berulang sejak 2 tahun lalu.
Dan mayoritas para farmer masih mengabaikannya.
📌 Langkah 1: Identifikasi target (bridge)
The Sandbox telah mengonfirmasi bahwa seorang penyerang telah menguras 14.742.341,84 SAND, yaitu 0,5% dari pasokan maksimum, dan hal itu terjadi sejak vault Ethereum miliknya melalui celah konfigurasi pada bridge di Base/BSC.
The Sandbox kehilangan 14,7M SAND. Celahnya ada di bridge.
Pada 22 Agustus 2026.
Seorang penyerang telah menguras 14.742.341 SAND
dari vault Ethereum The Sandbox.
Melalui celah konfigurasi pada bridge mereka Base/BSC.
Ethereum dan Polygon tidak pernah terdampak; hanya bridge.
Ini adalah vektor serangan yang sama yang kita lihat
berulang sejak 2 tahun lalu.
Dan mayoritas para farmer masih mengabaikannya.
📌 Langkah 1: Identifikasi target (bridge)
The Sandbox telah mengonfirmasi bahwa seorang penyerang telah menguras 14.742.341,84 SAND, yaitu 0,5% dari pasokan maksimum, dan hal itu terjadi sejak vault Ethereum miliknya melalui celah konfigurasi pada bridge di Base/BSC.
Seorang penyerang telah menguras 14.742.341 SAND
dari vault Ethereum The Sandbox.
Melalui celah konfigurasi pada bridge mereka Base/BSC.
Ethereum dan Polygon tidak pernah terdampak; hanya bridge.
Ini adalah vektor serangan yang sama yang kita lihat
berulang sejak 2 tahun lalu.
Dan mayoritas para farmer masih mengabaikannya.
📌 Langkah 1: Identifikasi target (bridge)
The Sandbox telah mengonfirmasi bahwa seorang penyerang telah menguras 14.742.341,84 SAND, yaitu 0,5% dari pasokan maksimum, dan hal itu terjadi sejak vault Ethereum miliknya melalui celah konfigurasi pada bridge di Base/BSC.
1
371
·
--
Skenario "Kelemahan mendasar ekosistem EVM = seluruh jaringan berhenti" ini, kali ini giliran MANTRA.
Begitu rantai terganggu, dampaknya bisa lebih dari 30 jam. Harga koin langsung jatuh hingga 9%. Bagi proyek DeFi, hal yang paling mematikan sebenarnya bukan fluktuasi pasar, melainkan: "Saya tidak bisa memastikan apakah transaksi di-chain saya itu masih ada." Semakin lama jendela downtime, semakin rendah toleransi pengguna level institusi dan penyedia likuiditas—reaksi 9% hanyalah respons emosi; biaya sesungguhnya adalah apakah setelah chain restart, kepercayaan bisa dipulihkan.
Bagi investor ritel, sinyal dari kejadian seperti ini sebenarnya sangat jelas:
1. Downtime pada satu chain EVM selama 30 jam+ pada dasarnya bukan "sekadar getaran sementara", melainkan insiden keamanan level patch; setelah itu, kemungkinan besar akan terlihat arus keluar TVL dan tekanan penebusan dari aktivitas staking.
2. Pemulihan harga jangka pendek biasanya bergantung pada informasi kepastian seperti "patch sudah terpasang, audit sudah direkap", bukan pada pembalikan emosi. Jadi jangan buru-buru tebar posisi—lebih baik cek dulu kronologi lengkap dari pengumuman resmi.
3. Makna dari diversifikasi kepemilikan baru benar-benar terverifikasi pada momen seperti ini—ketika satu chain lumpuh, chain lain tetap berjalan; itulah struktur yang sesungguhnya tahan risiko.
Keamanan tidak pernah soal "perlu atau tidak", melainkan soal: "kalau terjadi sesuatu, sanggup bertahan selama 30 jam". #MANTRA #DeFiSecurity
Skenario "Kelemahan mendasar ekosistem EVM = seluruh jaringan berhenti" ini, kali ini giliran MANTRA.
Begitu rantai terganggu, dampaknya bisa lebih dari 30 jam. Harga koin langsung jatuh hingga 9%. Bagi proyek DeFi, hal yang paling mematikan sebenarnya bukan fluktuasi pasar, melainkan: "Saya tidak bisa memastikan apakah transaksi di-chain saya itu masih ada." Semakin lama jendela downtime, semakin rendah toleransi pengguna level institusi dan penyedia likuiditas—reaksi 9% hanyalah respons emosi; biaya sesungguhnya adalah apakah setelah chain restart, kepercayaan bisa dipulihkan.
Bagi investor ritel, sinyal dari kejadian seperti ini sebenarnya sangat jelas:
1. Downtime pada satu chain EVM selama 30 jam+ pada dasarnya bukan "sekadar getaran sementara", melainkan insiden keamanan level patch; setelah itu, kemungkinan besar akan terlihat arus keluar TVL dan tekanan penebusan dari aktivitas staking.
2. Pemulihan harga jangka pendek biasanya bergantung pada informasi kepastian seperti "patch sudah terpasang, audit sudah direkap", bukan pada pembalikan emosi. Jadi jangan buru-buru tebar posisi—lebih baik cek dulu kronologi lengkap dari pengumuman resmi.
3. Makna dari diversifikasi kepemilikan baru benar-benar terverifikasi pada momen seperti ini—ketika satu chain lumpuh, chain lain tetap berjalan; itulah struktur yang sesungguhnya tahan risiko.
Keamanan tidak pernah soal "perlu atau tidak", melainkan soal: "kalau terjadi sesuatu, sanggup bertahan selama 30 jam". #MANTRA #DeFiSecurity
Begitu rantai terganggu, dampaknya bisa lebih dari 30 jam. Harga koin langsung jatuh hingga 9%. Bagi proyek DeFi, hal yang paling mematikan sebenarnya bukan fluktuasi pasar, melainkan: "Saya tidak bisa memastikan apakah transaksi di-chain saya itu masih ada." Semakin lama jendela downtime, semakin rendah toleransi pengguna level institusi dan penyedia likuiditas—reaksi 9% hanyalah respons emosi; biaya sesungguhnya adalah apakah setelah chain restart, kepercayaan bisa dipulihkan.
Bagi investor ritel, sinyal dari kejadian seperti ini sebenarnya sangat jelas:
1. Downtime pada satu chain EVM selama 30 jam+ pada dasarnya bukan "sekadar getaran sementara", melainkan insiden keamanan level patch; setelah itu, kemungkinan besar akan terlihat arus keluar TVL dan tekanan penebusan dari aktivitas staking.
2. Pemulihan harga jangka pendek biasanya bergantung pada informasi kepastian seperti "patch sudah terpasang, audit sudah direkap", bukan pada pembalikan emosi. Jadi jangan buru-buru tebar posisi—lebih baik cek dulu kronologi lengkap dari pengumuman resmi.
3. Makna dari diversifikasi kepemilikan baru benar-benar terverifikasi pada momen seperti ini—ketika satu chain lumpuh, chain lain tetap berjalan; itulah struktur yang sesungguhnya tahan risiko.
Keamanan tidak pernah soal "perlu atau tidak", melainkan soal: "kalau terjadi sesuatu, sanggup bertahan selama 30 jam". #MANTRA #DeFiSecurity
168
·
--
Ajna v2 mengalami serangan manipulasi akuntansi oleh pihak yang melakukan penyelesaian (liquidation), dengan kerugian sekitar 775.000 dolar AS.
Pihak resmi telah mengunggah peringatan di X (Twitter): pengguna harus segera menarik seluruh dana, melunasi pinjaman, serta menghentikan interaksi dengan protokol/perjanjian. Menurut pemantauan Defimon Alerts, beberapa kumpulan dana (pool) seperti syrupUSDC, wstETH, rETH, cbETH, WBTC, WETH/USDC, dan sDAI semuanya terdampak.
Jalur serangan kali ini berfokus pada logika perhitungan akuntansi pada modul likuidasi (liquidation). Ini menunjukkan bahwa meski protokol sudah diaudit, jalur perhitungan yang berada di pinggiran (edge case) tetap dapat menyisakan celah yang belum tercakup. Audit keamanan bukanlah titik akhir; pemantauan berkelanjutan dan respons darurat adalah garis batas yang harus dipatuhi.
#DeFiSecurity
Ajna v2 mengalami serangan manipulasi akuntansi oleh pihak yang melakukan penyelesaian (liquidation), dengan kerugian sekitar 775.000 dolar AS.
Pihak resmi telah mengunggah peringatan di X (Twitter): pengguna harus segera menarik seluruh dana, melunasi pinjaman, serta menghentikan interaksi dengan protokol/perjanjian. Menurut pemantauan Defimon Alerts, beberapa kumpulan dana (pool) seperti syrupUSDC, wstETH, rETH, cbETH, WBTC, WETH/USDC, dan sDAI semuanya terdampak.
Jalur serangan kali ini berfokus pada logika perhitungan akuntansi pada modul likuidasi (liquidation). Ini menunjukkan bahwa meski protokol sudah diaudit, jalur perhitungan yang berada di pinggiran (edge case) tetap dapat menyisakan celah yang belum tercakup. Audit keamanan bukanlah titik akhir; pemantauan berkelanjutan dan respons darurat adalah garis batas yang harus dipatuhi.
#DeFiSecurity
Pihak resmi telah mengunggah peringatan di X (Twitter): pengguna harus segera menarik seluruh dana, melunasi pinjaman, serta menghentikan interaksi dengan protokol/perjanjian. Menurut pemantauan Defimon Alerts, beberapa kumpulan dana (pool) seperti syrupUSDC, wstETH, rETH, cbETH, WBTC, WETH/USDC, dan sDAI semuanya terdampak.
Jalur serangan kali ini berfokus pada logika perhitungan akuntansi pada modul likuidasi (liquidation). Ini menunjukkan bahwa meski protokol sudah diaudit, jalur perhitungan yang berada di pinggiran (edge case) tetap dapat menyisakan celah yang belum tercakup. Audit keamanan bukanlah titik akhir; pemantauan berkelanjutan dan respons darurat adalah garis batas yang harus dipatuhi.
#DeFiSecurity
54

·
--
🚨 PROTOKOL $AVICI MENGALAMI EKSPLOIT ON-CHAIN SEBESAR $1.02JUTA SAAT DANA MENGALIR KE MIXER 🔻
Pelacakan on-chain mengungkap adanya eksploit kritis dalam kerangka $AVICI, menguras sekitar $1.02M likuiditas. 🔍 Pelaku jahat menyalurkan 10,000 $SOL melalui stablecoin sebelum mengeksekusi cross-chain swap ke 418 $ETH .
Modal yang dicuri secara resmi telah masuk ke protokol privasi, mengonfirmasi pelarian modal institusional dan mekanisme pencucian yang cepat. 📉 Dinamika smart money selalu menuntut parameter risiko yang ketat ketika protokol fundamental mengalami pelanggaran struktural yang parah. 💬 Bagaimana Anda menilai risiko keamanan sebelum menempatkan modal ke brankas proyek-proyek yang sedang berkembang? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
🚨 PROTOKOL $AVICI MENGALAMI EKSPLOIT ON-CHAIN SEBESAR $1.02JUTA SAAT DANA MENGALIR KE MIXER 🔻
Pelacakan on-chain mengungkap adanya eksploit kritis dalam kerangka $AVICI, menguras sekitar $1.02M likuiditas. 🔍 Pelaku jahat menyalurkan 10,000 $SOL melalui stablecoin sebelum mengeksekusi cross-chain swap ke 418 $ETH .
Modal yang dicuri secara resmi telah masuk ke protokol privasi, mengonfirmasi pelarian modal institusional dan mekanisme pencucian yang cepat. 📉 Dinamika smart money selalu menuntut parameter risiko yang ketat ketika protokol fundamental mengalami pelanggaran struktural yang parah. 💬 Bagaimana Anda menilai risiko keamanan sebelum menempatkan modal ke brankas proyek-proyek yang sedang berkembang? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
Pelacakan on-chain mengungkap adanya eksploit kritis dalam kerangka $AVICI, menguras sekitar $1.02M likuiditas. 🔍 Pelaku jahat menyalurkan 10,000 $SOL melalui stablecoin sebelum mengeksekusi cross-chain swap ke 418 $ETH .
Modal yang dicuri secara resmi telah masuk ke protokol privasi, mengonfirmasi pelarian modal institusional dan mekanisme pencucian yang cepat. 📉 Dinamika smart money selalu menuntut parameter risiko yang ketat ketika protokol fundamental mengalami pelanggaran struktural yang parah. 💬 Bagaimana Anda menilai risiko keamanan sebelum menempatkan modal ke brankas proyek-proyek yang sedang berkembang? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
27
·
--
🚨 The Sandbox berjanji pengembalian dana 1:1 senilai $700K untuk eksploitasi jembatan, dengan menerbitkan SAND berbasis Ethereum dari kas kepada pemegang yang memenuhi syarat di Base dan BNB Chain. Klaim dibuka dalam ~2 minggu. Ini memulihkan kepercayaan pengguna tanpa dilusi pasar—didanai dari kas, bukan inflasi token. Pelaku “smart money” mungkin melihat ini sebagai pengelolaan risiko yang bertanggung jawab, yang mengurangi tekanan jual jangka panjang. Akankah pemegang mempercayai jembatan lagi?
#DeFiSecurity
$SAND #TradingSignal #CryptoAnalysis
🚨 The Sandbox berjanji pengembalian dana 1:1 senilai $700K untuk eksploitasi jembatan, dengan menerbitkan SAND berbasis Ethereum dari kas kepada pemegang yang memenuhi syarat di Base dan BNB Chain. Klaim dibuka dalam ~2 minggu. Ini memulihkan kepercayaan pengguna tanpa dilusi pasar—didanai dari kas, bukan inflasi token. Pelaku “smart money” mungkin melihat ini sebagai pengelolaan risiko yang bertanggung jawab, yang mengurangi tekanan jual jangka panjang. Akankah pemegang mempercayai jembatan lagi?
#DeFiSecurity
$SAND #TradingSignal #CryptoAnalysis
#DeFiSecurity
$SAND #TradingSignal #CryptoAnalysis
42
·
--
Token SAND diduga menjadi sasaran serangan celah infinite minting (pencetakan tanpa batas). Dalam 180 detik, harga anjlok 5,09% menjadi $0,0433. OI menyusut 17,3% dalam 5 menit ($341K → $282K), sementara posisi long dilikuidasi secara besar-besaran.
Ini merupakan kejadian serupa kedua dalam dua minggu terakhir. Pada 14 Agustus, rantai Harmony mengalami pencetakan 3 miliar token ONE akibat celah replay lintas shard di receipt. Tim melakukan perbaikan darurat dalam waktu 6 jam. Saat ini, detail kondisi SAND masih menunggu konfirmasi resmi, namun pola aktivitas on-chain (pencetakan tidak normal dalam waktu singkat + harga langsung merosot + OI turun tajam) sangat mirip dengan insiden Harmony.
Jika dua peristiwa ini dilihat bersama-sama, yang terungkap bukan sekadar masalah kualitas kode pada satu proyek tertentu, melainkan satu jenis risiko sistemik: pada pasar beruang 2024-2025, proyek Layer1/metaverse yang sudah lama berdiri memangkas anggaran audit keamanan secara signifikan; frekuensi upgrade kontrak menurun, tetapi pada periode yang sama, kemampuan penyerang berupa toolchain dan otomasi scanning justru meningkat. Kesenjangan “gunting” antara investasi keamanan dan biaya serangan sedang melebar.
Dari sisi operasional: likuiditas SAND saat ini sangat tipis (OI hanya sekitar $282K). Setiap aksi leverage ke arah mana pun sama saja dengan “mengirim orang ke front”. Jika Anda memegang SAND spot, pantau laporan pasca-kejadian dari pihak resmi—jika dikonfirmasi sebagai celah level izin (bukan celah logika protokol), artinya permukaan serangan masih terkendali dan setelah perbaikan, model ekonomi token tidak rusak secara mendasar; jika ternyata cacat logika di level protokol, maka perlu menilai ulang posisi.
Sinyal lain yang patut dicatat: Jim Cramer minggu ini secara terbuka mengajak untuk membeli “Bitcoin”. Sebagai salah satu indikator kontrarian paling terkenal di Wall Street, Anda bisa menilai sendiri makna penetapan harga dari kabar ini. Namun data objektifnya adalah—BTC dalam rentang $95K-$100K sudah bergerak mendatar (sideways) lebih dari dua minggu, arus keluar bersih dari whale/entitas besar on-chain terus berlanjut, dan dalam waktu dekat belum ada katalis baru yang mampu memecah kebuntuan. Saya tidak menilai akurasi historis ajakan Cramer, tetapi pemilihan jendela waktunya ada di ujung periode sideways—setidaknya menunjukkan sentimen retail sedang bergeser dari sekadar menunggu menjadi FOMO.
Arah pergerakan: dalam jangka pendek lanjutkan sideways. Jangan mengejar long dan jangan mengejar short. Tunggu hingga kejadian SAND dikonfirmasi secara jelas dan arah penutupan mingguan BTC sudah terang baru ambil tindakan.
#BTC #Crypto #SAND #DeFiSecurity
Token SAND diduga menjadi sasaran serangan celah infinite minting (pencetakan tanpa batas). Dalam 180 detik, harga anjlok 5,09% menjadi $0,0433. OI menyusut 17,3% dalam 5 menit ($341K → $282K), sementara posisi long dilikuidasi secara besar-besaran.
Ini merupakan kejadian serupa kedua dalam dua minggu terakhir. Pada 14 Agustus, rantai Harmony mengalami pencetakan 3 miliar token ONE akibat celah replay lintas shard di receipt. Tim melakukan perbaikan darurat dalam waktu 6 jam. Saat ini, detail kondisi SAND masih menunggu konfirmasi resmi, namun pola aktivitas on-chain (pencetakan tidak normal dalam waktu singkat + harga langsung merosot + OI turun tajam) sangat mirip dengan insiden Harmony.
Jika dua peristiwa ini dilihat bersama-sama, yang terungkap bukan sekadar masalah kualitas kode pada satu proyek tertentu, melainkan satu jenis risiko sistemik: pada pasar beruang 2024-2025, proyek Layer1/metaverse yang sudah lama berdiri memangkas anggaran audit keamanan secara signifikan; frekuensi upgrade kontrak menurun, tetapi pada periode yang sama, kemampuan penyerang berupa toolchain dan otomasi scanning justru meningkat. Kesenjangan “gunting” antara investasi keamanan dan biaya serangan sedang melebar.
Dari sisi operasional: likuiditas SAND saat ini sangat tipis (OI hanya sekitar $282K). Setiap aksi leverage ke arah mana pun sama saja dengan “mengirim orang ke front”. Jika Anda memegang SAND spot, pantau laporan pasca-kejadian dari pihak resmi—jika dikonfirmasi sebagai celah level izin (bukan celah logika protokol), artinya permukaan serangan masih terkendali dan setelah perbaikan, model ekonomi token tidak rusak secara mendasar; jika ternyata cacat logika di level protokol, maka perlu menilai ulang posisi.
Sinyal lain yang patut dicatat: Jim Cramer minggu ini secara terbuka mengajak untuk membeli “Bitcoin”. Sebagai salah satu indikator kontrarian paling terkenal di Wall Street, Anda bisa menilai sendiri makna penetapan harga dari kabar ini. Namun data objektifnya adalah—BTC dalam rentang $95K-$100K sudah bergerak mendatar (sideways) lebih dari dua minggu, arus keluar bersih dari whale/entitas besar on-chain terus berlanjut, dan dalam waktu dekat belum ada katalis baru yang mampu memecah kebuntuan. Saya tidak menilai akurasi historis ajakan Cramer, tetapi pemilihan jendela waktunya ada di ujung periode sideways—setidaknya menunjukkan sentimen retail sedang bergeser dari sekadar menunggu menjadi FOMO.
Arah pergerakan: dalam jangka pendek lanjutkan sideways. Jangan mengejar long dan jangan mengejar short. Tunggu hingga kejadian SAND dikonfirmasi secara jelas dan arah penutupan mingguan BTC sudah terang baru ambil tindakan.
#BTC #Crypto #SAND #DeFiSecurity
Ini merupakan kejadian serupa kedua dalam dua minggu terakhir. Pada 14 Agustus, rantai Harmony mengalami pencetakan 3 miliar token ONE akibat celah replay lintas shard di receipt. Tim melakukan perbaikan darurat dalam waktu 6 jam. Saat ini, detail kondisi SAND masih menunggu konfirmasi resmi, namun pola aktivitas on-chain (pencetakan tidak normal dalam waktu singkat + harga langsung merosot + OI turun tajam) sangat mirip dengan insiden Harmony.
Jika dua peristiwa ini dilihat bersama-sama, yang terungkap bukan sekadar masalah kualitas kode pada satu proyek tertentu, melainkan satu jenis risiko sistemik: pada pasar beruang 2024-2025, proyek Layer1/metaverse yang sudah lama berdiri memangkas anggaran audit keamanan secara signifikan; frekuensi upgrade kontrak menurun, tetapi pada periode yang sama, kemampuan penyerang berupa toolchain dan otomasi scanning justru meningkat. Kesenjangan “gunting” antara investasi keamanan dan biaya serangan sedang melebar.
Dari sisi operasional: likuiditas SAND saat ini sangat tipis (OI hanya sekitar $282K). Setiap aksi leverage ke arah mana pun sama saja dengan “mengirim orang ke front”. Jika Anda memegang SAND spot, pantau laporan pasca-kejadian dari pihak resmi—jika dikonfirmasi sebagai celah level izin (bukan celah logika protokol), artinya permukaan serangan masih terkendali dan setelah perbaikan, model ekonomi token tidak rusak secara mendasar; jika ternyata cacat logika di level protokol, maka perlu menilai ulang posisi.
Sinyal lain yang patut dicatat: Jim Cramer minggu ini secara terbuka mengajak untuk membeli “Bitcoin”. Sebagai salah satu indikator kontrarian paling terkenal di Wall Street, Anda bisa menilai sendiri makna penetapan harga dari kabar ini. Namun data objektifnya adalah—BTC dalam rentang $95K-$100K sudah bergerak mendatar (sideways) lebih dari dua minggu, arus keluar bersih dari whale/entitas besar on-chain terus berlanjut, dan dalam waktu dekat belum ada katalis baru yang mampu memecah kebuntuan. Saya tidak menilai akurasi historis ajakan Cramer, tetapi pemilihan jendela waktunya ada di ujung periode sideways—setidaknya menunjukkan sentimen retail sedang bergeser dari sekadar menunggu menjadi FOMO.
Arah pergerakan: dalam jangka pendek lanjutkan sideways. Jangan mengejar long dan jangan mengejar short. Tunggu hingga kejadian SAND dikonfirmasi secara jelas dan arah penutupan mingguan BTC sudah terang baru ambil tindakan.
#BTC #Crypto #SAND #DeFiSecurity
3
470
·
--
Artikel
Terlambat Tapi Tidak GagalKebanyakan trader terfokus pada pertumbuhan keuangan terdesentralisasi (DeFi), tetapi pengamat yang cerdas tahu bahwa langkah-langkah keamanan sama pentingnya, bahkan mungkin lebih krusial.
Di dunia DeFi, pelanggaran keamanan bisa menjadi penentu akhir nasib buruk bagi pengguna maupun proyek. Insiden terbaru menjadi pengingat yang tepat waktu: peluncuran mobile DefiLlama yang tertunda adalah bukti ancaman penipuan phishing yang selalu ada. Pendiri DefiLlama mengungkapkan bahwa sebuah aplikasi Apple Store yang menyamar sebagai merek mereka berhasil menguras dana dari dompet kripto kecil mereka sebelum akhirnya dihapus dalam waktu beberapa hari.
Terlambat Tapi Tidak Gagal
Kebanyakan trader terfokus pada pertumbuhan keuangan terdesentralisasi (DeFi), tetapi pengamat yang cerdas tahu bahwa langkah-langkah keamanan sama pentingnya, bahkan mungkin lebih krusial.
Di dunia DeFi, pelanggaran keamanan bisa menjadi penentu akhir nasib buruk bagi pengguna maupun proyek. Insiden terbaru menjadi pengingat yang tepat waktu: peluncuran mobile DefiLlama yang tertunda adalah bukti ancaman penipuan phishing yang selalu ada. Pendiri DefiLlama mengungkapkan bahwa sebuah aplikasi Apple Store yang menyamar sebagai merek mereka berhasil menguras dana dari dompet kripto kecil mereka sebelum akhirnya dihapus dalam waktu beberapa hari.
Di dunia DeFi, pelanggaran keamanan bisa menjadi penentu akhir nasib buruk bagi pengguna maupun proyek. Insiden terbaru menjadi pengingat yang tepat waktu: peluncuran mobile DefiLlama yang tertunda adalah bukti ancaman penipuan phishing yang selalu ada. Pendiri DefiLlama mengungkapkan bahwa sebuah aplikasi Apple Store yang menyamar sebagai merek mereka berhasil menguras dana dari dompet kripto kecil mereka sebelum akhirnya dihapus dalam waktu beberapa hari.
34
·
--
MELEDAK!
DefiLlama MELAWAN kembali para penipu, mengungkap aplikasi palsu yang MENGURAS dompet! Apple BERTINDAK CEPAT, mengonfirmasi bahwa ancaman itu NYATA dan pintu air mulai menutup bagi para penjahat. #DeFiSecurity #CryptoNews
Ini bukan cuma tentang satu aplikasi; ini tentang integritas DeFi. Penindakan ini bersejarah, membuktikan bahwa ekosistem sedang matang dan melindungi penggunanya. Masa depan keuangan terdesentralisasi baru saja menjadi LEBIH AMAN. #DeFi
APA kamu sedang melindungi asetmu? Apa tips terbaikmu untuk tetap aman di DeFi?
MELEDAK!
DefiLlama MELAWAN kembali para penipu, mengungkap aplikasi palsu yang MENGURAS dompet! Apple BERTINDAK CEPAT, mengonfirmasi bahwa ancaman itu NYATA dan pintu air mulai menutup bagi para penjahat. #DeFiSecurity #CryptoNews
Ini bukan cuma tentang satu aplikasi; ini tentang integritas DeFi. Penindakan ini bersejarah, membuktikan bahwa ekosistem sedang matang dan melindungi penggunanya. Masa depan keuangan terdesentralisasi baru saja menjadi LEBIH AMAN. #DeFi
APA kamu sedang melindungi asetmu? Apa tips terbaikmu untuk tetap aman di DeFi?
DefiLlama MELAWAN kembali para penipu, mengungkap aplikasi palsu yang MENGURAS dompet! Apple BERTINDAK CEPAT, mengonfirmasi bahwa ancaman itu NYATA dan pintu air mulai menutup bagi para penjahat. #DeFiSecurity #CryptoNews
Ini bukan cuma tentang satu aplikasi; ini tentang integritas DeFi. Penindakan ini bersejarah, membuktikan bahwa ekosistem sedang matang dan melindungi penggunanya. Masa depan keuangan terdesentralisasi baru saja menjadi LEBIH AMAN. #DeFi
APA kamu sedang melindungi asetmu? Apa tips terbaikmu untuk tetap aman di DeFi?
2

XRP Ledger Bilang "Tidak Ada Pinjaman Kilat Di Sini"
Sebuah proposal upgrade XRPL baru mencakup catatan yang blak-blakan: serangan pinjaman kilat tidak bisa terjadi di XRP Ledger karena transaksi tidak bisa menghubungkan banyak aksi secara bersamaan. Satu transaksi, satu aksi. Selesai.
DeFi Ethereum telah kehilangan miliaran akibat eksploitasi pinjaman kilat. Desain XRPL membunuh vektor serangan itu secara langsung. Masalahnya, kamu juga kehilangan pinjaman kilat untuk arbitrase dan likuidasi cepat. Dengan lebih dari $3B aset tokenisasi yang sudah ada di XRPL, beberapa tim mempertaruhkan keamanan mengalahkan kecepatan.
Bank-bank mulai terlibat, geopolitik memanas, pasar taruhan meledak, dan blockchain membuat pilihan desain yang sulit. Institusi menginginkan keamanan. Trader menginginkan opsi. Para pembangun memilih sisi.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
XRP Ledger Bilang "Tidak Ada Pinjaman Kilat Di Sini"
Sebuah proposal upgrade XRPL baru mencakup catatan yang blak-blakan: serangan pinjaman kilat tidak bisa terjadi di XRP Ledger karena transaksi tidak bisa menghubungkan banyak aksi secara bersamaan. Satu transaksi, satu aksi. Selesai.
DeFi Ethereum telah kehilangan miliaran akibat eksploitasi pinjaman kilat. Desain XRPL membunuh vektor serangan itu secara langsung. Masalahnya, kamu juga kehilangan pinjaman kilat untuk arbitrase dan likuidasi cepat. Dengan lebih dari $3B aset tokenisasi yang sudah ada di XRPL, beberapa tim mempertaruhkan keamanan mengalahkan kecepatan.
Bank-bank mulai terlibat, geopolitik memanas, pasar taruhan meledak, dan blockchain membuat pilihan desain yang sulit. Institusi menginginkan keamanan. Trader menginginkan opsi. Para pembangun memilih sisi.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
Sebuah proposal upgrade XRPL baru mencakup catatan yang blak-blakan: serangan pinjaman kilat tidak bisa terjadi di XRP Ledger karena transaksi tidak bisa menghubungkan banyak aksi secara bersamaan. Satu transaksi, satu aksi. Selesai.
DeFi Ethereum telah kehilangan miliaran akibat eksploitasi pinjaman kilat. Desain XRPL membunuh vektor serangan itu secara langsung. Masalahnya, kamu juga kehilangan pinjaman kilat untuk arbitrase dan likuidasi cepat. Dengan lebih dari $3B aset tokenisasi yang sudah ada di XRPL, beberapa tim mempertaruhkan keamanan mengalahkan kecepatan.
Bank-bank mulai terlibat, geopolitik memanas, pasar taruhan meledak, dan blockchain membuat pilihan desain yang sulit. Institusi menginginkan keamanan. Trader menginginkan opsi. Para pembangun memilih sisi.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
139
Terverifikasi
🚨 BREAKING !!!
HACKER KOREA UTARA MENCUCILAH 220 JUTA USD DARI VU HACK KELP DAO — JENDELA PEMULIHAN HAMPIR TUTUP 💀
Data on-chain mengonfirmasi bahwa grup hacker TraderTraitor (yang dituduh berasal dari Korea Utara) telah mencuci hampir seluruh 220 juta USD melalui saluran keamanan tinggi seperti THORChain, Wasabi, Tornado Cash, dan Umbra 🛠
Hanya tersisa sekitar 1,7 juta USD di dompet asli hacker — sebagian besar jejak transaksi sudah dihapus, peluang untuk melacak dan memulihkan aset secara langsung hampir tidak ada 📊
Ini adalah salah satu kasus pencucian uang crypto yang paling terorganisir hingga saat ini, menunjukkan kemampuan teknis yang semakin canggih dari kelompok hacker negara ⚠️
220 juta USD menghilang sepenuhnya. Kasus ini sekali lagi menimbulkan pertanyaan tentang batasan alat tracing on-chain ketika menghadapi mixer dan jembatan lintas rantai yang disengaja.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
🚨 BREAKING !!!
HACKER KOREA UTARA MENCUCILAH 220 JUTA USD DARI VU HACK KELP DAO — JENDELA PEMULIHAN HAMPIR TUTUP 💀
Data on-chain mengonfirmasi bahwa grup hacker TraderTraitor (yang dituduh berasal dari Korea Utara) telah mencuci hampir seluruh 220 juta USD melalui saluran keamanan tinggi seperti THORChain, Wasabi, Tornado Cash, dan Umbra 🛠
Hanya tersisa sekitar 1,7 juta USD di dompet asli hacker — sebagian besar jejak transaksi sudah dihapus, peluang untuk melacak dan memulihkan aset secara langsung hampir tidak ada 📊
Ini adalah salah satu kasus pencucian uang crypto yang paling terorganisir hingga saat ini, menunjukkan kemampuan teknis yang semakin canggih dari kelompok hacker negara ⚠️
220 juta USD menghilang sepenuhnya. Kasus ini sekali lagi menimbulkan pertanyaan tentang batasan alat tracing on-chain ketika menghadapi mixer dan jembatan lintas rantai yang disengaja.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
HACKER KOREA UTARA MENCUCILAH 220 JUTA USD DARI VU HACK KELP DAO — JENDELA PEMULIHAN HAMPIR TUTUP 💀
Data on-chain mengonfirmasi bahwa grup hacker TraderTraitor (yang dituduh berasal dari Korea Utara) telah mencuci hampir seluruh 220 juta USD melalui saluran keamanan tinggi seperti THORChain, Wasabi, Tornado Cash, dan Umbra 🛠
Hanya tersisa sekitar 1,7 juta USD di dompet asli hacker — sebagian besar jejak transaksi sudah dihapus, peluang untuk melacak dan memulihkan aset secara langsung hampir tidak ada 📊
Ini adalah salah satu kasus pencucian uang crypto yang paling terorganisir hingga saat ini, menunjukkan kemampuan teknis yang semakin canggih dari kelompok hacker negara ⚠️
220 juta USD menghilang sepenuhnya. Kasus ini sekali lagi menimbulkan pertanyaan tentang batasan alat tracing on-chain ketika menghadapi mixer dan jembatan lintas rantai yang disengaja.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
584

·
--
Pembaruan eksploitasi Thetanuts menyoroti $ETH aliran keamanan 🛡️
Teman-teman, Thetanuts Finance diduga telah mengalami serangan dengan kerugian awal diperkirakan mendekati $2,1 juta. Detail yang lebih jelas adalah sekitar $2 juta dalam token opsi dilaporkan berhasil dipulihkan melalui jalur white-hat, yang sedikit meredakan dampaknya tetapi tidak menghapus sinyal risiko.
Intinya sederhana: Keamanan DeFi tetap menjadi medan pertempuran yang nyata sementara semua orang mengejar velas. Hingga ringkasan resmi atau laporan kerentanan muncul, uang pintar tetap sabar, menghindari narasi panik, dan mengamati apakah kepercayaan kembali atau tangan lemah tergetar keluar.
Bukan nasihat keuangan. Kelola risiko Anda.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
Pembaruan eksploitasi Thetanuts menyoroti $ETH aliran keamanan 🛡️
Teman-teman, Thetanuts Finance diduga telah mengalami serangan dengan kerugian awal diperkirakan mendekati $2,1 juta. Detail yang lebih jelas adalah sekitar $2 juta dalam token opsi dilaporkan berhasil dipulihkan melalui jalur white-hat, yang sedikit meredakan dampaknya tetapi tidak menghapus sinyal risiko.
Intinya sederhana: Keamanan DeFi tetap menjadi medan pertempuran yang nyata sementara semua orang mengejar velas. Hingga ringkasan resmi atau laporan kerentanan muncul, uang pintar tetap sabar, menghindari narasi panik, dan mengamati apakah kepercayaan kembali atau tangan lemah tergetar keluar.
Bukan nasihat keuangan. Kelola risiko Anda.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
Teman-teman, Thetanuts Finance diduga telah mengalami serangan dengan kerugian awal diperkirakan mendekati $2,1 juta. Detail yang lebih jelas adalah sekitar $2 juta dalam token opsi dilaporkan berhasil dipulihkan melalui jalur white-hat, yang sedikit meredakan dampaknya tetapi tidak menghapus sinyal risiko.
Intinya sederhana: Keamanan DeFi tetap menjadi medan pertempuran yang nyata sementara semua orang mengejar velas. Hingga ringkasan resmi atau laporan kerentanan muncul, uang pintar tetap sabar, menghindari narasi panik, dan mengamati apakah kepercayaan kembali atau tangan lemah tergetar keluar.
Bukan nasihat keuangan. Kelola risiko Anda.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
11
🚨 BREAKING !!!
CIRCLE MEMBeku 12.6 JUTA USD cUSDC DARI PROTOKOL KEAMANAN ZAMA 🔴
ZachXBT mengungkap bahwa Circle mungkin telah mem-blacklist alamat kontrak cUSDC Zama di Ethereum, membekukan sekitar 12.6 juta USD dana pengguna 💸
Alamat yang dibekukan sebelumnya ikut serta dalam voting pengelolaan Overnight Finance mengenai alokasi anggaran 🛠
Zama tampaknya tidak mendapatkan pemberitahuan sebelum perintah pembekuan dijalankan, sementara beberapa pengguna menuduh tim proyek melakukan rug pull 📊
ZachXBT menunjukkan penggugat dalam kasus perdata terkait — Patagon Management — yang sebelumnya memiliki riwayat menyerang DAO dan merampas protokol. Kasus ini masih menyimpan banyak misteri yang perlu diungkap.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
🚨 BREAKING !!!
CIRCLE MEMBeku 12.6 JUTA USD cUSDC DARI PROTOKOL KEAMANAN ZAMA 🔴
ZachXBT mengungkap bahwa Circle mungkin telah mem-blacklist alamat kontrak cUSDC Zama di Ethereum, membekukan sekitar 12.6 juta USD dana pengguna 💸
Alamat yang dibekukan sebelumnya ikut serta dalam voting pengelolaan Overnight Finance mengenai alokasi anggaran 🛠
Zama tampaknya tidak mendapatkan pemberitahuan sebelum perintah pembekuan dijalankan, sementara beberapa pengguna menuduh tim proyek melakukan rug pull 📊
ZachXBT menunjukkan penggugat dalam kasus perdata terkait — Patagon Management — yang sebelumnya memiliki riwayat menyerang DAO dan merampas protokol. Kasus ini masih menyimpan banyak misteri yang perlu diungkap.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
CIRCLE MEMBeku 12.6 JUTA USD cUSDC DARI PROTOKOL KEAMANAN ZAMA 🔴
ZachXBT mengungkap bahwa Circle mungkin telah mem-blacklist alamat kontrak cUSDC Zama di Ethereum, membekukan sekitar 12.6 juta USD dana pengguna 💸
Alamat yang dibekukan sebelumnya ikut serta dalam voting pengelolaan Overnight Finance mengenai alokasi anggaran 🛠
Zama tampaknya tidak mendapatkan pemberitahuan sebelum perintah pembekuan dijalankan, sementara beberapa pengguna menuduh tim proyek melakukan rug pull 📊
ZachXBT menunjukkan penggugat dalam kasus perdata terkait — Patagon Management — yang sebelumnya memiliki riwayat menyerang DAO dan merampas protokol. Kasus ini masih menyimpan banyak misteri yang perlu diungkap.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
207
·
--
"Drama bot sandwich dan pentingnya membaca struk, teman-teman. Si Jaredfromsubway.eth yang terkenal terkena tipu hingga $7,5 juta dalam eksploitasi yang cukup ironis, di mana seorang penyerang menipunya untuk menyetujui rute trading palsu menggunakan Blockaid (1). Intinya, penyerang tersebut menggunakan persetujuan Jared sendiri untuk menguras kepemilikan WETH, USDC, dan USDT-nya (2). Bisa dibilang ini adalah resep bencana - sandwich antara kepercayaan dan keserakahan, jika boleh dikatakan (3). Apa protokol andalanmu untuk memverifikasi rute trading di wild west DeFi ini? Tetap waspada, squad!" #EthereumExploit #DeFiSecurity #MemeLordAlert
"Drama bot sandwich dan pentingnya membaca struk, teman-teman. Si Jaredfromsubway.eth yang terkenal terkena tipu hingga $7,5 juta dalam eksploitasi yang cukup ironis, di mana seorang penyerang menipunya untuk menyetujui rute trading palsu menggunakan Blockaid (1). Intinya, penyerang tersebut menggunakan persetujuan Jared sendiri untuk menguras kepemilikan WETH, USDC, dan USDT-nya (2). Bisa dibilang ini adalah resep bencana - sandwich antara kepercayaan dan keserakahan, jika boleh dikatakan (3). Apa protokol andalanmu untuk memverifikasi rute trading di wild west DeFi ini? Tetap waspada, squad!" #EthereumExploit #DeFiSecurity #MemeLordAlert
14
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#FedRateWatch
649,588 penayangan
3,029 Berdiskusi
2
#EthereumFallsBelow$2400
154 penayangan
25 Berdiskusi
3
#USSenateBlocksClarityAct
1,003 penayangan
63 Berdiskusi
4
#BitcoinSlidesTo$76000
27,033 penayangan
130 Berdiskusi
5
#BitcoinReboundsTo$79K
63,869 penayangan
408 Berdiskusi
6
#StrategyMarketCapPassesFord
46,785 penayangan
735 Berdiskusi
7
#ClarityActOddsHalveOnPolymarket
76,120 penayangan
627 Berdiskusi
8
#US30YTreasuryYieldTops5.40%
40,207 penayangan
411 Berdiskusi
9
#BessentEndorsesFinalClarityActDraft
62,591 penayangan
790 Berdiskusi
10
#ZamaOpens16ConfidentialMorphoVaults
22,020 penayangan
386 Berdiskusi