
#714723
714723
1,730 penayangan
7 Berdiskusi
Populer
Terbaru


Lighter Hentikan Penarikan Setelah Dugaan Eksploitasi Kunci API Senilai $15,5 Juta• Lighter menghentikan penarikan dan pembuatan pool pada 16 November setelah dugaan eksploitasi senilai $15,5 juta.
• Peneliti memperkirakan kerugian sebesar $10,39 juta dan $5,09 juta pada akun market maker #714710 dan #714723.
• Dompet penyerang menarik USDC senilai $10,39 juta pada pukul 10:11:47 UTC, menurut catatan Ethereum.
Penarikan dan Pembuatan Pool Dihentikan
Platform perdagangan kontrak berjangka perpetual terdesentralisasi Lighter telah menghentikan semua penarikan dan pembuatan pool likuiditas baru setelah pengamat on-chain melaporkan bahwa sekitar $15,5 juta keluar dari kontrak Layer 1 Ethereum-nya pada Senin. Dalam pernyataan pada 16 November, tim menyebutkan bahwa mereka sedang menyelidiki insiden keamanan yang tampaknya melibatkan satu pihak eksternal yang akunnya dibobol, tanpa menyebutkan entitas yang terdampak atau nilai kerugiannya. Penghentian ini mencakup semua penarikan dan pembuatan pool baru di platform, dan tim menyebutnya sebagai langkah pencegahan sembari menilai dampak sepenuhnya. Perkiraan skala insiden berasal dari para peneliti, bukan bursa. Analisis awal on-chain menunjukkan bahwa penyerang menarik sekitar $10,39 juta dalam USDC, dan penyelidikan lanjutan mengidentifikasi akun kedua yang terdampak, sehingga perkiraan totalnya naik menjadi sekitar $15,48 juta. Peneliti 0xTria, dengan mengutip pengamatan para analis blockchain Korea, melacak metode tersebut ke kunci API yang bocor milik dua akun market maker besar, bukan ke celah dalam protokol Lighter. Penyerang terlebih dahulu menutup posisi perdagangan terbuka milik para korban dan mengonversi aset mereka menjadi USDC. Dengan menggunakan salah satu akun yang dibobol, penyerang kemudian membuat pool publik tanpa biaya dan menyetorkan sekitar $10.000 untuk memperoleh sekitar 99,99% sahamnya. USDC milik para korban dipindahkan ke pool tersebut dalam beberapa tahap, masing-masing sekitar $1 juta, lalu ditarik kembali. Cara ini tampaknya mengeksploitasi mekanisme Lighter dalam menangani transfer antar akun yang menggunakan satu alamat Layer 1 yang sama, yang tidak memerlukan tanda tangan tambahan. Akun #714710 dilaporkan kehilangan $10,39 juta, sedangkan akun #714723 kehilangan $5,09 juta lagi.
Lighter Hentikan Penarikan Setelah Dugaan Eksploitasi Kunci API Senilai $15,5 Juta
• Lighter menghentikan penarikan dan pembuatan pool pada 16 November setelah dugaan eksploitasi senilai $15,5 juta.
• Peneliti memperkirakan kerugian sebesar $10,39 juta dan $5,09 juta pada akun market maker #714710 dan #714723.
• Dompet penyerang menarik USDC senilai $10,39 juta pada pukul 10:11:47 UTC, menurut catatan Ethereum.
Penarikan dan Pembuatan Pool Dihentikan
Platform perdagangan kontrak berjangka perpetual terdesentralisasi Lighter telah menghentikan semua penarikan dan pembuatan pool likuiditas baru setelah pengamat on-chain melaporkan bahwa sekitar $15,5 juta keluar dari kontrak Layer 1 Ethereum-nya pada Senin. Dalam pernyataan pada 16 November, tim menyebutkan bahwa mereka sedang menyelidiki insiden keamanan yang tampaknya melibatkan satu pihak eksternal yang akunnya dibobol, tanpa menyebutkan entitas yang terdampak atau nilai kerugiannya. Penghentian ini mencakup semua penarikan dan pembuatan pool baru di platform, dan tim menyebutnya sebagai langkah pencegahan sembari menilai dampak sepenuhnya. Perkiraan skala insiden berasal dari para peneliti, bukan bursa. Analisis awal on-chain menunjukkan bahwa penyerang menarik sekitar $10,39 juta dalam USDC, dan penyelidikan lanjutan mengidentifikasi akun kedua yang terdampak, sehingga perkiraan totalnya naik menjadi sekitar $15,48 juta. Peneliti 0xTria, dengan mengutip pengamatan para analis blockchain Korea, melacak metode tersebut ke kunci API yang bocor milik dua akun market maker besar, bukan ke celah dalam protokol Lighter. Penyerang terlebih dahulu menutup posisi perdagangan terbuka milik para korban dan mengonversi aset mereka menjadi USDC. Dengan menggunakan salah satu akun yang dibobol, penyerang kemudian membuat pool publik tanpa biaya dan menyetorkan sekitar $10.000 untuk memperoleh sekitar 99,99% sahamnya. USDC milik para korban dipindahkan ke pool tersebut dalam beberapa tahap, masing-masing sekitar $1 juta, lalu ditarik kembali. Cara ini tampaknya mengeksploitasi mekanisme Lighter dalam menangani transfer antar akun yang menggunakan satu alamat Layer 1 yang sama, yang tidak memerlukan tanda tangan tambahan. Akun #714710 dilaporkan kehilangan $10,39 juta, sedangkan akun #714723 kehilangan $5,09 juta lagi.
• Peneliti memperkirakan kerugian sebesar $10,39 juta dan $5,09 juta pada akun market maker #714710 dan #714723.
• Dompet penyerang menarik USDC senilai $10,39 juta pada pukul 10:11:47 UTC, menurut catatan Ethereum.
Penarikan dan Pembuatan Pool Dihentikan
Platform perdagangan kontrak berjangka perpetual terdesentralisasi Lighter telah menghentikan semua penarikan dan pembuatan pool likuiditas baru setelah pengamat on-chain melaporkan bahwa sekitar $15,5 juta keluar dari kontrak Layer 1 Ethereum-nya pada Senin. Dalam pernyataan pada 16 November, tim menyebutkan bahwa mereka sedang menyelidiki insiden keamanan yang tampaknya melibatkan satu pihak eksternal yang akunnya dibobol, tanpa menyebutkan entitas yang terdampak atau nilai kerugiannya. Penghentian ini mencakup semua penarikan dan pembuatan pool baru di platform, dan tim menyebutnya sebagai langkah pencegahan sembari menilai dampak sepenuhnya. Perkiraan skala insiden berasal dari para peneliti, bukan bursa. Analisis awal on-chain menunjukkan bahwa penyerang menarik sekitar $10,39 juta dalam USDC, dan penyelidikan lanjutan mengidentifikasi akun kedua yang terdampak, sehingga perkiraan totalnya naik menjadi sekitar $15,48 juta. Peneliti 0xTria, dengan mengutip pengamatan para analis blockchain Korea, melacak metode tersebut ke kunci API yang bocor milik dua akun market maker besar, bukan ke celah dalam protokol Lighter. Penyerang terlebih dahulu menutup posisi perdagangan terbuka milik para korban dan mengonversi aset mereka menjadi USDC. Dengan menggunakan salah satu akun yang dibobol, penyerang kemudian membuat pool publik tanpa biaya dan menyetorkan sekitar $10.000 untuk memperoleh sekitar 99,99% sahamnya. USDC milik para korban dipindahkan ke pool tersebut dalam beberapa tahap, masing-masing sekitar $1 juta, lalu ditarik kembali. Cara ini tampaknya mengeksploitasi mekanisme Lighter dalam menangani transfer antar akun yang menggunakan satu alamat Layer 1 yang sama, yang tidak memerlukan tanda tangan tambahan. Akun #714710 dilaporkan kehilangan $10,39 juta, sedangkan akun #714723 kehilangan $5,09 juta lagi.
9

·
--
🚨 $LIT PENGKHIANATAN DI LIGHTER!
Lighter, bursa kontrak perpetual, terbangun dengan $15.48 juta USDC terkuras dari dua akun market maker. Menurut saya, yang paling serius bukan jumlahnya: kunci API yang bocor saja sudah cukup untuk menguras akun tanpa membuat protokolnya rusak.
Perhatikan detail yang tidak dilihat siapa pun:
→ Akun #714710 kehilangan $10.39M dan akun #714723 kehilangan $5.09M, pagi ini, 16 November.
→ Penyerang membuat pool publik dengan biaya 0%, membeli 99.99% hanya dengan sekitar $10,000, lalu menarik dana dalam beberapa tahap sekitar $1M.
→ Dana curian itu sudah ditukar menjadi ETH di CoW Swap dan 640 ETH (~$1.12M) dipindahkan ke Hyperliquid untuk membeli 2,240 XMR, yang hampir mustahil dilacak.
Lighter menghentikan penarikan dan pembuatan pool tanpa tanggal kapan layanan akan kembali, dan token $LIT turun 9%, dari $2.75 menjadi $2.50.
Menurutmu, apakah exchange terdesentralisasi lebih aman daripada exchange tersentralisasi? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #KeamananDeFi
🚨 $LIT PENGKHIANATAN DI LIGHTER!
Lighter, bursa kontrak perpetual, terbangun dengan $15.48 juta USDC terkuras dari dua akun market maker. Menurut saya, yang paling serius bukan jumlahnya: kunci API yang bocor saja sudah cukup untuk menguras akun tanpa membuat protokolnya rusak.
Perhatikan detail yang tidak dilihat siapa pun:
→ Akun #714710 kehilangan $10.39M dan akun #714723 kehilangan $5.09M, pagi ini, 16 November.
→ Penyerang membuat pool publik dengan biaya 0%, membeli 99.99% hanya dengan sekitar $10,000, lalu menarik dana dalam beberapa tahap sekitar $1M.
→ Dana curian itu sudah ditukar menjadi ETH di CoW Swap dan 640 ETH (~$1.12M) dipindahkan ke Hyperliquid untuk membeli 2,240 XMR, yang hampir mustahil dilacak.
Lighter menghentikan penarikan dan pembuatan pool tanpa tanggal kapan layanan akan kembali, dan token $LIT turun 9%, dari $2.75 menjadi $2.50.
Menurutmu, apakah exchange terdesentralisasi lebih aman daripada exchange tersentralisasi? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #KeamananDeFi
Lighter, bursa kontrak perpetual, terbangun dengan $15.48 juta USDC terkuras dari dua akun market maker. Menurut saya, yang paling serius bukan jumlahnya: kunci API yang bocor saja sudah cukup untuk menguras akun tanpa membuat protokolnya rusak.
Perhatikan detail yang tidak dilihat siapa pun:
→ Akun #714710 kehilangan $10.39M dan akun #714723 kehilangan $5.09M, pagi ini, 16 November.
→ Penyerang membuat pool publik dengan biaya 0%, membeli 99.99% hanya dengan sekitar $10,000, lalu menarik dana dalam beberapa tahap sekitar $1M.
→ Dana curian itu sudah ditukar menjadi ETH di CoW Swap dan 640 ETH (~$1.12M) dipindahkan ke Hyperliquid untuk membeli 2,240 XMR, yang hampir mustahil dilacak.
Lighter menghentikan penarikan dan pembuatan pool tanpa tanggal kapan layanan akan kembali, dan token $LIT turun 9%, dari $2.75 menjadi $2.50.
Menurutmu, apakah exchange terdesentralisasi lebih aman daripada exchange tersentralisasi? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #KeamananDeFi
3.8k
·
--
Lihat terjemahan
今晚 Lighter 自己发了公告。北京时间大约 19:02,@Lighter_xyz 说正在调查一起安全事件,看起来只涉及一个被攻破的外部主体。作为预防,全部提款先停,建池也停。什么时候重开,一条时间都没给。
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
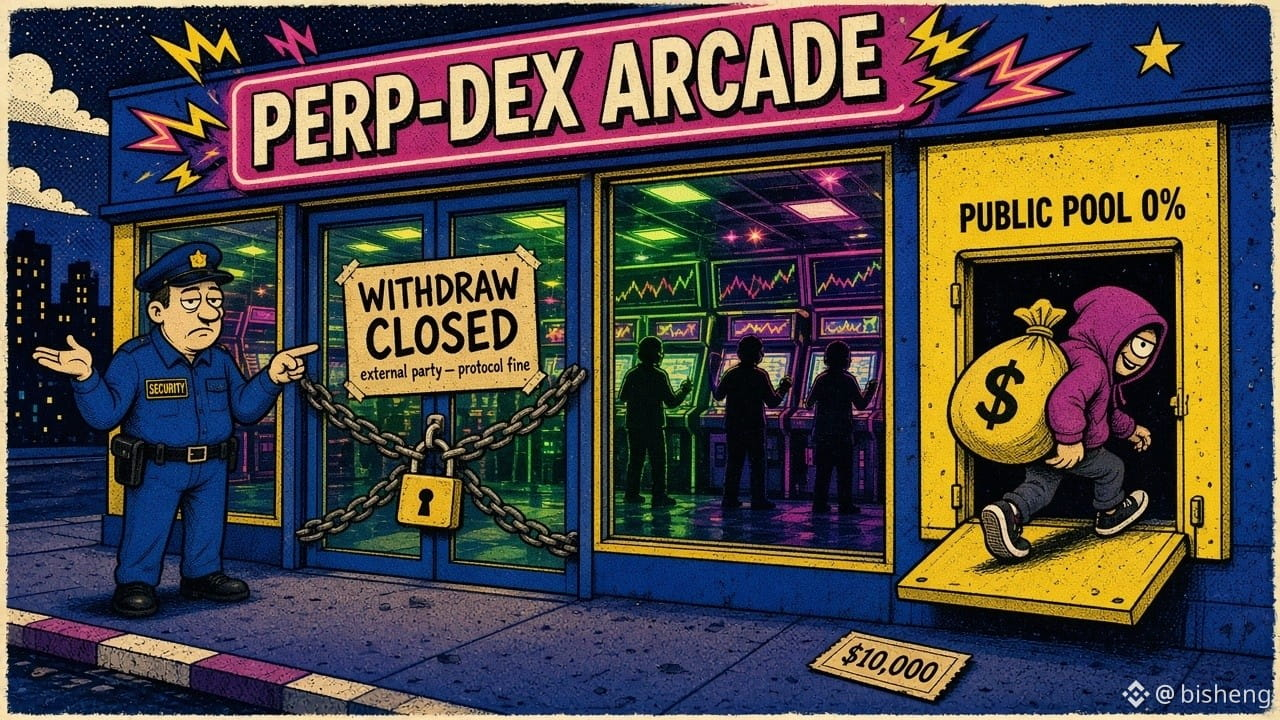
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
今晚 Lighter 自己发了公告。北京时间大约 19:02,@Lighter_xyz 说正在调查一起安全事件,看起来只涉及一个被攻破的外部主体。作为预防,全部提款先停,建池也停。什么时候重开,一条时间都没给。
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
161

Lihat terjemahan
Lighter 这事,现在满屏都在喊“不是协议被黑,只是做市商 API key 泄露”,评论区已经有人顺手喊抄底 LIT 了。我觉得这个说法恰恰是最该警惕的地方。
先说能核实的。社区分析(BlockBeats、@BimbaCrypto 等转述)说被掏的是两个大户账户 #714710 约1039万、#714723 约509万 USDC。我刚去 Lighter 公开 API 查了这两个账户:仓位全清,余额分别只剩1040.39和510.69 USDC。注意这两个数,正好约是原余额的万分之一。
这和社区还原的手法完全对得上:攻击者用受害账户建一个0手续费公共池,自己先放约1万刀拿到99.99%份额,再把受害账户的 USDC 分批挪进池子,然后赎回。受害人那边剩下的,就是那0.01%。
关键在权限设计。按社区分析,API key 本来不能直接往外部地址转钱,但同一个 L1 地址下的账户之间转账不需要额外签名,而受害账户自己建的池子被系统当成“自己的账户”。也就是说,一把只该用来下单的交易 key,绕一圈等于拿到了提款权。在 CEX 上大家开 API 都会关掉提币权限,就是为了防这种事;这里那道墙存在,但有个门没锁。
所以“不是协议漏洞”这句话我不太买账。合约没被打穿是真的,但让交易 key 能把钱搬走的规则就是协议的一部分。key 怎么丢的、是不是真的丢了,Lighter 截至我发帖还没出正式说明,这部分先别下结论。
链上那头:吴说引 Arkham,攻击地址 0xb3fff…e387 把1039万 USDC 通过 CoW 换成约5750枚 ETH;我刚查这个地址还剩约4804.5枚,已经在往外拆。
用 Lighter 跑 API 的兄弟,现在能做的就是把 key 全部作废重建,查一下自己 L1 下面有没有多出来不认识的池子或子账户。
Lighter 这事,现在满屏都在喊“不是协议被黑,只是做市商 API key 泄露”,评论区已经有人顺手喊抄底 LIT 了。我觉得这个说法恰恰是最该警惕的地方。
先说能核实的。社区分析(BlockBeats、@BimbaCrypto 等转述)说被掏的是两个大户账户 #714710 约1039万、#714723 约509万 USDC。我刚去 Lighter 公开 API 查了这两个账户:仓位全清,余额分别只剩1040.39和510.69 USDC。注意这两个数,正好约是原余额的万分之一。
这和社区还原的手法完全对得上:攻击者用受害账户建一个0手续费公共池,自己先放约1万刀拿到99.99%份额,再把受害账户的 USDC 分批挪进池子,然后赎回。受害人那边剩下的,就是那0.01%。
关键在权限设计。按社区分析,API key 本来不能直接往外部地址转钱,但同一个 L1 地址下的账户之间转账不需要额外签名,而受害账户自己建的池子被系统当成“自己的账户”。也就是说,一把只该用来下单的交易 key,绕一圈等于拿到了提款权。在 CEX 上大家开 API 都会关掉提币权限,就是为了防这种事;这里那道墙存在,但有个门没锁。
所以“不是协议漏洞”这句话我不太买账。合约没被打穿是真的,但让交易 key 能把钱搬走的规则就是协议的一部分。key 怎么丢的、是不是真的丢了,Lighter 截至我发帖还没出正式说明,这部分先别下结论。
链上那头:吴说引 Arkham,攻击地址 0xb3fff…e387 把1039万 USDC 通过 CoW 换成约5750枚 ETH;我刚查这个地址还剩约4804.5枚,已经在往外拆。
用 Lighter 跑 API 的兄弟,现在能做的就是把 key 全部作废重建,查一下自己 L1 下面有没有多出来不认识的池子或子账户。
先说能核实的。社区分析(BlockBeats、@BimbaCrypto 等转述)说被掏的是两个大户账户 #714710 约1039万、#714723 约509万 USDC。我刚去 Lighter 公开 API 查了这两个账户:仓位全清,余额分别只剩1040.39和510.69 USDC。注意这两个数,正好约是原余额的万分之一。
这和社区还原的手法完全对得上:攻击者用受害账户建一个0手续费公共池,自己先放约1万刀拿到99.99%份额,再把受害账户的 USDC 分批挪进池子,然后赎回。受害人那边剩下的,就是那0.01%。
关键在权限设计。按社区分析,API key 本来不能直接往外部地址转钱,但同一个 L1 地址下的账户之间转账不需要额外签名,而受害账户自己建的池子被系统当成“自己的账户”。也就是说,一把只该用来下单的交易 key,绕一圈等于拿到了提款权。在 CEX 上大家开 API 都会关掉提币权限,就是为了防这种事;这里那道墙存在,但有个门没锁。
所以“不是协议漏洞”这句话我不太买账。合约没被打穿是真的,但让交易 key 能把钱搬走的规则就是协议的一部分。key 怎么丢的、是不是真的丢了,Lighter 截至我发帖还没出正式说明,这部分先别下结论。
链上那头:吴说引 Arkham,攻击地址 0xb3fff…e387 把1039万 USDC 通过 CoW 换成约5750枚 ETH;我刚查这个地址还剩约4804.5枚,已经在往外拆。
用 Lighter 跑 API 的兄弟,现在能做的就是把 key 全部作废重建,查一下自己 L1 下面有没有多出来不认识的池子或子账户。
7
·
--
Lihat terjemahan
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
8
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#A Packed Week of Earnings and Data Tests Markets
82,717 penayangan
490 Berdiskusi
2
#AnthropicIPOTestsInvestorAppetiteForAI
163,546 penayangan
1,751 Berdiskusi
3
#NvidiaBoardNotConsideringHuang’sReturnasCEO
16,607 penayangan
243 Berdiskusi
4
#WhatInvestmentSignalsDo13FFilingsReveal?
10,481 penayangan
177 Berdiskusi
5
#GoldmanSachsAndMillenniumEachHeldOver$1.2BInBitcoinETFs
0 penayangan
1 Berdiskusi
6
#InvescoStablecoinReservesFundLaunchesOnEthereum
4,230 penayangan
96 Berdiskusi
7
#CypherpunkReports$306MQ3NetProfit
808 penayangan
16 Berdiskusi
8
#OPTIMJACKAttackInfectsAtLeast186Websites
7,567 penayangan
124 Berdiskusi
9
#StrategySells2.09MMSTRSharesFor$244.7M
2,255 penayangan
19 Berdiskusi
10
#StablecoinMarketShrinksAtFastestPaceSinceTerraLuna
8,884 penayangan
87 Berdiskusi