


Aujourd'hui, nous allons parler de la chaîne Merlin, un projet Bitcoin Ace de deuxième niveau qui a été lancé hier. Nous avons déjà parlé de ses activités de staking, donc les amis qui ont fait la tâche hier ont également reçu des parachutages, car c'était toujours très gratifiant. . Étant donné que Merlin dispose actuellement d'un volume TVL de 3 milliards de dollars américains, dépassant de loin les autres projets Bitcoin de couche 2, nous allons donc aujourd'hui examiner où se trouvent les atouts techniques de Merlin et quel prix est le plus approprié ?
Aperçu
La chaîne Merin est une solution Bitcoin de couche 2 développée par l'équipe derrière Bitmap Jech (anciennement Recursiverse). Réseau ZK-Rollup intégré, réseau Oracle décentralisé, disponibilité des données et module anti-fraude BTC en chaîne. Merlin Chain s'engage à renforcer les actifs, protocoles et produits natifs de Bitcoin via son réseau de deuxième couche. Il prend en charge une variété de protocoles Bitcoin, tels que BRC-20, BRC-420, Atomics, Pipe, etc. Merin Chain est également compatible EVM et fonctionne avec des frais faibles et une grande évolutivité.
Merlin Chain utilise des preuves sans connaissance soumises à Bitcoin pour la vérification des engagements, offrant ainsi une prise en charge améliorée du réseau Bitcoin. Il permet aux challengers de présenter des preuves de fraude sur des sujets controversés, en tirant parti du solide mécanisme de consensus de Bitcoin pour garantir la sécurité du réseau Merlin Chain. Cela garantit un environnement réseau sécurisé, pratique, complet et rentable pour les utilisateurs de l’écosystème.
Architecture
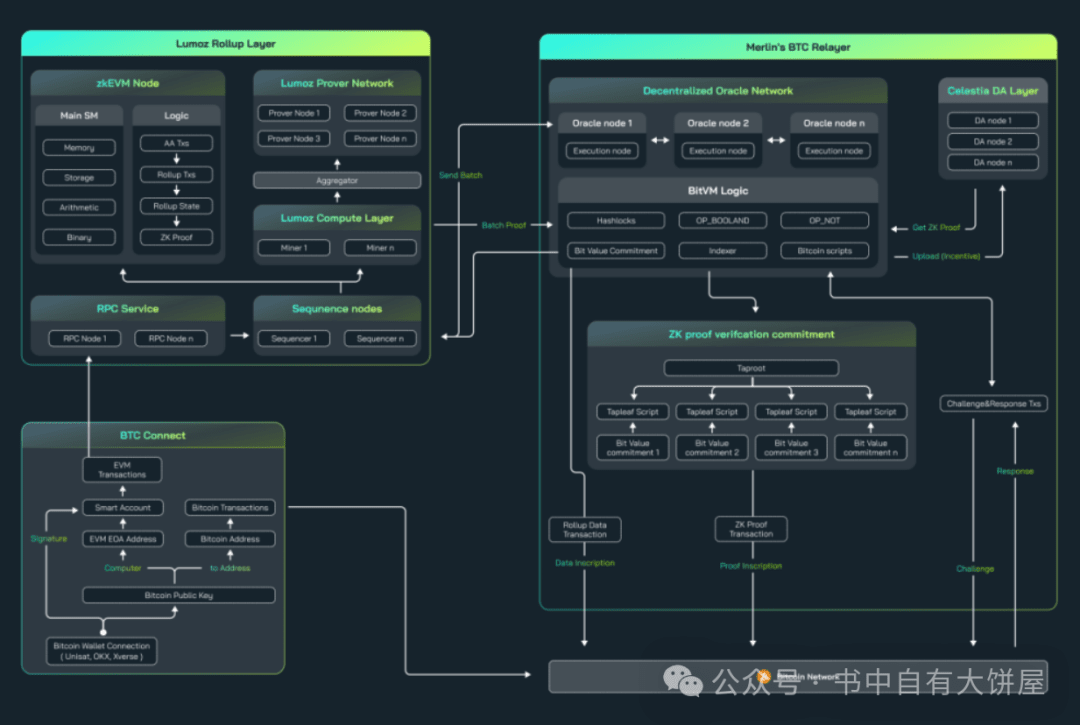
L'infrastructure de Merlin Chain est construite sur la technologie ZK de Polygon, fournissant un réseau Oracle décentralisé via Celestia pour la disponibilité des données, et sa puissance de calcul est prise en charge par le réseau de puissance de calcul décentralisé ZK de Lumoz pour des calculs sans connaissance.
Merlin Chain fournit la principale solution de mise à l'échelle sans connaissance (ZK) de Bitcoin, qui présente les avantages suivants :
- Sécurité : hérite de la sécurité de Bitcoin tout en offrant des avantages supplémentaires en termes d'évolutivité par lots L2.
- Compatibilité EVM : prend en charge la plupart des contrats intelligents, outils de développement et portefeuilles existants, garantissant une interopérabilité transparente.
- Faible coût : utilisez la preuve ZK combinée à zkSNARK pour réduire la consommation d'espace en L1 et optimiser les coûts de transaction pour les utilisateurs.
- Haute performance : déterminisme rapide du réseau grâce à des preuves de validité fréquentes et une évolutivité ultime grâce aux STARK récursifs.
Génération de preuves sans connaissance et vérification des engagements
Le ZK-L2 de Merlin Chain utilise la technologie Polygon CDK, et la preuve sans connaissance est alimentée par le réseau de puissance de calcul décentralisé ZK de Lumoz.
Génération de preuves
Semblable à d'autres chaînes Polygon CDK, la chaîne Merlin gère la génération de preuves et la vérification des transactions via un composant appelé zkProver, qui est un générateur de preuves sans connaissance. Toutes les règles pour les transactions valides sont implémentées et appliquées dans zkProver.
zkProver effectue des calculs mathématiques complexes sous forme de polynômes et de langage assembleur, qui sont ensuite vérifiés sur le contrat intelligent. Ces règles peuvent être considérées comme des contraintes que les transactions doivent suivre afin de modifier l'arbre d'état ou l'arbre de sortie.
Interaction avec les nœuds et la base de données (DB)
zkProver interagit principalement avec deux composants, à savoir les nœuds et les bases de données. Vous trouverez ci-dessous un organigramme qui explique clairement ce processus.
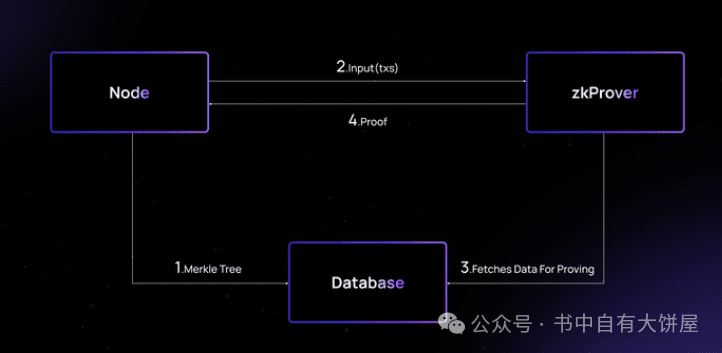
Comme le montre l’organigramme ci-dessus, l’ensemble de l’interaction est divisé en quatre étapes.
1 → Le nœud envoie le contenu de l'arborescence Merkle à la base de données et l'y stocke
2 → Le nœud envoie ensuite la transaction d'entrée à zkProver
3 → zkProver accède à la base de données pour obtenir les informations requises pour une preuve vérifiable des transactions envoyées par le nœud. Ces informations incluent la racine Merkle, les clés frères et sœurs associées et les hachages.
4 → Ensuite, zkProver génère des preuves de transaction et renvoie ces preuves au nœud.
machine à états
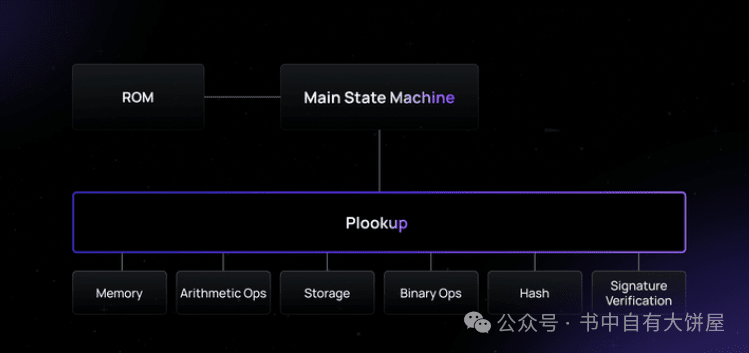
zkProver adopte une conception modulaire. Hormis quelques composants, il se compose principalement d’un parc de machines à états finis. Il dispose d’un total de 13 machines à états finis.
machine à états finis maître
Machine à états finis auxiliaire → SM binaire, SM de stockage, SM mémoire, SM arithmétique, fonction Keccak SM, PoseidonG SM
Machine à états finis auxiliaire → Fill-PG SM, Fill-KK SM, champ de transfert de bits SM, alignement de la mémoire SM, Byte4 SM, ROM SM
Grâce à la conception modulaire de zkProver, la machine à états finis principale peut déléguer autant de tâches que possible à d'autres machines à états finis spécialisées. Cela améliore considérablement l’efficacité du SM principal.
Machine à états finis auxiliaire
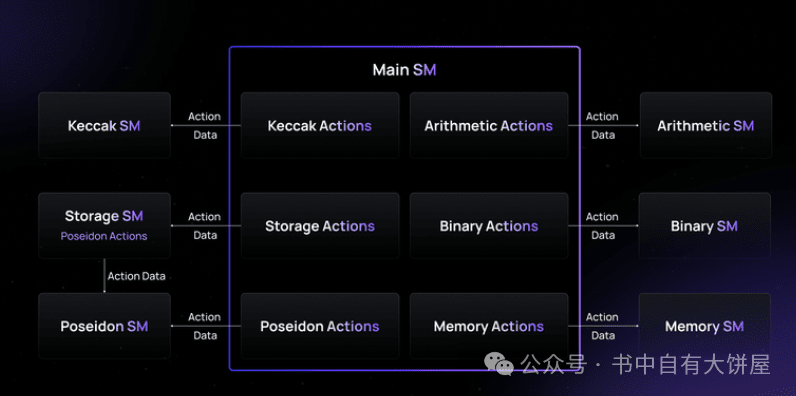
L'actionneur SM principal instruit directement chaque machine à états finis secondaire en envoyant des instructions appropriées (appelées « actions »), comme le montre la figure ci-dessous.
Compilation zéro connaissance
En tant que langage d'assemblage, le langage d'assemblage à connaissance nulle (ou zkASM) est spécifiquement conçu pour mapper les instructions de la machine à états finis principale zkProver à d'autres machines à états finis. Pour les machines à états finis avec micrologiciel, zkASM est l'interprète du micrologiciel.
Le code assembleur spécifié est généré à partir du code zkASM, à l'aide d'instructions dans la machine à états finis principale pour spécifier comment un exécuteur SM donné doit effectuer les calculs. L'exécuteur suit strictement la logique et les conventions du code zkASM, ce qui simplifie la vérification des calculs.
langage d'identité polynomiale
Polynomial Identity Language (ou PIL) est conçu spécifiquement pour zkProver. Presque toutes les machines à états finis utilisent des polynômes pour exprimer leurs calculs. Par conséquent, les transitions d’état dans les machines à états finis doivent satisfaire au calcul d’identités polynomiales spécifiques.
Polygon zkEVM crée la solution la plus efficace aux trois énigmes de la confidentialité, de la sécurité et de l'évolutivité de la blockchain. Le contexte est un système efficace d’engagement sans connaissance. Le schéma d’engagement polynomial est de loin le schéma d’engagement le plus fiable et le plus efficace.
Prouver l'exactitude de l'exécution
La machine à états finale de zkProver est conçue pour exécuter des programmes et garantir que ces programmes s'exécutent correctement.
Par conséquent, chaque machine à états fins auxiliaire contient son propre exécuteur et un programme PIL qui peut être utilisé pour vérifier si toutes les instructions envoyées par l'exécuteur SM principal sont exécutées correctement.
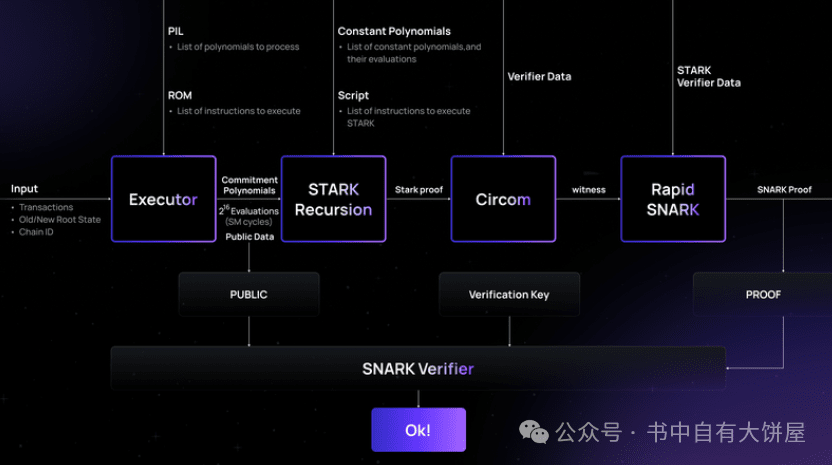
Les composants de zkProver comprennent les quatre parties suivantes.
-Actionneur ou exécuteur principal de la machine à états finis
-Composant récursif STARK
-Bibliothèque Circom
-Zk-SNARK prouveur
En bref, zkProver utilise ces quatre composants pour générer des preuves vérifiables. Par conséquent, les contraintes que chaque lot proposé doit satisfaire sont des contraintes polynomiales ou des identités polynomiales. Tous les lots valides doivent satisfaire certaines contraintes polynomiales.
Actionneur
L'exécuteur ou l'exécuteur principal de la machine à états finis gère l'exécution de zkEVM. C'est là que le nouveau langage assembleur à connaissance nulle (ou zkASM), développé spécifiquement par l'équipe Polygon zkEVM, est utilisé pour interpréter le bytecode EVM.
Il prend en entrée : les transactions, les anciens et les nouveaux états, le ChainID du séquenceur, etc. L'actionneur a également besoin
PIL, la liste polynomiale, la liste de registres et la ROM, stocke et exécute la liste d'instructions
Les paramètres de l'exécuteur doivent satisfaire aux contraintes polynomiales pour chaque lot de transactions valide. Un autre langage développé spécifiquement par l’équipe, appelé Polynomial Identity Language (ou PIL), est utilisé pour coder toutes les contraintes polynomiales.
L'exécuteur exécute toutes les instructions sur le matériel PIL et génère le polynôme validé ; il s'agit de la boucle fine de la machine à états, ou d'une liste de tous les états. Il génère également des données communes qui font partie de l'entrée du validateur zk-SNARK.
Réseau Oracle décentralisé
Dans l'architecture L2 de Merlin Chain, les nœuds séquentiels collectent et regroupent les transactions et génèrent des données de transaction compressées, des racines d'état ZK et des preuves via zkEVM. Le réseau Oracle décentralisé compile ces données L2 et les télécharge sur la racine pivotante du réseau principal Bitcoin, les rendant ainsi accessibles publiquement à l'ensemble du réseau.
Le flux de travail de Merlin Chain peut être résumé comme suit : ZK L2 collecte et regroupe les transactions, puis zkProver génère des preuves. Dans le même temps, les données brutes des transactions, les arbres Merkle, le statut Bitcoin et d'autres données sont agrégées pour former des preuves communes et synchronisées avec le réseau Oracle.
Dès réception de ces données L2, le réseau Oracle effectue une compilation de circuits, soumettant les données compressées et les engagements à la racine pivotante du réseau principal Bitcoin, rendant ces données publiquement vérifiables et accessibles à tous les participants.
Les nœuds Oracle jouent un rôle important dans Merlin Chain. Ils sont non seulement responsables de la vérification des preuves de connaissance nulle dans la chaîne Merlin, mais également du téléchargement des données de couche 2 (L2) dans la racine pivotante du réseau principal Bitcoin.
Règlement final ZKP :
Les nœuds Oracle aident les agrégateurs de preuves à préparer et à soumettre des preuves sans connaissance (ZKP) à la racine pivotante des blocs Bitcoin. Cette preuve confirme la validité de la transaction par lots et met à jour l'état de la chaîne au niveau de la couche 2 sans révéler les détails.
Vérification décentralisée :
En tant qu'entité décentralisée, le réseau de nœuds Oracle assure une vérification conjointe de la disponibilité des données (DA) et des preuves zk. Cela signifie que chaque nœud participe indépendamment au processus de vérification, améliorant ainsi la sécurité et la décentralisation de l'ensemble du système.
Les nœuds Oracle participent non seulement à la vérification et à la confirmation des transactions, mais interagissent également avec le réseau principal Bitcoin, garantissant une intégration transparente et la sécurité des solutions de couche 2 avec le réseau Bitcoin. Cette conception améliore les capacités de Merlin Chain en tant que plateforme blockchain efficace, sécurisée et décentralisée.
Mécanisme de jalonnement des nœuds Oracle
Dans le système de jalonnement multi-jetons de Merlin Chain, le mécanisme de jalonnement est un élément clé pour maintenir la sécurité du réseau, motiver les participants et garantir la décentralisation. Ce mécanisme permet aux utilisateurs de participer au processus de gouvernance et de vérification des données de Merlin Chain en jalonnant différents actifs cryptographiques ou en jalonnant des proxys sur des nœuds Oracle existants.
Sécurité et transparence des actifs
Afin de protéger les actifs promis par les utilisateurs, le système utilise une technologie de multi-signature et de stockage frigorifique pour assurer la sécurité des actifs. Tous les processus de mise et de distribution de récompenses sont ouverts et transparents, et les utilisateurs peuvent vérifier leur statut de mise et les rendements attendus à tout moment. De plus, l’utilisation de contrats intelligents garantit l’immuabilité et l’automatisation du processus de jalonnement, augmentant encore la crédibilité du système.
Récompenses de mise
Les récompenses de mise des nœuds Oracle se composent principalement de deux parties : les récompenses de bloc et les frais de transaction. Les récompenses de bloc sont des jetons Merl émis à un certain taux d’inflation, distribués en fonction du poids de mise du nœud et des performances du réseau. Les frais de transaction sont des jetons BTC et un pourcentage de chaque transaction dans la chaîne Merlin est prélevé sur les frais de transaction.
Les récompenses de mise en jeu seront distribuées en fonction du type et du montant des actifs promis. Les parieurs BTC recevront 40 % des récompenses, les parieurs Merl recevront également 40 % des récompenses et les 20 % restants des récompenses seront distribués aux parieurs d'autres actifs traditionnels (tels que BRC20).
Pour garantir l'équité dans la distribution des récompenses, nous utiliserons un algorithme de moyenne pondérée basé sur la capitalisation boursière et le montant promis. L'algorithme prendra en compte la capitalisation boursière et la liquidité des différents actifs, ainsi que le montant misé sur chaque nœud Oracle, pour calculer les récompenses que chaque nœud devrait recevoir.
mesures de sécurité
Sélection et élimination de nœuds
La sélection des nœuds Oracle sera basée sur une série de critères, notamment le montant de la contribution, la durée en ligne, le taux de réussite de la vérification, etc. Le système évaluera régulièrement les nœuds Oracle et les nœuds peu performants seront éliminés. Les nouveaux nœuds seront sélectionnés en fonction de leurs performances et de l'évaluation de la communauté.
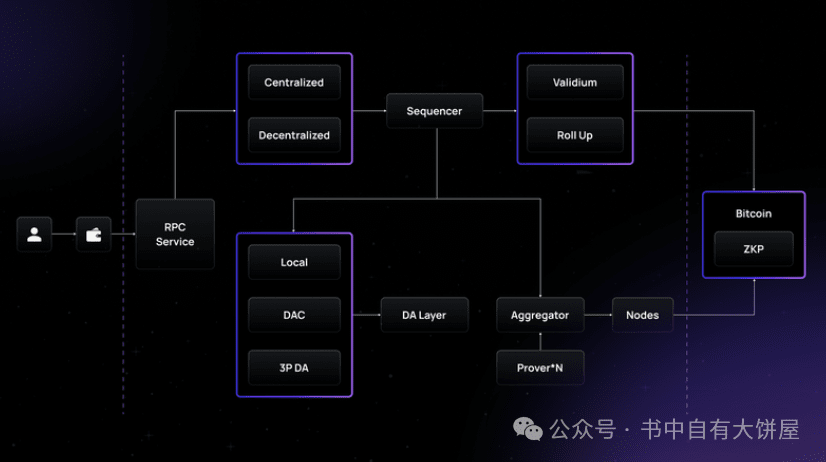
Le processus du ZKP au réseau BTC
Le réseau Oracle décentralisé combine la disponibilité des données (DA) et la vérification à l'épreuve des zk. Le processus spécifique peut être décomposé comme suit :
Constitution de lots :
Les transactions des utilisateurs sont collectées par le trieur et organisées en lots.
Vérification par lots :
Une fois le lot formé, il est vérifié et les données du lot ainsi que leur valeur de hachage sont transférées vers le nœud Oracle.
Validation et stockage des données :
Chaque nœud Oracle vérifie indépendamment les données du lot et stocke les hachages vérifiés dans une base de données locale pour une utilisation ultérieure.
Génération de signatures :
Chaque nœud Oracle génère une signature pour le hachage du lot afin de confirmer l'intégrité et l'authenticité du lot.
Communiquez avec Bitcoin :
Le séquenceur collecte les signatures des membres oracle et les hachages de lots originaux et les soumet à la racine pivotante du réseau Bitcoin.
Vérification de la signature du seuil Bitcoin :
Le séquenceur vérifie la signature soumise par rapport à une liste valide de membres du réseau Oracle et confirme qu'une approbation suffisante a été fournie pour le hachage de lot.
Celestia : couche DA publique
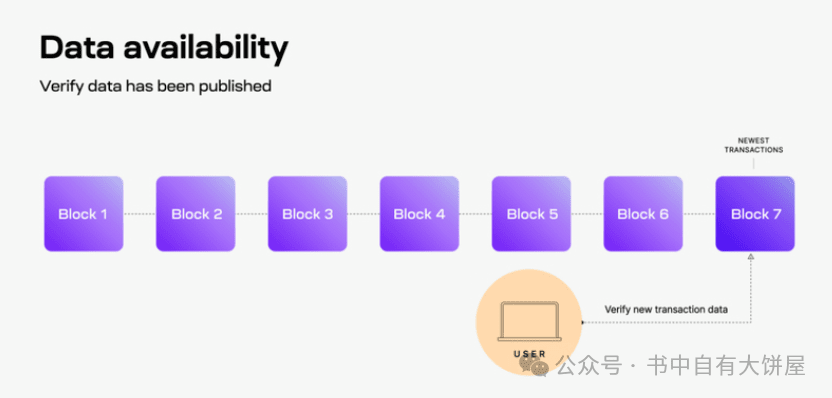
Merlin Chain utilisera Celestia comme couche de disponibilité des données pour garantir que les données de bloc sont publiées de manière prouvée afin que chacun puisse comprendre et stocker l'état de Merlin Chain.
Grâce à Celestia, Merlin Chain permet à quiconque d'accéder aux données historiques afin que les nouveaux nœuds Rollup puissent reconstruire le dernier état en rejouant les blocs historiques. Une fois les données publiées sur Celestia et garanties de disponibilité, les Rollups et les applications se chargent de stocker ses données historiques. Plus précisément, lorsque les nœuds reçoivent un nouveau bloc ajouté à la chaîne, ils vérifient la disponibilité des données. Les nœuds tenteront de télécharger toutes les données de transaction pour le nouveau bloc afin de vérifier la disponibilité. Si le nœud peut télécharger toutes les données de transaction, la disponibilité des données a été vérifiée avec succès, prouvant que les données de bloc ont bien été publiées sur le réseau.
Futures mises à niveau : le mécanisme de preuve de fraude en chaîne de Bitcoin
Le réseau principal bêta de Merlin Chain s'appuie sur le réseau Oracle décentralisé pour fournir sa vérification de la disponibilité des données (DA) ZK-L2 et de la preuve sans connaissance (ZKP). Cependant, en raison du caractère incomplet du réseau Bitcoin de Turing, il n'est pas possible d'effectuer une vérification de preuve sans connaissance directement sur le réseau principal Bitcoin. Par conséquent, les méthodes traditionnelles de vérification des preuves de connaissance nulle sur les réseaux blockchain de couche 1 (comme le montre la solution ZK-Rollup) ne s'appliquent pas au Bitcoin.
Merlin Chain résout ce défi en tirant parti de Taproot pour écrire des preuves agrégées sans connaissance et cumuler les données sur le réseau principal Bitcoin. Ce processus garantit que les données ZK-Rollup sont ancrées dans Bitcoin et restent immuables. Cependant, cela ne peut à lui seul garantir la validité et l’exactitude des transactions au sein de ZK-Rollup, ni utiliser pleinement le puissant mécanisme de consensus de Bitcoin pour garantir la sécurité de la couche 2 de ZK-Rollup.
Dans les futures mises à niveau, Merlin Chain prévoit d'introduire un mécanisme anti-fraude sur la chaîne Bitcoin : les nœuds du réseau Oracle décentralisé doivent à l'avance engager BTC sur le réseau Bitcoin, constituant la base du mécanisme de contestation sur la chaîne Bitcoin. Les utilisateurs peuvent lancer des défis au ZK-Rollup sur la base des données de transaction compressées, des racines d'état ZK et des preuves ZK sur le réseau principal Bitcoin. S'il y a une incohérence entre les données de preuve de contestation et la preuve, les utilisateurs peuvent réclamer des actifs pré-jalonnés sur le réseau principal Bitcoin et ZK-Rollup reviendra au dernier état vérifié.
Merlin Chain utilise le mécanisme anti-fraude sur la chaîne Bitcoin pour garantir l'exactitude des données et du ZKP soumis par le réseau Oracle décentralisé. Par rapport au cumul optimiste, le réseau principal Bitcoin n'effectue plus de preuve de fraude sur l'ensemble du volume de transactions, mais se concentre sur la vérification de la sécurité de la racine de l'état ZK et de la preuve ZK. Cela augmente considérablement la vitesse.
Économie symbolique
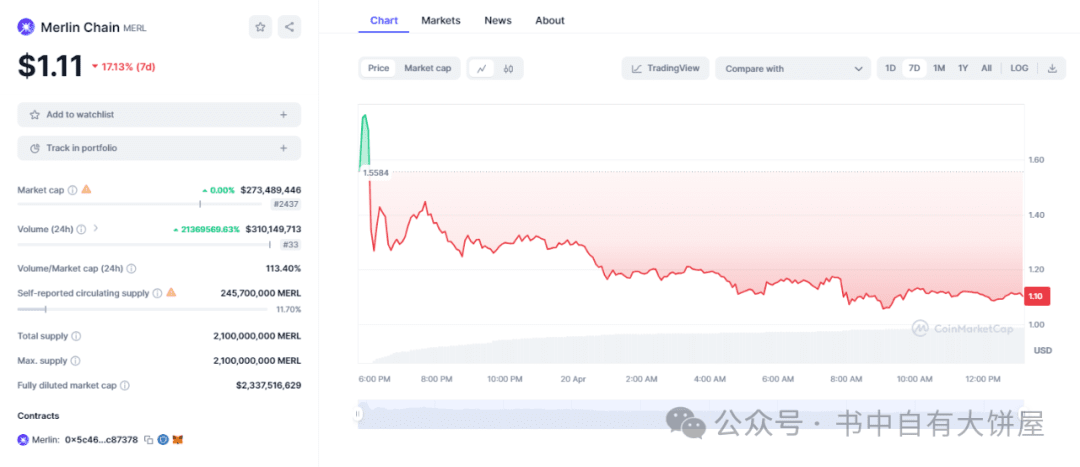
Le nombre total de jetons est de 2 100 000 000, dont 245 700 000 sont actuellement en circulation, avec un taux de circulation de 11,7 %. Le prix actuel de la monnaie est d'environ 1,1 $ US et le FDV global a atteint 2,2 milliards de dollars US. Malheureusement, la distribution des jetons n'a pas été trouvée.
En conclusion, ce projet est en effet en avance sur les autres BTC Layer 2 en termes de technologie, d'écologie et de TVL global, en particulier le TVL qui parle de lui-même (3 milliards de dollars américains), et l'arb n'est que de 2,6 milliards par rapport aux autres BTC Layer2. , comme stacksTVL, ce n'est que 100 millions, tandis que le FDV de stacks compte actuellement 4 milliards de dollars américains. La valeur marchande globale des principaux projets d'evm layer2 est de 8 à 10 milliards de FDV, donc de ce point de vue, Merlin se situe en fait encore dans une fourchette sous-estimée.