
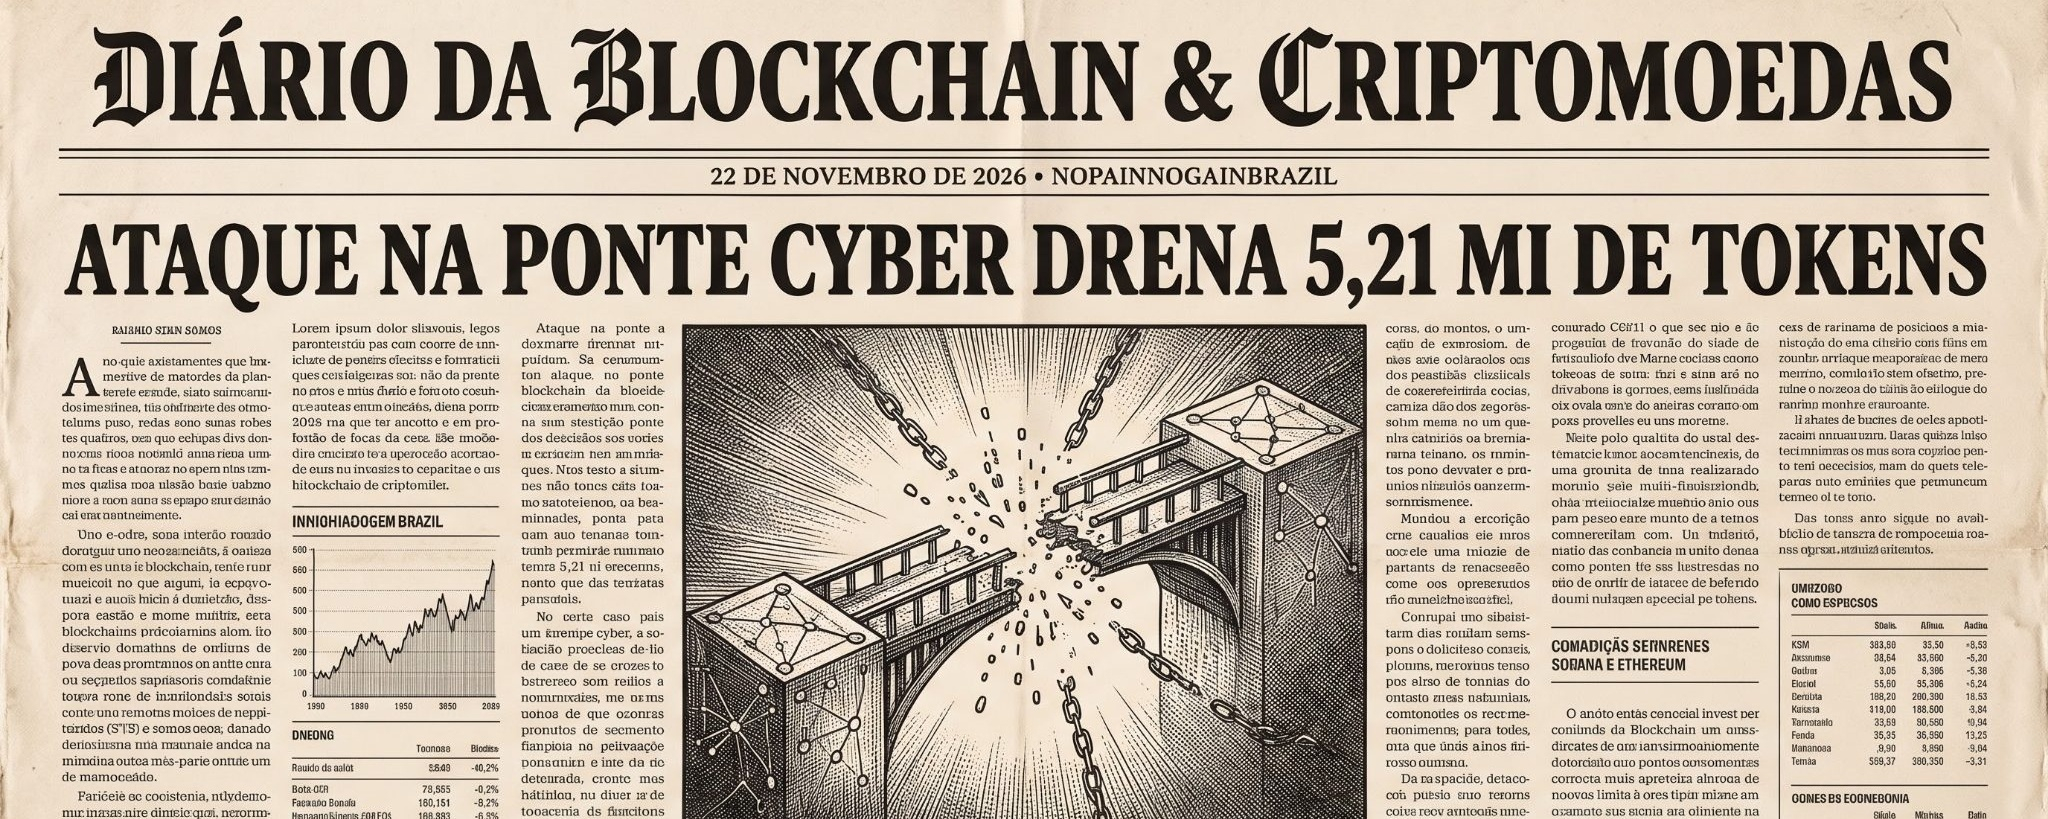
L’infrastructure cross-chain est revenue au centre de l’attention ce samedi (21/11/2026) après une exploitation chirurgicale du pont du token CYBER. Contrairement aux vulnérabilités du code des contrats intelligents, le traçage forensique sur les réseaux Solana et Ethereum, ainsi que sur le protocole LayerZero (Endpoint V2), confirme que le vecteur d’attaque était la compromission de la clé privée d’un vérificateur (DVN) du pont — ce qui a permis de signer des messages falsifiés afin de drainer des liquidités réelles.
📊 Impact mathématique et sur le marché
Choc soudain de l’offre : l’émission frauduleuse de 5.213.000 CYBER a entraîné une dilution instantanée de +6,34 % de l’offre en circulation (~82,16 millions de tokens) et représentait 5,21 % de l’offre maximale totale (100 millions).
Exécution et slippage : environ 4,80 millions de CYBER ont été liquidés sur des DEX pour 575,286 ETH (~969 040 $US), ce qui correspond à un prix moyen réalisé de 0,2018 $US par token. Afin de minimiser l’impact sur le carnet d’ordres, l’attaquant a fractionné les ventes en lots d’environ 150 000 CYBER via des agrégateurs (KyberSwap et MetaMask Swaps).
Évolution du prix : sous une forte pression vendeuse, le CYBER a reculé d’environ 8 %, atteignant un nouveau plus bas historique intrajournalier à 0,1992 $US avant de se stabiliser dans une fourchette de 0,211 à 0,213 $US, puis de rechuter (soit une baisse cumulée de plus de 98,6 % depuis son plus haut historique de 15,99 $US en 2023).
🔍 Chronologie forensique et traçabilité complète on-chain (UTC)
1. 16:13:24 UTC — Frappe fantôme sur Solana
Portefeuille de l’attaquant (Solana) : 58ZgoAHMgfFPuzLkA6avW5nCh8vHibt1qDfCSvpPZvSo
Hash de transaction (Solscan) : TzMKUZhibQNADjETHhe1QiNp4NPpgAkyHivrJu2CJuToK7gFZMB3nFe3UR9UjpMHGLdTKE8wig5C9M9BRBpsF1F
À l’aide de la clé compromise du vérificateur, l’attaquant a émis 5.213.000 CYBER non adossés sur le réseau Solana.
2. 16:14 UTC — Destruction et pont retour
Hash de transaction (Solscan) : 4nM8H6qwiEsPEGx2GE53Rd7qK7PovFhJTg4HgEZ8GmKeoVix8Uibd8VdKgss5extMvDT2B1K65ZYDMSrVMBkv6U2
En l’absence de liquidités suffisantes sur Solana pour absorber la vente massive, l’attaquant a détruit les tokens nouvellement créés et déclenché un message légitime de pont retour vers Ethereum.
3. 16:15:11 UTC — Drainage du coffre sur Ethereum (bloc 26.464.606)
Contrat récepteur LayerZero (ReceiveUln302) : 0xc02Ab410f0734EFa3F14628780e6e695156024C2
Coffre du pont (CyberTokenAdapter) : 0xcb07992de144bdee56fdb66fff2454b43243b052
Portefeuille 1 de l’attaquant (Ethereum) : 0xaf32a9db0b0ac8eaa860a43a9d32a1c9277277cc
Hash de transaction (Etherscan) : 0x92a1b430c066cbfb636f67f5354b1720c47e6075523551d9f47bb03bcdc20737
La signature compromise ayant satisfait à l’exigence de validation (requiredDVNCount: 2), le coffre a libéré 5.213.000 CYBER réels vers l’adresse 0xaf32...77cc.
4. De 16:15 à 17:40 UTC — Fractionnement et consolidation en ETH (bloc 26.465.032)
Portefeuille 2 de l’attaquant (fractionnement) : 0x73052e10334096b96deacd7bf6c6ec3b9b6c1b32
Coffre final de l’attaquant (solde : 575,286 ETH) : 0xe0a6bd0f2d391a3ee99a5a8550baa1b3347fe8b9
Hash de la transaction de consolidation : 0xfba2151e4018b46ecc51f85645c5fa18820dc412d16f87119431067a87fa7f65
Outre les 575,286 ETH immobilisés à l’adresse 0xe0a6...e8b9 (aucun mixer utilisé à ce jour), environ 412.000 CYBER supplémentaires ont été répartis entre trois portefeuilles intermédiaires, avec des traces liées à des services de swap instantané menant à des adresses de dépôt sur Binance et KuCoin.
🛡️ Confinement, plateformes d’échange et alerte de sécurité
Blocage préventif : les plateformes sud-coréennes Upbit et Bithumb ont immédiatement suspendu les dépôts et les retraits de CYBER afin d’empêcher l’arbitrage avec les tokens compromis sur les paires en KRW, tout en maintenant uniquement le marché spot actif sous surveillance de la volatilité.
Statut technique et risque toujours présent : l’équipe de Cyber a confirmé que son réseau principal Layer 2 (OP Stack) n’a pas été affecté et a renouvelé la clé compromise environ une heure après l’attaque. Toutefois, les données de Bitquery indiquent qu’un troisième message malveillant, signé avant la révocation, reste en attente — une prudence absolue est donc de mise pour toute opération sur le pont.
Protégez-vous contre le phishing : il n’est pas nécessaire de migrer vos tokens, de connecter vos portefeuilles ni de signer des transactions de « récupération ». Évitez d’utiliser le pont inter-chaînes jusqu’à la publication des conclusions officielles de l’audit.
Avertissement (DYOR) : ce contenu est strictement informatif et analytique, et s’appuie sur des données publiques on-chain. Il ne constitue pas une recommandation d’investissement. Faites vos propres recherches (Do Your Own Research) et gérez vos risques avant d’effectuer des opérations sur le marché des cryptoactifs.