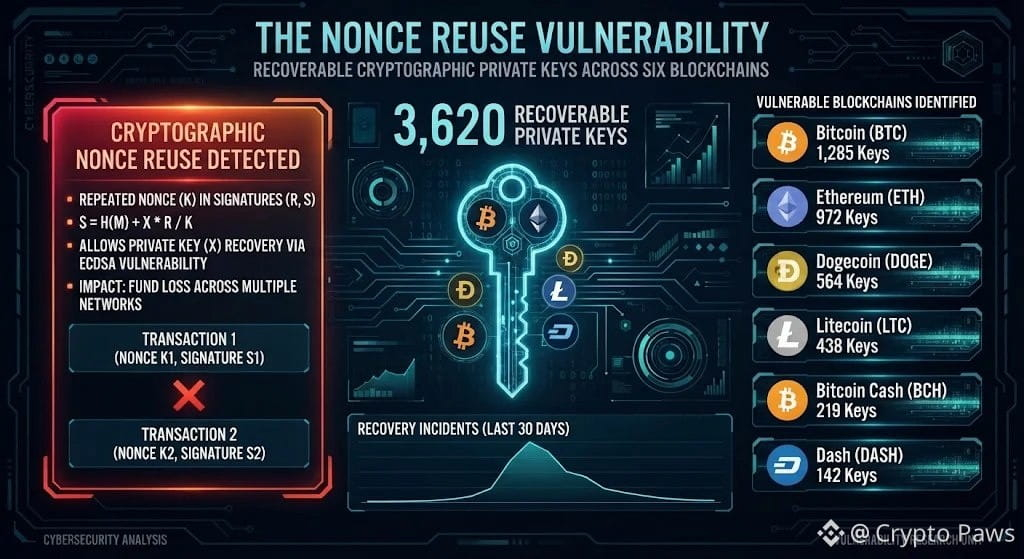
3 620 clés privées récupérées sur six blockchains
Une étude de l’Université de Liège a révélé une faille critique dans la manière dont certains portefeuilles crypto génèrent des signatures numériques : 3 620 clés privées récupérables ont ainsi été exposées sur Bitcoin (~3 278), Ethereum, Dogecoin, Litecoin, Bitcoin Cash et Dash. Des bots automatisés ont ciblé des portefeuilles de test exposés en quelques secondes.
Comment la réutilisation d’un nonce expose les clés Signer une transaction nécessite un nombre secret unique appelé nonce. Si le logiciel d’un portefeuille réutilise le même nonce avec la même clé privée pour deux signatures, toute personne observant les données publiques peut résoudre mathématiquement la clé privée elle-même.
Contexte et enseignement Les clés récupérables ne signifient pas que tous les portefeuilles concernés ont été vidés ni que les blockchains sous-jacentes ont échoué. Cela rappelle néanmoins clairement que même les réseaux les plus robustes ne peuvent pas protéger les utilisateurs contre un logiciel de signature défectueux.
Feriez-vous confiance à un portefeuille contenant des fonds importants si vous ne pouviez pas vérifier la sécurité de ses signatures ?
$PIEVERSE
$MMT
$ENSO
#CanBTCReboundAfterFallingBelow60K?
#GlobalStocksFaceLongestLosingStreakSince2023
#AnthropicPlungesTowardIPOPriceonDay2
#TwentyOneCapitalAdds172.25BTC
Une étude de l’Université de Liège a révélé une faille critique dans la manière dont certains portefeuilles crypto génèrent des signatures numériques : 3 620 clés privées récupérables ont ainsi été exposées sur Bitcoin (~3 278), Ethereum, Dogecoin, Litecoin, Bitcoin Cash et Dash. Des bots automatisés ont ciblé des portefeuilles de test exposés en quelques secondes.
Comment la réutilisation d’un nonce expose les clés Signer une transaction nécessite un nombre secret unique appelé nonce. Si le logiciel d’un portefeuille réutilise le même nonce avec la même clé privée pour deux signatures, toute personne observant les données publiques peut résoudre mathématiquement la clé privée elle-même.
Contexte et enseignement Les clés récupérables ne signifient pas que tous les portefeuilles concernés ont été vidés ni que les blockchains sous-jacentes ont échoué. Cela rappelle néanmoins clairement que même les réseaux les plus robustes ne peuvent pas protéger les utilisateurs contre un logiciel de signature défectueux.
Feriez-vous confiance à un portefeuille contenant des fonds importants si vous ne pouviez pas vérifier la sécurité de ses signatures ?
$PIEVERSE
$MMT
$ENSO
#CanBTCReboundAfterFallingBelow60K?
#GlobalStocksFaceLongestLosingStreakSince2023
#AnthropicPlungesTowardIPOPriceonDay2
#TwentyOneCapitalAdds172.25BTC