#bitcoinwalletsignatureflawexploitablewithinseconds
🚨🔐 Selon une nouvelle étude de chercheurs belges, l’erreur de réutilisation du nombre aléatoire (nonce) dans les signatures des portefeuilles Bitcoin peut être exploitée en quelques secondes par des bots automatisés.
Les chercheurs de l’Université de Liège Vincent Jacquot et Benoit Donnet ont démontré lors d’une expérience en direct à quelle vitesse des portefeuilles peuvent être vidés lorsque des nombres aléatoires (nonces), qui devraient être à usage unique dans les opérations cryptographiques, sont réutilisés. En passant également au crible les données historiques, l’équipe a établi que cette erreur mettait en danger des milliers de portefeuilles, dont la valeur totale a atteint un pic de 106 millions de dollars.
📌 Points clés
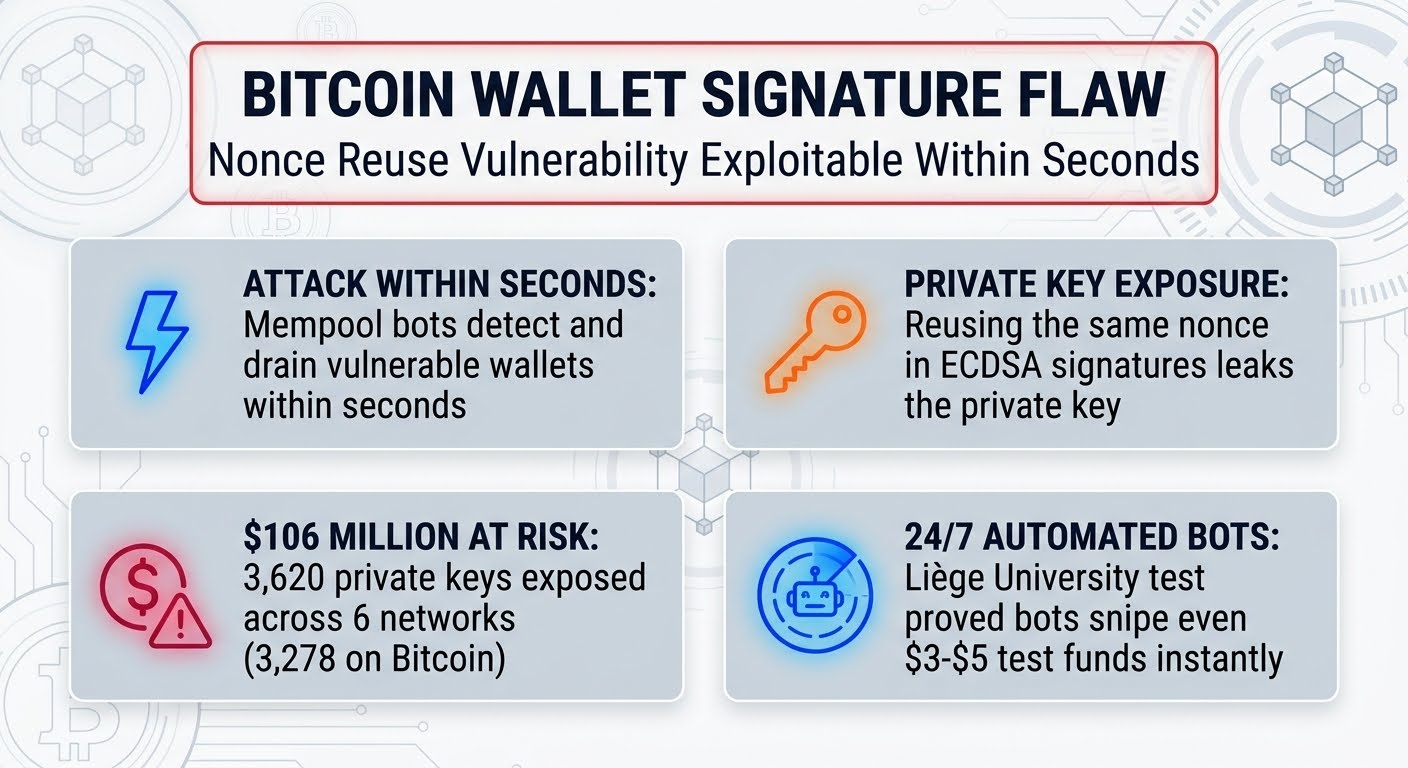
⚡ Une attaque en quelques secondes : Après avoir approvisionné de 3 à 5 dollars un portefeuille Bitcoin volontairement vulnérable et signé une transaction avec le même nombre aléatoire (nonce), les chercheurs ont vu des bots d’attaque automatisés entrer en action quelques secondes plus tard. Au moins deux bots différents se sont alors disputé les fonds dans le mempool.🔑 Comment la clé privée est-elle volée ? Avec la méthode de signature ECDSA, lorsqu’une même clé privée utilise le même nombre aléatoire (nonce) pour deux transactions différentes, la clé privée secrète du portefeuille peut être calculée directement, par des moyens mathématiques, à partir des données publiques de la blockchain.💰 Un risque de 106 millions de dollars : En passant au crible les réseaux Bitcoin, Ethereum, Dogecoin, Litecoin, Bitcoin Cash et Dash, l’équipe a découvert 3.620 clés privées exposées par cette erreur (dont 3.278 sur le réseau Bitcoin). Le solde total de ces adresses a atteint environ 106 millions de dollars à son pic.🤖 Des bots à l’affût 24 h/24 et 7 j/7 : L’étude démontre que, plutôt que de cibler des personnes en particulier, les attaquants utilisent des logiciels automatisés qui analysent en permanence les réseaux blockchain et le mempool, et monétisent instantanément la moindre erreur d’aléa (entropie).
$BTCDOM $BLESS $SKY
🚨🔐 Selon une nouvelle étude de chercheurs belges, l’erreur de réutilisation du nombre aléatoire (nonce) dans les signatures des portefeuilles Bitcoin peut être exploitée en quelques secondes par des bots automatisés.
Les chercheurs de l’Université de Liège Vincent Jacquot et Benoit Donnet ont démontré lors d’une expérience en direct à quelle vitesse des portefeuilles peuvent être vidés lorsque des nombres aléatoires (nonces), qui devraient être à usage unique dans les opérations cryptographiques, sont réutilisés. En passant également au crible les données historiques, l’équipe a établi que cette erreur mettait en danger des milliers de portefeuilles, dont la valeur totale a atteint un pic de 106 millions de dollars.
📌 Points clés
⚡ Une attaque en quelques secondes : Après avoir approvisionné de 3 à 5 dollars un portefeuille Bitcoin volontairement vulnérable et signé une transaction avec le même nombre aléatoire (nonce), les chercheurs ont vu des bots d’attaque automatisés entrer en action quelques secondes plus tard. Au moins deux bots différents se sont alors disputé les fonds dans le mempool.🔑 Comment la clé privée est-elle volée ? Avec la méthode de signature ECDSA, lorsqu’une même clé privée utilise le même nombre aléatoire (nonce) pour deux transactions différentes, la clé privée secrète du portefeuille peut être calculée directement, par des moyens mathématiques, à partir des données publiques de la blockchain.💰 Un risque de 106 millions de dollars : En passant au crible les réseaux Bitcoin, Ethereum, Dogecoin, Litecoin, Bitcoin Cash et Dash, l’équipe a découvert 3.620 clés privées exposées par cette erreur (dont 3.278 sur le réseau Bitcoin). Le solde total de ces adresses a atteint environ 106 millions de dollars à son pic.🤖 Des bots à l’affût 24 h/24 et 7 j/7 : L’étude démontre que, plutôt que de cibler des personnes en particulier, les attaquants utilisent des logiciels automatisés qui analysent en permanence les réseaux blockchain et le mempool, et monétisent instantanément la moindre erreur d’aléa (entropie).
$BTCDOM $BLESS $SKY