#BitcoinWalletSignatureFlawExploitableWithinSeconds
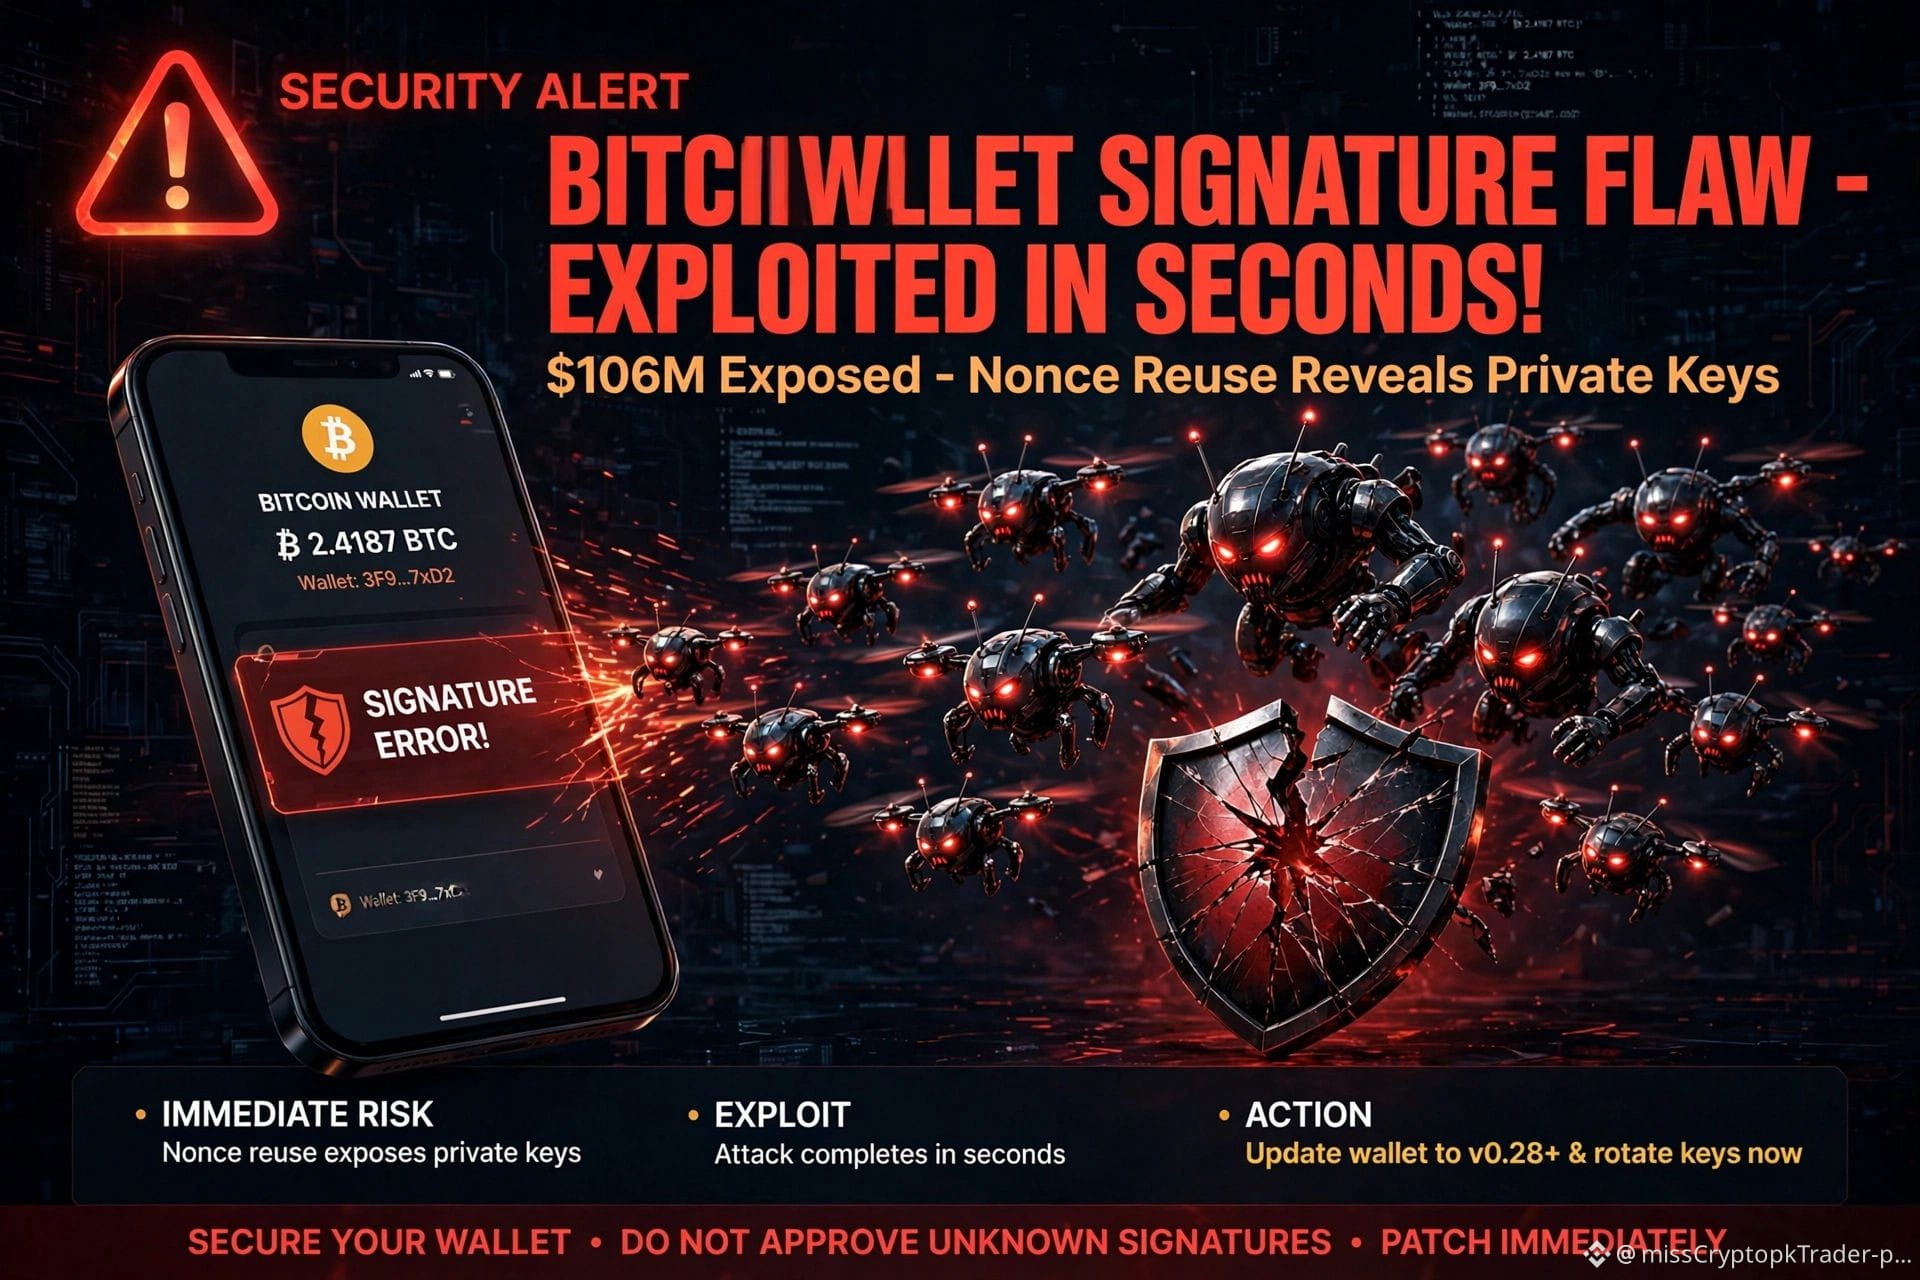
🚨 FAILLE DE SIGNATURE DES PORTEFEUILLES BITCOIN — EXPLOITÉE EN QUELQUES SECONDES !
Des bots attaquent dans le mempool — 1 erreur = clés perdues !
🎓 Recherche de l’Université de Liège — 20 nov. 2026 !
🧪 Portefeuilles pièges à 3-5 $ → attaqués par des bots en 1-2 secondes !
🔑 Réutilisation du nonce = clé privée exposée par une simple équation algébrique !
💰 Exposition maximale de 106 M$ — 3 278 clés BTC récupérées !
COMMENT VOUS PROTÉGER ! 🛡️
✅ Utilisez UNIQUEMENT des portefeuilles modernes, à jour et réputés !
✅ N’utilisez JAMAIS de portefeuilles anciens, non maintenus ou inconnus !
✅ METTEZ À JOUR immédiatement le micrologiciel et l’application de votre portefeuille !
✅ Utilisez des portefeuilles avec des nonces déterministes RFC 6979 / Schnorr / Taproot !
✅ Utilisez un portefeuille matériel et vérifiez l’adresse sur l’écran de l’appareil !
✅ Ne réutilisez JAMAIS vos clés avec des outils douteux !
✅ Si vous avez utilisé un ancien portefeuille, transférez vos fonds vers un NOUVEAU portefeuille avec une nouvelle phrase de récupération !
💡 Mettre à jour le micrologiciel NE corrige PAS une phrase de récupération déjà créée avec une version vulnérable !
✅ Le protocole Bitcoin est SÛR — la faille concerne les anciens logiciels de portefeuille !
🛡️ Utilisez un portefeuille moderne + faites la mise à jour maintenant + créez une nouvelle phrase de récupération !
À vous de choisir ? 👇
MISE À JOUR MAINTENANT 🔴
PORTEFEUILLE MATÉRIEL 🟢
NOUVELLE PHRASE DE RÉCUPÉRATION 🟡
#bitcoin #BTC #WalletSecurity #CryptoNews
$BTC $ETH $ZIL
🚨 FAILLE DE SIGNATURE DES PORTEFEUILLES BITCOIN — EXPLOITÉE EN QUELQUES SECONDES !
Des bots attaquent dans le mempool — 1 erreur = clés perdues !
🎓 Recherche de l’Université de Liège — 20 nov. 2026 !
🧪 Portefeuilles pièges à 3-5 $ → attaqués par des bots en 1-2 secondes !
🔑 Réutilisation du nonce = clé privée exposée par une simple équation algébrique !
💰 Exposition maximale de 106 M$ — 3 278 clés BTC récupérées !
COMMENT VOUS PROTÉGER ! 🛡️
✅ Utilisez UNIQUEMENT des portefeuilles modernes, à jour et réputés !
✅ N’utilisez JAMAIS de portefeuilles anciens, non maintenus ou inconnus !
✅ METTEZ À JOUR immédiatement le micrologiciel et l’application de votre portefeuille !
✅ Utilisez des portefeuilles avec des nonces déterministes RFC 6979 / Schnorr / Taproot !
✅ Utilisez un portefeuille matériel et vérifiez l’adresse sur l’écran de l’appareil !
✅ Ne réutilisez JAMAIS vos clés avec des outils douteux !
✅ Si vous avez utilisé un ancien portefeuille, transférez vos fonds vers un NOUVEAU portefeuille avec une nouvelle phrase de récupération !
💡 Mettre à jour le micrologiciel NE corrige PAS une phrase de récupération déjà créée avec une version vulnérable !
✅ Le protocole Bitcoin est SÛR — la faille concerne les anciens logiciels de portefeuille !
🛡️ Utilisez un portefeuille moderne + faites la mise à jour maintenant + créez une nouvelle phrase de récupération !
À vous de choisir ? 👇
MISE À JOUR MAINTENANT 🔴
PORTEFEUILLE MATÉRIEL 🟢
NOUVELLE PHRASE DE RÉCUPÉRATION 🟡
#bitcoin #BTC #WalletSecurity #CryptoNews
$BTC $ETH $ZIL