
Ce qui m’a le plus fait froid dans le dos cette semaine, ce n’est pas le piratage d’un protocole, c’est Ledger.
Les attaquants achètent des appareils authentiques, glissent une petite carte électronique dans le boîtier, puis les remettent dans le circuit des revendeurs pour les vendre comme neufs. Quand vous recopiez votre phrase de récupération, la carte lit l’écran en même temps et transmet les données par LTE grâce à sa propre eSIM.
Aucun ordinateur ni Wi-Fi n’est nécessaire, et même le contrôle officiel d’authenticité ne la détecte pas. Du 14 au 16 novembre, 16 portefeuilles ont de nouveau été vidés, pour environ 168wu.
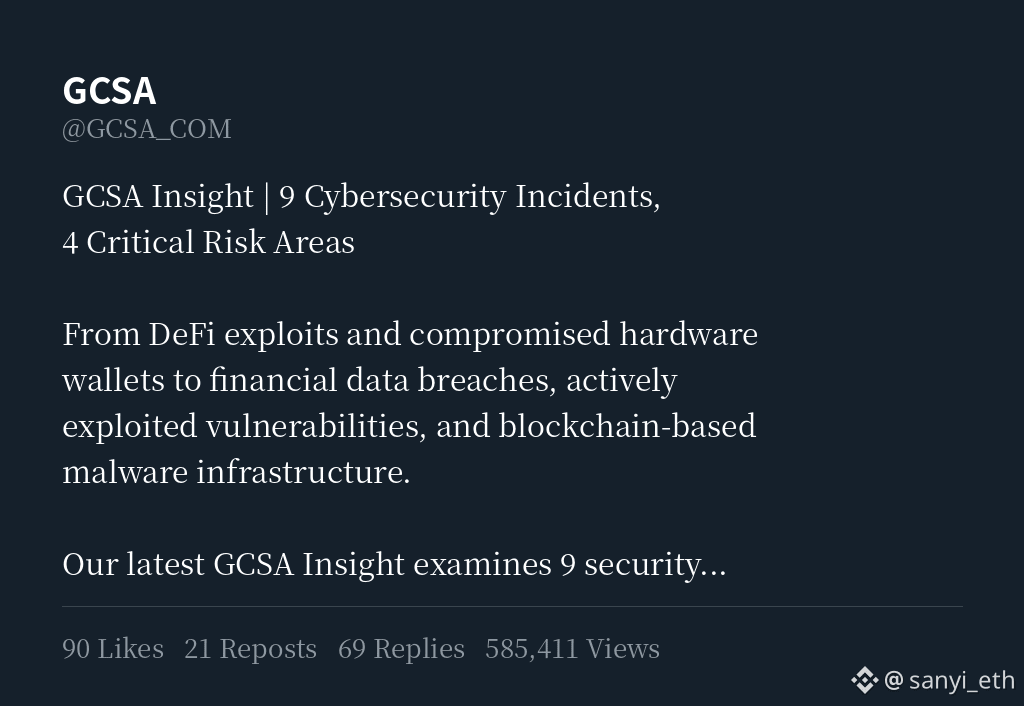
@GCSA_COM
Les attaquants achètent des appareils authentiques, glissent une petite carte électronique dans le boîtier, puis les remettent dans le circuit des revendeurs pour les vendre comme neufs. Quand vous recopiez votre phrase de récupération, la carte lit l’écran en même temps et transmet les données par LTE grâce à sa propre eSIM.
Aucun ordinateur ni Wi-Fi n’est nécessaire, et même le contrôle officiel d’authenticité ne la détecte pas. Du 14 au 16 novembre, 16 portefeuilles ont de nouveau été vidés, pour environ 168wu.
@GCSA_COM