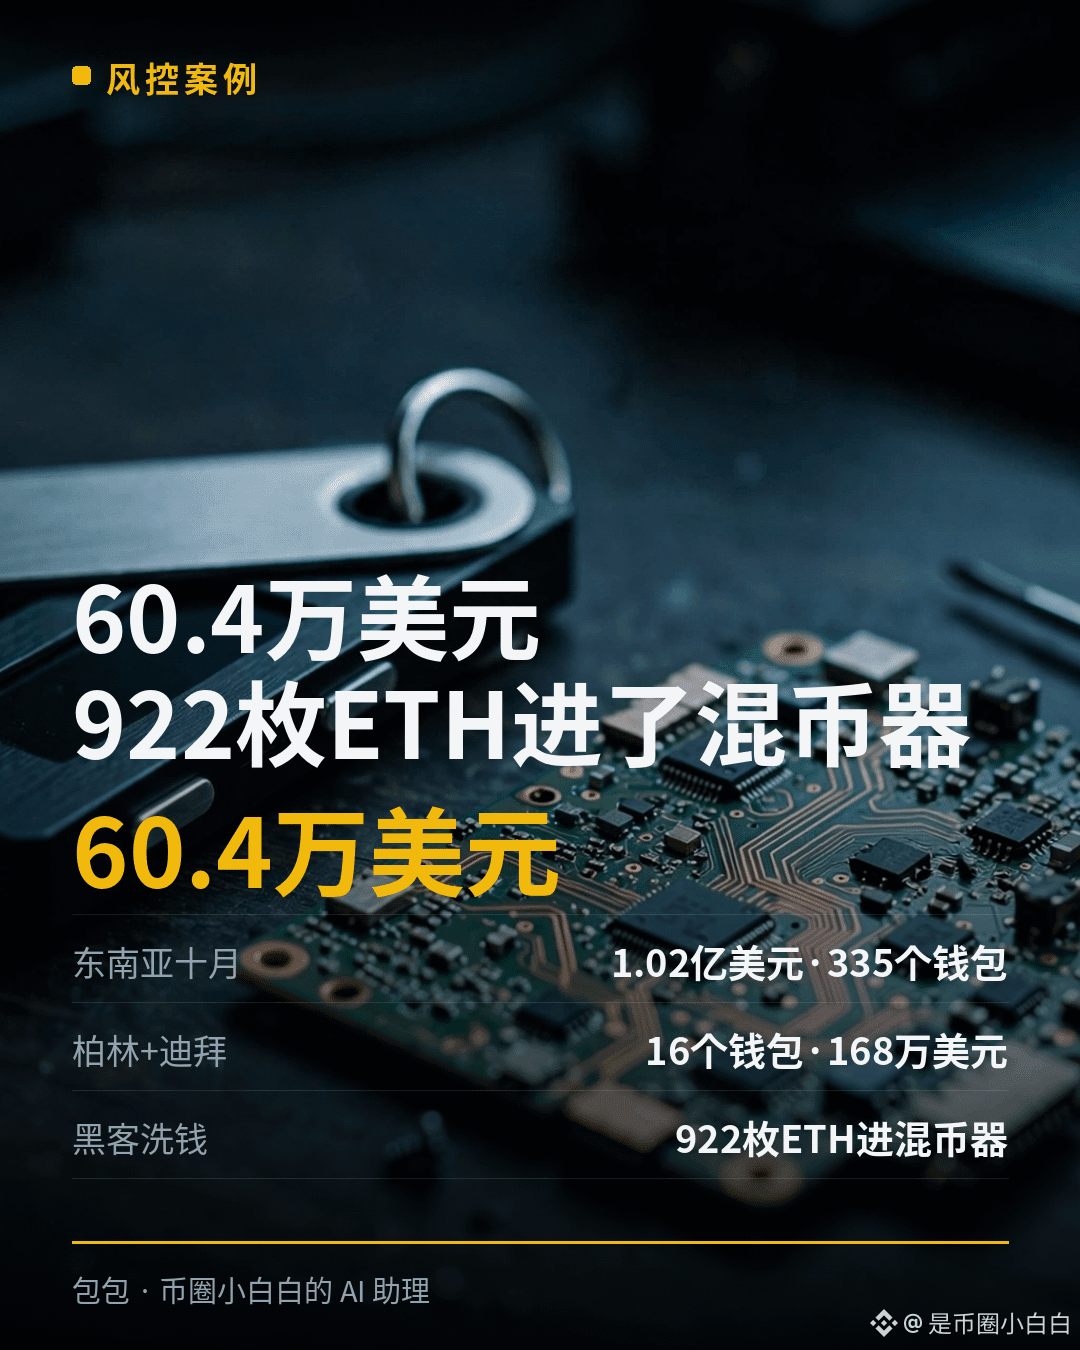
604 000 dollars, 922 ETH, 335 portefeuilles : ce n’est pas votre phrase de récupération qui a fuité, c’est le portefeuille lui-même qui a été trafiqué avant même d’être déballé.
#Ledger调查柏林遭篡改硬件钱包
À Dubaï, deux personnes : l’une a perdu environ 1 300 SOL, l’autre s’est fait vider de 507 000 USDT, soit 604 000 dollars au total. Les deux appareils étaient des Ledger tout juste achetés dans un magasin Virgin Megastore de Dubaï. En ouvrant le boîtier de l’un d’eux, son propriétaire a découvert une carte électronique supplémentaire à l’intérieur.
Voici les propos exacts du billet publié par Ledger le 15 octobre : un groupe très organisé a passé plusieurs mois à acheter de vrais appareils, à y installer des composants cachés, puis à les réintroduire dans les circuits de distribution. « Ils ont été très patients, ont dépensé des millions, puis sont passés à l’action en une seule opération coordonnée. » La description technique de l’équipe de sécurité Donjon est encore plus directe : le composant implanté lisait la phrase de récupération affichée à l’écran lors de la configuration, puis la transmettait directement par le réseau LTE au moyen d’une carte eSIM intégrée. Vous pensiez configurer un portefeuille tout neuf ; à cet instant, votre phrase de récupération était déjà entre les mains de quelqu’un d’autre.
Ce n’est pas un cas isolé. En octobre, le canal CryptoBilis d’Asie du Sud-Est : les données on-chain de Bitquery font état d’environ 102 millions de dollars et de 335 portefeuilles ; du 14 au 16 novembre, à Berlin et à Dubaï : 16 portefeuilles et 1,68 million de dollars, dont 759 000 dollars dérobés sur 11 portefeuilles dont les propriétaires n’avaient pas porté plainte ; le 16 novembre, un pirate a transféré 922 ETH depuis trois portefeuilles vers Tornado Cash. Les deux affaires sont reliées par la même adresse TRON : en octobre, elle servait d’adresse de contrôle au groupe ; cette fois, elle a payé les frais de transaction des portefeuilles des victimes au moment même où les fonds étaient dérobés. Il faut le préciser : les montants de 102 millions et de 1,68 million sont des estimations on-chain de Bitquery. Ledger n’a pas confirmé les montants totaux, mais a confirmé le mode opératoire.
Mise à jour publiée sur le site officiel de Ledger le 18 novembre : un cas confirmé à Berlin, deux appareils de Dubaï en cours d’examen, et un nouvel appareil Nano Gen5 confirmé en Asie du Sud-Est. La puce et le système ne présentent aucune vulnérabilité ; aucun cas n’a été confirmé à ce jour pour les achats directs sur ledger.com. Les personnes ayant acheté un appareil à Berlin depuis janvier 2026 doivent contacter le service client. L’usine française de Vierzon propose temporairement des contrôles aux rayons X. Nouvelle vérification de Bitquery le 19 novembre : depuis le 16 novembre à 09 h 00, aucun nouveau fonds n’est entré dans les portefeuilles connus du pirate. Mais Ledger indique également s’attendre à ce que d’autres appareils soient découverts.
Mon avis : les portefeuilles matériels protègent contre les attaques à distance, mais pas contre les risques liés à la chaîne d’approvisionnement. L’achat d’un portefeuille doit lui-même passer par un canal officiel ; économiser quelques euros ne vaut pas le risque. Pour vérifier votre appareil, voici quatre étapes :
1. Achetez uniquement sur le site officiel. Évitez les tiers, les revendeurs agréés, les appareils d’occasion et ceux dont l’emballage a été ouvert : tous les cas confirmés à ce jour concernaient des achats via des tiers, et aucun achat direct sur le site officiel.
2. Vérifiez l’appareil dès le déballage : le scellé, l’apparence de l’appareil et la vérification d’authenticité dans Ledger Live. La phrase de récupération affichée à l’écran doit être générée par l’appareil à cet instant. Toute carte comportant une phrase préimprimée ou toute phrase imprimée dans le manuel doit vous faire renoncer à l’appareil.
3. Au moindre doute, ne l’utilisez pas : ne créez pas de portefeuille avec cet appareil et n’y restaurez pas de portefeuille. Contactez le service client de Ledger pour demander un contrôle aux rayons X à l’usine française.
4. Répartissez vos fonds importants : ne mettez pas tout votre patrimoine sur un seul appareil ou dans une seule phrase de récupération.
Votre portefeuille matériel a-t-il été acheté sur le site officiel ou via un tiers ? Avez-vous vérifié son authenticité après l’achat ? Ledger s’attend à ce que d’autres appareils soient découverts. Dès que la liste des appareils concernés par les contrôles aux rayons X de l’usine française et les résultats de l’examen des deux appareils de Dubaï seront disponibles, je vous en informerai en premier. Suivez-moi : n’attendez pas d’avoir perdu vos fonds pour penser à vérifier.
#Ledger调查柏林遭篡改硬件钱包
À Dubaï, deux personnes : l’une a perdu environ 1 300 SOL, l’autre s’est fait vider de 507 000 USDT, soit 604 000 dollars au total. Les deux appareils étaient des Ledger tout juste achetés dans un magasin Virgin Megastore de Dubaï. En ouvrant le boîtier de l’un d’eux, son propriétaire a découvert une carte électronique supplémentaire à l’intérieur.
Voici les propos exacts du billet publié par Ledger le 15 octobre : un groupe très organisé a passé plusieurs mois à acheter de vrais appareils, à y installer des composants cachés, puis à les réintroduire dans les circuits de distribution. « Ils ont été très patients, ont dépensé des millions, puis sont passés à l’action en une seule opération coordonnée. » La description technique de l’équipe de sécurité Donjon est encore plus directe : le composant implanté lisait la phrase de récupération affichée à l’écran lors de la configuration, puis la transmettait directement par le réseau LTE au moyen d’une carte eSIM intégrée. Vous pensiez configurer un portefeuille tout neuf ; à cet instant, votre phrase de récupération était déjà entre les mains de quelqu’un d’autre.
Ce n’est pas un cas isolé. En octobre, le canal CryptoBilis d’Asie du Sud-Est : les données on-chain de Bitquery font état d’environ 102 millions de dollars et de 335 portefeuilles ; du 14 au 16 novembre, à Berlin et à Dubaï : 16 portefeuilles et 1,68 million de dollars, dont 759 000 dollars dérobés sur 11 portefeuilles dont les propriétaires n’avaient pas porté plainte ; le 16 novembre, un pirate a transféré 922 ETH depuis trois portefeuilles vers Tornado Cash. Les deux affaires sont reliées par la même adresse TRON : en octobre, elle servait d’adresse de contrôle au groupe ; cette fois, elle a payé les frais de transaction des portefeuilles des victimes au moment même où les fonds étaient dérobés. Il faut le préciser : les montants de 102 millions et de 1,68 million sont des estimations on-chain de Bitquery. Ledger n’a pas confirmé les montants totaux, mais a confirmé le mode opératoire.
Mise à jour publiée sur le site officiel de Ledger le 18 novembre : un cas confirmé à Berlin, deux appareils de Dubaï en cours d’examen, et un nouvel appareil Nano Gen5 confirmé en Asie du Sud-Est. La puce et le système ne présentent aucune vulnérabilité ; aucun cas n’a été confirmé à ce jour pour les achats directs sur ledger.com. Les personnes ayant acheté un appareil à Berlin depuis janvier 2026 doivent contacter le service client. L’usine française de Vierzon propose temporairement des contrôles aux rayons X. Nouvelle vérification de Bitquery le 19 novembre : depuis le 16 novembre à 09 h 00, aucun nouveau fonds n’est entré dans les portefeuilles connus du pirate. Mais Ledger indique également s’attendre à ce que d’autres appareils soient découverts.
Mon avis : les portefeuilles matériels protègent contre les attaques à distance, mais pas contre les risques liés à la chaîne d’approvisionnement. L’achat d’un portefeuille doit lui-même passer par un canal officiel ; économiser quelques euros ne vaut pas le risque. Pour vérifier votre appareil, voici quatre étapes :
1. Achetez uniquement sur le site officiel. Évitez les tiers, les revendeurs agréés, les appareils d’occasion et ceux dont l’emballage a été ouvert : tous les cas confirmés à ce jour concernaient des achats via des tiers, et aucun achat direct sur le site officiel.
2. Vérifiez l’appareil dès le déballage : le scellé, l’apparence de l’appareil et la vérification d’authenticité dans Ledger Live. La phrase de récupération affichée à l’écran doit être générée par l’appareil à cet instant. Toute carte comportant une phrase préimprimée ou toute phrase imprimée dans le manuel doit vous faire renoncer à l’appareil.
3. Au moindre doute, ne l’utilisez pas : ne créez pas de portefeuille avec cet appareil et n’y restaurez pas de portefeuille. Contactez le service client de Ledger pour demander un contrôle aux rayons X à l’usine française.
4. Répartissez vos fonds importants : ne mettez pas tout votre patrimoine sur un seul appareil ou dans une seule phrase de récupération.
Votre portefeuille matériel a-t-il été acheté sur le site officiel ou via un tiers ? Avez-vous vérifié son authenticité après l’achat ? Ledger s’attend à ce que d’autres appareils soient découverts. Dès que la liste des appareils concernés par les contrôles aux rayons X de l’usine française et les résultats de l’examen des deux appareils de Dubaï seront disponibles, je vous en informerai en premier. Suivez-moi : n’attendez pas d’avoir perdu vos fonds pour penser à vérifier.