


Charles Guillemet, directeur technique de l’entreprise de portefeuilles matériels, a annoncé jeudi qu’il quitterait Ledger à la fin de 2026 pour lancer une nouvelle société de sécurité.
Il s’attaquera aux menaces que l’IA a rendues plus abordables et plus faciles à mettre en œuvre.
Donjon traque les bogues grâce à l’IA, comme le font les attaquants
« Quant à moi, je construis quelque chose de nouveau. Je vais consacrer mon temps à résoudre ce casse-tête de sécurité. Plus d’informations très bientôt », a publié Guillemet sur LinkedIn, avec la même publication sur X. Il n’a précisé ni le nom de l’entreprise ni sa date de lancement.
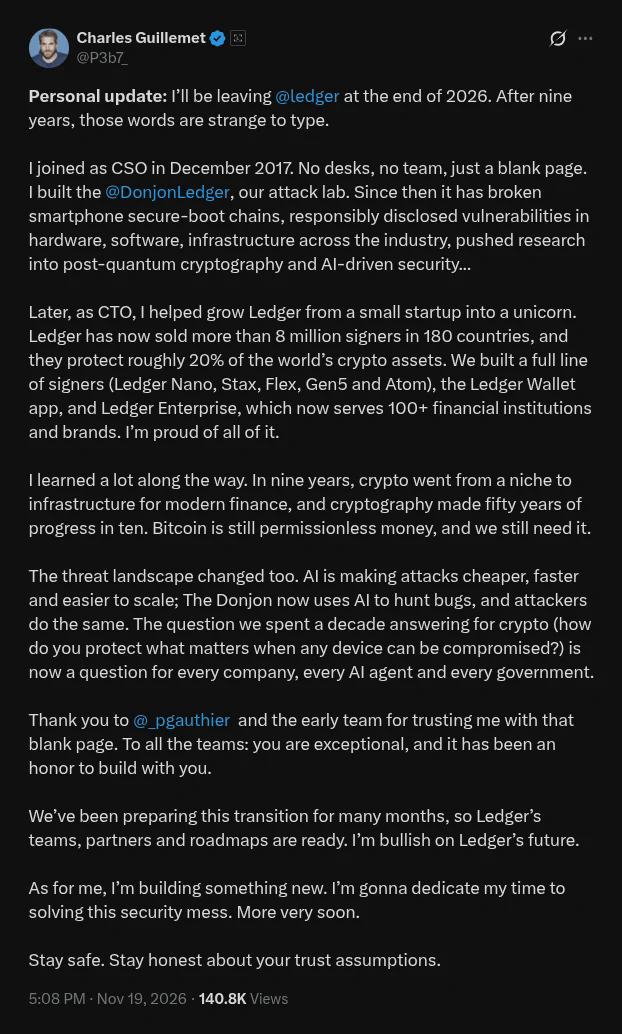 Charles Guillemet a annoncé son départ de Ledger dans une publication sur X le 19 novembre 2026.
Selon Guillemet, les attaques utilisant l’IA sont plus abordables, plus rapides et plus faciles à déployer à grande échelle.
Selon lui, les attaquants utilisent également l’IA pour trouver des bogues. Le laboratoire Donjon de Ledger en fait désormais autant.
Comme tout appareil peut être compromis, Ledger consacre depuis 10 ans ses efforts à découvrir comment protéger les actifs. La même question se pose désormais à « chaque entreprise, chaque agent d’IA et chaque gouvernement », a écrit Guillemet.
« Restez en sécurité. Soyez honnêtes quant aux hypothèses sur lesquelles repose votre confiance », a écrit Guillemet.
« Nous préparons cette transition depuis de nombreux mois ; les équipes, les partenaires et les feuilles de route de Ledger sont donc prêts. Je suis optimiste quant à l’avenir de Ledger », a-t-il déclaré. Guillemet a également exprimé sa gratitude envers les premiers membres de l’équipe et Pascal Gauthier, le PDG.
Plus de 8 millions de portefeuilles matériels vendus dans 180 pays
Guillemet a rejoint Ledger en décembre 2017 en tant que directeur de la sécurité. « Pas de bureaux, pas d’équipe, juste une page blanche », a-t-il écrit.
Il a créé le laboratoire d’attaque de l’entreprise, le Ledger Donjon.
Le Donjon a réussi à contourner les chaînes de démarrage sécurisé de smartphones et a découvert des vulnérabilités dans le matériel, les logiciels et les infrastructures de l’ensemble du secteur. Ses recherches se sont ensuite orientées vers la cryptographie post-quantique et la sécurité de l’IA.
En tant que directeur technique, Guillemet a contribué à faire de Ledger une licorne, après ses débuts comme petite start-up, a-t-il déclaré. L’entreprise, basée à Paris, a vendu plus de 8 millions de portefeuilles matériels dans 180 pays.
Il affirme que ces appareils protègent environ 20 % des actifs crypto mondiaux. « En neuf ans, les cryptomonnaies sont passées d’un marché de niche à une infrastructure de la finance moderne, et la cryptographie a progressé de cinquante ans en dix ans », a écrit Guillemet.
Ledger compte désormais cinq gammes de portefeuilles matériels : Nano, Stax, Flex, Gen5 et Atom, ainsi que l’application Ledger Wallet. Ledger Enterprise compte plus de 100 institutions financières et marques parmi ses clients.
Ledger avait fait le point sur son enquête concernant les appareils trafiqués le 18 novembre, avant la publication de l’annonce de son départ le lendemain. Ledger a découvert des appareils compromis à Berlin et suspecté la présence d’appareils à Dubaï, en plus des revendeurs d’Asie du Sud-Est initialement touchés, a rapporté Cryptopolitan.
Les attaquants ouvrent de véritables portefeuilles et y dissimulent un implant qui récupère la phrase de récupération de 24 mots lors de la configuration. Celui-ci transmet les mots par LTE grâce à une eSIM intégrée.
En octobre, l’équipe Donjon de Ledger a analysé les appareils modifiés et expliqué en détail le fonctionnement de l’implant. Guillemet n’a établi aucun lien entre son départ et l’enquête.
Les esprits les plus brillants de la crypto lisent déjà notre newsletter. Vous voulez les rejoindre ? Inscrivez-vous.