


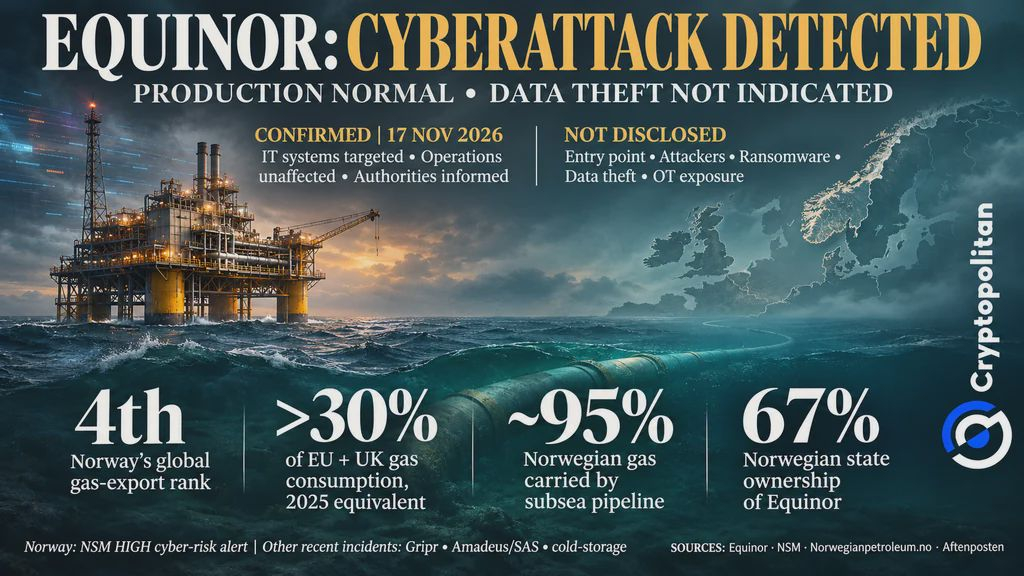
Equinor, une entreprise énergétique internationale dont le siège se trouve en Norvège, a déclaré le 17 novembre 2026 que certains de ses systèmes informatiques étaient la cible d’une cyberattaque. La production de pétrole et de gaz reste normale, et l’entreprise n’a constaté aucun signe de vol de données. L’incident a suscité une attention considérable, car la Norvège est un important fournisseur de gaz pour l’Europe.
Ce qu’Equinor a confirmé, et ce qu’elle n’a pas confirmé
Dans sa déclaration du 17 novembre, Equinor a indiqué que la cyberattaque était toujours en cours. L’entreprise a déclaré avoir mobilisé des ressources pour mettre fin à l’attaque et informer les autorités compétentes. Equinor a également indiqué :
Rien n’indique que des données aient été dérobées. L’attaque n’a pas affecté les activités ni la production d’Equinor.
Le communiqué ne précisait pas qui étaient les attaquants, comment ils étaient entrés ni si un logiciel malveillant était impliqué. Equinor n’a pas non plus indiqué si ses systèmes de contrôle industriel avaient été affectés de quelque manière que ce soit. Bien que l’entreprise ait déclaré que rien n’indiquait un vol de données, l’évaluation initiale n’excluait pas cette possibilité.
 Cyberattaque informatique contre Equinor : la production de gaz norvégienne n’est pas affectée
Quand une intrusion informatique peut encore atteindre les machines
Equinor a confirmé une attaque contre ses systèmes informatiques (IT), qui gèrent les courriels, les logiciels d’entreprise et les données de la société. Cependant, l’entreprise n’a pas indiqué si les attaquants avaient atteint les systèmes qui contrôlent ses machines. Ces systèmes relèvent des technologies opérationnelles (OT), qui comprennent les capteurs, les contrôleurs et les systèmes d’ingénierie. Une attaque contre les systèmes IT ne donne pas automatiquement aux attaquants le contrôle des systèmes OT.
Les systèmes IT et OT ont des fonctions différentes, mais cela ne signifie pas que leurs réseaux sont entièrement séparés. Des identifiants de connexion partagés, les connexions des sous-traitants et une sécurité réseau insuffisante peuvent permettre aux attaquants de passer de l’un à l’autre. Une évaluation de Dragos datant de 2026 indique que 29 % des entreprises du secteur pétrolier et gazier présentaient de graves lacunes dans la séparation entre IT et OT. Une étude plus générale de Verizon sur les cyberattaques, publiée en 2026, montre que des vulnérabilités logicielles ont été exploitées pour obtenir un accès initial dans 31 % des attaques.
Aucun des deux rapports ne détaille ce qui s’est passé chez Equinor. Une attaque contre les systèmes IT ne signifie pas, à elle seule, que les activités ont été perturbées ou que les attaquants ont pu prendre le contrôle de machines. De telles conclusions nécessiteraient des preuves différentes.
La Norvège au niveau d’alerte cyber le plus élevé jamais déclaré publiquement
La Norvège était déjà en état d’alerte cyber élevé lorsqu’Equinor a révélé l’attaque. Le 27 octobre, l’Autorité nationale de sécurité (NSM) a relevé le niveau de risque cyber du pays à ÉLEVÉ, le deuxième des cinq niveaux. L’agence a rendu son évaluation publique pour la première fois. Elle a également signalé que les cyberopérations réussies contre des organisations norvégiennes avaient triplé en six mois.
Aftenposten a fait état d’autres incidents : des données dérobées à Gripr, des dossiers de passagers de SAS divulgués par l’intermédiaire d’Amadeus et des températures de réfrigération manipulées dans un entrepôt à Enebakk. Aucune preuve publique ne relie ces incidents à Equinor ni entre eux.
Pourquoi une interruption en Norvège serait un problème européen
Les conséquences pourraient dépasser les frontières de la Norvège si une cyberattaque perturbait la production de gaz. La Norvège est le quatrième exportateur mondial de gaz. En 2025, ses exportations ont représenté plus de 30 % de la consommation de gaz de l’UE et du Royaume-Uni. Environ 95 % du gaz norvégien transite par des gazoducs sous-marins. L’État norvégien détient également 67 % d’Equinor.
Aucune perturbation de l’approvisionnement n’a été signalée. L’AIE a toutefois averti que l’Europe abordait l’hiver 2026-2027 avec des réserves de gaz exceptionnellement faibles. Une interruption prolongée pourrait restreindre l’approvisionnement et faire grimper les prix. Il s’agit d’un risque potentiel, et non d’une conséquence observée de la cyberattaque contre Equinor.
Des échos de l’incident Colonial Pipeline
L’incident Colonial Pipeline illustre comment une attaque visant le système informatique d’une entreprise peut affecter la livraison de pétrole et de gaz sans interférer avec les systèmes de contrôle industriel. Après une attaque par rançongiciel en 2021, l’exploitant du pipeline a interrompu temporairement ses activités par mesure de précaution. Selon Cryptopolitan, Colonial a versé 4,4 millions de dollars en bitcoins. Les autorités américaines ont ensuite récupéré 2,3 millions de dollars sur cette somme.
Les rapports sur la cybersécurité indiquent que les entreprises industrielles continuent de subir une forte pression. Dragos a recensé 1 266 incidents de rançongiciel dans le secteur industriel au troisième trimestre 2026, soit une hausse de 11 % par rapport au trimestre précédent. L’entreprise n’a toutefois relevé aucun cas où des opérateurs de rançongiciel auraient manipulé directement des systèmes de contrôle industriel.
Le rapport de Zscaler fait état d’une hausse de plus de 275 % des vols de données liés aux rançongiciels entre avril 2025 et mars 2026. Aucun des deux rapports ne fournit d’informations sur ce qui s’est passé dans l’affaire Equinor. L’ampleur de l’attaque reste à déterminer.
Les esprits les plus brillants de la cryptomonnaie lisent déjà notre newsletter. Vous voulez en faire partie ? Rejoignez-les.