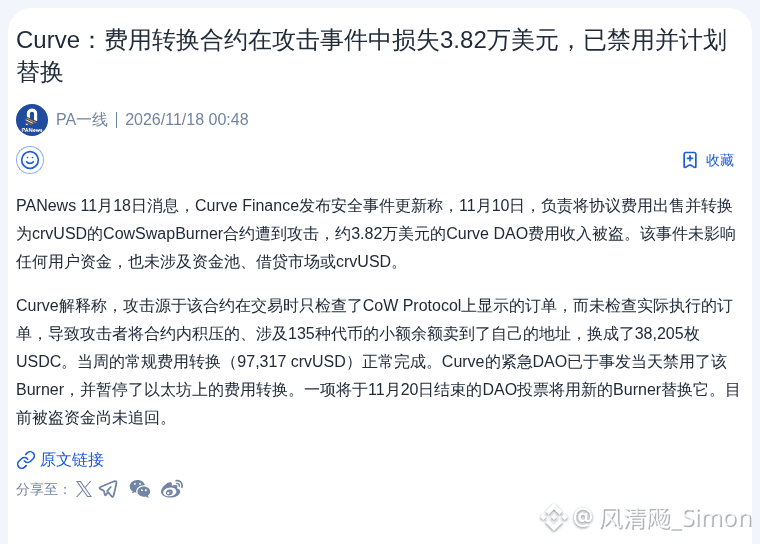
Curve s’est fait dérober 38 200 $ lors de cette attaque. Le problème viendrait du contrat CowSwapBurner : l’attaquant a vendu les petits soldes des 135 jetons qui s’y étaient accumulés et est reparti avec 38 205 USDC.
Les fonds des utilisateurs et ceux des pools n’ont pas été touchés, mais l’incident reste assez aberrant. Le contrat a été désactivé et l’équipe indique qu’elle compte le remplacer.
Cette faille logique est vraiment inquiétante : lors de la vérification des ordres, le contrat ne vérifiait même pas leur exécution réelle. Autant donner de l’argent aux pirates.
$BTC
$ETH
#IncidentDeSécurité
Les fonds des utilisateurs et ceux des pools n’ont pas été touchés, mais l’incident reste assez aberrant. Le contrat a été désactivé et l’équipe indique qu’elle compte le remplacer.
Cette faille logique est vraiment inquiétante : lors de la vérification des ordres, le contrat ne vérifiait même pas leur exécution réelle. Autant donner de l’argent aux pirates.
$BTC
$ETH
#IncidentDeSécurité