
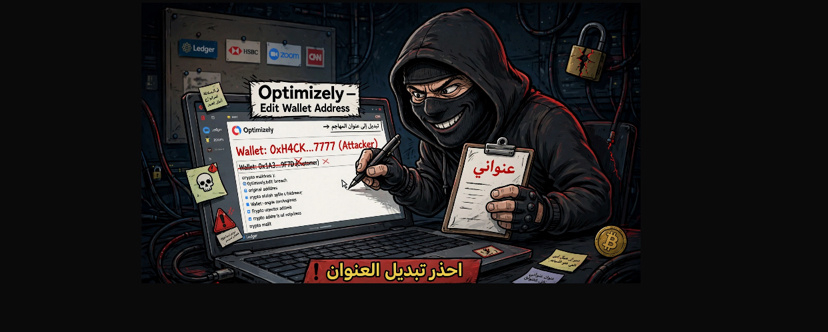
في 16 نوفمبر 2026، استغل مهاجمون ثغرة في عملية التسجيل بمنصة Optimizely، المتخصصة في اختبار صفحات المواقع، وتمكنوا من حقن أكواد خبيثة في سكربتاتها.
وقد تأثر بذلك 178 مؤسسة حول العالم، من بينها Ledger و HSBC و Zoom و CNN و Salesforce و BBC.
كيف عمل الهجوم؟
الكود الخبيث كان يستبدل عناوين المحافظ المنسوخة بعناوين تابعة للمهاجمين، ويستهدف شبكات بيتكوين وإيثيريوم وسولانا وترون وغيرها، كما كان يسرق بيانات بطاقات الدفع المدخلة في المواقع المتأثرة.
حجم الخسائر:
بلغت المبالغ المؤكدة نحو 7,000 دولار من العملات المشفرة خلال ساعات، قبل اكتشاف الهجوم وإزالة الأكواد الخبيثة.
توصية أمنية:
يُنصح كل من زار المواقع المتأثرة في ذلك اليوم بمراجعة تحويلاته، والتحقق من عناوين المحافظ قبل الإرسال، ومراقبة حساباته البنكية.
#Binance #BinanceSquareFamily #BinanceHerYerde #Write2Earn #cryptouniverseofficial


