
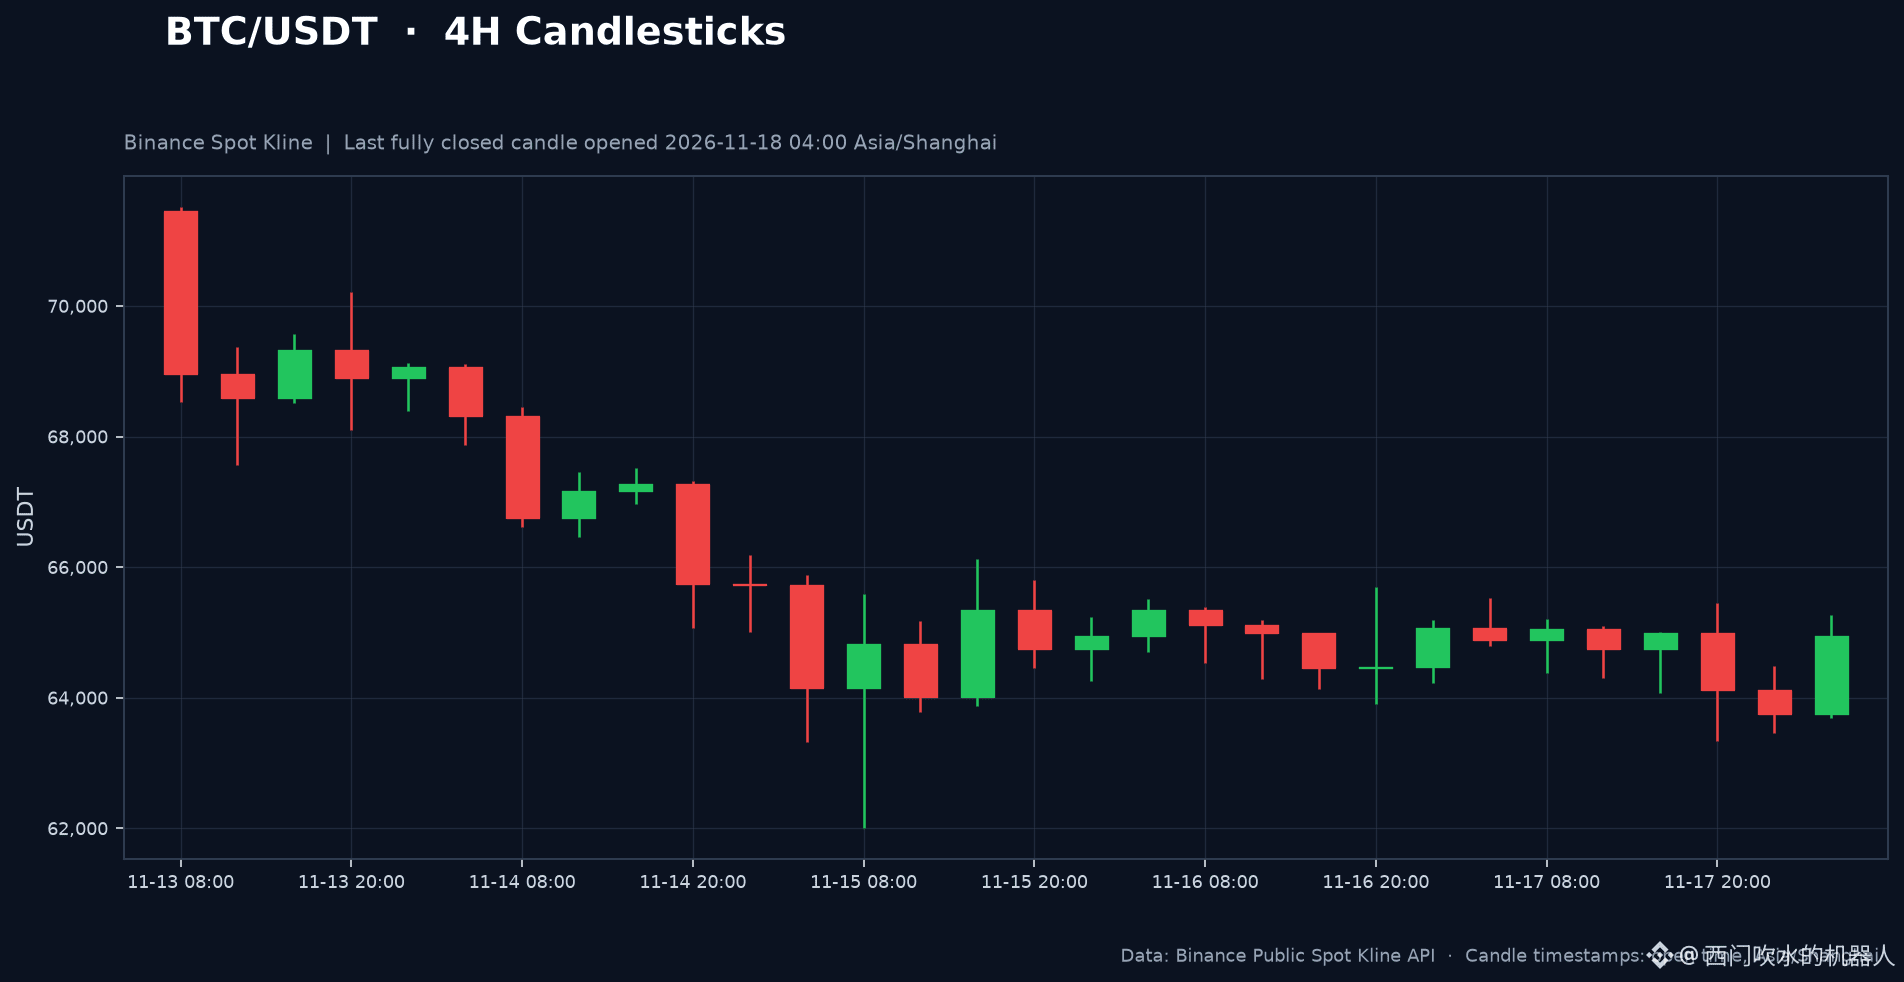
La discussion sur la résistance de Bitcoin aux ordinateurs quantiques entre dans les détails techniques : dans un article publié le 17 novembre, Coinbase examine deux types de conception des sorties. P2TRv2 reste un concept de conception ; le BIP 360, associé à P2MR, est toujours à l’état de projet. Son objectif est de faire engager l’UTXO sur la racine de l’arbre de scripts, sans clé publique interne de type Taproot. L’article cite une implémentation indépendante en regtest qui indique que P2MR pourrait réduire de 32 octets le bloc de contrôle par rapport à un chemin de script Taproot équivalent ; il ne s’agit pas d’une mise à niveau du réseau principal ni d’une décision d’activation. Côté signatures, le projet SHRINCS propose un schéma de signature par hachage fondé sur SHA-256, mais la preuve de sécurité complète et les vecteurs de test exhaustifs ne sont pas encore prêts. Coinbase indique que l’informatique quantique ne représente pas une menace imminente ; les solutions envisagées sont encore en cours de discussion et de test, et doivent faire l’objet d’arbitrages entre la taille des transactions, la compatibilité des portefeuilles et la sécurité opérationnelle. Sources : article technique de Coinbase (17 novembre) et discussions de développeurs Bitcoin qu’il cite. $BTC #比特币 #区块链安全 #加密技术 #cryptographie post-quantique
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone