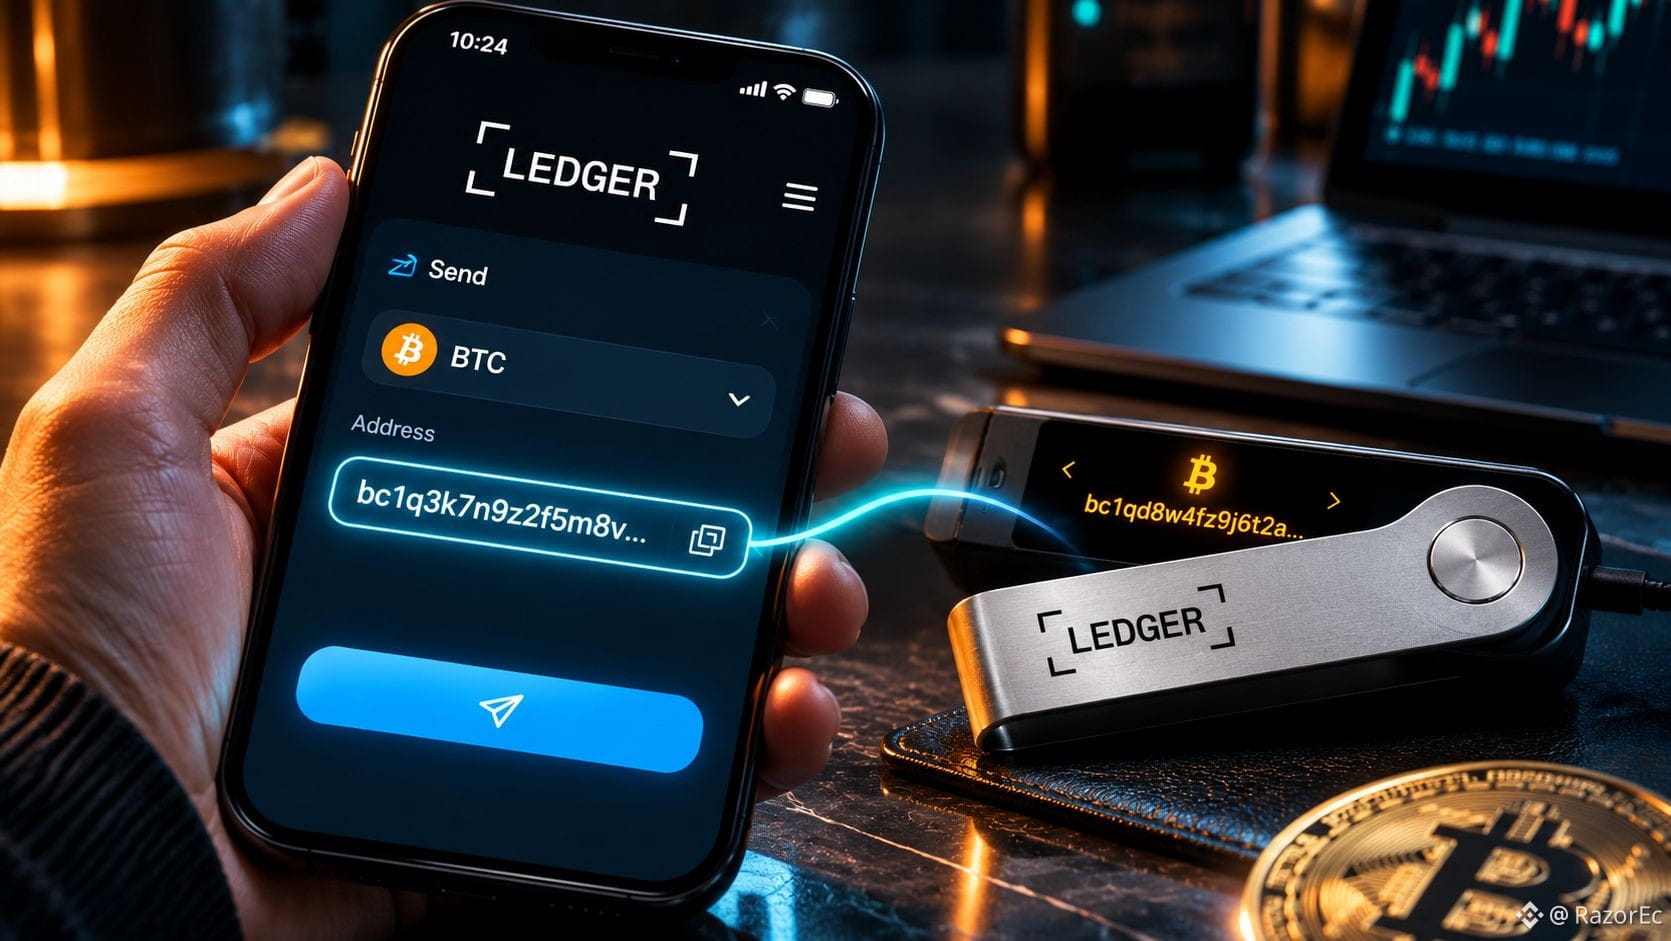
Hier, un attaquant a injecté du code dans Optimizely et a fini par modifier des adresses de portefeuilles sur le site même de Ledger et sur 177 autres domaines de confiance.
Le malware n’a pas touché aux clés matérielles, mais au moment où vous copiez et collez. Beaucoup se fient au fait que « la page a l’air normale » et tiennent pour acquis que l’adresse est correcte. Cette confiance est devenue le point de défaillance.
Combien de fois avez-vous vérifié l’adresse sur l’écran de votre appareil avant de signer ?
Source : Decrypt
Le malware n’a pas touché aux clés matérielles, mais au moment où vous copiez et collez. Beaucoup se fient au fait que « la page a l’air normale » et tiennent pour acquis que l’adresse est correcte. Cette confiance est devenue le point de défaillance.
Combien de fois avez-vous vérifié l’adresse sur l’écran de votre appareil avant de signer ?
Source : Decrypt