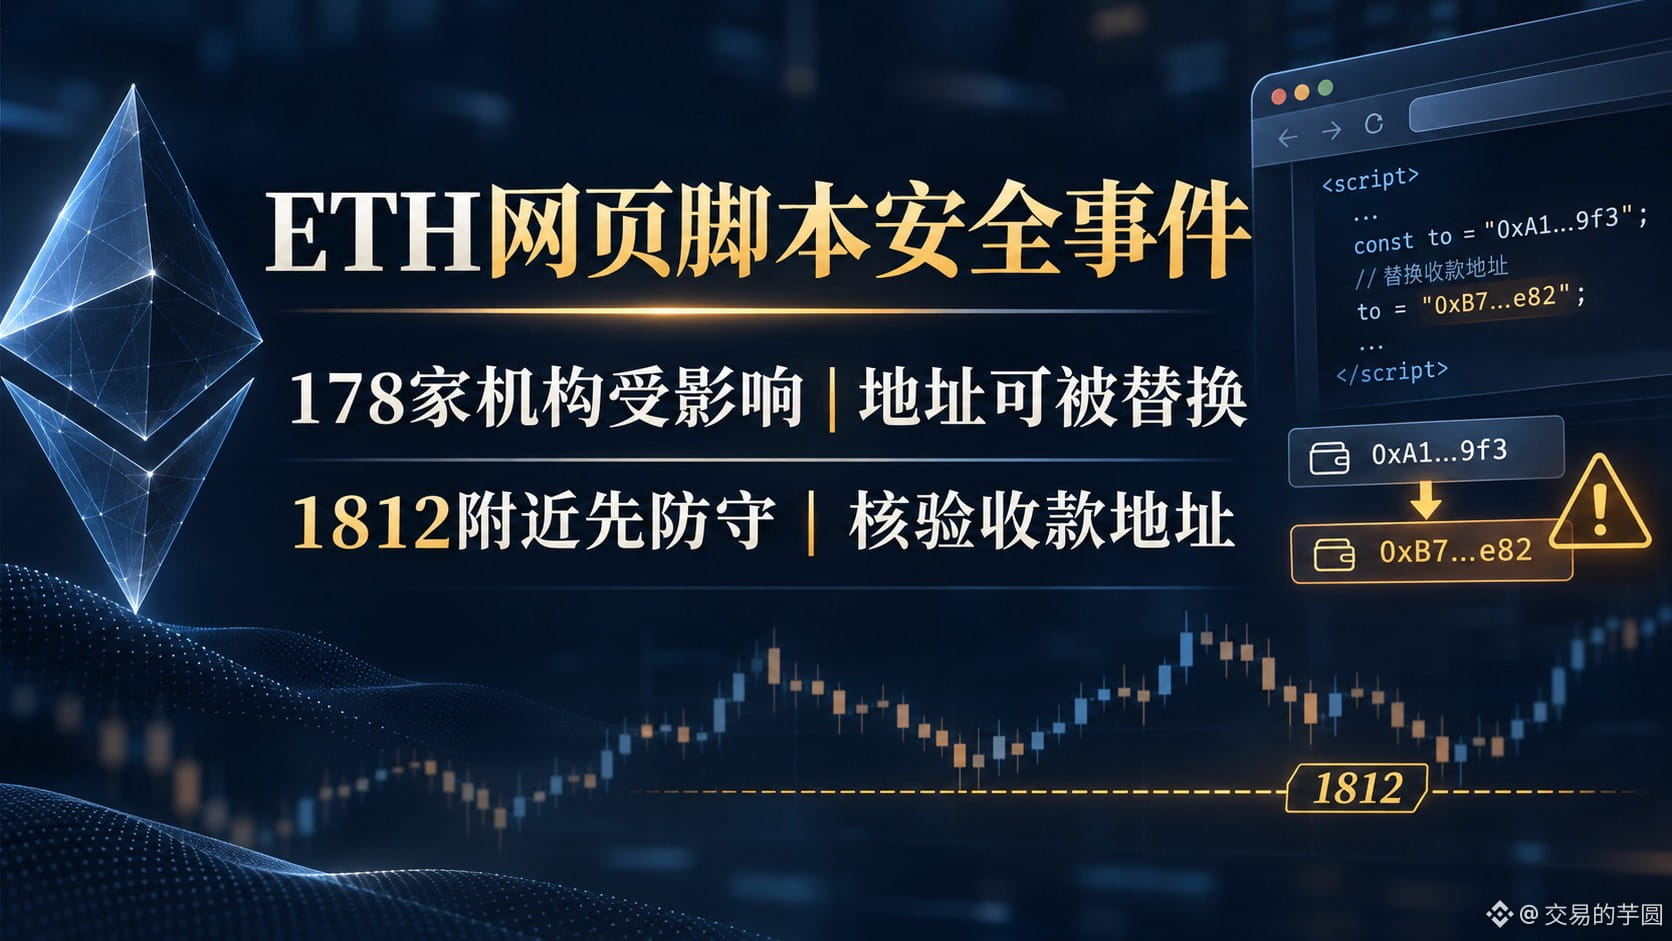
Les incidents de sécurité liés à l’ETH s’intensifient|Des scripts tiers peuvent remplacer les adresses de réception|Prudence autour de 1812
Mon point de vue : cette nouvelle concerne avant tout les risques liés aux opérations de transfert ; elle ne prouve pas que la blockchain Ethereum elle-même a été compromise. Pour l’instant, je ne vais pas vendre l’ETH à découvert uniquement à cause de cette actualité sur la sécurité, mais je ne considérerai pas non plus le rebond intrajournalier comme la preuve que le risque est écarté. Sur Binance Square, les discussions portent sur #OPTIMJACKAttackInfectsAtLeast186Websites, un titre qui reprend une ancienne méthode de comptage. Selon les vérifications actualisées de l’organisme de recherche en sécurité StepSecurity, le 16 novembre, du code malveillant a été découvert dans 188 scripts d’expérimentation Web Optimizely utilisés par 178 organisations. Ces deux chiffres désignent respectivement les organisations et les scripts ; il ne faut pas les confondre en affirmant qu’il s’agit de « 188 sites Web ».
Une information de première main encore plus importante provient de la page d’état d’Optimizely : l’entreprise a confirmé qu’une personne avait exploité une vulnérabilité de Web Experimentation pour ajouter du JavaScript malveillant aux projets de certains clients. Elle indique que la vulnérabilité a été corrigée, que le code injecté a été supprimé et que les comptes concernés ont été sécurisés. Le statut reste actuellement sous surveillance. Une analyse indépendante de StepSecurity a révélé que le code pouvait remplacer par des adresses contrôlées par les attaquants les adresses de réception valides de réseaux tels qu’Ethereum, lors de l’affichage ou de la copie sur une page Web, ainsi que dans certains processus de soumission. Il pouvait également dérober des informations de cartes de paiement. StepSecurity cite des organisations touchées, dont Ledger, mais le fait d’avoir visité ces sites ne signifie pas que chaque utilisateur a perdu des fonds. Les pertes réelles et le nombre de victimes ne peuvent pas être estimés à partir du seul nombre de visites des pages exposées.
L’impact de cet incident sur le marché des cryptomonnaies passe par la confiance et le coût des opérations : même lorsqu’ils copient une adresse depuis un site qui semble légitime, les utilisateurs doivent en vérifier chaque caractère sur l’écran de confirmation de leur portefeuille ou de leur appareil matériel. Le point d’entrée de l’attaque est la chaîne d’approvisionnement des sites Web ; on ne peut pas en déduire que le protocole ETH, le réseau principal ou tous les portefeuilles ont été compromis. À court terme, si les prestataires concernés continuent de révéler des transactions touchées, l’appétit pour le risque dans le secteur pourrait être affecté. À l’inverse, la confirmation des correctifs et l’absence de nouvelles preuves concernant des victimes supplémentaires atténueraient cet impact. Côté prix, l’ETH/USDT s’échangeait autour de 1812 dollars au moment de l’observation ; sur les dernières 24 heures glissantes, il restait en hausse d’environ 0,7 %, dans une fourchette de 1787 à 1867. Il a reculé d’environ 55 dollars depuis le haut de cette fourchette, mais on ne peut pas attribuer l’intégralité de cette fluctuation à l’incident. 1787 est le plus bas de cette séquence et 1800 un seuil psychologique ; à la hausse, les premiers niveaux à surveiller sont 1835, puis 1867.
Si je devais trader moi-même : je reste à l’écart pour le moment. Je n’envisagerais qu’un petit achat au comptant, sans jamais ouvrir une position vendeuse à fort effet de levier à cause d’un titre sur la sécurité. Je n’entrerais que si l’ETH repasse au-dessus de 1835 et s’y maintient, puis effectue un repli sans casser ce niveau, à condition que l’incident ne s’étende pas. Dans ce cas, j’engagerais au maximum 3 % de mon capital total ; premier objectif à 1867, où je réduirais la position de moitié, puis j’observerais si le cours parvient à se maintenir au-dessus de 1870. Mon stop-loss serait placé si le cours repasse sous 1815 après l’entrée. En cas de cassure directe sous 1787 ou de nouvelle annonce officielle faisant état d’une extension du périmètre des victimes, j’annulerais tout ordre non exécuté et clôturerais immédiatement toute position ouverte. Si le cours rebondit simplement jusqu’à 1835 avant d’être repoussé, je resterais sans position et attendrais. La priorité est de vérifier l’adresse avant de parler de la taille de la position.
#OPTIMJACKAttackInfectsAtLeast186Websites #ETH
Ce qui précède reflète uniquement mon observation personnelle du marché et ne constitue pas un conseil en investissement.
Mon point de vue : cette nouvelle concerne avant tout les risques liés aux opérations de transfert ; elle ne prouve pas que la blockchain Ethereum elle-même a été compromise. Pour l’instant, je ne vais pas vendre l’ETH à découvert uniquement à cause de cette actualité sur la sécurité, mais je ne considérerai pas non plus le rebond intrajournalier comme la preuve que le risque est écarté. Sur Binance Square, les discussions portent sur #OPTIMJACKAttackInfectsAtLeast186Websites, un titre qui reprend une ancienne méthode de comptage. Selon les vérifications actualisées de l’organisme de recherche en sécurité StepSecurity, le 16 novembre, du code malveillant a été découvert dans 188 scripts d’expérimentation Web Optimizely utilisés par 178 organisations. Ces deux chiffres désignent respectivement les organisations et les scripts ; il ne faut pas les confondre en affirmant qu’il s’agit de « 188 sites Web ».
Une information de première main encore plus importante provient de la page d’état d’Optimizely : l’entreprise a confirmé qu’une personne avait exploité une vulnérabilité de Web Experimentation pour ajouter du JavaScript malveillant aux projets de certains clients. Elle indique que la vulnérabilité a été corrigée, que le code injecté a été supprimé et que les comptes concernés ont été sécurisés. Le statut reste actuellement sous surveillance. Une analyse indépendante de StepSecurity a révélé que le code pouvait remplacer par des adresses contrôlées par les attaquants les adresses de réception valides de réseaux tels qu’Ethereum, lors de l’affichage ou de la copie sur une page Web, ainsi que dans certains processus de soumission. Il pouvait également dérober des informations de cartes de paiement. StepSecurity cite des organisations touchées, dont Ledger, mais le fait d’avoir visité ces sites ne signifie pas que chaque utilisateur a perdu des fonds. Les pertes réelles et le nombre de victimes ne peuvent pas être estimés à partir du seul nombre de visites des pages exposées.
L’impact de cet incident sur le marché des cryptomonnaies passe par la confiance et le coût des opérations : même lorsqu’ils copient une adresse depuis un site qui semble légitime, les utilisateurs doivent en vérifier chaque caractère sur l’écran de confirmation de leur portefeuille ou de leur appareil matériel. Le point d’entrée de l’attaque est la chaîne d’approvisionnement des sites Web ; on ne peut pas en déduire que le protocole ETH, le réseau principal ou tous les portefeuilles ont été compromis. À court terme, si les prestataires concernés continuent de révéler des transactions touchées, l’appétit pour le risque dans le secteur pourrait être affecté. À l’inverse, la confirmation des correctifs et l’absence de nouvelles preuves concernant des victimes supplémentaires atténueraient cet impact. Côté prix, l’ETH/USDT s’échangeait autour de 1812 dollars au moment de l’observation ; sur les dernières 24 heures glissantes, il restait en hausse d’environ 0,7 %, dans une fourchette de 1787 à 1867. Il a reculé d’environ 55 dollars depuis le haut de cette fourchette, mais on ne peut pas attribuer l’intégralité de cette fluctuation à l’incident. 1787 est le plus bas de cette séquence et 1800 un seuil psychologique ; à la hausse, les premiers niveaux à surveiller sont 1835, puis 1867.
Si je devais trader moi-même : je reste à l’écart pour le moment. Je n’envisagerais qu’un petit achat au comptant, sans jamais ouvrir une position vendeuse à fort effet de levier à cause d’un titre sur la sécurité. Je n’entrerais que si l’ETH repasse au-dessus de 1835 et s’y maintient, puis effectue un repli sans casser ce niveau, à condition que l’incident ne s’étende pas. Dans ce cas, j’engagerais au maximum 3 % de mon capital total ; premier objectif à 1867, où je réduirais la position de moitié, puis j’observerais si le cours parvient à se maintenir au-dessus de 1870. Mon stop-loss serait placé si le cours repasse sous 1815 après l’entrée. En cas de cassure directe sous 1787 ou de nouvelle annonce officielle faisant état d’une extension du périmètre des victimes, j’annulerais tout ordre non exécuté et clôturerais immédiatement toute position ouverte. Si le cours rebondit simplement jusqu’à 1835 avant d’être repoussé, je resterais sans position et attendrais. La priorité est de vérifier l’adresse avant de parler de la taille de la position.
#OPTIMJACKAttackInfectsAtLeast186Websites #ETH
Ce qui précède reflète uniquement mon observation personnelle du marché et ne constitue pas un conseil en investissement.