La plus effrayante des histoires crypto aujourd’hui ne concerne pas une cryptomonnaie. Elle parle d’un script qui se cache discrètement sur des sites auxquels vous faites déjà confiance.
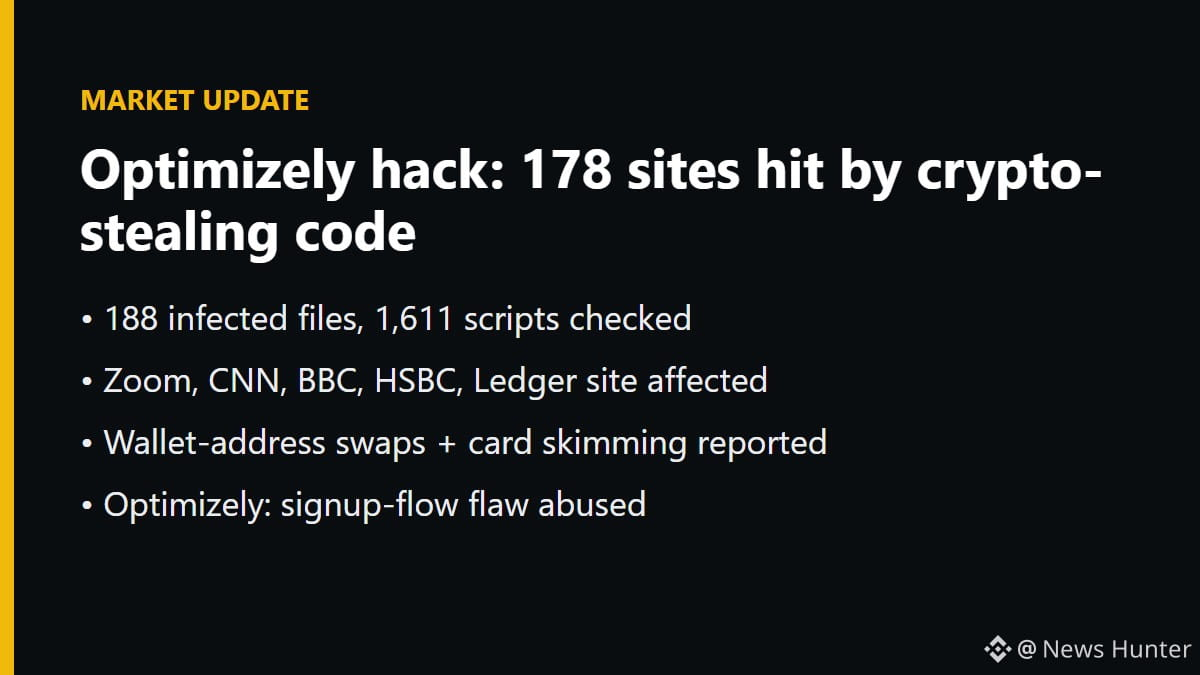
La société de sécurité Report URI affirme que des pirates ont injecté du JavaScript malveillant dans des projets hébergés sur Optimizely, une plateforme de test de sites Web. Après avoir vérifié 1 611 de ses scripts, elle a découvert 188 fichiers infectés répartis sur 178 organisations, dont Zoom, CNN, BBC, HSBC et le site de Ledger. Comportements signalés : remplacer des adresses de portefeuille, récupérer les informations de cartes bancaires au moment du paiement, voler des cookies, et même cibler les anciens iPhone. Optimizely a confirmé qu’un tiers non autorisé avait exploité une faille dans le processus d’inscription à ses comptes. Report URI vend des outils de détection et 178 est un minimum, alors j’attendrais le rapport d’analyse après incident.
Je suis dans le milieu depuis 2014, et le scénario ne change jamais. L’argent est rarement volé sur la blockchain. Il est dérobé dans les derniers centimètres, quand vous collez une adresse ou cliquez sur « confirmer » sur une page que vous n’avez jamais remise en question. $BTC vaut environ 64,2 k$ et $ETH près de 1 814 $, mais un portefeuille vidé ne se soucie ni de l’un ni de l’autre.
Ce que je ferais cette semaine :
• vérifier les premiers et derniers caractères de chaque adresse sur l’écran de votre portefeuille matériel, et non dans le navigateur
• redoubler de prudence pour les gros virements, jusqu’à ce que les conséquences soient clairement établies
• considérer comme hostiles les sites « familiers » qui demandent de nouvelles autorisations
Vérifiez-vous vraiment l’adresse complète sur votre appareil, ou seulement les premiers caractères ?
#CryptoSecurity #Ledger #SupplyChainAttack #WalletSecurity #BinanceSquare
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
La société de sécurité Report URI affirme que des pirates ont injecté du JavaScript malveillant dans des projets hébergés sur Optimizely, une plateforme de test de sites Web. Après avoir vérifié 1 611 de ses scripts, elle a découvert 188 fichiers infectés répartis sur 178 organisations, dont Zoom, CNN, BBC, HSBC et le site de Ledger. Comportements signalés : remplacer des adresses de portefeuille, récupérer les informations de cartes bancaires au moment du paiement, voler des cookies, et même cibler les anciens iPhone. Optimizely a confirmé qu’un tiers non autorisé avait exploité une faille dans le processus d’inscription à ses comptes. Report URI vend des outils de détection et 178 est un minimum, alors j’attendrais le rapport d’analyse après incident.
Je suis dans le milieu depuis 2014, et le scénario ne change jamais. L’argent est rarement volé sur la blockchain. Il est dérobé dans les derniers centimètres, quand vous collez une adresse ou cliquez sur « confirmer » sur une page que vous n’avez jamais remise en question. $BTC vaut environ 64,2 k$ et $ETH près de 1 814 $, mais un portefeuille vidé ne se soucie ni de l’un ni de l’autre.
Ce que je ferais cette semaine :
• vérifier les premiers et derniers caractères de chaque adresse sur l’écran de votre portefeuille matériel, et non dans le navigateur
• redoubler de prudence pour les gros virements, jusqu’à ce que les conséquences soient clairement établies
• considérer comme hostiles les sites « familiers » qui demandent de nouvelles autorisations
Vérifiez-vous vraiment l’adresse complète sur votre appareil, ou seulement les premiers caractères ?
#CryptoSecurity #Ledger #SupplyChainAttack #WalletSecurity #BinanceSquare
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.