

Des pirates informatiques ont transformé certains des sites web les plus connus au monde en pièges potentiels visant à dérober des cryptomonnaies, après avoir compromis une plateforme tierce utilisée par 178 grandes organisations. L’attaque a injecté du JavaScript malveillant via Optimizely, une plateforme d’expérimentation de sites web à laquelle font confiance des entreprises telles que la BBC, Zoom, CNN, HSBC, Salesforce, IKEA et Ledger, fabricant de portefeuilles matériels pour cryptomonnaies.
Les visiteurs pouvaient charger des logiciels malveillants à leur insu en ouvrant simplement une page web touchée, et les conséquences vont bien au-delà du vol de données de navigation. Le code malveillant peut remplacer les adresses de portefeuilles de cryptomonnaies copiées dans le presse-papiers et rediriger les paiements directement vers les portefeuilles des pirates. Des chercheurs en sécurité ont déjà identifié 7 040 dollars en cryptomonnaies reçus par des portefeuilles liés à cette campagne.
 ALERTE : Ledger et 177 autres grandes organisations, dont Zoom, CNN et Salesforce, ont été touchés par une attaque JavaScript massive.
Le logiciel malveillant a dérobé des cryptomonnaies, des informations de cartes de paiement et des données utilisateur, tout en ciblant des iPhone à l’aide de kits d’exploitation.
— Crypto Rover (@cryptorover) 17 novembre 2026
Des pirates détournent des sites web pour voler des cryptomonnaies et des informations de paiement
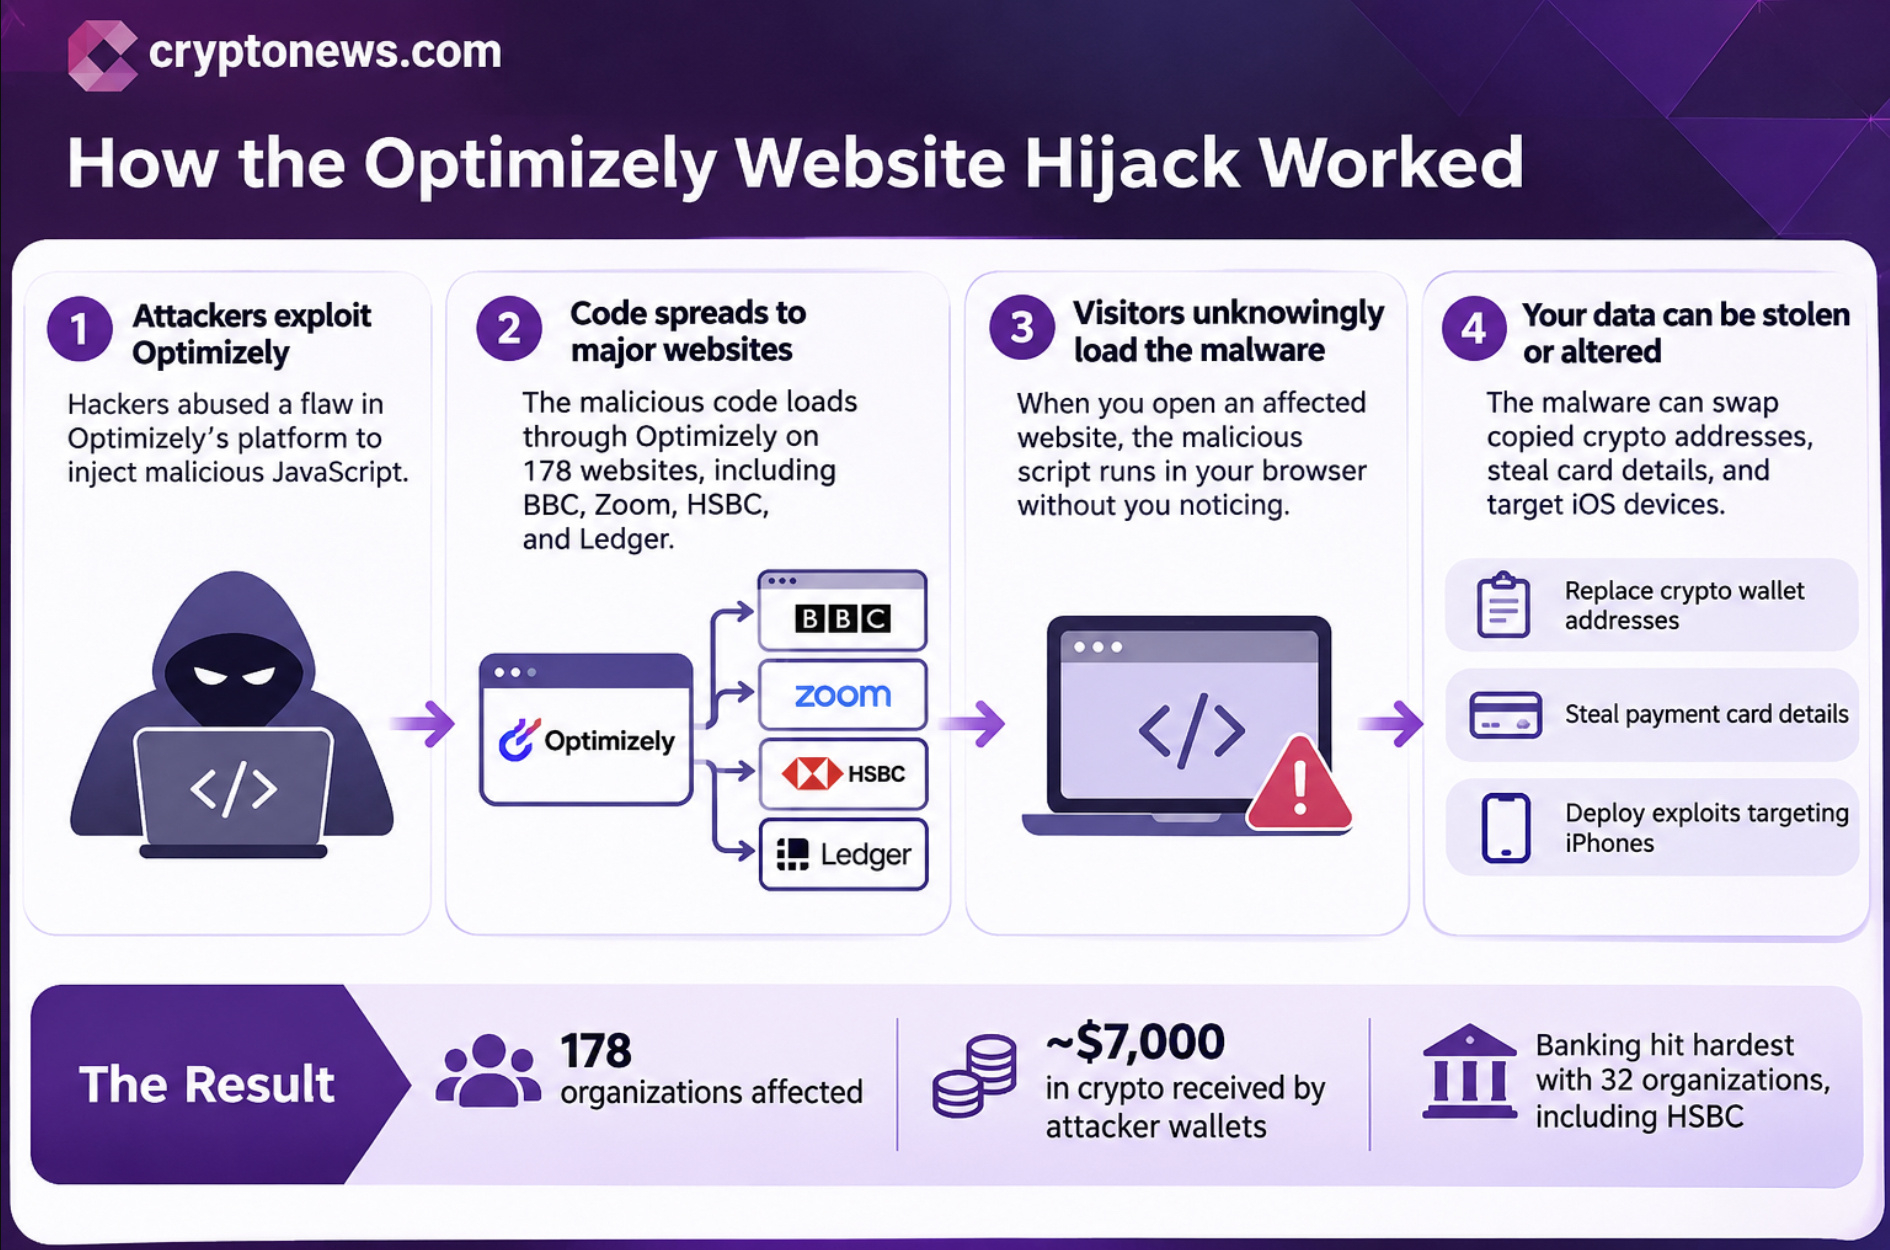
L’enquête de la société de cybersécurité Report URI a identifié 188 extraits JavaScript infectés appartenant à 178 organisations, après avoir examiné 1 611 scripts Optimizely. Le logiciel malveillant a opéré par l’intermédiaire d’infrastructures de sites web de confiance, ce qui rendait l’attaque particulièrement dangereuse. Au lieu de pirater les serveurs de chaque entreprise individuellement, les attaquants ont injecté du code malveillant dans les projets des clients d’Optimizely.
Les sites web touchés continuaient de charger du JavaScript par l’intermédiaire du réseau de diffusion de contenu légitime d’Optimizely. Les visiteurs avaient peu de raisons de soupçonner qu’un site familier diffusait des instructions malveillantes. Il s’agit d’un mécanisme dangereux de détournement du presse-papiers.
Le logiciel malveillant recherchait des adresses de portefeuilles crypto sur les pages web et remplaçait les destinations légitimes par des adresses contrôlées par les attaquants. Il pouvait également intercepter les adresses copiées, ce qui signifie qu’une personne consultant un site web touché pouvait ensuite coller une adresse de portefeuille frauduleuse ailleurs.
L’attaque ciblait plusieurs grands réseaux crypto, notamment Bitcoin, Ethereum, Solana, TRON et Litecoin.
Une victime pouvait croire qu’elle envoyait des fonds vers une plateforme d’échange, un autre portefeuille ou un ami. Pourtant, la transaction pouvait aboutir directement dans le portefeuille d’un attaquant.
Au 16 novembre, Report URI avait recensé 7 040 $ de fonds reçus sur des portefeuilles contrôlés par les attaquants. Ces fonds comprenaient du Bitcoin, du Litecoin, de l’Ethereum, du TRON et des stablecoins.
Mais le vol de cryptomonnaies n’était qu’une partie de l’opération. Les chercheurs ont également découvert du code conçu pour récupérer les numéros de cartes de paiement, les dates d’expiration et les codes de sécurité saisis dans les formulaires des sites web. Le logiciel malveillant pouvait aussi voler les cookies accessibles du navigateur et prendre des captures d’écran des pages web touchées.
À découvrir : les meilleures préventes de jetons
BBC, HSBC et Ledger parmi les 178 organisations compromises
L’ampleur de l’incident soulève des questions sur la confiance que les entreprises accordent aux services web tiers. Les organisations touchées couvrent plusieurs secteurs, notamment la banque, la technologie, les médias, le commerce de détail et les cryptomonnaies.
HSBC figure parmi les institutions financières touchées, aux côtés d’Equifax et d’autres grandes organisations. BBC, CNN, Fox News, Zoom, Salesforce, GitLab, IKEA et Air France-KLM figurent également dans l’enquête de Report URI.
La présence de Ledger parmi les organisations touchées rend l’incident particulièrement préoccupant pour les utilisateurs de cryptomonnaies. L’entreprise est connue pour ses portefeuilles matériels, qui permettent aux clients de stocker leurs clés privées à l’écart des appareils connectés à Internet. Cependant, cet incident montre que les menaces peuvent atteindre les utilisateurs lors d’une simple navigation, indépendamment du portefeuille matériel lui-même.
La campagne malveillante comportait également des fonctionnalités visant les appareils Apple. Les chercheurs ont identifié une infrastructure d’exploitation associée à Coruna et DarkSword, deux kits d’exploitation iOS conçus pour cibler les vulnérabilités des iPhone et des iPad.
Cela signifie que l’opération ne se limitait pas au vol de cryptomonnaies ou d’informations de paiement. Elle comprenait également des outils capables de cibler les appareils mobiles au moyen du contenu malveillant de pages web.
Optimizely confirme une faille de sécurité après le détournement de sites web par des pirates
Optimizely a confirmé que des attaquants avaient exploité une vulnérabilité dans le processus d’inscription à son compte Experimentation pour injecter du JavaScript malveillant dans les projets de ses clients. L’entreprise a déclaré avoir bloqué l’accès à la voie vulnérable, déployé un correctif, supprimé le code injecté, révoqué les jetons actifs et réinitialisé les accès des comptes touchés.
Plus tôt dans la journée, Optimizely a détecté et circonscrit un incident de sécurité touchant certains clients d’Optimizely Web Experimentation. La voie vulnérable est bloquée, le code injecté a été supprimé et les clients ont été contactés directement.
Mises à jour : https://t.co/ptZHZviIeC
— Optimizely (@Optimizely) 17 novembre 2026
Cependant, l’incident soulève de sérieuses questions sur la sécurité des sites web tiers. L’enquête de Report URI a révélé que même les propres sites web d’Optimizely contenaient le code malveillant. Les chercheurs ont également observé l’attaquant reconstruire le logiciel malveillant 26 fois au cours de la campagne, en y ajoutant des fonctionnalités et des portefeuilles de cryptomonnaies supplémentaires.
La plupart des extraits infectés ont ensuite été nettoyés. Lors de sa dernière vérification, le 16 novembre, Report URI n’en a trouvé qu’un seul encore infecté.
Mais les pertes financières et l’ampleur de l’exposition potentielle restent difficiles à évaluer. Les chercheurs ont identifié des fonds reçus en cryptomonnaies, mais le nombre de visiteurs touchés, de cartes de paiement compromises et de sessions de navigation exposées reste inconnu.
Le problème le plus important, c’est que les visiteurs d’un site web savent rarement quels scripts tiers s’exécutent en arrière-plan sur les pages auxquelles ils font confiance. Un site bancaire familier, un média d’information ou une plateforme crypto peut devenir un point d’entrée inattendu pour du code malveillant, sans que ses visiteurs ne remarquent quoi que ce soit d’inhabituel.
À découvrir : les préventes crypto de ce quatrième trimestre 2026
L’article Des pirates détournent 178 sites web majeurs, dont BBC, Zoom, CNN, HSBC et Ledger est paru en premier sur Cryptonews.