Selon des informations, 64 000 machines de minage de bitcoins auraient été détournées, et une puissance de calcul de 13 EH/s redirigée vers le pool de minage d’un tiers.
Le monde du minage a été secoué ce week-end.
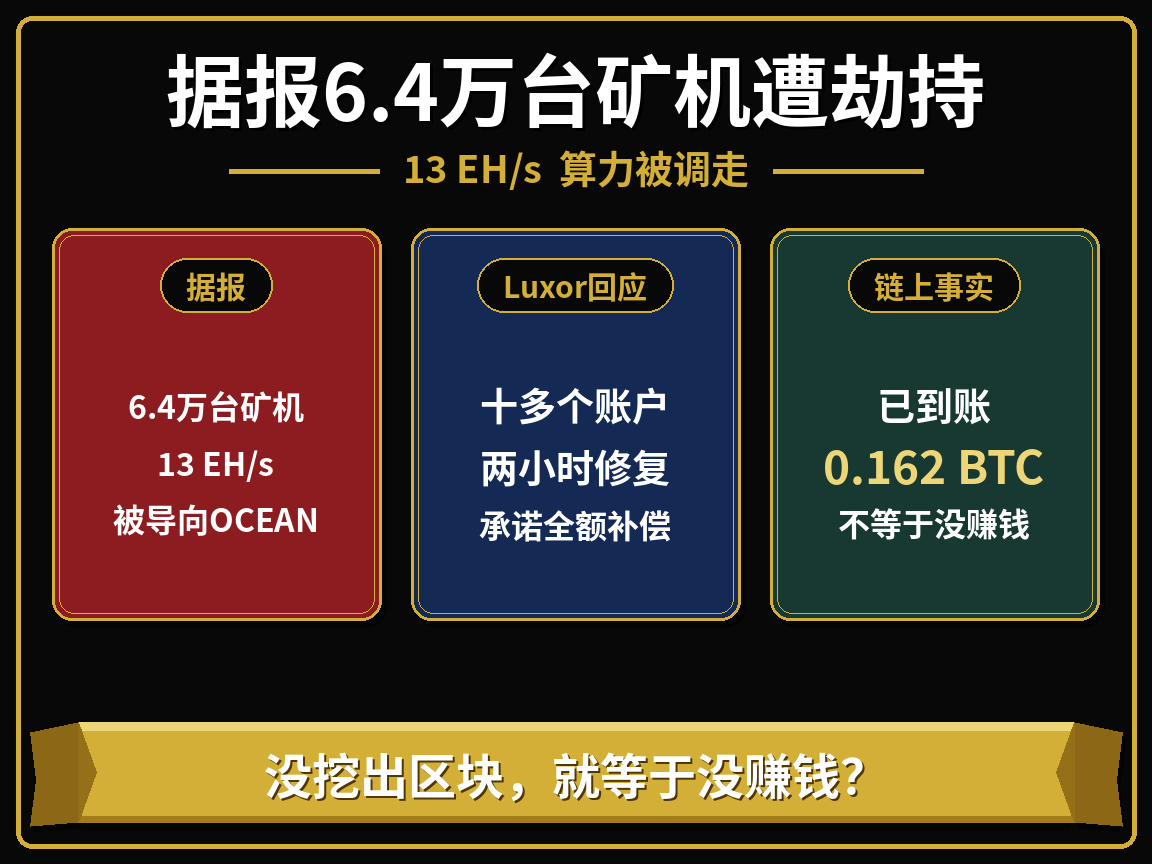
Le 14 novembre, l’hébergeur CoreX Hosting a été le premier à donner l’alerte. Environ 64 000 machines de minage, représentant une puissance de calcul de 13 EH/s, ont été redirigées vers le pool OCEAN, et l’adresse de versement des revenus a été remplacée par celle des attaquants.
Luxor a ensuite reconnu que son outil de gestion Commander avait bien fait l’objet d’une modification non autorisée de la configuration du pool de minage. Un correctif a été déployé en deux heures. L’incident s’est limité à une douzaine de comptes clients, sans toucher aux pools ni aux micrologiciels. Luxor s’est également engagé à verser une indemnisation intégrale, équivalente aux revenus habituels du minage.
Mais Luxor n’a toujours pas confirmé les chiffres de 64 000 machines et de 13 EH/s.
Des informations publiées dans un premier temps indiquaient que les attaquants n’avaient miné aucun bloc, et n’avaient donc rien gagné.
Un point mérite toutefois d’être souligné.
Ne pas avoir miné de bloc ne signifie pas que les attaquants sont repartis les mains vides.
OCEAN répartit les revenus en fonction des parts. Mononaut, développeur de Mempool.space, avait alors signalé que le tableau de bord affichait environ 0,657 bitcoin en parts de mineurs provenant de la puissance de calcul dérobée. Les données de la blockchain montrent ensuite que cette adresse a reçu deux versements d’OCEAN, pour un total de 0,162 $BTC .
Le protocole Bitcoin lui-même n’a pas été compromis. C’est la couche logicielle qui gère les machines de minage qui a été forcée.
Le PDG Nick Hansen a qualifié l’incident d’attaque complexe assistée par l’intelligence artificielle, mais le mode opératoire précis n’a pas encore été révélé. Il faudra également attendre le rapport complet d’après-incident pour savoir combien de machines ont été détournées.
Les mineurs confient l’ensemble de leurs machines à un outil de gestion pour se simplifier la tâche. Mais cette simplicité a un revers : une seule clé peut faire fonctionner des dizaines de milliers de machines.
Selon vous, quelle couche faut-il le plus surveiller dans cette affaire : les autorisations du logiciel de gestion des machines, la double confirmation de la configuration du pool de minage ou la capacité de réaction des mineurs en cas d’urgence ?
#Luxor矿机劫持 #矿业安全 #Environ64000MachinesDeMinageDeBitcoinsAuraientÉtéDétournées
Le monde du minage a été secoué ce week-end.
Le 14 novembre, l’hébergeur CoreX Hosting a été le premier à donner l’alerte. Environ 64 000 machines de minage, représentant une puissance de calcul de 13 EH/s, ont été redirigées vers le pool OCEAN, et l’adresse de versement des revenus a été remplacée par celle des attaquants.
Luxor a ensuite reconnu que son outil de gestion Commander avait bien fait l’objet d’une modification non autorisée de la configuration du pool de minage. Un correctif a été déployé en deux heures. L’incident s’est limité à une douzaine de comptes clients, sans toucher aux pools ni aux micrologiciels. Luxor s’est également engagé à verser une indemnisation intégrale, équivalente aux revenus habituels du minage.
Mais Luxor n’a toujours pas confirmé les chiffres de 64 000 machines et de 13 EH/s.
Des informations publiées dans un premier temps indiquaient que les attaquants n’avaient miné aucun bloc, et n’avaient donc rien gagné.
Un point mérite toutefois d’être souligné.
Ne pas avoir miné de bloc ne signifie pas que les attaquants sont repartis les mains vides.
OCEAN répartit les revenus en fonction des parts. Mononaut, développeur de Mempool.space, avait alors signalé que le tableau de bord affichait environ 0,657 bitcoin en parts de mineurs provenant de la puissance de calcul dérobée. Les données de la blockchain montrent ensuite que cette adresse a reçu deux versements d’OCEAN, pour un total de 0,162 $BTC .
Le protocole Bitcoin lui-même n’a pas été compromis. C’est la couche logicielle qui gère les machines de minage qui a été forcée.
Le PDG Nick Hansen a qualifié l’incident d’attaque complexe assistée par l’intelligence artificielle, mais le mode opératoire précis n’a pas encore été révélé. Il faudra également attendre le rapport complet d’après-incident pour savoir combien de machines ont été détournées.
Les mineurs confient l’ensemble de leurs machines à un outil de gestion pour se simplifier la tâche. Mais cette simplicité a un revers : une seule clé peut faire fonctionner des dizaines de milliers de machines.
Selon vous, quelle couche faut-il le plus surveiller dans cette affaire : les autorisations du logiciel de gestion des machines, la double confirmation de la configuration du pool de minage ou la capacité de réaction des mineurs en cas d’urgence ?
#Luxor矿机劫持 #矿业安全 #Environ64000MachinesDeMinageDeBitcoinsAuraientÉtéDétournées