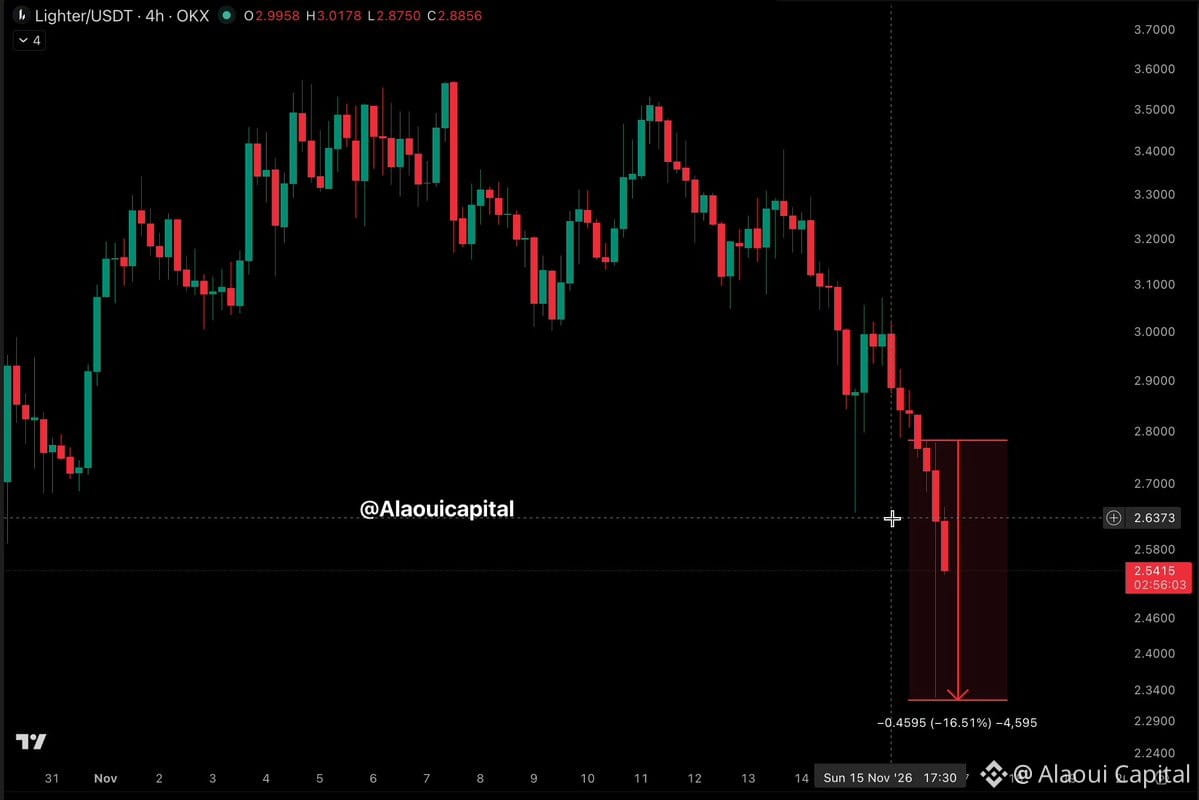

$LIT a frappé là où les utilisateurs s’y attendaient le moins.
15,6 M$ auraient été siphonnés au moyen de clés API compromises de teneurs de marché et du mécanisme Public Pools de Lighter.
Le plus inquiétant ? L’attaquant n’avait pas besoin d’une autorisation de retrait externe classique.
Il aurait utilisé des pools liés aux adresses L1 des victimes elles-mêmes pour transférer les fonds.
Voilà une leçon sur les permissions qui coûte cher.
La question que se pose maintenant chaque utilisateur :
Puis-je confier mon capital aux permissions, aux pools et à l’infrastructure de retrait ?
Récupérer les fonds, c’est une chose. Retrouver la confiance, c’en est une autre.
15,6 M$ auraient été siphonnés au moyen de clés API compromises de teneurs de marché et du mécanisme Public Pools de Lighter.
Le plus inquiétant ? L’attaquant n’avait pas besoin d’une autorisation de retrait externe classique.
Il aurait utilisé des pools liés aux adresses L1 des victimes elles-mêmes pour transférer les fonds.
Voilà une leçon sur les permissions qui coûte cher.
La question que se pose maintenant chaque utilisateur :
Puis-je confier mon capital aux permissions, aux pools et à l’infrastructure de retrait ?
Récupérer les fonds, c’est une chose. Retrouver la confiance, c’en est une autre.