La faille de Keplr n'est pas derrière nous — elle s'est simplement déplacée vers les tokens mis en staking, et c'est ce dont personne ne vous avait prévenu.
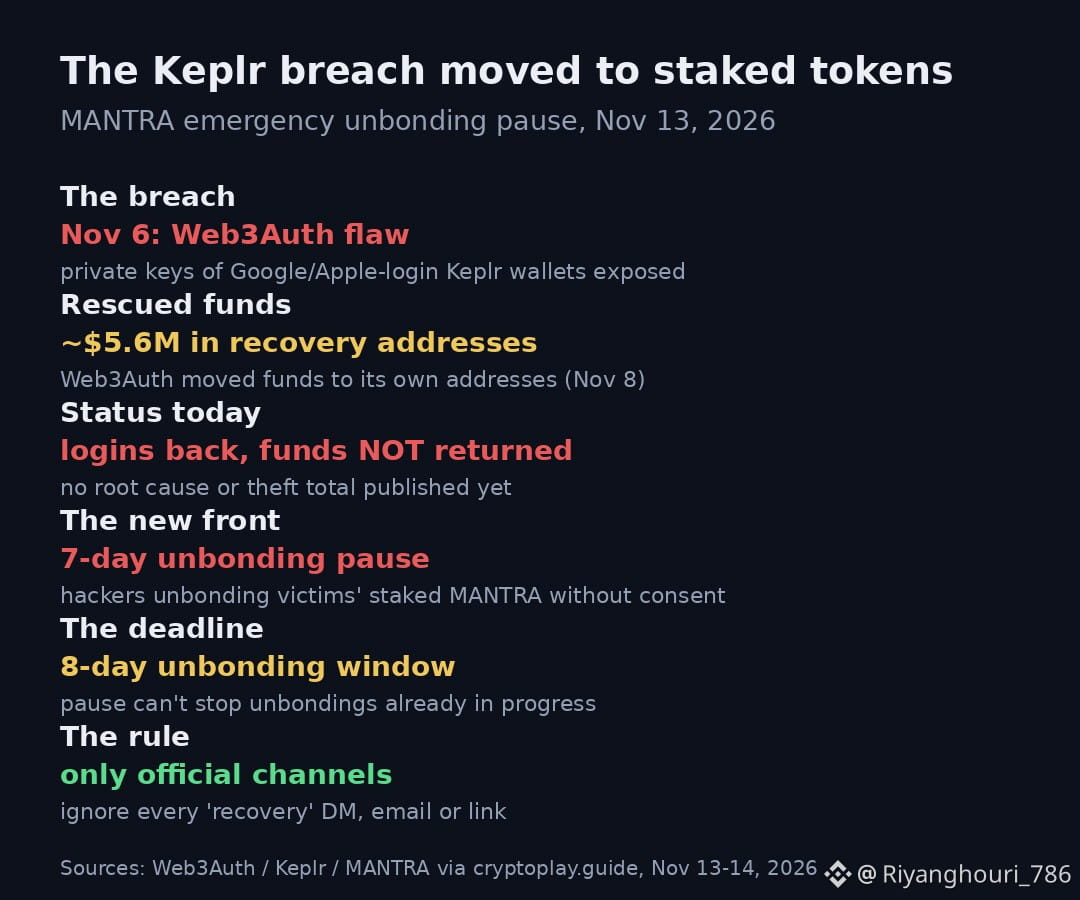
Web3Auth a annoncé aujourd'hui que les utilisateurs existants peuvent à nouveau se connecter, mais les fonds récupérés n'ont toujours pas été restitués. Pendant ce temps, MANTRA a annoncé hier que les attaquants utilisent les clés exposées pour retirer du staking les tokens mis en jeu par leurs victimes, sans leur consentement — après avoir déjà dérobé les tokens liquides. MANTRA a gelé plusieurs portefeuilles des pirates et suspendu TOUS les retraits du staking pendant 7 jours.
Voici le point crucial si vous faites du staking : cette suspension n'interrompt pas les retraits déjà en cours. Si quelqu'un d'autre est en train de retirer du staking vos $OM, vous devez les déléguer à nouveau avant la fin du délai de 8 jours, sans quoi ces tokens seront perdus. C'est une échéance, pas un avertissement.
Environ 5,6 millions de dollars se trouvaient sur les adresses de récupération publiées par Web3Auth au 8 novembre, et aucune des deux entreprises n'a encore publié la cause première de l'incident ni le montant total définitif du vol. Si vous avez créé votre portefeuille Keplr avec une connexion Google ou Apple, vérifiez-le maintenant — et si vous avez mis des MANTRA en staking quelque part, vérifiez aussi.
La faille a eu lieu le 6 novembre. Une semaine plus tard, les attaquants trouvent encore de nouveaux moyens de retirer de l'argent. Si vous avez créé votre portefeuille avec une connexion via un réseau social et que vous n'avez pas encore transféré ce qu'il en reste — qu'est-ce qui vous en empêche vraiment ?
Web3Auth a annoncé aujourd'hui que les utilisateurs existants peuvent à nouveau se connecter, mais les fonds récupérés n'ont toujours pas été restitués. Pendant ce temps, MANTRA a annoncé hier que les attaquants utilisent les clés exposées pour retirer du staking les tokens mis en jeu par leurs victimes, sans leur consentement — après avoir déjà dérobé les tokens liquides. MANTRA a gelé plusieurs portefeuilles des pirates et suspendu TOUS les retraits du staking pendant 7 jours.
Voici le point crucial si vous faites du staking : cette suspension n'interrompt pas les retraits déjà en cours. Si quelqu'un d'autre est en train de retirer du staking vos $OM, vous devez les déléguer à nouveau avant la fin du délai de 8 jours, sans quoi ces tokens seront perdus. C'est une échéance, pas un avertissement.
Environ 5,6 millions de dollars se trouvaient sur les adresses de récupération publiées par Web3Auth au 8 novembre, et aucune des deux entreprises n'a encore publié la cause première de l'incident ni le montant total définitif du vol. Si vous avez créé votre portefeuille Keplr avec une connexion Google ou Apple, vérifiez-le maintenant — et si vous avez mis des MANTRA en staking quelque part, vérifiez aussi.
La faille a eu lieu le 6 novembre. Une semaine plus tard, les attaquants trouvent encore de nouveaux moyens de retirer de l'argent. Si vous avez créé votre portefeuille avec une connexion via un réseau social et que vous n'avez pas encore transféré ce qu'il en reste — qu'est-ce qui vous en empêche vraiment ?