Jusqu’à 5 000 personnes pourraient être touchées : peut-on encore installer des extensions à la légère ?
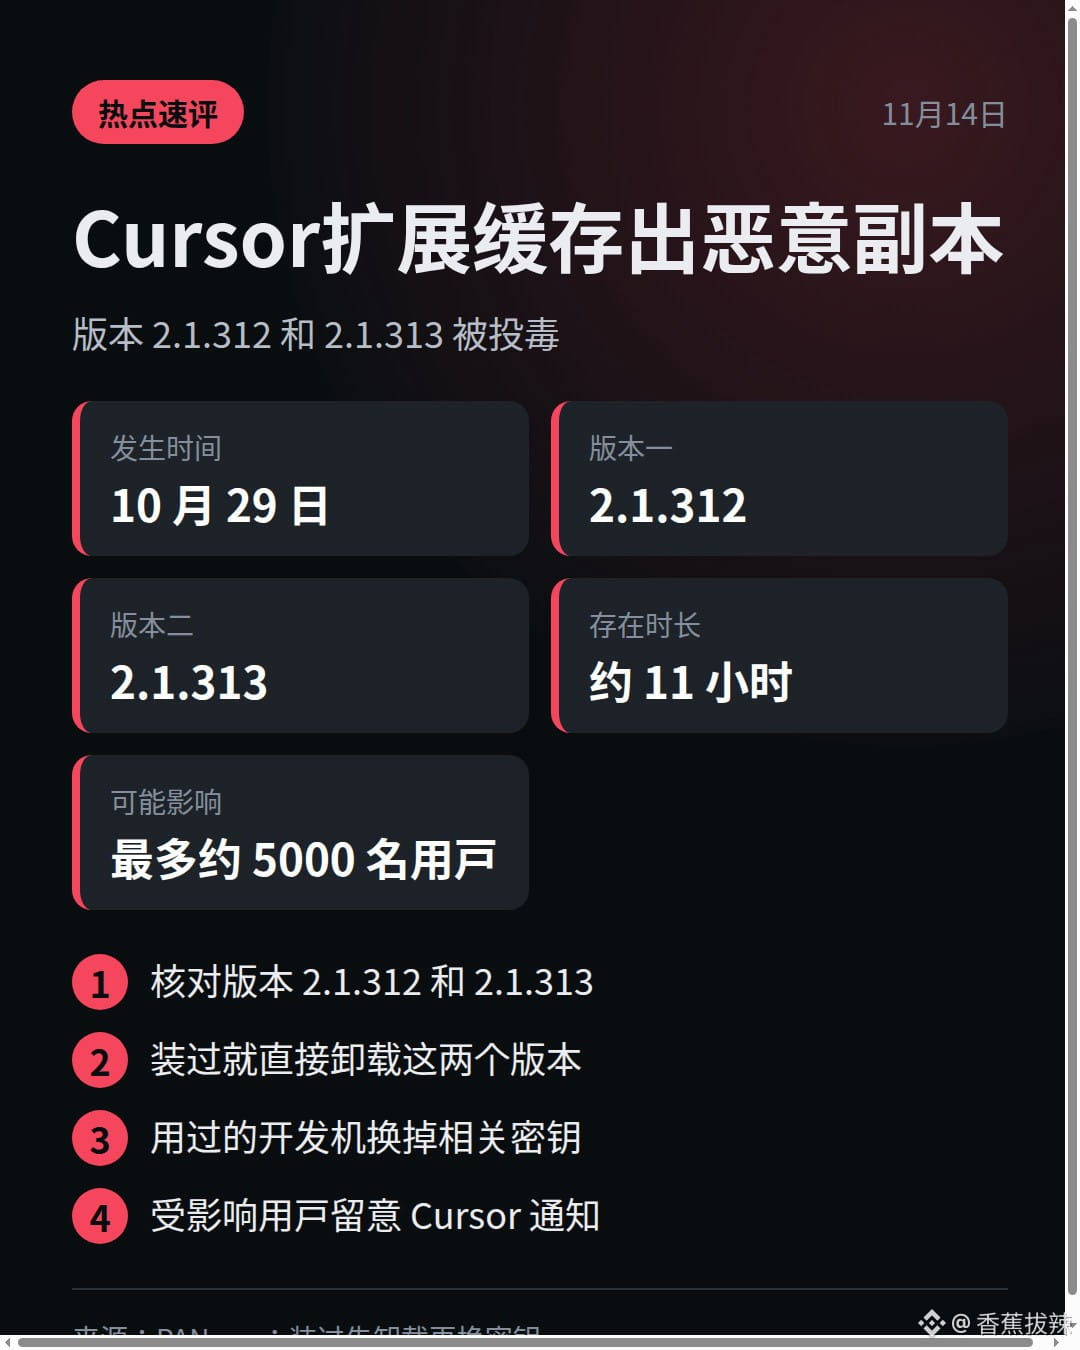
Cursor indique que des attaquants ont obtenu une clé divulguée de Fireworks et ont diffusé, le 29 octobre, des copies malveillantes de Claude Code dans le cache du marché des extensions VS Code de Cursor : versions 2.1.312 et 2.1.313.
Ces deux versions ont été supprimées après être restées disponibles pendant environ 11 heures. Cursor affirme que la grande majorité des utilisateurs n’a pas été touchée. Jusqu’à 5 000 utilisateurs pourraient l’avoir été, et les personnes concernées ont été informées directement.
Ce qui vous concerne, c’est votre machine de développement : si vous utilisez des outils de programmation IA pour écrire des contrats ou exécuter des scripts, et que votre machine contient des clés API de plateforme d’échange, des clés privées de portefeuille ou des phrases de récupération, partez du principe qu’elles ont pu être exposées. Ne prenez pas le risque.
1️⃣ Vérifiez dans la liste des extensions si vous avez les versions 2.1.312 et 2.1.313 2️⃣ Si vous les avez installées, désinstallez-les 3️⃣ Depuis la machine de développement utilisée, remplacez les clés concernées.
Avez-vous installé l’extension Claude Code ? Quelle version ? Comparez dans les commentaires. #Cursor
Cursor indique que des attaquants ont obtenu une clé divulguée de Fireworks et ont diffusé, le 29 octobre, des copies malveillantes de Claude Code dans le cache du marché des extensions VS Code de Cursor : versions 2.1.312 et 2.1.313.
Ces deux versions ont été supprimées après être restées disponibles pendant environ 11 heures. Cursor affirme que la grande majorité des utilisateurs n’a pas été touchée. Jusqu’à 5 000 utilisateurs pourraient l’avoir été, et les personnes concernées ont été informées directement.
Ce qui vous concerne, c’est votre machine de développement : si vous utilisez des outils de programmation IA pour écrire des contrats ou exécuter des scripts, et que votre machine contient des clés API de plateforme d’échange, des clés privées de portefeuille ou des phrases de récupération, partez du principe qu’elles ont pu être exposées. Ne prenez pas le risque.
1️⃣ Vérifiez dans la liste des extensions si vous avez les versions 2.1.312 et 2.1.313 2️⃣ Si vous les avez installées, désinstallez-les 3️⃣ Depuis la machine de développement utilisée, remplacez les clés concernées.
Avez-vous installé l’extension Claude Code ? Quelle version ? Comparez dans les commentaires. #Cursor