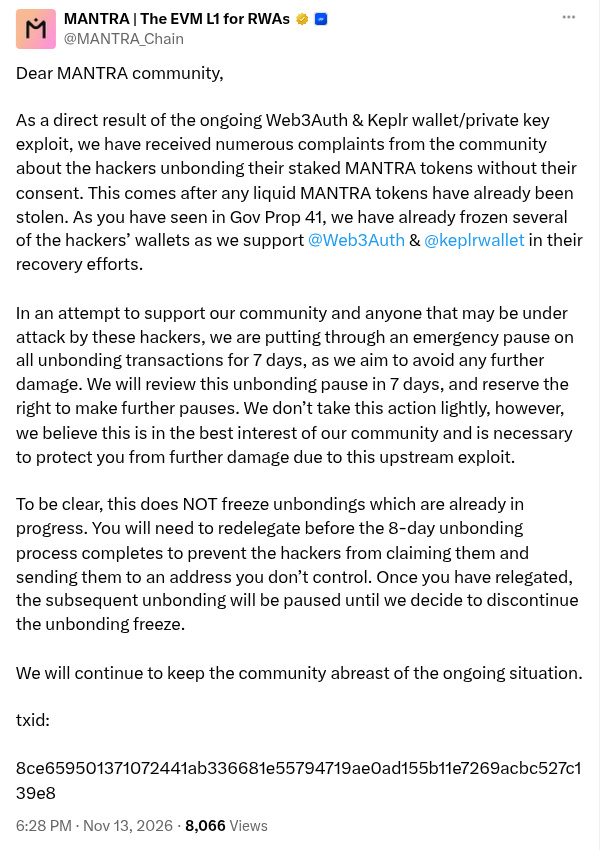
Je viens de voir l’annonce officielle de MANTRA : en raison du vol toujours en cours de clés privées de portefeuilles Web3Auth / Keplr, des utilisateurs ont signalé que des hackers avaient lancé sans autorisation le désengagement de jetons mis en staking. Les jetons liquides avaient déjà été transférés.
L’équipe indique avoir gelé certains portefeuilles de hackers conformément à la proposition de gouvernance 41 et avoir suspendu d’urgence toutes les nouvelles demandes de désengagement pendant 7 jours. La situation sera réévaluée à l’issue de cette période, sans exclure une prolongation de la suspension.
Les demandes de désengagement déjà en cours ne sont pas concernées. L’équipe rappelle que les utilisateurs doivent redéléguer leurs jetons avant la fin de la période de désengagement de 8 jours, faute de quoi ils risquent d’être transférés vers une adresse qu’ils ne contrôlent pas.
Un problème avec le portefeuille en amont, et même le staking doit subir un coup de frein d’urgence… C’est assez frustrant.
#MANTRA $OM
L’équipe indique avoir gelé certains portefeuilles de hackers conformément à la proposition de gouvernance 41 et avoir suspendu d’urgence toutes les nouvelles demandes de désengagement pendant 7 jours. La situation sera réévaluée à l’issue de cette période, sans exclure une prolongation de la suspension.
Les demandes de désengagement déjà en cours ne sont pas concernées. L’équipe rappelle que les utilisateurs doivent redéléguer leurs jetons avant la fin de la période de désengagement de 8 jours, faute de quoi ils risquent d’être transférés vers une adresse qu’ils ne contrôlent pas.
Un problème avec le portefeuille en amont, et même le staking doit subir un coup de frein d’urgence… C’est assez frustrant.
#MANTRA $OM