


Le ministère américain de la Justice a déclaré jeudi avoir obtenu l’autorisation d’un tribunal de saisir ou de bloquer plus de 1,2 milliard de dollars sur les 6,3 milliards de dollars en cryptomonnaies volés à Binance.
Cette autorisation porte sur une partie des plus de 2,7 milliards de dollars d’actifs volés que les autorités américaines et leurs partenaires du secteur privé ont gelés depuis le piratage du 29 octobre. Les enquêteurs s’efforcent toujours de récupérer des fonds supplémentaires, a indiqué le ministère dans son communiqué.
Le FBI a attribué le piratage de Binance au groupe nord-coréen TraderTraitor dans une alerte de cybersécurité. Kim Yo Jong, la sœur du dirigeant nord-coréen Kim Jong Un, a nié toute implication de la Corée du Nord.
Binance a déclaré avoir couvert les actifs concernés avec ses propres fonds et qu’un nouvel instantané de ses réserves avait montré une couverture d’au moins un pour un des actifs des clients, selon son message publié jeudi sur X.
En novembre 2025, le DOJ a annoncé une mesure d’application distincte visant environ 15 millions de dollars en cryptomonnaies liées à des pirates informatiques nord-coréens connus sous le nom d’APT38.
Le FBI met en garde contre les appels vidéo deepfake de FaceStealer
Dans une affaire distincte, les autorités américaines ont saisi l’infrastructure cloud utilisée par FaceStealer, une campagne nord-coréenne d’ingénierie sociale qui a dérobé plus de 400 millions de dollars en cryptomonnaies au cours des 18 derniers mois, a indiqué le DOJ.
Les pirates utilisaient des images enregistrées à l’insu des victimes précédentes et des deepfakes générés par l’IA représentant des personnalités éminentes du secteur des cryptomonnaies pour gagner la confiance de leurs cibles lors d’appels vidéo. Ils se servaient de faux correctifs techniques pour inciter leurs cibles à installer des logiciels malveillants, a indiqué le DOJ.
La campagne visait des personnes travaillant dans les secteurs des cryptomonnaies et du Web3. Les pirates ont également ciblé de plus en plus les développeurs et les mainteneurs de logiciels open source, dans le but d’accéder à leurs appareils et à leurs comptes sur des dépôts de logiciels.
Le FBI a saisi plus de 900 vidéos de webcam de victimes de FaceStealer en vertu d’un mandat fédéral. Le bureau a également publié des conseils pour se protéger contre cette opération et pour savoir quoi faire après une compromission, dans un avis public.
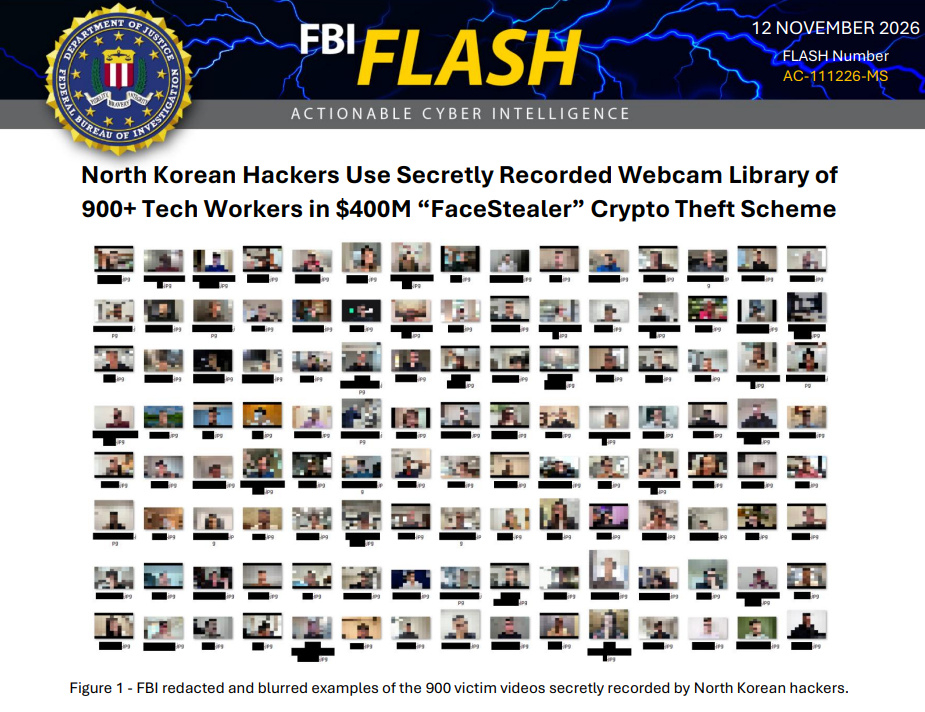
Images floutées tirées de vidéos de webcam enregistrées par les pirates de FaceStealer. Source : FBI
Le DOJ a déclaré que les pirates à l’origine de FaceStealer sont connus du grand public sous plusieurs noms, notamment Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff et Stardust Chollima.
Magazine : le fondateur de THORChain rejette une demande de gel, CZ remercie les services secrets : le Digest de Hodler