


Des pirates nord-coréens ont utilisé des comptes volés à d’anciennes victimes pour inviter de nouvelles cibles à des appels vidéo et leur ont diffusé des extraits de webcam enregistrés en secret montrant des personnes qu’elles connaissaient.
Cette escroquerie, baptisée FaceStealer par le FBI, a dérobé plus de 400 millions de dollars en cryptomonnaies sur une période de 18 mois, a déclaré jeudi le ministère de la Justice.
Le ministère a démantelé l’infrastructure cloud de FaceStealer. Le FBI a également saisi, en vertu d’un mandat fédéral, plus de 900 vidéos enregistrées par webcam montrant les victimes de l’escroquerie.
Le ministère de la Justice affirme qu’un faux problème audio a piégé des cibles et les a incitées à installer un logiciel malveillant
Le DOJ a déclaré dans un communiqué que ces équipes ciblent des personnes travaillant dans les cryptomonnaies et le web3. Lorsqu’une cible rejoint l’appel, les pirates enregistrent sa webcam et diffusent une vidéo préenregistrée d’un contact connu, simulant ainsi la présence d’un collègue de confiance à l’appel.
Les pirates produisent des vidéos truquées de personnalités influentes du secteur des cryptomonnaies et du web3 grâce à ce que le ministère a qualifié de « superintelligence », puis les diffusent lors des mêmes réunions.
Au cours de l’appel, un faux problème technique survient, par exemple lorsque la cible est censée ne pas être entendue.
Un lien ou une invite apparaît alors pour « résoudre » le problème. Un logiciel malveillant s’installe discrètement.
Une fois l’ordinateur piraté, les pirates peuvent voler des cryptomonnaies ou exploiter l’accès de la cible à d’autres systèmes. Dans certains cas, le vol et la prise de contrôle de comptes ont eu lieu plusieurs mois, voire plus d’un an, après l’intrusion initiale.
Les pirates fouillent également les listes de contacts, les réseaux sociaux et les applications de messagerie de chaque nouvelle victime. Les contacts personnels et professionnels qu’ils y découvrent deviennent les prochaines cibles.
« Cette méthode exploite la confiance que nous accordons aux plateformes de visioconférence omniprésentes et aux relations personnelles qui nous sont chères. Si vous n’arrivez pas à imaginer un scénario dans lequel vous pourriez en être victime, c’est que vous ne faites pas preuve d’assez d’imagination. »
a déclaré Patrick Grandy, directeur adjoint responsable du bureau extérieur du FBI à Los Angeles.
FaceStealer s’en prend aux développeurs open source, tandis que le DOJ bloque 1,2 milliard de dollars
Les développeurs de logiciels open source sont de plus en plus souvent ciblés. Les pirates s’en prennent à leurs appareils et aux comptes des dépôts de code qu’ils contrôlent. Selon le DOJ, cela semble destiné à faciliter des attaques de la chaîne d’approvisionnement.
FaceStealer a été associé à des groupes nord-coréens nommés Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff et Stardust Chollima, a indiqué le ministère.
En février, Cryptopolitan a rapporté qu’UNC1069 avait détourné le compte Telegram d’un dirigeant du secteur des cryptomonnaies afin d’attirer une cible dans un faux appel Zoom. Les attaquants ont ensuite simulé des problèmes audio et demandé à la victime d’exécuter des commandes de dépannage.
Le FBI a publié un rapport expliquant le fonctionnement de cette opération, avec des mesures de protection et des conseils destinés aux victimes. Il a également créé un site web FaceStealer servant de centre de ressources.
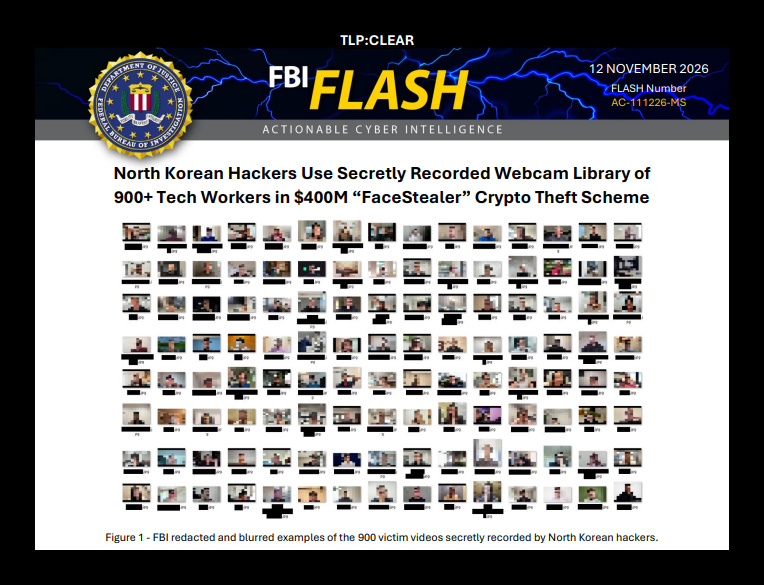 Exemples caviardés et floutés des vidéos des webcams de 900 victimes, tirés du rapport FLASH du FBI publié sur IC3 le 12 novembre 2026.
Le DOJ a accompagné la saisie liée à FaceStealer d’une autre mesure. Il a obtenu l’autorisation d’un tribunal pour saisir ou bloquer plus de 1,2 milliard de dollars volés à Binance, dans le cadre de plus de 2,7 milliards de dollars gelés à ce jour.
Le ministère a accusé des pirates informatiques de l’armée nord-coréenne, qu’il appelle TraderTraitor, d’avoir siphonné plus de 6 milliards de dollars sur la plateforme aux alentours du 29 octobre. La Corée du Nord a nié toute implication.
« Le gouvernement nord-coréen finance son régime hors-la-loi et son programme d’armement illicite grâce au vol de cryptomonnaies », a déclaré M. Scott Proctor, procureur général adjoint principal chargé de la sécurité nationale.
TraderTraitor continue de blanchir les fonds dérobés à Binance par l’intermédiaire de ponts, de mélangeurs et de plateformes d’échange de cryptomonnaies. Les efforts visant à les retracer, les geler, les saisir et en obtenir la confiscation se poursuivent.
Les esprits les plus brillants du secteur des cryptomonnaies lisent déjà notre newsletter. Vous voulez en faire partie ? Rejoignez-les.