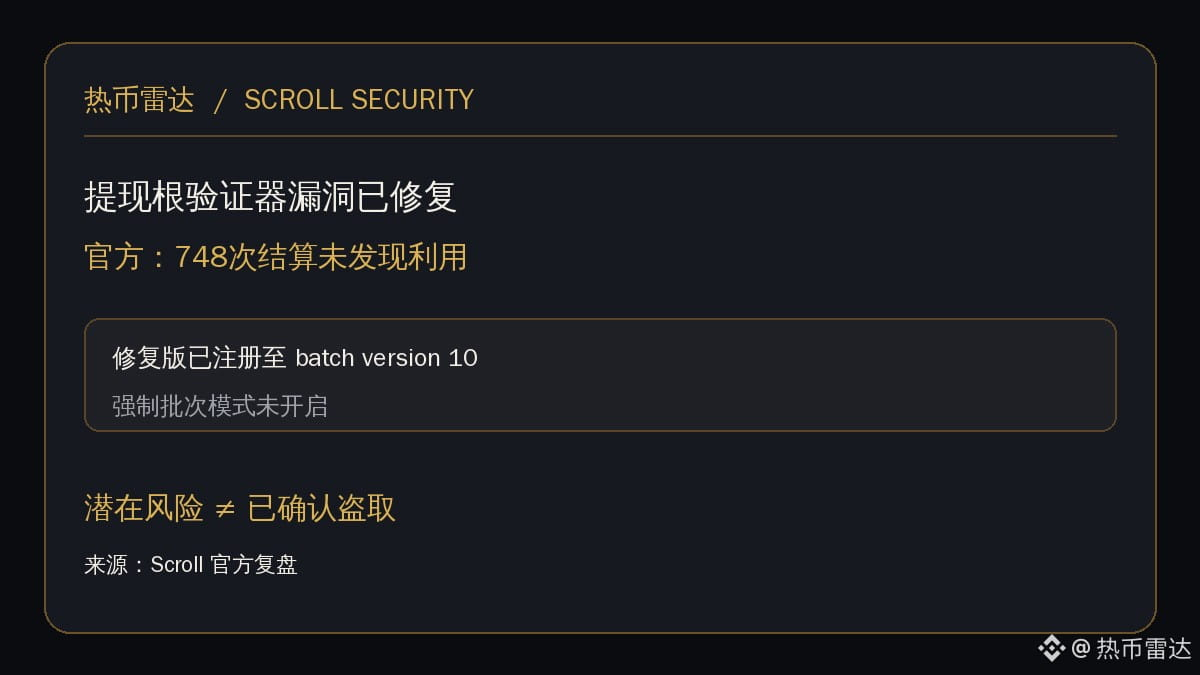
Scroll a corrigé une faille du vérificateur qui aurait pu permettre de falsifier une racine de retrait. Selon le compte rendu officiel, les 748 règlements effectués sur le réseau principal pendant la période où la faille était exploitable utilisaient des preuves ordinaires, et aucune exploitation n’a été détectée.
Le problème venait des données de preuve, qui pouvaient déclencher un autre point d’entrée du vérificateur OpenVM et ainsi permettre de réutiliser une ancienne preuve valide avec de nouvelles entrées. Scroll a déployé le correctif le 10 novembre pour la version 10 des lots. L’équipe indique que le mode de lots forcés n’était pas activé. Il s’agissait donc d’un risque potentiel corrigé, et non d’un vol d’actifs confirmé.
Aucune commission de parrainage ; les récompenses de contenu sont attribuées uniquement selon les conditions officielles du programme Write to Earn de la plateforme, sans garantie d’obtention.
Source : compte rendu officiel de Scroll https://forum.scroll.io/t/report-scroll-mainnet-emergency-upgrade-on-2026-11-10/1586
#SCR
Le problème venait des données de preuve, qui pouvaient déclencher un autre point d’entrée du vérificateur OpenVM et ainsi permettre de réutiliser une ancienne preuve valide avec de nouvelles entrées. Scroll a déployé le correctif le 10 novembre pour la version 10 des lots. L’équipe indique que le mode de lots forcés n’était pas activé. Il s’agissait donc d’un risque potentiel corrigé, et non d’un vol d’actifs confirmé.
Aucune commission de parrainage ; les récompenses de contenu sont attribuées uniquement selon les conditions officielles du programme Write to Earn de la plateforme, sans garantie d’obtention.
Source : compte rendu officiel de Scroll https://forum.scroll.io/t/report-scroll-mainnet-emergency-upgrade-on-2026-11-10/1586
#SCR