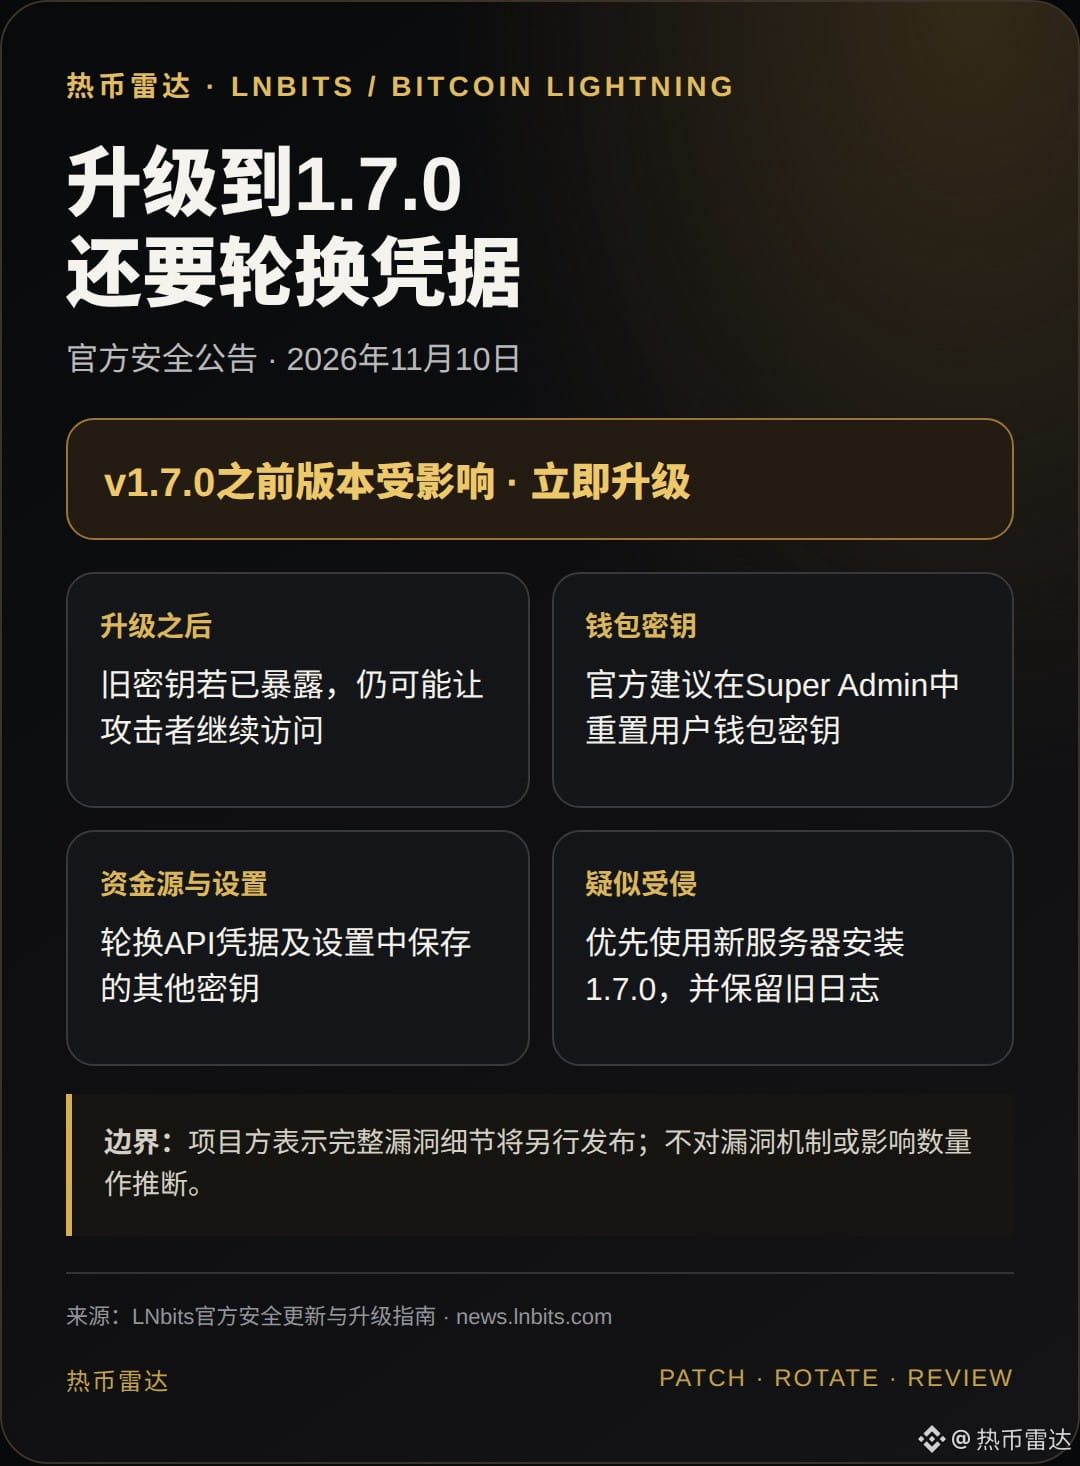
Après la mise à jour de sécurité de LNbits, une simple mise à niveau pourrait ne pas suffire. Selon l’équipe officielle, les versions antérieures à la v1.7.0 sont concernées ; si d’anciens identifiants ont été exposés, des attaquants pourraient encore y accéder après la mise à niveau. Les opérateurs qui soupçonnent une compromission devraient en priorité migrer vers un nouveau serveur et conserver au préalable les journaux et enregistrements concernés, puis réinitialiser les clés des portefeuilles, renouveler les clés des sources de fonds/API et des paramètres, et recréer les connexions aux extensions. Les mécanismes complets de la vulnérabilité seront détaillés dans un prochain rapport officiel. Source : https://news.lnbits.com/news/lnbits-1-7-0-security-update
Cet article pourrait être éligible au programme de récompenses de contenu Write to Earn de Binance Square, sous réserve des critères d’éligibilité et des règles de la plateforme ; il ne constitue pas un conseil en investissement.
Cet article pourrait être éligible au programme de récompenses de contenu Write to Earn de Binance Square, sous réserve des critères d’éligibilité et des règles de la plateforme ; il ne constitue pas un conseil en investissement.