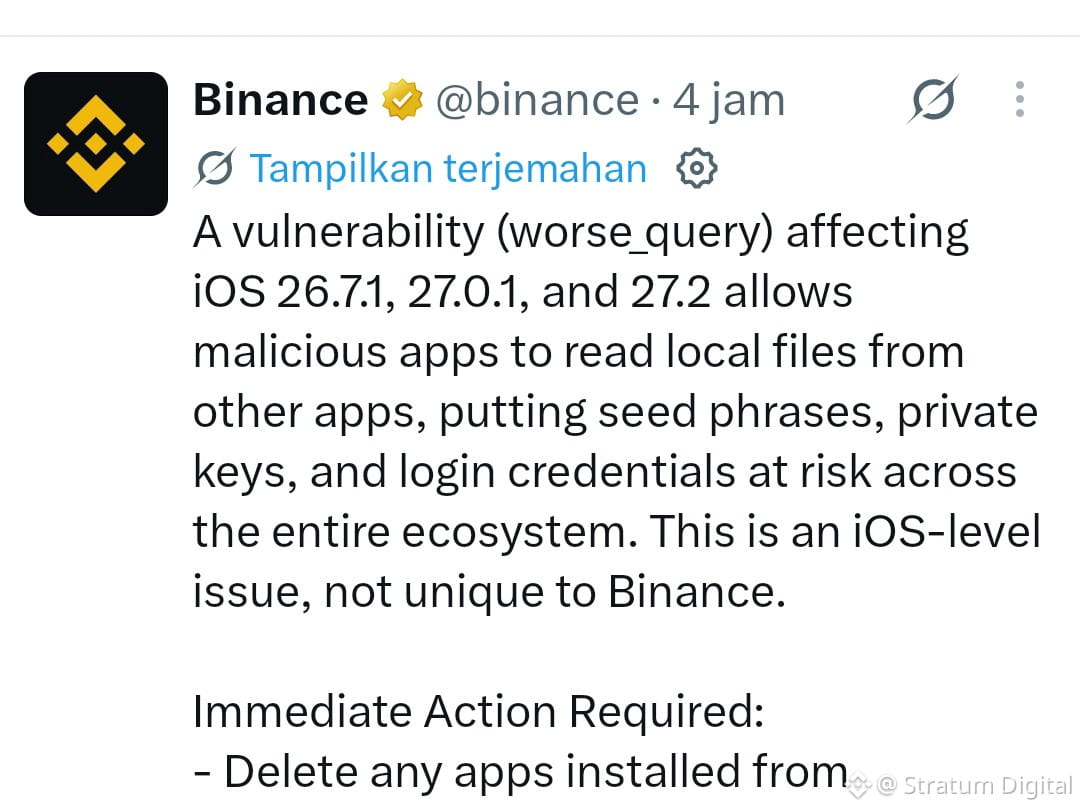
La vulnérabilité (worse_query) touchant iOS 26.7.1, 27.0.1 et 27.2 permet à des applications malveillantes de lire les fichiers locaux d’autres applications, mettant ainsi en danger les phrases de récupération, les clés privées et les identifiants de connexion dans tout l’écosystème. Il s’agit d’un problème au niveau d’iOS, et non d’un problème propre à Binance.
Mesures immédiates à prendre :
- Supprimez toutes les applications installées depuis des sources non fiables (par exemple, les applications installées par sideloading ou les fichiers IPA signés manuellement).
- Mettez à jour iOS et toutes vos applications vers les versions officielles les plus récentes.
- Si vous suspectez une compromission, transférez vos fonds vers un nouveau portefeuille créé sur un appareil sain et réinitialisez toutes les sessions de connexion actives.
N’installez jamais de logiciels non autorisés et veillez à maintenir vos logiciels à jour.
$BTC $INIT
Mesures immédiates à prendre :
- Supprimez toutes les applications installées depuis des sources non fiables (par exemple, les applications installées par sideloading ou les fichiers IPA signés manuellement).
- Mettez à jour iOS et toutes vos applications vers les versions officielles les plus récentes.
- Si vous suspectez une compromission, transférez vos fonds vers un nouveau portefeuille créé sur un appareil sain et réinitialisez toutes les sessions de connexion actives.
N’installez jamais de logiciels non autorisés et veillez à maintenir vos logiciels à jour.
$BTC $INIT