


Moins de 3 minutes après qu’un portefeuille Ethereum issu du bloc de genèse du réseau, créé en 2015, a envoyé des fonds pour la première fois en 11 ans, des escrocs ont commencé à lui envoyer des transactions de poussière.
Le propriétaire a transféré 2 154,94 ETH, d’une valeur d’environ 4,6 millions de dollars à l’époque, à la bonne adresse, sans tenir compte des adresses qui lui ressemblaient.
Deux adresses similaires se terminant par 1A44 ont copié le nouveau destinataire
L’adresse a reçu de l’ether pour la première fois dans le bloc de genèse d’Ethereum, en juillet 2015, puis 755 ETH supplémentaires en mars 2016. Elle n’a rien envoyé avant lundi soir, lorsqu’elle a effectué un paiement test de 0,05 ETH, soit 106 $, à 22 h 04 UTC.
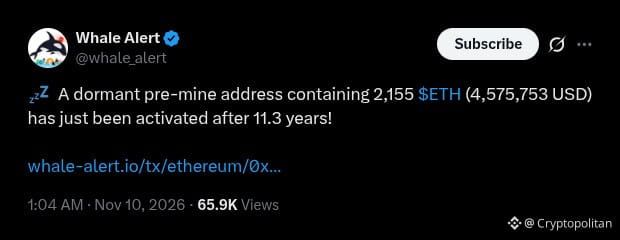
Whale Alert a signalé la transaction comme provenant d’une adresse de pré-minage inactive, contenant 2 155 ETH et redevenue active après 11,3 ans.
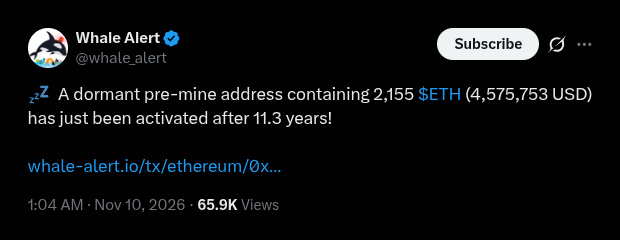 Whale Alert signale le réveil de l’adresse de pré-minage inactive après 11,3 ans, dans une publication de @whale_alert sur X, tard le 9 novembre 2026 (UTC).
Le test a été effectué vers une nouvelle adresse commençant par 0x1321beb8 et se terminant par 1A44. En l’espace de trois minutes, l’ancien portefeuille a commencé à recevoir de petites quantités d’ETH provenant de deux adresses conçues pour ressembler à celle du destinataire.
La première commence par 0x13211f, l’autre par 0x1321FB. Toutes deux se terminent par 1A44.
Les deux adresses imitatrices ont été financées par des comptes qu’Etherscan étiquette « Fake_Phishing ». La plus active a envoyé 43 paiements de poussière au portefeuille de genèse.
Le propriétaire a envoyé 2 154,94 ETH à la bonne adresse 38 minutes plus tard
À 22 h 20 UTC, le nouveau portefeuille a envoyé 0,01 ETH, dont la quasi-totalité est revenue trois minutes plus tard.
38 minutes après le premier test, à 22 h 42 UTC, l’ancien portefeuille a envoyé les 2 154,94 ETH à la bonne adresse, 0x1321beb8. Le portefeuille de genèse ne détient plus qu’environ 0,0004 ETH, et le destinataire en détient environ 2 155.
L’adresse imitatrice 0x1321FB a de nouveau envoyé des fonds à 23 h 03 UTC, et une troisième adresse imitatrice se terminant par 1A44 a effectué des transferts de valeur nulle à 03 h 36 et 03 h 49 UTC mardi.
L’empoisonnement d’adresse exploite la façon dont les portefeuilles tronquent les adresses longues. Au lieu d’afficher les 42 caractères, un portefeuille montre quelque chose comme 0x6D90…2E48.
Les attaquants génèrent des millions d’adresses personnalisées jusqu’à ce que l’une d’elles corresponde aux premiers et derniers caractères de l’adresse réelle d’un contact de la cible.
Ils envoient ensuite une petite somme ou une transaction de valeur nulle, faisant ainsi apparaître la fausse adresse dans l’historique récent de la victime. Si l’utilisateur la copie pour son prochain paiement, il envoie l’argent à l’attaquant.
Les transferts sur Ethereum ne peuvent pas être annulés.
En décembre 2025, un trader a perdu environ 50 millions de dollars en USDT après qu’un script a empoisonné son historique juste après une transaction test de 50 dollars.
En janvier 2026, une victime a envoyé 4 556 ETH (12,25 millions de dollars) à une adresse contrôlée par un attaquant. Une autre victime a perdu 600 000 dollars en février.
Selon Cryptopolitan, Ethereum fait l’objet de plus d’un million de tentatives d’empoisonnement par jour. En janvier, Citi a averti que le spam gonflait les chiffres record de transactions sur Ethereum, la plupart des transferts valant moins d’un dollar.
Si vous lisez ceci, vous avez déjà une longueur d’avance. Gardez-la grâce à notre newsletter.